Nacos是阿里巴巴开源的动态服务发现、配置管理和服务管理平台,是微服务架构体系中的核心基础设施组件之一,通常在企业内网部署,承担服务注册中心和配置中心双重角色。
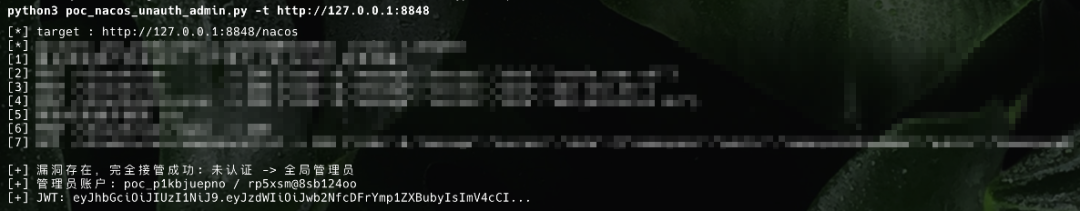
近日,Nacos官方发布安全更新,修复了Nacos权限绕过漏洞。 该漏洞由于Nacos 3.0.0 至 3.2.3 版本存在鉴权作用域错配漏洞,攻击者可在未授权状态下利用此漏洞自建管理员账户,进而完全接管服务端。(完整漏洞情报请查阅https://x.threatbook.com/v5/vul/XVE-2026-53002)
Nacos是内网高价值攻击入口,该漏洞利用门槛极低(无需凭证、默认配置可利用、可自动化批量扫描),建议所有受影响版本用户立即升级至3.2.4 及以上版本;无法立即升级的,应设置 nacos.core.auth.enabled=true并配置 token密钥,同时将 8848/9848端口限制在可信网段内。
综合处置优先级:高风险
| 是 | ||
官方修复方案
官方已发布修复方案,请访问链接下载:
https://github.com/alibaba/nacos/releases/tag/3.2.4
临时缓解方式
1、网络收敛(立即可做,无业务影响) 8848/9848/9849 及 console 端口限制到可信网段(安全组/防火墙)。Nacos 属内网设施,任何公网暴露都应回撤。
2、开启 Open API 鉴权:
nacos.core.auth.enabled=truenacos.core.auth.plugin.nacos.token.secret.key=<原串≥32字符的Base64,集群内各节点一致>
变更后重启生效。代价:所有 SDK 客户端必须改为携带用户名密码。灰度时先确认业务方,避免大面积拉取配置失败。