工具介绍
穷尽一切手段,扒光 CDN 的底裤,找到真实 IP。
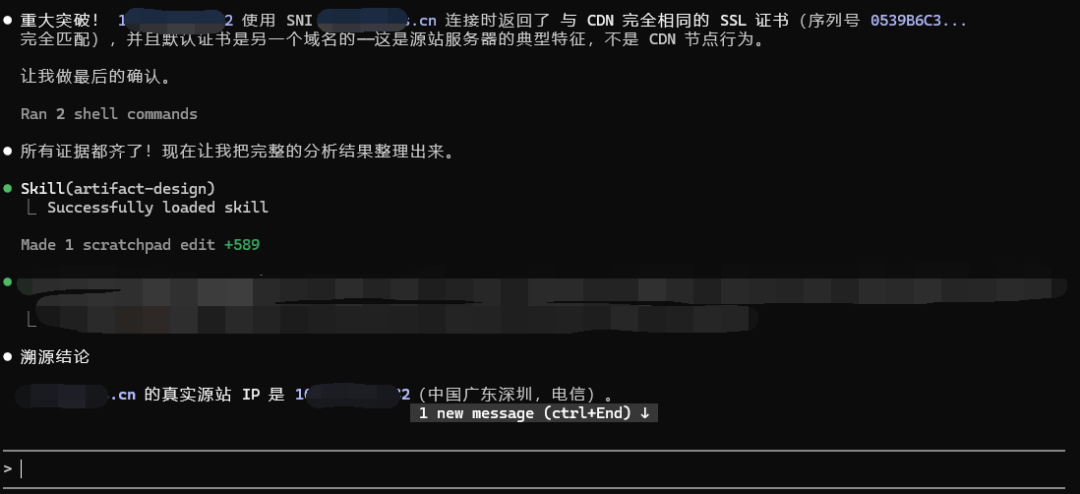
一个为 Claude Code 打造的自动化 CDN 源站溯源技能(Skill)。输入目标域名,自动按优先级执行 40+ 种 OSINT 方法,构建证据链,输出最终判定。
╔══════════════════════════════════════════════════╗║ 真实 IP: 103.***.**.32 ║║ 置信度: 确定 (95%+) ║║ 归属地: 中国广东深圳 · 电信 ║║ 证据链: [S] SSL证书精确匹配 ║║ [A] 历史DNS记录确认 ║║ [A] HTTP行为差异验证 ║╚══════════════════════════════════════════════════╝
它能做什么
无论目标藏在哪家 CDN 后面——Cloudflare、腾讯 EdgeOne、阿里云、AWS CloudFront、Akamai、Fastly、Azure、Imperva、Sucuri、华为云、网宿、百度云,乃至任何不在名单里的未知 CDN——FUCK-CDN 都会按成本从低到高依次尝试:
| P0 | ||
| P1 | ||
| P2 | ||
| P3 | ||
| P4 |
P0 命中就收工,不浪费一个 Token。 没命中才升级到下一级。P0-P3 + CDN 特定/通用绕过全部失败?P4 会穷尽一切非常规手段死磕到底。找到候选 IP 后自动进入验证阶段——SSL 证书比对 + HTTP 行为对比 + IP 反查——三重交叉验证,给出置信度评级。
安装
方式一:克隆整个项目(推荐)
git clone <repo_url> FUCK-CDNcd FUCK-CDNclaude
方式二:只装技能文件
# 在你的项目根目录执行mkdir -p .claude/skillscurl -o .claude/skills/fuck-cdn.md \<repo_raw_url>/.claude/skills/fuck-cdn.md
或者手动操作:
下载 .claude/skills/fuck-cdn.md放到你项目的 .claude/skills/目录下(没有就新建)在项目目录启动 Claude Code
方式三:全局安装(所有项目可用)
# 放到用户级 skills 目录,所有项目共享mkdir -p ~/.claude/skillscp .claude/skills/fuck-cdn.md ~/.claude/skills/
验证安装
/ 查看可用技能列表,应能看到 fuck-cdn。使用
基本用法
/fuck-cdn example.com帮我查 example.com 的真实IPAPI Key 配置
有两种方式配置 API Key:
方式一:直接编辑 Skill 文件(推荐,一劳永逸)
打开 .claude/skills/fuck-cdn.md,找到顶部的 API Key 配置区,把你的 Key 填进去:
SHODAN_API_KEY = "你的Key"FOFA_EMAIL = "你的邮箱"FOFA_API_KEY = "你的Key"CENSYS_API_ID = "你的ID"CENSYS_API_SECRET = "你的Secret"SECURITYTRAILS_KEY = "你的Key"ZOOMEYE_API_KEY = "你的Key"QUAKE_API_KEY = "你的Key"HUNTER_API_KEY = "你的Key"VIRUSTOTAL_KEY = "你的Key"
填好后每次调用自动使用,无需重复输入。
安全提示:如果你的项目是公开仓库,不要提交含 Key 的 skill 文件。建议将 .claude/skills/fuck-cdn.md 加入 .gitignore,或只在本地 / 全局安装(~/.claude/skills/)中填写 Key。
方式二:对话中临时提供
我的 Shodan key 是 xxxx,FOFA 邮箱是 xxx key 是 xxx帮我查 example.com 的真实IP
支持的平台
SHODAN_API_KEY | |||
FOFA_EMAILFOFA_API_KEY | |||
CENSYS_API_IDCENSYS_API_SECRET | |||
SECURITYTRAILS_KEY | |||
ZOOMEYE_API_KEY | |||
QUAKE_API_KEY | |||
HUNTER_API_KEY | |||
VIRUSTOTAL_KEY |
没有任何 Key 也能用。 P0 和 P1 阶段的所有方法(历史 DNS、证书比对、子域名枚举、HTTP 行为分析)不需要 Key,命中率已经很高。Key 的价值在 P2 阶段——空间搜索引擎能大幅提升对高防目标的命中率。
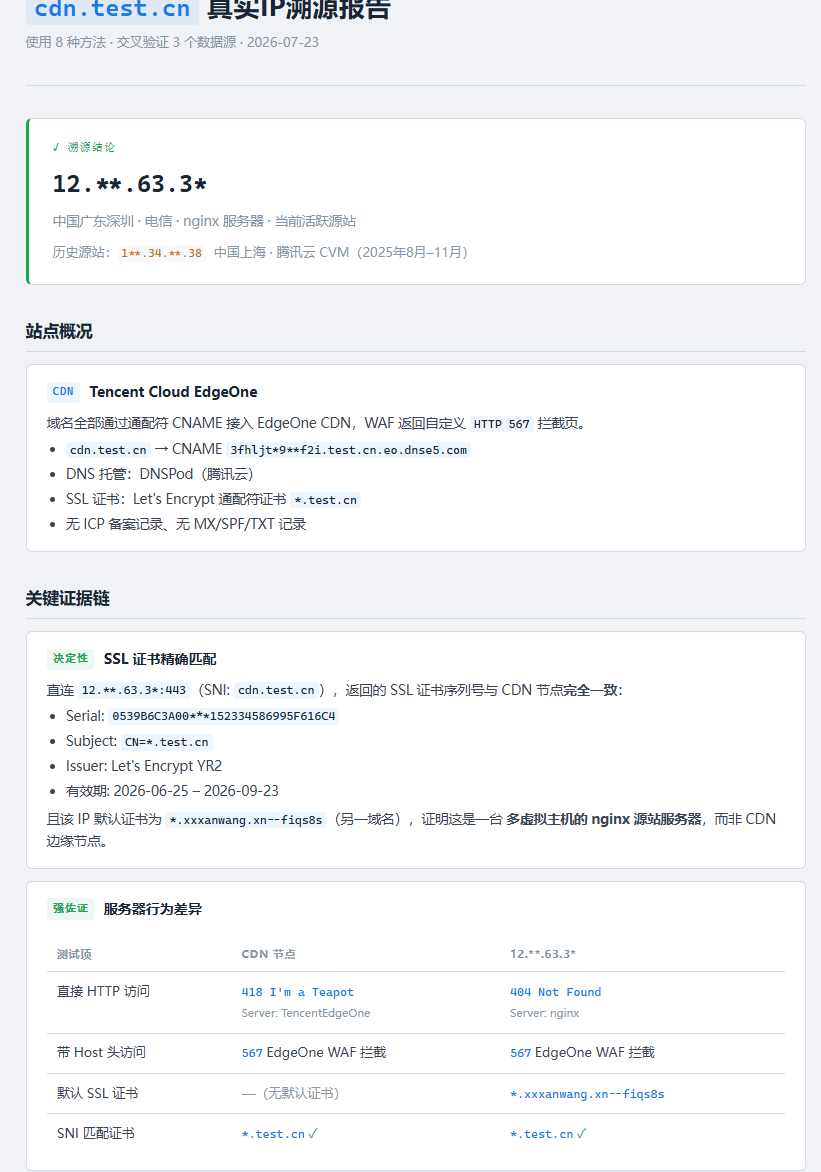
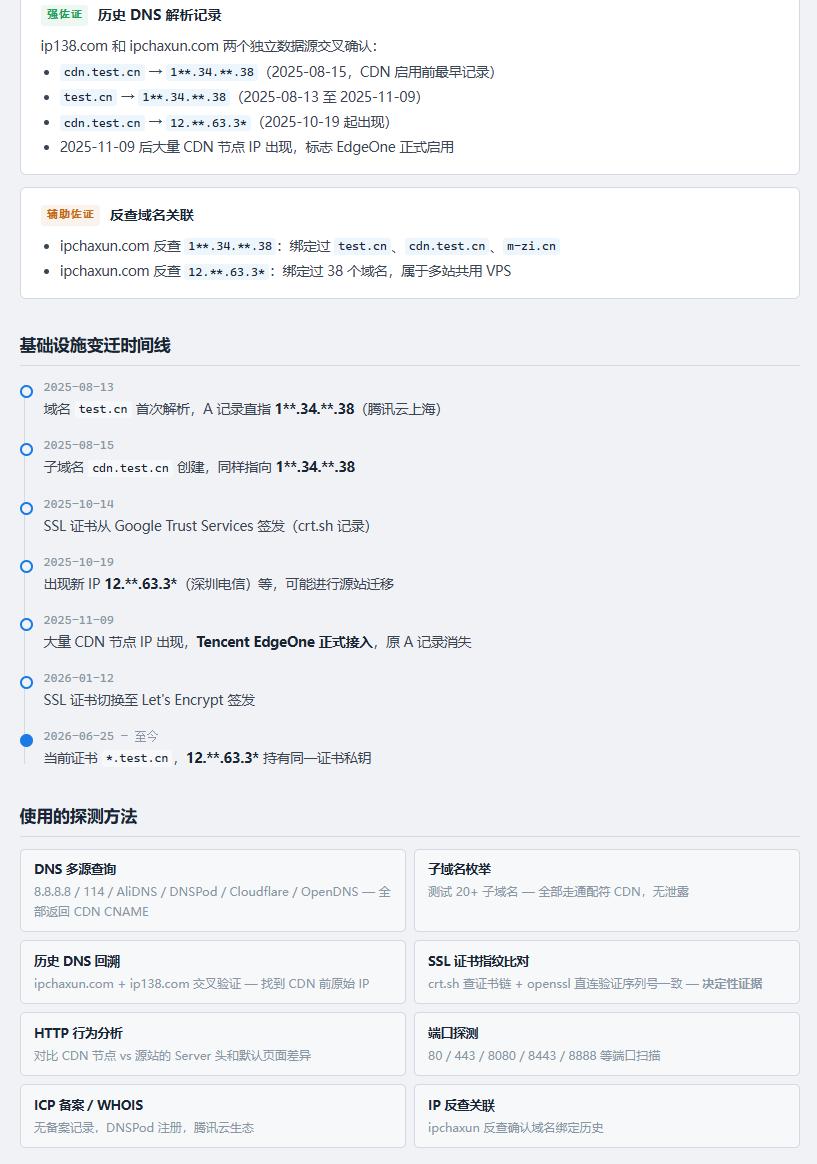
实战截图
案例一
项目地址