介绍
ARL-Next 是经典开源资产侦察灯塔 (ARL) 的现代化涅槃重构版本。 针对原版长期停更导致的任务假死、内存泄露、安装报错、依赖过时等致命缺陷进行了彻底的底层重构,并深度融入 AI Agent (MCP) 原生调度能力,进化为高性能、全维度闭环的下一代安全监控平台。
为什么选择 ARL-Next?(痛点对比)
| 系统稳定性 | 微服务解耦 | |
| AI 原生集成 | 原生 MCP 支持 | |
| 企业资产穿透 | 天眼查股权穿透 + ICP 深度下钻 | |
| 部署与构建 | 阿里云国内预构建镜像 | |
| 现代化技术栈 | Python 3.13 / Vue3 / MongoDB 7.0 | |
| 交互与体验 | 操作栏/表头悬浮吸附 (Sticky) | |
| 情报与监控 | GitHub CVE & 泄露雷达 |
核心特性矩阵
🤖 AI 原生赋能:内置标准化 MCP 服务,直接接入 Claude / Cursor / Open-WebUI,实现用自然语言下发扫描与导出 13 维资产全景大盘。(👉 MCP 配置指南) 🚀 高并发极速引擎:耗时截图与 OSINT 全面剥离为独立微服务;核心落库升级为 bulk_write批量入库,轻松吞吐数十万级资产。🌐 全维度企业资产闭环:深度打通企业 ICP 备案与天眼查股权穿透,自动化构建从“集团公司 ➔ 控股子公司 ➔ 域名 ➔ IP ➔ 端口 ➔ Web/组件 ➔ 漏洞”的完整链条。 🛡️ 威胁情报与代码雷达:内置 GitHub CVE 与代码泄露监控引擎,毫秒级原子锁防重复告警,实时感知外部威胁。 ⚡ 极简运维与自愈机制:提供开箱即用的 2 分钟极速部署包,内置容器健康巡检与自愈机制,支持 Web 后台平滑热更新与 Basic Auth 前置防御。 🇨🇳 国内网络深度优化:全线镜像预构建并托管于阿里云国内私库,彻底告别海外网络阻断与 Pip/Docker 依赖拉取失败。
界面预览
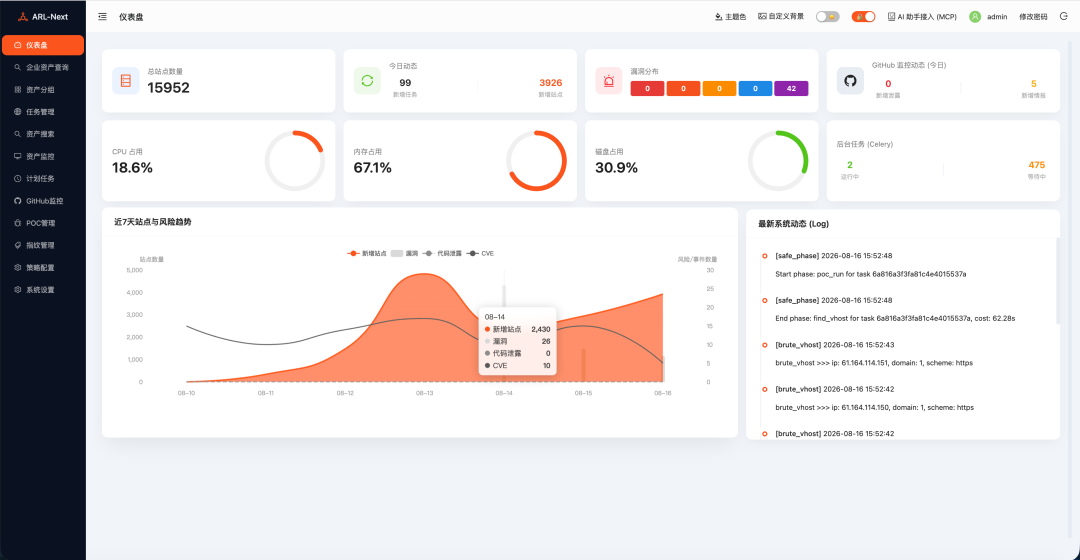
全局仪表盘 (Dashboard):实时监测系统资源水位、扫描任务生命周期、多维风险态势大盘与全景操作日志流。
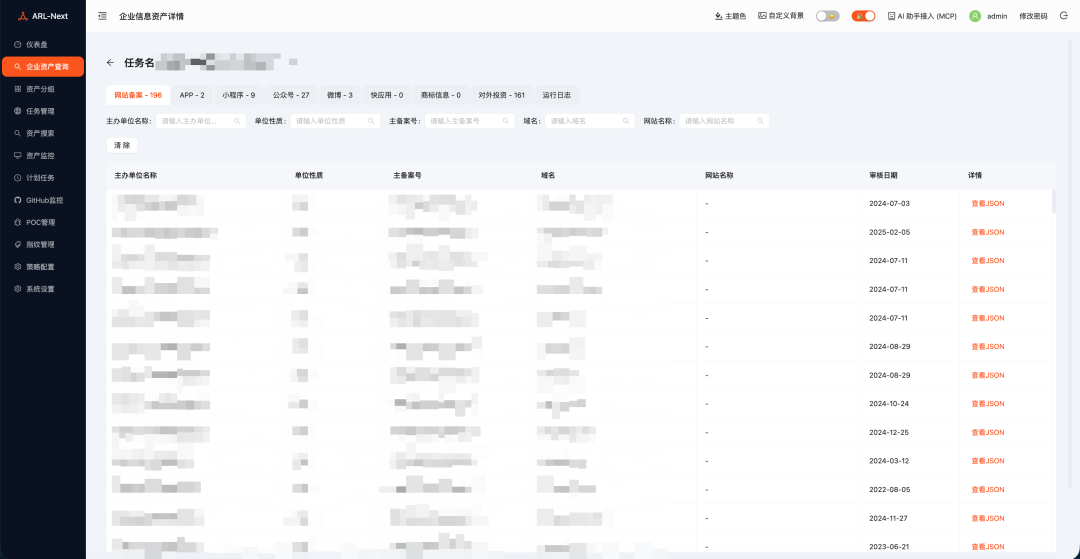
企业级 OSINT 资产侦察:支持企业 ICP 备案穿透与天眼查股权穿透,一键关联并同步下发多维探测任务。
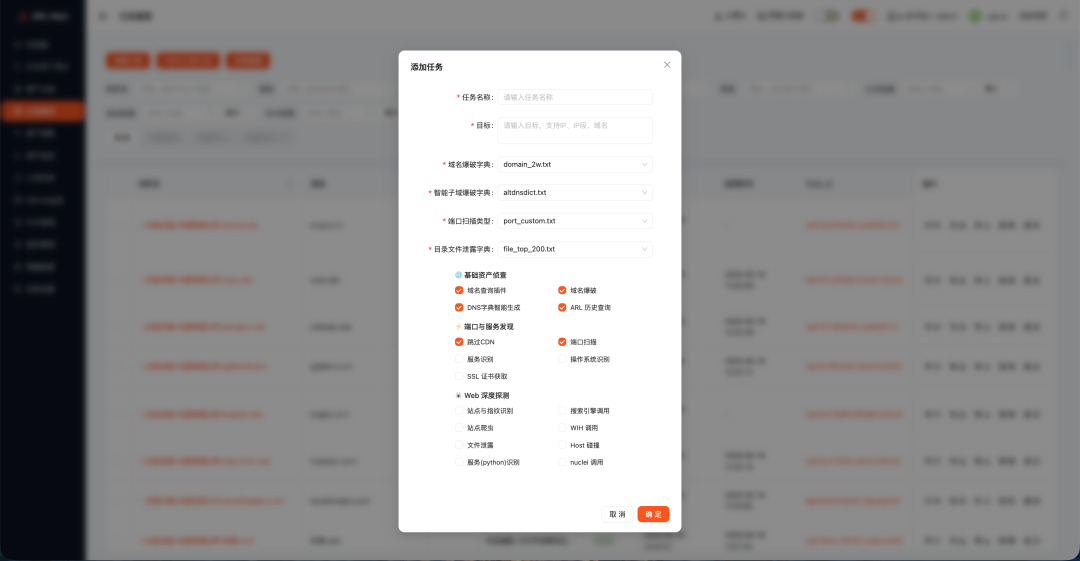
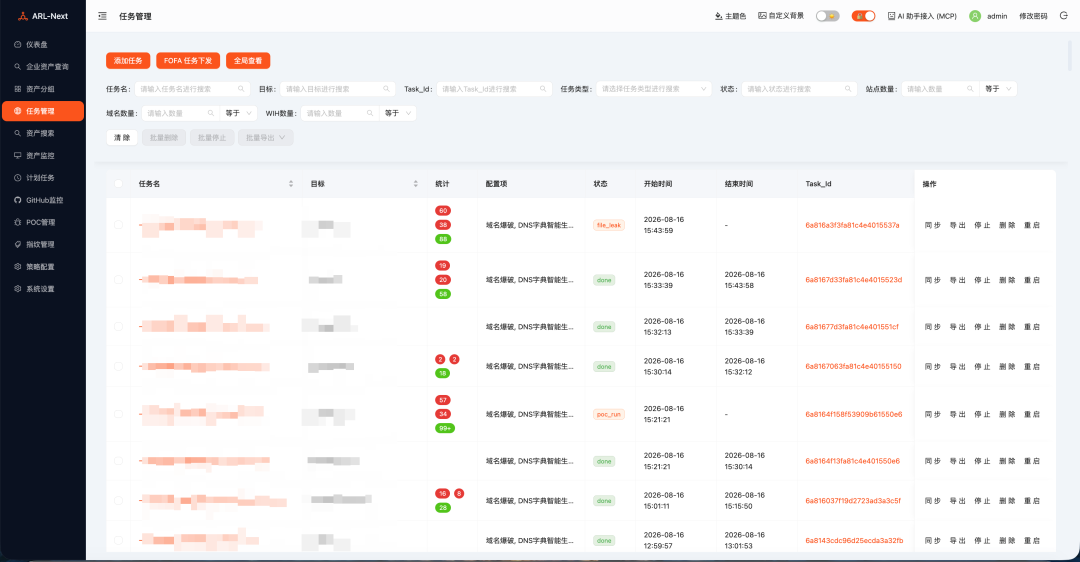
任务下发与策略调度:深度联动 Nuclei、PoC 插件池及 100+ Web 指纹库,支持全生命周期下发与追踪。
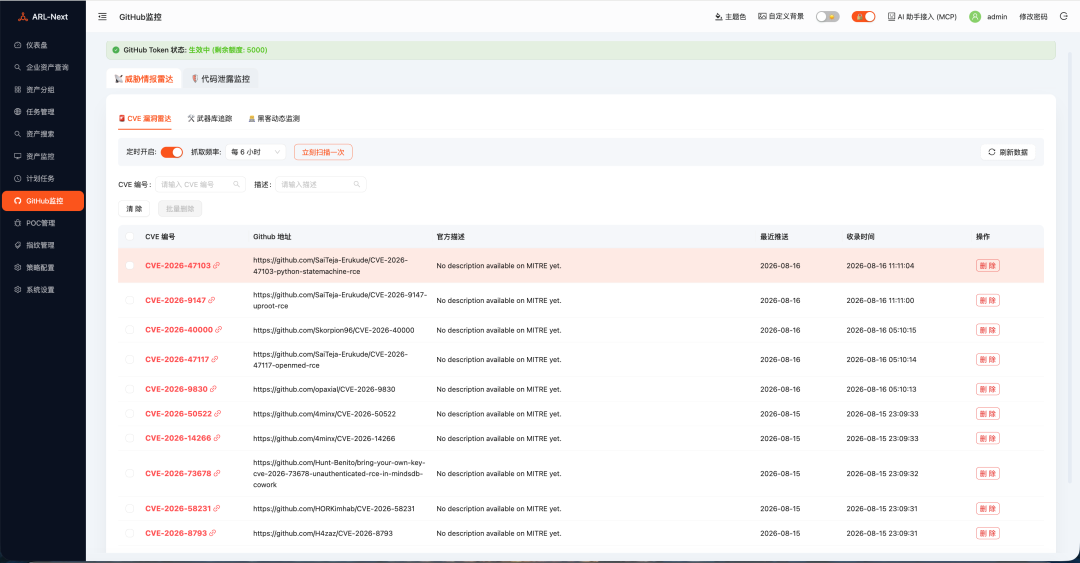
威胁情报与代码泄露雷达:实时追踪全球最新 CVE 漏洞,自动化监听 GitHub 敏感代码与凭证泄露。
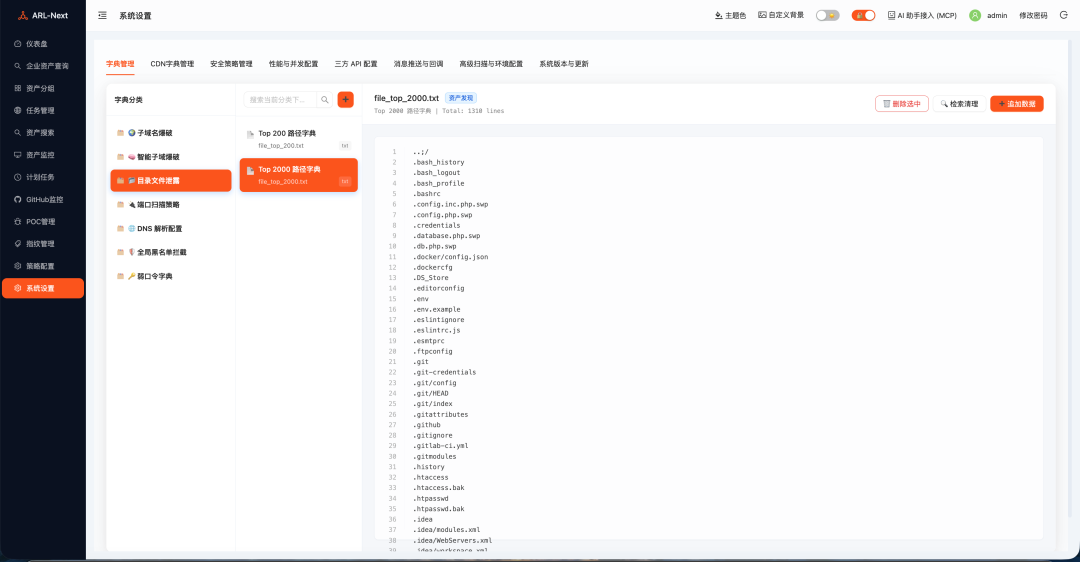
系统设置与现代字典管理:全新现代三栏式字典管理(支持在线预览/呼吸灯提示)、队列并发热扩缩容及告警通道。
部署指南
生产部署 (单 VPS 一键秒级上线) ⭐ 推荐
适用环境:公网云服务器 (Ubuntu / Debian / CentOS / 统信等)、企业内网服务器。
预估耗时:自带 Docker 环境仅需 1~2 分钟;全新裸机从零安装约 3~5 分钟。
核心优势:
国内极限满速:直连阿里云北京 ACR 镜像私库,彻底告别海外网络阻断。 开箱即用极简:免复杂环境配置、免 docker login,剔除冗余编译链。双层安全防护:内置 SSL 证书与 Basic Auth 前置网关防御,核心组件全私有网络隔离。 Web 平滑热更:支持直接在管理后台一键无感热升级,免去繁琐的 SSH 终端操作。 全自动健康探活:内置 API 就绪轮询机制与 Swap 内存自愈,服务就绪再放行,告别 502 报错。
部署方式选择
方法一:国内极速一键部署(⭐ 推荐 · 绕过 GitHub 阻断)
在服务器终端 (需 root 权限) 粘贴并执行以下连缀指令。脚本将自动安装 Docker、自愈配置 Swap、从阿里云提取最新配置并一键拉起:
# 1. 安装基础工具并创建目录apt-get update && apt-get install -y docker.io docker-compose-v2 openssl curl && \mkdir -p ~/ARL-Next && cd ~/ARL-Next && \# 2. 从阿里云国内镜像中提取全套部署编排docker pull crpi-laul1izptqrf0tkf.cn-beijing.personal.cr.aliyuncs.com/owl234-arl-prod/arl-web:latest && \docker rm -f arl-temp 2>/dev/null || true && \docker create --name arl-temp crpi-laul1izptqrf0tkf.cn-beijing.personal.cr.aliyuncs.com/owl234-arl-prod/arl-web:latest && \docker cp arl-temp:/code/start-prod.sh ./ && \docker cp arl-temp:/code/docker-compose.prod.yml ./ && \docker cp arl-temp:/code/updater ./ && \docker cp arl-temp:/code/version.txt ./ && \docker cp arl-temp:/code/frontend ./ && \docker rm arl-temp && \# 3. 赋予权限并启动chmod +x start-prod.sh && \bash start-prod.sh
方法二:GitHub 源码克隆部署(适用于海外服务器 / 需二次开发)
Tip:
start-prod.sh 内置全套环境探针,裸机运行亦会自动安装 Docker 并优化内核配置。
git clone --depth 1 https://github.com/owl234/ARL-Next.git && cd ARL-Nextchmod +x start-prod.shbash start-prod.sh
访问与初始凭据
部署完成后,在浏览器中访问:https://<你的服务器IP>:5173(首次自签名证书请无视浏览器不安全提示)。
| 第一层:Nginx Basic Auth 网关 | admin | arl_next | |
| 第二层:ARL-Next 系统登录 | admin | arlpass |
Tip:
商业证书替换 (可选):将您申请的真实 SSL 证书重命名为 arl.crt 和 arl.key 放至 ssl-certs/ 目录,然后再次执行 bash start-prod.sh 即可。
https://github.com/owl234/ARL-Next/