这期是AI取证实战第08期,前面做的好几期都是AI生成加以人工修改。还是觉得不如在键盘自己码字来得舒服。这一码就忘记了时间,码了3000来字。这篇就来一期使用在线AI辅助做题。可以适用于新手在进行学习的时候,可以先让AI给出答案,再问AI解题的步骤及背后的原理。比很早很早很早以前我们学取证方便很多很多。
这期你将可以看到对以下的检材进行解析:
1.计算机镜像
2.手机镜像
3.服务器镜像
4.U盘镜像
5.网络流量包检材
6.APK检材
7.恶意程序检材
8.数据分析检材
9.路由器及其他物联网设备检材
实操环境准备:
1.workbuddy:下载链接:https://www.workbuddy.cn/events/invite?inviteCode=0o0u4unrv2q2,如果还没有使用过workbuddy或者是想看一些使用的技巧可以看往期的文章:电子数据取证的常用MCP 工具搭建及应用
2.WSL2环境(只要是进行静态分析,读取E01镜像文件都需用到此环境,文中有详细的搭建步骤与讲解为什么要用到这样的环境)。
3.上述提到的各类检材的镜像,这个大家自行准备。
实操开始:
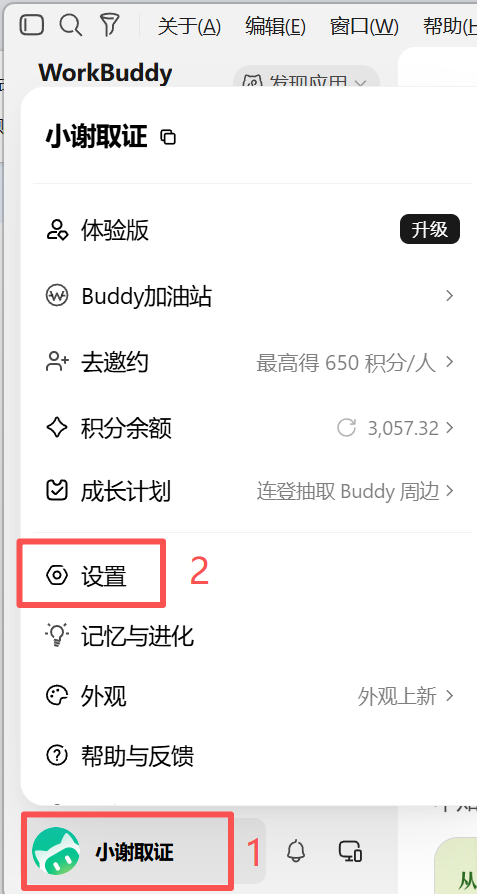
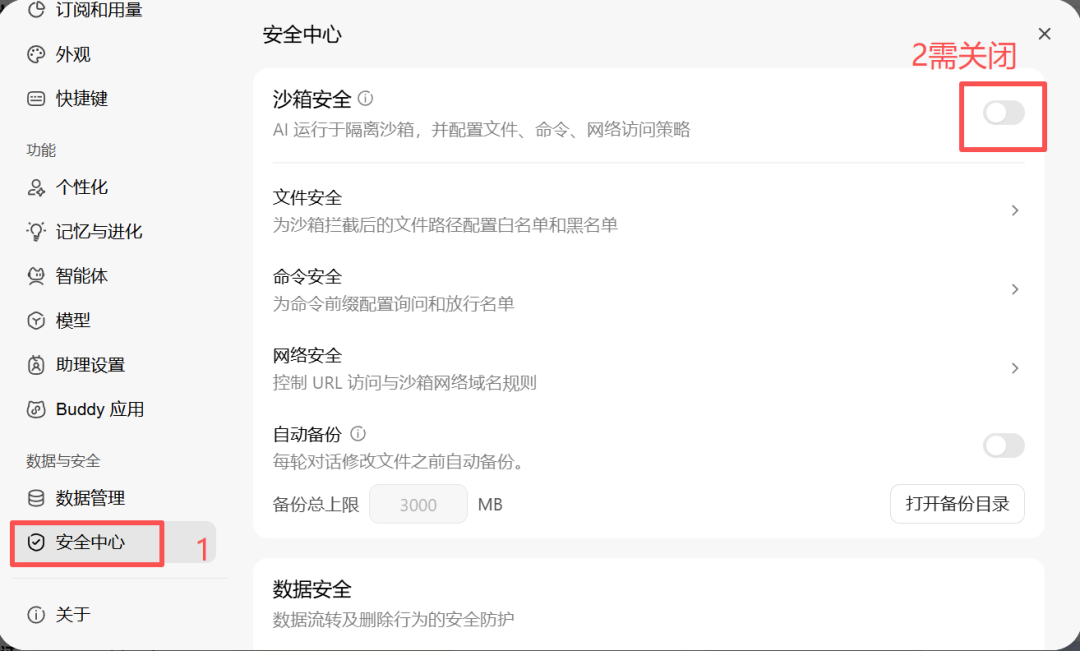
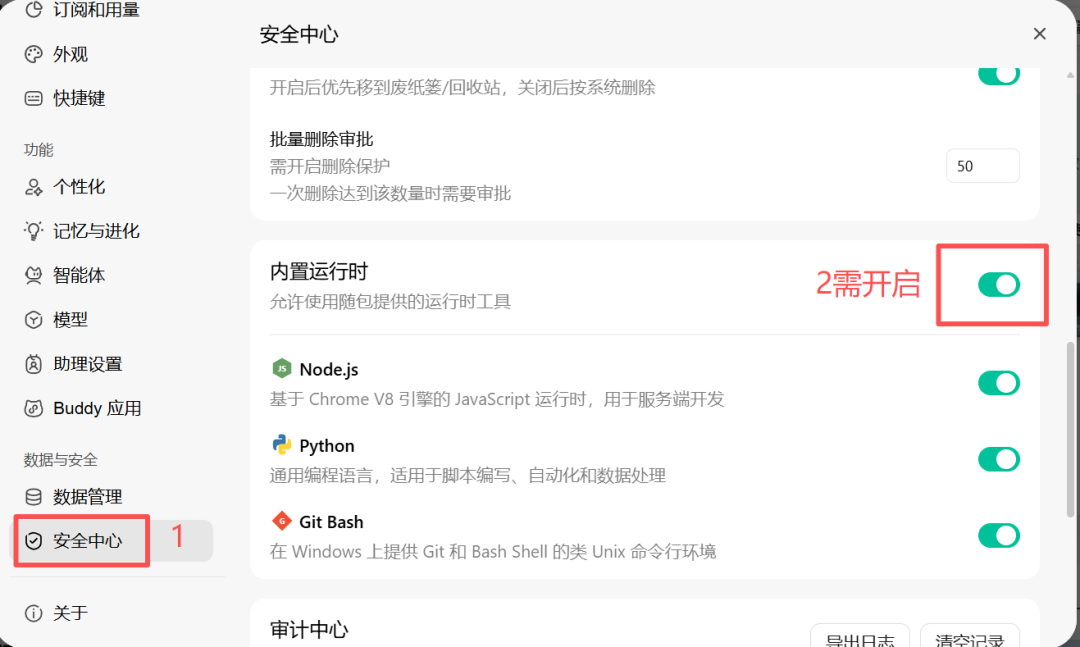
1.在进行之前,要赋予Workbuddy一些权限:在workbuddy最新版本的左下角点击设置
-
分别关闭和打开以下两个开关:
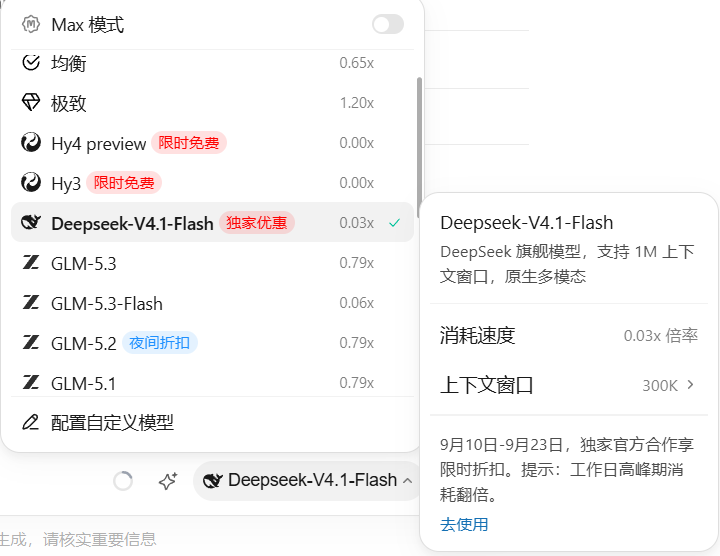
2.在上述设置设置完成后选择一个特定的大模型,这几天刚好梁圣又推出V4.1flash,性能不比V4pro差,资费还更低,所以我们可以用上:
3.选择好特定的大模型后直接在workbuddy界面上下达指令:在我的本地安装WSL2环境
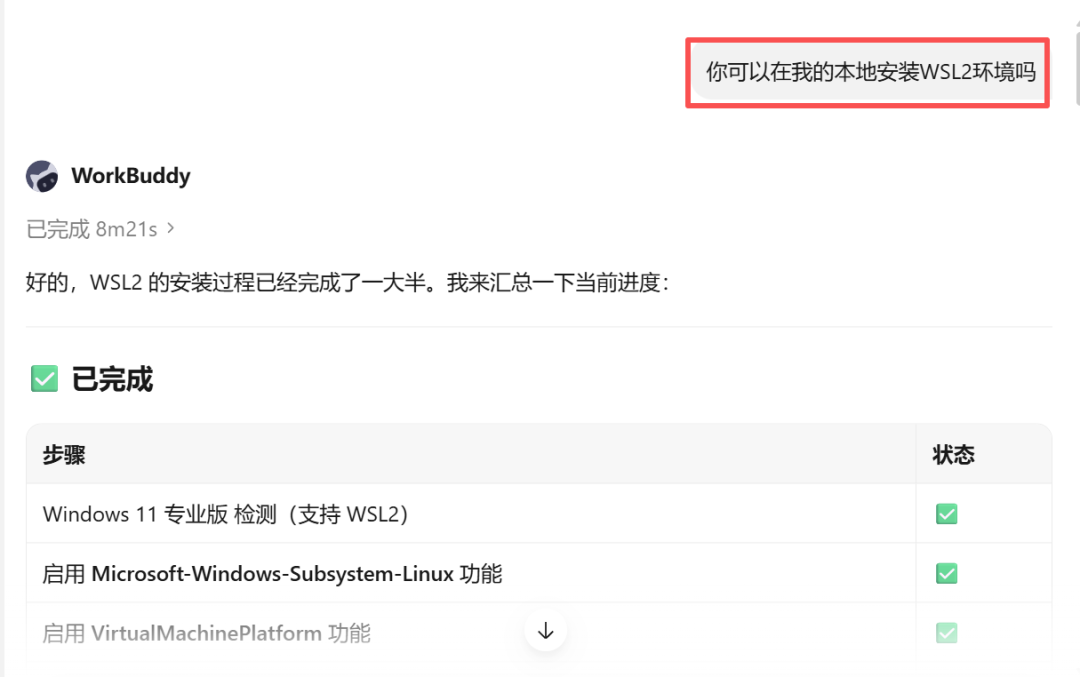
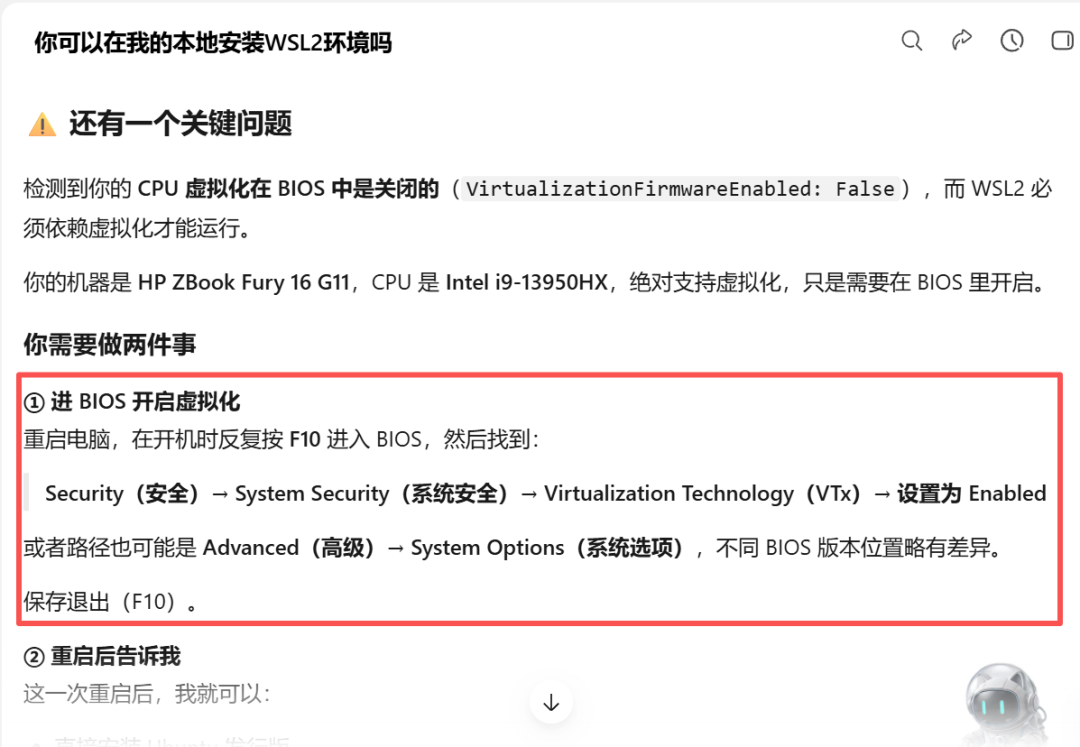
需要注意的是在你的BIOS当中开启虚拟化
设置好后重启之后就成功了:
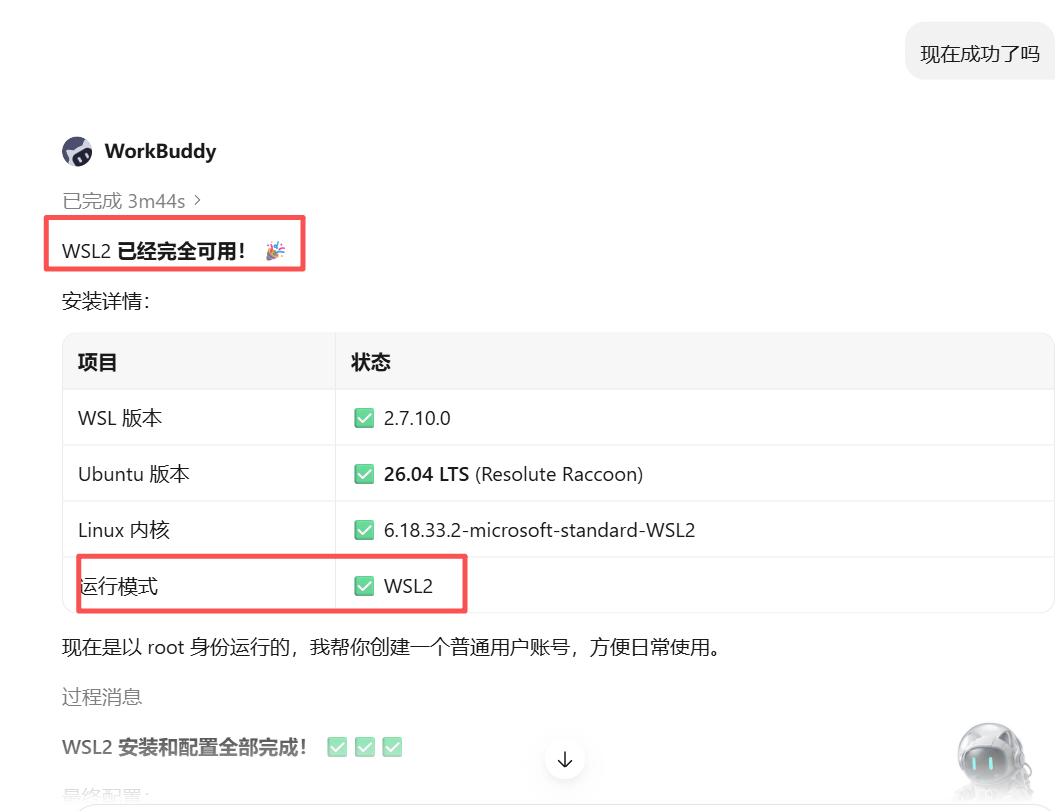
上述的这个WSL2的环境一定要配置好,接下来我们在静态解析计算机、手机、服务器、路由器的E01镜像需要用到它。
为什么要用WSL2的环境?它的优势在哪里?
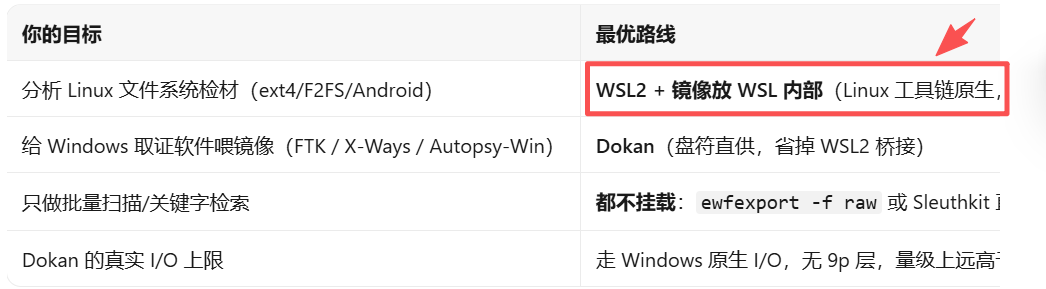
直接对比一下几种方式对镜像处理的速度:
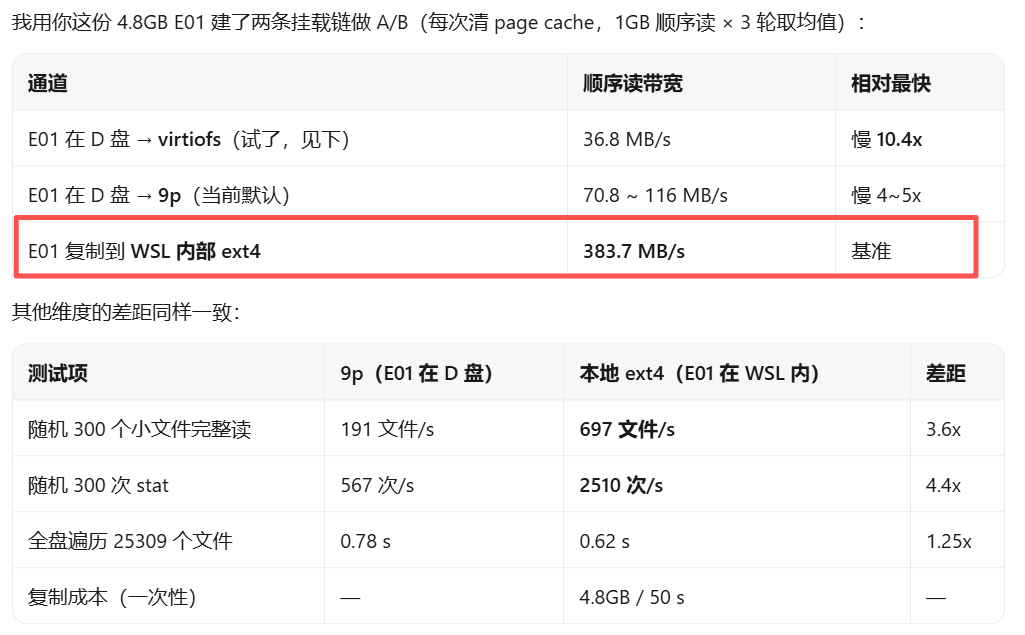
接下来点名一个各个检材如何让在线AI赋能:
一、计算机镜像:
计算机分为静态分析和动态分析。
静态分析的方式为以下两种:
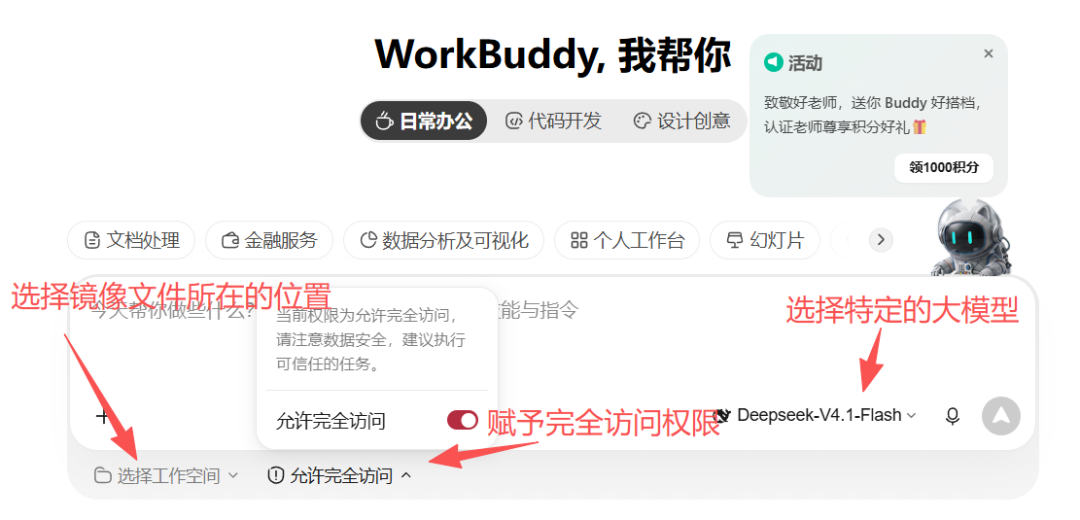
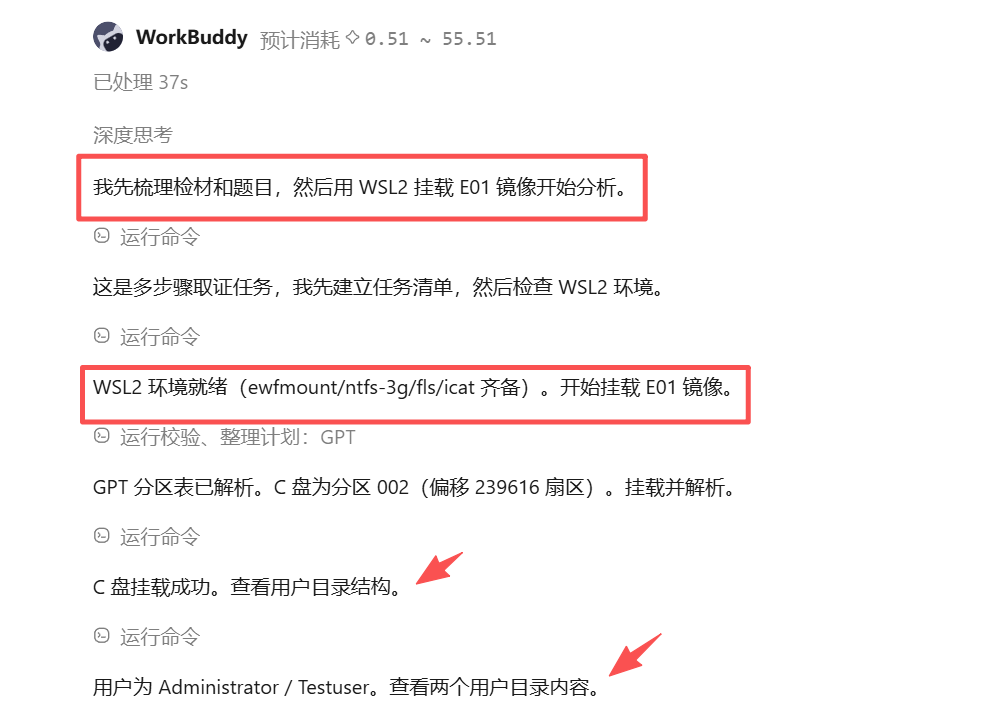
1.假设计算机是E01的镜像文件,先选择E01镜像文件所在的文件夹,如下操作:
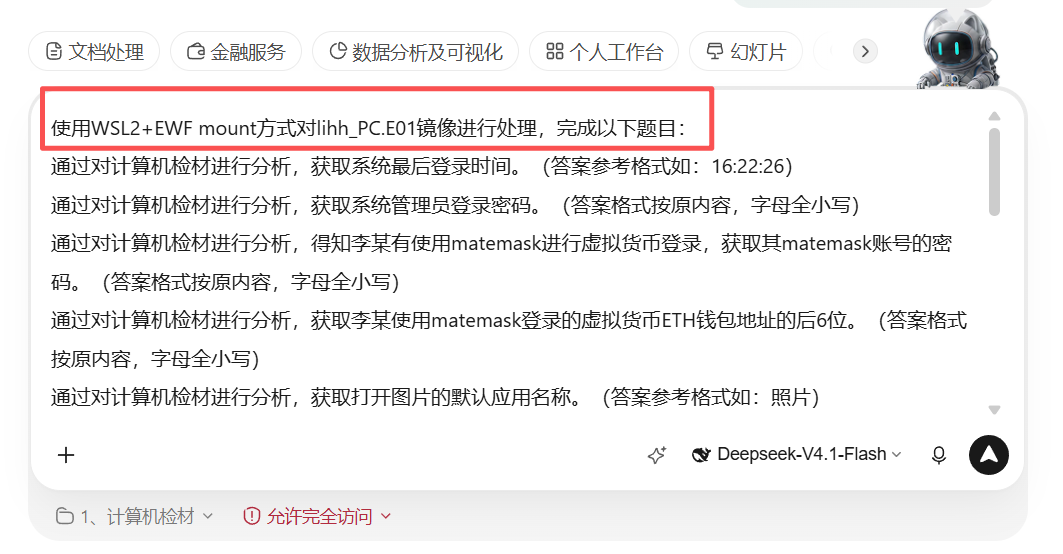
2.选择好文件夹后直接输入提示词:使用WSL2+EWF mount方式对lihh_PC.E01镜像进行处理,完成以下题目:(如果你第一次运行这个提示词,他会自动在WSL2环境中给你下载EWF mount工具)
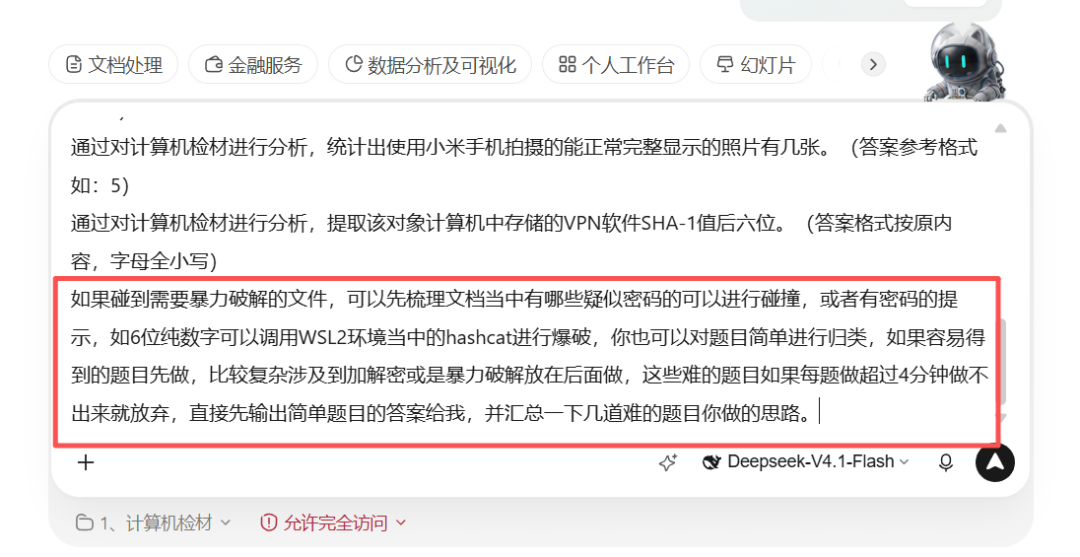
3.当然你也可以给它限定规则:
如果碰到需要暴力破解的文件,可以先梳理文档当中有哪些疑似密码的可以进行碰撞,或者有密码的提示,如6位纯数字可以调用WSL2环境当中的hashcat进行爆破,你也可以对题目简单进行归类,如果容易得到的题目先做,比较复杂涉及到加解密或是暴力破解放在后面做,这些难的题目如果每题做超过4分钟做不出来就放弃,直接先输出简单题目的答案给我,并汇总一下几道难的题目你做的思路。
梳理过程:
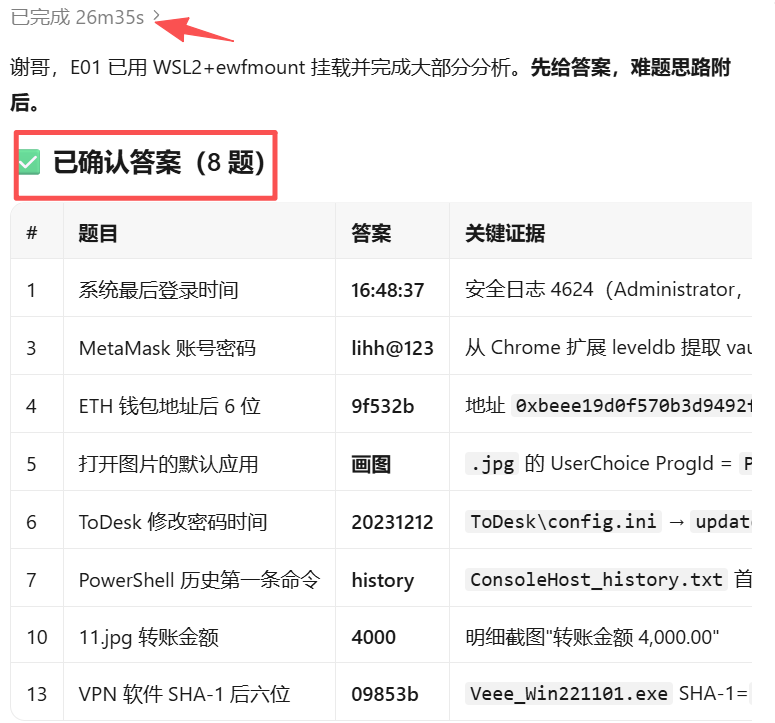
测评:用了26分钟做出来了8题答案
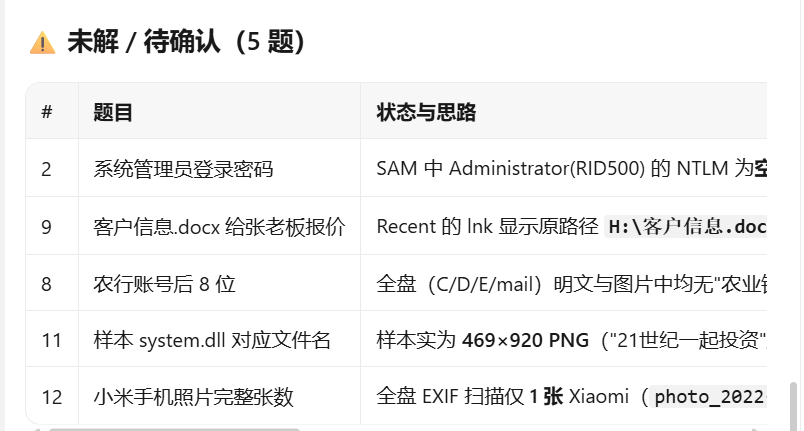
其他5题给到思路:
4.当然,可以评价一下AI来做计算机的题目其实是难度很高的,因为数据量大,加上有些应用AI可能没法解析数据,如微信的数据。所以就有了配合超大的MCP工具用法,这就是提到的静态分析E01镜像文件的第二种方法。具体可以看之前的文章:
超级取证大师 MCP 工具赋能电子数据取证 提示词是不变的,就是多一句,如下:
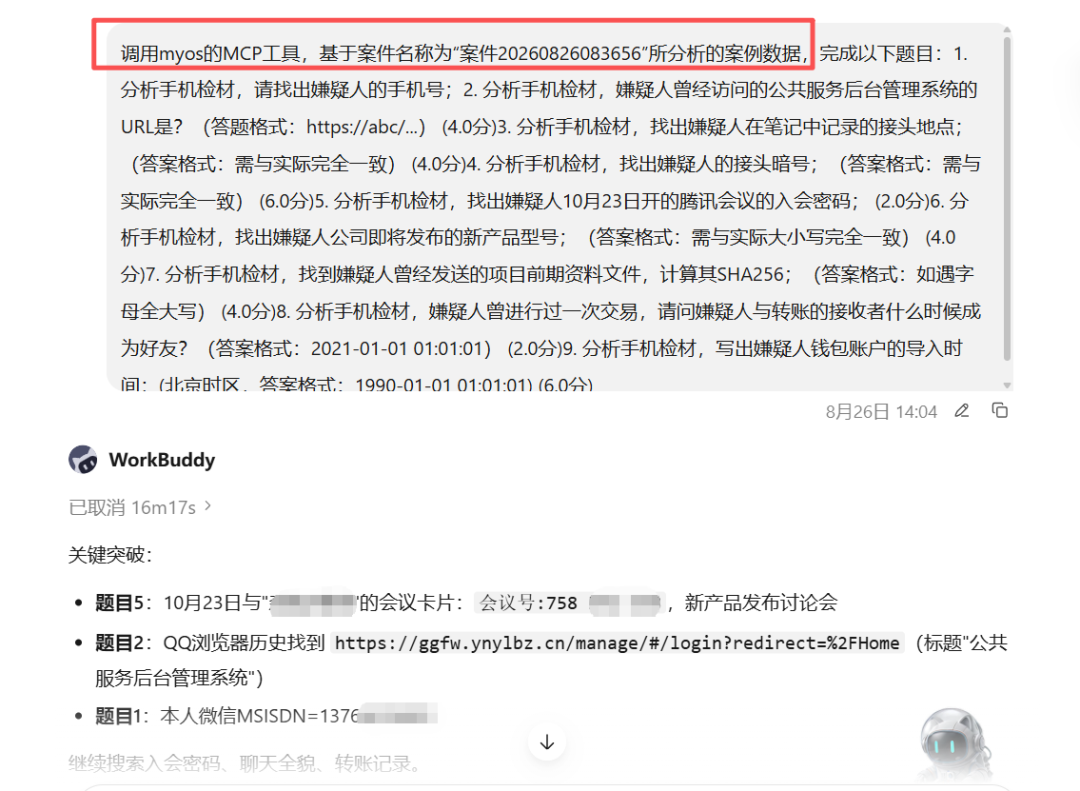
最后一种方式处理计算机镜像的方式是是动态,可以直接将计算机镜像先进行仿真,再告诉AI远程桌面的信息让它进行链接做题。
二、手机镜像:
手机主要是静态分析。
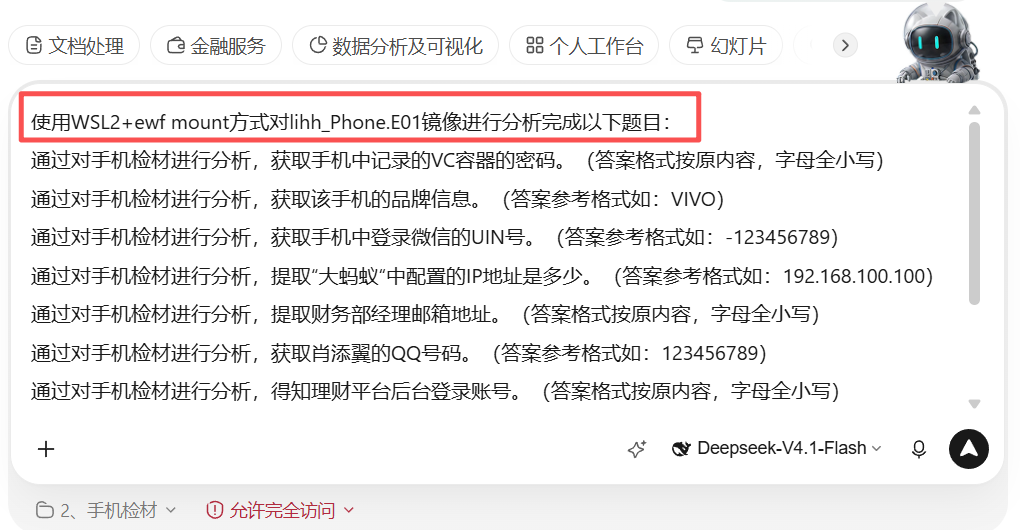
1.直接选择好镜像文件对应的文件夹后,输入提示词:使用WSL2+ewf mount方式对lihh_Phone.E01镜像进行分析完成以下题目:
2.当然可以一样的限制条件:
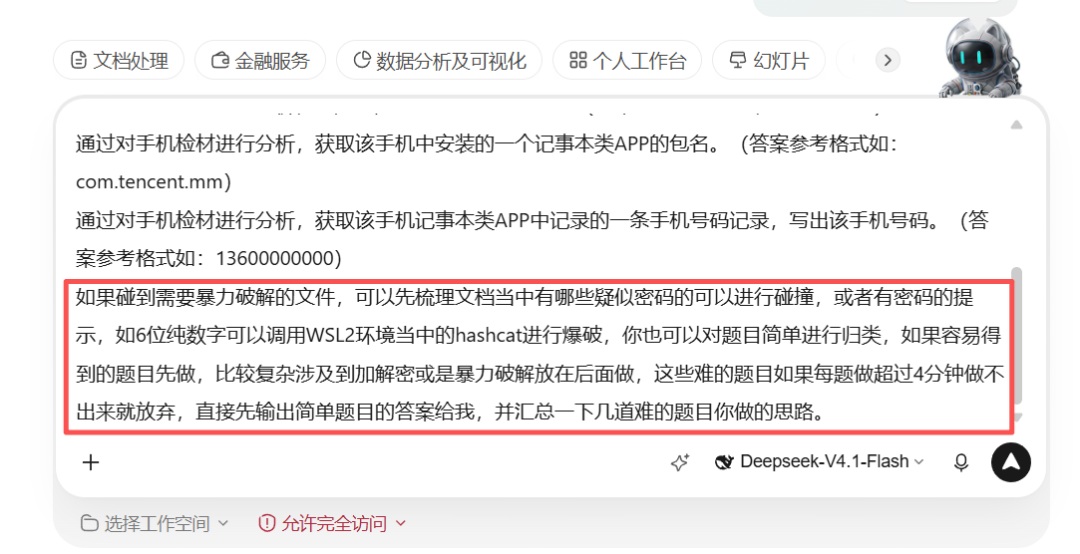
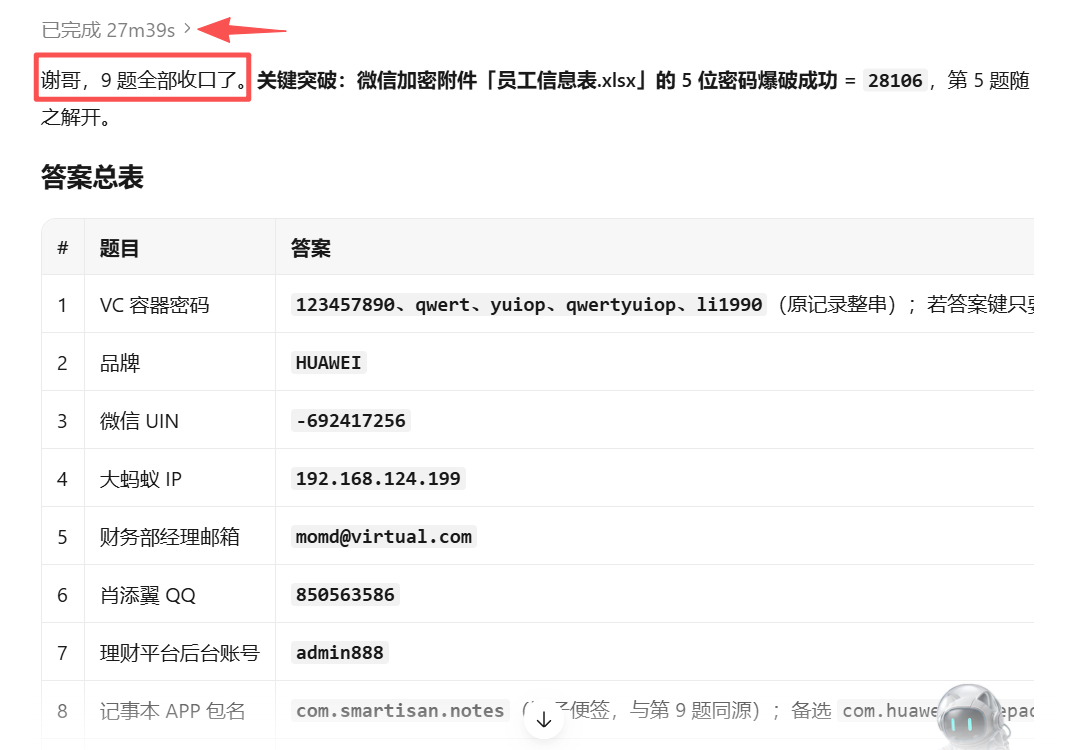
测评:花了27分钟做出了9道题目。都做出来了。
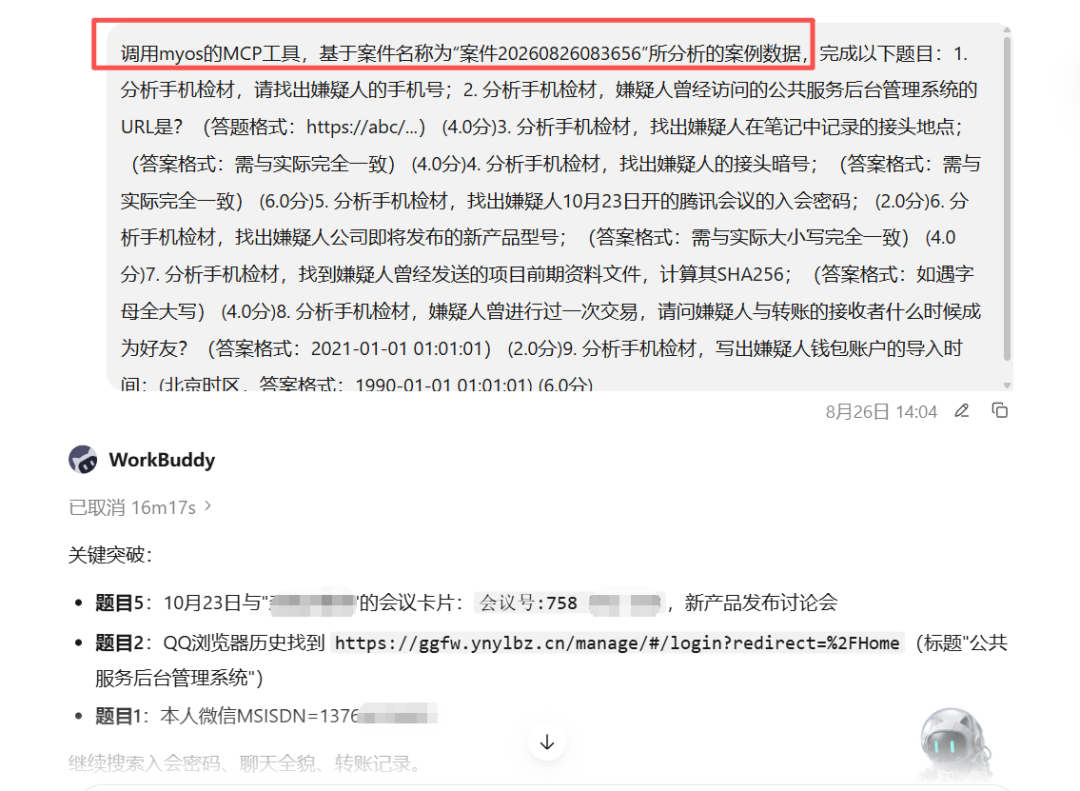
3.但是AI对手机的某些应用解析还没有掌握其要点,如微信,所以还是可以调用超级取证大师的MCP工具:
可以评价一下AI来做手机的题目其实会比计算机好一点点的,但是碰到加解密和难的隐写的题也是歇菜。
三、服务器镜像:
服务器也分为静态分析和动态分析两种。
1.服务器检材的静态分析也是如此:
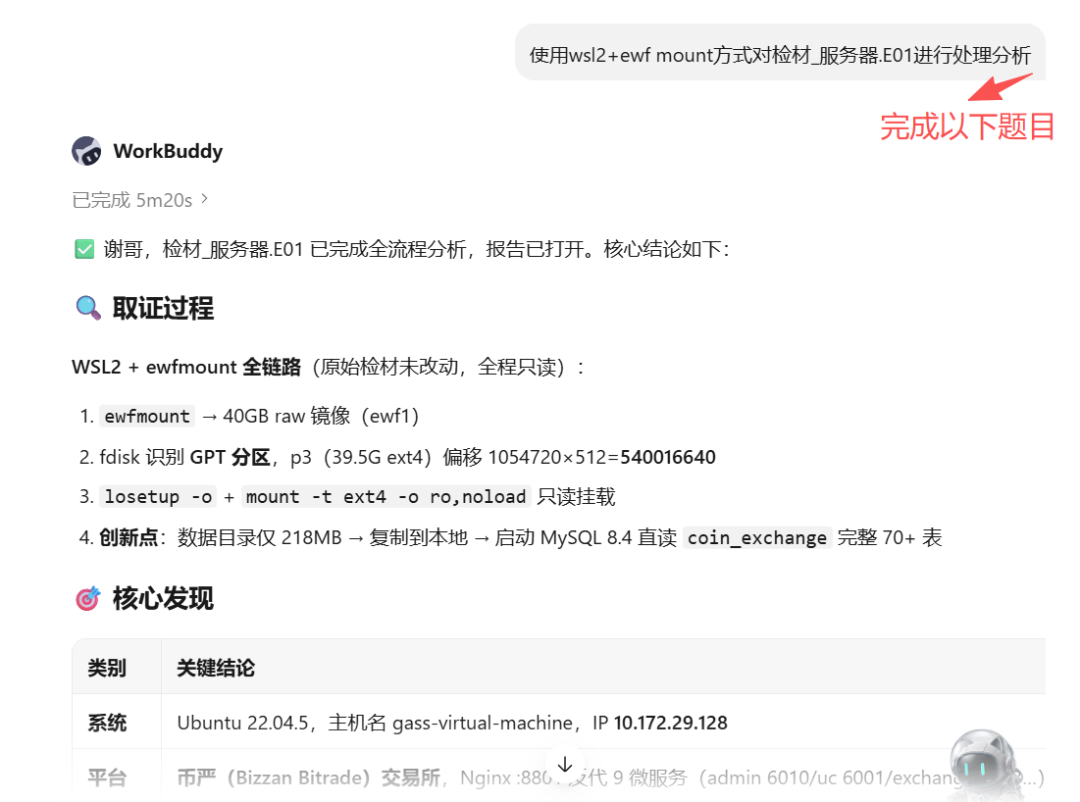
2.服务器检材的动态分析:可以先进行仿真后,配合SSH的MCP工具,不用MCP工具也行,只不过会稍微快一点,输入以下提示词:
使用SSH的MCP工具,连接IP为192.168.246.136,账号是root,密码是123456,ssh端口是22,完成以下题目并写出详细的解题思路:
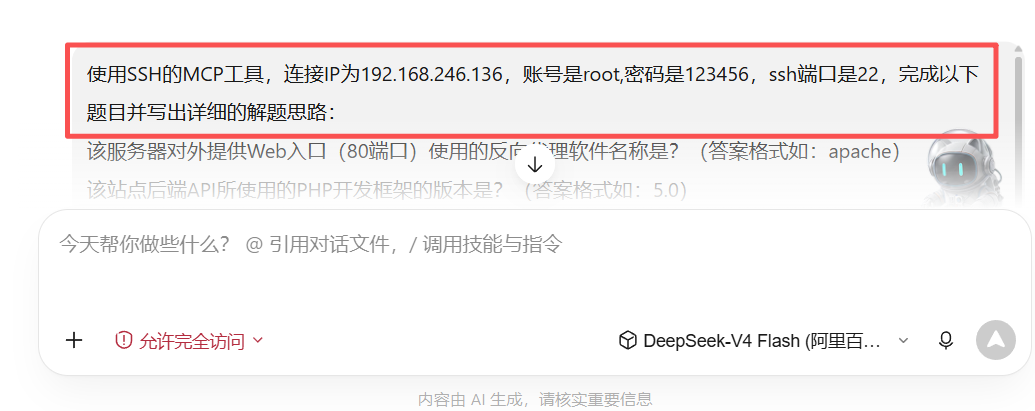
评价一下:服务器检材会相对来说比手机和计算机的准确率高,因为AI找的答案比较固定。
四、U盘镜像:
主要是静态分析。
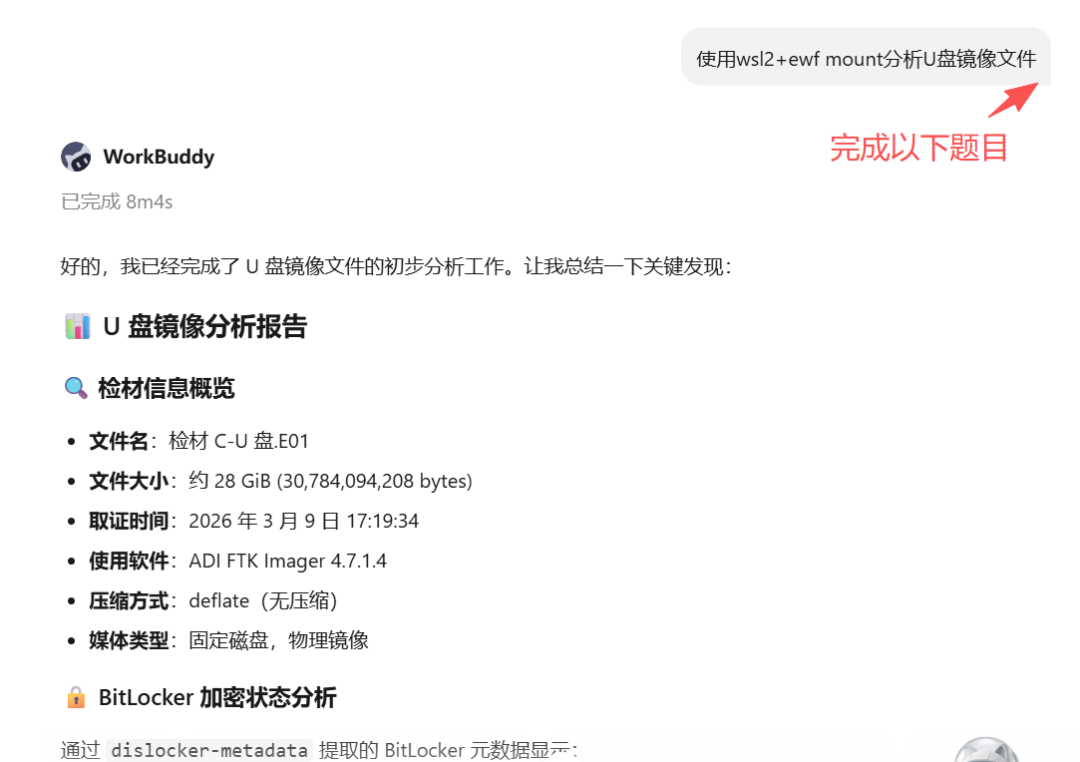
评价一下:如果U盘镜像遇到加解密和隐写的题目让AI做的话也挺难的,但如果考一些底层的磁盘结构会相对来说AI比较擅长。
五、网络流量包检材:
主要分为两种方式,一种是没有MCP工具情况下让他直接分析,workbuddy会自己调用tshark.exe工具进行解析,前提是你当前的电脑环境需要安装wireshark工具。第二种是使用MCP工具,这种好处是对于一些使用离线的大模型更友好,因为它可以直接通过MCP工具读取流量包的数据。
1.也是一样,选择好流量包所在的文件夹,直接输入提示词分析流量检材2.pcap文件,完成以下题目:
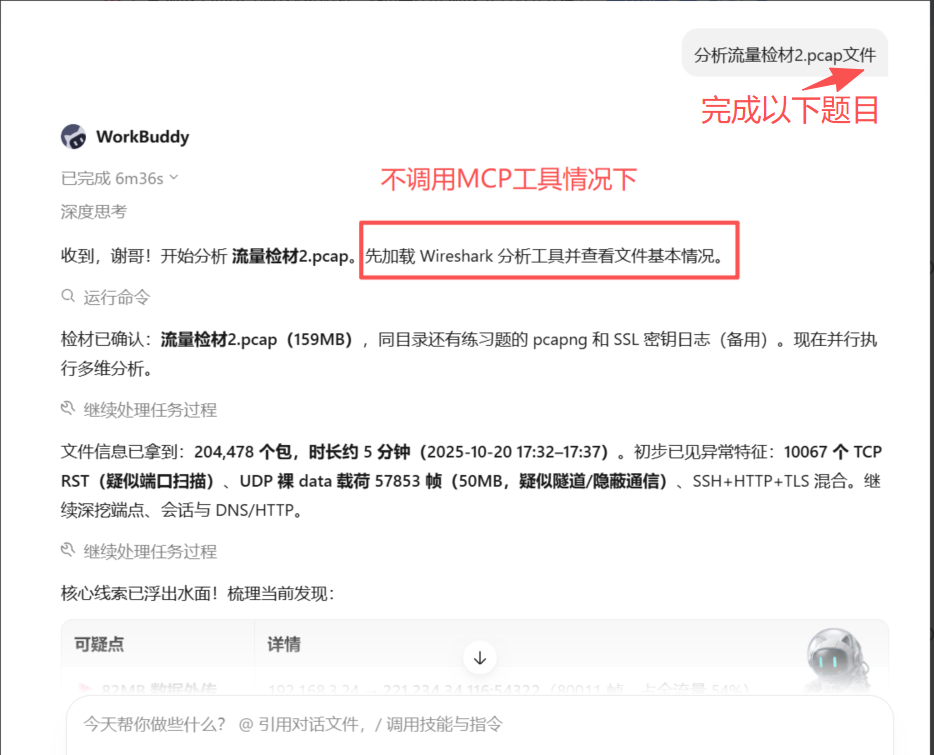
2.如果是使用MCP工具的情况下,可以直接让他安装MCP工具。因为它不是无头的,如果需要你用Wireshark去加载这个流量包。
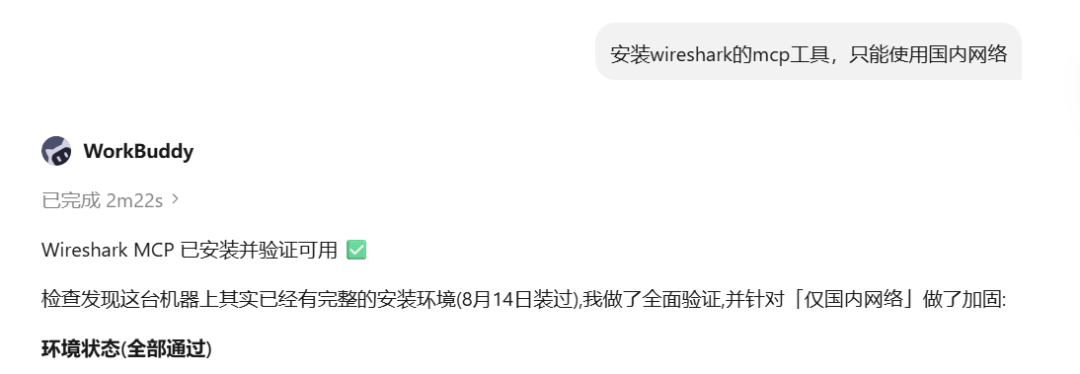
评价一下:流量包检材也跟服务器一样,相对找到地方比较固定所以正确率就比较高。
六、APK检材:
APK主要是调用jadx的MCP工具进行静态分析,如果要解析so文件可以直接在提示词上跟他说遇到要解析so文件时候调用ida的MCP工具,这边要注意jadx工具需要加载apk文件,但ida的MCP工具可以无头打开so文件解析,也就是你不用打开ida的工具进行加载即可。如果需要看jadx的MCP工具与IDA的MCP工具安装可以看往期的文章:
1.直接使用jadx工具打开apk文件后输入以下提示词:调用jadx的MCP工具,解析当前JADX打开的APK文件,如果题目需要解析so文件,直接调用IDA的MCP工具进行解析,完成以下题目:
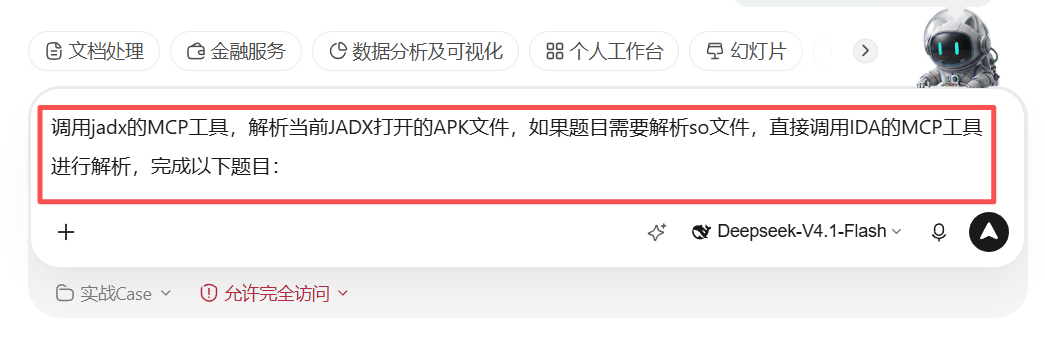
评价一下:APK检材的准确率也相对比较高。就是如果有些题目需要进行hook进行动态调试可以参考往期文章:实战案例分享:用 AI 绕过模拟器反取证进行动态抓包,落地 APK 真实 IP
七、恶意程序检材:
主要使用的ida的MCP工具,当然也可以使用X64dbg的MCP工具。先将可行性文件使用ida工具打开,再使用下面的提示词:调用ida的mcp工具,分析当前ida打开的文件,完成以下题目
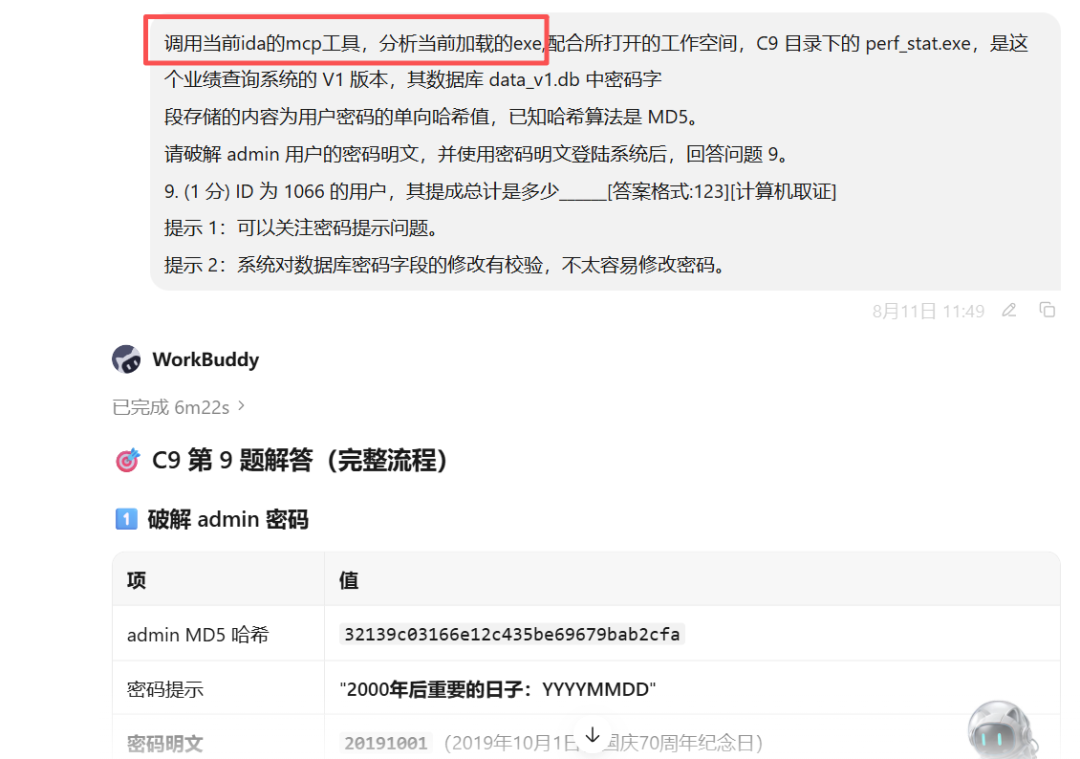
评价一下。恶意程序分析同APK一样,AI相对比较快能得出答案,但有一些是绕过登录的题目就可以让AI先调用MCP工具在IDA绕过登录后保存补丁出来再运行就可以。
八、数据分析检材:
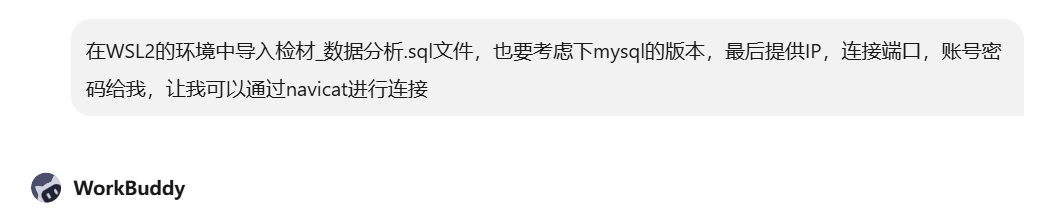
检材的形式可以是.sql的形式,那就是可以先对.sql文件先查看其数据库名称再用小皮面板导入对应版本的mysql数据库。再调用mysql的MCP工具进行分析。另外一种检材形式可以是直接提供excel表格,那么直接将excel文件所在的文件夹当成是工作空间直接告诉AI你要完成什么题目就可以。
1.在对sql文件进行导入后,再输入以下提示词:调用mysql的MCP工具,连接IP为localhost,连接的端口3306,连接的用户名root,密码是root,数据库名称为12345678,进行mysql的连接,完成以下题目:
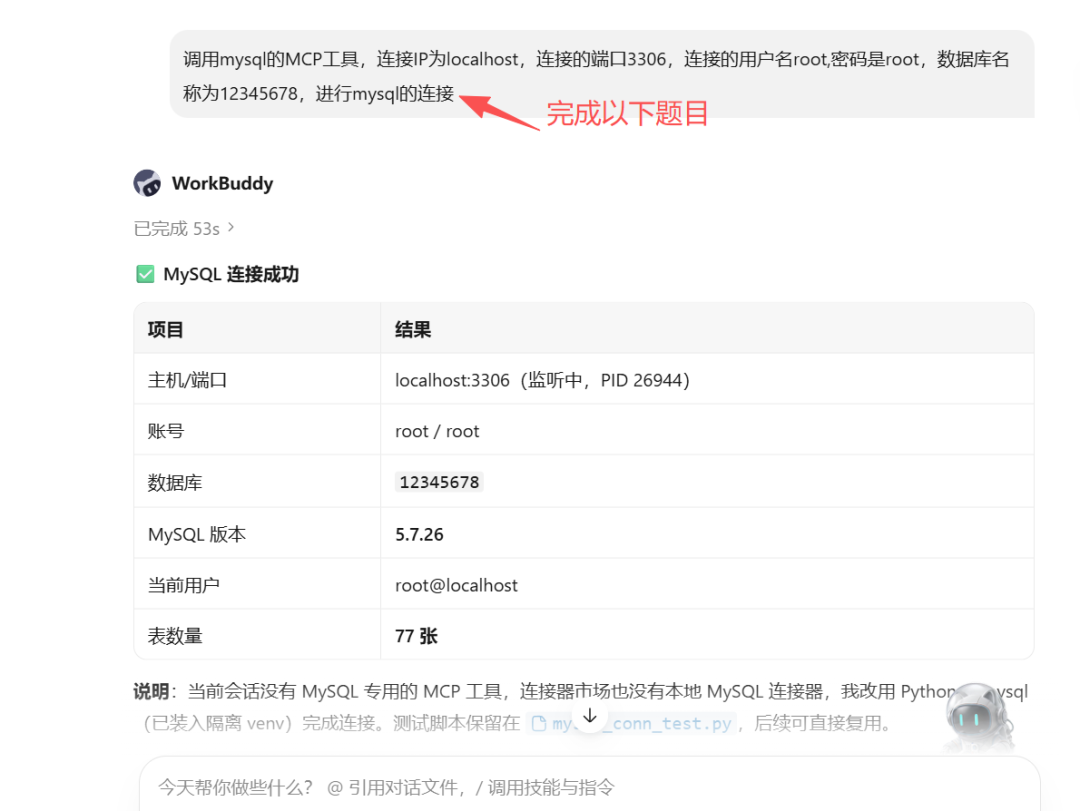
当然,如果你不想手工导入,交给AI也可以:
2.如果是以excel文件的形式就直接选择excel文件所在的文件夹当成是工作空间直接告诉AI你要完成什么题目就可以。
评价一下。数据分析的题目也比较好解出。
九、路由器及其他物联网设备检材
路由器如果是E01镜像格式就可以参考上述对E01镜像的处理办法,如果直接给的是日志文件或者文件夹也是直接选择工作空间让AI解析即可。其他的物联网设备检材也是如此。
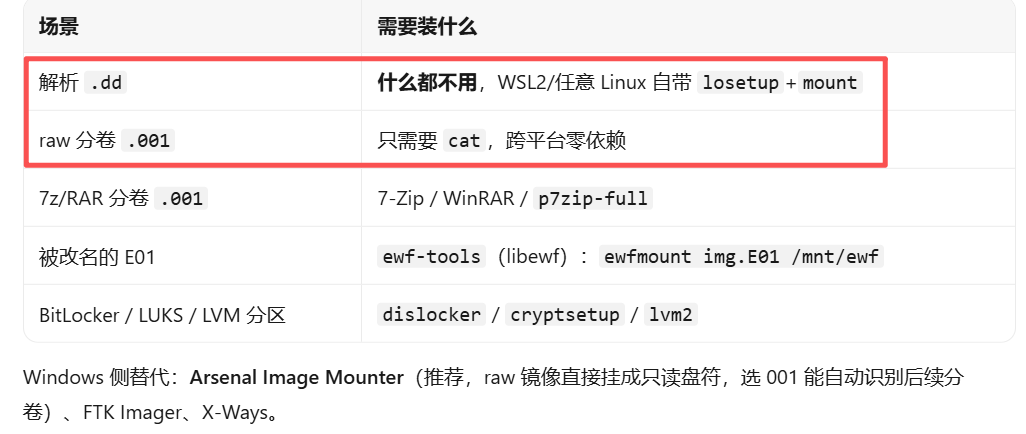
最后,上述的所有类型的检材只讲到E01镜像的处理方法,那如果是.dd或者.001或者.bin这样的原始证据文件呢?
最后最后声明,本文章只做用于新手学习的使用场景,刚接触电子数据取证,进行做题时四处碰壁,用AI可以赋能学习。不做其他场景使用。如果是离线做题的话你可以先参考搭建离线的本地大模型:8k就可以搭建起本地大模型??别慌,看这里。再先使用在线AI大模型打磨训练下载工具。最后再用离线大模型重复这篇文章的动作进行训练。
往期文章阅读推荐:
如果不想看文字,可以直接看视频教学:

敬请各位大佬关注:小谢取证
扫取二维码获取
更多精彩
小谢取证