透视数字证据:解剖 ZIP、DD、VHDX 与 E01—— 从比特流到司法链的深度解析

作者:奇安信洞鉴 发布:2026-09-09 17:30 收录:2026-09-09 22:58 3 次阅读 约 3093 字
摘要:ZIP不是镜像,差别远比你想得大。
推荐理由:本文围绕「电子取证」、「电子数据」等主题展开。
在电子取证的实际操作中,类似的对话屡见不鲜:
“我已将涉事设备的电脑文件压缩为ZIP发送给您。”
“这不符合要求。我们需要的是磁盘镜像,且首选E01格式。”

对于非专业人士而言,ZIP 和 E01 看起来都是“把一堆东西装进一个文件里”。但在技术人员眼中,它们处于完全不同的维度。ZIP 是对“结果”的记录,而 E01/DD 是对“过程和环境”的封存。
本文旨在从字节结构层面深入剖析ZIP、DD、VHDX及E01这四种主流格式在物理与逻辑上的差异,详细拆解其结构特征与识别机制。此外,文章将以一个“套娃式嵌套加密电子数据比武题目”为贯穿全篇的技术案例,演示如何从比特流中精准鉴别文件格式,并实现完整的证据链提取。

01
基石——理解数据的物理与逻辑断层


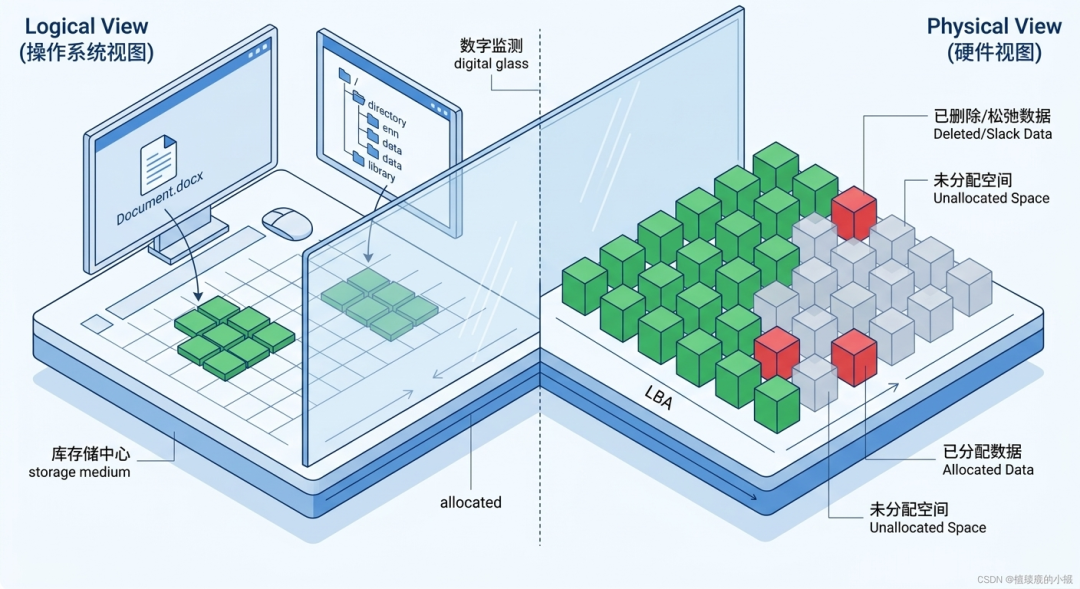
要理解镜像,必须先打破“文件即数据”的错觉。计算机存储存在两个截然不同的视图:
  1. 操作系统视图(Logical View)
    当你打开资源管理器,看到的是C:\Users\Alice\Document.docx。这是文件系统(如 NTFS)构建的逻辑层。它维护着一张表MFT(Master File Table)/主文件表,记录文件名、大小、创建时间以及指向磁盘扇区的指针。
  2. 硬件视图(Physical View)
    硬盘控制器看到的是一串连续的地址:LBA 0, LBA 1, ..., LBA N。每个LBA(Logical Block Address)/逻辑块地址对应一个 512 字节或 4KB 的扇区。
关键冲突点:
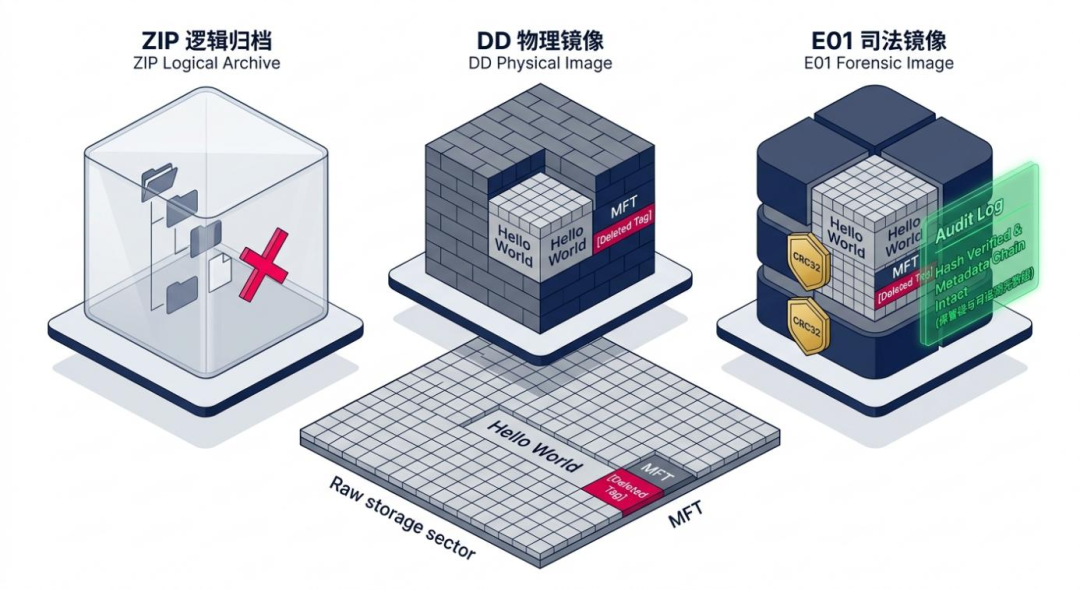
当你在Windows 中“删除”一个文件时,操作系统并没有擦除硬盘上的那些 0 和 1。它仅仅是在MFT 表中将该文件的条目标记为“空闲”,并释放其占用的簇号。
  • ZIP的行为:它询问操作系统:“现在有哪些有效的文件?”然后只复制这些有效文件的数据。被标记为“空闲”的区域被视为不存在。
  • DD/E01的行为:它绕过文件系统,直接命令硬盘控制器:“把 LBA 0 到 LBA End 的所有扇区内容原样抄写下来。”
因此,镜像包含了两部分核心价值:Active Data/已分配数据和Unallocated/Deleted Data/未分配数据。

02
2D字节流解析——四种格式的深度解析与技术核心


传统的二进制查看工具(如WinHex)展示的是 2D 平面矩阵(Hex/ASCII 16字节排列),我们可以直接通过这种平面视图分析文件结构的分布规律、数据封装关系,以及电子取证中识别文件格式、破解嵌套证据链的关键特征:
1. ZIP: “应用层打包容器”
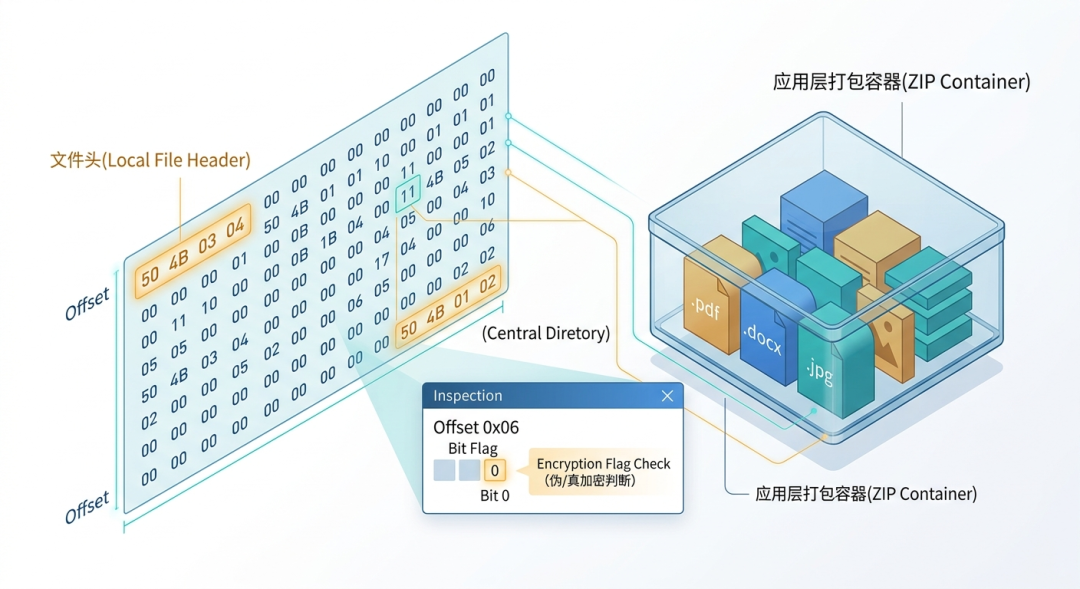
2D平面特征:由“Local File Header”/文件头(魔数:50 4B 03 04)、“compressed file data”/压缩文件数据、“Central Directory”/中央目录(魔数:50 4B 01 02) 组成。
文件结构逻辑:ZIP仅打包操作系统标记为“有效”的文件数据,不包含磁盘空闲区域内容。它的结构由头、数据区、目录表三部分线性排列组成,尾部的中央目录表记录了所有打包文件的偏移位置,一旦目录表损坏,内部文件就无法正常索引。
核心技术要点(格式识别与恢复):
  • 文件头魔数识别:在二进制流中检索“50 4B 03 04”(ASCII: PK\x03\x04)即可准确定位ZIP文件的起始位置。
  • 伪加密与真加密判断:在“Local File Header”/文件头中偏移“0x06”处的“Bit Flag”/标记位若第 0 位为 1,则表示文件受密码保护。常见的文件伪装手法包括修改此标志位制造“伪加密”,或需要通过其他机制提取密码进行真解密。
2. DD (Raw Image): “物理扇区全盘镜像”
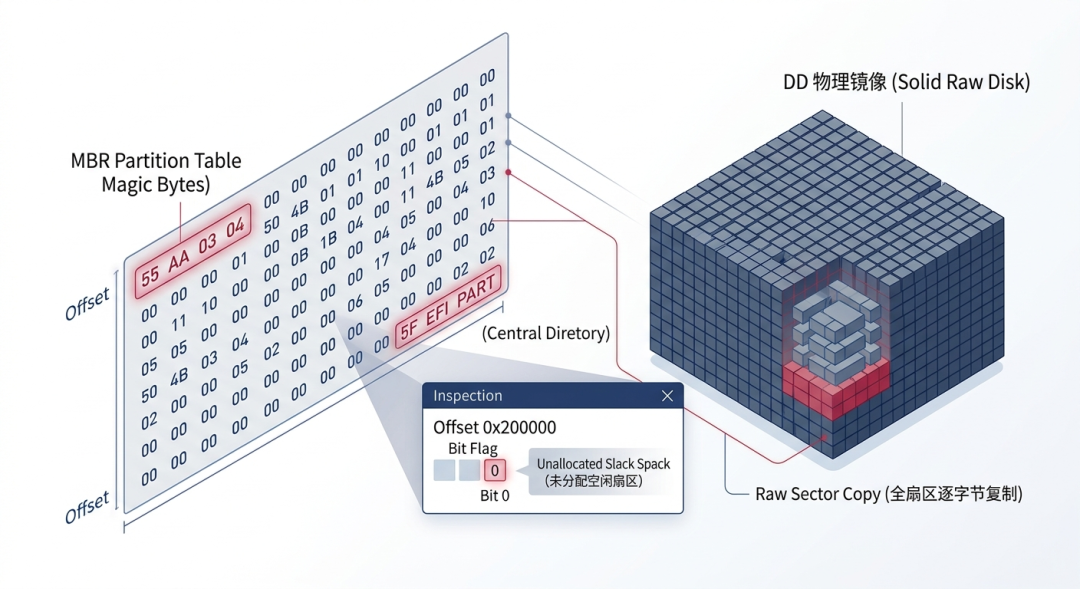
2D平面特征:绝对连续的二进制字节流,没有任何自定义的Header/文件头或Raw Sector Stream/尾部标记。
文件结构逻辑:DD是对物理存储介质从第一个扇区到最后一个扇区的逐字节完整拷贝,没有额外的自定义封装结构。它完整保留了磁盘上的所有内容,包括已分配的文件数据、未分配的空闲扇区,以及已删除但尚未被覆盖的残留数据,文件大小与原始磁盘容量完全一致。
核心技术要点(识别与隐藏偏移量查找):
  • 无特定Header 的识别法:由于DD镜像就是物理介质的逐字节拷贝,其开头通常直接呈现MBR/主引导记录分区表(偏移 0x1FE 为 “55 AA”)或GPT分区表结构(偏移 0x200 处为 “EFI PART”)。
  • 逻辑分区外数据定位:其他格式文件(如VHDX)可能被直接写入MBR/GPT分区表未定义的空闲扇区(如偏移“0x200000”处)。因为DD镜像保留了全盘物理扇区,取证人员只需跳过正常分区,直接在原始DD镜像的未分配物理扇区中按Header/文件头搜索即可提取隐藏数据。
3. VHDX: “动态虚拟磁盘镜像”
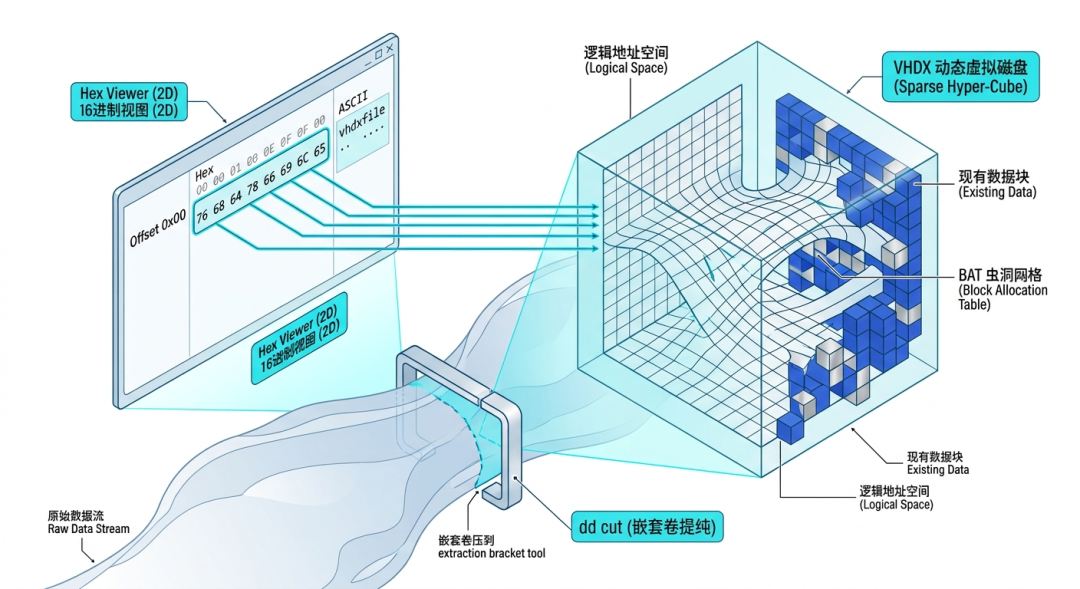
2D平面特征:包含vhdxfile 头部、“Region Tables”/区域表和 BAT (Block Allocation Table)/块分配表。
文件结构逻辑:VHDX是虚拟硬盘格式,通过块分配表(BAT)实现虚拟地址到物理文件地址的动态映射,仅在虚拟磁盘有数据写入时才占用实际存储空间,不需要提前分配与虚拟容量相等的物理空间。
核心技术要点(虚拟盘提取与挂载):
  • 特征Signature 辨识:文件头偏移0 处具有固定的 8 字节字符串签名:vhdxfile(Hex: 76 68 64 78 66 69 6C 65)。
  • 嵌套卷提取:当在DD镜像的逻辑扇区外扫描到“76 68 64 78 66 69 6C 65”时,可以通过计算其文件头记录的 Size 或结尾特征,将这一段二进制流“dd cut”裁剪提取出来,单独保存为.vhdx 文件并以只读方式挂载,从而进入下一层虚拟文件系统。
4. E01: 分块校验司法镜像
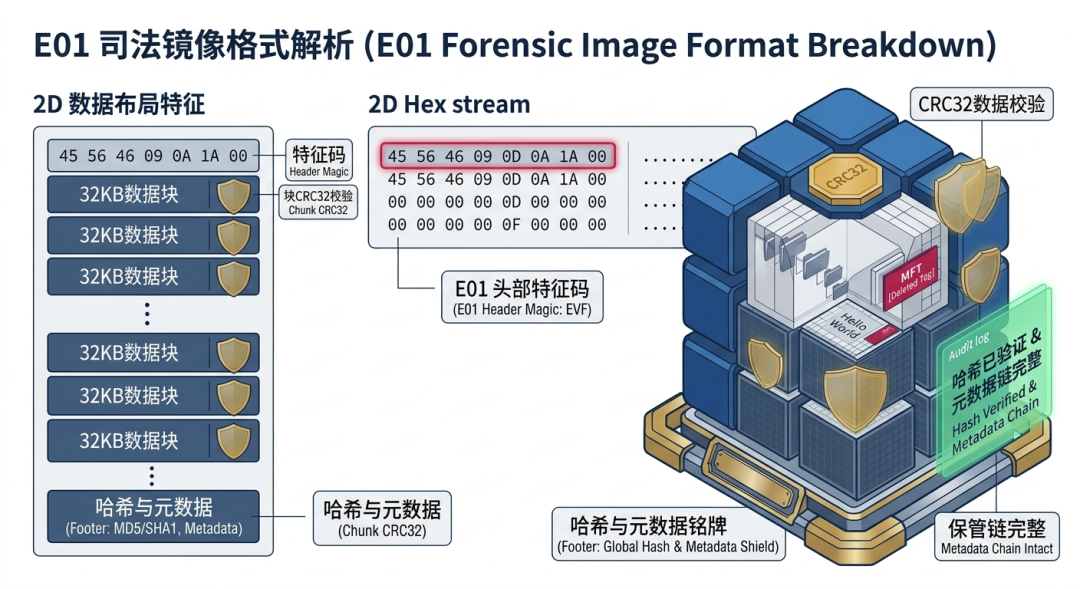
2D平面特征:包含Header/文件头、以32KB 为单位的 Chunk/数据块、“Chunk CRC32” 以及 Footer/文件尾(MD5/SHA1)。
文件结构逻辑:E01采用分块存储结构,每32KB数据为一个存储单元,每个单元都配有独立的CRC32校验值,文件尾部还包含完整的全局哈希校验和与案件元数据信息,能够完整记录取证操作过程并确保证据内容未被篡改。
核心技术要点(司法镜像判定):
  • 文件头Signature识别:固定魔数为“45 56 46 09 0D 0A 1A 00”(EVF 格式头)。在电子取证场景中,E01能够原生保存操作人员元数据与数据校验和,常用于证明获取到的证据未被篡改。
03
实战对比——当“删除”发生时


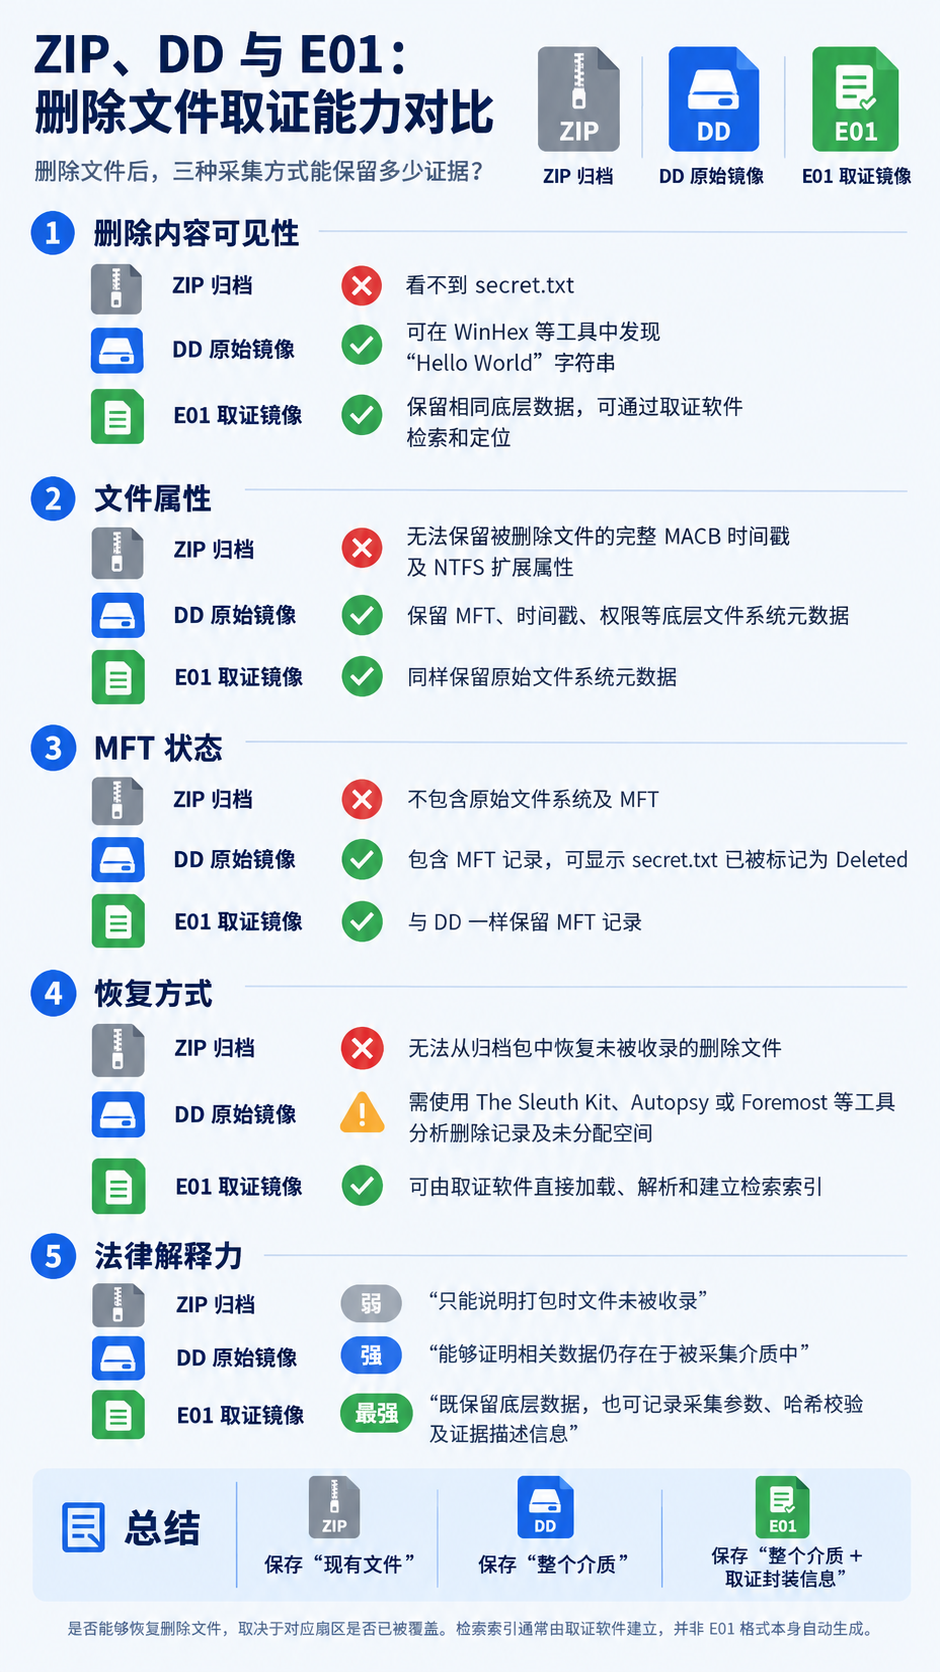
比武场景:嫌疑人在 C 盘创建了一个名为 secret.txt 的文件,内容为 "Hello World"。随后,他按 Shift+Delete 永久删除了该文件。接着,他在同一目录位置创建了新文件 note.txt,但未覆盖旧数据。


挂载原理
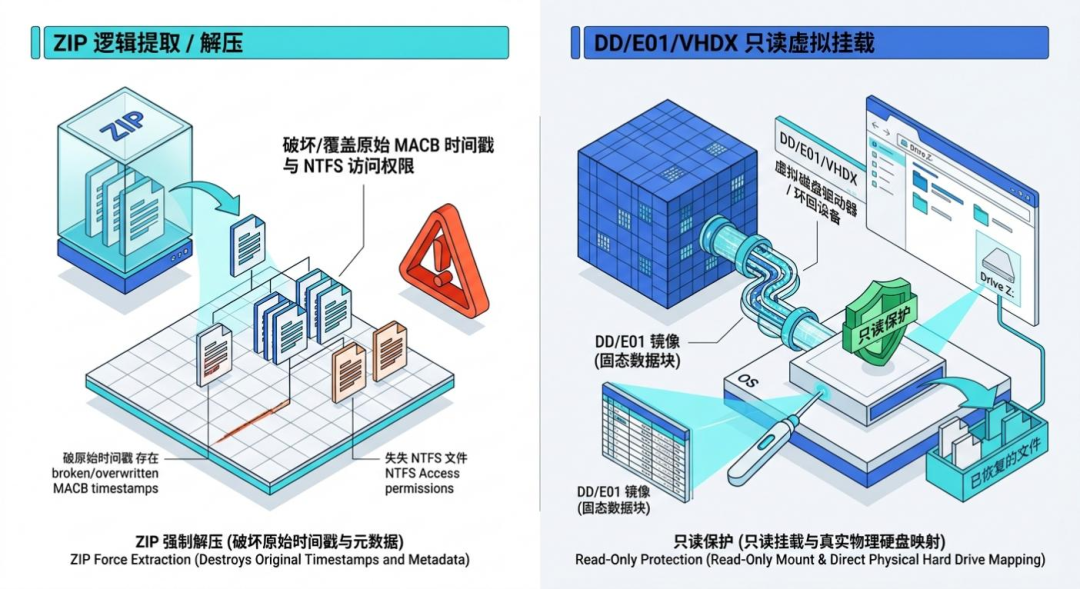
  • ZIP:必须解压。解压过程会将数据从压缩流还原到新的文件系统对象中,破坏了原始的时间戳和权限属性。
  • DD / E01 / VHDX:可以通过 Loopback Device(Linux)或 Virtual Disk Driver(Windows,如 Arsenal Image Mounter 或 FTK Imager)直接挂载为只读设备。操作系统将其视为真实的物理硬盘,你可以运行分析软件、检索系统,甚至恢复删除文件。
04
电子数据取证比武综合案例


为了将前文所述关于文件格式Magic Bytes/魔数识别、文件结构特征以及未分配空间恢复的技术要点融会贯通,本部分展示完整的嵌套加密取证实战题目:
案件背景与取证目标
案例中执法人员截获了一个涉案硬盘镜像文件 evidence.raw(DD 格式)。嫌疑人极其狡猾,采用了多层格式嵌套与加密逻辑将核心商业机密(secret.pdf)隐蔽存储。取证分析人员需要层层剥离解密,最终还原出凭证并计算其 SHA-256 哈希值。
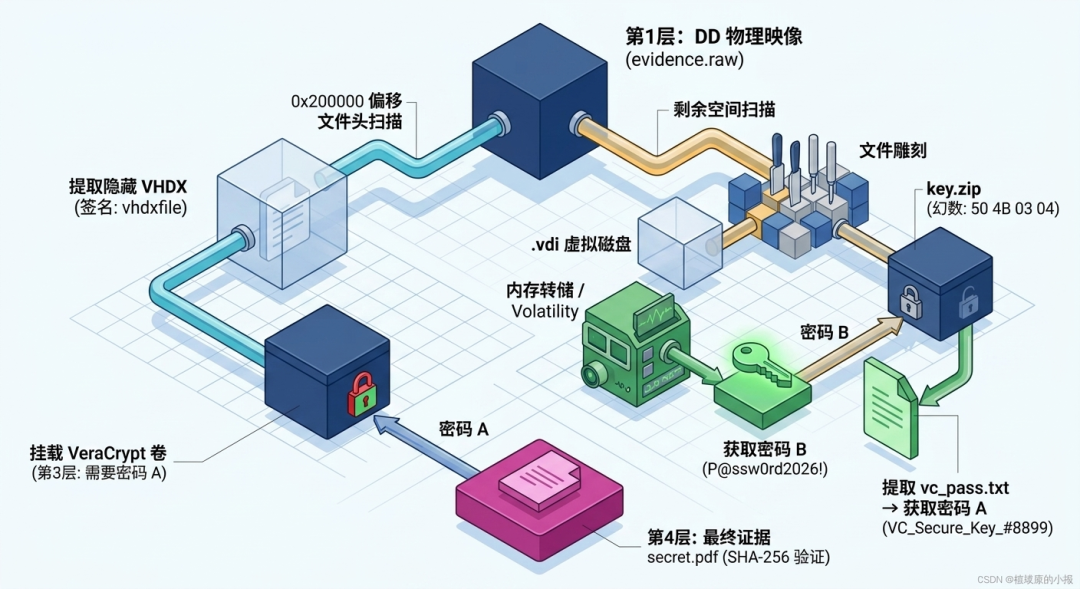
嵌套解密拓扑图 (The Nesting Chain)
核心解题步骤与技术考点
  1. 区分物理 DD 镜像与寻找隐藏的 VHDX 文件
  • 格式识别:直接查看 evidence.raw,文件头部无固定标志,属于 Raw/DD 物理镜像。使用 WinHex 查看分区表。
  • 特征搜寻与提取:利用第二部分所述的 VHDX 识别关键,在未分配的物理扇区(如偏移 0x200000)搜索签名 Hex 76 68 64 78 66 69 6C 65 (ASCII: vhdxfile)。确认此处隐藏了一个完整 VHDX 文件,将其切块提取(dd cut)出来并挂载。
2.未分配空间数据恢复 (File Carving) 寻找键值
  • 恢复 .vdi 与 ZIP:在 DD 镜像的Unallocated Space/未分配空间中使用 scalpel 或 foremost 进行文件头搜索。
  • ZIP 格式校验:利用第二部分提到的 ZIP 魔数 50 4B 03 04 扫描提取出 key.zip。发现其 Local File Header 中的 Bit Flag 被置位,存在密码保护。
  • VDI 虚拟磁盘分析:提取出的 .vdi 虚拟磁盘文件为嫌疑人的测试环境,加载该 VirtualBox 镜像的Memory Dump/内存转储文件,使用 Volatility 工具执行 windows.clipboard 指令,提取出剪贴板遗留明文:P@ssw0rd2026!(即密码 B)。
3.破解 ZIP 提取 VeraCrypt 密钥
使用密码 B (P@ssw0rd2026!) 解密 key.zip,提取出内部文件 vcpass.txt,获得明文密码 A:VCSecureKey
4.挂载 VeraCrypt 卷与获取终极证据
  • 在挂载的 VHDX 虚拟硬盘中,发现一个伪装为系统文件的无拓展名 Blob 文件。通过 WinHex 查看头部不属于任何已知文件系统,确认其为 VeraCrypt (VC) 加密卷。
  • 使用密码 A 挂载该 VC 加密容器,成功解密并提取出终极证据文件 secret.pdf。计算其 SHA-256 哈希,出具司法鉴定报告。
05
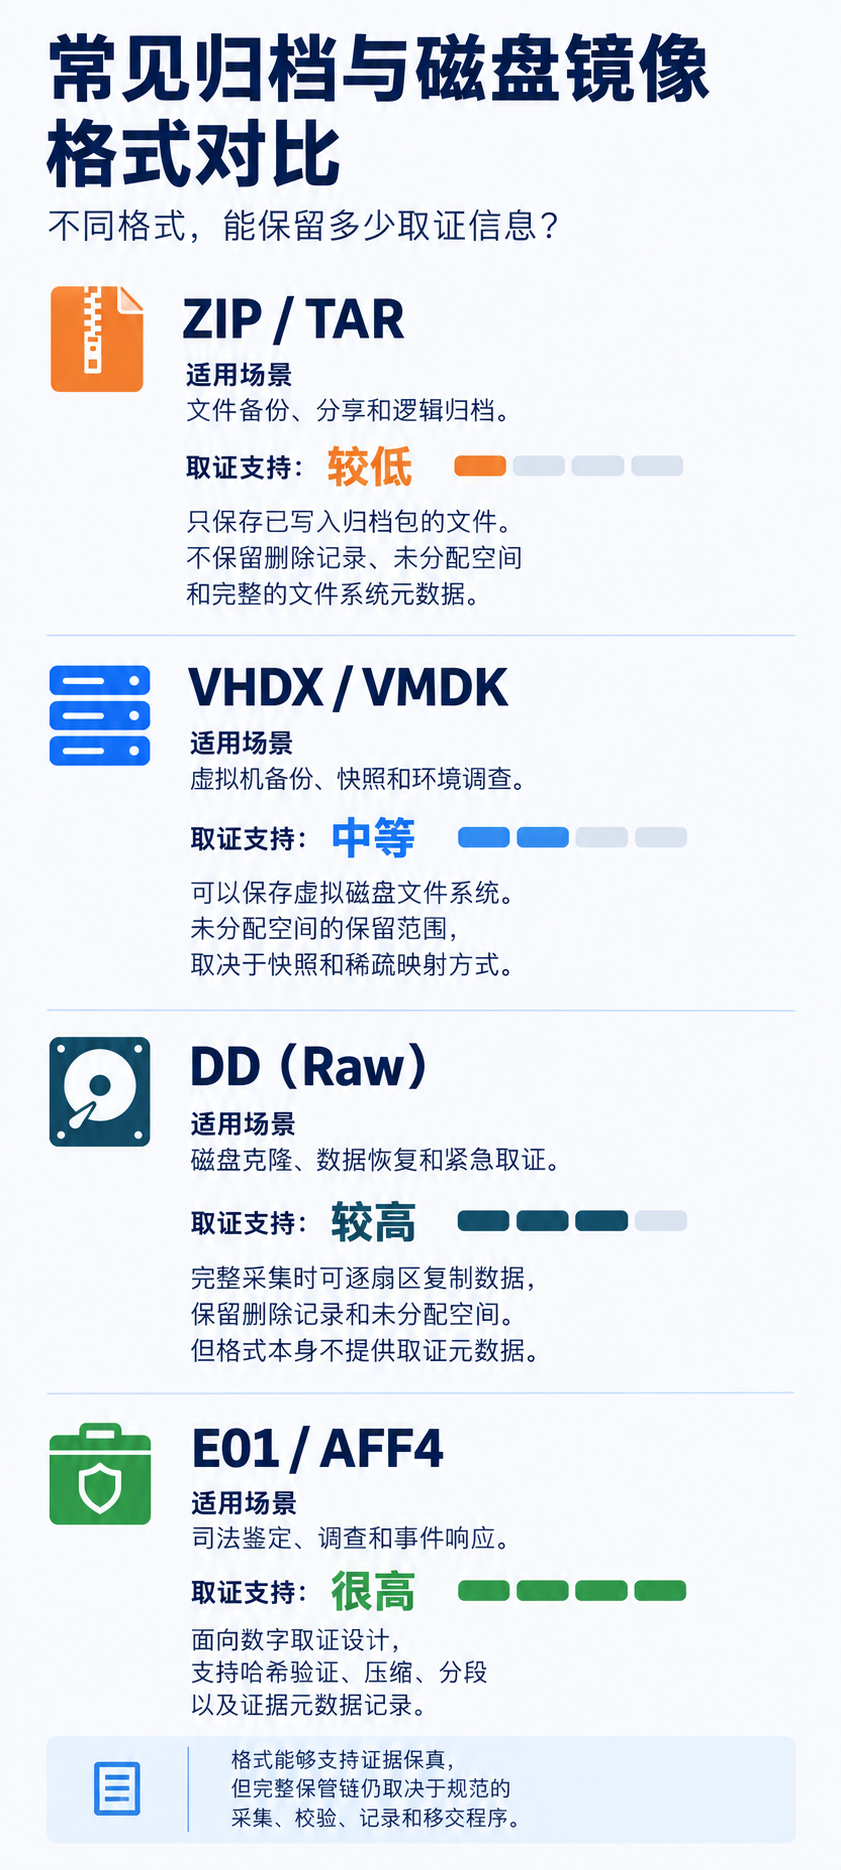
选型指南与决策路径


06
结语


技术并非冰冷的算法,而是法庭上重建真相的利器。ZIP 的轻量、DD 的全景、VHDX 的虚拟映射、E01 的完整性防护,各类格式的底层逻辑与特征魔数,不仅是攻克取证难题的技术密码,更是确保司法鉴定结果经得起推敲的信任基石。从逻辑打包到物理追溯,取证的每一步严谨求证,最终指向的都是对法律公正的坚守。

奇安信集团旗下有北京、上海、西安三家司法鉴定所:北京网神洞鉴科技有限公司司法鉴定所、上海盘石洞鉴科技有限公司司法鉴定所与陕西西安洞鉴云侦声像资料司法鉴定所。其中,上海所是上海第一家通过 CNAS 认证认可的民营计算机类司法鉴定机构。三所均通过了CMA资质认定,是目前国内少数能够通过自主研发软件进行取证与分析的电子数据司法鉴定机构,具有独立的实验室场所,其中包括:案件受理区、数据恢复区、手机取证区、计算机取证区、屏蔽室、无尘工作间和物证室,并配备多种国内外先进的技术检验及辅助设备。经过多年的时间积累和发展,现拥有一批胜任鉴定工作的专业技术人员,以专业的技能和丰富的经验,来开展声像资料和电子数据司法鉴定工作。开展的鉴定服务范围包括:声像资料鉴定、电子数据司法鉴定、计算机证据固定和获取、手机终端取证与分析、数据恢复、密码破解以及涉及电子设备的民事调查等。

转载声明:本文转载自原发布平台 (作者:奇安信洞鉴), 原文标题《透视数字证据:解剖 ZIP、DD、VHDX 与 E01—— 从比特流到司法链的深度解析》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。