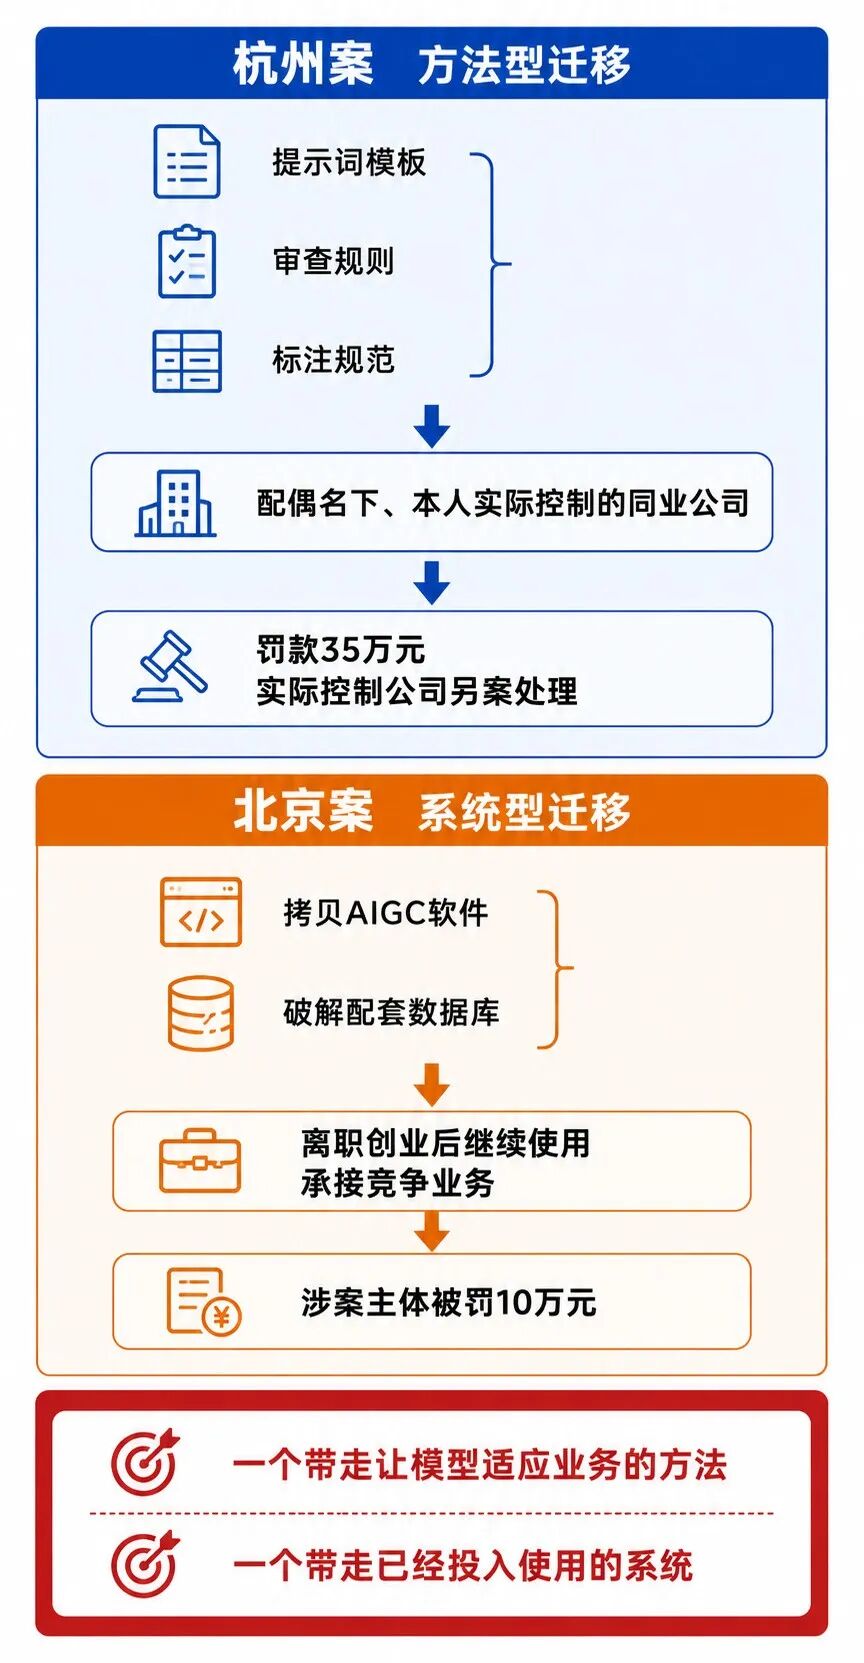
一家新成立不久的 AI 公司,研发人员收到了几份资料:AI 模型专属提示词模板、审查规则、标注规范。发资料的人,是另一家人工智能企业的资深算法专家;而收资料的公司,是他以配偶名义注册、自己实际控制的同业公司。资料清单里没有源代码,乍看只是几份普通的工作文档。杭州市市场监管局认定,这些资料组合形成的智能审查方案属于商业秘密,责令停止相关行为,并处罚款 35 万元。这是市场监管总局8月20日公布的 6 起侵犯商业秘密典型案例之一,也是全国首例人工智能垂类大模型商业秘密案。8 月 27 日,北京市市场监管局又公布了全市首例 AIGC 领域商业秘密行政处罚案:一名核心员工拷贝原单位 AIGC 软件,离职后创办新公司继续使用,涉案主体被罚 10 万元。两起「首例」,共同指向一个变化:AI 公司最值钱的东西,可能和多数人想象的并不一样。当底层大模型人人都能调用,一家 AI 公司真正值钱的到底是什么?东西被带走之后,对方改头换面、原始文件删除殆尽,又要怎么追?这篇文章就来回答这些问题。
01
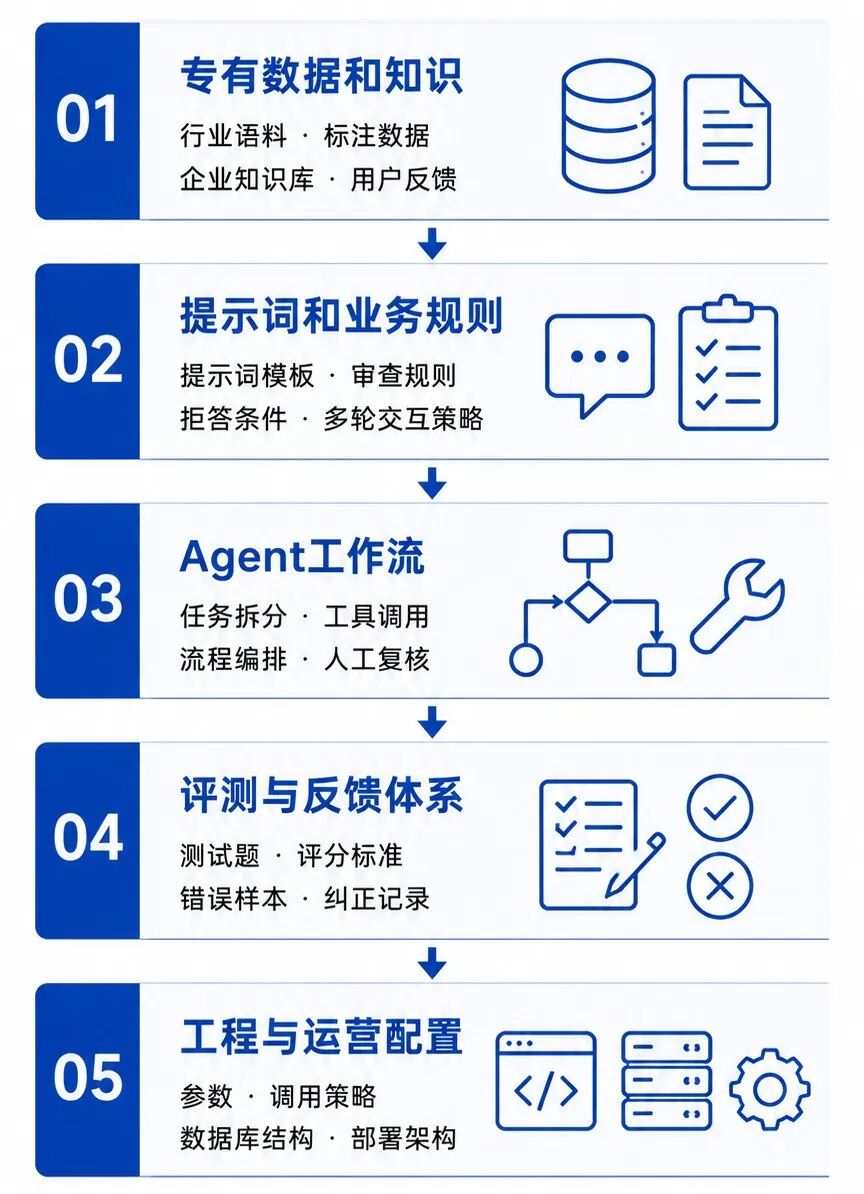
没有源代码,凭什么也算商业秘密? 杭州案中,孙某是一家人工智能企业的资深算法专家,牵头研发垂直领域的智能审查模型。仍在职时,他就以配偶名义成立同业公司,把提示词模板、审查规则、标注规范外发。北京案里,一家微短剧出海企业自研的AIGC软件,被核心员工私自拷走、破解配套数据库,此人离职后创办新公司,直接拿来承接竞争业务。两起案件恰好对应 AI 能力流失的两种方式。杭州案是方法型迁移,带走的是让模型适应业务的方法,相当于拆走产品的大脑;北京案是系统型迁移,拷贝已经投入使用的AIGC软件,相当于搬走已经运转的生产线。两案共同表明,商业秘密的保护视野已经从源代码,扩展到提示词、业务规则、成品软件和配套数据库等数字资产。源代码之外,什么东西算秘密?今年6月1日施行的市场监管总局《商业秘密保护规定》,恰好把规则写得很清楚。其一,技术信息的范围早就超出了代码。数据、算法、计算机程序、代码以及工艺、方法等,都可以成为商业秘密意义上的技术信息。能否最终获得保护,还要同时满足三个条件:不为公众普遍知悉、具有商业价值、企业采取了相应保密措施。一家 AI 公司的资产,通常分布在五个层面,具体见下图。
其二,「组合」本身可能构成秘密。 部分提示词方法、基础模型和技术资料即便可以公开获得,也不代表企业在真实业务中形成的具体组合已经公开。杭州案中,这套「场景智能审查一体化方案」经行业专家专项论证,被认定为 AI 垂直领域的新型集成式技术商业秘密。总局在案件评析中把这称为破除行业「代码情结」:自然语言类集成方案、非标运营规则,同样可以独立构成商业秘密。其三,「错题本」也可能受到保护,价值有时更高。失败的实验数据、阶段性成果同样可能受到保护,「研发时间缩短」本身就是商业价值的一种。模型在哪些场景翻过车、怎么修正、哪条路走不通,这些错误样本和评测集是企业真金白银买来的教训,后来者拿到,可能省去大量试错时间。
02
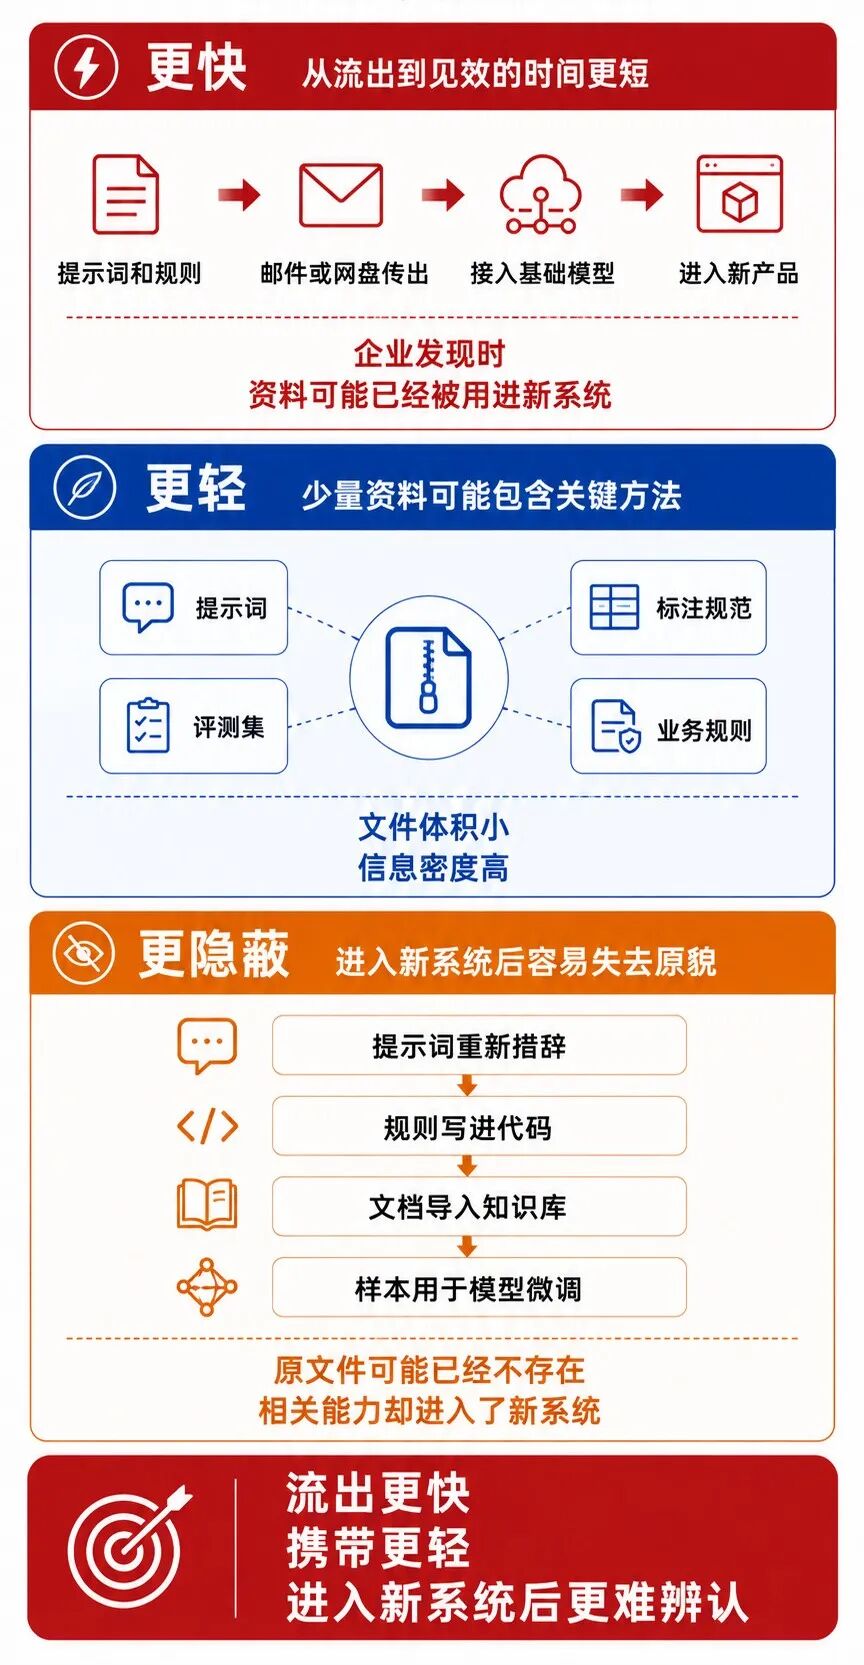
为什么 AI 时代的泄密更难防? 过去复制一套复杂软件,需要完整代码、开发团队和部署环境;而基于基础模型开发的 AI 应用,关键能力往往集中在少量提示词、标注规范、评测集和业务规则里,从流出到见效的时间被大幅压缩,企业发现和止损的窗口也更短。这种变化集中表现为三个词:更快、更轻、更隐蔽。更快,是因为基础模型是现成的,拿到一套经过验证的资料,接收方可以直接配置、测试、调整产品,等原企业发现异常,对方可能已经把资料用进了新系统。更轻,是因为高价值资料的体积可以很小,几十页规则、一份评测集就可能装下产品最关键的业务方法,而且这些资料往往集中在少数核心人员手里,一个人就具备转移关键能力的条件。更隐蔽,是因为资料进入新系统后会被重新措辞、写进代码、导入知识库、用于微调,等竞品上线,原始文件可能已经不存在。过去的泄密更像搬走一件东西;AI 时代的泄密,有时只需要带走几份规则,对方就能在现成的基础模型上,重新长出一套相似的能力。
03
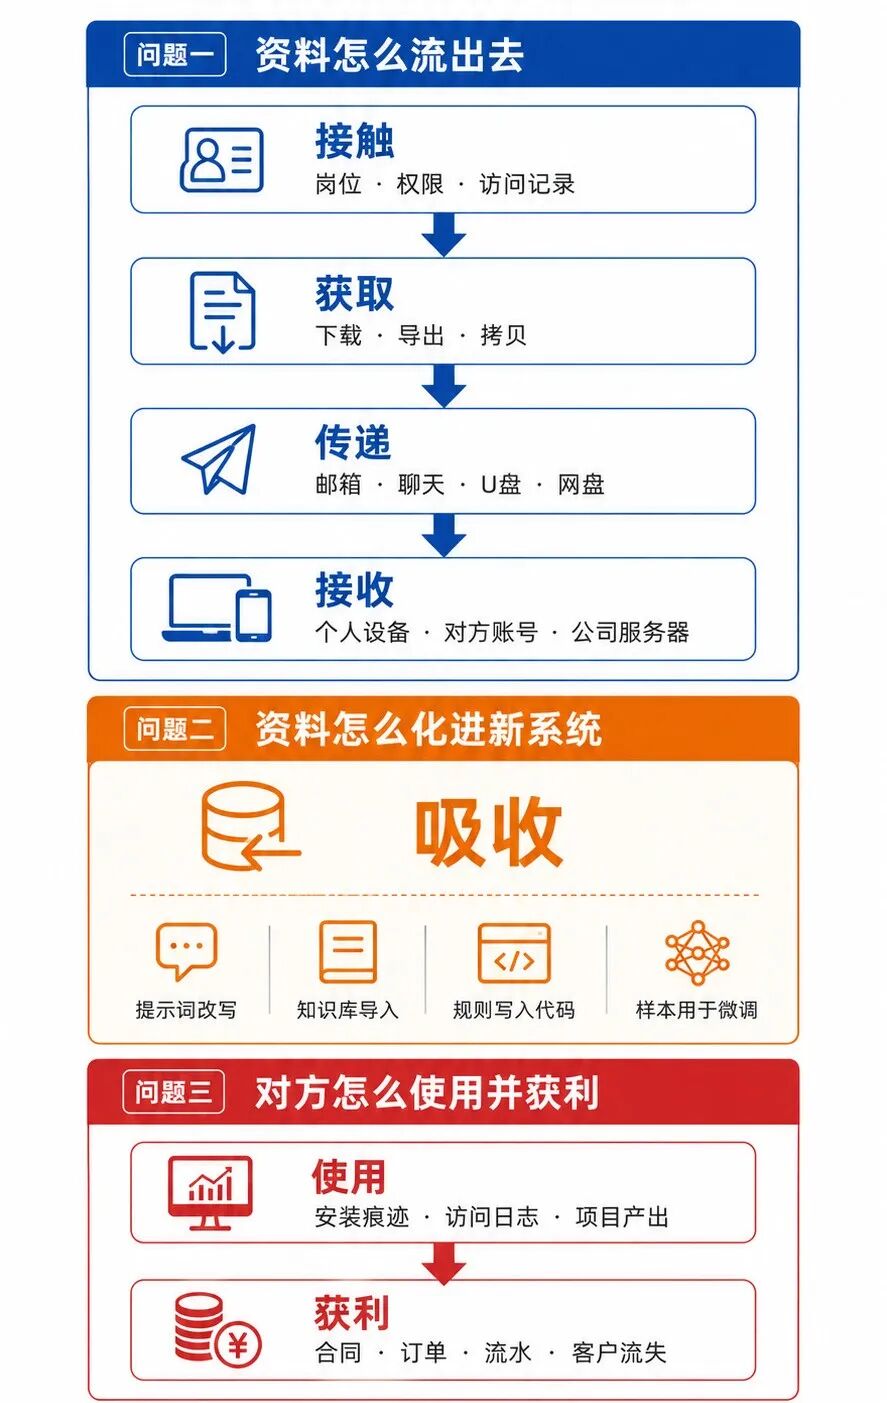
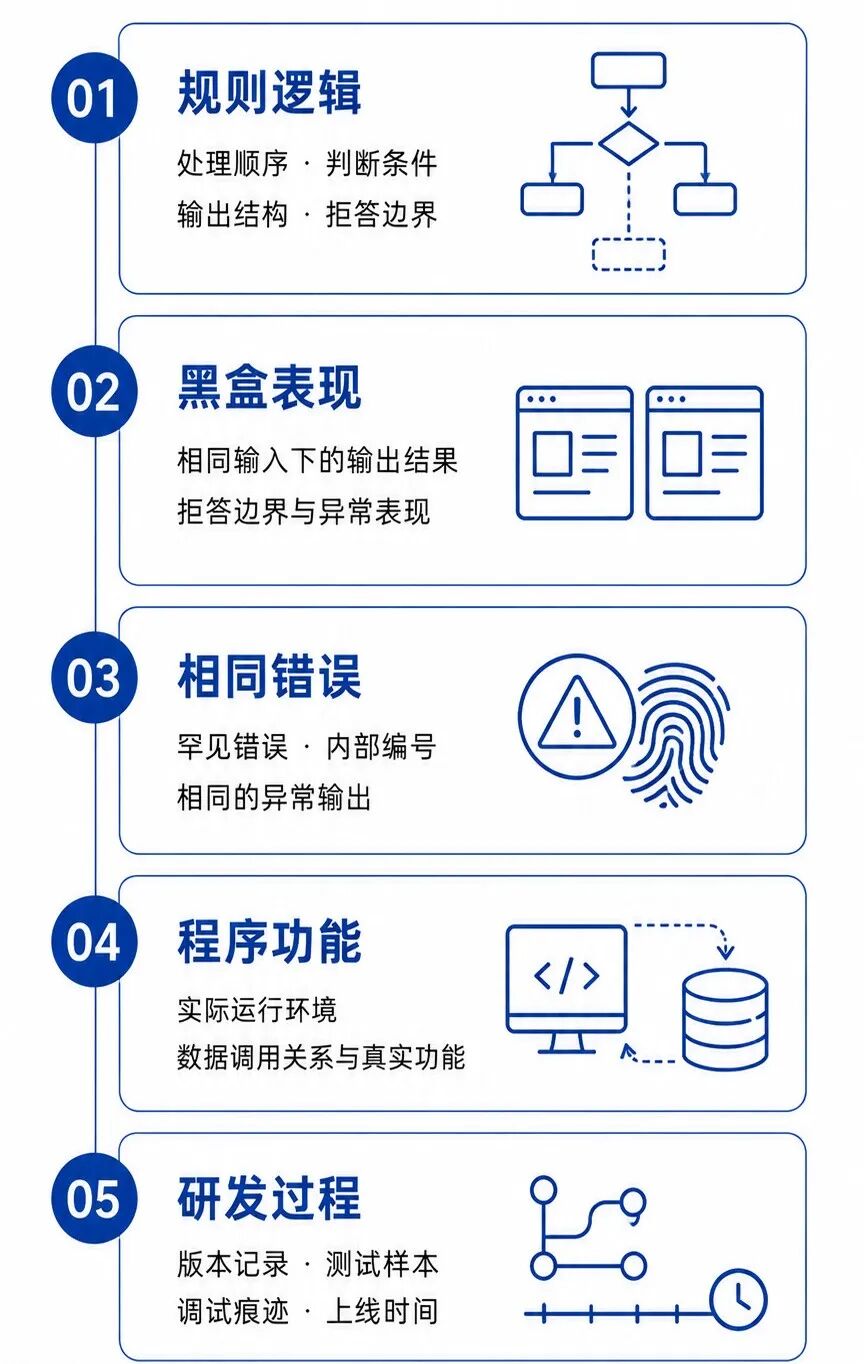
文件删了、内容改了,怎么证明他真用了? 北京案的查法很典型:先固定涉案电脑和服务器数据,再用软件安装痕迹、数据库访问日志、项目产出文件交叉比对,还原拷贝、破解和接单牟利的全过程,形成「拷贝→破解→跨公司复用→持续获利」的完整证据链。这三样东西各证明一件事:安装痕迹证明软件来过这台设备,访问日志证明数据库被打开、调用过,项目产出文件证明这套能力真正进了商业订单。这类案件很少靠一份文件定案,证据线索可以沿七个环节梳理:接触、获取、传递、接收、吸收、使用、获利,归并成三个问题。 问题一:资料是怎么流出去的(接触→获取→传递→接收)接触看岗位、权限和保密协议;获取看各平台的访问与导出日志,平时很少批量下载的账号,离职前突然集中导出,本身就是异常信号;传递除了邮箱、聊天软件、U 盘、网盘,还要覆盖大模型对话框、在线文档分享等新通道。接收最容易漏。只查原单位,通常只能证明资料可能已经流出;如果能在涉案人员设备、同业公司系统和工作邮箱中找到对应资料,并且两端的内容、时间和文件特征相互对应,对资料流向的证明就会更有力。 问题二:资料是怎么「化」进新系统的(吸收)这一环在 AI 案件中尤其值得单独观察:对方提示词库何时出现高度近似的模板,知识库何时批量导入,代码何时写入对应规则,模型何时使用相关样本微调。把这些关键版本的变化时间与文件导入、账号操作、外部传输记录逐一对齐,「独立研发」的抗辩就要接受进一步核验。即使原文件已经不存在,版本记录、导入日志、部署时间、缓存数据和项目产出中,仍可能留下旁证。 问题三:对方怎么用的、造成了什么后果(使用→获利)《商业秘密保护规定》第二十条给了明确规则:有证据证明涉嫌侵权人使用的信息与权利人主张的商业秘密实质相同,且其具备获取条件,市场监管部门可以认定侵权,但有证据证明信息系合法获得或使用的除外。落到技术比对,有五个常用角度:规则逻辑、黑盒表现、相同错误、程序功能、研发过程,任何单独一条都不能定案,要和流转证据交叉印证。 最后看使用结果。侵权产品是否已经上线、接单并形成收入,是否造成客户流失,需要结合合同、订单、资金流水和经营记录判断;违法所得和权利人损失数额,既可能影响行政处罚幅度,也关系到是否达到侵犯商业秘密罪「情节严重」的标准。
04
结尾 回到开头那几份提示词。它们体积很小,一个压缩包就能装下,但里面凝结的,是一家公司测试过多少方案、走过多少弯路,才把一个通用模型打磨成能交付的产品。几页文档承载的,可能是企业多年试错换来的时间优势。AI 让企业能力更容易被封装,也更容易被复制。把散落在终端、账号、日志、代码、知识库和云平台里的痕迹连成可核验、可关联的技术事实,正是电子数据司法鉴定在这类新型案件中需要解决的问题。作为电子数据司法鉴定机构,奇安信洞鉴可围绕电子数据提取与固定、删除数据检验与恢复、日志与行为时间线分析、程序功能分析、多设备数据关联等技术问题,为 AI 商业秘密案件的调查办理提供司法鉴定与专业技术支持。奇安信集团旗下有北京、上海、西安三家司法鉴定所:北京网神洞鉴科技有限公司司法鉴定所、上海盘石洞鉴科技有限公司司法鉴定所与陕西西安洞鉴云侦声像资料司法鉴定所。其中,上海所是上海第一家通过 CNAS 认证认可的民营计算机类司法鉴定机构。三所均通过了CMA资质认定,是目前国内少数能够通过自主研发软件进行取证与分析的电子数据司法鉴定机构,具有独立的实验室场所,其中包括:案件受理区、数据恢复区、手机取证区、计算机取证区、屏蔽室、无尘工作间和物证室,并配备多种国内外先进的技术检验及辅助设备。经过多年的时间积累和发展,现拥有一批胜任鉴定工作的专业技术人员,以专业的技能和丰富的经验,来开展声像资料和电子数据司法鉴定工作。开展的鉴定服务范围包括:声像资料鉴定、电子数据司法鉴定、计算机证据固定和获取、手机终端取证与分析、数据恢复、密码破解以及涉及电子设备的民事调查等。
转载声明:本文转载自原发布平台
(作者:奇安信洞鉴),
原文标题《偷走一家 AI 公司,可以不用一行源代码》,
查看原文。
版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改;
若涉及侵权请联系本站处理。