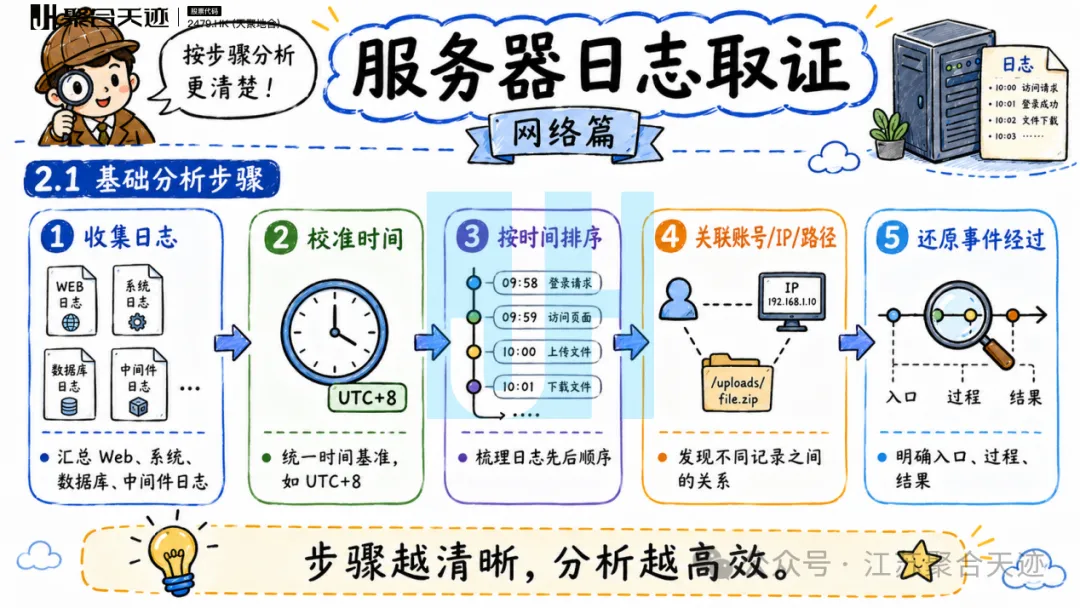
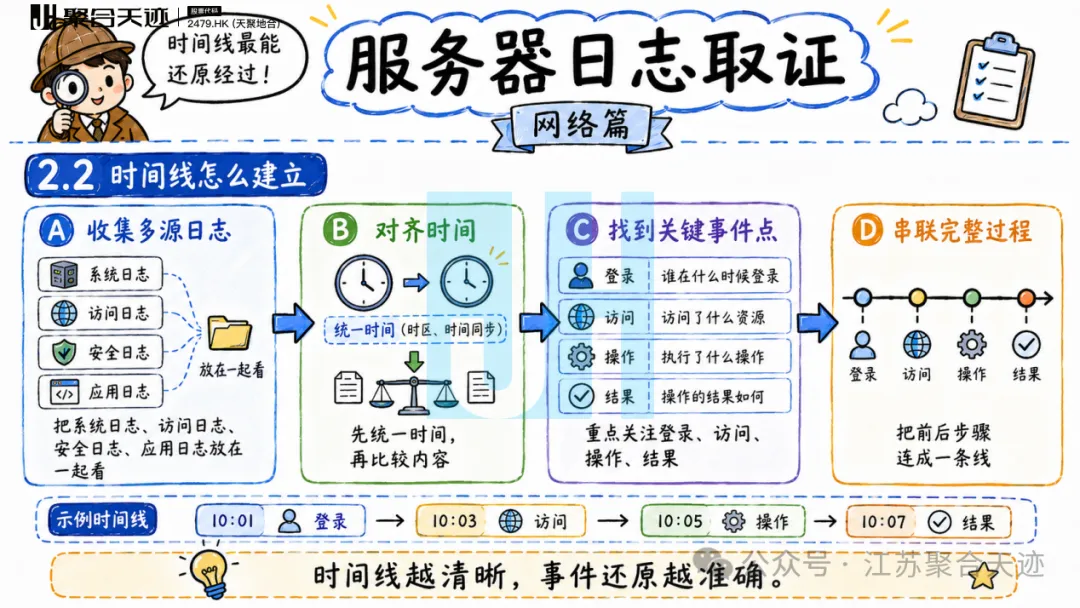
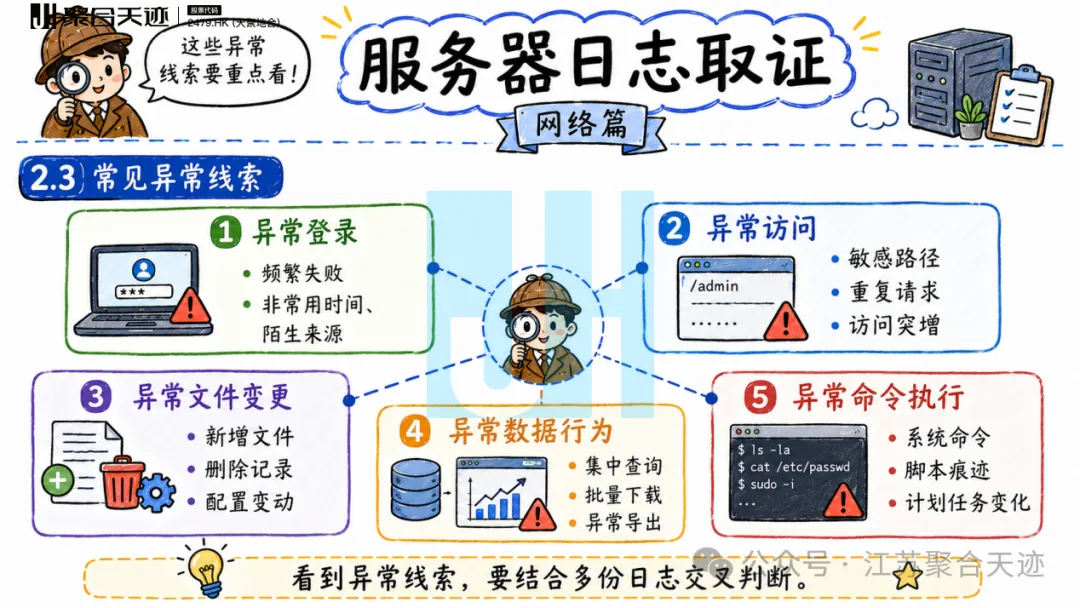
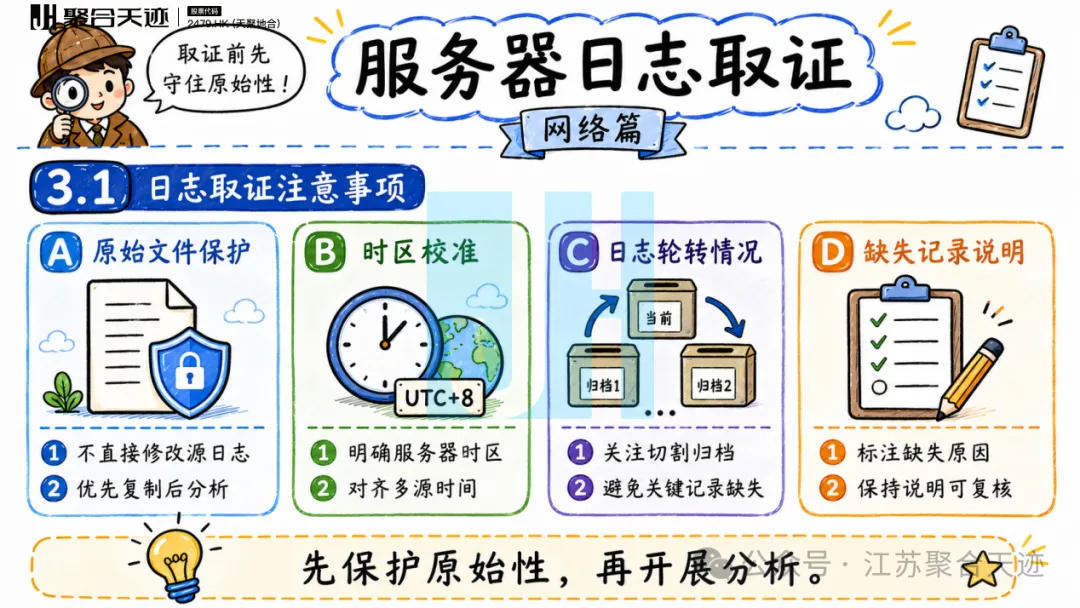
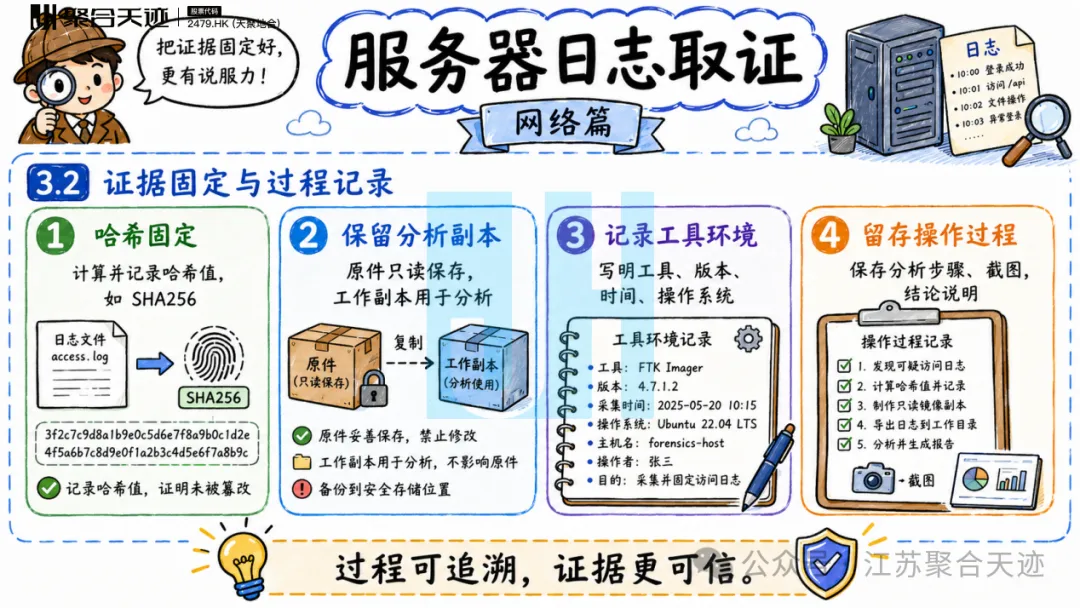
在电子物证取证领域,服务器日志就像是网络事件里的“监控录像”——页面访问、账号登录、接口请求、系统报错、数据库操作等行为,都会在不同类型的日志中留下记录。很多人觉得服务器日志全是时间、IP、路径和状态码,看起来枯燥又难懂,其实只要抓住“谁在什么时候、从哪里来、访问了什么、做了什么、结果如何”这条主线,就能一步步还原事件经过。通过日志比对、时间线整理和证据固定,取证人员可以更清楚地判断事件过程、操作路径和影响范围,让原本零散的记录变成有说服力的电子证据。
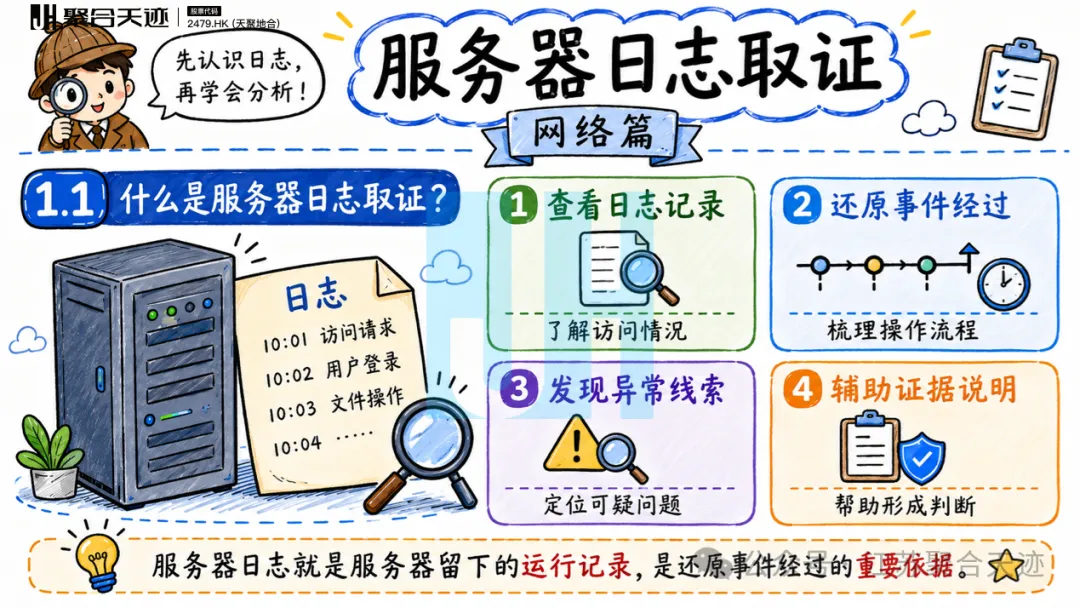
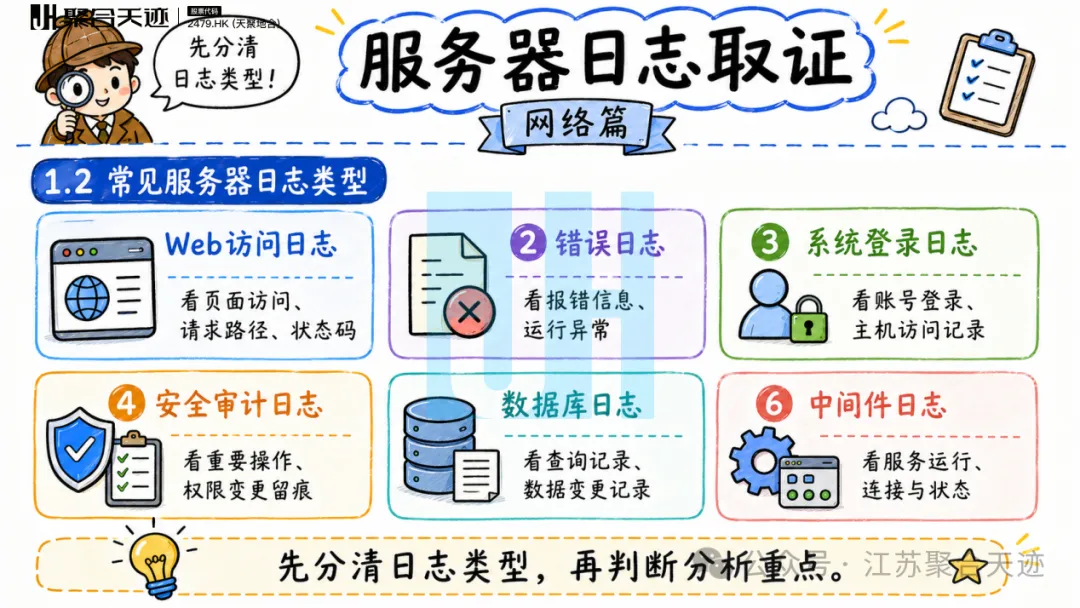
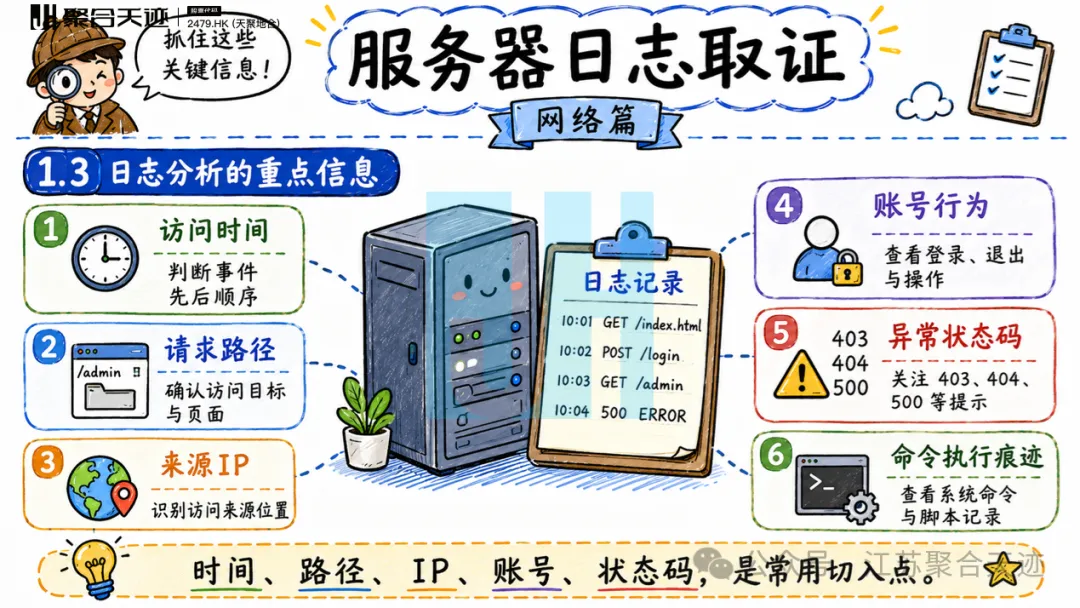
在电子物证取证领域,服务器日志就像是网络事件里的“监控录像”——页面访问、账号登录、接口请求、系统报错、数据库操作等行为,都会在不同类型的日志中留下记录。很多人觉得服务器日志全是时间、IP、路径和状态码,看起来枯燥又难懂,其实只要抓住“谁在什么时候、从哪里来、访问了什么、做了什么、结果如何”这条主线,就能一步步还原事件经过。通过日志比对、时间线整理和证据固定,取证人员可以更清楚地判断事件过程、操作路径和影响范围,让原本零散的记录变成有说服力的电子证据。