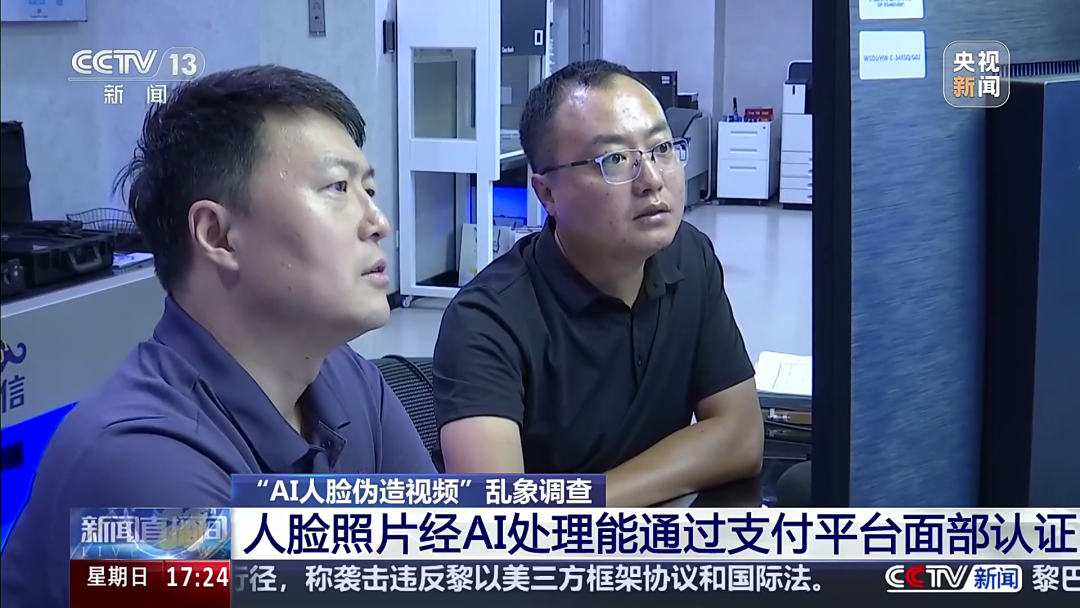
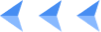
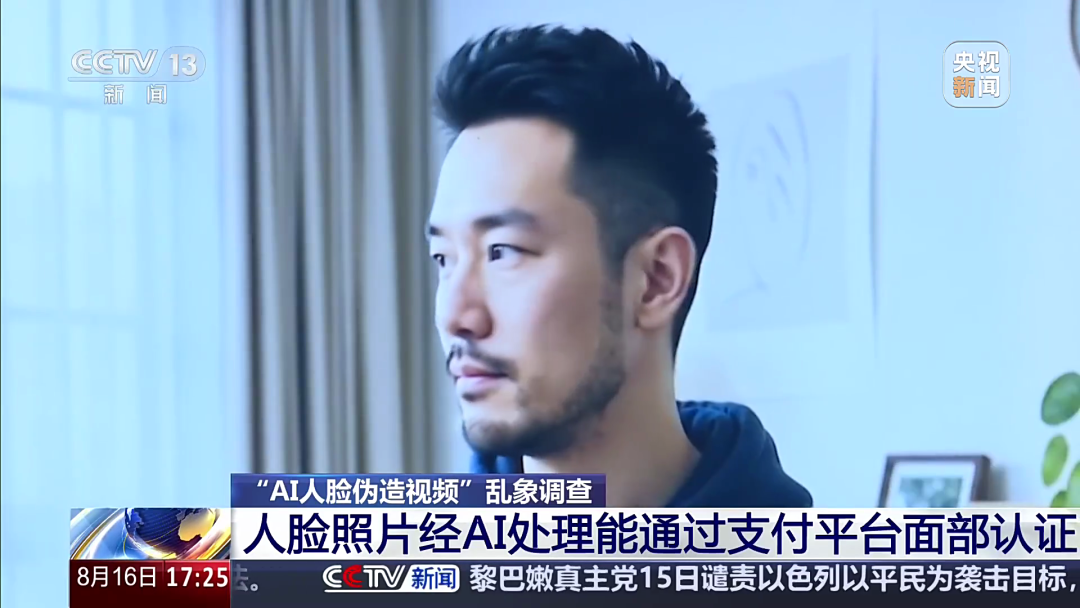
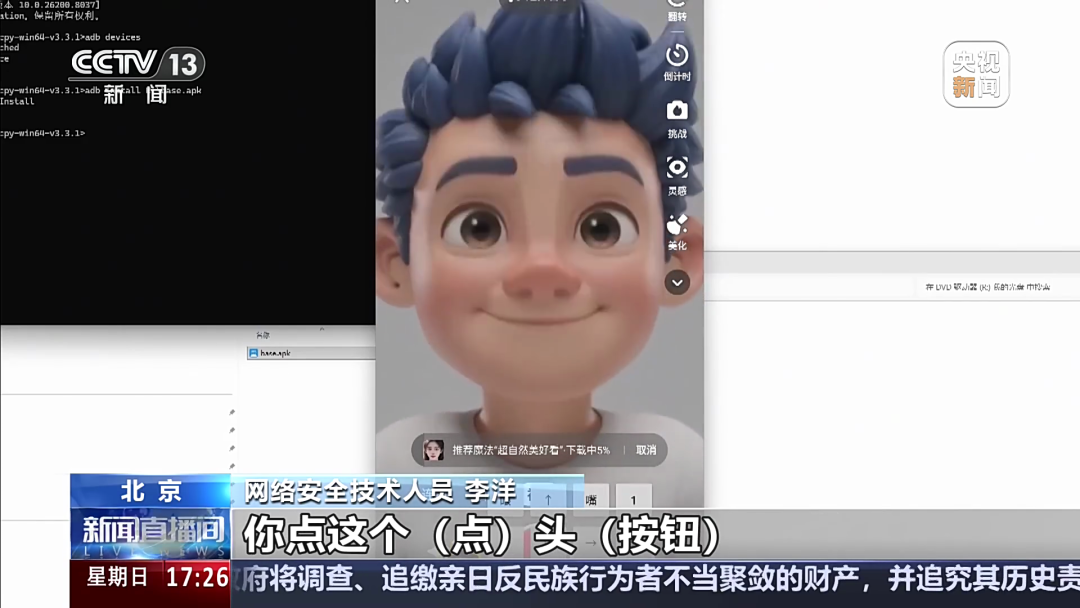
8 月 16 日,央视《新闻直播间》针对 AI 人脸伪造黑灰产乱象推出深度调查报道。奇安信洞鉴司法鉴定人李洋接受采访,并现场演示了静态照片生成动态人脸、虚拟摄像头替换真实摄像头画面、伪造认证界面诱导录制活体视频三类攻击手段。一张随手发布的生活照,就能被加工出眨眼、点头的动态人脸;一段提前预制的视频,可通过虚拟摄像头骗过认证系统的实时校验;更隐蔽的陷阱,能让受害人在毫无察觉的情况下,亲自完成整套活体动作录制。当 “人脸会动” 不再等于 “本人在场”,身份认证的信任边界与电子数据司法鉴定的技术边界,都正在遭遇全新挑战。 PART 01从一张生活照,到可定制动作的动态人脸 报道披露了一起典型的 AI 人脸伪造盗刷案件:不法分子通过非法渠道获取公民手机号、人脸照片、验证码等个人信息,借助 AI 生成动态人脸视频突破第三方平台身份验证,累计盗刷金额达 5 万余元。这类案件最初需要的素材,可能只是一张正脸照片。李洋在采访中介绍,在部分攻击场景中,不法分子甚至会诱导受害人安装远程控制软件,进而控制其手机并获取相册中的人脸照片。“比方说夜间休息的时候,这个不法分子就可以远程控制他的手机,可以拿到他的相册的权限,可以拿到他相册里面的一些生活的照片。” 照片到手后,人脸伪造软件可以生成不同动作的动态视频。认证平台要求眨眼,就生成眨眼素材。要求点头,就准备点头素材。原本用于判断镜头前是否为真人的动作,在这里被拆成了一段段可以提前制作、随时调用的视频。这一步解决的是「让照片动起来」的问题。但本地存储的预制视频,无法直接冒充摄像头实时采集的画面。要让认证系统把预制视频误判为实时拍摄,还需要越过另一个环节——摄像头。 PART 02镜头前没有真人,系统却收到了 “实时画面” 在正常的人脸认证流程中,平台会调用手机或电脑的物理摄像头,采集镜头前的实时画面。虚拟摄像头软件改变了这条画面的来源路径。这类软件会向系统提供一个伪装正常的摄像头接口,但接口传输的并非物理镜头采集的实时画面,而是提前准备好的图片或视频文件。对于仅校验画面内容与动作匹配度的认证流程来说,它能识别出一张会动的人脸,却无法判断画面的真实来源与采集时间。演示现场,李洋操作设备还原了攻击原理:“您只要开启这个相机,它默认就不会调用系统自带的相机,而是直接启用虚拟相机。” 演示画面中,虚拟摄像头旁边还出现了动作控制界面。当认证系统要求用户点头、眨眼或摇头时,操作者可以选择提前录制或生成的对应动作视频,再把它作为摄像头画面送入认证流程。“系统认证的时候,他们会根据系统提示的这些动作,选择对应的一些动作的一些按钮。” 值得注意的是,这类攻击不一定直接破解了人脸识别算法。很多时候,它攻击的是摄像头输入和认证流程之间的信任关系。系统原本相信,摄像头传来的就是眼前正在发生的事。虚拟摄像头却可能把一段过去的视频,包装成此刻的画面。这也意味着,仅靠增加眨眼、点头等动作指令,不足以防御提前备好多套动作素材的攻击。认证平台需要结合摄像头调用链路、设备运行环境、动作自然连续性与异常行为特征等多维度信息,综合判断画面来自真实物理镜头,还是被篡改后的虚拟输入。 PART 03比 AI 生成更隐蔽:真实活体视频被诱导采集 如果说 AI 动态人脸生成 + 虚拟摄像头的组合已经足够隐蔽,报道中揭露的第三种攻击手段,则将伪造的逼真度与欺骗性提升到了新的层级。不法分子会在恶意 App 中搭建高仿的人脸认证界面,诱导用户正对手机、按提示完成眨眼、点头等全套活体动作。用户以为自己在完成正常的身份核验,实际上应用后台正在悄悄录制完整的活体人脸视频。李洋在演示中点明了这类手段的风险:“这些 App 会做一个伪造的人脸认证界面,误导用户完成视频录制。用户的点头、眨眼等所有动作都会被录下来,最终形成一份完整的活体视频原件。这种视频比 AI 生成的视频,逼真度要高得多。” 高欺骗性的人脸伪造素材,未必全部由 AI 生成。它可以用受害人真实的脸、真实完成的动作,套进一个受害人从未知情、从未授权的认证场景里。至此,AI 人脸伪造形成了可自由组合的完整攻击链:从非法获取人脸照片,到 AI 生成动态素材、虚拟摄像头篡改输入,再到诱导采集真实活体视频,多个环节可拆分、可拼接。此时再孤立地判断 “单张照片 / 单段视频的真假”,已经无法回应案件的核心问题: 这段视频从何而来?途经了哪些设备与软件?被谁、在什么时间调用?最终送入了哪个认证流程?所有疑问的答案,最终都要落到电子数据证据之上。 PART 04当人脸可以 “说谎”,司法鉴定如何还原真相 面对AI人脸伪造案件,电子数据司法鉴定要处理的,不只是判断一段视频有没有经过合成。一条完整的攻击链,往往横跨手机、电脑终端、恶意应用、浏览器、社交工具、AI 生成服务与认证平台等多个节点。单找到一张人脸照片,无法证明它被用于作案;单发现一段动态人脸视频,也无法佐证它由谁生成、如何调用、造成了怎样的损害后果。司法鉴定的核心价值,就是将散落在不同设备、不同软件中的碎片化数字痕迹,重新串联成完整的证据链条。基于多起 AI 换脸的鉴定实践,奇安信洞鉴已形成覆盖深度取证、攻击过程复现、涉案工具功能鉴定的全流程技术体系。鉴定人员会对涉案电脑、手机及各类存储介质开展深度取证,恢复被删除的图片、视频、应用数据、浏览记录、运行日志等关键数据;再结合案件时间线,还原人脸照片的获取渠道、动态视频的生成过程、虚拟摄像头的调用记录,以及伪造素材是否进入认证流程等完整链路。针对涉案的关键工具软件,还需开展专项功能性鉴定:软件是否具备替换摄像头输入的能力、可调用哪些本地素材、能否匹配认证指令切换对应动作、设备中是否留存与案发时间吻合的使用痕迹 —— 所有结论都需通过可重复、可验证的技术检验予以确认。只有将涉案设备、工具软件、操作时间与相关电子数据逐一关联,零散的数字痕迹才能为案件事实认定提供更完整的技术支撑。 PART 05结语 人脸可以伪造,动作可以预制,摄像头画面可以被替换,但任何数字操作只要真实发生,就必然在设备、软件、网络与数据中留下痕迹。电子数据司法鉴定的工作,就是沿着这些细微痕迹,还原被伪造画面掩盖的完整过程,为司法机关办案提供客观、科学的证据支撑。技术在迭代犯罪手段,也在重塑证据的形态。 过去,照片定格瞬间、视频记录真实是大众的共识;如今,画面可生成、声音可合成、“实时摄像头” 可能只是预制内容的入口。但技术的价值从来不止于制造更逼真的假象。 它更要承担识别伪造、固定痕迹、还原真相的责任。 当人脸可以 “说谎”,证据必须守住真相的底线。奇安信集团旗下有北京、上海、西安三家司法鉴定所:北京网神洞鉴科技有限公司司法鉴定所、上海盘石洞鉴科技有限公司司法鉴定所与陕西西安洞鉴云侦声像资料司法鉴定所。其中,上海所是上海第一家通过 CNAS 认证认可的民营计算机类司法鉴定机构。三所均通过了CMA资质认定,是目前国内少数能够通过自主研发软件进行取证与分析的电子数据司法鉴定机构,具有独立的实验室场所,其中包括:案件受理区、数据恢复区、手机取证区、计算机取证区、屏蔽室、无尘工作间和物证室,并配备多种国内外先进的技术检验及辅助设备。经过多年的时间积累和发展,现拥有一批胜任鉴定工作的专业技术人员,以专业的技能和丰富的经验,来开展声像资料和电子数据司法鉴定工作。开展的鉴定服务范围包括:声像资料鉴定、电子数据司法鉴定、计算机证据固定和获取、手机终端取证与分析、数据恢复、密码破解以及涉及电子设备的民事调查等。
转载声明:本文转载自原发布平台
(作者:奇安信洞鉴),
原文标题《奇安信洞鉴鉴定人李洋受访央视,深度拆解 AI 人脸伪造完整攻击链》,
查看原文。
版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改;
若涉及侵权请联系本站处理。