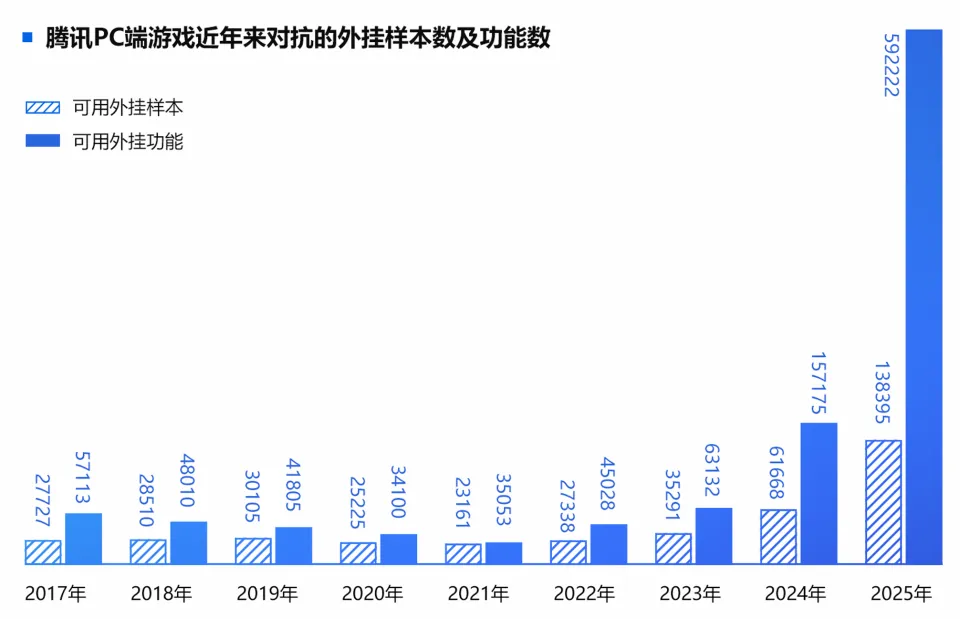
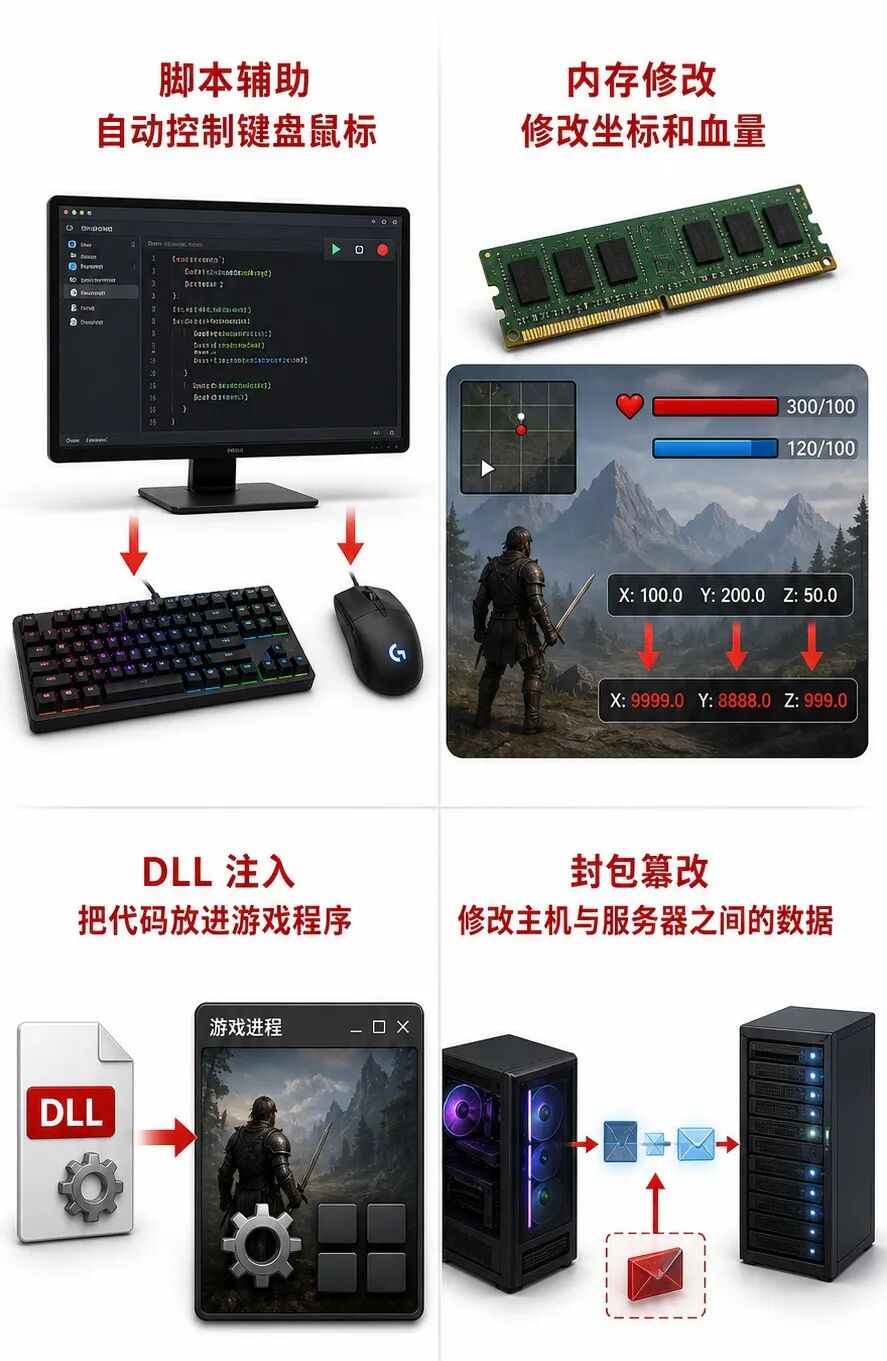
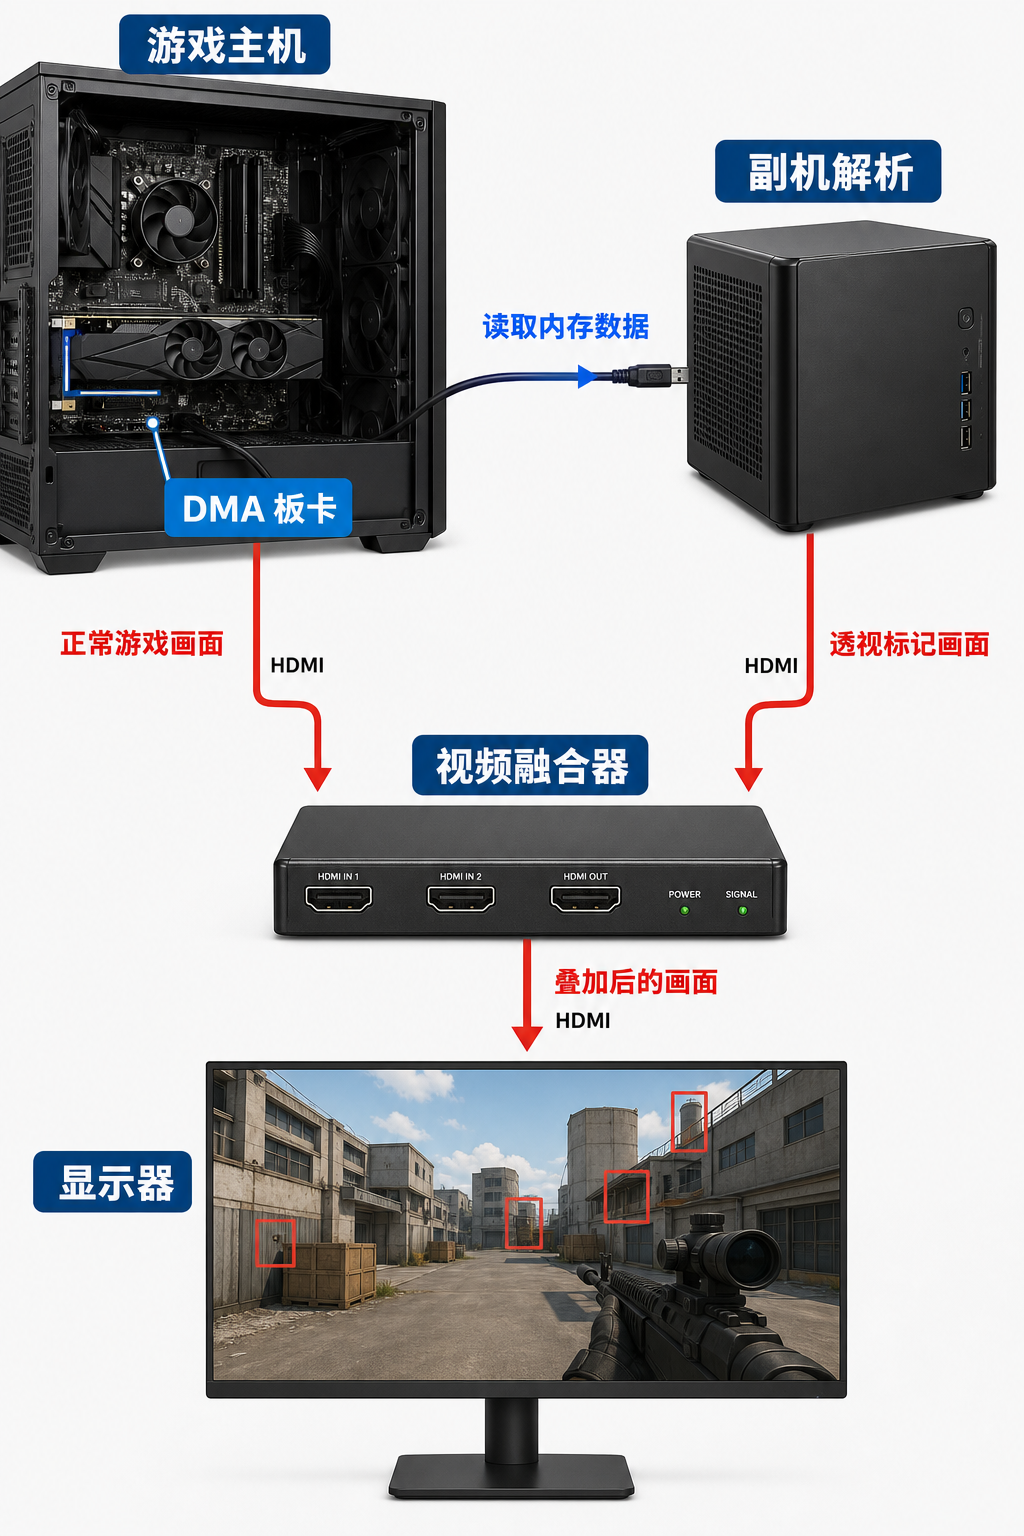
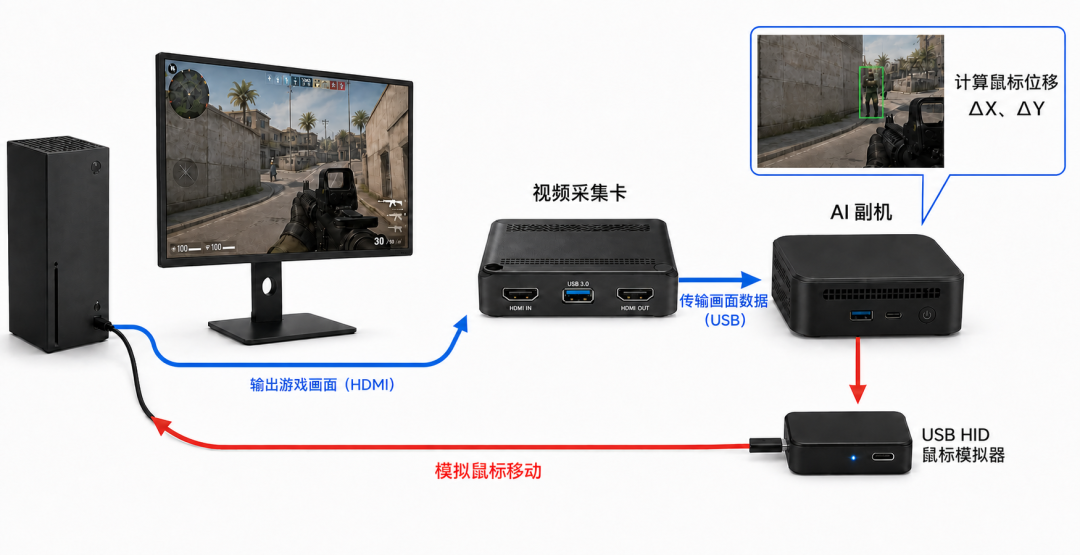
13.8 万款外挂,百亿黑产,这帮人把作弊玩到电脑外面去了 作者:奇安信洞鉴 发布:2026-08-25 17:30 收录:2026-09-08 10:42 2 次阅读 约 3370 字 摘要:外挂正在逃出你的电脑 推荐理由:本文涵盖「外挂」、「游戏黑产」、「反作弊」等多个主题,重点关注 外挂。 近百起刑事案件,150余名犯罪嫌疑人,超5000万元涉案金额。这是《三角洲行动》2026年8月交出的反外挂成绩单。再看整个行业,数字更直观。腾讯游戏安全《2025游戏安全白皮书》显示,2025年ACE反作弊体系对抗的PC外挂样本达13.8万款,同比暴涨124.4%;外挂功能点累计超59万项,同比激增276.8%。据白皮书估算,国内游戏黑产市场规模已突破百亿元。封号力度逐年加码,反作弊系统不断向内核下沉,警方全链条打击持续收紧,外挂样本为什么反而越打越多?一个关键原因是,外挂技术正在从游戏进程内部向外迁移,作弊代码留在游戏主机上的直接痕迹越来越少,传统反作弊的主战场,正在被重新定义。01外挂的三层「逃亡路线」外挂技术并非线性迭代、新旧替代。脚本挂、内存挂、注入挂至今仍在市场并行流通,而高隐蔽性的新型外挂,正持续朝着游戏系统的外部边界迁徙。沿着「从内到外」的路径拆解,这场技术逃亡的脉络十分清晰。第一层:终端之内 —— 传统攻防的主战场这是数量最庞大、最经典的外挂形态:脚本辅助模拟键鼠操作,内存挂直接读写坐标与血量,封包挂篡改网络数据,注入挂将 DLL 植入游戏进程,Hook 绘制与输入函数实现作弊。这类外挂的关键操作通常发生在游戏终端上,容易在进程、内存、驱动、文件或网络行为中留下痕迹。与之对应,反作弊系统也在不断下沉防线:从应用层深入内核层,校验进程与驱动合法性、监控异常内存访问、加密核心游戏数据,再结合行为模型识别不符合真人逻辑的操作,实现精准封禁。正面战场的封堵越来越密,外挂开始跳出进程,寻找新的生存空间。第二层:跳出系统 ——DMA 硬件的隐身术DMA(直接内存访问)本是 PCIe 设备的合法功能:硬件可绕过 CPU 直接读写系统内存,提升数据传输效率。这一特性很快被黑产滥用。作弊者将定制 FPGA 板卡插入游戏终端的 PCIe 插槽,伪装成网卡或通用扩展设备,直接读取物理内存中的游戏核心数据。成熟方案普遍采用「双机架构」:一台设备正常运行游戏,另一台通过 DMA 板卡接收并解析内存数据,再经由视频融合器将透视、坐标等作弊画面叠加到游戏显示信号上。游戏进程里看不到外挂主程序,常规软件痕迹大幅减少。这是 DMA 外挂最难排查的地方,但它远没做到真正的「零痕迹」。板卡硬件标识、固件版本、PCIe 设备状态、副机设备、视频融合器,加上玩家异常的操作逻辑,都是可追溯的关键线索。对这类外挂的取证,必须从单台设备的软件检查,扩展到整套硬件系统的全链路验证。第三层:屏外出手 ——AI视觉外挂第三类外挂不再依赖读取游戏内存或注入游戏进程,核心只做两件事:识别屏幕画面,模拟鼠标输入。它通过目标检测模型识别屏幕上已渲染的敌人位置,计算准星偏移量,再经由系统接口或外置硬件模拟鼠标移动,实现自动瞄准。画面采集分为同机截图与外置采集卡两种方案,后者将视频信号传输到独立设备运行 AI 模型,游戏终端上的痕迹更难捕捉。从服务端视角看,它的输入表现与反应极快的高端玩家高度相似。对完全外置的视觉外挂,传统进程扫描和文件特征检测很难直接发现,但瞄准轨迹、反应时延、目标切换逻辑、准星修正模式等行为特征,依然会暴露异常。目前《三角洲行动》等头部射击游戏,已针对 AI 视觉外挂启动专项治理与刑事追责。外挂一步步躲到了电脑外面,取证的边界就必须跟着向外拓展。作弊的痕迹藏得越深,取证的视野就要铺得越广。02反外挂走向刑事打击,取证才是真正的难关软件界面上标注的「透视」「自瞄」,只能证明产品的功能宣称,无法作为定罪的直接依据。司法鉴定的核心价值,就是把看不见的程序行为,转化为可看懂、可验证的司法证据。在奇安信洞鉴参与的大量外挂案件中,五类技术难题最具普遍性:难题一:没有源代码,怎么实锤外挂功能?送检材料往往只有加壳程序、若干 DLL、一个登录器和几张卡密,核心源代码完全缺失,常规静态分析很快就会碰壁。这时候,就要让程序在运行中自己「开口」。在奇安信洞鉴参与的一起案件中,涉案样本宣称具备「全场必中」等功能,但鉴定团队无法获取源代码。团队先在隔离环境中同步运行游戏与外挂,逐一验证界面宣称的功能;随后针对「全场必中」反复开关对照,全程监控游戏进程的内存变化,通过动态调试追踪数据写入主体与代码执行路径。多轮验证后,团队将关键变化锁定在运行时内存地址附近,溯源定位到外挂对命中判定逻辑的篡改,结合内存差异与实际投篮结果,完整还原了「全场必中」的实现原理。没有源代码,就让每一次稳定复现的运行结果说话。难题二:DMA 把代码搬去终端外,证据去哪里找?游戏终端里找不到传统外挂进程,也没有常见注入模块,很容易让取证陷入僵局。答案很直接:外挂的边界移到哪里,取证的范围就要跟到哪里。奇安信洞鉴已完成多起 DMA 硬件外挂的案件鉴定与专项技术复现。针对「双主机 DMA + 视频融合」的典型架构,团队将整套设备拆解为多环节逐一验证:固定板卡硬件、固件版本、接口与设备标识,解析主副机间的加密传输协议,逆向副机中的内存解析算法,最终还原视频叠加逻辑与多层反检测机制。实际办案中,还需结合授权程序、下载链路、聊天记录、交易凭证与技术结果相互印证,形成完整证据闭环。进程里的痕迹变少了,证据只是分散到了更多设备与环节中。难题三:AI 视觉外挂不碰游戏进程,怎么找到作弊证据?排查AI视觉外挂,先要回答两个问题。程序是否真的能够自动瞄准,它又是怎样把屏幕中的目标转化为鼠标操作。前一个问题靠功能复现,后一个问题靠代码分析。奇安信洞鉴曾鉴定一款视觉自瞄程序。该案中,鉴定团队基于获取的源代码编译后在标准化环境中测试:即使全程不手动移动鼠标,准星也能自动锁定敌方角色的头部或胸部,拉枪速度、锁敌范围、瞄准部位均可自定义调节。随后,团队沿着代码执行路径继续分析,依次确认程序如何采集游戏画面、识别敌方目标、计算准星移动距离,再调用系统接口生成鼠标操作。功能测试证明它确实会自动瞄准,代码分析说明自动瞄准如何实现,两部分结果相互印证。难题四:手游脚本经过多层保护,怎么还原核心逻辑?手游外挂普遍采用多层防护架构:外层 Java 壳加固,核心能力封装在 Native SO 库中,功能由 Lua 脚本驱动,脚本还经过对称加密、字节码混淆,甚至通过自定义虚拟机更换操作码映射,常规反编译工具根本触达不了核心逻辑。在奇安信洞鉴参与的一起手游外挂案中,涉案 APK 可实现自动收集金币、升级建筑、训练兵种、匹配对战等功能。反编译后发现,Java 层调用原生库解析 Assets 目录下的 Lua 脚本,但导出的脚本完全无法阅读。常规解密手段在这里失效 —— 黑产修改的不是「密码」,而是字节码与操作指令的映射规则。鉴定团队逆向原生库中的 Lua 虚拟机执行逻辑,定位到核心操作码映射被人为篡改,随即针对性改造解码工具、调整映射规则、重新编译,最终将经过定制保护的字节码还原为可读的 Lua 代码,完整复现了全部作弊逻辑。难题五:电子证据易灭失,怎么保证拿到手还能用?电子证据的脆弱性,是外挂取证的另一重核心挑战。抓捕前需提前评估在线系统状态、易失数据风险与远程销毁可能性;现场处置时第一时间记录设备状态、网络连接与运行进程,按需提取内存镜像、固定硬盘数据、封存原始介质,原始介质完成固定和封存后,后续数据检查原则上在证据副本上开展。在奇安信洞鉴参与的一起手游外挂案件中,鉴定团队配合警方在抓捕现场完成涉案终端证据固定,提取核心脚本与安装包;实验室阶段进一步还原脚本初始化逻辑、网络通信机制与内存读写行为,最终出具完整的司法鉴定意见。现场固定解决「证据是否存在」,尽可能保留原始状态和数据完整性;实验室鉴定解决「证据能证明什么」,形成可验证、可质证的技术意见。这两步,缺一不可。03外挂往外走,取证范围也要跟着走游戏外挂的技术进化史,本质是一场不断向外拓展边界的逃亡:从藏在游戏进程的代码里,到躲进一块 PCIe 板卡和另一台设备,再到如今只识别屏幕、用虚拟操作操控准星,伪装成「正常玩家」。证据虽然越来越分散,也更容易灭失,但外挂的运行、传输、授权和销售,仍可能在其他设备、账号和资金记录中留下痕迹。司法鉴定要做的,就是找对位置,及时固定,复现功能,说清因果。截至目前,奇安信洞鉴已针对内存读写、DLL注入、脚本辅助、封包分析、DMA硬件、视觉自瞄及多语言脚本保护等技术问题,开展案件鉴定或专项技术分析。这些能力,沉淀自每一份送检样本、每一次现场证据固定、每一轮可重复的验证实验。当外挂跳出游戏进程,取证就不能止步于进程边界。 证据藏在哪里,奇安信洞鉴就追到哪里。奇安信集团旗下有北京、上海、西安三家司法鉴定所:北京网神洞鉴科技有限公司司法鉴定所、上海盘石洞鉴科技有限公司司法鉴定所与陕西西安洞鉴云侦声像资料司法鉴定所。其中,上海所是上海第一家通过 CNAS 认证认可的民营计算机类司法鉴定机构。三所均通过了CMA资质认定,是目前国内少数能够通过自主研发软件进行取证与分析的电子数据司法鉴定机构,具有独立的实验室场所,其中包括:案件受理区、数据恢复区、手机取证区、计算机取证区、屏蔽室、无尘工作间和物证室,并配备多种国内外先进的技术检验及辅助设备。经过多年的时间积累和发展,现拥有一批胜任鉴定工作的专业技术人员,以专业的技能和丰富的经验,来开展声像资料和电子数据司法鉴定工作。开展的鉴定服务范围包括:声像资料鉴定、电子数据司法鉴定、计算机证据固定和获取、手机终端取证与分析、数据恢复、密码破解以及涉及电子设备的民事调查等。 转载声明:本文转载自原发布平台 (作者:奇安信洞鉴), 原文标题《13.8 万款外挂,百亿黑产,这帮人把作弊玩到电脑外面去了》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。 ← 金秋开学季|从课堂到岗位的“最后一公里”,龙信科技这样打 反诈最前沿丨 “荐股大师”背后的骗局 →