8 月 28 日,在 Cypher Asia Intelligent Crypto Finance Summit 上,慢雾(SlowMist) 创始人余弦发表了题为《加密世界里的灰犀牛与黑天鹅》的主题演讲。他从加密领域常见的安全问题切入,系统梳理了资金被盗、被骗、丢失及冻结等核心风险,并分享了对安全防护的思考。
以下为现场分享内容整理。
在加密世界里,资金被盗、被骗、丢失或被冻结并不少见。很多安全事件发生时,看起来像是一次突如其来的意外,但如果回过头来看,其中不少风险其实早已有迹可循。问题并不一定在于“完全不知道风险存在”,而可能是风险已经出现,却没有被足够重视,或者已有的安全措施没有真正发挥作用。
这也引出了“灰犀牛”和“黑天鹅”这两个概念。
一、“灰犀牛”与“黑天鹅”
所谓“灰犀牛”,是指发生概率高、影响巨大、早有征兆,却长期被忽视的风险;而“黑天鹅”则是指事前极难预见、发生概率极低,却会带来巨大冲击的事件。
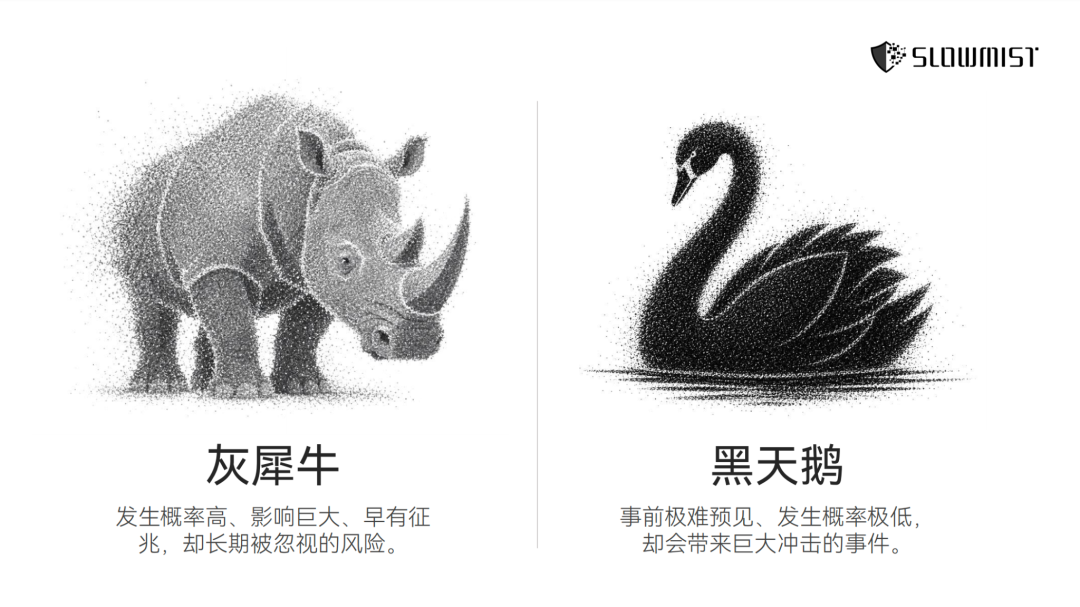
放到安全领域,两者的区别并不难理解:黑天鹅通常难以提前预判,而灰犀牛往往已经存在一定迹象,却容易被忽视。
加密行业中并不缺少这样的例子。很多安全问题已经被反复讨论,相关攻击方式也并不新鲜,但如果风险长期存在,却始终没有落实到具体的防护措施上,那么下一次造成重大损失时,它未必真的是一次“意外”。
二、加密世界里的热门安全问题
从实际的资产安全情况来看,常见问题主要集中在四个方面:资金被盗、资金被骗、资金丢失和资金被冻结。
四种情况背后的原因并不一样。资金被盗可能与设备、应用、权限或平台安全有关;资金被骗更多发生在人与人的沟通和交易过程中;资金丢失则可能源于密钥、密码和备份管理;即便资金没有被盗或丢失,也可能因为涉案资金污染等原因被平台风控。
(一)资金被盗
1.个人资金被盗的常见原因
个人资金被盗,首先需要关注的是助记词、私钥等敏感信息的保存方式。
例如,将助记词截图保存在相册,记录在备忘录、便签、Office 文档等位置,并开启云同步,或者将相关信息上传到网盘等云端应用,都可能增加信息暴露的风险。剪切板中曾经出现过助记词或私钥,同样需要注意。
设备和应用也是常见的风险入口。在 Mac 电脑上安装来源不明的假冒应用,例如假冒的会议软件、TradingView 等,可能给攻击者留下可利用的空间。个人信息泄露后,攻击者还可能利用 AI 伪造音频、视频,再通过社会工程手段接管目标用户账号。
链上操作中的钓鱼和权限问题也不容忽视。用户可能在钓鱼网站上签署恶意授权,也可能遇到多签、Owner 被修改等情况。下载到假钱包、买到假的硬件钱包,同样可能直接造成资金损失。
风险还可能来自用户认为“正常”的应用。某些正常应用,包括钱包,如果遭遇供应链投毒,也可能导致个人资金被盗。用户所在的平台同样可能成为风险来源,例如 DeFi、CEX 等平台遭到攻击或跑路,都会影响用户资产。
此外,一些钱包由于助记词随机数不足,可能导致攻击者通过碰撞获取资金。
从这些情况可以看到,个人资产安全涉及的范围远不止私钥本身。助记词怎么保存、设备从哪里下载应用、链上授权是否经过确认、钱包和平台是否可信,这些环节都需要纳入日常的安全考虑。
2.机构资金被盗的常见原因
机构面临的情况更为复杂。除了个人资金被盗的常见原因外,随着资金规模、业务流程和参与人员增加,还需要处理机构内部的资金链路、业务链路,以及人与资源、权限之间的关系。
如果这些关系没有理顺,单点风险就可能被放大。多签也并不意味着绝对安全,如果参与人员、权限分配和执行流程没有形成有效制衡,多签就可能只是增加了一个流程,实际作用却十分有限。
另外,关键人员是否了解行业已经发生过的安全事件,也会直接影响机构的安全能力。如果只知道“发生过攻击”,却不了解攻击为什么能够发生、问题出在哪里、最后是如何解决的,就很难把过去的事件转化成实际的安全经验。
这里有一个很直接的问题:
如果其中一位作恶怎么办?如果其中两位联合作恶怎么办?
这个问题指向的并不是对某个具体人员的假设,而是机构需要重新审视自己的权限设计。正常情况下流程能够运行,并不代表异常情况下系统仍然安全。真正需要验证的是,当某个权限被滥用,或者多个角色同时出现异常时,现有的机制还能不能发挥作用。
(二)资金被骗
资金被骗与资金被盗有所不同。很多时候,攻击者并不需要直接攻破钱包或交易系统,而是通过沟通、信任和信息差,让用户自己完成转账或其他操作。
Telegram、WhatsApp、微信等聊天工具都可能成为被做局的场景。杀猪盘、线下做局同样如此,一些攻击还会利用“机构邮箱”制造可信度,把风险隐藏在正常的业务沟通中。
链上还有一种比较典型的方式是首尾号相似地址投毒。攻击者生成与目标地址首尾字符相似的地址,用户如果没有仔细核对完整地址,就可能误将资金转入攻击者控制的地址。
这些骗局的共同点,是利用信任和疏忽,让用户自己完成原本不应该完成的操作。
(三)资金丢失
数字资产的损失并不全部来自黑客攻击。
在实际资产管理过程中,密钥、密码和备份出现问题,同样可能导致资金无法正常使用。例如,硬件钱包忘记 PIN 码,助记词或私钥顺序错误、记错单词或字符,手机或电脑忘记密码,压缩包忘记密码,磁盘加密,以及备份损坏或丢失等,都可能造成资产访问问题。
(四)资金被冻结
还有一些情况下,资金没有被盗,也没有因为密钥问题丢失,但仍然无法正常使用。
例如,USDT 因为涉案黑 U 污染而被冻结;钱包地址被涉案资金污染后,将资产转移到中心化平台时也可能触发风控。
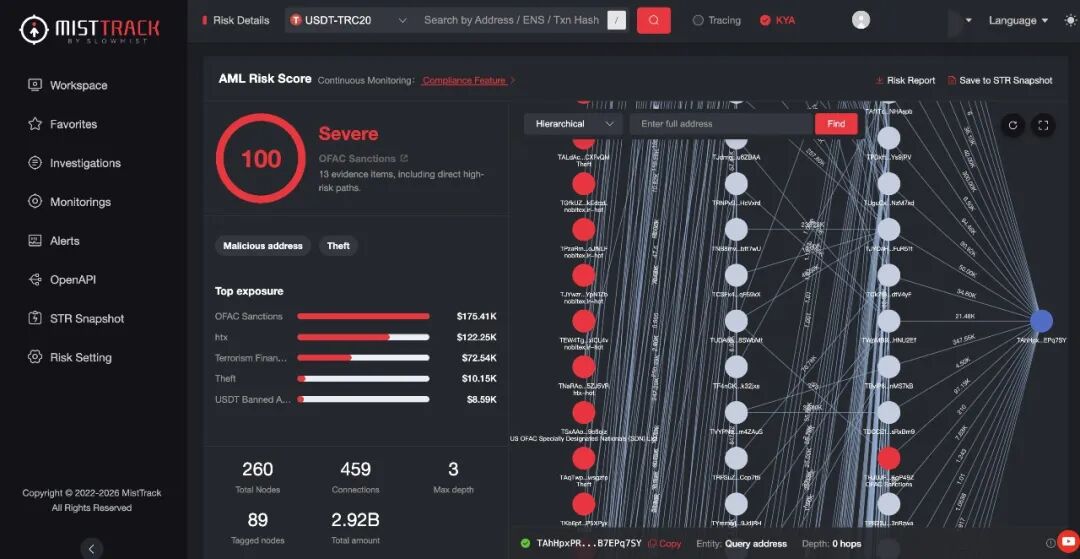
所以,资产安全除了关注资金是否被转走,也需要关注资金本身的风险状态。对于链上资产来说,一笔资金的来源和流转记录,都可能影响它后续能否正常使用。
三、更应该重视“灰犀牛”
把前面的这些问题放在一起看,会发现其中很多并不陌生。
助记词保存不当、来源不明的应用、钓鱼和权限风险、供应链投毒,机构内部的单点风险和多签问题,以及涉案资金污染,这些风险都已经在实际场景中出现过。它们并非完全没有迹象,只是有时因为问题没有发生在自己身上,或者现有的防护机制长期没有出问题,就容易被忽略。
“许多自以为的黑天鹅事件,实际上是早已存在却被忽视的灰犀牛。”
因此,真正需要关注的,不只是风险有没有发生过,还要看已经知道的问题有没有被解决。知道风险存在只是开始,还需要弄清楚风险是怎么产生的、现有措施能不能挡住,以及当情况发生变化时,原来的安全机制是否还有效。
四、零信任与持续验证
在这样的安全环境下,一个重要的思路是零信任:默认怀疑一切,从人到代码,这是一个系统工程。 对于机构而言,不能仅仅因为某个人是内部人员、某个应用一直正常运行、某段代码经过审查,就默认它不会出现问题。人员、权限、设备、应用、代码和业务流程,都需要放在安全体系中持续审视。
尤其是涉及资金的业务,权限边界需要足够清晰:谁能够接触资金,谁能够执行关键操作,谁能够修改权限,以及当某个角色出现异常时,其他环节能否及时发现并进行限制。这也是“如果其中一位作恶怎么办?如果其中两位联合作恶怎么办?”这个问题真正指向的地方。安全机制不能只考虑正常状态下能否完成业务,还需要考虑异常情况下,系统是否仍然能够保持可控。
但安全并不是完成一次审计、一次检查或者一次安全加固之后就可以一劳永逸。业务会变化,代码会更新,人员会调整,权限会发生变化,攻击手段也在不断演进。原本没有问题的环节,在环境发生变化之后,也可能出现新的风险。因此,安全需要持续验证,及时检查密钥、设备、应用、资产操作,以及机构的资金链路、业务链路和人员权限等环节是否发生变化,并根据新的风险不断调整安全措施。
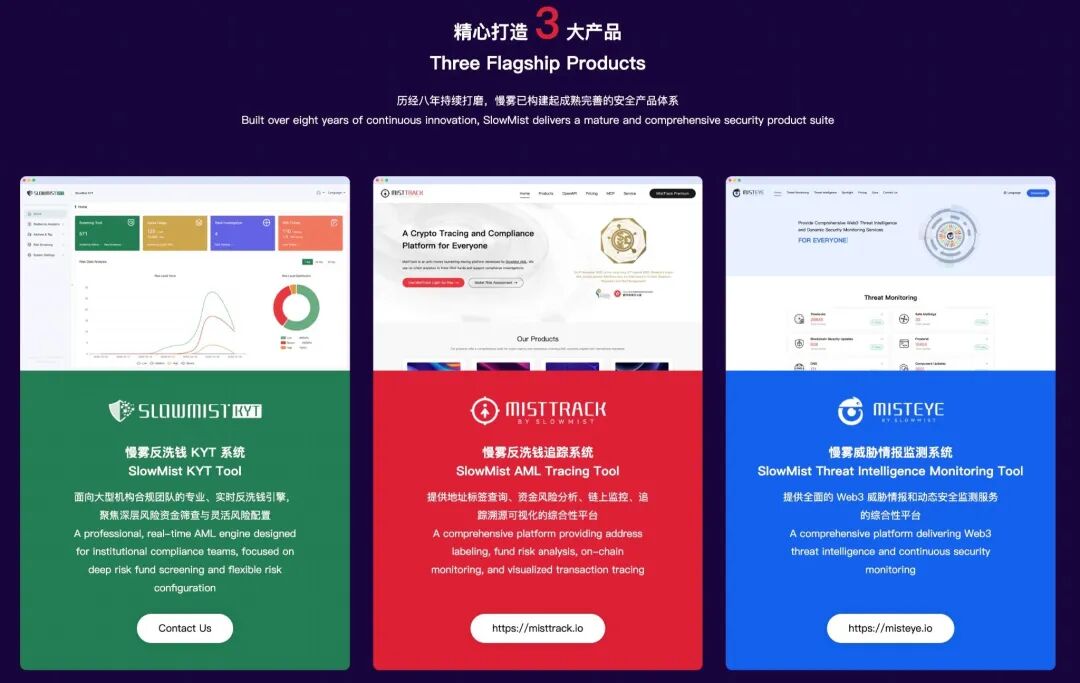
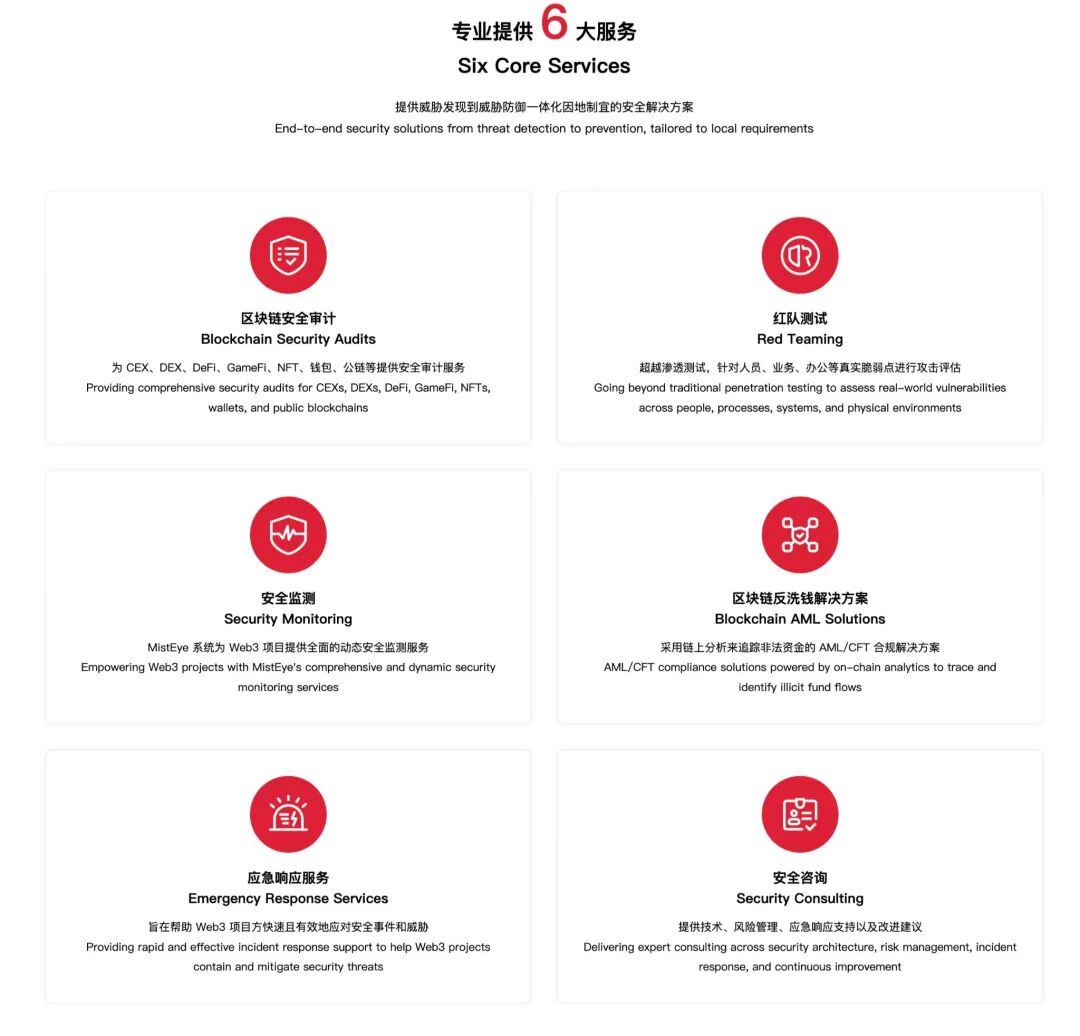
在这个过程中,也需要善于使用 AI 和行业成熟工具。无论是个人还是机构,都可以借助专业工具持续检查和验证自身的安全状态,将风险识别、监测和分析落实到日常安全工作中。围绕威胁发现、风险识别、链上分析和资金追踪等不同场景,慢雾也形成了相应的产品与服务体系。
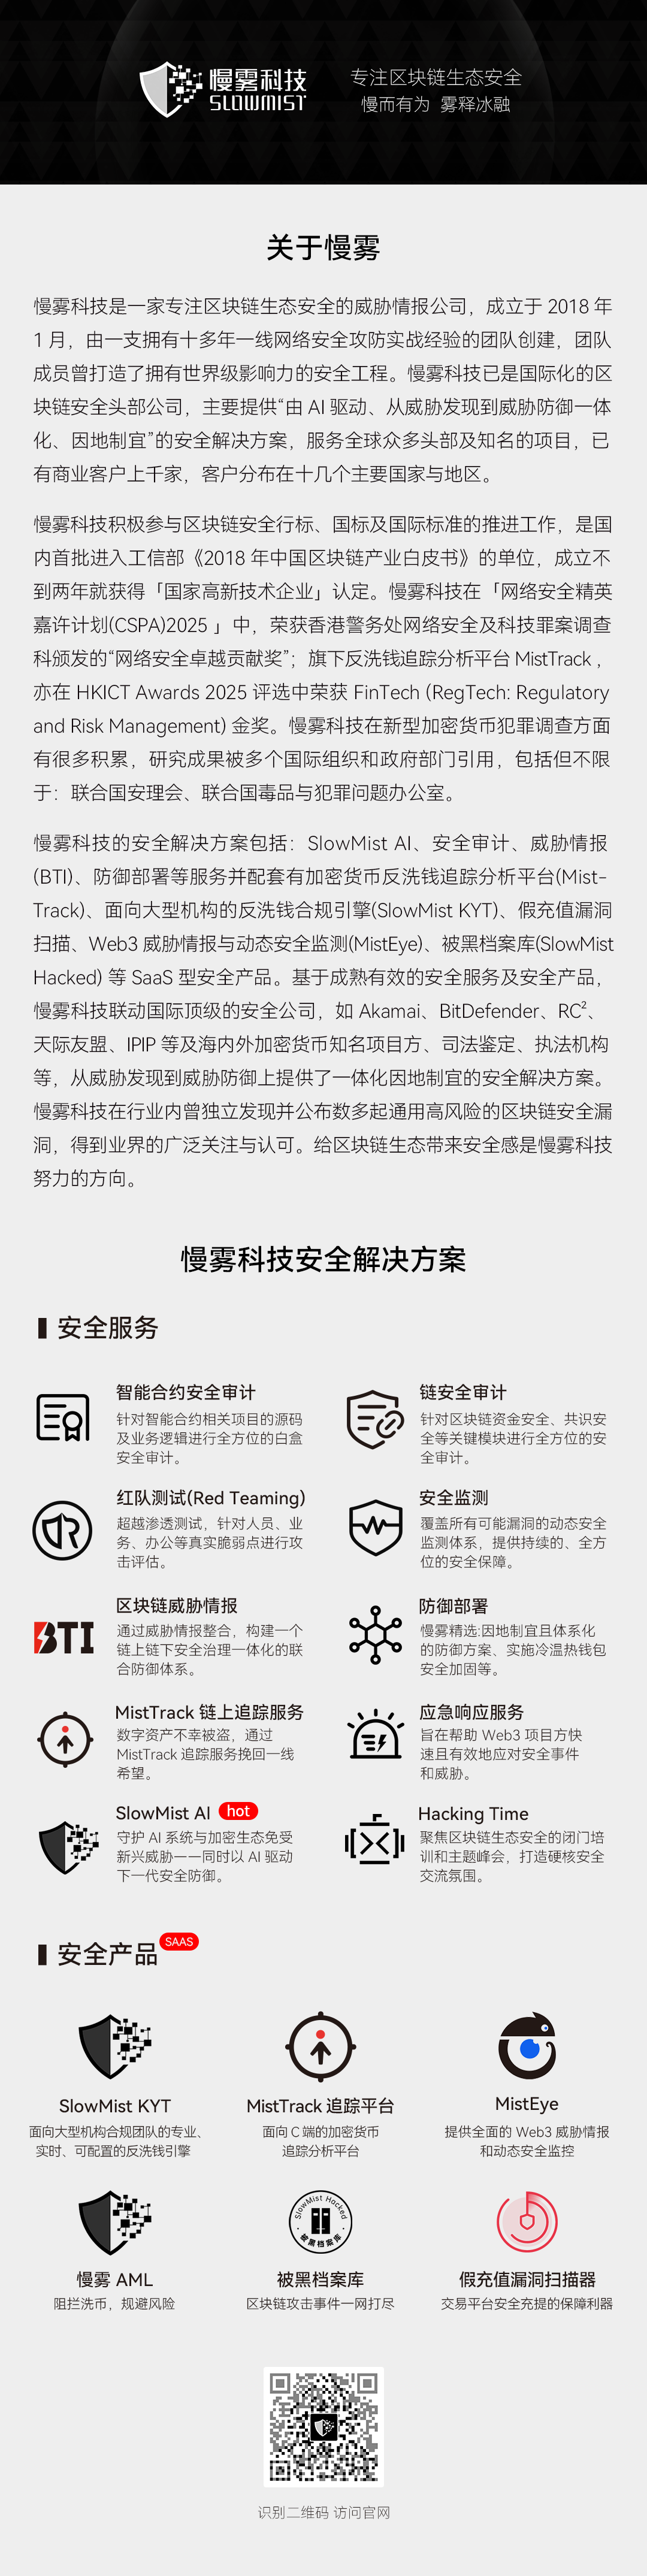
例如,慢雾反洗钱 KYT 系统面向机构合规场景,提供交易风险筛查能力,帮助识别高风险交易及潜在合规风险;MistTrack 聚焦链上资产风险分析与资金追踪,可用于地址标签查询、资金风险分析、链上监控及追踪溯源,帮助梳理资金来源、去向及关联风险;MistEye 则围绕 Web3 威胁情报与动态安全检测,帮助识别恶意域名、钓鱼网站等潜在威胁,及时发现可能的攻击入口。
日常风险监测之外,项目方和机构还需要在业务上线前、代码变更后等关键节点进行安全验证。慢雾的安全审计、红队测试等服务,可以从代码安全、系统安全和实际攻击路径等不同角度进行验证,发现潜在问题,帮助项目在风险真正演变成安全事件之前完成修复。
很多安全风险并不是突然出现的。真正值得警惕的,是那些已经暴露、已经被讨论,却仍然没有得到解决的问题。对于个人和机构而言,只有把风险识别、持续监测和安全验证落实到日常的资产与业务管理中,才能在风险真正造成损失之前,尽可能发现并解决这些“灰犀牛”。
往期回顾
活动回顾|慢雾参与香港多场 Web3 活动,分享安全与合规实践
慢雾导航
慢雾科技官网
https://www.slowmist.com/
慢雾区官网
https://slowmist.io/
慢雾 GitHub
https://github.com/slowmist
Telegram
https://t.me/slowmistteam
https://twitter.com/@slowmist_team
Medium
https://medium.com/@slowmist
知识星球
https://t.zsxq.com/Q3zNvvF