免费加入 | |
≥3年粉丝 | |
星球成员 |
现在只对常读和星标公众号才展示大图推送,建议大家把“Hack分享吧”设为星标,否则可能看不到了!
密桥 CipherBridge:面向 APP/Web 加解密逆向分析的可视化解密框架
项目地址:https://github.com/CuriousLearnerDev/CipherBridge
一、痛点:为什么需要密桥?
做过 APP 逆向或 Web 安全测试的同学,一定遇到过这些让人头疼的场景:
请求体经过 AES / DES / SM4 等算法加密,抓包看到的全是乱码 参数或请求头带有 MD5 / SHA256 / HMAC 等签名,改一个字段就验签失败 Burp Suite 抓到的全是密文,无法直接改包重放、爆破、扫描 前端 JS 加密逻辑藏得极深,手动跟踪调试耗时耗力 小程序包加壳混淆,反编译后仍难以定位加密入口
传统的解法是:手动逆向 → 找到加密函数 → 提取密钥 → 自己写解密脚本 → 手动改包 → 重新加密 → 重放请求。整个过程繁琐、重复、容易出错,而且每个新接口都要从头来过。
密桥 CipherBridge 就是为了终结这个循环而生的。
二、密桥是什么?
密桥(CipherBridge)是一款面向 APP/Web 加解密逆向分析、渗透测试人员的开源可视化解密框架。它基于 mitmproxy 构建,在流量代理层实现自动化加解密拦截、Hook 注入、AI 辅助分析以及 Burp Suite 联动,让加密通信的逆向分析变得直观、高效、可复用。
一句话概括它的核心思路:
在本地搭建一条「浏览器/APP → 解密端 → Burp → 加密端 → 服务器」的代理链,让你在 Burp 里直接修改明文,两端自动完成加解密。
你不需要手动追踪每一处加密逻辑,密桥帮你把加解密过程"拆出来",让你专注于安全测试本身。
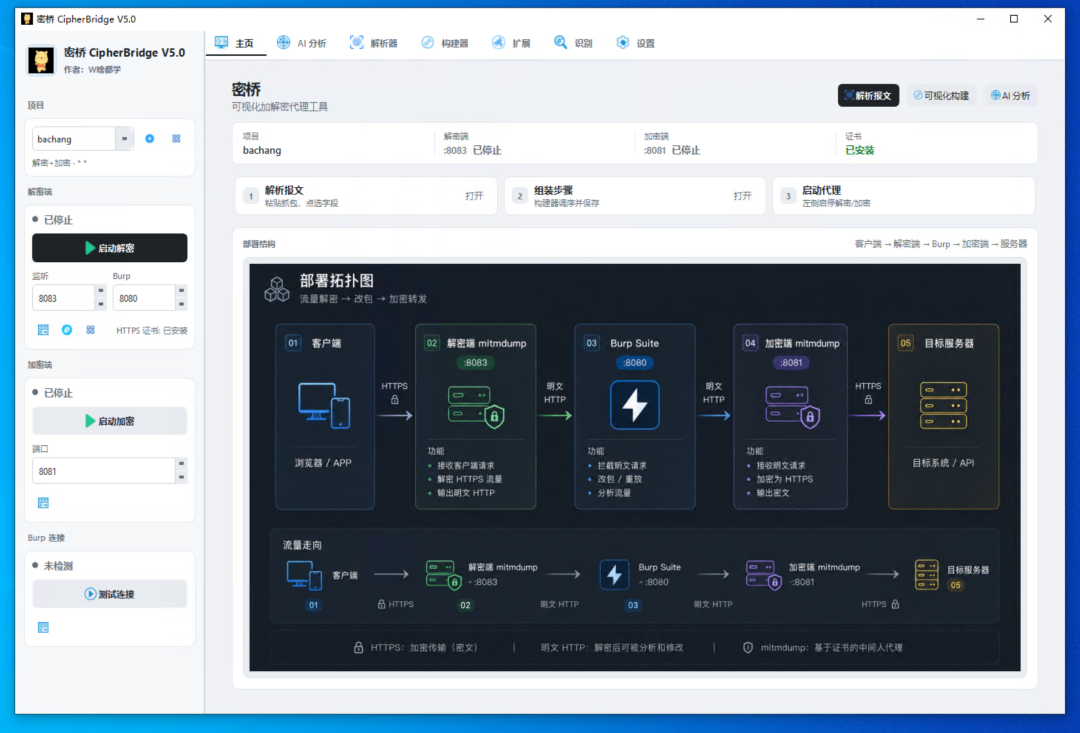
三、核心特性一览
mitmdump -s 直接加载 | |
.cbproj.zip | |
四、架构与代理拓扑
4.1 双代理架构
密桥采用经典的双代理架构,实现透明加解密:
核心要点:
解密端收到密文后自动解密,交给 Burp 你在 Burp 中修改明文请求后,由加密端重新加密发出 若只需单向解密调试,可只启动解密端 左侧「打开代理浏览器」可经解密端端口直接打开 Chromium
4.2 系统架构分层
4.3 数据流
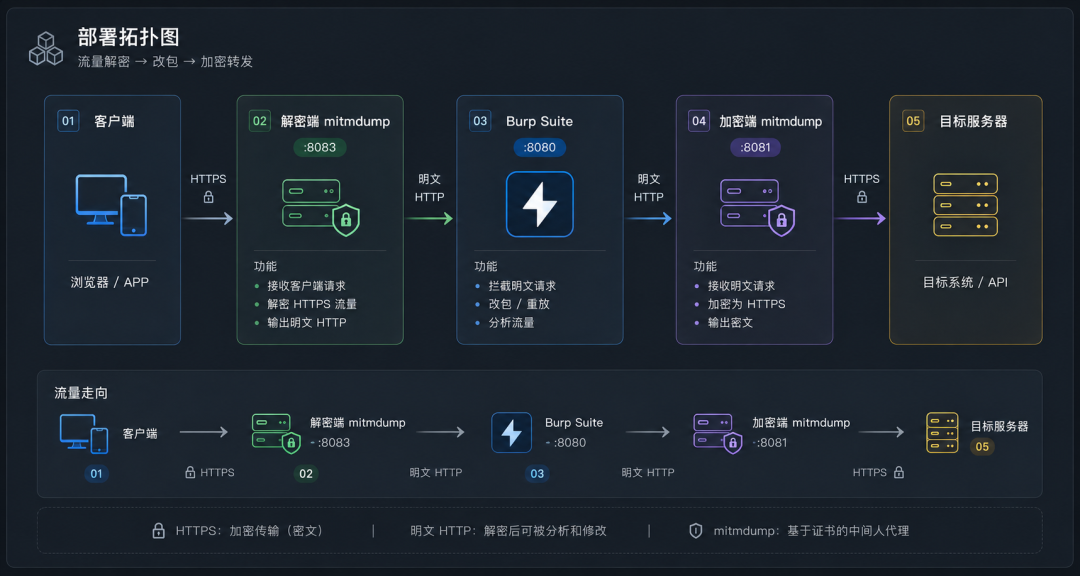
五、核心功能详解
5.1 AI 自动化分析:一键拆解加解密链路
这是密桥最大的亮点。点击「启动」后会打开浏览器,自动采集页面 JS 以及请求/响应数据,并尝试按内置规则匹配加解密方式。
工作流程:
AI 分析引擎提供以下自动化能力:
默认不启用 AI 时,会先按内置规则识别使用的加解密算法;若规则未匹配成功,可切换至 AI 辅助分析。分析完成后,生成的步骤与代码会同步到「请求解析器」和「可视化构建器」。
4.0 版本 AI 实验室新增:
目标字段选择:分析前可指定要加解密的字段,不再盲分析 流量顺序感知:列表可排序,Agent 也能感知请求顺序 反调试 Agent:可分析无限 debugger,并推荐注入项写 Hook 勾 Hook 功能:可视化勾选需要 Hook 的函数
5.2 可视化构建器:零代码配置加解密流程
无需粘贴报文,无需手写代码,直接通过步骤列表构建加解密流程:
打开密桥 GUI 进入「可视化构建器」Tab 选择算法类型(AES / SM4 / RSA 等) 填写密钥、IV、模式等参数 配置请求/响应的加解密字段 点击「生成插件」 导出为 .cbproj.zip或直接运行
内置 6 个通用案例模板,覆盖常见加解密场景,拿来即用。
5.3 请求解析器:快速定位密文字段
粘贴请求/响应报文后点击「解析」,再点击需要解密的密文字段,即可快速定位。选择解密方式并填写密钥等参数,测试解密成功后点击「确定」,右侧会自动生成插件源码。
点击左侧流量列表时,请求/响应详情显示在「请求/响应」Tab,不会覆盖 AI 分析结果。
5.4 Bypass Hook:明文进 Burp,一键生成加密
当加密函数可 Hook 时,你可以把选定的加密/哈希路径改成恒等变换,让明文直接进入 Burp 便于改包;确认链路后,再一键「生成加密」写回加密端插件。
对于仅包含 Hash / HMAC 等不可逆算法的步骤,「生成解密」时会给出明确警告,避免误操作。
5.5 插件编辑器:自定义 Python 函数
部分接口逻辑较复杂(如字符串反转、前后缀拼接、每次请求远程服务器获取签名字段等),可通过「插件编辑器」编写自定义 Python 函数:
编写并保存的扩展函数,可在配置加解密步骤时从下拉列表中直接选择调用。生成的插件代码可直接用 mitmdump -s 加载,无需额外封装。
5.6 Burp Suite 联动
密桥作为中间层,将解密后的明文流量转发给 Burp Suite,实现「Burp 看明文,实际传密文」的效果。
联动原理:
密桥还提供了完整的 Burp 扩展支持(源码位于 burp_ext/):
与密桥解密/加密端上游协同工作 右键将流量「发送到密桥」AI 实验室继续分析
扩展源码可用 python burp_ext/build.py 编译,预编译 JAR 说明见 tools/burp/。
5.7 加解密测试与编码识别
内置加解密测试功能,自动识别数据可能的编码类型:
基于本地规则匹配,帮助快速定位数据格式。
5.8 小程序反编译与抓包
密桥集成了小程序反编译功能,并支持小程序抓包与系统代理。可以启动抓包直接捕获小程序的请求包,然后通过获取到的 JS 和请求数据逆向加密方式。这对于微信小程序等场景的逆向分析尤为实用。
5.9 浏览器 Hook 扩展(CipherBridge Hook)
工具栏弹窗开关页面注入 与 GUI 注入勾选同步;密钥 Hook 随 inject.js注入内置 ReRes MV3(解决旧版装不上的问题)
六、支持的加解密算法
密桥封装了主流加解密算法的统一调用接口:
其中国密算法(SM2 / SM3 / SM4)为纯 Python 实现,不依赖外部 C 扩展,保证跨平台兼容性。
调用示例:
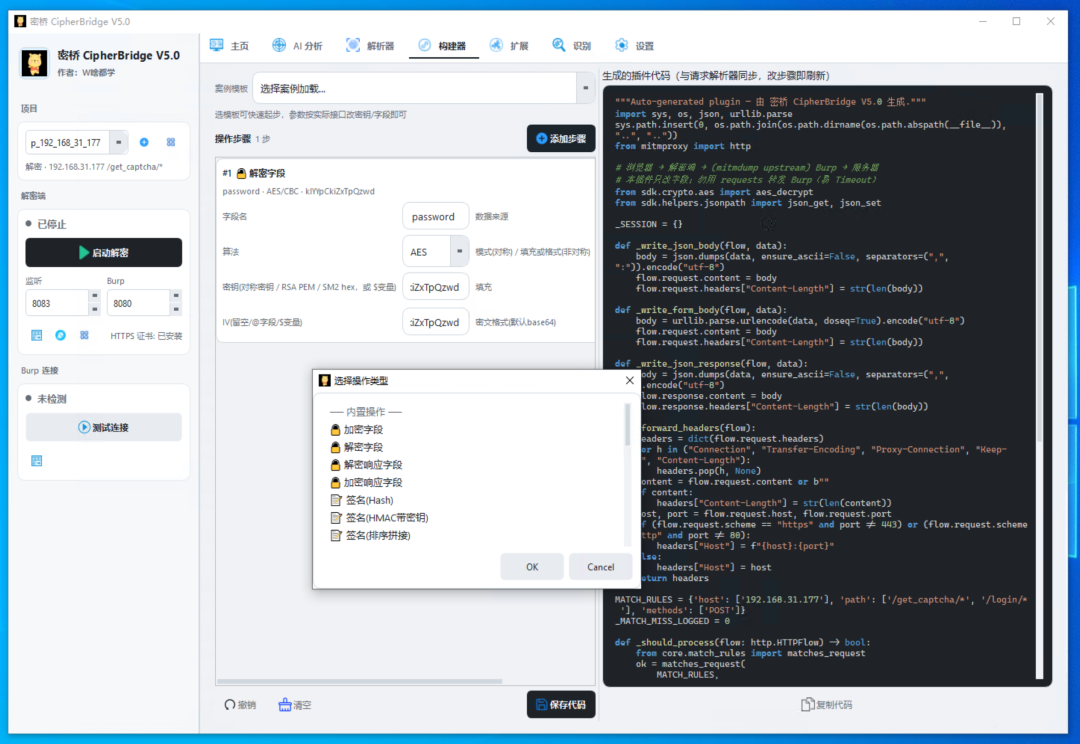
七、项目导入导出
若需长期对同一目标做安全测试,或需与他人协作,可使用项目导入/导出功能。每个加解密方案 = 一个独立项目:
.cbproj.zip 包内文件:
manifest.json | |
profile.yaml | |
plugin.py | |
state.json |
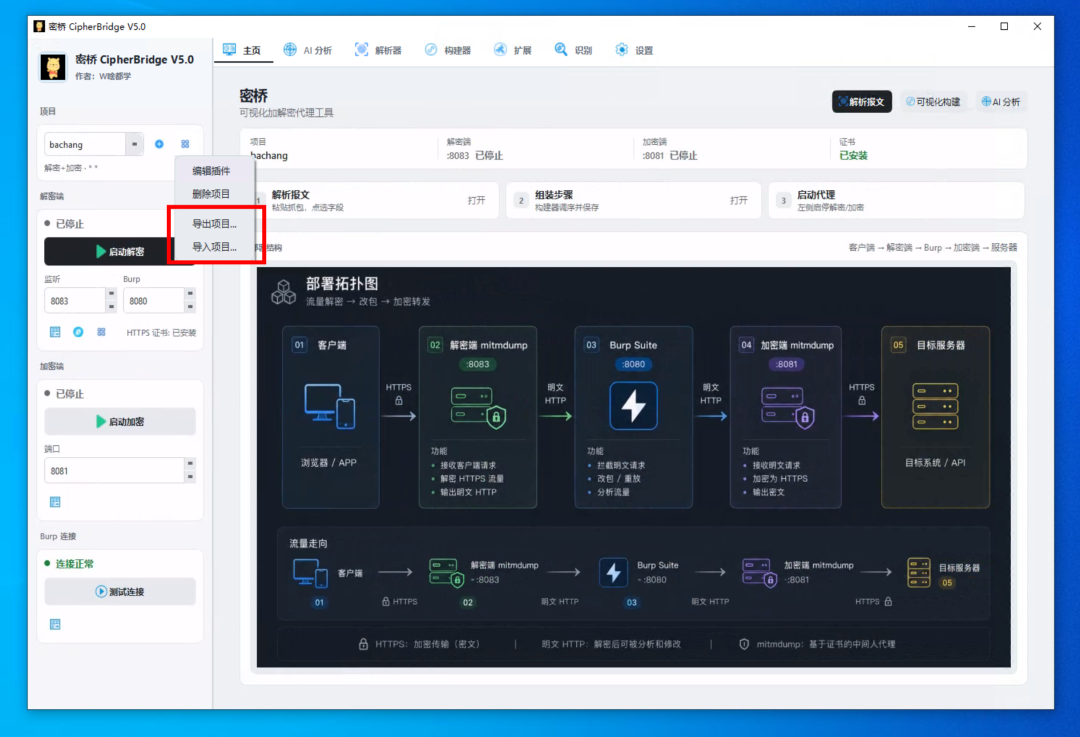
八、安装与快速上手
环境要求
安装步骤
核心依赖:
命令行启动(无需 GUI)
HTTPS 证书配置
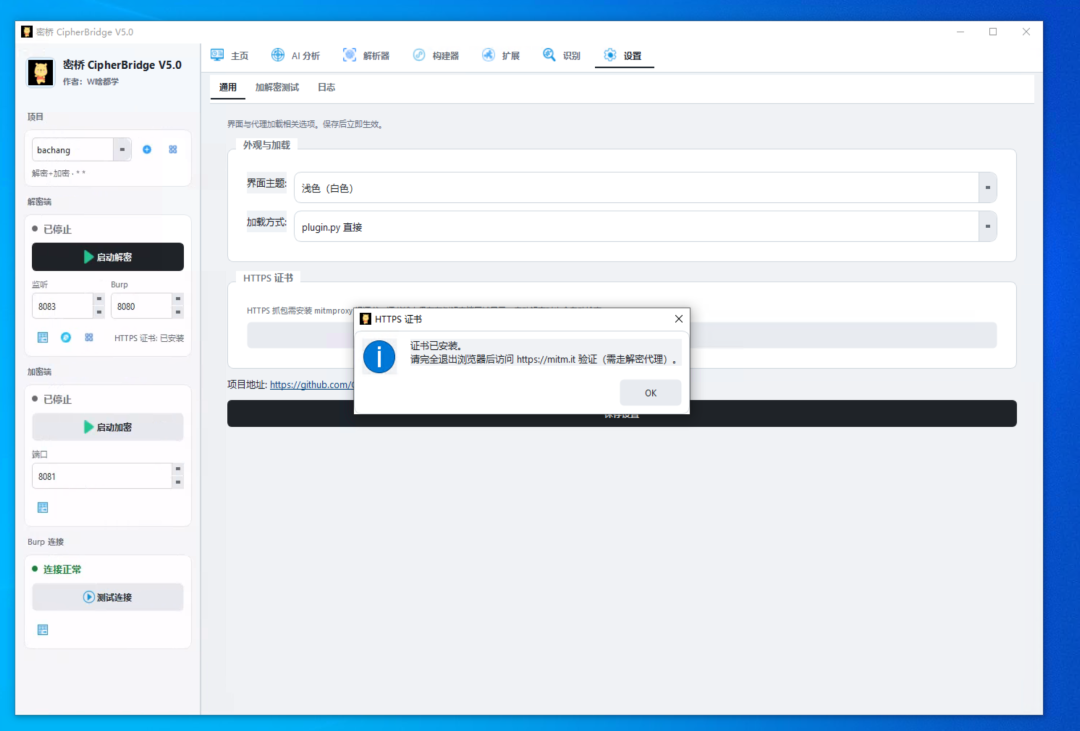
解密 HTTPS 流量需要信任 mitmproxy 根证书:
左侧解密端区域查看证书状态 点击「HTTPS 证书」或「设置」→「安装 HTTPS 证书」 Windows 支持一键安装;macOS / Linux 需手动导入系统信任 重启浏览器后访问 https://mitm.it验证
移动端(APP 测试)需要将 CA 证书安装到手机:
Android:设置 → 安全 → 从存储安装证书(Android 7+ 需修改 APP 网络配置或使用 Magisk 绕过证书固定) iOS:下载后进入设置 → 通用 → 关于本机 → 证书信任设置
九、配置说明
config/settings.yaml | dark / light)、默认端口等 |
config/ai.yaml | config/ai.yaml.example) |
config.yaml |
AI 配置示例:
加载方式选择:
| plugin.py 直接 | mitmdump -s plugins/{name}/plugin.py |
| main.py 框架 | mitmdump -s main.pyPROFILE 加载,含匹配/日志钩子 |
十、项目目录结构
十一、典型使用场景
场景一:APP 接口加密分析
背景:某 APP 使用 AES-CBC 加密请求体,需要分析接口逻辑。
步骤:
通过逆向获取 AES 密钥和 IV 在密桥中配置 AES-CBC 参数 生成插件并启动代理 手机配置代理指向密桥 在 GUI 中查看解密后的明文请求 在 Burp 中进行重放、爆破、扫描
场景二:Web 前端加密 Hook
背景:某 Web 应用使用前端 JS 加密密码后传输。
步骤:
使用 AI 分析面板打开目标网页 AI 自动采集页面 JS 和请求/响应数据 AI 定位加密函数入口并生成 Hook 脚本 运行时拦截加密参数,获取明文 一键生成密桥插件,后续自动解密
场景三:小程序逆向
背景:某微信小程序使用自定义签名算法。
步骤:
启动小程序抓包,获取请求包 使用小程序反编译功能获取 JS 源码 AI agent 自动分析加密逻辑 生成解密插件并接入代理链
十二、版本演进
密桥持续迭代,以下是主要版本节点:
十三、安全提示与免责声明
密桥是一款面向 APP/Web 加解密分析、逆向工程、安全测试及教学研究的开源工具。使用前请注意:
本工具用于本地安全测试与逆向分析,请勿在未授权环境使用 mitmdump 默认 --ssl-insecure,会解密 HTTPS 流量extensions/下的自定义代码会被动态加载执行勿将含真实密钥的项目包( .cbproj.zip)提交到公开仓库对任何目标进行测试前,请确保已获得目标系统所有者的明确授权 未经授权的测试行为所产生的一切法律责任由使用者自行承担
项目地址:https://github.com/CuriousLearnerDev/CipherBridge
密桥,让加密流量不再是一道墙,而是一座桥。
知 识 星 球
限时免费 | |
≥3年粉丝 | |
星球成员 |
往期推荐工具