近日,OpenJDK被披露存在一处高危漏洞,编号为CVE-2026-114938,研究人员将其命名为Java4Shell。该漏洞存在于HotSpot虚拟机的Base64解码器中,攻击者在满足特定条件时,可通过构造恶意输入触发内存越界写入,进而实现远程代码执行,还可能导致JVM崩溃或泄露进程内存中的敏感信息。
安全公司Calif将该漏洞的CVSS 4.0评分定为9.2,OpenJDK官方给出的CVSS 3.1评分为8.1。两项评分采用不同版本的漏洞评估标准。Oracle已于2026年11月17日发布相关安全更新,美国网络安全和基础设施安全局(CISA)也敦促相关组织尽快完成修复。
01
漏洞原理与影响范围
Base64是一种常见的二进制数据编码方式,广泛应用于身份认证、文件上传和网络通信等场景。在支持相关指令集的处理器上,HotSpot会使用经过优化的Base64解码实现,通过一次处理多个字节提高执行效率。
Java4Shell正是出现在这一优化解码路径中。由于代码处理存在缺陷,解码器在拒绝恶意输入之前,可能已经向分配缓冲区的末尾之外写入数据,从而造成内存破坏。
研究人员在默认测试环境中,已针对Keycloak、Atlassian Jira、Confluence、JFrog Artifactory、Jenkins和PingFederate等产品验证了无需登录即可实现远程代码执行的攻击场景。
此外,在Apache Kafka Broker、Apache Solr、Elasticsearch、Gerrit和Spinnaker等产品的测试中,相关攻击需要通过身份认证。研究人员还在基于Apache Struts和Spring Boot构建的示例应用中演示了代码执行。
除服务器端场景外,研究人员还展示了客户端攻击路径:当Java程序与恶意服务器建立加密TLS连接时,也可能受到攻击。
漏洞触发存在硬件条件限制,需要使用支持AVX-512 VBMI指令集的x86-64处理器,部分Intel Xeon及较新的AMD处理器具备相关支持。ARM64平台不受该漏洞涉及的代码路径影响。
02
受影响版本与修复建议
根据OpenJDK及Oracle发布的信息,受影响范围涉及Java 17、21、25和27,以及部分Java 8 Enterprise Performance Pack和GraalVM版本。
Oracle公布的Java SE修复版本如下:
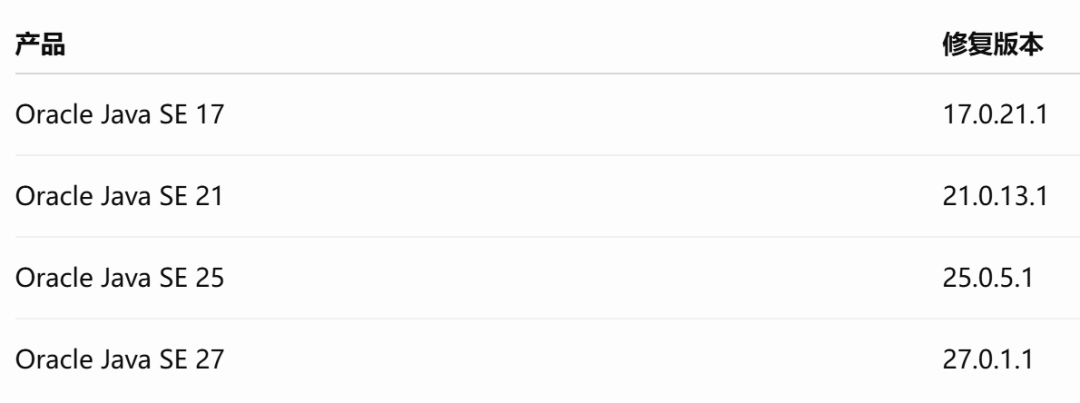
Oracle GraalVM及Java 8 Enterprise Performance Pack用户也需要根据官方安全公告安装对应更新。使用Amazon Corretto、Eclipse Temurin、Azul Zulu等其他JDK发行版的用户,应参考各发行版厂商发布的修复公告。
对于暂时无法完成升级的环境,Calif建议通过以下JVM参数关闭存在风险的优化路径:
-XX:-UseBASE64Intrinsics:禁用优化的Base64例程。
-XX:UseAVX=2:在x86-64平台限制AVX指令集使用,避免进入AVX-512相关代码路径。
CISA还建议限制未经身份验证的访问,对进入解码器的数据进行校验,并设置输入长度限制。
完成补丁安装后,应重启受影响的Java服务,或使用更新后的镜像重新部署容器。同时,需要检查实际运行进程所使用的Java版本,特别关注第三方应用程序、容器镜像及设备中捆绑的独立JRE/JDK。
CISA建议持续关注异常JVM崩溃、未经批准的运行时环境以及可疑Java进程,并对未修复且暴露于外部网络的系统开展排查。
球分享
球点赞
球在看