最近睡眠质量太差了,也就陆续停更了几天,每天一睁眼就是漫天的artex变体,其实大家有没有想过如何防御?今天我就迷迷糊糊的唠叨几句,网上有好多安全组织或者机构都多少给出了一些方向,有基于网路流量的,有基于文件、内存\二进制的,还有基于日志事件的,手头的资源有限,大爷的用点资源这费劲,我把我理解东西和大家分享一下吧,感兴趣的可以一起讨论讨论。
▍先学几个专业术语
sigma 跨平台日志检测规则标准(不是执行引擎),YAML 编写,一次编写、通过 sigmac 转换成 KQL/SPL/EQL 等,适配不同 SIEM,针对系统日志、安全事件做行为检测。
场景:日志侧狩猎、通用检测规则共享。
Suricata 开源网络 IDS/IPS/NSM 引擎(OISF),多线程,检测网络流量、解析 HTTP/DNS/TLS、提取流量内文件,支持离线 pcap 分析,使用 .rules流量规则,输出 eve 日志对接 SIEM Suricata。
场景:边界流量检测、告警、流量审计。
YARA 文件 / 内存模式匹配语言,编写规则匹配二进制、字符串、正则,用来识别恶意样本、归类家族、内存扫描、威胁狩猎,后缀 .yar。
场景:恶意文件分析、沙箱、终端恶意文件扫描。
ps: 估计大佬们上面的东西都搞过了吧,这里主要是帮助刚入行的同学,搞蓝队的兄弟们。
▍ARTEX类工具攻击特点
ARTEX 特点:多个 LLM 代理并行工作、共享发现、快速自适应。发现密钥后几乎立即并行尝试使用;遇到限速、防火墙或 UA 封锁时,几分钟内就能改写脚本绕过。例如:发现 API 密钥后几分钟内发起调用,15 分钟后写脚本批量抓取,3 分钟内改写绕过限速,峰值达每分钟 9000+ 请求,后改用 1.7 万+ 住宅代理继续攻击。修改 reGeorg 隧道以适配负载均衡,通过多个代理 IP 接力维持。修改 Git 仓库触发部署自动化,植入恶意 Kubernetes pod(如 artx-pod),并使用 nsenter 逃逸到主机。 快速尝试所有可能的逃逸路径(13 种 socket 转发在 3 分钟内完成)。攻击非常吵闹(留下大量 artx-* 标记),但速度极快,人类团队难以手动跟上。感觉有的兄弟应该感受过了吧。
▍如何防御呢
发现到利用的时间极短:密钥从被盗到首次使用仅需几分钟;规则被绕过约需 3 分钟。 攻击很吵闹:留下明显标记(pod 名、探针、文件前缀等),有 EDR 的地方容易发现。 广度极大:并行尝试所有路径,并保留每一个立足点(后门账号、CI runner、恶意提交等)。遏制需清除所有入口,而非单一路径。 对等:只有用机器(LLM 代理)辅助调查,并保持人类在环控制,才能以机器速度防御。 并非有ARTX_等关键字符的内容都判断未这个攻击。
俗话说,未知攻焉知防,既然我们知道它的一些特点,那么我们就可以部署一些安全设备或者工具,比如EDR、WAF、IPS等等。在不同环节不同阶段部署不同功能的安全设备,其次我们可以用AI对抗AI,把日志设备的日志对接ai agent,让大模型来分析判断,特殊环境,一定要用离线大模型,我们进行一定复测,效果直接指数级上升,日志太多看不过来,我相信好多人都遇到过。
我今天的主角就是一个安全组织malwaremustdie,发布的一些检测规则,好多时候我们上了很多安全设备,规则却是默认的,或者一些新的问题厂家没来得及更新,我们需要自己去处理,那么一些可靠的安全规则变得尤为重要。采用任何规则或者工具一定要先在测试环境中测试。
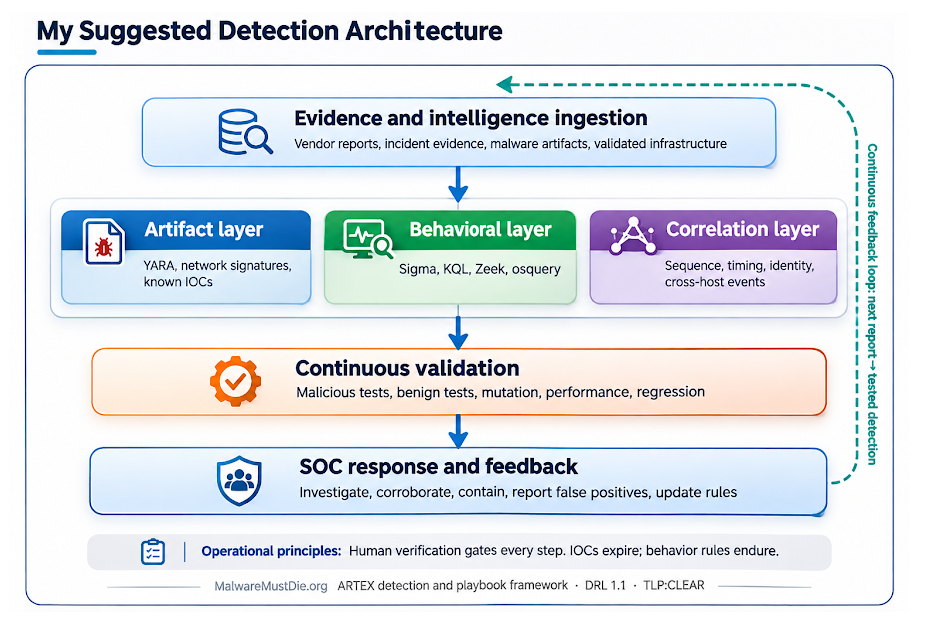
这里有大量的规则,大家可以按照github说明进行测试,来活了,先写到这里。。。
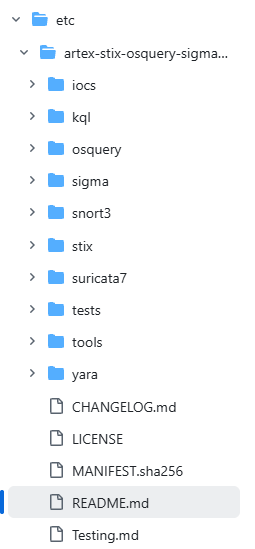
安全设备里的规则也可以参照这些规则来改,有的甚至能直接引用,大家可以尝试一下,至于好多变种,就靠大家平时多收集特征,多总结了。加油,兄弟们。
忘了链接是这个:
https://github.com/unixfreaxjp/malwaremustdie/blob/master/etc/artex-stix-osquery-sigma-kql-snort-suricata-yara/README.md