即将破圈的两款基于ai的网络安全和渗透测试ai agent
最近呢,又又又又有两款网路安全和渗透测试的agent感觉要出圈,一款是基于artex的Antifox,另一款是Y Combinator 支持的开源人工智能安全套件0,对,就叫0,下面我们分别介绍一下,需要的自取,文中附链接。使用任何工具请自觉遵守网络安全法,只进行已授权渗透测试!
▍Antifox
▍简介
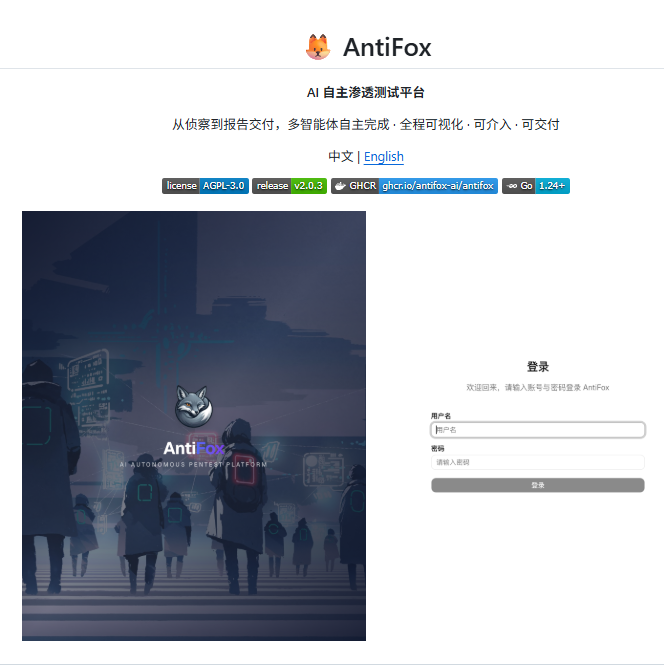
AntiFox 是一套 AI 自主渗透测试平台:给定授权目标,由规划器 / 工作者 / 主控多智能体围绕双图架构(全局资产图 + 每任务探索图)自主完成 侦察 → 攻击面发现 → 利用验证 → 漏洞记录 → 报告交付,全程可视化、可介入、可交付。
与多数"擅长发现、止于发现"的自动化渗透工具不同,AntiFox 把重心放在交付——让 AI 挖到的漏洞,变成工程师看得懂、能复现、带证据、可直接交付客户的报告。
▍我为什么推荐它
众所周知,artex的成熟易用性,我认为artex开源的版本就直接能当作商业工具了,所以这款基于它改进的我认为也可以,主要国外有网站(thehackernews)也对它进行了说明。。。选对模型很重要,推荐梁圣的deepseek-v4-flash。
▍相对 ARTEX 的改进
在继承其优秀底座(探索图引擎、MITM 流量录制、规则化 HITL 拦截、多智能体编排)的基础上,AntiFox 主要增强:
| 证据驱动的交付 | |
| 人工级报告 | |
▍软件自己的一些改进
双图架构:全局共享资产图 + 每任务独立探索图,靠锚点互连 多智能体编排:事件驱动引擎,planner 产意图 / N 个 worker 执行 / mainagent 人机接口 证据驱动交付:复现就地落库、发现页利用链分步、每步关联真实流量包 人工级三语报告:AI 叙述 + python-docx 交付级 .docx MITM 流量录制、规则化 HITL 拦截、MCP / Skill 扩展体系、pgvector 知识库
▍github链接
https://github.com/AntiFox-AI
另外一个就是0,名字挺任性啊,我们来看一下它的真面目。这个我也在测试中,本地环境崩了,还在恢复中。。。
▍0
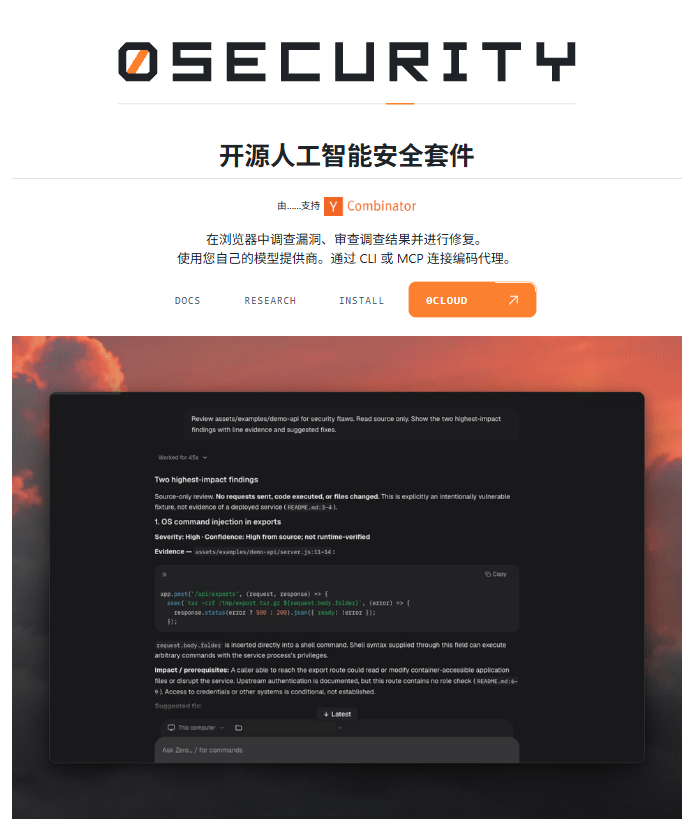
0 是由瑞士网络安全初创公司 0sec Labs 开源的 AI 安全测试与研究平台(The open-source AI security harness)。该项目旨在将大语言模型(LLM)与专业的安全工具链深度整合,实现自动化的安全审计与漏洞研究。并且得到了Y Combinator 支持。
▍我为什么推荐它
它背后的引擎在实际研究中表现极佳,曾协助安全研究员挖掘出 30 多个 Linux 内核零日漏洞(Zero-days),以及多个知名开源项目(如 jsonata、Wireshark、node-forge、protobuf.js 等)的真实 CVE。也就是说它本身就是经过实战的。对于我们来说主要还是借鉴别人优秀的想法来实现自己的想法和目的。优秀的地方我们还是要学的。这个项目真的可以学到东西,大家感兴趣的可以看看它的源码。
▍它的的一些能力
Findings:查看源码证据,整理发现结果(云端或看板)。 Security workflows:通过 Web UI 聊天、调查发现,使用内置模板进行评估、验证、修复和研究;支持 CLI 运行工作流(如 0 workflow run)。Hosts & Plugins:选择主机、连接服务集成、管理扩展。 Skills & Memory:复用安全指令,保留与源码关联的经验。 连接其他代理:通过 CLI 或 MCP 暴露工作流。 支持本地二进制分析(需设置 0verse,集成 Ghidra 等)。
▍github链接
https://github.com/0sec-labs/0
上面的工具啊,别问怎么安装怎么下载了啊,链接里都有,怎么阅读文档,怎么下载安装工具,是大家的必修课。
最后还是要说明一下,
严禁使用本工具对任何网站、线上服务或联网系统发起扫描、探测、利用或攻击;
严禁将本工具用于任何实际的渗透测试、攻防对抗或生产环境;
严禁用于非法入侵、数据窃取、勒索、拒绝服务或任何破坏性、犯罪性活动;
严禁利用本工具从事违反所在国家 / 地区法律法规的行为。
使用者须自行遵守所在国家 / 地区关于网络安全、数据保护与计算机犯罪的全部法律法规。因使用本项目产生的一切法律责任与后果,均由使用者自行承担。