依托 Solar 安全运营响应团队的日常实战沉淀,我们会定期分享在安全运营中处置的典型应急响应事件,涵盖银狐木马、APT 攻击、勒索病毒等各类主流威胁。
作为专业的应急响应中心,Solar 致力于为复杂多变的安全事件提供从深度溯源到闭环处置的全流程支持。针对银狐、APT 等具有高隐蔽性的威胁,我们不仅聚焦于对其攻击行为的深度剖析,更致力于还原其完整的活动链路,并同步输出切实可行的清除闭环操作方案。
突发危机干预通道:若您的核心资产正面临加密锁定或数据勒索风险,请通过文末二维码联系我们。我们提供全天候紧急介入服务,协助您快速切断攻击链路,全力挽回业务损失。
2026年4月到7月,我们持续跟踪了两起针对国内企业的勒索事件。一起发生在4月,某智能安防科技企业(下称企业甲)被Global Secret Group和The Gentlemen两个勒索家族先后公布数据,合计声称窃走5.8TB。另一起发生在6月,某智能清洁机器人企业(下称企业乙)被SpaceBears挂上暗网泄露站,同一天,与其同属一个犯罪联盟的Karma也同步上架了同一目标。一个多月后,海外黑客论坛Cracked上又冒出一个名为Na4Q的卖家,把同一批数据挂牌叫卖,开口就是3TB。这个卖家是谁、和两个家族什么关系,目前无法证实。
两起事件,两家企业,四个勒索家族,外加一个身份不明的论坛卖家。把声称的数据量加在一起,接近9TB;把文件数加在一起,超过600万个。单案最高赎金要价400BTC,按文档记录时点折算约1.29亿元人民币。
按我们的监测口径,这是首次有人把这两起事件放在同一张图上审视。它们单独看都是大案,并在一起看,才能看清2026年勒索生态正在发生的结构性变化。
先上一张全景表,后文逐一展开。
本文涉及的企业均已脱敏,仅保留暗网公告与泄露站证明类截图,关键信息已做打码处理。
一、企业甲 两个家族盯上同一家公司,5.8TB数据各拿各的
1.事件时间线
4月1日左右,企业甲遭入侵。之后的一个多月里,两个勒索家族轮番作业,同时我们在国内一些主流论坛平台通过舆论监测,已经有很多帖子正在讨论此次攻击:
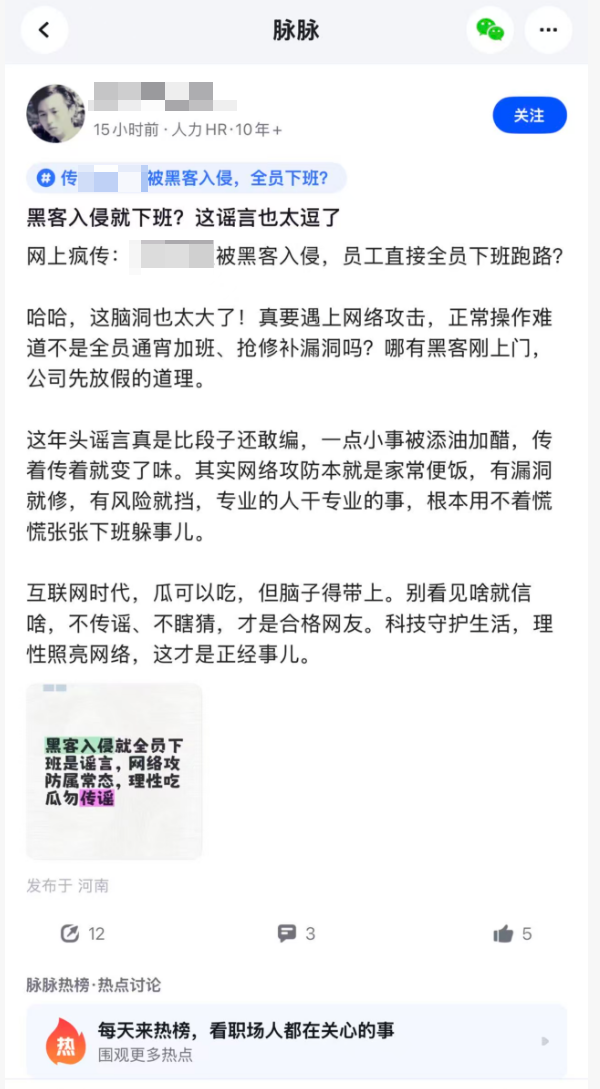
某平台帖子讨论此次攻击事件
4月7日,GSG在其暗网站点公开勒索信息,宣称窃取1.5TB数据、共2,172,194个文件,随附一份约75万行的文件目录树。同一天,GSG以10BTC(约人民币322万元)挂牌拍卖这批数据,拍卖窗口仅一天,4月8日结束。4月8日,GSG放出9张证据截图,覆盖商业合同与法律合规文件、财务与审计数据、企业内部架构目录、个人身份与金融信息四类。4月10日,拍卖结束两天后,这批数据被直接公开,任何人都可以从公开网盘下载一个名为"cn"的文件夹,88,222个文件,133.21GB。
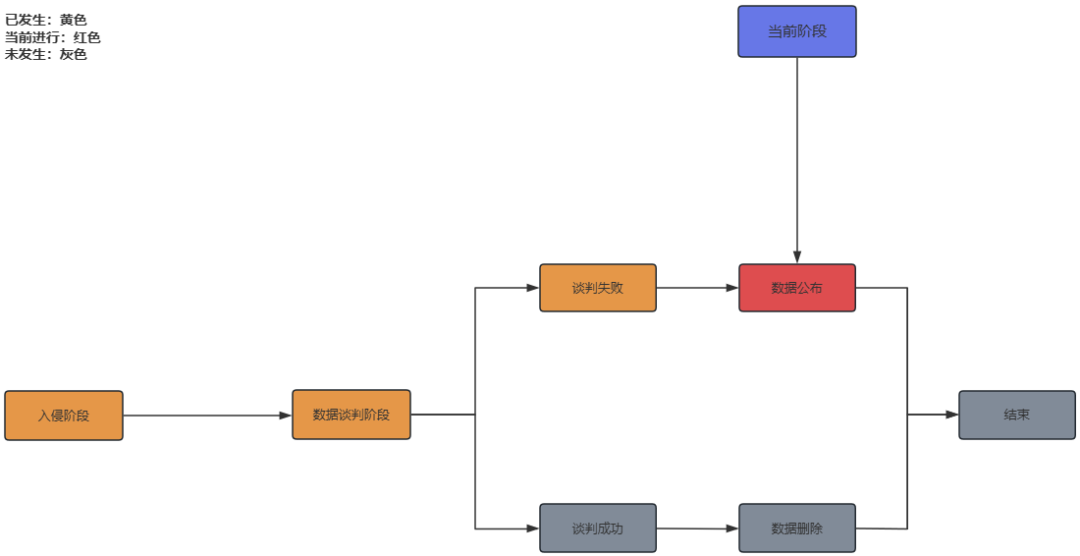
企业甲事件进度,已进入数据公布阶段
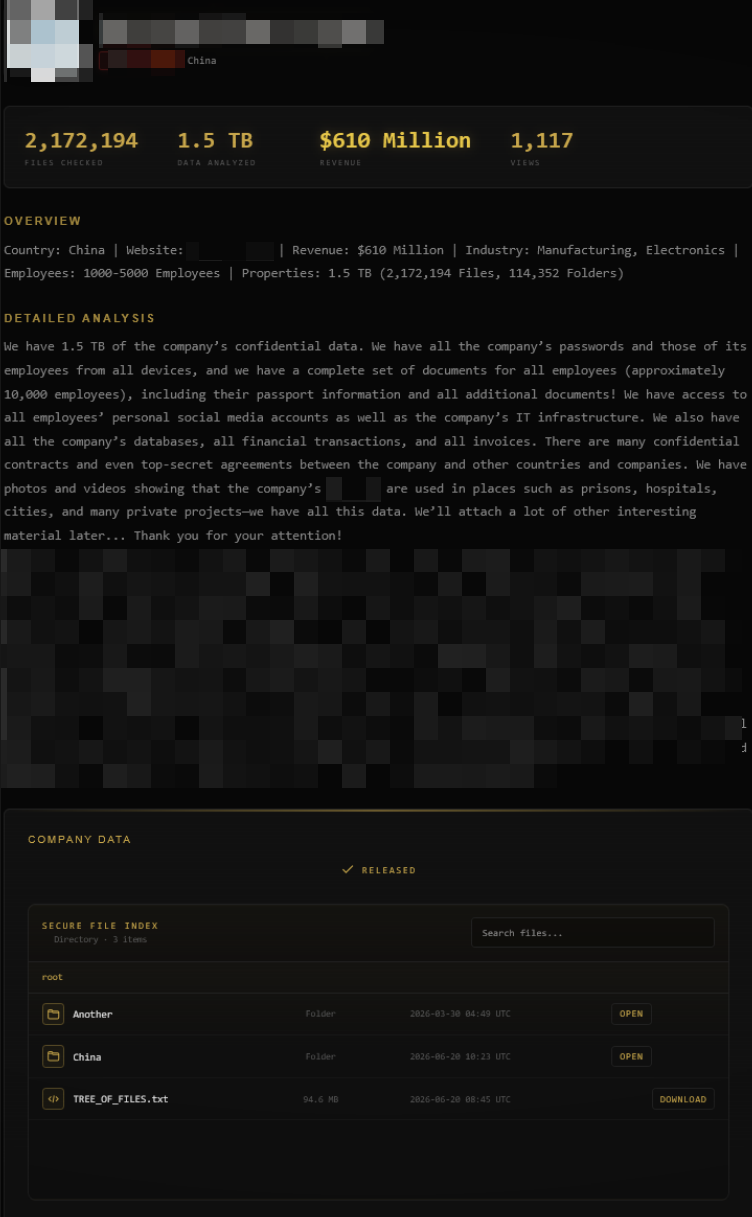
GSG泄露站上的企业甲条目,2,172,194个文件、1.5TB,目录树单独提供下载
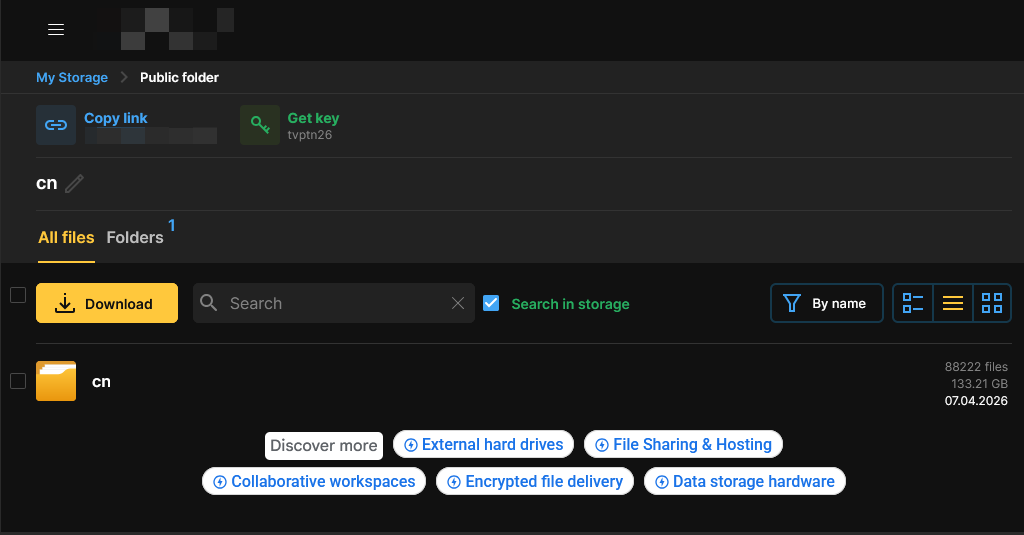
4月10日公开的数据下载页,88,222个文件共133.21GB
另一个家族The Gentlemen的动作慢了半拍,(两个家族在同一天实施加密,只不过The Gentlemen在暗网发布声明比GSG慢了一周),只是The Gentlemen胃口更大。4月14日,它发布了一条语焉不详的预告,没有点名,只给了一串画像:全球行业排名前五、年营收约12亿美元、业务覆盖140多个国家。这条模糊公告与企业甲的公开信息高度吻合。4月20日,The Gentlemen正式公布,声称窃取2,992,978个文件、共4.3TB,预计4月30日全量公开,索要赎金400BTC,按当时汇率约1.29亿元人民币。
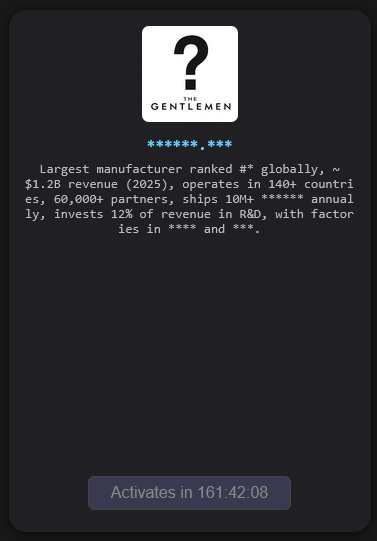
The Gentlemen的预告没有点名,只放出一组企业画像
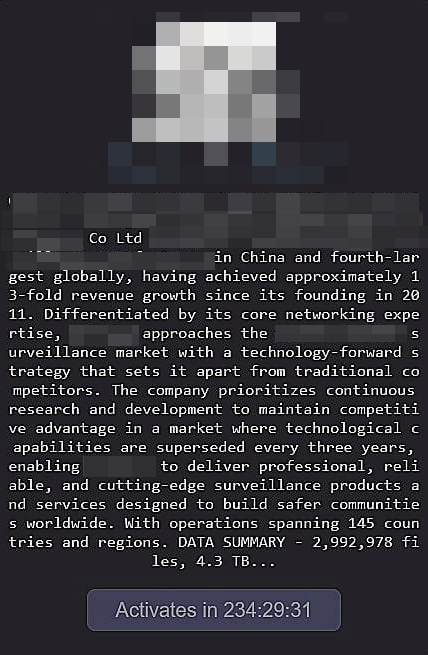
The Gentlemen正式公布,2,992,978个文件、4.3TB
到这里,企业甲身上挂着两个家族、两份账单、两套倒计时。
2.最值得警惕的细节 两份目录树几乎不重合
我们拿到了两个家族各自公布的目录树,做了全量比对。
GSG版本:870,343条路径,123,927个目录,746,416个文件,数据时间跨度从2010年到2025年,整整15年。The Gentlemen版本:3,436,430条路径,395,468个目录,3,040,962个文件。
两份目录树的文件重合率只有约0.01%。
这意味着什么?两个家族拿到的是同一家公司几乎完全不重叠的两批数据。同一内网里,一批人搬走了财务和人事,另一批人搬走了研发和业务,各拿各的,互不干扰。是先后入侵、撞库分赃,还是同一入口下的协同作业,目前没有直接证据。但从结果看,这已经不是单个贼进门偷东西,而是两拨人在同一间屋子里分区打包。
7月27日,GSG再次在暗网发布企业甲的数据和目录树。经与4月7日版本比对,文件重合率99%,是同一批数据重新挂出。拍卖没人买,就公开;公开热度过了,就再发一次。一批数据,反复变现。
3.数据里到底有什么
按目录树的全量分析,GSG版本可识别的敏感内容包括:17,054个专利相关目录、6,123条包含账号密码的URL记录、101个含员工身份证信息的目录。按类别统计,人事目录26,858个、财务目录25,353个、研发目录21,101个、业务目录19,327个、管理目录7,620个、系统配置目录1,829个。
The Gentlemen版本的体量更大,其中技术资料424,786条、个人信息218,300条、项目相关275,031条、金融相关185,073条。文件名层面还出现了大量涉及司法、能源、金融等敏感行业的项目资料,包括警用标准文档、法院项目、监狱工程、电网对账、商业银行流水、核电项目接口文档等。
这些数据如果只是在暗网,危害还有边界。但目录树里同时存在明文账号密码、证书密钥和身份证扫描件,等于把企业的门钥匙、公章和员工的家门钥匙串在了一起递出去。按《个人信息保护法》第六十六条的罚款区间,单是监管处罚就在50万到500万元之间;再叠加近三千员工个人信息泄露的潜在集体诉讼、品牌修复和竞争优势流失,综合损失保守估算在350万到3000万元以上,而这还没算那些无法货币化的隐性成本。
二、企业乙 先被勒索,再被转卖,同一批数据割了两次
1. 事件时间线
6月16日,SpaceBears在其暗网泄露站发布针对企业乙的勒索信息,声称窃取约2TB数据,倒计时6天,预计6月23日公开。同一天,Karma也在自己的泄露站同步上架了同一家企业,口径同样是约2TB。两个家族同日挂牌同一目标,这不是撞车,是协同。
6月19日,攻击者公布文件目录树,约1.6TB、81.2万个文件。6月26日,SpaceBears进一步放出证据文件,覆盖官方流水与确认单、商业合同与授权文书、内部规范与人事档案、外部机构信函、财务交易记录、商业机密与销售情报、历史商务与定价档案。Karma则始终没有公开数据,条目倒计时归零后状态转为EXPIRED,数据转入站内售卖。
7月23日,我们获取到Karma侧的证据样本、目录树与解密测试文件。目录树与SpaceBears版本高度一致;解密测试文件为欧洲官网与电商建设规划资料、项目能力介绍和市场宣传素材,证明数据确实在其手中。
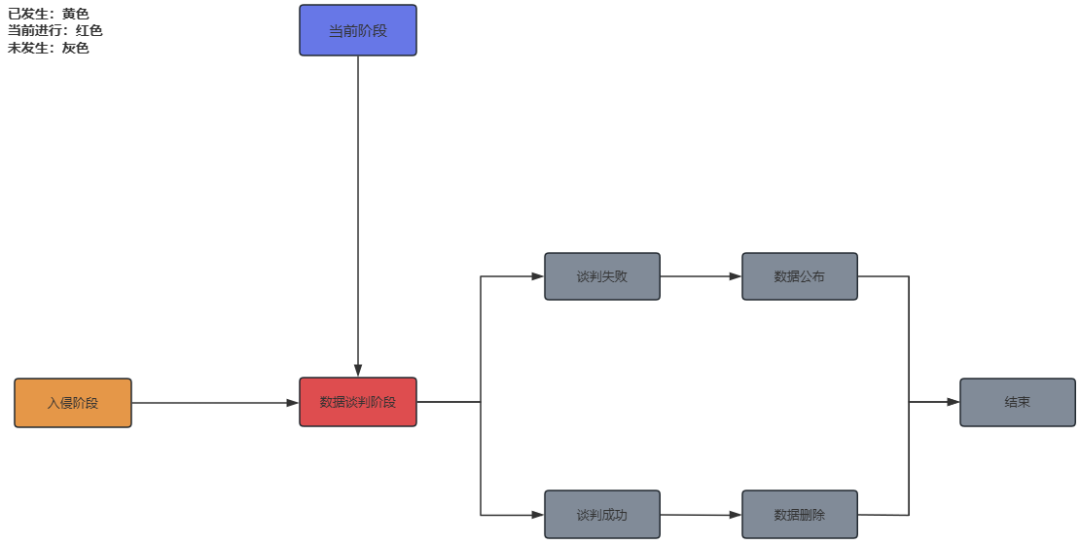
企业乙事件进度,目前处于数据谈判阶段
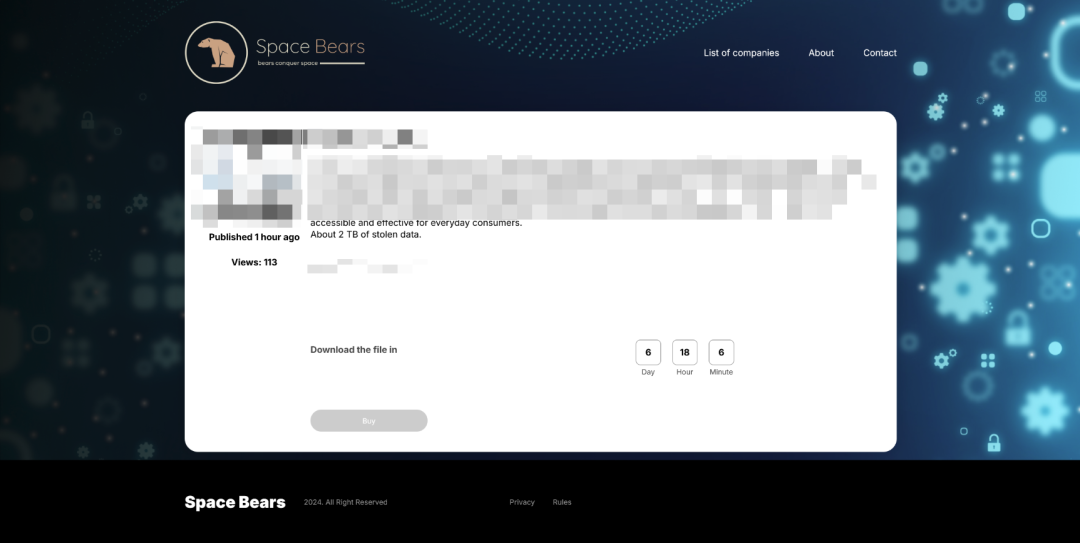
SpaceBears泄露站上的企业乙条目,声称约2TB数据,页面自带倒计时和Buy按钮
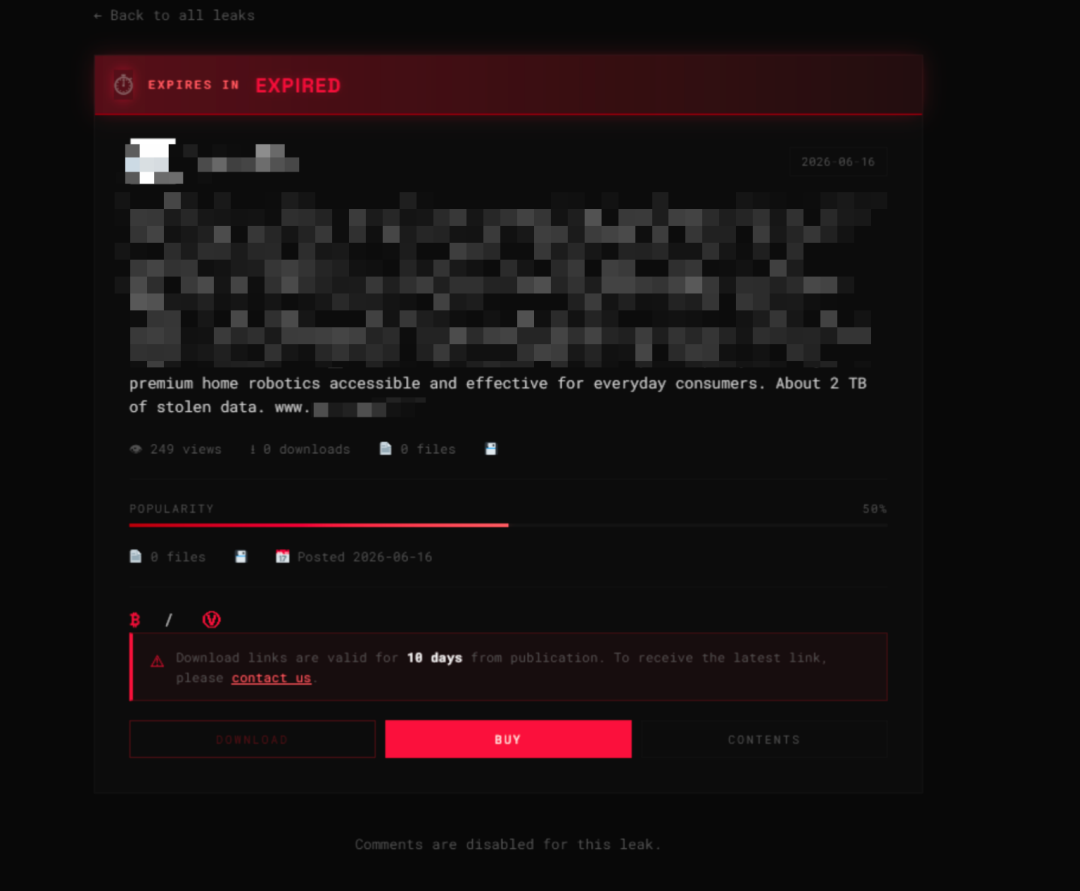
Karma泄露站上的企业乙条目,6月16日与SpaceBears同日上架,倒计时归零后状态转为EXPIRED,数据转入售卖
我们对目录树做了核验。实际可观测的主文件服务器卷约1,546.5GB、812,382个文件,叠加IT部门的SharePoint目录57.7GB、27,439个文件,合计约1.6TB、84万个文件,与攻击者声称的2TB存在口径差异。目录树由WizTree于6月10日17时14分生成,说明入侵和数据盘点至少发生在公布前一周。从文件语种和机构名称看,数据主要指向企业乙的德国及欧洲子公司,覆盖EMEA区域的财务、人事、渠道和研发资料。
2.Karma的明码标价
Karma侧的材料里,有它给这批数据开出的明确价目:
3.一个多月后,数据出现在第三个卖家手里
7月25日,事情出现了新的曲线。海外黑客论坛Cracked上,一个名为Na4Q的账号发帖公开叫卖企业乙的数据,口径约3TB,价格一栏设置为隐藏,未在帖中公开。
先把事实边界说清楚:Na4Q这个账号,目前无法与Karma关联,也无法与SpaceBears关联。它可能是家族的马甲小号,可能是从家族手里买走数据转手套利的下游买家,也可能是与两家都无关的独立数据贩子。三种可能都摆在那里,但现有证据不足以支持其中任何一种结论。能确定的只有一件事:企业乙的数据已经溢出勒索家族的控制半径,开始在地下市场的公开货架上流转。
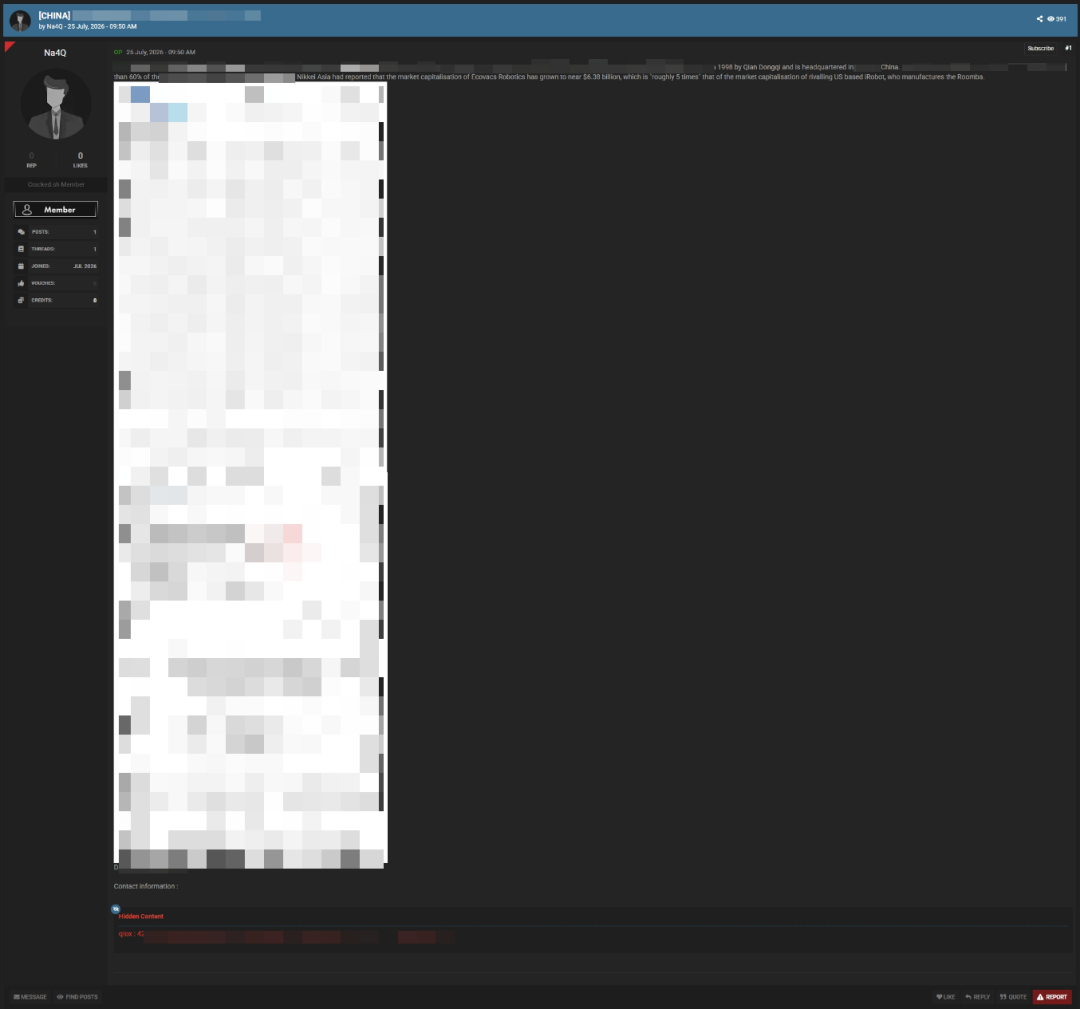
Na4Q在Cracked论坛发布的售卖帖,标题直指企业乙,附公司简介作为引流
这个论坛本身也值得说两句。Cracked不是暗网站点,而是挂在清网上的英文黑客社区,普通浏览器直接访问,交易品类覆盖泄露数据、账号、破解工具和代理。它的前身Cracked.io在2025年1月的国际执法行动"Operation Talent"中被美国司法部、FBI和Europol联合打击,当时平台用户超过400万、帖子超过2,800万。被端之后社区更换域名重建,Cracked.st就是新主域名之一。在这样的地方挂牌,意味着这批数据的潜在买家,从"有兴趣的竞争对手"扩大到了整个地下市场。
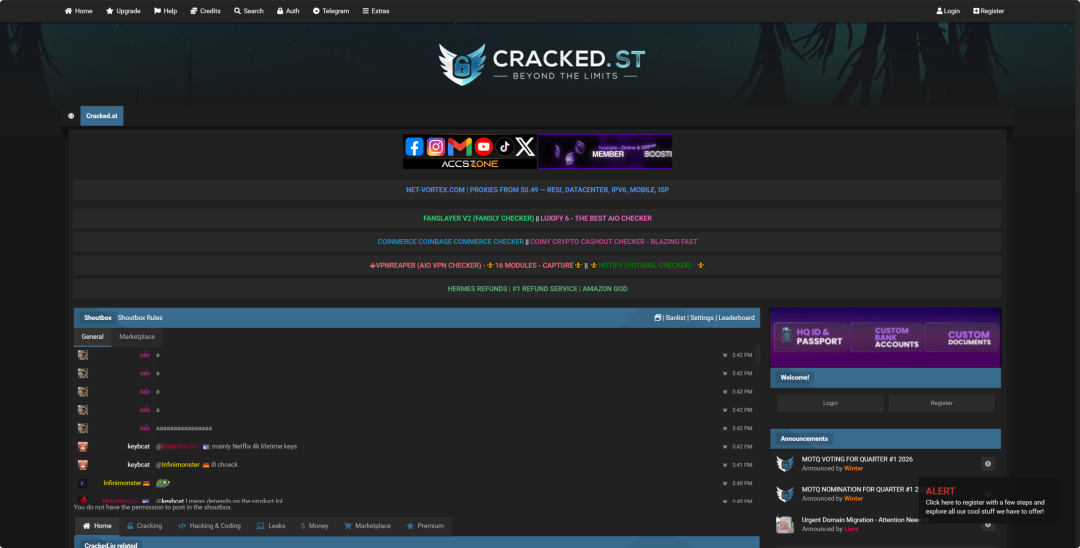
Cracked论坛主页,清网直接访问,Leaks、Marketplace等交易版块一应俱全
Na4Q拿出的示证材料有两类。一份是"钱":某商户账号2025年12月的欧元区交易对账单,整整501页,交易日期、客户姓名、邮箱、交易ID、金额明细一应俱全,以退款流水为主。一份是"人":集团内部受控文件,面向海外子公司的高管行为准则,从编制、审核到批准的完整审批链清晰可见,红色受控章赫然在目。这两类材料与SpaceBears一个月前放出的财务流水和内部规范高度吻合,与Karma侧的目录树也指向同一个源头。二次贩卖从来不是新的攻击,而是旧伤口上的第二次收割。
4.84万个文件里的真实风险
按目录树分析,这批数据的敏感面比"2TB"这个数字本身刺眼得多:
凭据类文件近500个,包括HR行政和售后部门的明文密码簿、德国税务签名证书(.pfx)、460个.pem证书、17个.key私钥、4个.rdp远程桌面配置、SAP HANA数据库脚本和内网服务器清单。税务签名证书一旦落入恶意主体手中,可以被用于伪造电子税务申报。
经营类数据包括全员薪酬与个税、渠道返利主档、竞品分析、各国销售净额。其中渠道返利主档完整记录了针对各国渠道商的返利比例和商务条件,这类文件流向竞争对手,等于把渠道谈判的底牌整张掀开。
邮件类包括6个Outlook归档(共18.3GB,最大单档8.4GB)和20,188封单封邮件,仅财务类就有6,668封。
研发类包括尚未上市的新品家族资料约24.8GB,以及配套的产品规划文档。
一家把产品卖进145个国家的企业,欧洲子公司的文件服务器几乎是敞开的。明文密码簿、证书私钥、薪酬表、未上市新品,装在同一个卷里,被一次打包带走。
三、四个勒索家族速写
这两起事件把四个家族推到了同一张桌子上。逐一认识一下。
1.GSG(Global Secret Group)
2026年4月2日首次出现,企业甲是它开张后的第一批猎物。站点走金黑配色,口号是"We keep your secrets, for your money$",导航栏里BUY BTC、NEWS、FAQ一应俱全,受害者公示墙按国家、行业、营收分类,企业化程度不像一个4月才出道的家族。加密器基于泄露的LockBit 3.0构建器魔改,加密后追加随机9位后缀,投放README格式勒索信,给受害者72小时通过qTox联系,谈判需凭勒索信中的Company CODE验证身份。
它的运营模式偏"快闪":公布、拍卖、流拍、公开,一套流程一周内走完,之后再定期把旧数据重新挂出刷存在感。
详情阅读:新勒索家族 GSG 出现
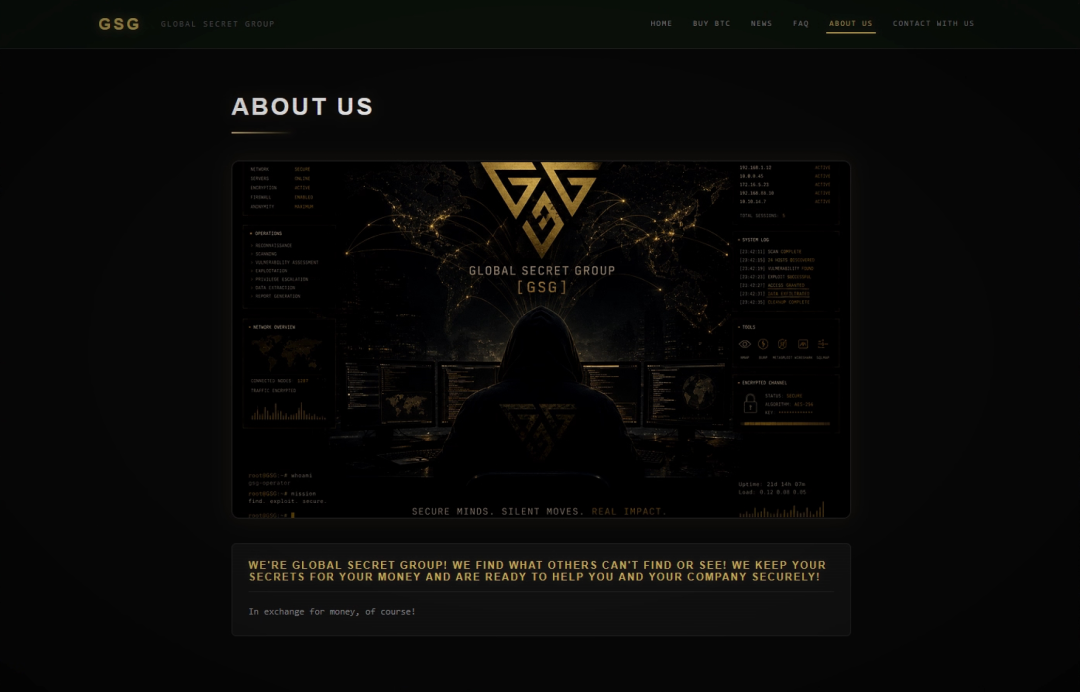
GSG暗网主页
2.The Gentlemen
2025年8月首次出现,被评估为大型勒索家族残余成员重组的成熟RaaS。制造业受害者占比28.6%,在南非、东南亚、拉美、海湾地区持续活跃。这个家族有一个前科值得所有企业记住:它曾攻击过印尼一家数据恢复公司。先把救援通道打掉,再对目标下手,反取证、反救援的意识极强。
面对企业甲,它展现了与GSG完全不同的风格:不拍卖、不快闪,先发模糊预告试探,再正式公布,赎金一口价400BTC,走的是大单路线。
The Gentlemen组织标志
3.SpaceBears
2024年4月首次出现,Phobos RaaS的分支,与Faust变种同源。初始访问以RDP爆破、钓鱼和供应链渗透为主,标准双重勒索打法。站点首页挂着一句营销味十足的话:"Do you trust your data to this company?"(你敢把数据托付给这家公司吗),把受害者名单直接做成"失信企业公示墙"。
在企业乙事件中,它负责公开施压的半场:挂牌、倒计时、放证据。
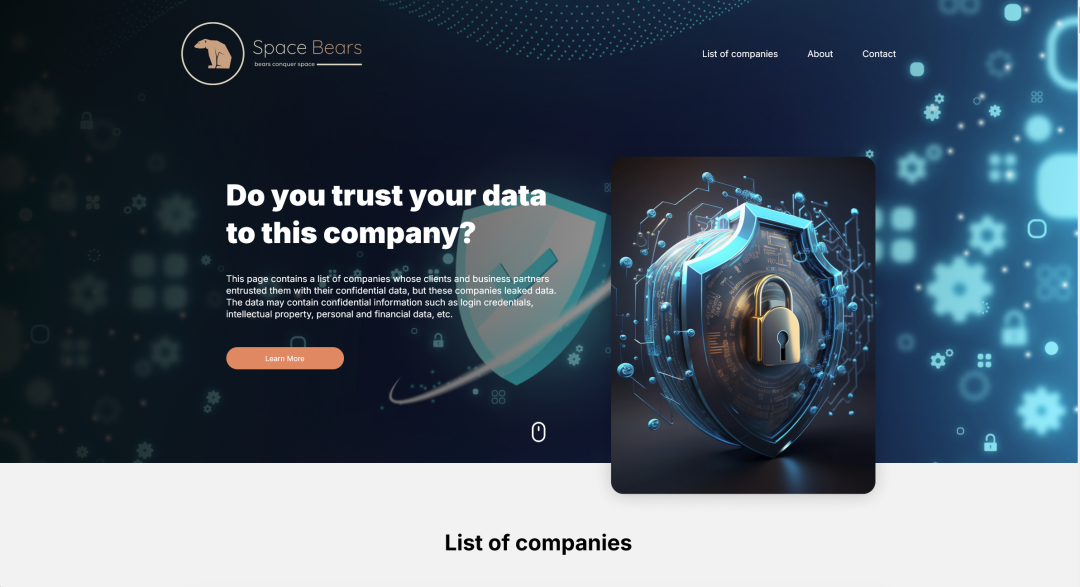
SpaceBears暗网主页
4.Karma
2021年中后期开始活跃,最初只是一个WordPress博客形态,如今已迭代成暗红配深黑的企业化门户,自称"Exclusive Leaks & Intelligence"(独家泄露与情报)。它的底层代码与JSWorm、Nemty、Nefilim同源,2026年被评估为MedusaLocker的变种分支。截至2026年7月,其受害者累计21家,覆盖7个行业、10个国家,制造业占比最高。
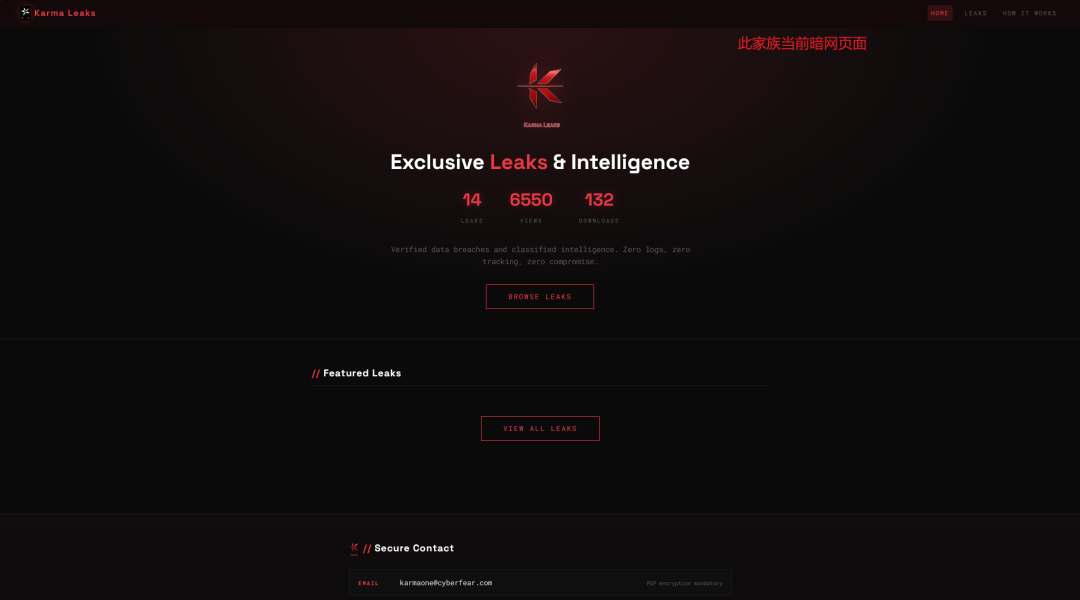
Karma Leaks主页,挂着14起泄露、6647次浏览、133次下载
技术上,Karma与初始访问代理(IAB)合作获取RDP和VPN凭据,也曾利用Exchange ProxyShell漏洞链(CVE-2021-34473、CVE-2021-34523、CVE-2021-31207)进门;内网用Cobalt Strike建立通道,WMI、PsExec横向扩散,Rclone、MegaSync外传数据;加密器实为纯ChaCha20实现(勒索信里却宣称RSA+AES),追加.KARMA或.KARMA_V2后缀,vssadmin删除卷影副本,多目录投放KARMA-ENCRYPTED.txt,支持BTC和XMR支付。
谈判机制上它有两点很特别。一是"双重证明":免费解密2到3个文件,再由受害者指定15到25个文件验证,既证明能解密,也证明数据确实在手。二是要求谈判方提供身份证明,防止安全研究人员冒充受害者套话。反研究意识,已经是这一代家族的标配。
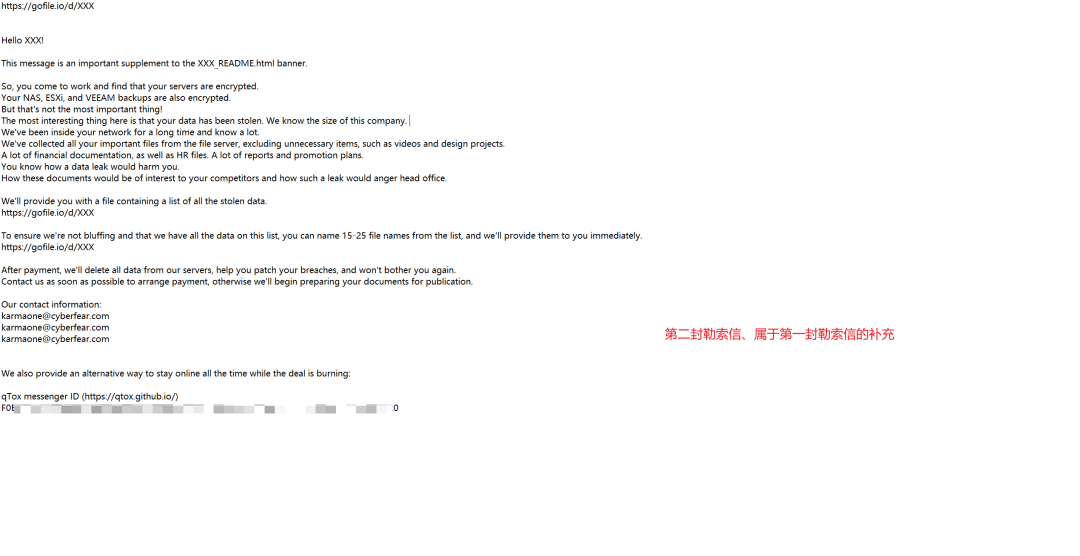
Karma勒索信KARMA-ENCRYPTED.txt
它还有一个身份:SpaceBears的公开合作伙伴。2026年中,安全机构检测到两个组织存在合作关系,同属一个犯罪联盟。企业乙事件中,双方公布的目录树与证据文件高度一致,为这段合伙关系提供了最直接的注脚。SpaceBears负责前半场,Karma负责后半场,一个勒索,一个变现。
详情阅读:勒索组织死灰复燃,跨国药企遭精准勒索
四、我们的五点思考
两起事件拆完了。如果只看到"两家公司被勒索",那这篇文章就白写了。把四个家族、一个论坛卖家、两批数据、三条时间线叠在一起,有几个趋势是藏不住的。
1.合作勒索正在成为默认配置
过去我们习惯的模型是一家企业对上一个家族。这两起事件里,企业甲对上GSG加The Gentlemen,企业乙对上SpaceBears加Karma,两个案例全是"多对一"。
更值得注意的是分工方式。企业甲身上,两个家族拿到的数据重合率只有0.01%,像提前划好了片区。企业乙身上,两个家族同一天把同一目标挂上各自的泄露站,目录树与证据高度一致,一个公开施压,一个站内售卖,协同程度比划片区更进一步。而在家族之外,数据又流转到Cracked论坛上一个无法归属的卖家手里,勒索的接力棒传出了家族的边界。再往上追溯,入口凭据有IAB供货,加密器有泄露的LockBit构建器打底,谈判有标准化话术和双重证明流程,变现暗网和论坛渠道。
勒索已经是一条分工明确的产业链。防守方如果还按"防住一个家族"的思路建防线,防住的只是这条链上最末端的一环。
2.数据口径是勒索家族的营销话术,核验才是定盘星
企业乙事件中出现了2个口径:SpaceBears声称2TB,目录树核验约1.6TB,论坛卖家Na4Q的叫卖帖喊3TB。3TB这个数字,坐不实任何归属结论。数字一路看涨的原因也不复杂:数字越大越好卖,越有利于定价。企业甲事件中,GSG声称1.5TB对应2,172,194个文件,但其目录树实际75万行;The Gentlemen声称4.3TB对应近300万个文件,目录树却长达343万行。口径与核验之间永远存在差额,这个差额就是谈判中的心理杠杆。
给我们的启示很直接:被勒索后,第一件事不是对着对方喊出的数字恐慌,而是拿到目录树做自己的全量核验。数据规模、敏感类别、时间跨度,全部可以量化。应急响应的谈判策略、合规申报范围、止损优先级,都应该建立在核验口径上,而不是攻击者的广告牌上。
3.勒索文案越来越像AI写的,这不是巧合
做威胁情报久了,对文案会有直觉。Karma的暗网站点,从"Exclusive Leaks & Intelligence"的标语,到"Verified data breaches and classified intelligence, zero logs, zero tracking, zero compromise"的介绍,再到每一个受害者条目下那段结构工整、用词标准的英文企业简介,整套文案高度模板化,流畅得不像出自一个俄语区或英语非母语的犯罪团伙。SpaceBears页面上那段企业介绍,读起来也是同样的腔调,像是从官网About页和AI生成器里各取了一半。
我们的研判是,勒索运营的内容生产环节已经深度引入生成式AI。站点文案、受害者画像、谈判话术、论坛叫卖帖,这些过去需要"笔杆子"的东西,现在可以批量产出,而且质量稳定。AI降低的不只是写代码的门槛,还有犯罪运营的包装门槛。当勒索家族开始像内容营销公司一样运营自己的品牌,防守方面对的就不再是一群黑客,而是一家家有公关部门的非法企业。
4.出海企业正在成为新的高价值猎场
这两起事件的受害者有一个共同画像:业务遍布全球的中国企业。企业甲营收约12亿美元,业务覆盖140多个国家;企业乙产品卖进145个国家,被窃取的数据主要来自德国及欧洲子公司。
这不是偶然。出海企业的海外分支往往安全水位低于总部,却又存放着当地的财务、税务、人事和客户数据;跨境数据回传让一份数据同时落在多个法域的合规射程里;海外取证难、响应慢、语言和法律环境陌生,受害者的支付意愿和公关敏感度双高。对勒索集团来说,这是投入产出比极好的一类目标。国内安全体系建得再牢,海外子公司一台不设防的文件服务器就能把整个集团拖下水。这绝不是修辞,企业乙目录树里的明文密码簿和近500个凭据文件,就是字面意义上的大门敞开。
5.付赎金解决不了问题,这两起事件就是证据
企业甲的数据,GSG拍卖流拍后公开下载,7月又原样重挂一次。企业乙的数据,SpaceBears公开施压,Karma转入站内售卖,一个月后连身份不明的论坛卖家都加入了叫卖行列。无论受害者付不付、跟谁谈,数据都在持续流转和变现。付给A家族的钱,约束不了B家族手里的副本;今天买回来的"删除承诺",明天就是另一个论坛里的新商品。
与其把预算留给赎金,不如把功夫下在三件事上。一是凭据卫生,目录树里的明文密码簿、.rdp配置、证书私钥,是每一起大案的放大器。二是数据分级与留存边界,15年的数据全量留存在线可及,等于替攻击者完成了收集工作。三是海外资产纳入统一监测,子公司、离岸服务器、跨境网盘,一个都不能在视野之外。
写在最后
四个勒索家族,两家国内企业,近9TB数据,600多万个文件。这些数字会被新的案件刷新,但两起事件暴露的结构性趋势不会自己消失:勒索在产业化,文案在AI化,目标在出海化,数据在商品化。
Solar应急响应团队在过去一年中已处置上千起勒索攻击事件,覆盖从中型企业到大型制造业集团的多种场景。我们的处置闭环通常包括:
应急止血:7×24小时快速响应,第一时间隔离受感染主机,阻断横向移动链路,遏制攻击扩散。
溯源分析:通过对加密样本、内存镜像、网络流量和日志的交叉分析,还原完整攻击链路,识别初始入侵点和数据外发范围。勒索家族的攻击虽然技术手段成熟,但日志清理并非无懈可击,通过细致的取证分析,我们通常能定位到入侵的源头和时间线。
系统恢复:在确认备份未被污染的前提下,协助客户完成业务系统的恢复重建,并对恢复后的环境进行安全加固。
加固运营:基于事件暴露的安全短板,协助客户建立或优化安全运营体系,包括终端安全部署、网络分段、日志监控、定期演练等,降低再次遭受类似攻击的风险。
安全的本质不是不被打穿,而是被打穿之后能快速止血、精准溯源、扎实恢复,并从中汲取教训让下一次更难被打穿。
如果您的核心资产正面临加密锁定或数据勒索风险,欢迎通过文末方式联系我们。Solar应急响应团队提供全天候紧急介入服务,协助您快速切断攻击链路,全力挽回业务损失。
文章输出与优化:州弟学安全
情报简报整理:Moir
排版优化:超级油麦
在企业日常的安全运维中,突发勒索病毒往往让人措手不及。遇到这种情况,正确的应急响应流程能够最大程度控制影响范围、降低数据损失。
这里为大家准备了一张完整的《勒索病毒应急处置指南》长图,建议各位安全从业者和IT运维人员收藏备用。如遇突发情况,请保持冷静,参考本图进行快速、规范的处置
附加资料下载: 防御与响应同样重要。扫描图末的二维码,还可以直接获取完整的《2025年勒索病毒年报》以及《勒索处置一体化》等专业文件,帮助大家深入了解当前的威胁趋势,提前做好防御规划。
安全无小事,掌握科学的处置流程,是我们应对突发安全事件最有效的武器。

相关文章 | |
相关文章 | |
| 【教程分享】勒索病毒来袭!教你如何做好数据防护 | |
案例介绍篇聚焦于真实的攻击事件,还原病毒家族的攻击路径和策略,为用户提供详细的溯源分析和防护启示;
相关文章 | |
| 【案例介绍】赎金提高,防御失效:某上市企业两年内两度陷入同一勒索团伙之手 | |
| 【成功案例】某集团公司的Phobos最新变种勒索病毒jopanaxye解密恢复项目 | |
| 【成功案例】某集团公司的Phobos最新变种勒索病毒2700解密恢复项目 | |
| 【成功案例】间隔数月双团伙先后利用某ERP0day实施入侵和勒索的解密恢复项目 | |
| 【成功案例】利用多款国产内网渗透工具勒索数十台虚拟机的babyk解密恢复项目 | |
| 【成功案例】RDP暴露引发的蝴蝶效应:LockBit组织利用MSF工具及永恒之蓝漏洞进行勒索入侵 | |
| 【成功案例】lockbit家族百万赎金不必付!技术手段修复被加密的数据库,附溯源分析报告 | |
相关文章 | |
相关文章 | |
| 【应急响应工具教程】取证工具-Volatility安装与使用 | |
| 【应急响应工具教程】流量嗅探工具-Tcpdump | |
| 【应急响应工具教程】一款精准搜索文件夹内容的工具--FileSeek | |
| 【应急响应工具教程】一款自动化分析网络安全应急响应工具--FindAll | |
全国热线| 400-613-6816
更多资讯| 扫码加入群组交流