前言
最近几天,“Sorry”勒索病毒的关注度明显有所提升。各大媒体平台陆续发布了相关的防范文章和科普视频,也有不少读者与客户向我们留言,问什么的都有:它是不是一个新家族、是不是只针对某一类操作系统、中了之后还能不能恢复。
防范知识的集中普及,对整个行业来说始终是好事。不过我们也注意到,这一轮讨论中有不少结论,与我们在一线处置中掌握的情况存在一些出入。有些出入不影响防护建议本身,有些则可能导致误判,比如把防护重心放错了方向。
从今年 3 月到现在,Solar 应急响应团队对这一威胁保持了持续跟踪,先后发布了首期预警、攻击路径复盘、零设备环境下的极限溯源拆解,以及管家婆 0day 攻击链分析等多篇文章,也处置了相当数量的真实案例。基于此,我们整理了近期最常被问到的七个问题,做一次集中解答。文中所有结论均来自我们的实战处置记录与样本分析,观点仅供大家参考,也欢迎同行交流指正。
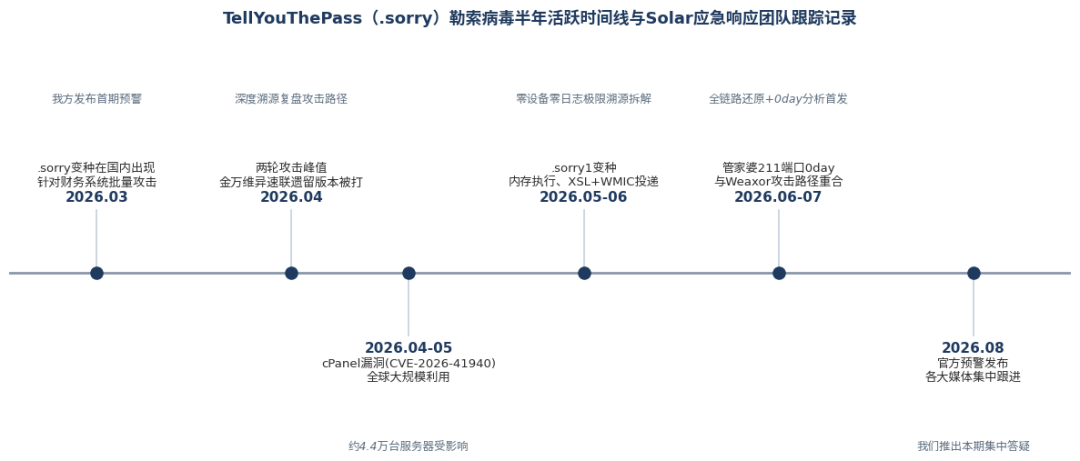
TellYouThePass(.sorry)勒索病毒半年活跃时间线与 Solar 应急响应团队跟踪记录
一、为什么把它归为 TellYouThePass 家族,而不是一个新家族?
关于家族归类,业内存在不同看法是正常的。勒索家族的判定本身就是一个依赖证据链的工作,不同机构掌握的样本和案例不同,得出不同的阶段性结论并不奇怪。这里我们只陈述自己的归类依据和流程。
今年 3 到 4 月,我们陆续接到大量 .sorry 勒索事件的求助。按照内部 SOP,在捕获勒索信和加密器之后,第一件事就是与病毒库中已入库的其他勒索家族进行要素比对。比对结果显示,本轮样本与 2024 年该家族活跃期的样本在多个关键要素上高度吻合:
勒索信文本:措辞结构、联系方式组织方式几乎一致,尤其是“建议通过电商平台寻找数据恢复中间商”这一极具辨识度的表述,两版勒索信中均原样保留;
// 2024年该家族勒索信示例
send 0.08btc to my address:xxxxxx83nd4keeegrumtnu8kup8g02xxxxxxxx.
contact email:service@helloworldtom.online,
if you can't contact my email,
please contact some data recovery company(suggest taobao.com),
may they can contact to me .your id: ATNPERSONID

// 2026年该家族勒索信示例
Please contact us through the qtox tool
Download qtox https://github.com/qTox/qTox/blob/master/README.md#qtox
If you can't contact us, please contact some data recovery company(suggest taobao.com), may they can contact to us.
Add our TOX ID and send an encrypted file and 'Sorry-ID' for testing decryption.
Our TOX ID: XXXXXXXXXXXXXXXXXXXXXXXXXXX5A6D486B83706F1602B2XXXXXXXXXXXXXXXXXXXXXXXXXXX
加密器实现:均采用 RSA 与 AES 分层封装的密钥保护结构,执行前主动停止数据库服务,加密前后向 C2 回传主机信息,并将回传流量伪装成静态资源请求; 攻击手法:均紧盯高危漏洞披露后的补丁空窗期,快速武器化并对全网暴露资产批量利用。
2024 年该家族针对财务人员的钓鱼勒索攻击,我们在当时就做过详细披露(【紧急警示】Locked勒索病毒针对财务人员的钓鱼及勒索攻击激增!企业财务电脑及系统资产遭勒索加密,风险不容忽视! ),感兴趣的读者可以对比阅读。综合上述证据,按照正常流程,我们将本轮 .sorry 样本归类至 TellYouThePass 家族。
这里也顺便说明一下我们的完整归类规则,供大家参考:如果出现的是全新后缀,且勒索信、加密器、暗网地址等要素与公开勒索病毒统计平台及我方病毒库均无法比对,我们会在严谨核对和内部商讨后先暂定为新家族;后续跟踪中一旦发现与其他家族存在共性,再视情况进行关联或合并。比如 Karma 家族,初期按新家族收录,但在深度研判其后续行为后,我们将其与 SpaceBears 家族进行关联,并确认了二者公开的合作关系(详情阅读文章:【勒索预警】四个勒索家族围猎两家国内企业,近9TB数据遭拍卖与二次贩卖 )。
目前,Solar 应急响应团队内部勒索病毒库已收录数百种病毒样本,收录勒索家族超过一百个,均可在 应急响应.com 在线查询。需要强调的是,归类结论并非终身制:如果未来出现新的证据,我们也会相应修正结论。这对所有分析机构都是一样的。
二、“Sorry”勒索病毒只攻击 Linux 系统吗?
并非如此。在展开之前,需要先理清一个基本常识:操作系统只是承载业务的平台,勒索病毒真正利用的,是运行在这些平台之上的业务系统与组件漏洞。
回顾我们半年来的跟踪记录,这个判断会更清楚:
3 至 4 月:.sorry 变种刚在国内出现时,攻击入口几乎是护网期间流出的 Nday 漏洞,目标集中在 Windows 平台的财务类软件,属于典型的“捡漏”打法; 4 至 5 月:大量部署了遗留老版本远程应用交付系统(金万维异速联)的 Windows 服务器被打,入口是弱口令与缺失风控的认证接口; 4 月底至 5 月:cPanel 授权绕过漏洞(CVE-2026-41940)爆发。由于 cPanel 几乎只运行在 Linux 环境,这一轮攻击的受害面自然集中在 Linux 服务器,且规模极大,公开监测数据显示全球约 4.4 万台服务器 IP 受到影响。这一轮全球关注,也正是“它只攻击 Linux”这一印象的主要来源; 6 至 7 月:管家婆系列产品 211 端口 0day 被武器化,受害目标又回到 Windows 平台。
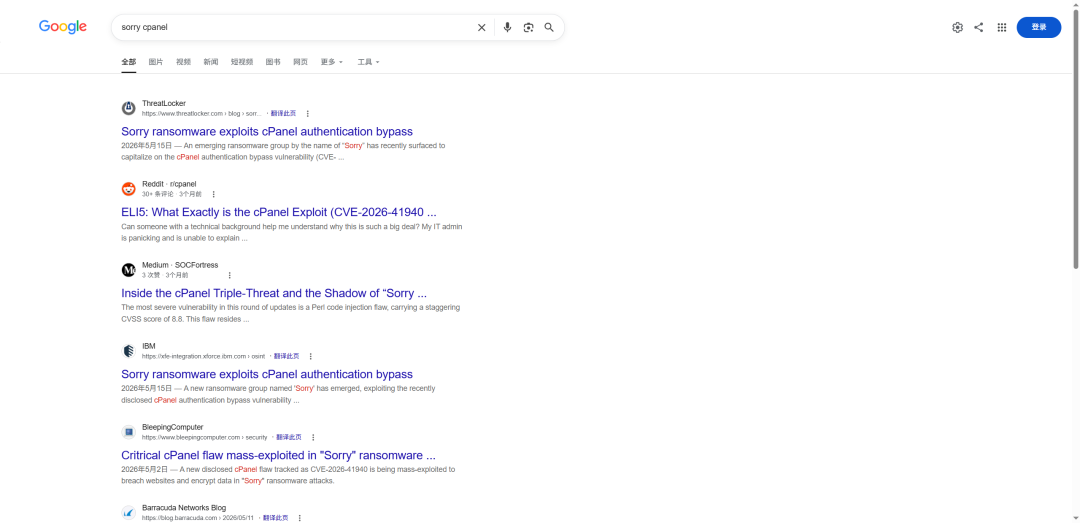
在搜索引擎中检索 cPanel 漏洞相关事件,可看到 5 月前后全球范围内的大量报道
可以看到,5 月那波针对 Linux 的大规模攻击,本质上是“cPanel 这个应用恰好运行在 Linux 上”,而不是“这个病毒专门攻击 Linux”。事实上,各方公开分析中也能看到该家族存在 Windows 与 Linux 跨平台受害案例的记录。攻击 Windows 还是 Linux,从来不取决于攻击者的平台偏好,而取决于业务跑在哪里、服务有没有漏洞。
对企业而言,这个问题的实际意义在于:如果你的服务器是 Windows,不代表你可以置身事外;如果是 Linux,也不代表补一个 cPanel 就万事大吉。 排查的重点应该是“哪些业务组件存在可利用的漏洞”,而不是“我用的什么操作系统”。
三、它是不是专挑有钱的行业下手?
不是,请不要抱有侥幸心理。
根据长期跟踪,该家族在确认漏洞可用之后,会在极短时间内完成武器化,随后对全网资产进行探测和批量利用。它要的是速度和数量,而不是精挑细选的目标画像。从我们处置和公开渠道汇总的案例来看,受害单位覆盖制造、商贸、物流、科技、医疗、教育等多个行业,几乎不区分行业属性,也不区分企业规模。只要业务系统存在漏洞且暴露在互联网上,就存在被勒索的风险。
这一点与近年来 Weaxor 家族的攻击行径高度一致:同样是快速武器化、同样是无差别批量攻击、同样以量取胜。Weaxor 今年常见的加密扩展名包括 .weax、.wxr 等,均可在 应急响应.com 查询。两个家族甚至在同一时期使用了同一个管家婆 0day 漏洞发起攻击,攻击路径高度重合,具体情况我们在管家婆案例中做过完整拆解(【全网首发】Weax与Sorry勒索病毒席卷全国中小企业,深度还原全链路攻击,疑似黑客利用AI挖掘管家婆0day漏洞 ),这里不再展开。
四、它在攻击行为上有什么“个人习惯”?
这是个挺有意思的问题。长期盯着同一个家族处置案例,会发现攻击者确实有一些稳定的行为偏好。
第一,加密器偏爱内存执行。 从利用 Nday 捡漏,到 0day 快速武器化,该家族在投递方式上也在不断升级。近期案例中,攻击者放弃了此前常用的 HTA 路径,改用 XSL 样式表配合 WMIC 远程加载,加密主体在内存中执行、不落地成传统 PE 文件,常规文件取证手段很难抓到完整样本。这一点我们在实际溯源中印证过,并发布了非常详细的拆解文章(【万字首发】零安全设备零日志环境下的极限溯源,疑似国内黑产组织的.sorry1变种勒索病毒攻击链全拆解 ),感兴趣的读者可以移步阅读。
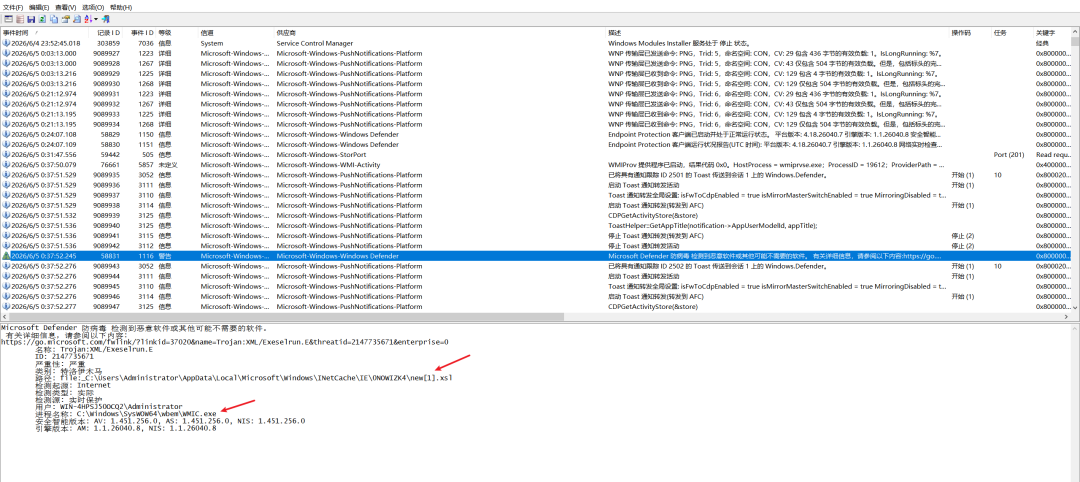
Windows Defender 查杀日志显示,加密载荷 new[1].xsl 由 WMIC.exe 拉起,属典型的无文件执行手法
第二,活跃时间有明显的季节性。 我们在 2024 年处置过该家族同门事件,与 2026 年至今的观察放在一起看,它的活跃期集中在每年 3 至 6 月;反倒是每年 HW 期间,几乎没有它的动静。结合其攻击手法、漏洞储备和反溯源意识,我们合理推测:该家族的运营者具备相当的专业背景,大概率是成熟的黑产组织,或有红队经验的人员参与其中。
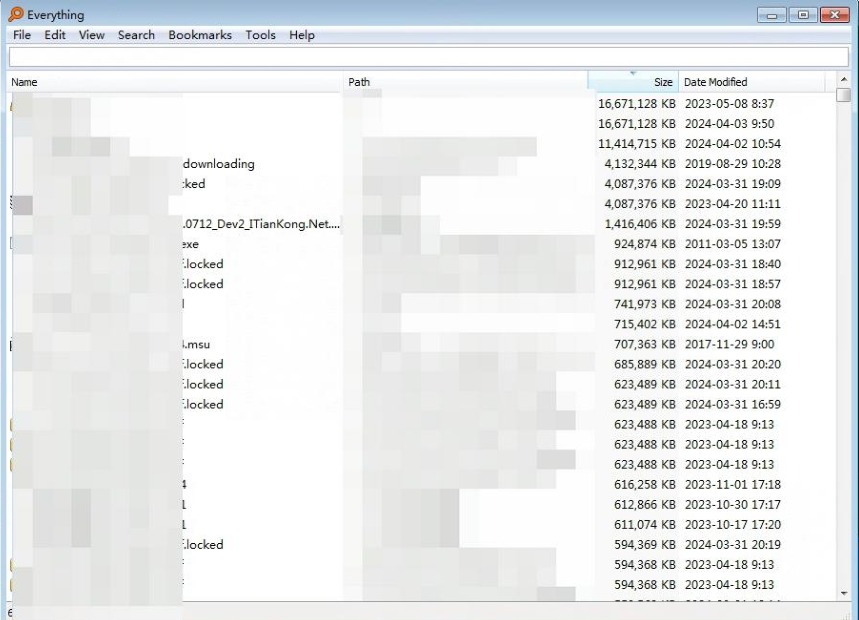
2024 年处置的该家族攻击事件记录(加密扩展名.locked)
第三,对抗细节很讲究。 比如把加密器命名为与目标环境正常服务相似的名称以混过人工巡检,比如在 Linux 环境下把进程伪装成 sshd,比如回传流量伪装成 CSS 静态资源请求。这些细节单看都不起眼,组合在一起,就是一个经验老到的对手。
五、怎么判断自己中的是不是“Sorry”?
“Sorry”其实只是一个代称,研判要看具体特征:
.sorry 后缀;5 月底的一段时间里改为 .sorry1。扩展名虽然变了,但加密器、勒索信和攻击手法均未发生变化,属于同一波攻击的延续;readme.md(Linux 环境下为 README.md),内容要求受害者下载 qTox 工具联系攻击者;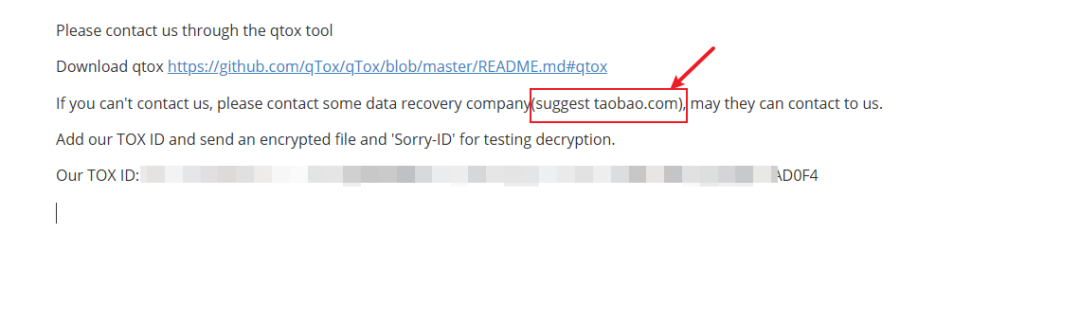
勒索信中引导受害者通过电商平台联系“数据恢复中间商”,是该家族最具辨识度的特征
如果您不确定遭遇的是否为该家族,可以前往 应急响应.com,通过加密扩展名、勒索信内容等特征在线比对查询。若平台未收录对应特征,也可以在线提交样本,我们的工程师会尽快与您联系,确认是否属于最新变种。
六、有哪些 IOC 可以用于自查?
我们根据已收录情报与公开情报,整理如下。如后续有更新,将同步至 Solar威胁情报数据中心。
文件 Hash(13 个)
102fbfb43669b0a551248618e913ce56
c9efa12506b6c3a08221391a1e8e11d5
d3ea3805b41a685558ad82acf7dddae1
49570e4f2ec844c8edcdec223fe39f96
2729245009b15af2b09115dba3fcaf4b
ccd57cdb974fa076caacb3cb6d585103
f33eb258db1cefff9083305e14e1234b
4edacb3b9345643ed9afb23c4de2a495
9e26470532eaec05f7817b37e9da1e80
7a3b3c13684f77206a6e72fde9ee7b4c
ab72dd9bd2373b488bdc094022f99044
d5b0a2cef5c0f18ebcd521f285a84814
09b543d8c36bf20a70c4884c80957442
域名(8 个)
1001fangruan.oss-cn-shenzhen.aliyuncs.com
migusto.oss-us-east-1.aliyuncs.com
90y.oss-cn-shenzhen.aliyuncs.com
1te.oss-cn-hangzhou.aliyuncs.com
20230321.oss-cn-hangzhou.aliyuncs.com
032.oss-cn-hongkong.aliyuncs.com
158jixiedata.oss-cn-beijing.aliyuncs.com
20231115.oss-cn-shanghai.aliyuncs.com
URL(8 个)
http://1001fangruan.oss-cn-shenzhen.aliyuncs.com/update.msi
http://migusto.oss-us-east-1.aliyuncs.com/new
http://migusto.oss-us-east-1.aliyuncs.com/new.xsl
http://149.248.77.59/favicon.ico
http://64.227.39.165/favicon.ico
http://165.22.77.41/favicon.ico
http://68.183.191.157/favicon.ico
http://68.183.190.253/favicon.ico
IP(8 个)
14.136.24.167
107.175.127.195
149.248.77.59
64.227.39.165
165.22.77.41
68.183.191.157
68.183.109.255
68.183.190.253
邮箱
service@cyberkiller.xyz
需要补充说明的是,IOC 具有时效性:存储桶会封禁、C2 会更换、样本会迭代。上面的清单适合用于历史流量与日志的回溯自查,不建议作为唯一的检测手段。
另外分享一个在多起溯源中观察到的细节:该家族在加密器的存放和分发上很有讲究。他们倾向于利用前期通过凭据接管、水坑攻击等方式控制的第三方 OSS 存储桶作为载荷分发点,攻击过程中无需向受害主机上传任何文件,直接在线下载存储桶内的加密器即可执行。这种做法一方面借用了云存储服务本身的合法性,降低了载荷投递阶段的暴露概率;另一方面,存储桶并非攻击者自有资产,载荷源头的归属被进一步模糊化,客观上增加了溯源定线的难度。上面清单中列出的多个 OSS 域名,正是此类被利用的存储桶。
七、平时怎么防,中招了怎么办?
先说防御。结合该家族的攻击手法,有几件事是确定有效的:
再说中招之后。第一时间的正确动作是:隔离受影响主机、保留现场与日志,不要急于重装或格式化,也不要自行在搜索引擎、电商平台上寻找所谓的“解密工具”或“解密代理”,此类渠道中混杂着大量骗局,存在二次损失甚至二次感染的风险。这一点,近期各方发布的安全提示均有强调,我们的建议完全一致。
关于数据恢复,需要如实告诉大家:目前该家族的加密数据无法通过暴力破解的方式恢复。但无法破解,不等于只能支付赎金。勒索软件加密文件时必须调用系统底层加密函数、密钥必须在内存中生成,这是所有勒索软件绕不开的一环。思而听防勒索AI疫苗(SAR)抓住的正是这个瞬间:在密钥生成的同时完成拦截捕获,并自动生成对应的解密器。 目前 SAR 已支持对该家族底层加密密钥的动态捕获,能够在勒索主体尝试加密的瞬间实现精准拦截与数据恢复,无需购买密钥。
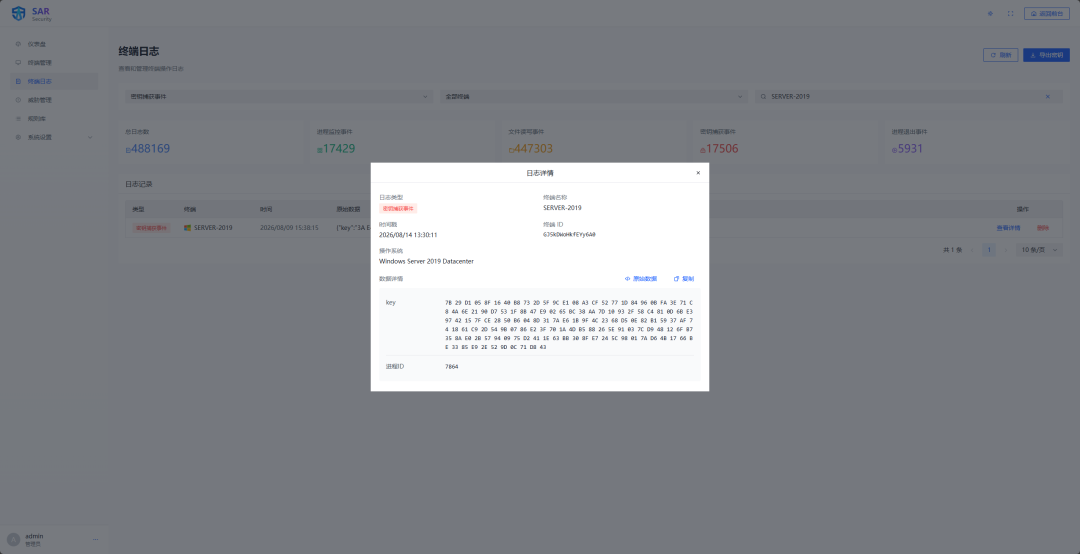
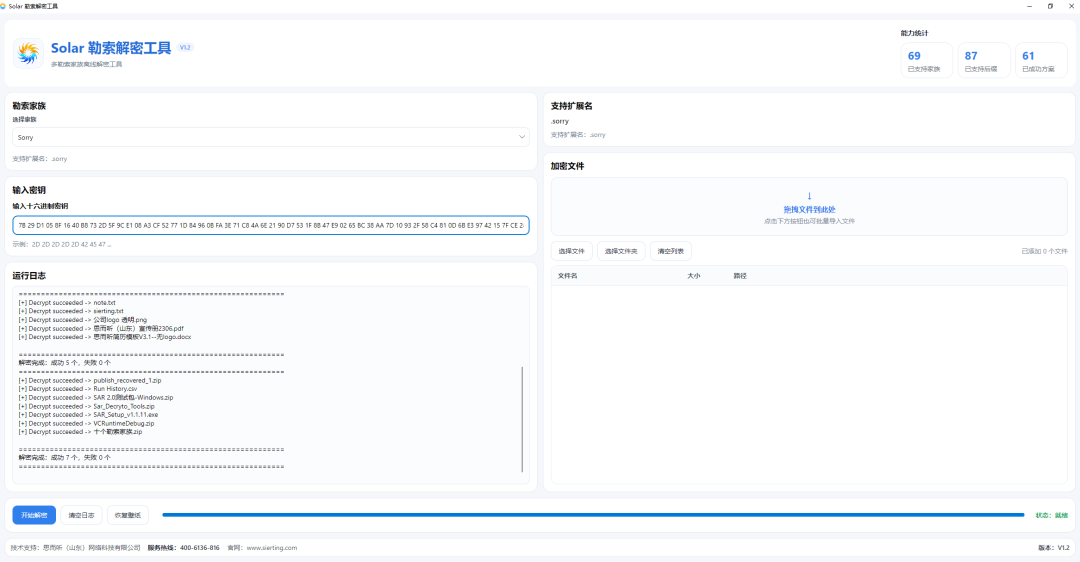
思而听防勒索 AI 疫苗(SAR)成功捕获该家族加密密钥并实现拦截阻断
如您正在遭受勒索攻击,或不确定自身环境是否存在暴露面,欢迎随时联系 Solar 应急响应团队。
写在最后
对一个勒索家族的判断,一定是长期的样本积累、案例处置和证据链比对。这半年来,从 3 月的首期预警,到零设备环境下的极限溯源,再到管家婆 0day 的全链路拆解,我们对这个家族的每一次发声,都建立在真实处置过的案例之上。
这轮关注度终会过去,但该家族大概率还会回来,可能换一个后缀,也可能换一批漏洞。我们会继续保持跟踪,有新动态第一时间同步。也欢迎大家把这篇文章转给身边运维和安全岗位的同事,多一个人看清它的真实面貌,就少一分误判的风险。
往期回顾:
【紧急警示】TellYouThePass勒索家族卷土重来,新变种“.sorry”勒索病毒针对财务系统发起攻击 【紧急预警】针对近期 “.sorry” 勒索病毒爆发的深度溯源与攻击路径复盘 【万字首发】零安全设备零日志环境下的极限溯源,疑似国内黑产组织的.sorry1变种勒索病毒攻击链全拆解 【全网首发】Weax与Sorry勒索病毒席卷全国中小企业,深度还原全链路攻击,疑似黑客利用AI挖掘管家婆0day漏洞
本文案例由 Solar 应急响应团队共同完成。
文章输出与优化:州弟学安全(徐龙州)
文章排版与优化:超级油麦
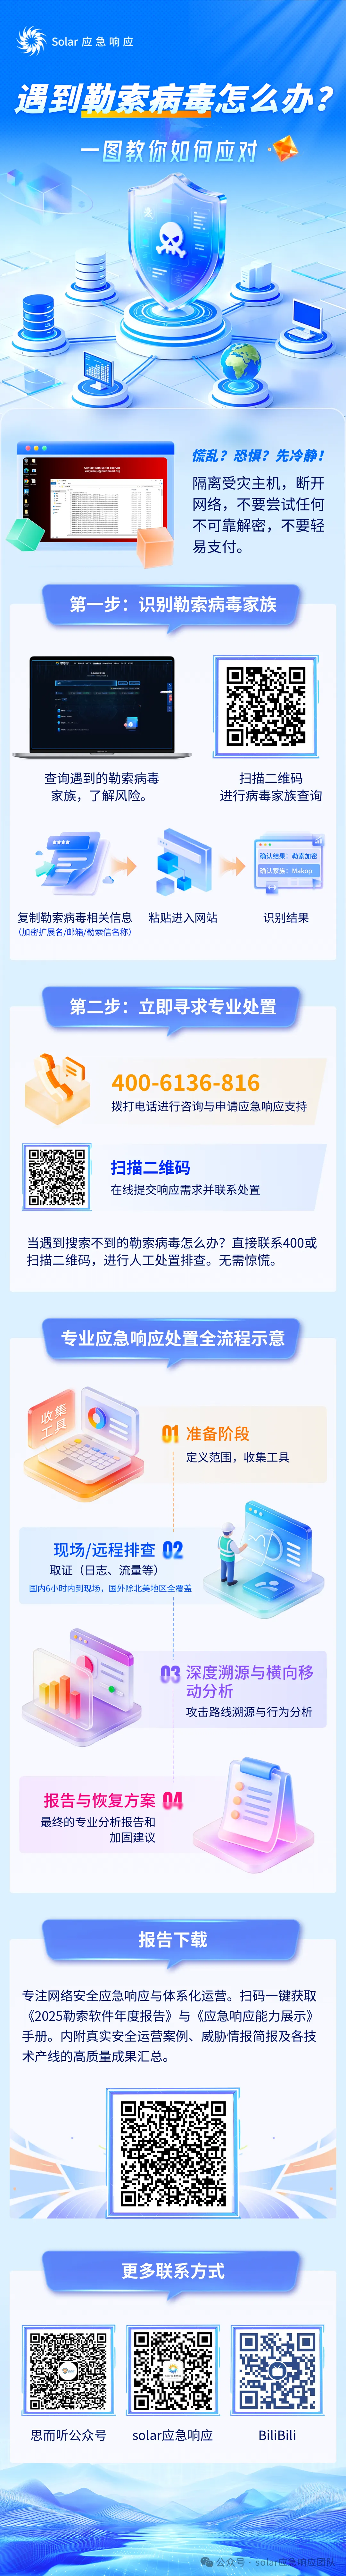
在企业日常的安全运维中,突发勒索病毒往往让人措手不及。遇到这种情况,正确的应急响应流程能够最大程度控制影响范围、降低数据损失。
这里为大家准备了一张完整的《勒索病毒应急处置指南》长图,建议各位安全从业者和IT运维人员收藏备用。如遇突发情况,请保持冷静,参考本图进行快速、规范的处置
附加资料下载: 防御与响应同样重要。扫描图末的二维码,还可以直接获取完整的《2025年勒索病毒年报》以及《勒索处置一体化》等专业文件,帮助大家深入了解当前的威胁趋势,提前做好防御规划。
安全无小事,掌握科学的处置流程,是我们应对突发安全事件最有效的武器。
相关文章 | |
相关文章 | |
| 【教程分享】勒索病毒来袭!教你如何做好数据防护 | |
案例介绍篇聚焦于真实的攻击事件,还原病毒家族的攻击路径和策略,为用户提供详细的溯源分析和防护启示;
相关文章 | |
| 【案例介绍】赎金提高,防御失效:某上市企业两年内两度陷入同一勒索团伙之手 | |
| 【成功案例】某集团公司的Phobos最新变种勒索病毒jopanaxye解密恢复项目 | |
| 【成功案例】某集团公司的Phobos最新变种勒索病毒2700解密恢复项目 | |
| 【成功案例】间隔数月双团伙先后利用某ERP0day实施入侵和勒索的解密恢复项目 | |
| 【成功案例】利用多款国产内网渗透工具勒索数十台虚拟机的babyk解密恢复项目 | |
| 【成功案例】RDP暴露引发的蝴蝶效应:LockBit组织利用MSF工具及永恒之蓝漏洞进行勒索入侵 | |
| 【成功案例】lockbit家族百万赎金不必付!技术手段修复被加密的数据库,附溯源分析报告 | |
相关文章 | |
相关文章 | |
| 【应急响应工具教程】取证工具-Volatility安装与使用 | |
| 【应急响应工具教程】流量嗅探工具-Tcpdump | |
| 【应急响应工具教程】一款精准搜索文件夹内容的工具--FileSeek | |
| 【应急响应工具教程】一款自动化分析网络安全应急响应工具--FindAll | |
全国热线| 400-613-6816
更多资讯| 扫码加入群组交流