“破坏性程序”的技术属性与鉴定意见的证明边界

作者:奇安信洞鉴 发布:2026-10-29 17:30 收录:2026-10-30 15:38 3 次阅读 约 8001 字
摘要:技术鉴定与法律认定的边界
推荐理由:本文涉及「典型案例」主题。
在办理危害计算机信息系统安全刑事案件时,涉案程序的功能及技术属性往往是需要查明的重要事实。对于涉及软件功能、运行机制等专门性问题,司法机关可能委托鉴定机构开展技术检验,并依据相关技术规范形成“送检程序为破坏性程序”等鉴定意见。
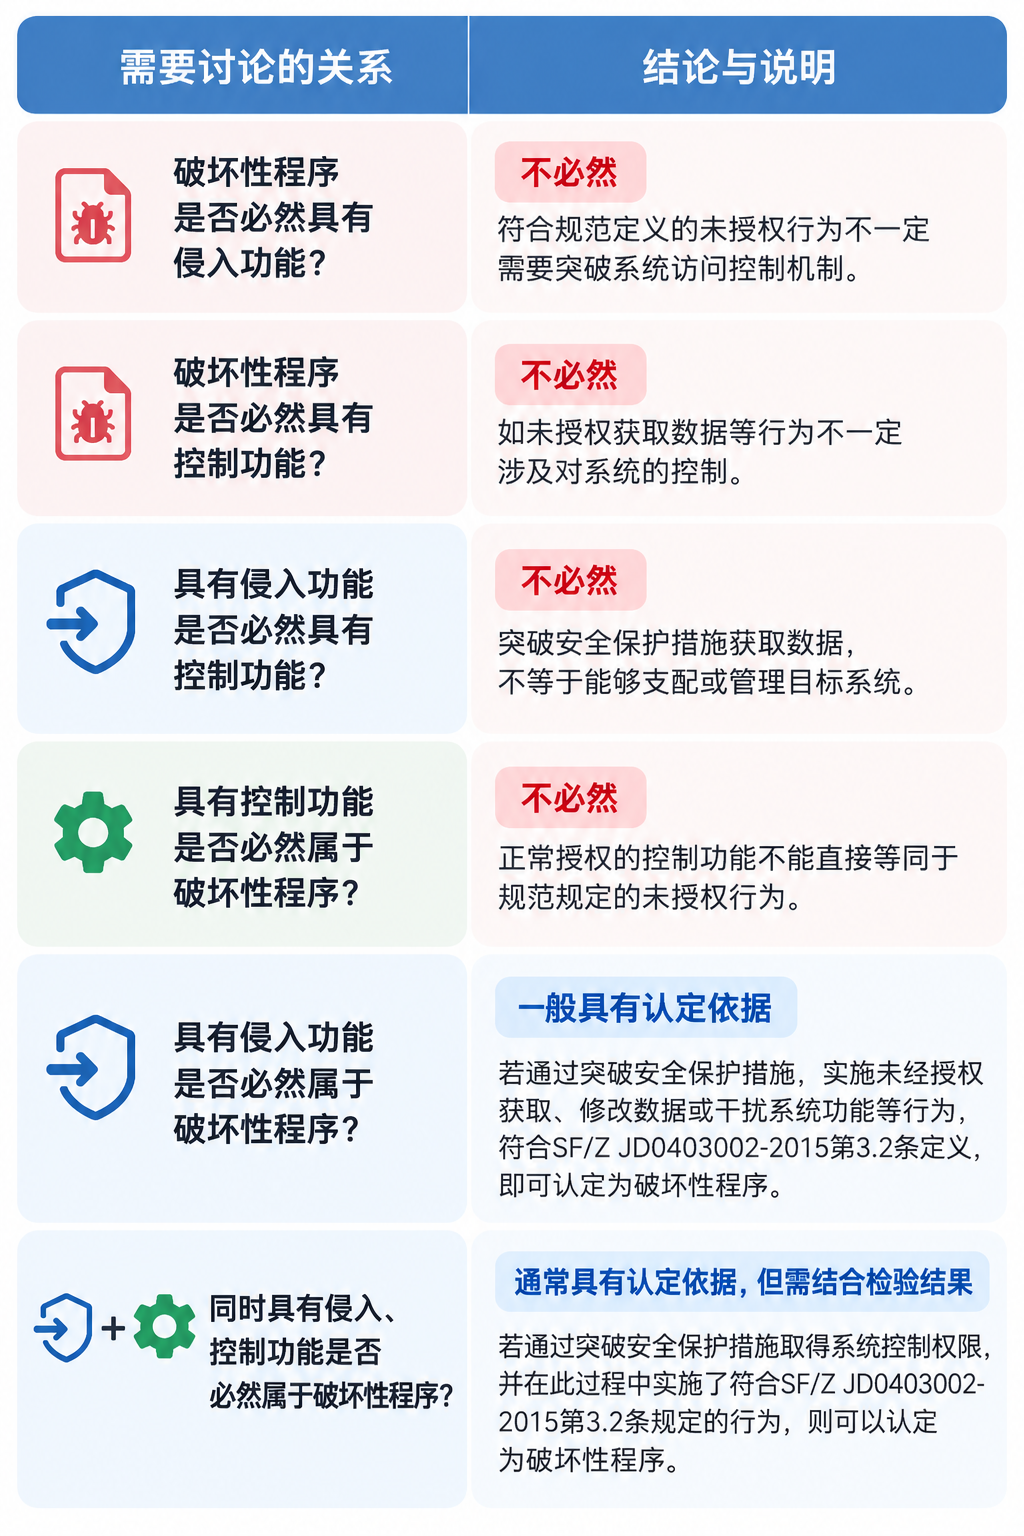
然而,程序符合技术规范中“破坏性程序”的定义,是否意味着其必然具有侵入、控制功能?反过来,具有侵入、控制功能的程序,是否又必然属于破坏性程序?
进一步而言,技术规范中的“破坏性程序”,与刑法第二百八十六条第三款规定的“计算机病毒等破坏性程序”有何区别?程序实施了符合破坏性程序技术定义的行为,是否意味着相关行为必然构成破坏计算机信息系统罪?对于涉嫌提供侵入、非法控制计算机信息系统程序、工具罪的案件,破坏性程序鉴定结论又能发挥怎样的证明作用?
这些问题不仅涉及不同程序功能及技术属性之间的关系,也涉及鉴定意见的证明范围及其与相关犯罪认定之间的衔接。
本文结合相关技术规范、司法解释及典型案例,分析破坏性程序与侵入、控制功能之间的关系,讨论其技术鉴定结论在不同犯罪认定中的证明价值,并进一步探讨鉴定意见的证明范围及司法认定边界。

01
从涉嫌罪名出发:司法机关究竟需要证明什么?


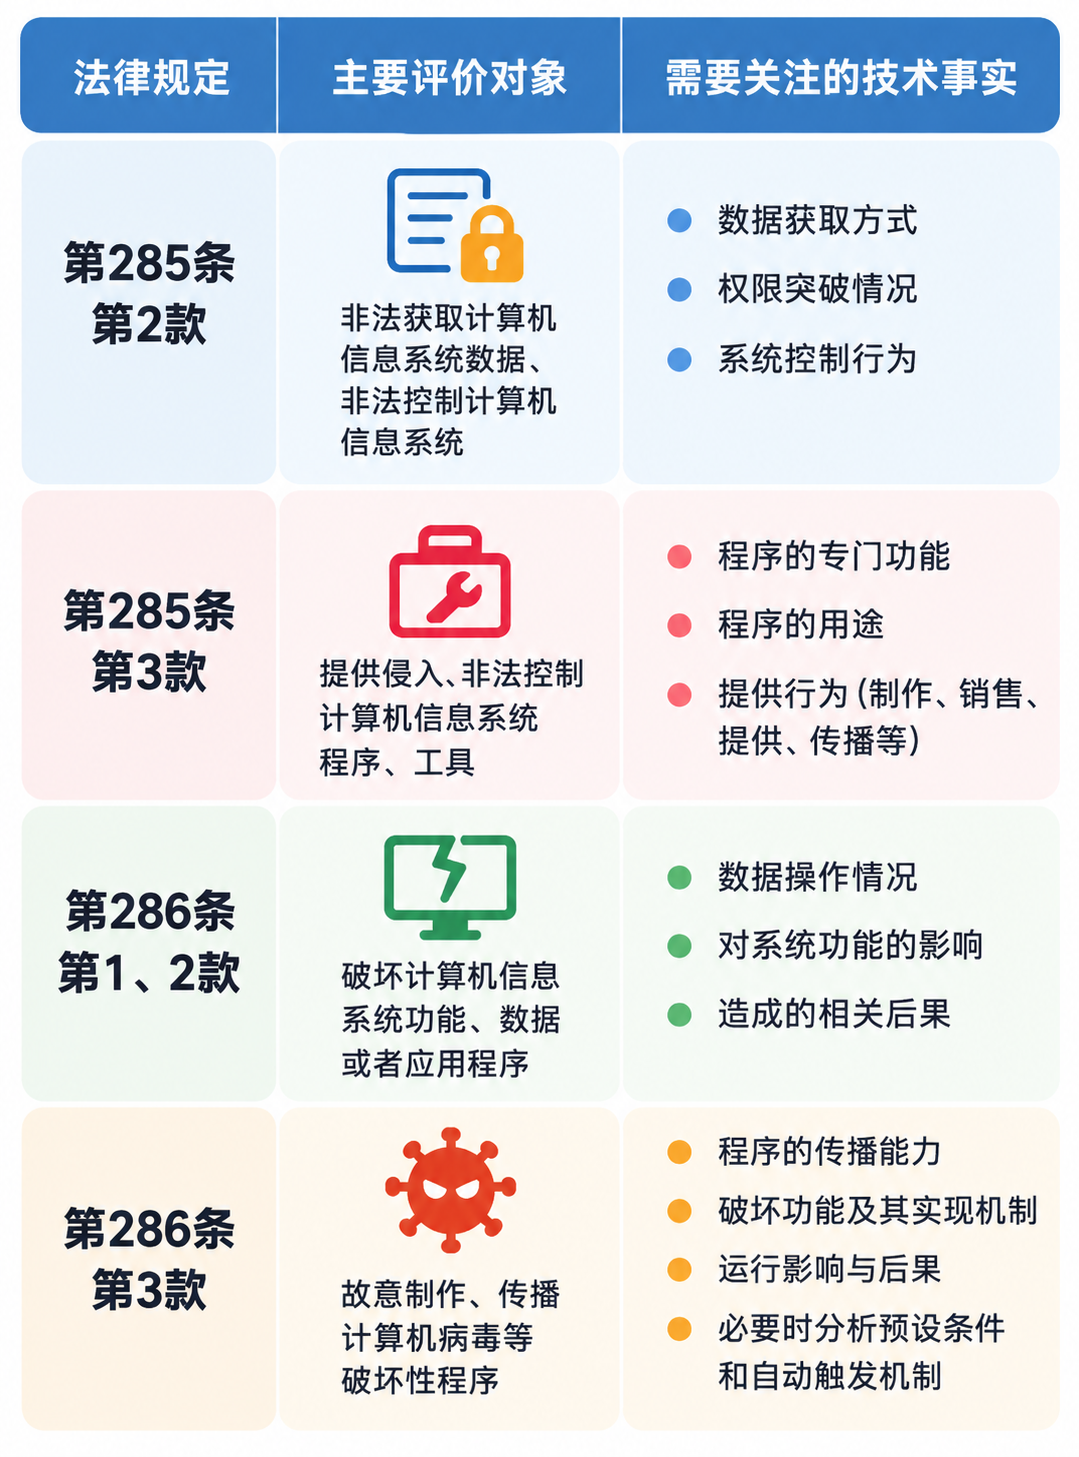
《中华人民共和国刑法》第二百八十五条、第二百八十六条规定了不同类型的危害计算机信息系统安全犯罪。虽然这些犯罪可能涉及相似的计算机技术,但各自需要证明的事实并不完全相同。
以刑法第二百八十五条第三款为例,该款规定了两种不同情形:
  • 一是提供专门用于侵入、非法控制计算机信息系统的程序、工具;
  • 二是明知他人实施侵入、非法控制计算机信息系统的违法犯罪行为,仍为其提供程序、工具。
其中,《最高人民法院、最高人民检察院关于办理危害计算机信息系统安全刑事案件应用法律若干问题的解释》(法释〔2011〕19号)第二条,对第一种情形中的专门性程序、工具作出了进一步规定:
第二条 具有下列情形之一的程序、工具,应当认定为刑法第二百八十五条第三款规定的“专门用于侵入、非法控制计算机信息系统的程序、工具”:
(一)具有避开或者突破计算机信息系统安全保护措施,未经授权或者超越授权获取计算机信息系统数据的功能的;
(二)具有避开或者突破计算机信息系统安全保护措施,未经授权或者超越授权对计算机信息系统实施控制的功能的;
(三)其他专门设计用于侵入、非法控制计算机信息系统、非法获取计算机信息系统数据的程序、工具。
因此,司法机关需要证明的,通常并不只是程序能够执行命令、修改数据或者删除文件,而是其是否符合相应的司法解释规定的具体功能特征。
此外,还需要结合案件事实证明程序的提供行为、行为人的主观要件以及情节要求。这些问题无法仅通过一个程序分类名称全部解决。

02
技术规范中的“破坏性程序”,究竟如何认定?


2.1 “破坏性程序”具有特定的技术定义
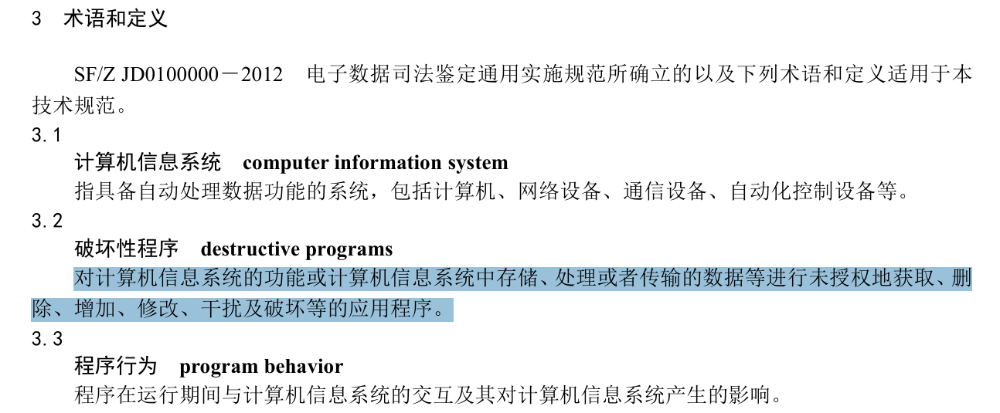
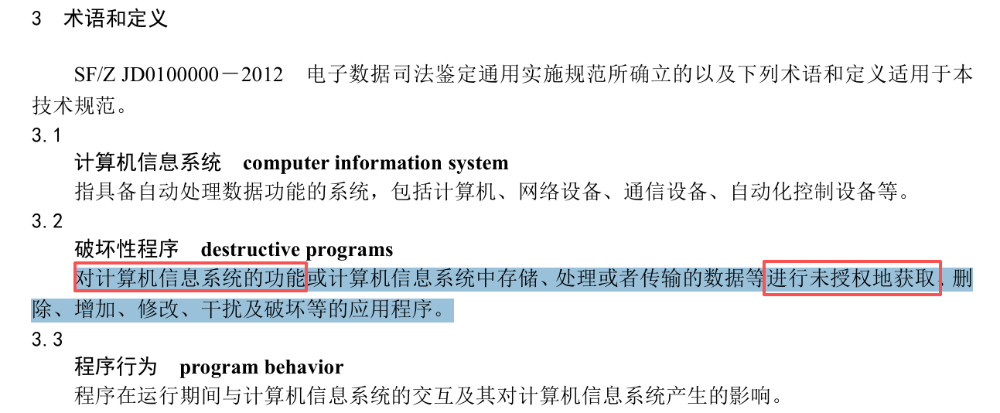
《破坏性程序检验操作规范》(SF/Z JD0403002-2015)第3.2条对破坏性程序进行了定义:对计算机信息系统的功能或计算机信息系统中存储、处理或者传输的数据等进行未授权地获取、删除、增加、修改、干扰及破坏等的应用程序。
需要特别注意的是,该定义并未将破坏性程序限定为能够删除文件、损坏数据或者造成系统无法运行的程序。未经授权获取数据,以及未经授权增加、修改、干扰等行为,同样被纳入该定义范围。
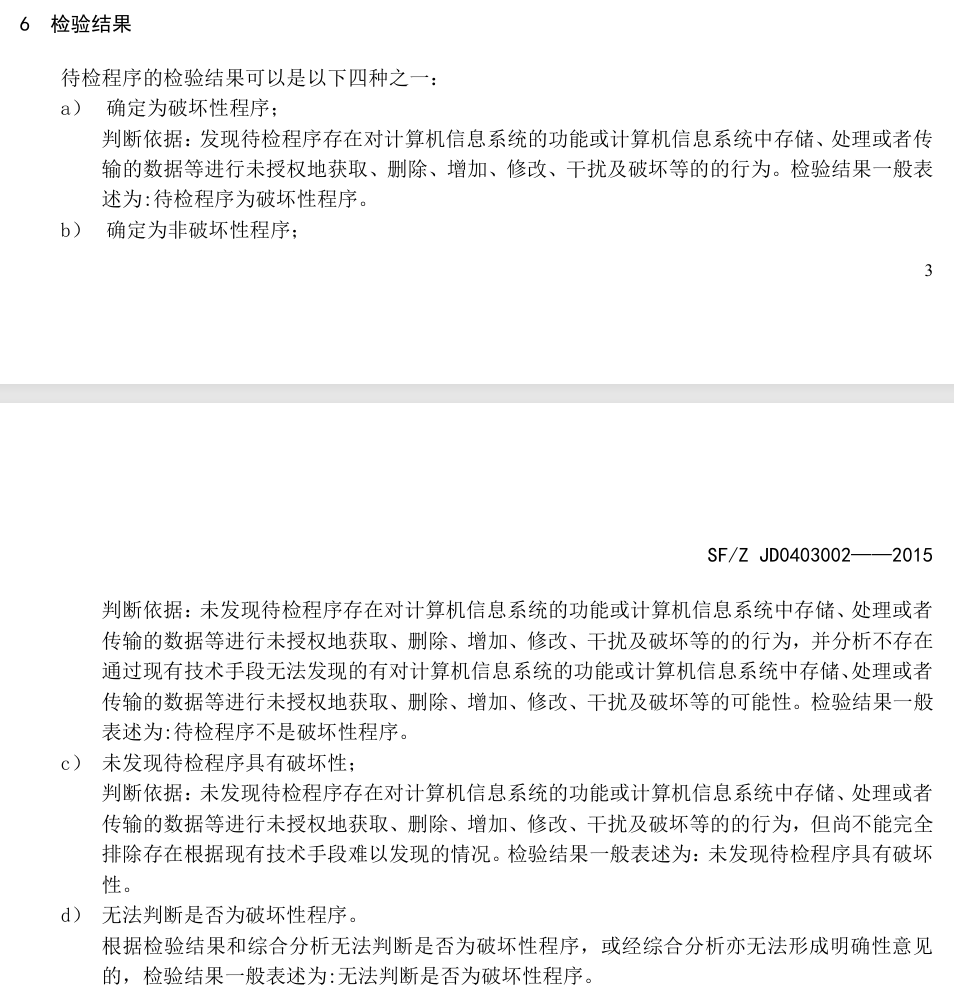
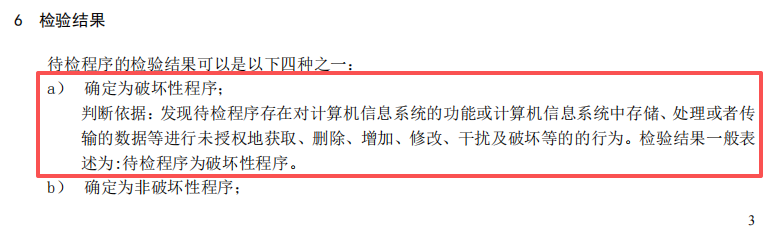
该规范第6章进一步规定了四类检验结果:
因此,当检验发现程序存在符合上述定义的行为,且有充分技术依据时,可以依据该规范形成“确定为破坏性程序”的检验结果。
这一技术结论并未要求程序同时具有侵入和控制功能,但需要注意,不能仅凭程序中存在普通文件操作函数,就认定为破坏性程序。还应当结合程序行为、操作对象及授权条件等进行分析。
2.2 “破坏性程序”的技术鉴定与相关法律规定
需要注意的是,“破坏性程序”不仅是电子数据司法鉴定技术规范中的术语,也出现在《中华人民共和国刑法》第二百八十六条第三款中。
该款使用了“计算机病毒等破坏性程序”的表述,说明其范围并不限于计算机病毒,还包括其他破坏性程序。
对此,《最高人民法院、最高人民检察院关于办理危害计算机信息系统安全刑事案件应用法律若干问题的解释》(法释〔2011〕19号)第五条进一步规定了三种应当认定为“计算机病毒等破坏性程序”的情形:
第五条 具有下列情形之一的程序,应当认定为刑法第二百八十六条第三款规定的“计算机病毒等破坏性程序”:
(一)能够通过网络、存储介质、文件等媒介,将自身的部分、全部或者变种进行复制、传播,并破坏计算机系统功能、数据或者应用程序的;
(二)能够在预先设定条件下自动触发,并破坏计算机系统功能、数据或者应用程序的;
(三)其他专门设计用于破坏计算机系统功能、数据或者应用程序的程序。
由此可见,司法解释并未要求所有破坏性程序都必须具有自我复制、传播或者自动触发的功能。
另一方面,SF/Z JD0403002-2015《破坏性程序检验操作规范》第3.2条将对计算机信息系统功能或相关数据实施未经授权获取、删除、增加、修改、干扰及破坏等行为的应用程序纳入破坏性程序的技术定义。
对照上述规定可以发现,二者在部分行为特征上存在重合,但认定范围和要求并不完全相同。例如,未经授权获取数据属于SF/Z JD0403002-2015规定的破坏性程序行为特征,但仅凭这一特征,尚不足以认定程序符合司法解释第五条规定的“计算机病毒等破坏性程序”的相关情形,更不能据此直接认定相关行为构成破坏计算机信息系统罪。
需要指出的是,这并不意味着未经授权获取数据的功能及相关技术分析不具有其他刑事法律意义,它仍可能为司法机关判断是否涉及非法获取计算机信息系统数据罪,或者提供侵入、非法控制计算机信息系统程序、工具罪提供专业技术依据。至于具体适用何种罪名,则应由司法机关结合程序的实际功能、具体案件事实、授权情况及其他在案证据,依据相关法律规定进行综合认定。
因此,鉴定机构可以依据适用的技术规范,对程序的功能、行为及技术属性作出专业判断;而司法机关则可以在审查鉴定意见及其他在案证据的基础上,结合具体案情和相关法律规定,对程序的法律属性及行为人的刑事责任作出认定。

03
破坏性、侵入性与控制性,三者存在必然关系吗?


前文已经明确,“破坏性程序”应当依据相关技术检验规范进行判断。那么,符合该规范定义的程序,是否必然具有侵入功能或者控制功能?反过来,具有侵入、控制功能的程序,是否又必然属于破坏性程序?要回答这些问题,需要结合三者所涉及的具体程序行为进行分析。
3.1 具有破坏性程序属性,是否必然具有侵入、控制功能?
不必然。
根据SF/Z JD0403002-2015《破坏性程序检验操作规范》第3.2条,破坏性程序的定义涵盖未经授权获取、删除、增加、修改、干扰及破坏计算机信息系统功能或相关数据等行为,并未要求程序必须同时具有突破安全保护措施或者控制目标系统的功能。
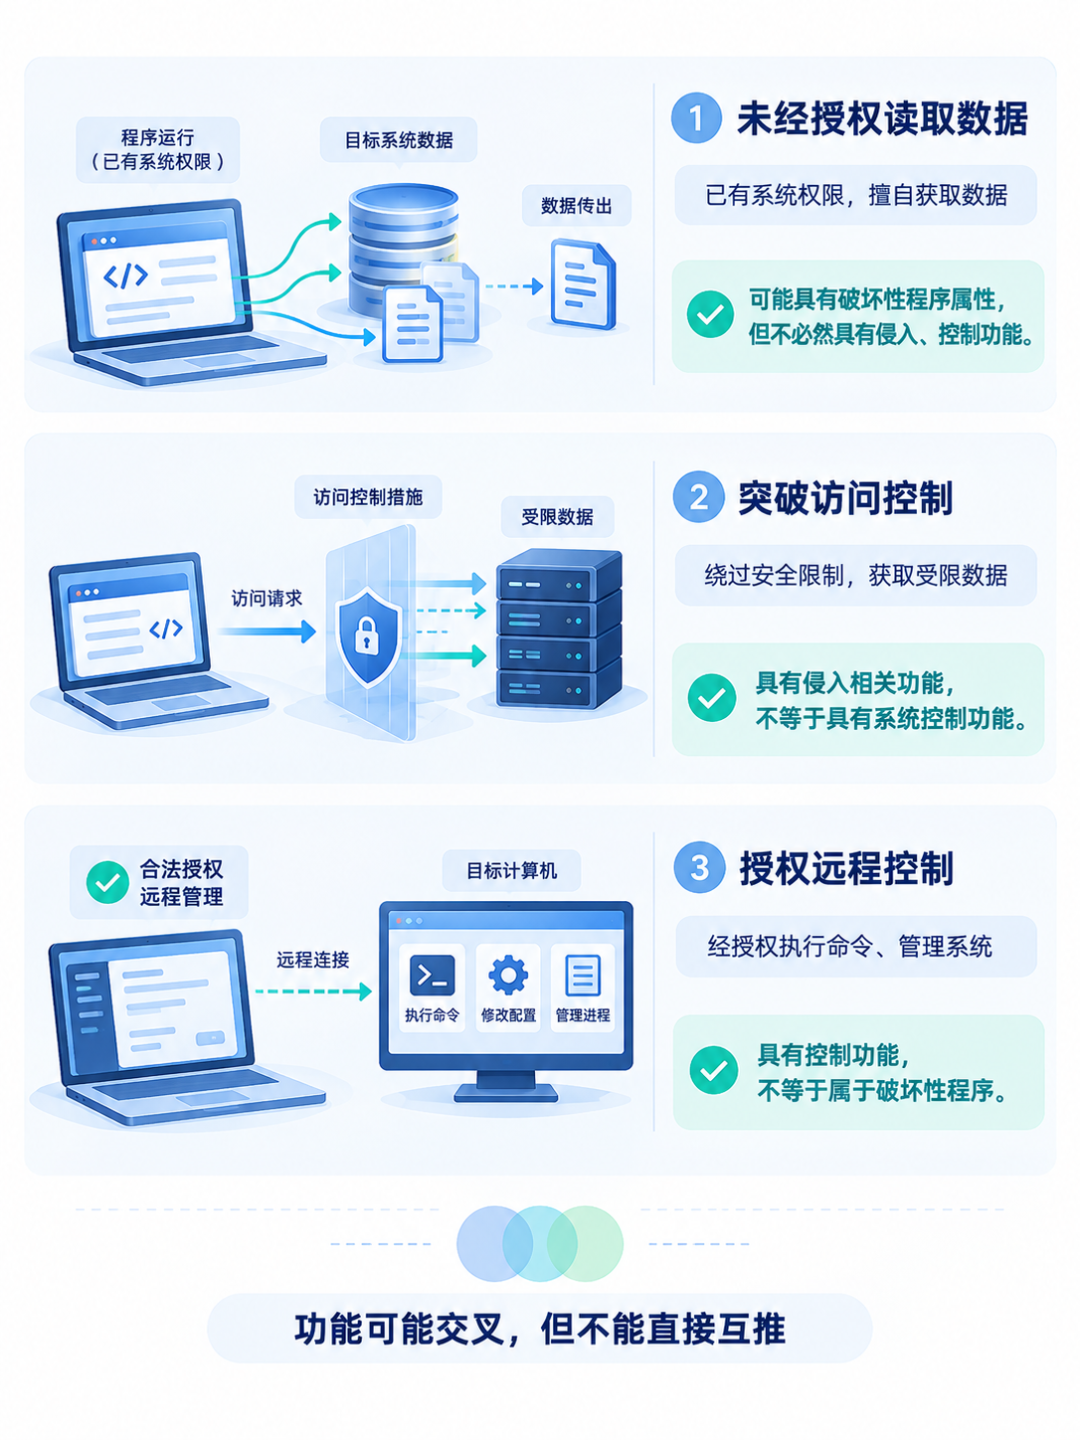
例如,某程序利用当前进程已有的操作系统权限,读取并向外部发送特定数据。在确认该数据获取行为是未经授权的情况下,程序可能符合上述规范对破坏性程序的定义。
但是,该程序可能并未绕过身份认证或者突破系统访问控制机制,也不具备执行远程管理指令、支配目标系统运行等控制能力。
同样,某程序利用已有权限实施未经授权的数据删除、修改操作,则符合上述规范对破坏性程序的定义,但不意味着其必然具备突破安全保护措施的功能特性。
需要注意的是,程序对文件或数据实施读写操作,并不当然意味着其具有对计算机信息系统实施控制的功能,如果将所有文件操作都广义解释为“控制”,便会使控制功能失去独立分析价值。对于控制功能的判断,应结合程序的权限获取方式、能够执行的操作指令及其对目标系统的实际支配能力等因素进行分析。
因此,程序符合破坏性程序的技术定义,并不意味着它必然具有侵入功能或者非法控制功能。
3.2 具有侵入功能,是否必然具有控制功能?
不必然。
法释〔2011〕19号第二条规定了三种应当认定为“专门用于侵入、非法控制计算机信息系统的程序、工具”的情形。其中,第一项和第二项分别涉及避开或者突破计算机信息系统安全保护措施,未经授权或者超越授权获取数据,以及对计算机信息系统实施控制的功能;第三项则对其他专门设计用于侵入、非法控制计算机信息系统或者非法获取数据的程序、工具作出了规定。
由此可见,司法解释分别列举了未经授权获取数据和实施控制两种功能情形。因此,程序具有突破安全保护措施并获取数据的功能,并不意味着其必然同时具有对计算机信息系统实施控制的功能。
例如,某程序能够绕过网站的访问控制机制,获取正常权限下无法访问的数据,但不具有执行服务器管理命令、修改系统配置或者控制服务器运行的功能。
在这种情况下,可以认为程序具有突破安全保护措施并获取数据的功能,但不能仅据此认定其同时具有系统控制功能。
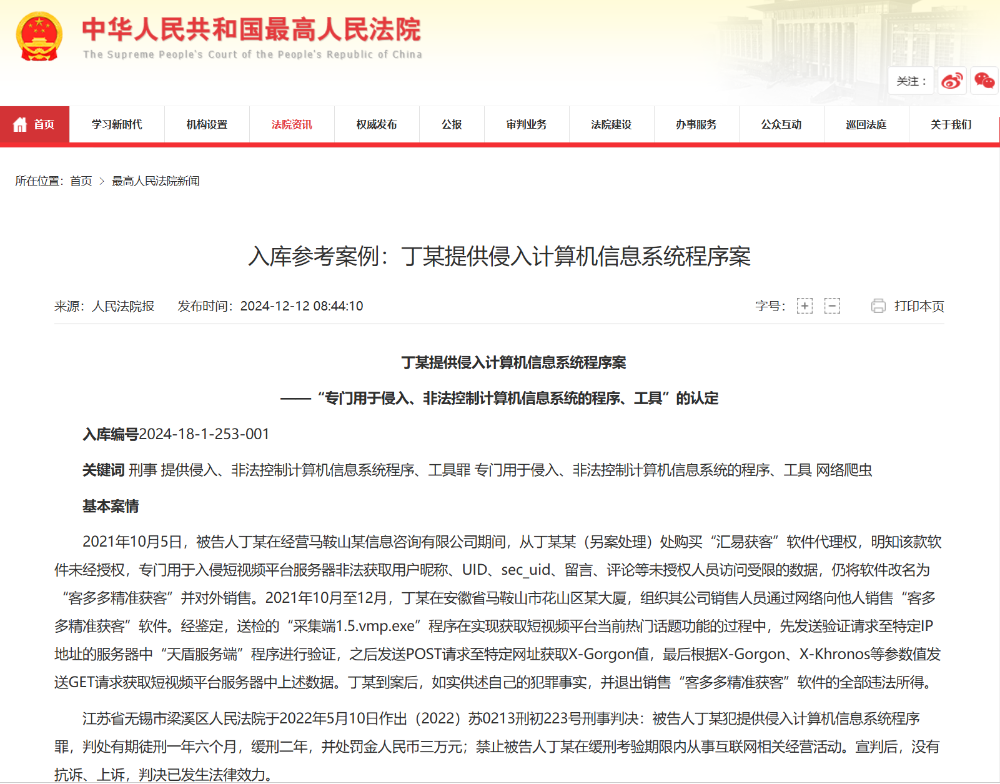
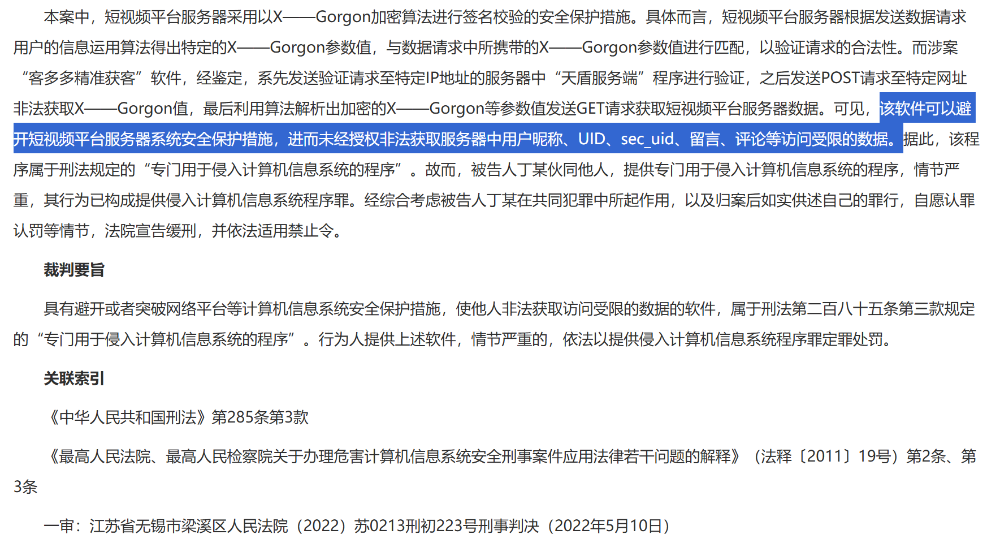
最高人民法院公布的入库参考案例“丁某提供侵入计算机信息系统程序案”(入库编号2024-18-1-253-001,https://www.court.gov.cn/zixun/xiangqing/449641.html),就涉及利用程序避开平台安全保护措施、获取受限数据的情形。该案的技术分析重点在于安全保护措施的突破及数据获取功能,而非对平台服务器的远程控制。
不过,这类程序虽然不必然具有控制功能,却可能同时符合破坏性程序的技术定义。
因为未经授权获取计算机信息系统数据,本身就是SF/Z JD0403002-2015所列举的行为之一。
至于是否存在“只有侵入功能,但是不具有控制功能,也不符合破坏性程序定义”的情形,则不能一概而论。如果所谓侵入功能仅表现为绕过某种访问限制,还需要进一步查明该过程是否涉及未经授权获取数据、修改认证信息或者干扰系统功能等行为。不能仅凭“侵入”这一概括性描述,就直接判断程序是否属于破坏性程序。
3.3 只有侵入功能,没有控制功能,也不属于破坏性程序?
理论上可以讨论,但应当十分谨慎。
假设某程序能够绕过身份认证,使使用者进入原本受限制的系统界面,在这种特定情况下,不能仅凭进入受限界面,就认定程序具有独立控制目标系统的功能或者认定其属于破坏性程序,还需要进一步查明:
  • 侵入过程中是否未经授权获取了数据;
  • 是否修改了认证信息、改变了认证状态、访问控制配置或相关数据;
  • 是否干扰了既有的安全保护功能;
  • 是否干扰了系统其他功能;
  • 是否存在其他符合检验规范定义的行为。
尤其需要注意,程序在突破认证过程中,可能同时发生数据获取或安全状态修改。如果检验发现符合规范定义的未授权行为,就不能再简单归类为“仅具有侵入性”。
因此,侵入功能不等于控制功能,但侵入过程可能同时产生符合破坏性程序定义的行为。具体是否存在,需要通过实际检验判断。
3.4 具有控制功能,是否必然属于破坏性程序?
同样不必然。
例如,正常的远程管理软件(向日葵、todesk等),可以在获得授权的情况下连接目标计算机,执行系统命令、管理进程或者修改系统配置。
这类软件显然具有控制计算机系统的功能,但其正常授权使用并不意味着存在未经授权获取、修改或者干扰系统功能及数据的行为。因此,不能仅凭程序具有远程控制能力,就认定其属于破坏性程序。
但是,如果程序在控制目标系统的过程中实施了未经授权的数据获取、修改、删除或者干扰等行为,则可能同时符合破坏性程序的技术定义。
这里需要特别区分:具有控制功能,不等于实施了非法控制;具有控制功能,也不等于属于破坏性程序。
对于程序是否具有非法控制相关功能,仍应结合其权限获取方式、控制机制及具体行为进行分析。
3.5 同时具有侵入、控制功能,是否必然属于破坏性程序?
不能简单地作出肯定或否定判断。
从概念上讲,侵入功能主要反映访问边界的突破能力,控制功能主要反映对系统的操作和支配能力。
根据SF/Z JD0403002-2015《破坏性程序检验操作规范》第3.2条,未授权获取的对象不仅包括系统中的数据,还包括计算机信息系统的功能;第6章进一步将这些行为作为确定破坏性程序的判断依据。
因此,对于通过侵入方式未经授权取得系统控制权限的程序,应当倾向于从SF/Z JD0403002-2015《破坏性程序检验操作规范》第3.2条中的相关未授权行为进行判断,
将未经授权取得系统控制权限解释为未经授权获取系统功能,是根据第3.2条措辞作出的技术规范解释,并不是该条明确写出了“非法控制程序一律属于破坏性程序”。
例如,某程序通过绕过目标系统的身份认证机制,取得原本不具备的系统管理权限,并能够执行相关控制指令。在这种情况下,程序不仅具有突破安全保护措施的侵入功能,还具有未经授权取得系统控制权限的功能。从规范中的技术定义来看,未经授权取得系统控制权限与未经授权获取计算机信息系统功能存在直接联系,因此鉴定机构即可依据相应技术规范对其破坏性程序属性作出判断,出具“待检程序为破坏性程序”的鉴定意见。
由此可见,对于已经确认能够突破安全保护措施、未经授权取得系统控制权限的程序,通常具有认定为破坏性程序的技术依据。需要注意的是,这一判断仍应建立在具体功能及实现机制的检验分析之上,而不能仅凭“侵入”、“控制”等概括性名称作出结论。
3.6 三者关系的归纳
由此可见,破坏性程序属性与程序的侵入、控制功能之间存在联系,但并不存在简单的必然包含关系。
一方面,不能依据“破坏性程序”的鉴定结论,直接推定程序具有侵入或者控制功能;另一方面,也不能仅凭程序具有侵入、控制功能,就直接认定其符合破坏性程序的技术定义。
对于鉴定机构而言,应当以适用的检验规范为依据,结合程序的具体功能、行为及实现机制开展分析,并在检验结果能够支持的范围内形成专业技术意见。
对于司法机关而言,则需要进一步审查相关技术事实,并结合授权情况、行为人的具体行为及其他案件证据进行综合认定。

04
典型案例:程序技术属性与司法认定之间的关系


前文已经分析了破坏性程序属性与侵入、控制功能之间的关系。那么,在具体案件中,“破坏性程序”的技术鉴定结论,与相关犯罪的司法认定之间又存在怎样的关系?
破坏性程序的技术鉴定结论能够为相关犯罪的认定提供重要技术依据,但技术规范中的程序分类与刑法规定的相关法律属性并不完全等同。
法释〔2011〕19号第十条规定,对于是否属于刑法第二百八十五条、第二百八十六条规定的“国家事务、国防建设、尖端科学技术领域的计算机信息系统”、“专门用于侵入、非法控制计算机信息系统的程序、工具”、“计算机病毒等破坏性程序”难以确定的,应当委托省级以上负责计算机信息系统安全保护管理工作的部门检验。司法机关根据检验结论,并结合案件具体情况认定。
这一规定进一步说明,相关程序、工具的认定既需要专门技术检验,也需要结合具体案件事实,不能仅凭某项孤立的程序功能或者概括性的技术分类完成全部认定。
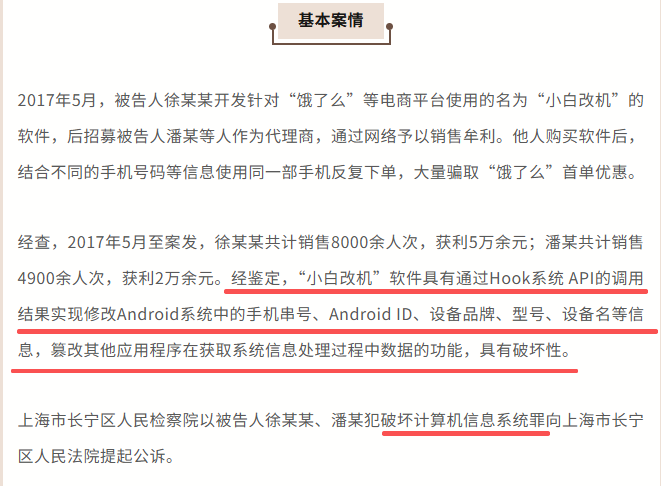
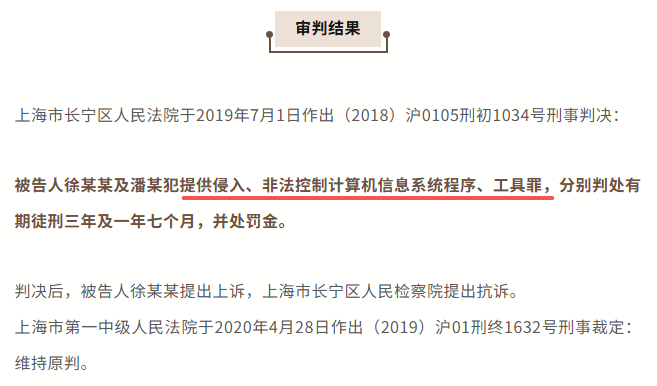
以“徐某、潘某等人提供侵入、非法控制计算机信息系统程序、工具案”为例
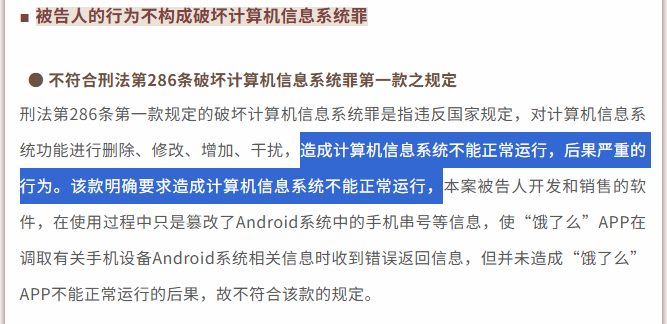
上海市长宁区人民法院审理的(2018)沪0105刑初1034号案件中,涉案“小白改机”软件通过Hook系统API调用结果,篡改其他应用程序获取设备信息过程中涉及的数据,经鉴定具有破坏性。
公诉机关原以破坏计算机信息系统罪提起公诉,但法院认为,涉案软件虽然具有技术规范意义上的破坏性,却不符合刑法第二百八十六条第三款的“计算机病毒等破坏性程序”的认定要求。同时,结合软件的具体功能、设计用途及被告人的提供行为,法院最终认定涉案软件属于法释〔2011〕19号第二条第三项规定的专门性程序、工具,最终以提供侵入、非法控制计算机信息系统程序、工具罪定罪。
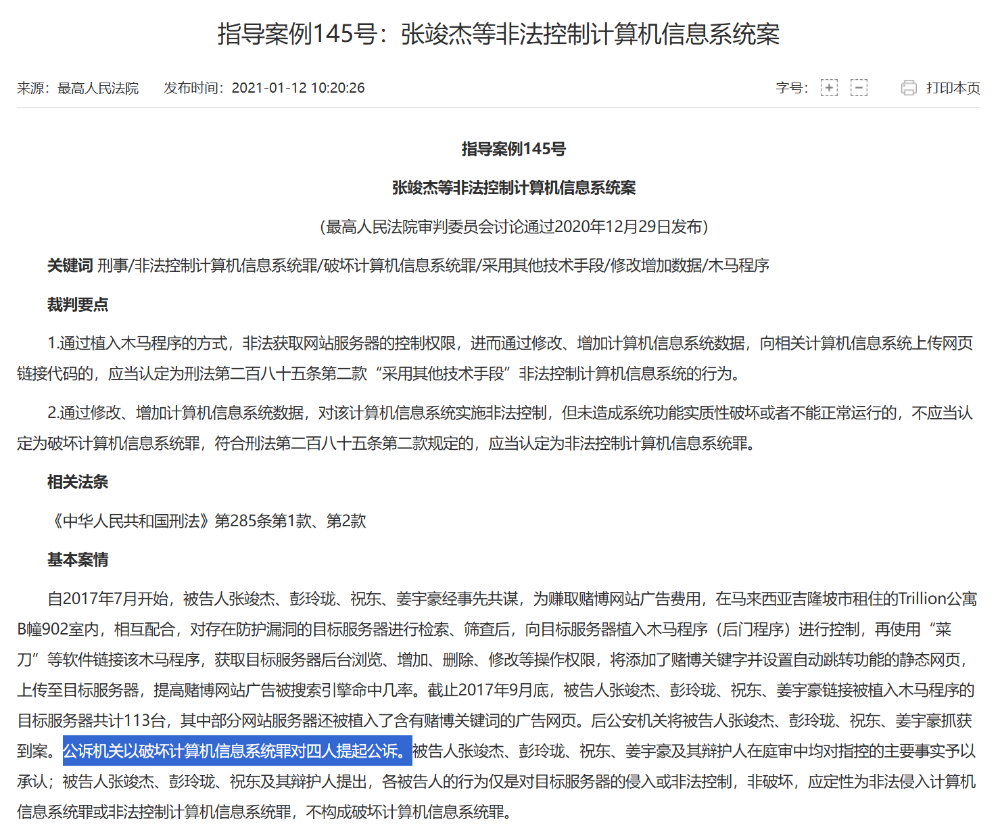
以最高人民法院指导案例145号“张竣杰等非法控制计算机信息系统案”为例。
(1)基本案情
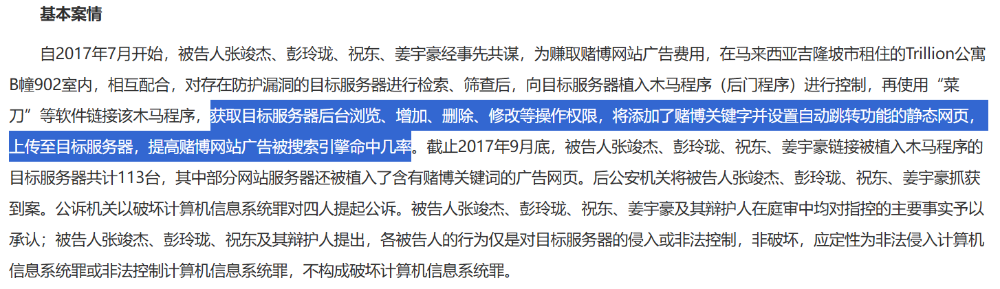
根据最高人民法院公布的指导案例145号,行为人通过向存在安全漏洞的网站服务器植入木马程序,取得服务器的控制权限,并借助相关软件获得后台浏览、增加、删除、修改等操作权限,进而向服务器上传包含特定关键词及自动跳转功能的网页。公诉机关以破坏计算机信息系统罪提起公诉,但法院最终认定相关行为构成非法控制计算机信息系统罪。
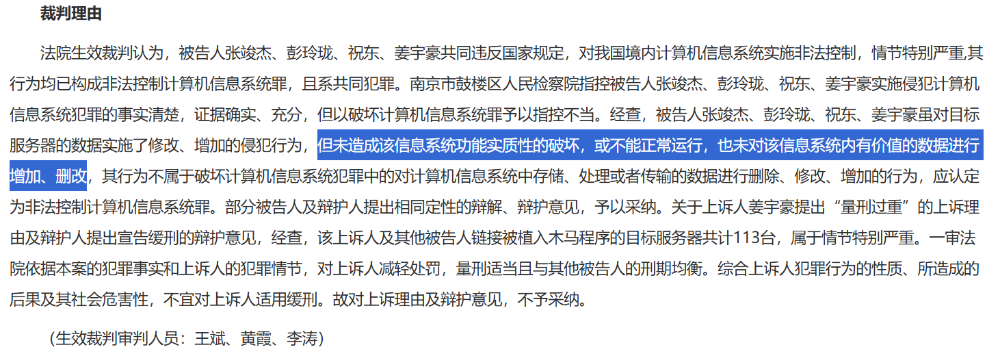
(2)为何实施了数据增加、修改等行为,却未被认定为破坏计算机信息系统罪?
法院认为,行为人虽然对目标服务器的数据实施了增加、修改操作,但并未造成计算机信息系统功能实质性破坏或者不能正常运行,也未对系统内有价值的数据进行相应侵害,因此不应认定为破坏计算机信息系统罪。
这一裁判理由说明,刑法意义上的破坏计算机信息系统犯罪,并非只要存在未经授权的数据增加、修改等行为就当然成立,还需要结合具体操作对象、系统功能受到的影响及相关法律规定进行判断。
(3)本案与“破坏性程序”技术鉴定有什么关系?
根据SF/Z JD0403002-2015《破坏性程序检验操作规范》第3.2条,破坏性程序的定义涵盖对计算机信息系统的功能或计算机信息系统中存储、处理或者传输的数据等进行未授权地获取、删除、增加、修改、干扰及破坏等的应用程序。
本案中,行为人通过木马程序取得服务器控制权限,并实施未经授权的数据增加、修改操作。这些技术行为与上述规范列举的行为类型具有直接关联。因此,如果对涉案程序开展破坏性程序检验,且能够确认送检程序具有符合规范定义的相关功能和行为特征,即可依据该规范认定其属于破坏性程序。这是因为破坏性程序鉴定主要针对程序的功能、行为及技术属性,而破坏计算机信息系统罪的认定则需要结合行为人的具体行为、系统功能受到的影响及案件事实多维度进行法律评价。因此最终法院未将其定性为破坏计算机信息系统罪。
上述案例说明,破坏性程序的技术鉴定意见可以为司法机关认定涉案程序的法律属性提供重要依据,但其与刑法相关规定的适用并非简单对应,不能仅凭“破坏性程序”这一技术分类直接确定适用的罪名。
两个案例分别从程序的法定属性和具体行为的认定两个层面,反映了技术鉴定与司法认定之间的关系。“小白改机”案说明,程序的破坏性鉴定结论及其所依据的功能分析,可以为相关法定程序、工具属性的认定提供重要依据,但“破坏性程序”的技术属性并不必然符合刑法第二百八十六条第三款的“计算机病毒等破坏性程序”的法定属性;指导案例145号则说明,程序存在符合破坏性程序技术定义的行为特征,也不意味着行为人实施的相关行为必然构成破坏计算机信息系统罪。具体行为是否构成破坏计算机信息系统罪,还需要考察相关操作对系统功能及数据产生的实际影响。

05
鉴定意见究竟能够做到什么程度?


《司法鉴定程序通则》第二条规定:
司法鉴定是指在诉讼活动中鉴定人运用科学技术或者专门知识对诉讼涉及的专门性问题进行鉴别和判断并提供鉴定意见的活动。
因此,鉴定意见并非只能描述程序代码或运行现象。对于能够通过专业技术方法查明的问题,鉴定机构可以依据相关技术规范,对程序的功能、行为特征及技术属性作出专业判断。但在实际案件中,鉴定意见能够证明的事项,还需要结合具体检验对象、委托事项、检验材料及技术条件进行分析。
对于涉嫌提供侵入、非法控制计算机信息系统程序、工具罪的案件,鉴定机构可以围绕送检程序的具体功能及实现机制开展检验,例如分析程序的数据获取方式、权限操作机制、指令执行能力,以及对目标系统功能或相关数据产生的影响等。
如果检验发现程序存在符合SF/Z JD0403002-2015《破坏性程序检验操作规范》定义的行为,且具有充分技术依据,可以依据该规范形成相应的破坏性程序鉴定结论。
但是,能够查明程序具有某项功能,并不意味着鉴定机构在所有案件中都能够查明该功能所涉及的全部技术事实。
例如,对于手机屏幕锁、账户锁等能够直接检验的安全保护机制,鉴定机构可以在具备相应检验条件的情况下,分析程序是否具有绕过、解除相关限制的功能及其实现方式。
而在网络爬虫、游戏外挂等案件中,目标平台的身份认证、访问控制、请求校验等安全保护措施可能依赖平台服务器端实现。鉴定机构即使能够查明送检程序的网络请求特征、数据处理逻辑及功能实现机制,也未必能够仅凭送检程序完整还原目标平台实际采用的保护措施。在此情况下,通常需要司法机关向平台运营方调查取证,请求其提供相关安全保护措施的技术资料、系统日志或者必要的技术说明,并结合案件需要开展补充检验,以查明相关保护机制及涉案程序与其之间的关系。
因此,鉴定意见应当以实际检验结果为依据,对能够查明的技术事实作出明确判断;对于尚未取得充分技术依据的事项,则不宜超出检验范围作出确定性结论。 司法机关则应结合鉴定意见、平台提供的资料及其他在案证据,对相关事实进行综合审查认定。

06
结语


通过相关技术规范与典型案例的分析可以看出,破坏性程序属性与程序的侵入、控制功能之间存在联系,但并不具有简单的必然包含关系。同样,程序的技术鉴定结论与相关犯罪的司法认定之间,也并非直接对应关系。
鉴定机构应当依据相关技术规范,对能够通过专业技术方法查明的程序功能、行为特征及技术属性作出客观、准确的判断;司法机关则应结合鉴定意见及其他在案证据,依法认定相关案件事实及行为人的刑事责任。
明确技术鉴定的证明范围及其与司法认定之间的关系,才能更好地发挥电子数据司法鉴定意见在刑事诉讼中的证据作用。
*声明: 本文仅代表作者个人观点,旨在结合相关技术规范、法律规定及公开案例进行研究与探讨,不构成对具体案件的鉴定意见或法律定性。相关问题仍应结合具体案情、在案证据及适用法律进行判断。

奇安信集团旗下有北京、上海、西安三家司法鉴定所:北京网神洞鉴科技有限公司司法鉴定所、上海盘石洞鉴科技有限公司司法鉴定所与陕西西安洞鉴云侦声像资料司法鉴定所。其中,上海所是上海第一家通过 CNAS 认证认可的民营计算机类司法鉴定机构。三所均通过了CMA资质认定,是目前国内少数能够通过自主研发软件进行取证与分析的电子数据司法鉴定机构,具有独立的实验室场所,其中包括:案件受理区、数据恢复区、手机取证区、计算机取证区、屏蔽室、无尘工作间和物证室,并配备多种国内外先进的技术检验及辅助设备。经过多年的时间积累和发展,现拥有一批胜任鉴定工作的专业技术人员,以专业的技能和丰富的经验,来开展声像资料和电子数据司法鉴定工作。开展的鉴定服务范围包括:声像资料鉴定、电子数据司法鉴定、计算机证据固定和获取、手机终端取证与分析、数据恢复、密码破解以及涉及电子设备的民事调查等。

转载声明:本文转载自原发布平台 (作者:奇安信洞鉴), 原文标题《“破坏性程序”的技术属性与鉴定意见的证明边界》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。