阿三此次eMudhra机构证书问题影响到Java了,三哥也是草台班子,据说这家机构被谷歌施压后,选择不干证书业务了,太魔幻了!这几天让那几个洞搞得心态都炸了,现在最怕不懂技术的领导一听一堆严重漏洞,玩命催下属解决,好多问题只能先缓解,尤其是有的生产环境,这个时候安全厂家的作用来了,更新拦截规则,就这样吧。我们来看看这个Java又是咋了。
一、漏洞说明
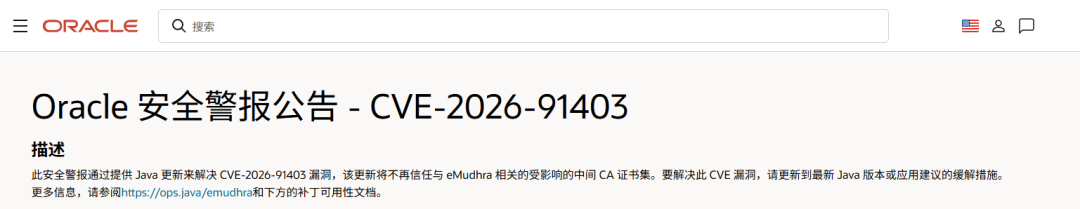
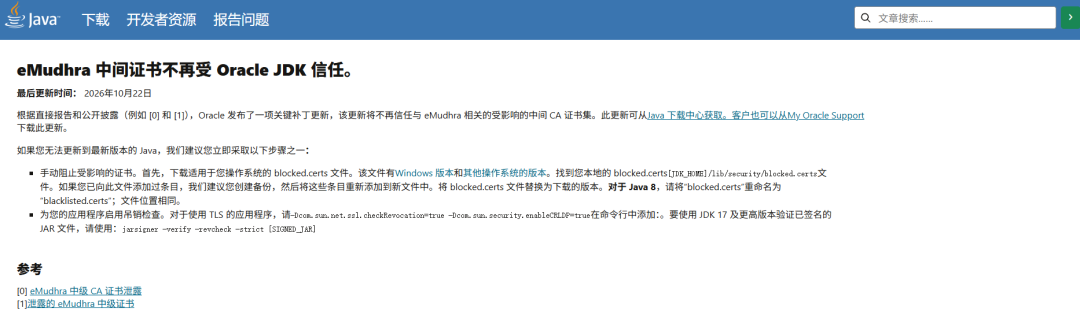
CVE-2026-91403 影响 Oracle Java SE、Oracle GraalVM for JDK 和 Oracle GraalVM Enterprise Edition 中的 JSSE(Java Secure Socket Extension)组件。根据 Oracle 官方风险提示,攻击者可以通过网络,利用相关组件的 API 发起攻击;利用条件较低,无需身份认证,也不要求用户交互。成功利用可能导致关键数据或目标环境可访问数据遭到未授权读取、创建、修改或删除。需要注意的是Oracle 没有在该公告中公开足以还原漏洞根因的详细技术分析。因此,目前不应直接断言它属于特定的 TLS 协议缺陷、证书校验绕过或远程代码执行漏洞。该漏洞主要是通过在 Java 更新中取消对一组受影响的 eMudhra 相关中间 CA 证书(Intermediate CA Certificates)的信任来解决的。
二、受影响产品与版本
以上是公告列出的受影响版本,不代表所有版本的完整边界。Oracle 还指出,安全公告补丁针对处于 Premier Support 或 Extended Support 阶段的产品版本;不受支持的旧版本也可能受到影响。
三、修复与排查建议
建议按照以下顺序进行处置。
盘点 Java 运行环境
在 Linux 服务器执行:
bashjava -version which java readlink -f "$(which java)"Windows 可执行:
powershelljava -version where.exe java注意检查服务进程实际使用的 JDK,而不只是当前终端的默认 Java。
排查 Java 应用和依赖
优先关注使用 JSSE 的 HTTPS 服务、TLS 客户端、Java Web 服务,以及嵌入式或容器内的 Java 运行时。检查实际加载的 JDK 路径、容器镜像及服务启动参数。
升级到供应商提供的修复版本
通过 Oracle Java 下载页面 和官方公告中的补丁说明选择适用版本。使用其他 OpenJDK 发行版时,应核实对应供应商的修复公告,不要仅凭版本号相近就认定已经修复。
复核修复结果
更新后重启受影响的 Java 服务,再次核实运行时版本、容器镜像和服务启动路径。对于无法立即升级的服务,限制不必要的网络访问,并减少对不可信输入的处理。
四、漏洞验证与监测
当前公开公告没有提供足以确认漏洞存在的通用检测请求或可靠的无害 PoC。因此,建议优先采用版本核查和资产清单匹配,不要通过生产环境的攻击性测试来判断是否受影响。
资产侧: 收集 JDK/JRE 版本、发行商、运行路径、容器镜像标签。 网络侧: 梳理对外开放的 Java 服务及其 TLS/HTTPS 入口,核查不必要的公网暴露。 日志侧: 结合 Java 应用日志、反向代理日志及网络流量,排查异常连接、异常请求和非预期的数据访问。 漏洞管理侧: 将 CVE-2026-91403 加入漏洞扫描与修复跟踪清单,并记录补丁版本和验证时间。
五、总结
CVE-2026-91403 的关键风险在于:影响 Java/GraalVM 的 JSSE 组件,网络可达、无需认证,CVSS 3.1 评分为 9.1,且可能危及数据机密性和完整性。
处置优先级建议:
优先盘点公网可达、使用受影响 Java 版本的业务系统。 按 Oracle 公告安装适用补丁,并核实运行中的实际版本。 对无法立即升级的系统实施网络访问限制和持续监测。 在缺乏公开技术细节的情况下,不将其直接定性为 RCE,也不把扫描到受影响版本等同于已遭入侵。