安全大逃杀:https 证书、PHP、Node.js 三连爆

作者:赛博禅心 发布:2026-10-21 23:57 收录:2026-10-22 02:49 4 次阅读 约 1943 字
摘要:寄....这么刺激的吗?
推荐理由:本文围绕「漏洞」、「Linux」、「Pwn」等主题展开。

刚刚,日本首相高市早苗发了一条推:

今晚请大家检查自己的网站是不是用了 PHP,补丁一出马上打;来不及的话,先把网站停掉
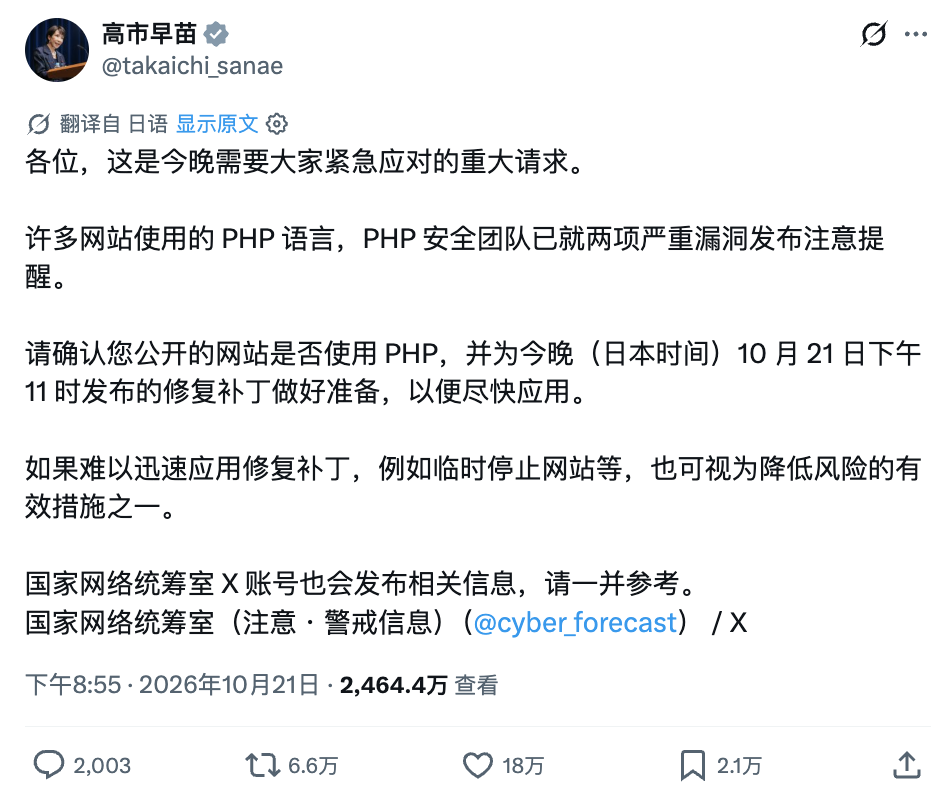
考虑到目前 70% 的网站是基于 php 的,众多国家网站临时下线,全球服务器来了此大逃杀


发生了什么

就在刚刚,一连串的高危漏洞被爆了出来:

  • https 证书:印度证书机构 eMudhra 的 8 张 CA 证书被攻破,谁都能用它冒充任何网站

  • PHP 高危漏洞:攻击者不用登录就能在服务器上执行代码,补丁发布前一天细节就泄露了

  • Node.js 高危漏洞:同一天修了一个能远程执行代码的漏洞

  • 再往前几天,Nginx 一次修了 5 个漏洞,Linux 修了一个虚拟机逃逸

自动循环的示意动画10-14Nginx一次修了 5 个漏洞,3 个是 CVSS 9.2修复版 1.30.6 / 1.31.7需要特定配置才能触发10-14Linux虚拟机逃逸漏洞 PwnEscape 的修复合进主线虚拟机里能读宿主机内存、拿 root发现者用了 AI 漏洞研究工具10-17eMudhra8 张 CA 中间证书的私钥能直接算出来谁都能冒充任何网站浏览器当天封锁服务器、物联网设备还在信10-20PHP两个 9.2 分漏洞,补丁发布前一天细节泄露不用登录就能执行代码WordPress、Drupal、Joomla 都中10-21PHP、Node.jsPHP 发补丁Node.js 同日修了能远程执行代码的漏洞荷兰、芬兰政府抢在补丁前把一批网站下线日本首相发推催大家打补丁这几个,服务器上都得更新一遍

“想象一下你有一个用 Go + PHP + NodeJS + nginx 的网站在 Linux(内核提交 c6e50df8 之前)上运行,通过 HTTPS 提供服务,使用由 eMuhdra 签发的 TLS 证书”...这辈子有了


证书:谁都能冒充任何网站

先说下当前互联网下的 HTTPS 安全

你打开一个现代网站,都会带有一张身份证书,来证明比如“我就是 api.openai.com”。证书的签名来自中间证书,中间证书的签名则来自根证书谁拿到中间证书的私钥,谁就能给域名签证书

然后...世界的草台班子时间到了eMudhra(证书品牌叫 emSign)有 8 张中间证书。然后草台班子原理发力了,这里的私钥本该是 116 位的随机数,但实际只用了...几个很小的数字,比如其中一张证书的私钥是「4」
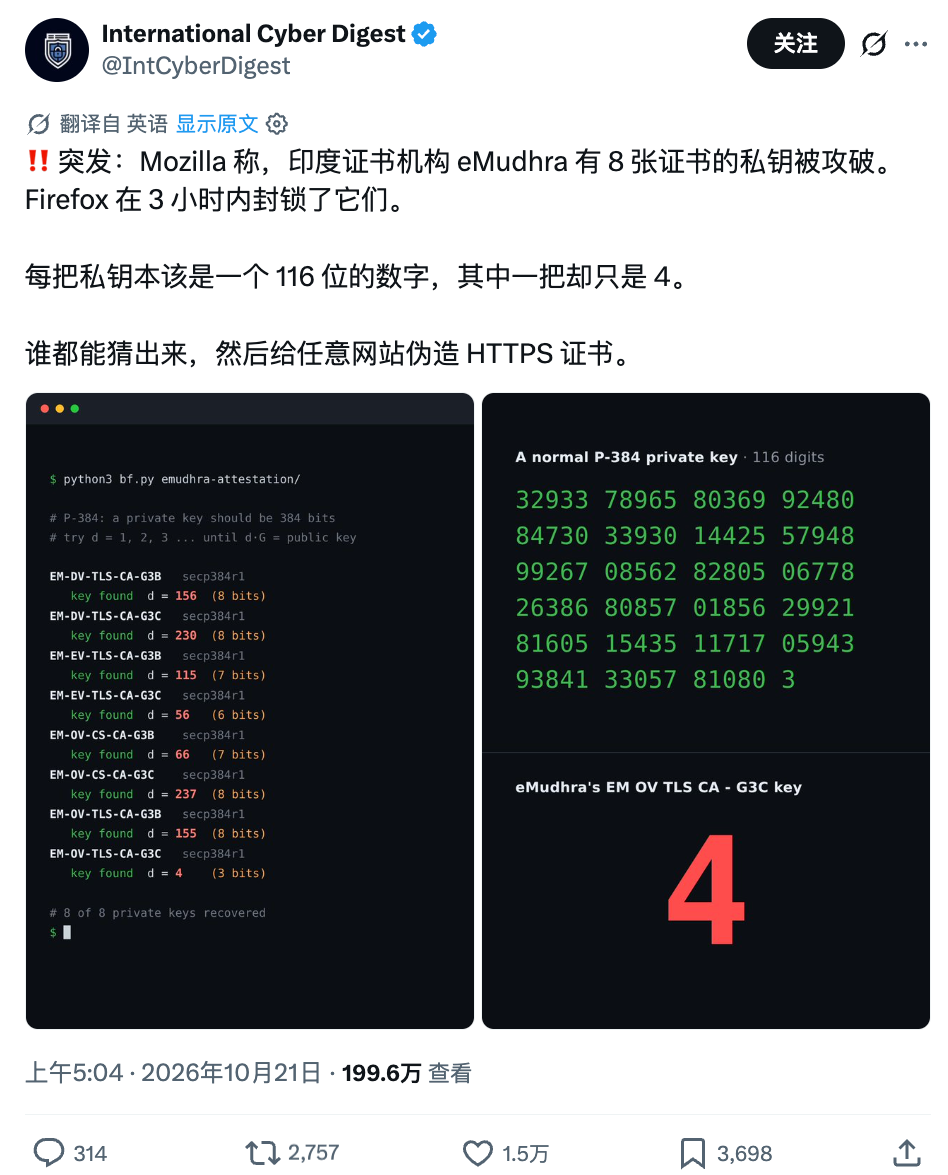
自动循环的示意动画证书·公开公钥 QG:P-384 曲线上人人都知道的起点d:私钥,只应由 CA 保管04 9A 3F E1 7C 2B … 5B 0D 82示意8 张中间证书,全是 P-384 ECDSA2025-04-30 的密钥仪式里生成任何人·从 1 开始试 × G≠ Q × G≠ Q × G≠ Q × G= Q8 把私钥都小于 256,最多试 255 次Scott Helme 的笔记本上不到 1 秒任何人·拿到私钥EM OV TLS CA - G3C这张中间证书的私钥可以给任何域名签证书发现者用 8 把私钥各签了一句话当证明:We have a problem here - Wayne对照·正常的 P-384 私钥384 位的随机数,下面一格是十进制的一位要试的次数是一个  位数2 的 384 次方,约 3.9 × 10 的 115 次方eMudhra 这 8 把,十进制只有 1 到 3 位8 把私钥都小于 256:4、56、66、115、155、156、230、237

于是,安全研究员 Scott Helme 用时不到 1 秒的时间,把 8 把私钥全部算出来(你甚至可以用一句 prompt 让 claude 给你算出来)

自动循环的示意动画根证书·给中间证书签名emSign ECC Root CA - G3预装在系统和浏览器的信任列表里Mozilla、Chrome、Apple 的根库里都有它它签过的中间证书,也一样被信任中间证书·给网站签证书EM DV TLS CA - G3C私钥 d =1255本该是一个 116 位的随机数从 1×G 往上试到等于公钥,不到 1 秒攻击者·用 230 签一张假证书客户端中间人api.openai.comapi.openai.com签发者:EM DV TLS CA - G3C冒充服务器,把它递给客户端在公共 Wi‑Fi 或被劫持的线路上客户端·验证这张证书浏览器拒绝服务器和设备放行Chrome / Firefox / Safaricurl / Python / Node / Go物联网设备API key 被看到10 月 17 日下发封锁名单CRLSet、OneCRL还要求证书透明 CT 日志只认磁盘上的一份证书包默认不查吊销也不查 CT 日志加密照常,被冒充的是对面那台服务器。

这个事情在用户侧没啥感知,但服务器那边就麻烦,没这么快能修好全部服务器,截至发文时,用 macOS 自带的 curl 访问挂在这批证书下面的测试站,照样验证通过:
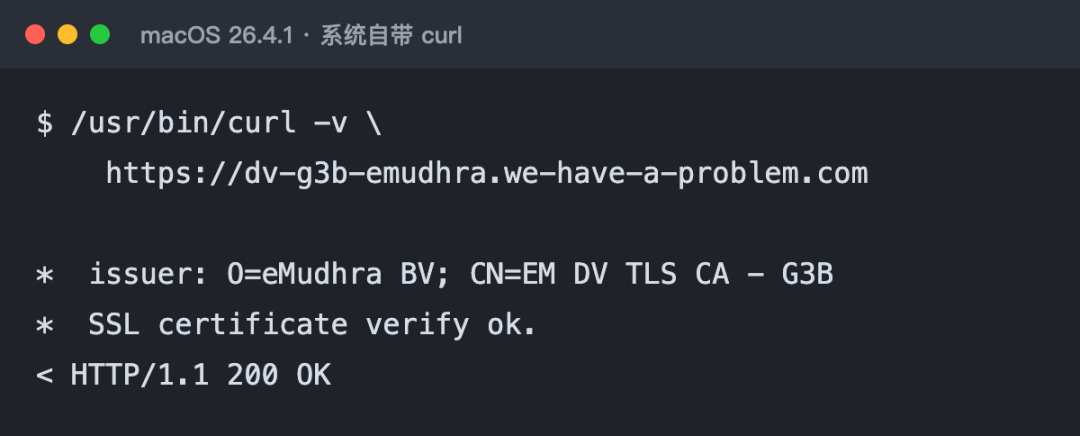
于是很多的服务器遭了殃,包括各种CI 流水线、curl | sh 安装脚本,还有出厂就不再更新的物联网设备,都在这个范围里。这批证书要到 2039 年才过期


PHP:寄

长话短说:极大漏洞,老版本 php 还不支持修,赶紧升级吧
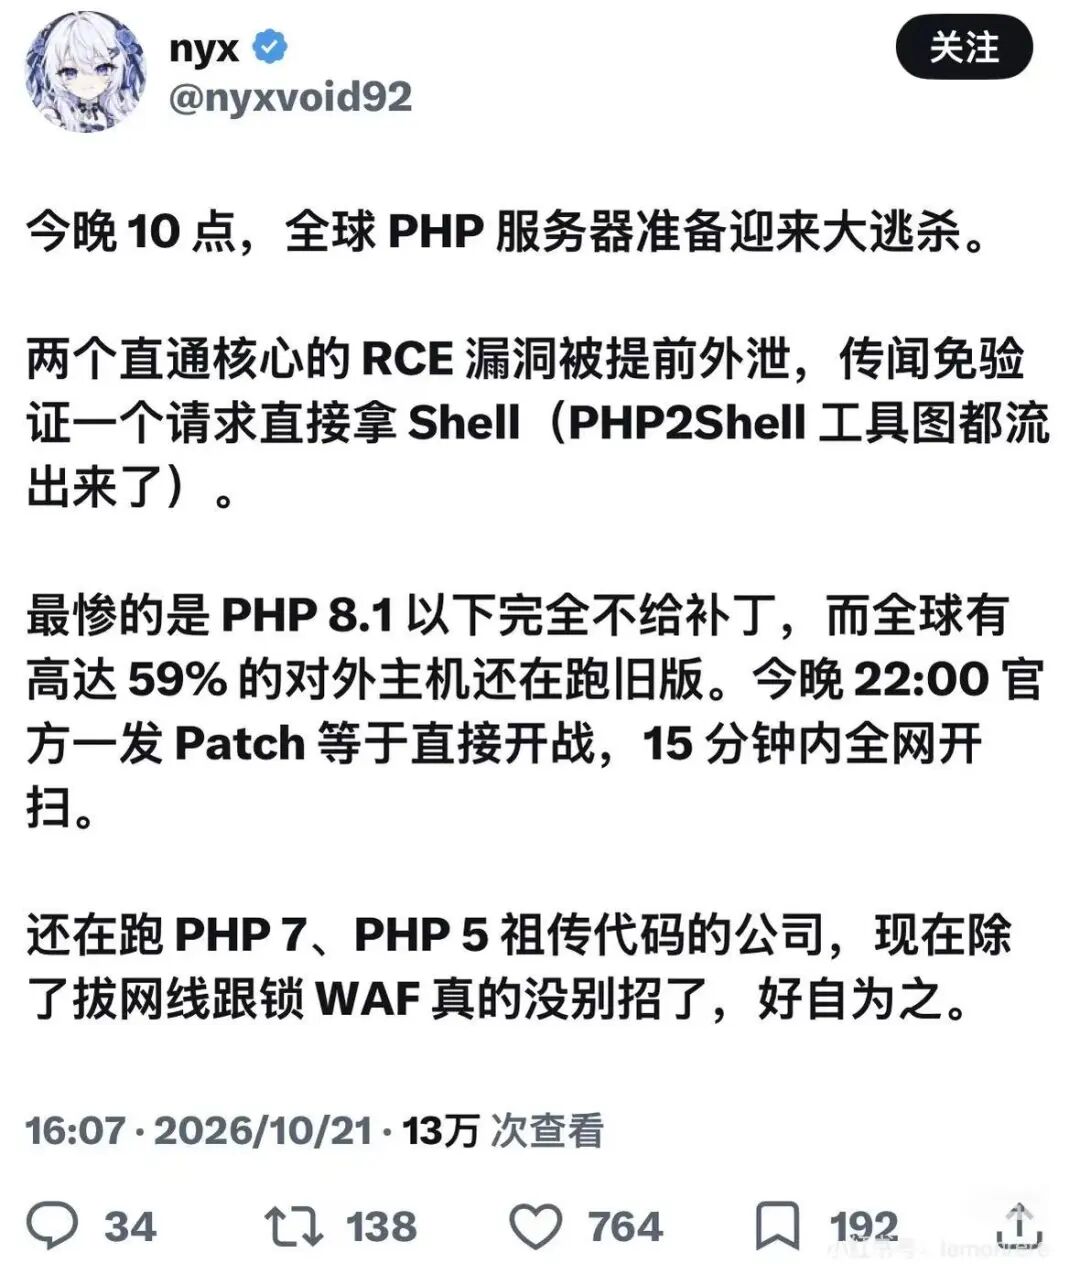
当天细节就漏了出去,工具的演示视频也上了推:
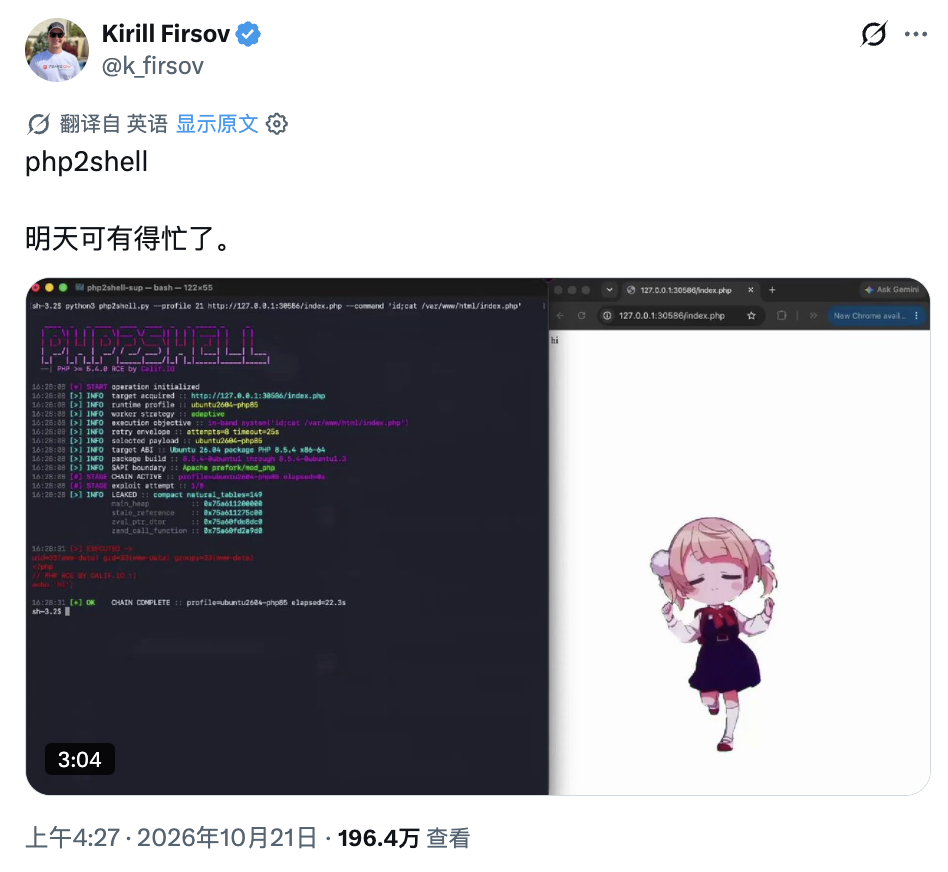
这两个漏洞被叫做 PHP2Shell,出在 PHP 引擎本身:

  • 并不需要用户或者管理员干什么,PHP 就已经中招

  • WordPress、Drupal、Joomla 的最新版都被演示了远程执行代码,只有一个 Hello World 页面的网站也一样

  • 受影响的版本最早到 PHP 5.4,2012 年的代码

Cloudflare 在补丁发布前 6 个多小时,就已经看到了针对 PHP 网站的攻击

自动循环的示意动画CVSS两个漏洞:CVE-2026-109618、CVE-2026-109619不用登录,几乎所有版本至少中一个PHP-FPMApache mod_phpphp-cgiFrankenPHPLiteSpeed这些跑法都算PHP 分支有没有补丁官方修复版官方修复版官方修复版官方修复版2026-12-31 停止支持最小源码补丁官方不再发版本,只给最小源码补丁自己编译,或等发行版、厂商回移7.3 及更早没有补丁最早到 PHP 5.4,2012 年的代码官方不发版本,也没有源码补丁升级 PHP 运行时才是完整修复;升级 WordPress 这类应用,换不掉底下的 PHP

升级 WordPress 换不掉底下的 PHP,要修就得升级 PHP 本身,再重启所有 PHP 进程


AI 找到的

然后这两个漏洞,emmmmm....是 OpenAI 牵头的 Patch the Plane 找到的:Calif 用的是 GPT‑5.6 Sol,Wiz 用了 Gemini 4 Argon 和 GPT‑5.6 Sol,在这个过程中OpenAI 的 Codex Security 团队也参与了
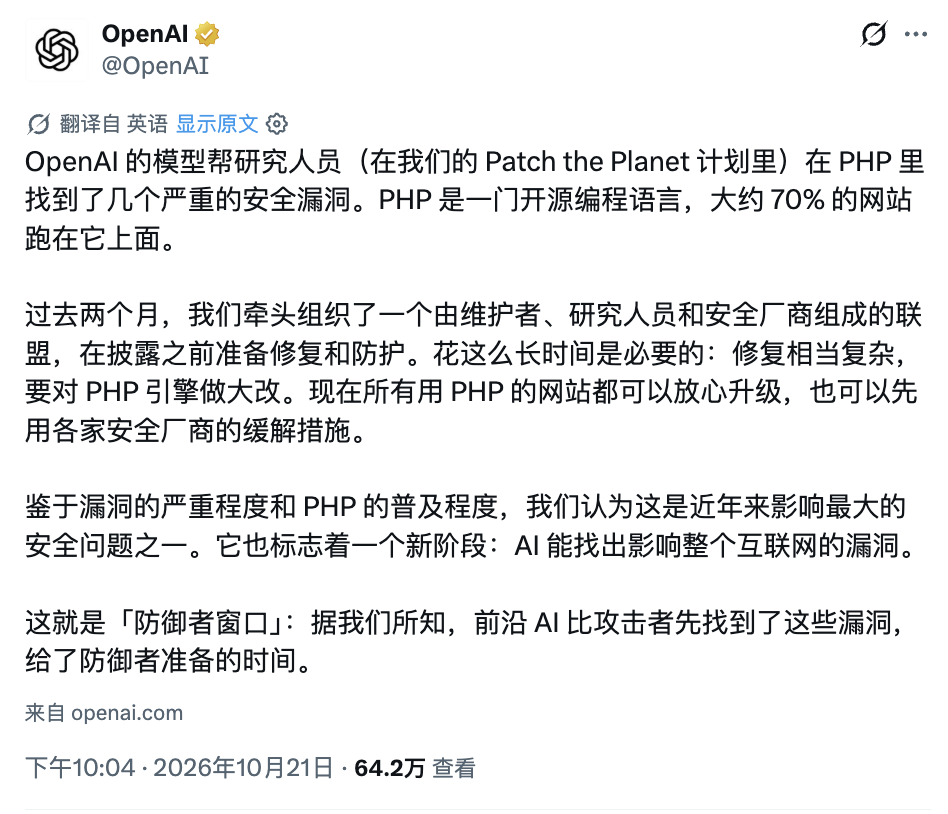
OpenAI 把这叫“防御者窗口”:AI 比攻击者先找到漏洞,给防御方留出准备时间

emmmmm...


然后是 Node.js

同一天,Node.js 的安全更新也到了
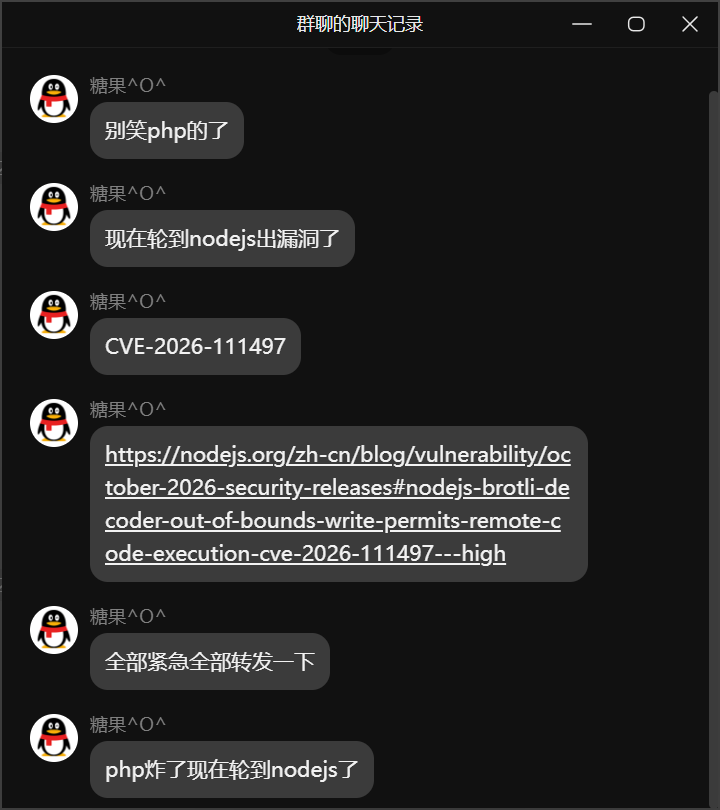
这次修了 10 个漏洞,最严重的是 Brotli 解码器(一种常用的网页压缩格式)越界写,可以远程执行代码;另外两个能绕过证书的主机名校验;自带的根证书也顺手去掉了 eMudhra 那批

要更新到 22.23.4、24.22.1 或 26.12.1,已经停止维护的 Node.js 20 及更早版本,不会有补丁


最后

哎....总感觉更大的事情还在后面....

转载声明:本文转载自原发布平台 (作者:赛博禅心), 原文标题《安全大逃杀:https 证书、PHP、Node.js 三连爆》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。