Opencode这事太有意思了,前脚好多大模型免费调用,后脚就出了安全问题,说和大模型蒸馏攻击有关,一开始好多论坛堵在讨论他是怎么盈利的,我感觉用户的数据很值钱,每天调用量应该很大,那么现在大模型火爆的今天,数据的重要性不言而喻了吧。我们来看看这次发生了什么,我们也会紧跟后续。
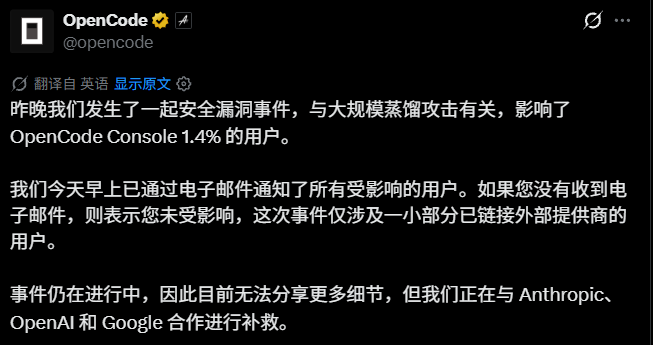
OpenCode 用户已收到警告,由于未经授权访问正在停用的旧系统,第三方 AI 提供商的 API 密钥可能已泄露。该通知于 2026 年 10 月 17 日以截图形式发布在 Reddit 的 r/opencode 社区,其中列出了 OpenAI 和 Anthropic 等服务的凭据,这些服务可能受到影响,并要求用户撤销并更换密钥。
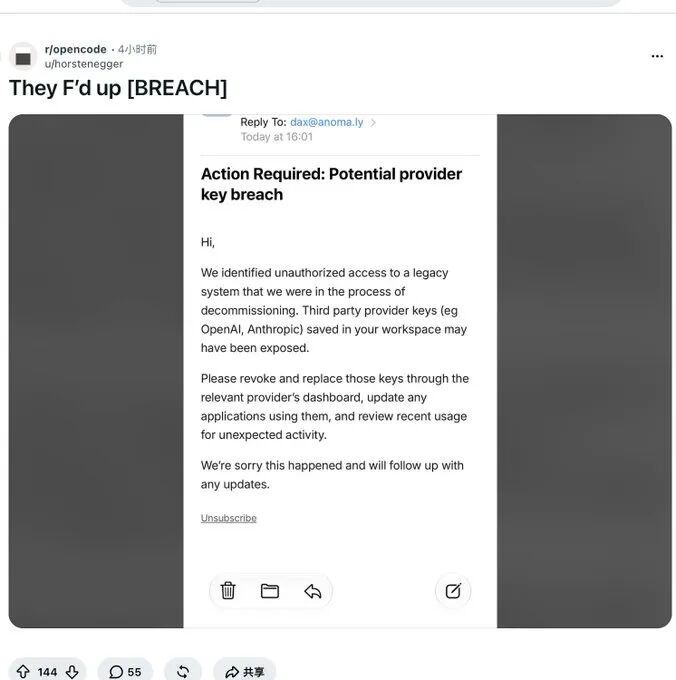
该通知确认了两件事:发生了对旧系统的未经授权访问,以及存储在用户工作区中的第三方提供商密钥_可能已泄露_。但它并未提供受影响的帐户数量、访问持续时间、入侵者如何进入系统,以及是否所有凭据都被提取。我不会妄加猜测,在供应商提供更多信息之前,任何人都不应该这样做。所有收到警告的用户都应立即采取行动。
OpenCode 发现有人未经授权访问了一个即将退役的旧系统。该公司警告称,存储在用户工作区中的提供商密钥可能已泄露,并列举了 OpenAI 和 Anthropic 等提供商的密钥作为示例。OpenCode 建议用户采取三项措施:通过各提供商的控制面板撤销并替换其凭据;更新所有使用这些密钥的应用程序;以及检查近期使用情况是否存在异常活动。
该通知并未说明系统是如何被入侵的。现在就指出具体的漏洞、暴露的数据库、被盗的管理员凭证或具体的攻击者身份还为时过早。该消息仅表明,入侵者已进入可能存在提供商凭证的环境。
泄露和确认滥用是两回事。凭证可能存在于被入侵的系统中而未被读取,而且访问系统并不意味着系统上的所有机密信息都被窃取了。但是,一旦攻击者进入了存储凭证的环境,就不能再想当然地认为这些凭证仍然是私密的。当无法确定泄露范围时,撤销凭证才是正确的应对措施。
仍有两个问题悬而未决:哪些用户受到影响,以及他们的密钥是如何出现在旧版环境中的。OpenCode 常用的本地存储模型提供了一个有用的对比点,但截图并未解释将这些密钥上传到服务器的工作流程。供应商需要对此做出澄清。
对于我们普通用户来说怎么办,我认为最直接的是删除之前在opencode上用的apikey,并重新生成一个新的,对于开发或者运维来说,不要把一些系统的访问凭证放在老旧服务器上,不用的及时下线。