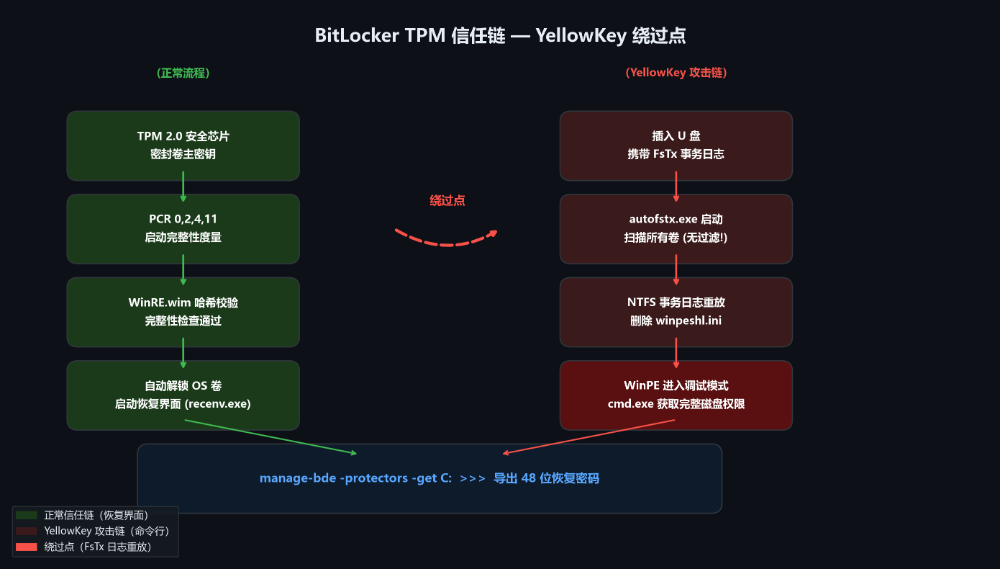
TPM 2.0 安全芯片 → 密封卷主密钥(Volume Master Key) 开机启动 → TPM 度量关键 PCR(UEFI + Secure Boot 场景下,BitLocker 默认度量 PCR 7 与 11,分别对应安全启动状态与 BitLocker 访问控制) 度量值匹配 → 释放密钥 → 自动解密系统卷 度量值不符 → 拒绝释放 → 进入 BitLocker 恢复界面
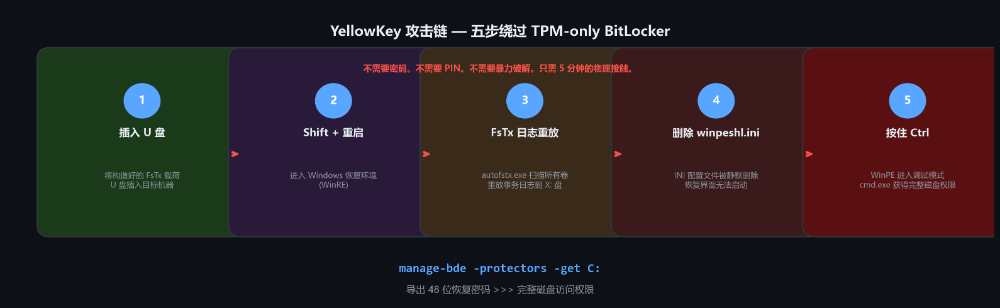
mkdir C:\mountreagentc /mountre /path C:\mountreg load HKLM\WinREHive C:\mount\Windows\System32\config\SYSTEM:: 删除 HKLM\WinREHive\ControlSet001\Control\Session Manager 下:: BootExecute 值中的 autofstx.exe 条目reg unload HKLM\WinREHivereagentc /unmountre /path C:\mount /commit
manage-bde -protectors -add C: -TPMAndPIN
对高风险设备使用防拆封条(tamper-evident seals)——失去物理接触意味着攻击失效 设置 BIOS/UEFI 管理员密码——虽不能直接阻止 YellowKey,但增加了攻击的时间成本 制定设备丢失应急响应:远程擦除、撤销访问令牌、短时效离线凭据 监控 System Volume Information\FsTx 目录的非预期创建(EDR / 端点遥测可检测)