微软Microsoft又发现 0day 漏洞了,已经在野利用,还可以RCE (CVE-2026-96951),主要是钓鱼攻击,请大家抓紧按照下面补丁链接升级。另外由于AI Agent的大规模利用请大家遵守国家网络安全法,不要做非授权渗透测试和非授权逆向,以免造成不必要的麻烦。
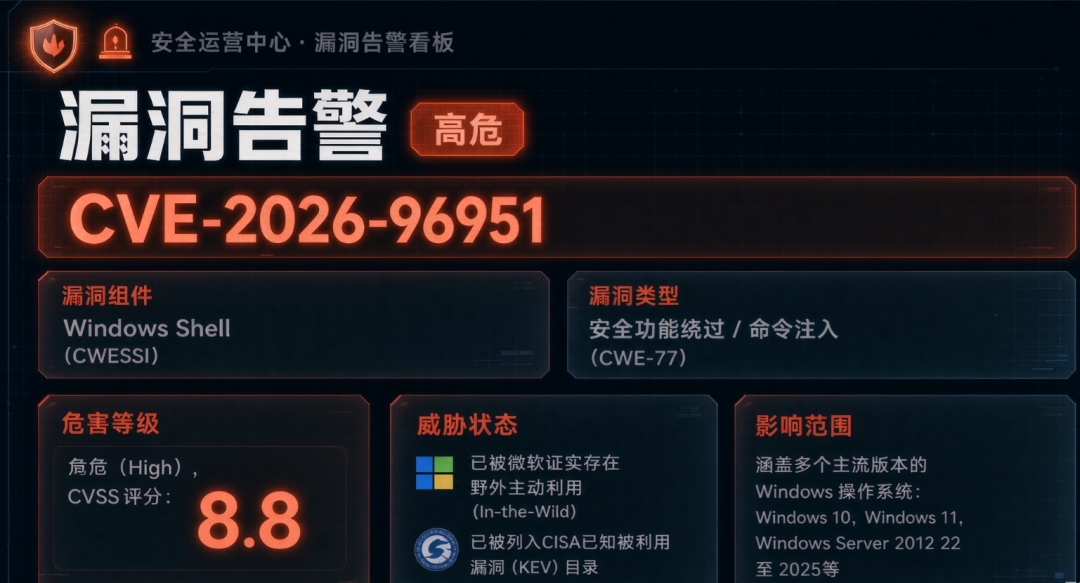
漏洞名称:Windows Shell 安全功能绕过漏洞
发布日期:2026 年 10 月 13 日
严重性:
Microsoft 评级:重要 CVSS 3.1 基础分:8.8(High) 向量: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:HCWE:CWE-77(命令注入,Improper Neutralization of Special Elements used in a Command)
漏洞原理: Windows Shell 中存在命令注入缺陷,允许未授权远程攻击者绕过安全功能。成功利用后可规避 Mark of the Web(MOTW,网页标记) 防护。
MOTW 是 Windows 对来自互联网的文件添加的安全标记,正常情况下会触发 SmartScreen 警告、限制执行等保护。绕过后,恶意文件可能不再显示这些警告,更容易被用户打开并执行。
利用方式:
攻击者通过邮件或即时消息发送特制恶意文件。 用户需要打开该文件(需要用户交互,攻击者无法强制触发)。 无需认证,网络可达。
利用状态:
已在野利用(Exploitation Detected) 属于零日漏洞(补丁发布前已有实际攻击) 已纳入 CISA KEV(已知被利用漏洞目录),联邦机构修复截止日期为 2026 年 10 月 16 日(仅 3 天窗口),并要求进行取证分诊。
修复CVE-2026-96951 补丁链接
MSRC 漏洞详情页(包含所有受影响产品的补丁列表与下载链接):
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-96951
该页面的 Security Updates 表格列出了约 31 个不同产品/版本对应的 KB 文章编号和下载链接。
主要 Windows 累计更新(October 2026 Patch Tuesday)
| Windows 11 26H2 / 25H2 / 24H2 | KB5127648 | |
| Windows 11 26H1 | KB5127646 | |
| Windows 11 23H2 | KB5126653 | |
下载方式
Windows Update:直接通过系统设置 → Windows 更新 检查并安装(最推荐)。 Microsoft Update Catalog(手动下载 MSU 文件):
https://www.catalog.update.microsoft.com
搜索对应的 KB 编号(如KB5127648)即可下载。
影响范围: 影响多款 Windows 系统(包括 Windows 10 多个版本、Windows 11、Windows Server 等)以及 Outlook.com。
修复建议: 立即安装 2026 年 10 月的 Windows 安全更新。这是本月最高优先级修复项之一(尽管官方评级为重要,但因已在野利用而被多家安全厂商列为 P0)。日志服务器一定要利用起来,你会有新的发现,尤其是喜欢研究的小伙伴。
- END -