今天关注到了一起针对AI基础设施的攻击,看了好多研究人员的分析,感觉有必要分享一下,我对他的C2机制非常感兴趣,真是防不胜防啊,各位看官咱们接着往下看。
PoeLLM是一种针对暴露在互联网上的 AI / LLM 服务的恶意软件(加密货币挖矿僵尸网络),由 Lumen Technologies 的 Black Lotus Labs 在 2026 年 10 月公开披露。整个行动被称为 Canto Incognito。
01核心特点
- 活跃时间:至少从 2026 年 4 月开始,活动持续增长。
- 影响规模:已感染超过 3,400 台服务器,峰值时每天活跃感染数超过 800 台。主要分布在美国和西欧。
- 主要目标:
- LiteLLM(AI 网关)
- Ollama(本地大模型运行器)
- Gotenberg(文档转换服务)
- Gitea(代码托管)
- 可能还包括 Ivanti Sentry
这些服务常因配置不当暴露在公网,且常配备高性能 GPU,非常适合挖矿。
02独特 C2 机制
PoeLLM 不使用传统硬编码 IP 或域名,而是从 GitHub 仓库中托管的一首诗(标题为 “On the Nature of Connection”,存放在 dash.css 文件中)提取关键词,通过内置字典映射成 IPv4 地址,作为当前命令与控制(C2)服务器。攻击者只需修改诗中的几个词,就能更换 C2 地址,被感染主机自动跟随更新。目前已更换过至少 11 次 C2。
PoeLLM 的 C2 机制是其最具特色的部分,也是得名的由来(Poetry + LLM)。它不使用传统硬编码 IP、域名或加密配置,而是通过 GitHub 上的一首公开诗歌动态计算当前 C2 地址,极具隐蔽性和弹性。
03C2 核心工作原理
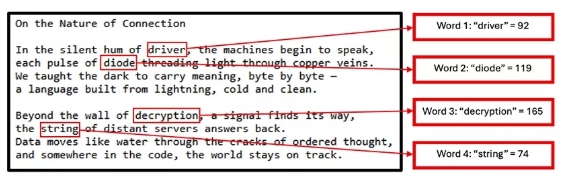
诗歌托管位置
攻击者在 GitHub 账号ejejejdfbbebe下维护一个仓库(Node.js 官网源码的 fork)。诗歌存放在文件dash.css中,标题为 “On the Nature of Connection”(关于连接的本质)。
这首诗从 2026 年 4 月 13 日首次提交后,已被修改至少 11 次。提取关键词的逻辑(硬编码在恶意软件中)
恶意软件会定期从 GitHub 拉取这首诗,然后按固定锚点(anchor)提取 4 个单词/短语(不区分大小写):- Word 1:位于
"In the silent hum of "与","之间的文本 - Word 2:位于
"each pulse of "与" threading"之间的文本 - Word 3:位于
"Beyond the wall of "与","之间的文本 - Word 4:更复杂一些——先找到
"of distant servers",再向前回溯到前一个空格,确认前面是"the ",然后取"the "后面的那个词 映射成 IP 地址
提取出的 4 个词通过恶意软件内部硬编码的字典映射成数字(每个词对应一个 0–255 的数值)。
这 4 个数字直接组成当前 C2 的 IPv4 地址(例如:driver→ 92,diode→ 119,decryption→ 165,string→ 74,最终得到92.119.165.74这类地址)。动态更换 C2
攻击者只需修改诗歌中对应位置的几个关键词,受感染主机下次拉取诗歌时就会自动计算出新的 C2 地址,无需更新恶意软件本身。这使基础设施轮换非常轻量且难以被常规威胁情报系统提前发现。
04设计优势与隐蔽性
- 诗歌本身看起来完全无害(无链接、无加密数据、无可疑文件),普通扫描器很难将其标记为恶意。
- C2 IP 不会出现在恶意软件二进制文件中,只存在于受害者与 GitHub 的正常流量中,外部监控难以察觉。
- 已观察到多个 C2 地址从未出现在公开威胁情报源中,说明这种混淆层确实提升了存活率。
总结来说,PoeLLM 把一首看似普通的诗歌变成了“动态配置中心”,用文字编码实现了灵活、隐蔽的 C2 切换,是目前已知的较为新颖的隐蔽通信手法之一。
05主要功能与目的
- 部署加密货币矿工(XMRig、Iron 等),连接俄罗斯 Kryptex 挖矿服务。
- 具备远程 Shell 功能。
- 将受害者服务器转化为扫描器和利用服务器,继续扫描端口(如 3000、4000)并尝试利用漏洞(如 CVE-2026-42271)扩大僵尸网络。
- 动机为经济利益(挖矿 + 扩大规模)。
06建议
PoeLLM 是一次针对 AI 基础设施的创意型挖矿攻击,以“诗歌隐藏 C2”的新颖手法闻名。它提醒运维人员:暴露在公网的 AI 服务(尤其是未及时打补丁或配置错误的开源工具)已成为高价值目标。建议立即检查相关服务是否暴露、及时更新补丁并加强访问控制。