据开源情报显示知名安全设备厂商SonicWall旗下安全设备曝出了严重的SSRF漏洞,它家的防火墙和VPN产品比较出名,此次漏洞主要是SMA 1000 设备门户网页的漏洞引起的,设备在网络中位置:
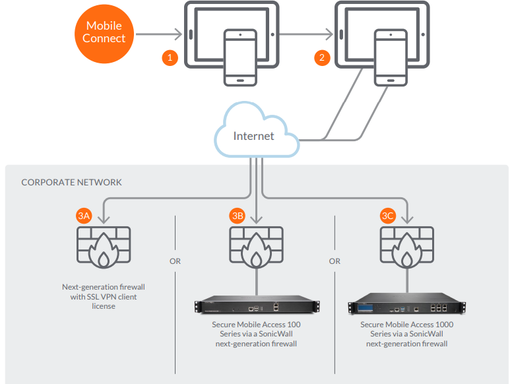
CVE-2026-102255 是 SonicWall SMA 1000 系列设备中的一个预认证服务器端请求伪造(SSRF)漏洞,CVSS 评分 10.0(严重)。
01漏洞概述
- 影响产品:SonicWall Secure Mobile Access (SMA) 1000 系列(物理/虚拟机型:6210、7210、8200v)。
- 受影响固件:
- 12.4.3-03526 及更早版本
- 12.5.0-02952 及更早版本
- 漏洞位置:SMA 1000 的 Appliance Work Place 接口(用户门户)。
- 根本原因:存在非预期的备用访问路径(unintended alternate access path),使设备可被当作转发代理使用。
- 同批次另外 3 个漏洞(SB2026100662 公告,2026-10-06 发布)
CVE-2026-102256:认证后 OS 命令注入
CVE-2026-102257:路径穿越(Zip Slip)
CVE-2026-102258:存储型 XSS
这 3 个需要有效登录凭证才能利用。
02攻击方式与影响
远程未认证攻击者可向面向互联网的 Work Place 门户发送特制请求,诱使设备代替其向内部端点发起请求。攻击者可借此:
- 访问本应仅限已登录用户或管理员的内部功能
- 执行未授权操作
- 潜在影响机密性、完整性和可用性(Scope: Changed)
该漏洞被归类为 CWE-918(SSRF) 和 CWE-441(非预期代理/中介)。
03修复建议
SonicWall 已发布热修复补丁,强烈建议立即升级:
- 12.4.3 分支 → 12.4.3-03670 及更高版本
- 12.5.0 分支 → 12.5.0-03082 及更高版本
同一公告中还修复了另外三个相关漏洞(CVE-2026-102256 等),但 CVE-2026-102255 是其中最严重的。SonicWall 防火墙和 SMA 100 系列上的 SSL-VPN 不受影响,请大家抓紧打补丁修复。