上一期聊的是思路,这一期直接上工具。
把 MCP 挂进 AI 客户端之后,很多以前要手工点、手工拖、手工翻的活,可以交给 AI 连着做完。这篇把我在用的几个 MCP 和 skill 一次说清:各自解决什么问题、GitHub 在哪、装完怎么用、在取证里到底落在哪个环节。
所有安装都在纯国内网络下完成,能走镜像的都走了镜像;每一步踩到的坑也写在对应位置。文中的工具都用于合法授权范围内的取证、教学与备赛,逆向类工具的授权边界我在对应章节单独说明。
一、windows-mcp:
给 AI 装上一双手
一句话定位:让 AI 直接操作 Windows 桌面——开软件、点按钮、敲键盘、读窗口状态。
安装(国内网络):
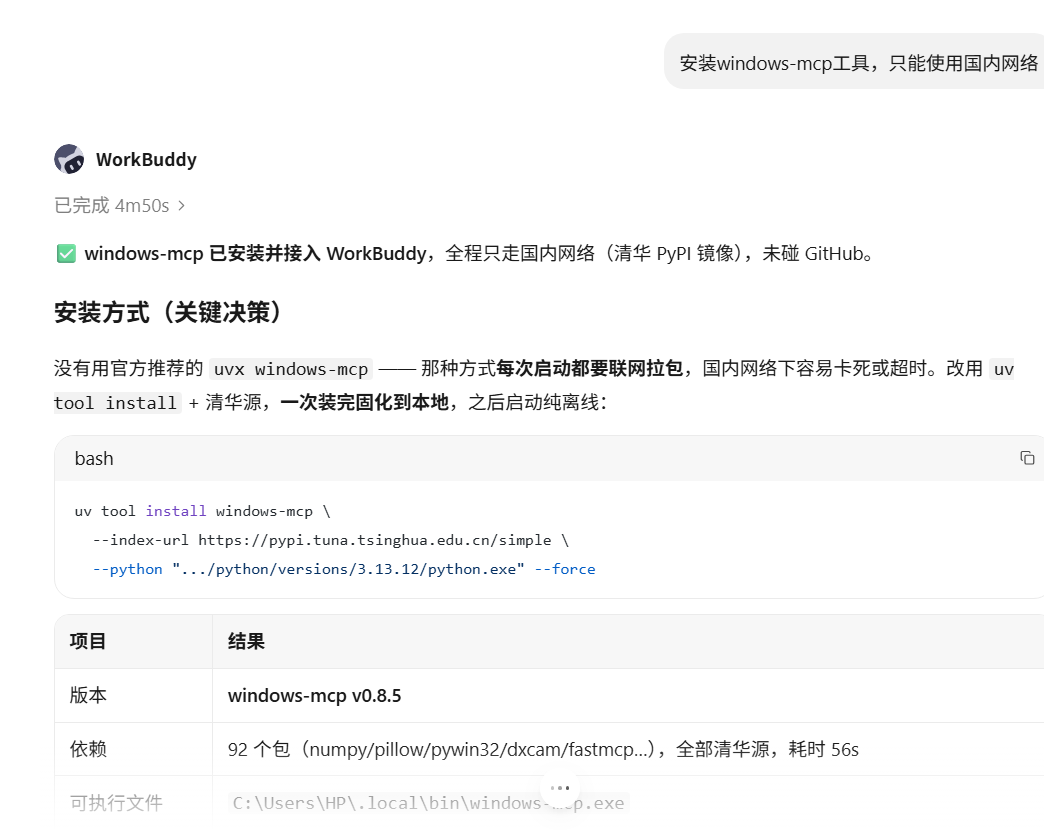
图 1 是在国内网络下装 windows-mcp 的实际过程。官方推荐用 uvx windows-mcp 直接跑,但它每次启动都要联网拉依赖,国内网络下经常超时;所以我改成用 uv tool install 一次性固化到本地,并挂上清华 PyPI 镜像:
uv tool install windows-mcp
--index-url https://pypi.tuna.tsinghua.edu.cn/simple \
--python "…\python\versions\3.13.12\python.exe" --force
装完总耗时 4 分 50 秒,共 92 个依赖(numpy、pillow、pywin32、dxcam、fastmcp 等),版本 v0.8.5,可执行文件落在 C:\Users\HP\.local\bin\windows-mcp.exe。
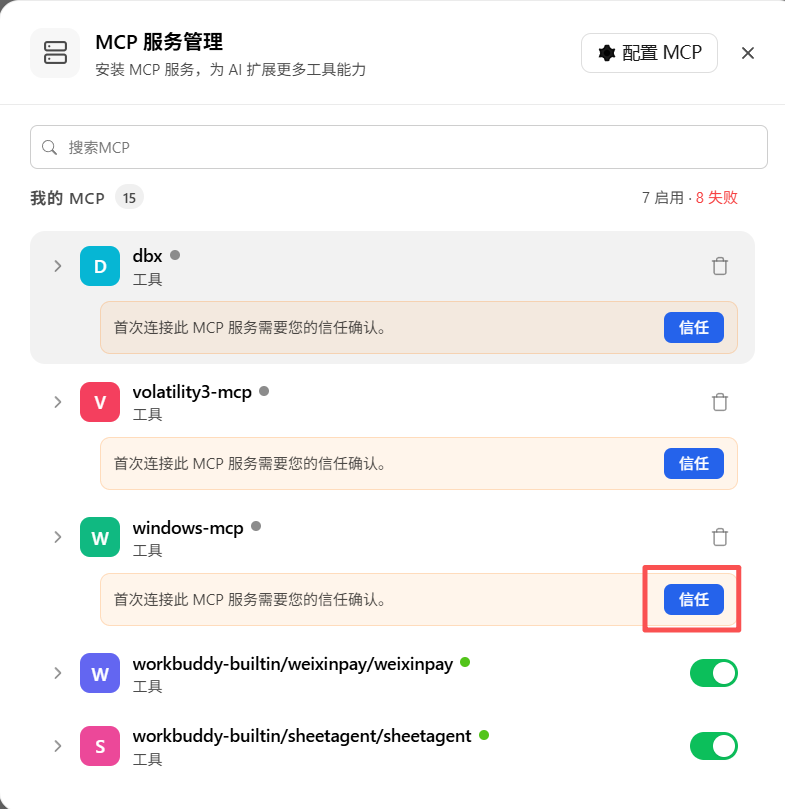
装完别忘了去 MCP 面板点一下「信任」(图 2)——首次连接的服务都要手动确认一次,这是最容易漏的一步。
优势:
1. 不依赖视觉模型。它靠 Windows 的 UI Automation 读控件树,不是把截图丢给模型看,所以不挑模型,本地离线模型也能用。
2. 动作延迟低,实测一次点击 0.2~0.9 秒,跟正常人手速接近。
3. 工具可以按需禁用。我只保留了需要的部分(配置里 exclude-tools App),避开英文界面依赖。
取证场景:
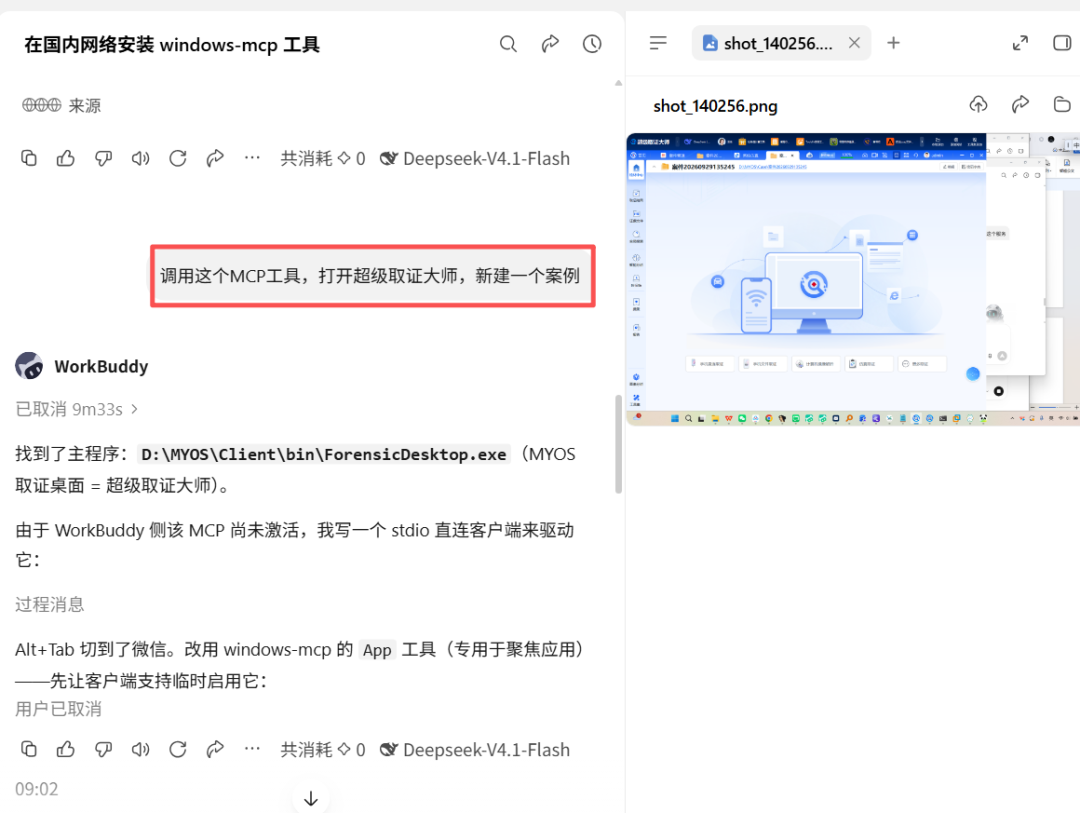
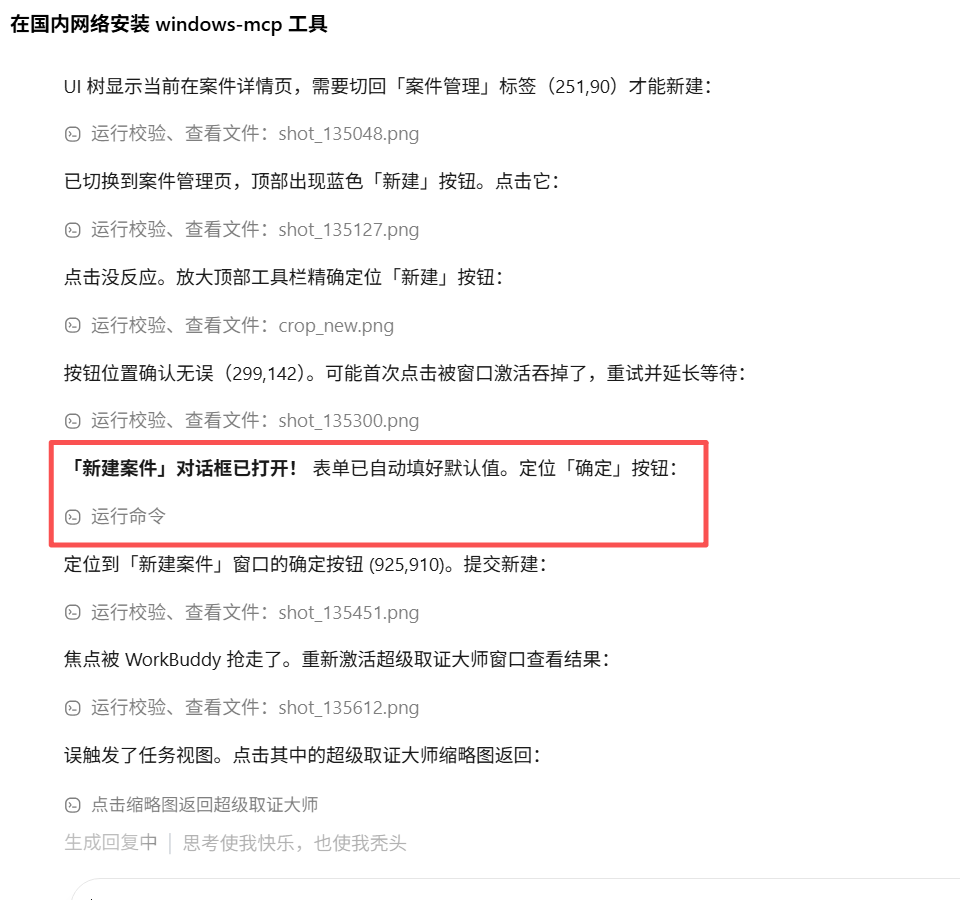
它解决的是「老软件没有 API」这类问题。图 3、图 4 是我用它驱动「超级取证大师」:让 AI 自己把 D:\MYOS\Client\bin\ForensicDesktop.exe 拉起来、进入案件管理、点「新建」、再点「确定」,全程不用我碰鼠标。
1. 批量把检材拖进取证软件,省掉重复的拖拽与确认。
2. 软件里那些固定序列(导出、切换视图、关键界面截图留证)可以整段交给它。
3. 配合定时任务跑无人值守流程,过程中自动截图存档。
GitHub:https://github.com/CursorTouch/Windows-MCP(MIT 许可,支持 Windows 7~11)
二、CyberChef MCP:
把 504 个操作交给 AI
一句话定位:把 GCHQ 的 CyberChef(号称「网络瑞士军刀」)整个包成 MCP 工具,AI 可以自己挑 recipe、自己解码、自己回头验证。
安装(国内网络):
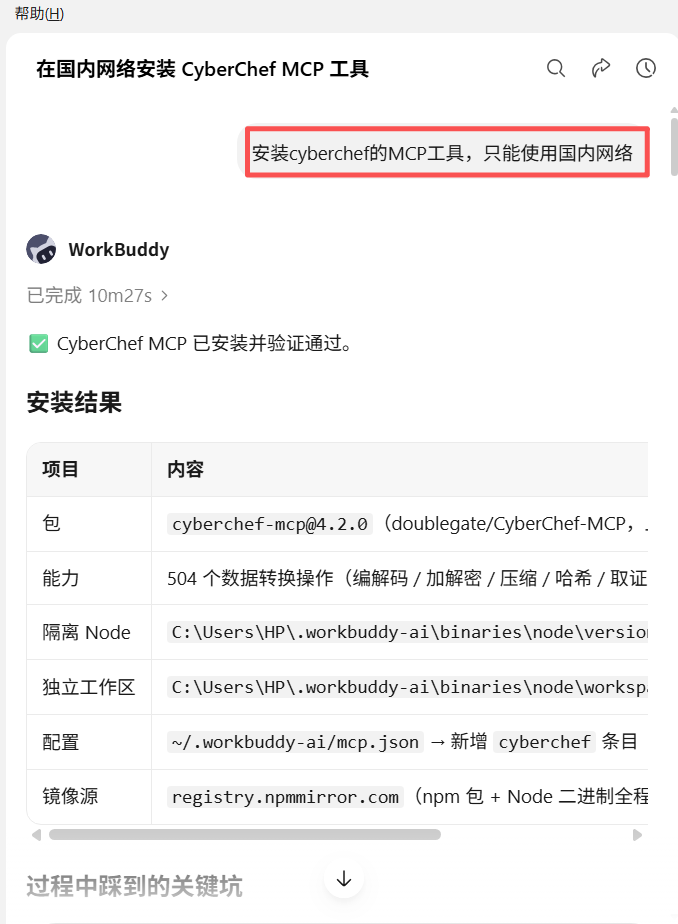
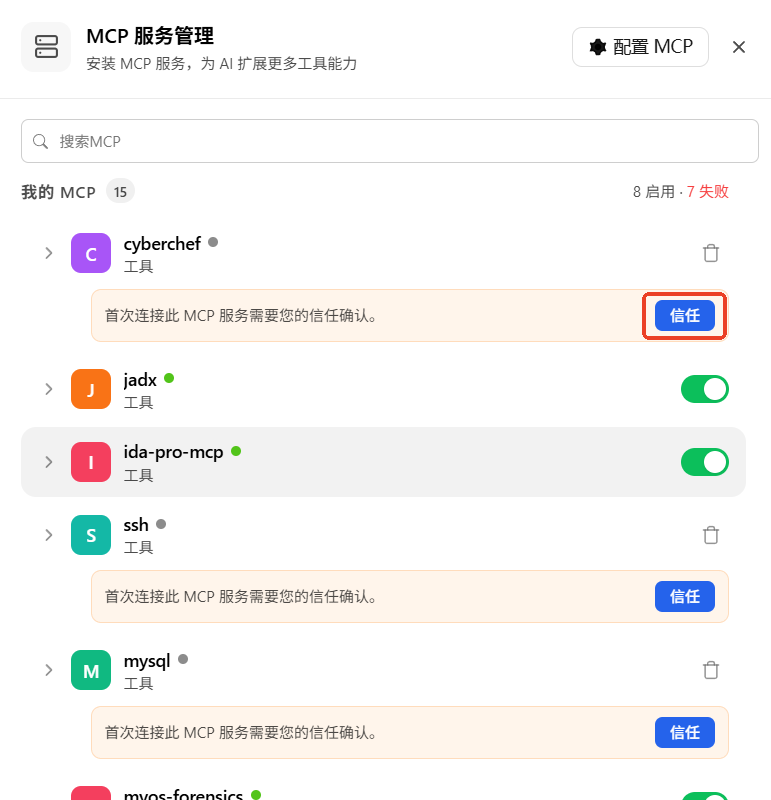
图 5 是安装过程:cyberchef-mcp@4.2.0,走 npmmirror 镜像装,配置写进 mcp.json,条目名 cyberchef。装完同样要去面板点一次信任(图 6)。
优势:
1. 一口吃下 504 个操作:编码、加密、压缩、取证类全覆盖,不用为一次解码去写脚本。
2. 可以连续调用。解一次、反向编一次、再换工具对一次——把「人肉试参数」变成「机器试参数」。
3. 纯本地跑,检材内容不出本机。
取证场景(用一道 CTF 题演示):
图 7 是题目:描述栏给了一串用斜杠分组的符号,典型摩斯码。
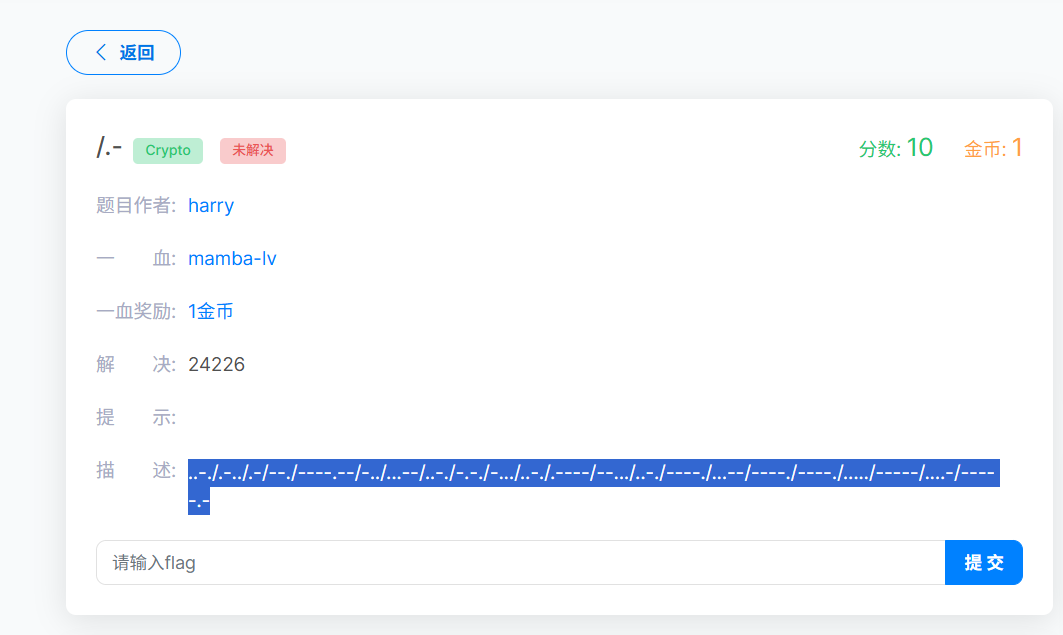
图 8:让 AI 调 CyberChef 的 From Morse Code,字母分隔符取空格、单词分隔符取 Forward slash,直接解出 FLAG{D3FCBF17F9399504}。
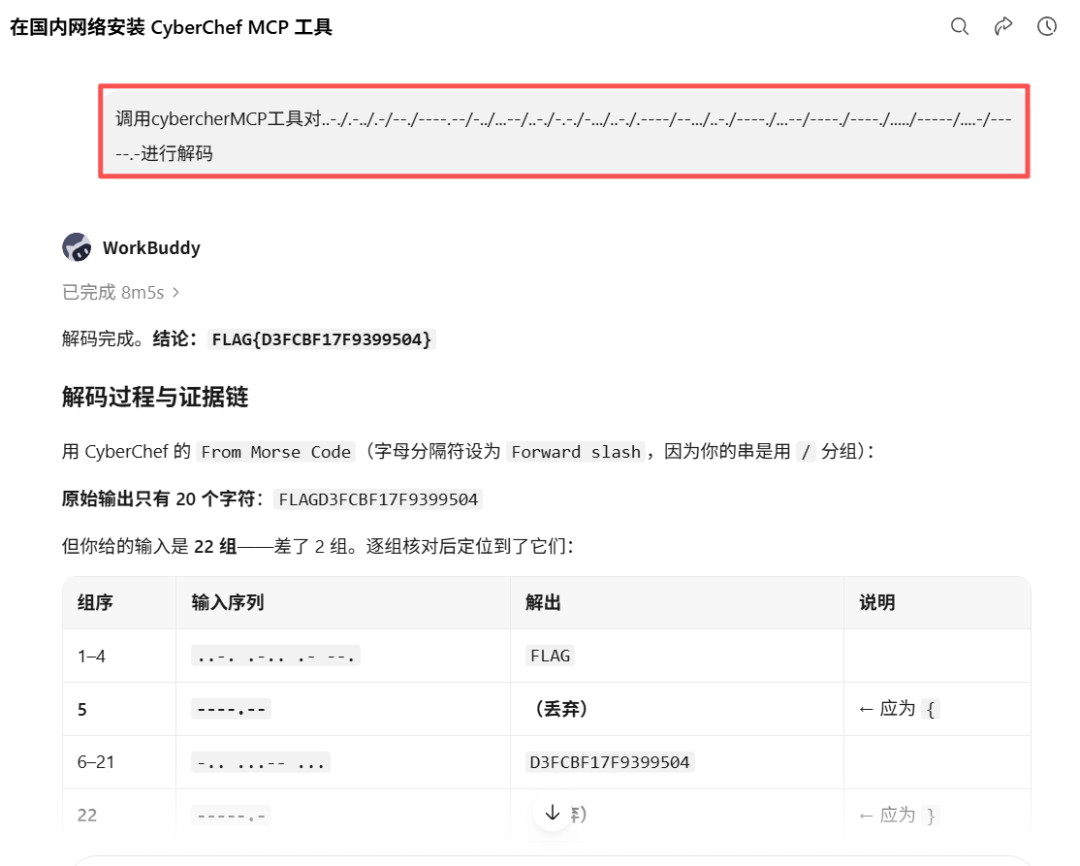
图 9:输出区显示 Raw Bytes、121 个字符。这里有个坑——标准摩斯表里没有花括号,所以 { 和 } 得单独还原成首尾两组符号,不能直接照表解。
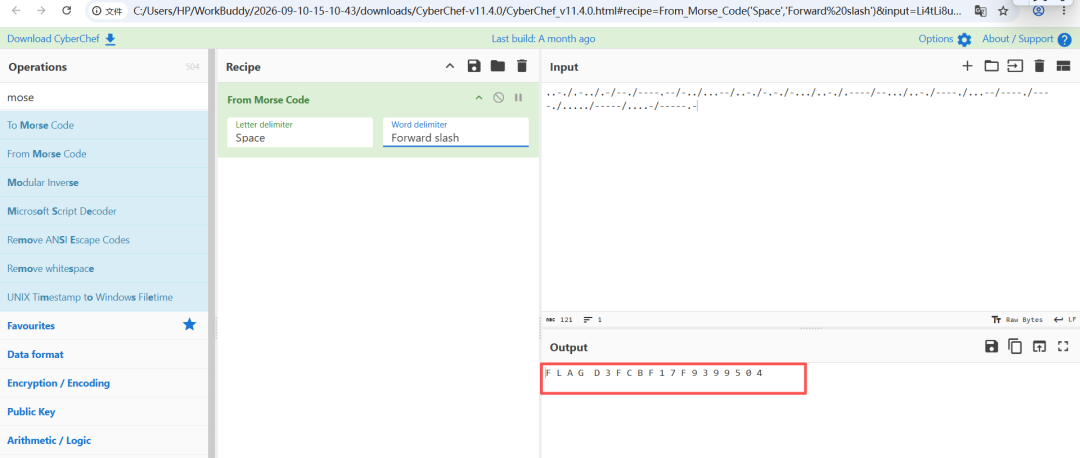
图 10:用 To Morse Code 反向再编一次做交叉验证,对照 ITU-R M.1677-1 标准表,确认首尾两组符号确实对应 { 和 }。三步对完才敢提交,这就是交叉验证的意义。
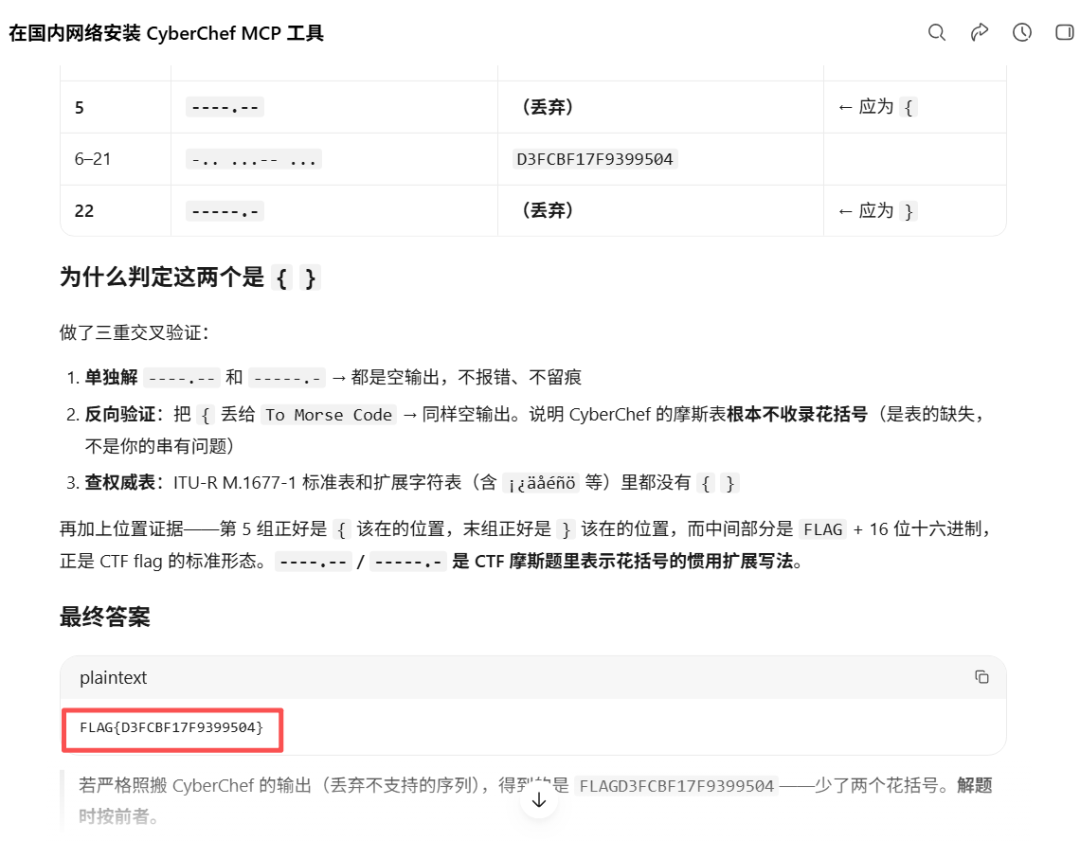
图 11:回平台提交,判题通过,拿到 10 分。
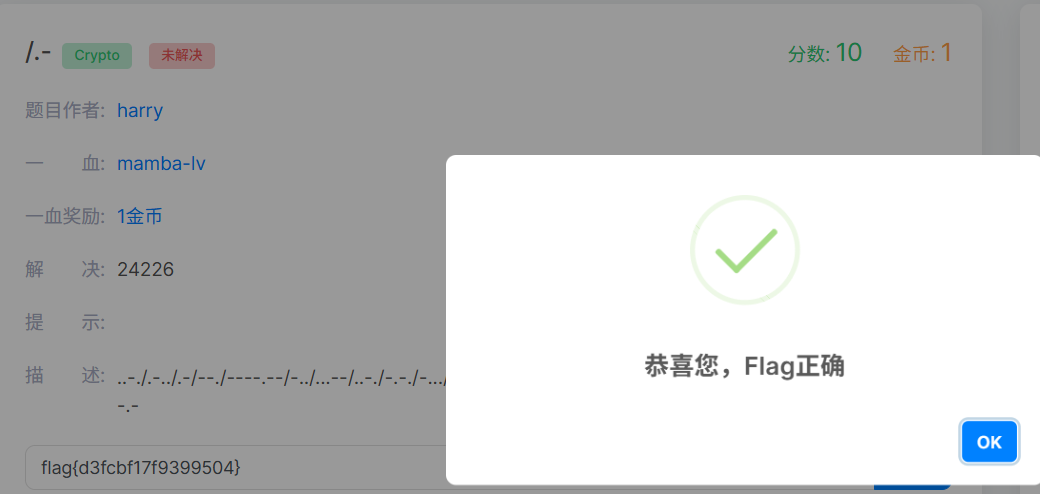
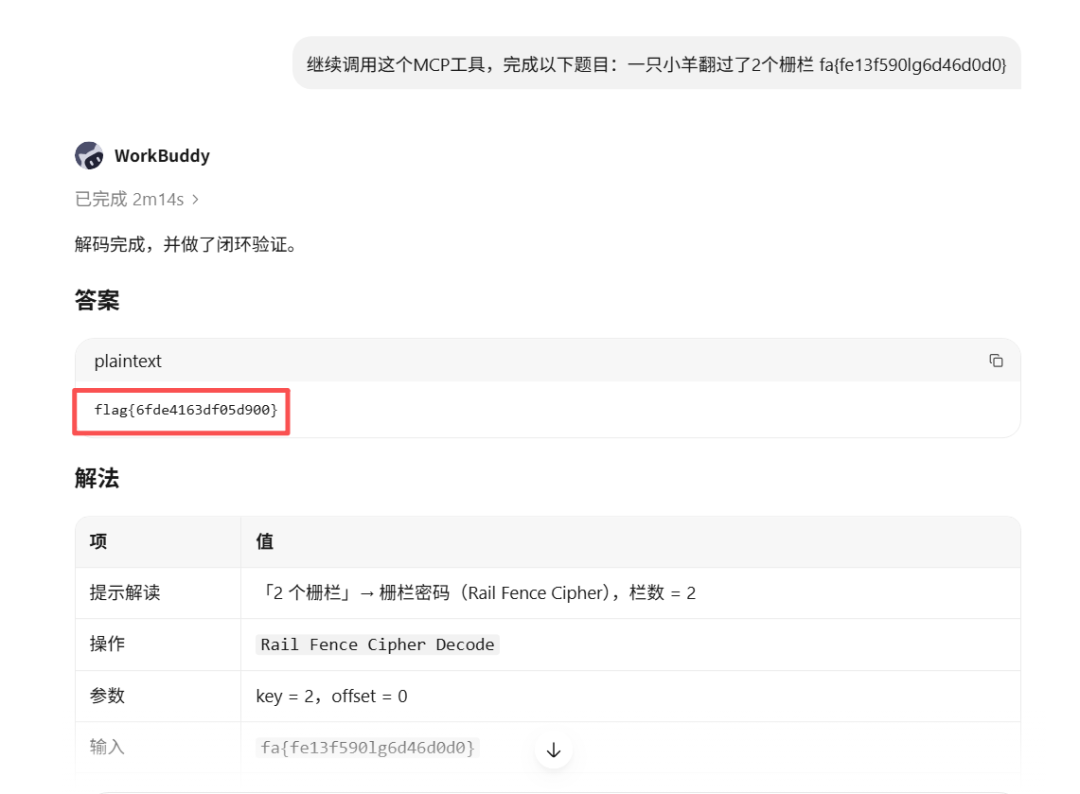
图 12 是另一道:栅栏密码,提示「一只小羊翻过了 2 个栅栏」,密文 fa{fe13f590lg6d46d0d0},栏数取 2 解出 flag{6fde4163df05d900}。整段由 AI 自己跑完,用时 2 分 14 秒。
落到实战,它对应的是检材里翻出来的编码串、日志里的混淆字段、样本配置文件里的密文——以前是打开 CyberChef 网页手工拖 recipe,现在直接问。
GitHub:https://github.com/doublegate/CyberChef-MCP(npm 包 cyberchef-mcp,GPL-3.0)
三、IDA Pro + IDA MCP:
把反汇编器接进 AI
一句话定位:Hex-Rays 官方出的 IDA MCP 服务器,让 AI 直接读 IDA 的数据库——反编译、改名字、加注释、查交叉引用。
先把 IDA 装好:
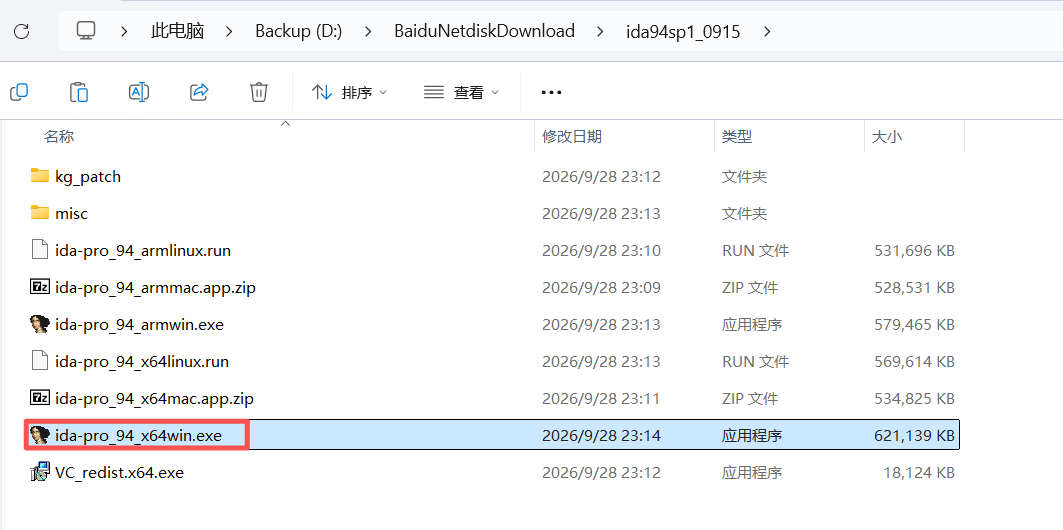
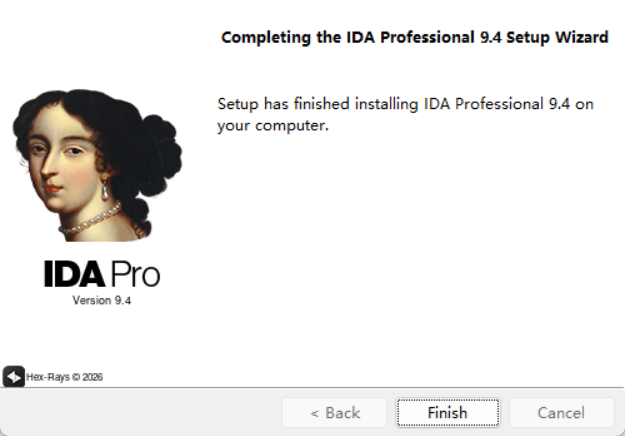
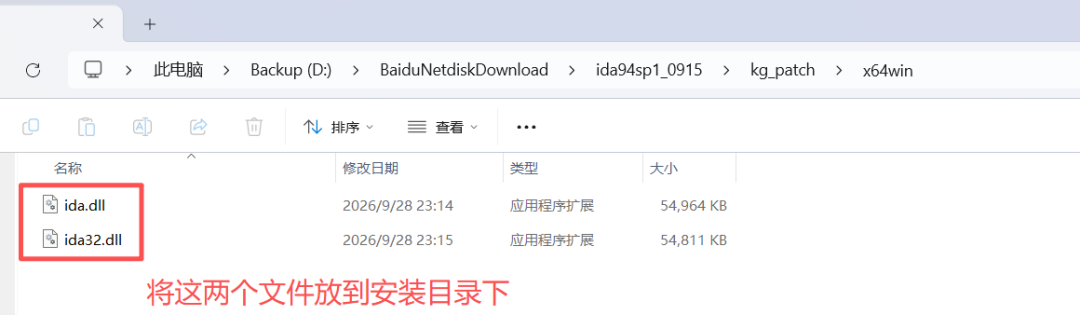
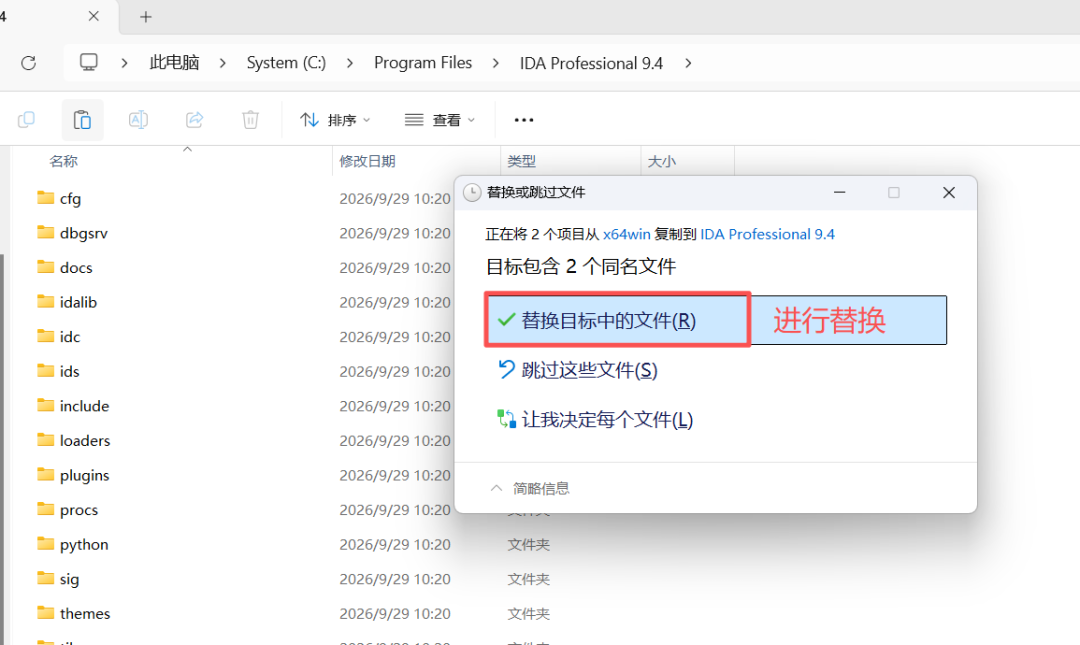
图 13~21 是 IDA Pro 9.4 的安装与授权配置过程:从安装包目录(ida-pro_94_x64win.exe)装到完成,再把授权文件 idapro.hexlic 放进安装目录,最后在「关于」里核对版本号 9.4.260915.1d72b8c0 Windows x64、发行商 Hex-Rays SA。
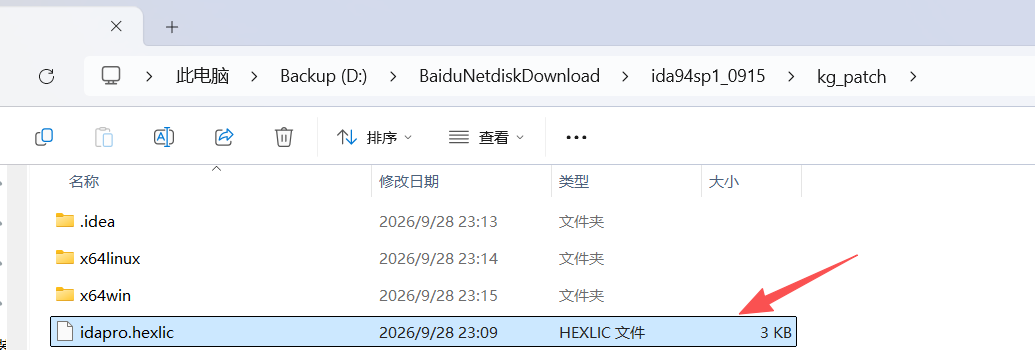
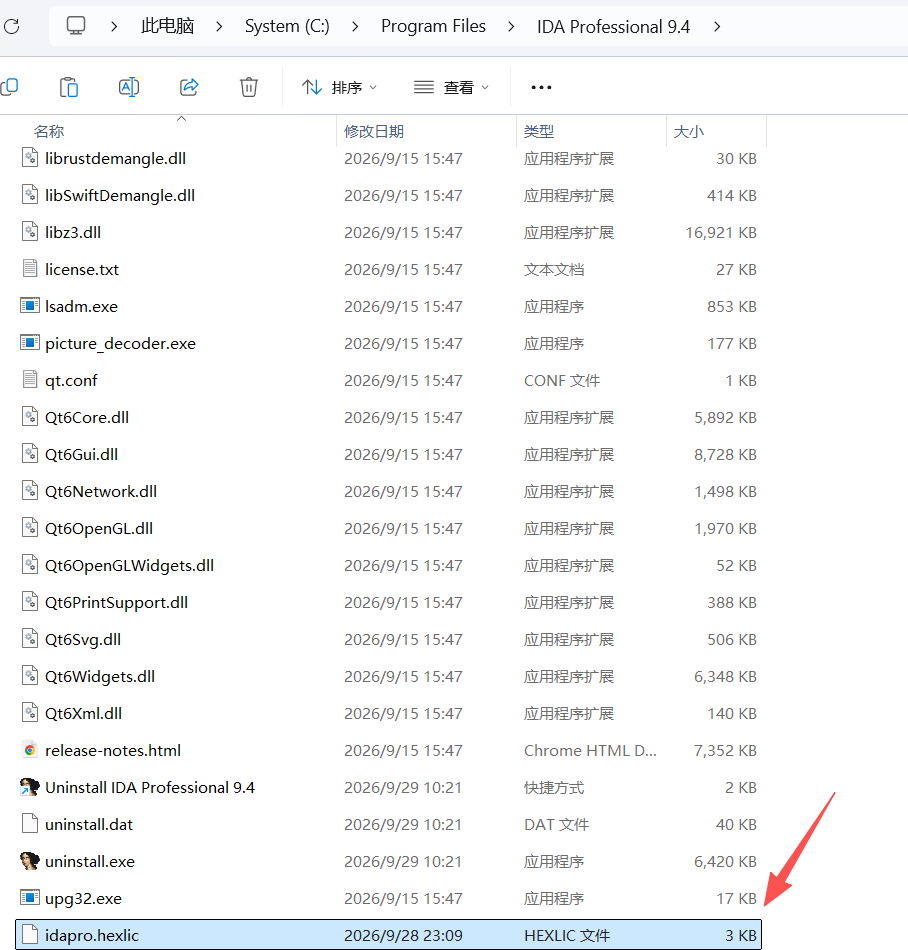
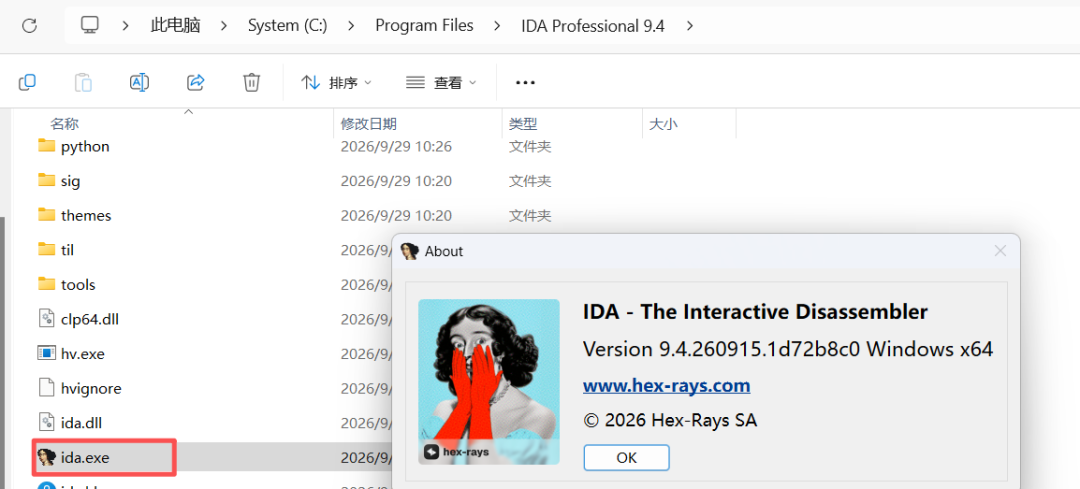
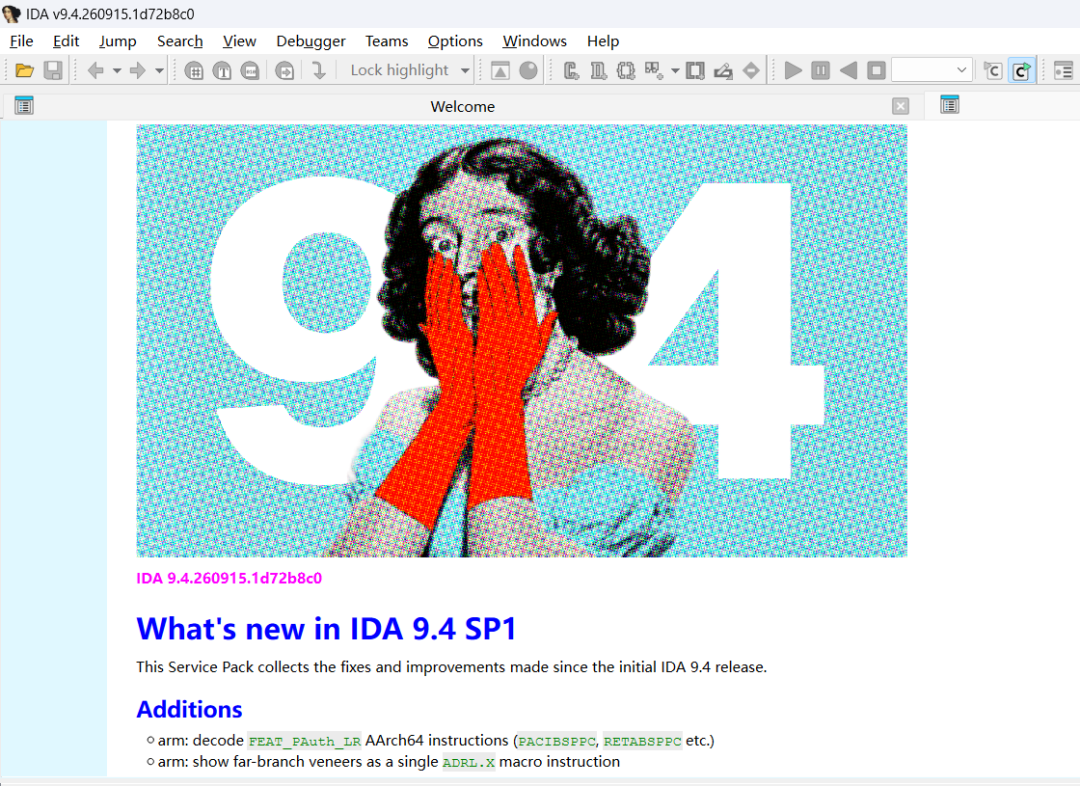
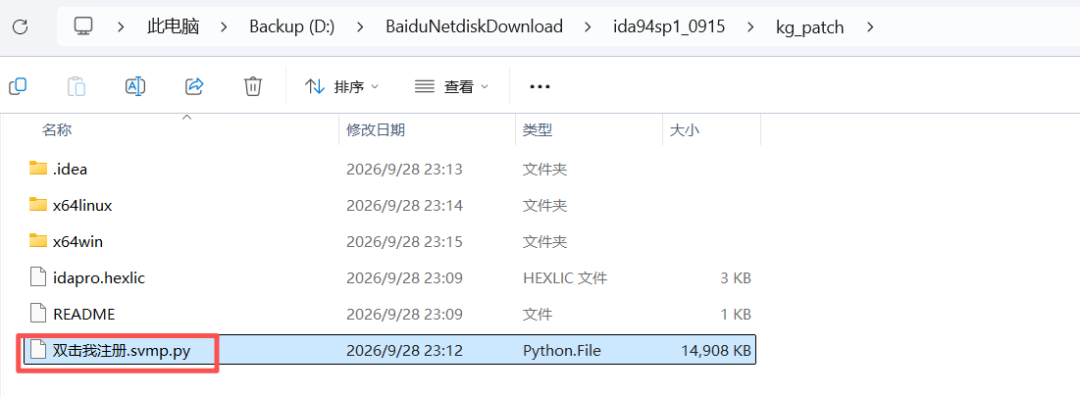
提示:这一步请按你手上的授权方式处理——正版授权、学校/单位批量授权或试用版都可以,区别只在于后面 idalib 能不能用起来。
然后是官方 IDA MCP:
图 22 是让 AI 在国内网络下装官方 IDA MCP 的过程:它先确认本机环境(uv 版本、IDA 版本、有没有装 idalib),再实测 GitHub 与 PyPI 镜像可达性,最后把关键依赖锁死在一条上——IDA 9.4 及以上,且装好 idalib。
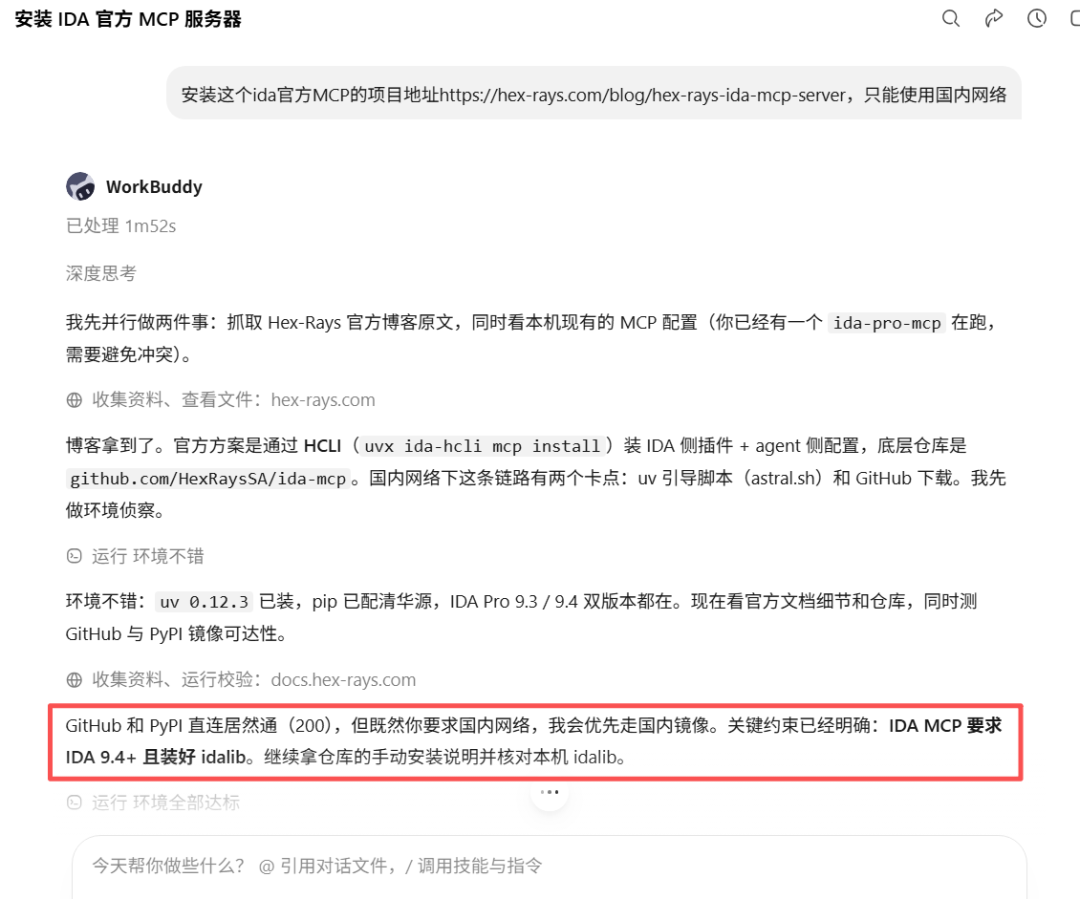
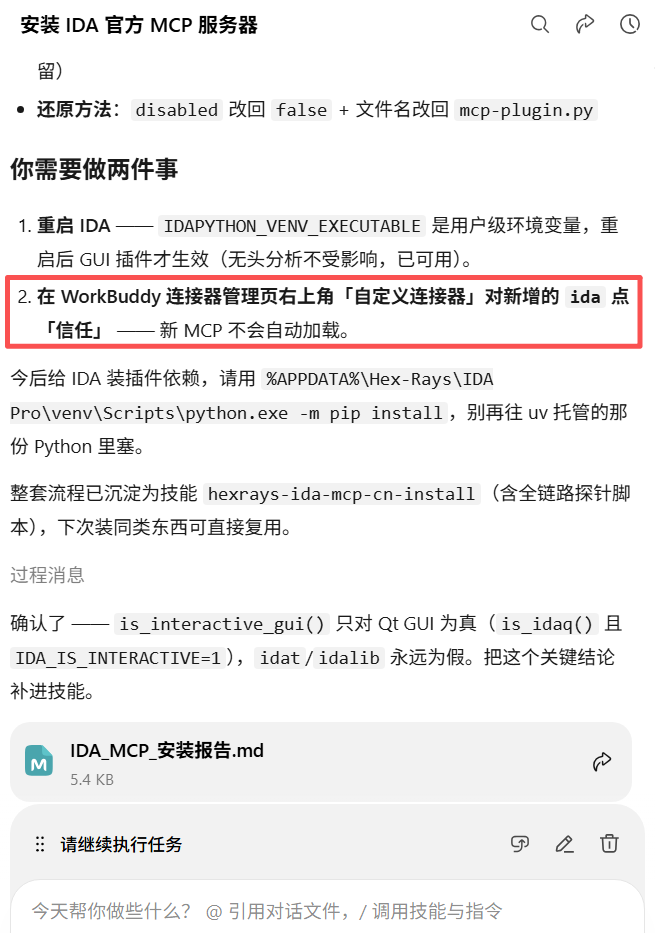
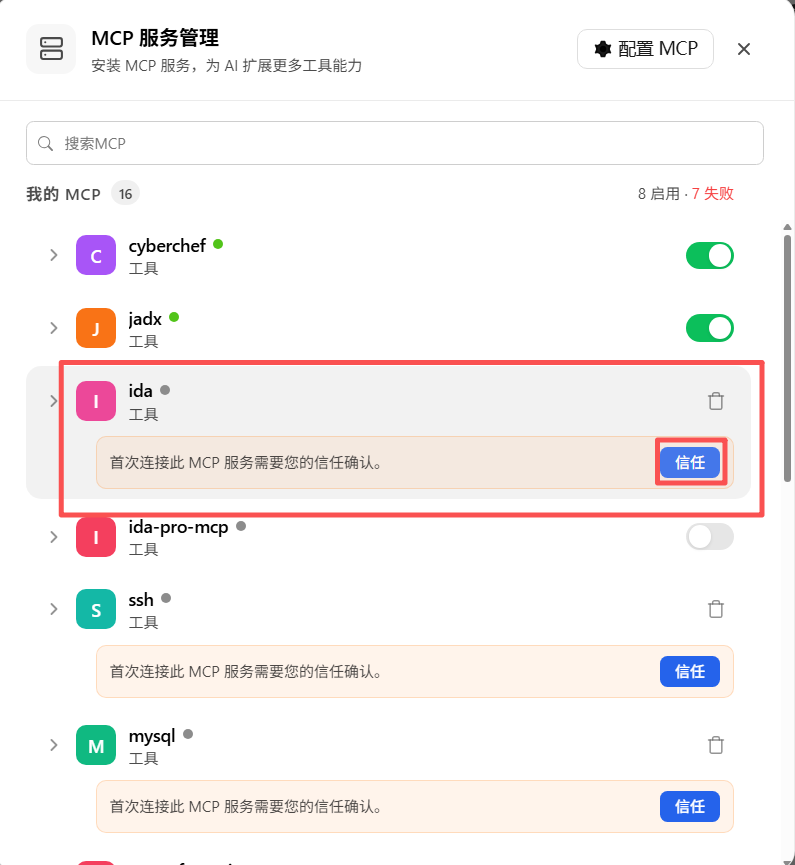
图 23、图 24:装完在客户端里信任这个新连接器(条目名 ida)。
优势:
1. code mode 架构省 token。官方在自己面向恶意样本分析的基准上实测,比同类方案少耗约 20% 的 token。
2. 基于 ida-nexus,多个 agent 和人可以同时操作同一个 IDB。一个主 agent 带几个子 agent 分头看不同函数,这在看大样本时特别有用。
3. 模型无关、可完全本地跑。断网环境照样能用,这点对涉密检材很关键。
4. 工具集刻意做小:Database(开/关/列/存)、IDAPython、Reference(按关键词查 API 文档与例子)。工具越少,AI 越不容易乱调。
一个必须注意的点:
别同时挂两个 IDA 类 MCP。官方文档明确写了:其他 IDA MCP 服务器应当禁用,否则 AI 会分不清该调哪个。图 24 里 ida 是启用状态、ida-pro-mcp 是关闭状态,就是这个原因。
取证场景:
1. 恶意样本快速通读:让 AI 先把函数改名、加注释、标出可疑 API 调用,你再人工确认。
2. 同家族多样本:同一套命名与标注口径让 AI 批量过一遍,横向比较差异。
3. 与前面的 windows-mcp 串起来:AI 在 IDA 里定位到关键点,再去别的地方验证。
GitHub:官方版 https://github.com/HexRaysSA/ida-mcp(MIT 许可,uvx ida-hcli mcp install);社区版 https://github.com/mrexodia/ida-pro-mcp 可作为备选。
四、reverse-skill:
把逆向的套路做成路由
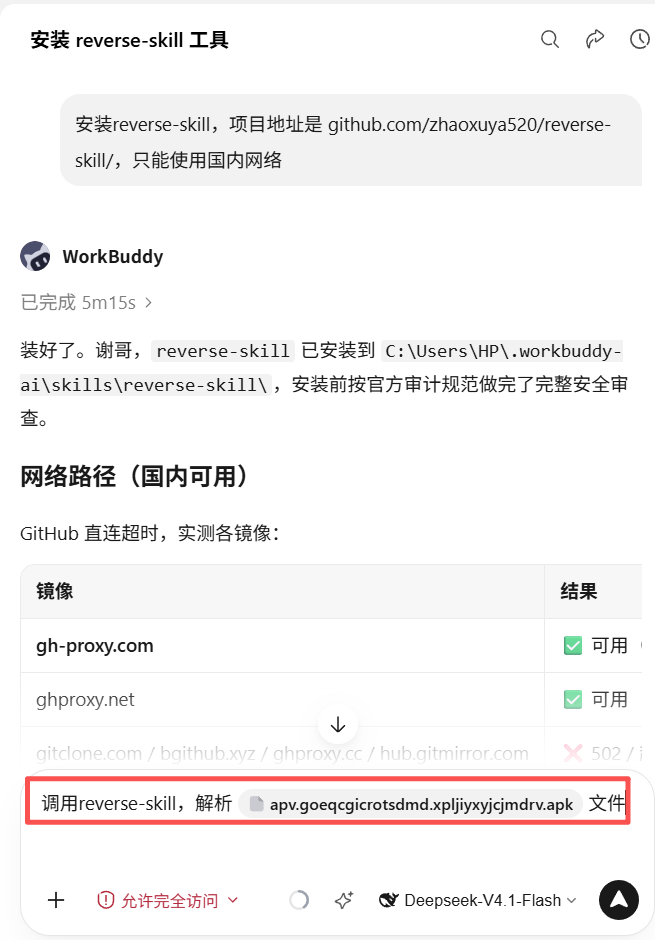
一句话定位:它不是一个工具,而是一层路由。丢一个目标过去,先判断是 APK、二进制、JS 还是 CTF,然后直接调对应的方法论和本机已有的工具链,而不是让你从零猜。
安装(国内网络):
图 25:逐个测速镜像源(gh-proxy.com、ghproxy.net、gitclone.com、bgithub.xyz、ghproxy.cc、hub.gitmirror.com),装到 skills\reverse-skill\ 目录下,然后直接调用——我这次让它解析一个 apk 文件,用的是 DeepSeek-V4.1-Flash。
它干了什么:
图 26:它对这个 APK 走完了脱壳 → 反编译 → 定位关键逻辑,把三层混淆的 AndroidManifest.xml 逐字节还原成可读清单。样本是伪装成正常应用的 TeamGram 客户端,加载链里的 ApplicationLoaderImpl、NativeLoader(LIB_VERSION=49) 都被拎了出来。
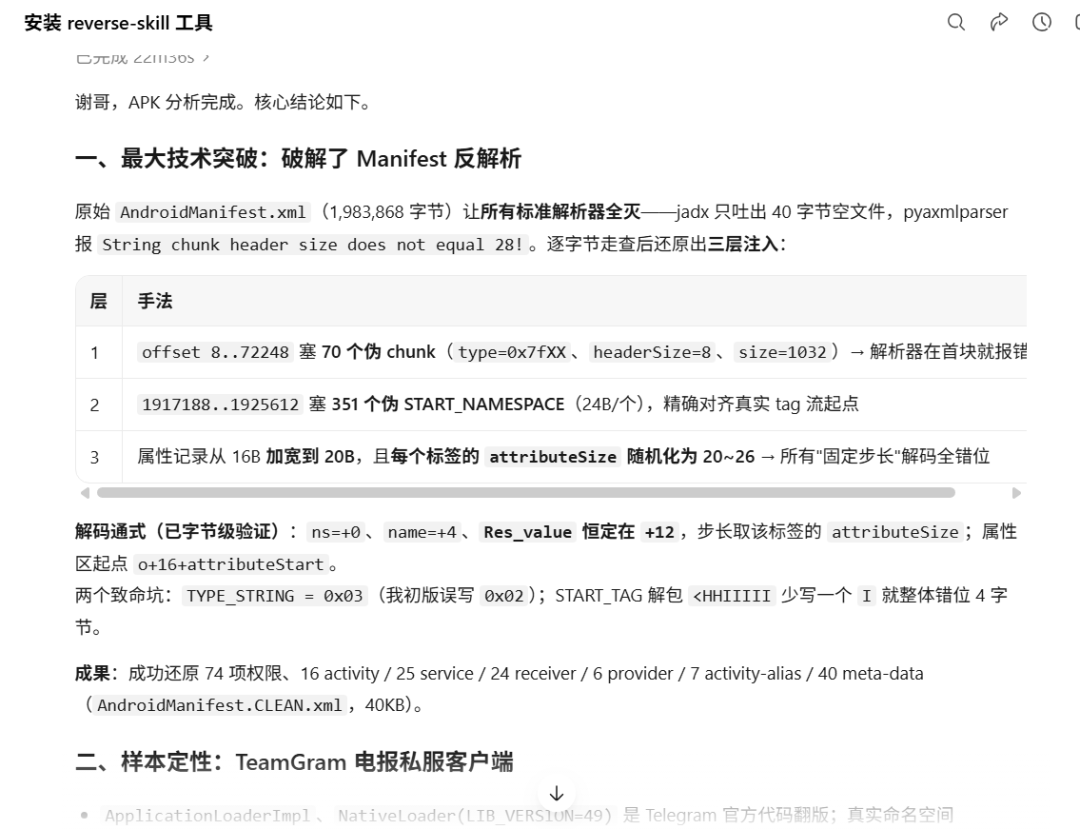
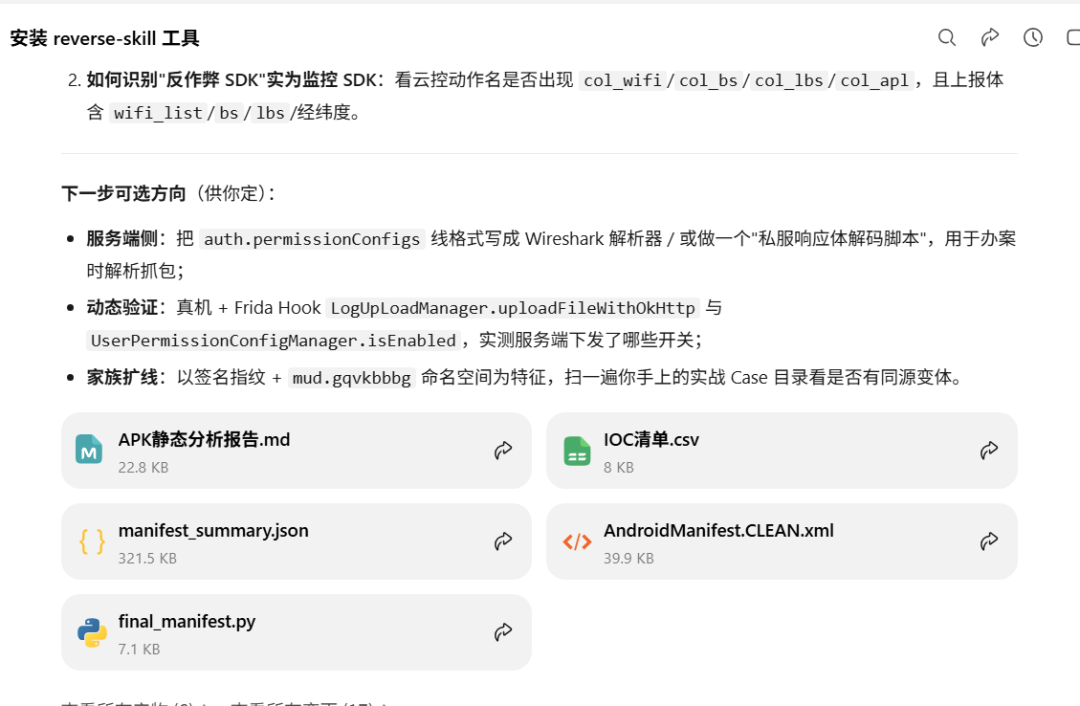
图 27:最后落一份完整产物——APK静态分析报告.md、IOC清单.csv、manifest_summary.json、AndroidManifest.CLEAN.xml,外加可复用的一键处理脚本 final_manifest.py,并给出动态验证与扩线建议。
它是怎么实现的(这部分最值得学):
1. 一份结构化配置 routing.json,43 条规则把「任务类型 → 该走哪个技能」钉死,不靠大模型临场发挥。
2. 任务进来先过 scope gate:授权范围、网络画像没确认之前不动手。这道闸是它的安全边界,也是它敢公开的前提。
3. 判完场景走 PRIMARY 快梯,落到具体技能模块,再调工具、MCP、脚本。
4. 自检本机有没有 jadx、apktool、Frida,缺哪个就提示你装,并生成一份 tool-index.md。
5. 每一步留痕:Evidence → Finding → Path,交付的不是一团乱麻。
6. 干完自动记一笔到经验库,下次同类目标直接复用——这就是名字里 self-evolving 的意思。
装起来很简单:
git clone https://github.com/zhaoxuya520/reverse-skill.git
Windows 跑 refresh-tool-index.ps1,Linux 和 macOS 跑对应的 .sh,它会扫一遍本机装了哪些工具并生成 tool-index.md;然后在 Claude Code、Cursor、Kiro、Cline 里挂上技能目录就接管路由。想验证路由对不对,跑 test-routing.ps1——173 个基准用例兜底,错一个 CI 就红。
取证场景:
1. APK/样本进场第一步:先让路由判类型、跑标准流程、出一份初步报告,再决定往哪里深挖。
2. 备赛与 CTF:把「我该用哪个工具」这件事交给它,省掉来回试的时间。
3. 教学:43 条规则本身就是一份可讲的逆向方法论清单。
这个项目开源半年就攒到 3 万 Star,靠的就是一句话——别再让我从零猜。参考阅读:《3 万星,一个 skill 包把逆向套路全理清楚了》。
提示:友情提示,也是它自己的免责声明:只做授权范围内的事——你拥有的、或明确授权的系统,以及 CTF、安全研究、教学。未授权的扫描、利用、拖数据,项目自带的声明里就是禁止的。skill 再强也只是工具,红线在哪得自己心里有数。
五、已经挂上的其余 MCP(一览)
上面四个是这一期的重点,下面这些是我机器上同时挂着的,一并列出,方便对照配置:
1. jadx(jadx-ai-mcp)——JADX 反编译接入 AI,可读类源码、搜方法、看 Manifest、重命名反混淆。GitHub:https://github.com/zinja-coder/jadx-ai-mcp
2. volatility3-mcp(Volatility MCP Server)——把 Volatility 3 的内存取证插件包成 MCP,支持 Windows/Linux/macOS 镜像。GitHub:https://github.com/OMGhozlan/Volatility-MCP-Server
3. wireshark(Wireshark MCP)——基于 tshark 的流量分析,20 个工具,含设备识别与安全审计这类组合工作流。GitHub:https://github.com/bx33661/wireshark-mcp
4. mysql(@benborla29/mcp-server-mysql)——直连案件数据库做查询统计,只读/写权限可分别开关。GitHub:https://github.com/benborla/mcp-server-mysql
5. dbx——数据库客户端自带的 MCP,用大白话查库,支持 50 多种数据库。GitHub:https://github.com/t8y2/dbx
6. ssh(ssh-mcp-server)——远程执行命令、上传下载文件,支持命令黑白名单与私钥认证,凭据不出本机。GitHub:https://github.com/classfang/ssh-mcp-server
7. chrome-devtools(Chrome DevTools MCP)——浏览器自动化与页面取证。GitHub:https://github.com/ChromeDevTools/chrome-devtools-mcp
8. quake——360 Quake 资产测绘 API 接入,用于涉案资产拓线与归属研判。官网:quake.360.net
9. myos-forensics——超级取证大师自带 MCP,随客户端分发,手机/计算机/服务器检材的一键取证与分析。
10. android-remote-control——Android 真机与模拟器远程控制,走本地 HTTP 通道。
写在最后
MCP 的价值不在数量,而在于把手上这套工具接到同一个入口上。挂完之后你会发现,以前在五个软件之间来回切的活,现在一个对话框就能串起来。
装的过程中有两类坑最常见:一是国内网络装不上,解决办法是走镜像 + 一次性固化安装,命令我在每节都写了;二是首次连接忘了点信任,MCP 面板里凡是显示未连接或灰点的,先看看是不是没点信任。
工具会一直更新,思路不会。这套配置和踩坑记录我还在整理,整理好一并发出来。

敬请各位大佬关注:小谢取证
扫取二维码获取
更多精彩
小谢取证