赛前练手 · 2026 獬豸杯部分题型刷题复盘
距离第十二届美亚杯开赛不到两个月,我给自己定的训练节奏是:每周一套,做完必须复盘。
这一套练的是 2026 獬豸杯——3 份检材、52 道题:手机 15 题、计算机 17 题、服务器 20 题,全程围绕"超级取证大师"展开。
题型不是重点,把"找不到入口"这件事提前踩过一遍才是。下面不挑题、不省略,逐题给出答案与破题路径,也留给下一套题之前的自己复习。收藏起来,考前再刷一遍。👇
15 手机取证 | 17 计算机取证 | 20 服务器取证 | 52 合计题量 |
先说清楚三件事
🎯 练的是手感,不是押题:要的是在限时压力下把"定位入口 → 提取数据 → 按格式交卷"这条链路跑顺。 ⏰ 时间锚点:第十二届美亚杯 11 月中旬开赛,现在到开赛还有不到两个月,够刷 6–8 套。
这套题的三份检材,恰好覆盖了三种能力:
📱 检材1 手机(15题):考"信息在哪"——内核日志、系统属性、删除恢复、第三方 App 数据库、图片隐写。 💻 检材2 计算机(17题):考"怎么打开"——BitLocker / VeraCrypt 加密容器、二维码与音频隐写、木马源码、痕迹与内存保护。 🖥️ 检材3 服务器(20题):考"算得对不对"——进程与日志、Nginx / PHP 配置、定时任务、MySQL 统计与隐蔽账户。
练完这套,我给自己记下的第一条:做不出来的题,八成不是工具不会用,而是入口找错了。
第二条:跨检材互证——服务器缺的东西,很可能躺在计算机镜像里。
一、检材1|手机取证(15题)
1)设备身份:先翻原始目录,再看系统界面
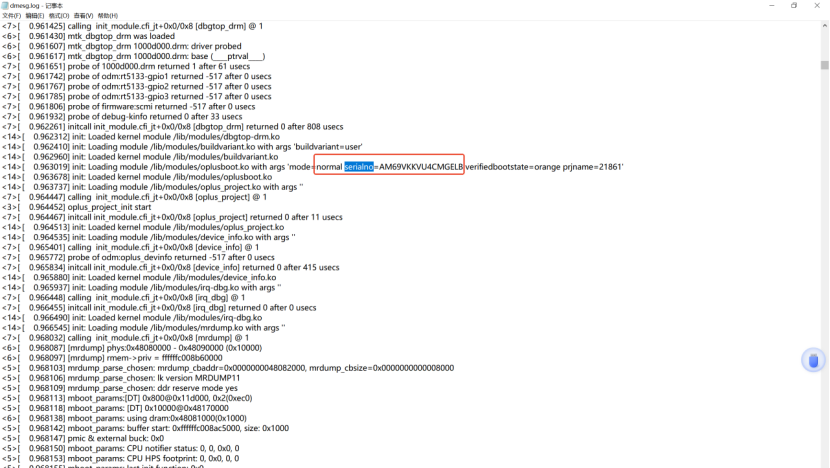
Q1 手机的序列号是什么?
答案:AM69VKKVU4CMGELB
入口:原始检材目录 检材1\adb\ksu\log 下的内核 dmesg.log,搜索 serialno 即得。
Q2 该手机的具体型号是什么?
答案:一加Ace 5 至尊版
入口:查看 检材1\adb\lspd\log 下的系统属性清单 props.txt。
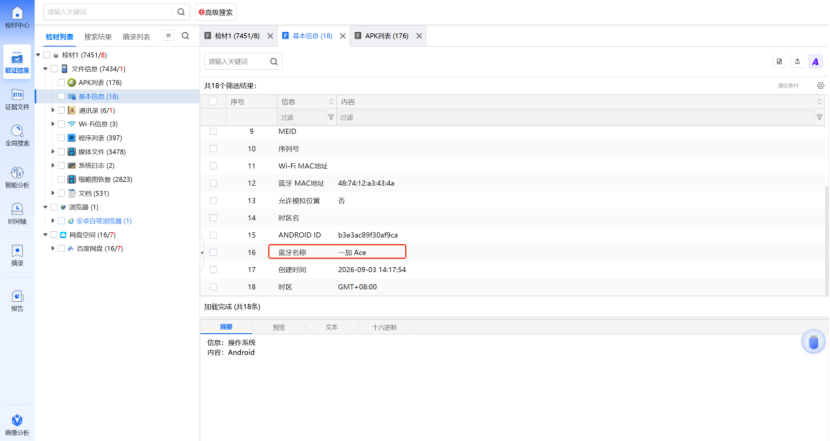
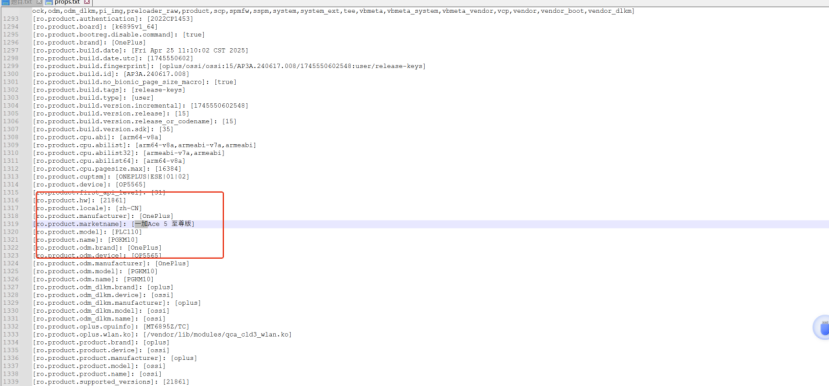
考点:设备身份三件套(序列号 / 型号 / 系统属性),优先查 adb 日志与 props,别指望"关于手机"。
2)删除恢复与文件哈希
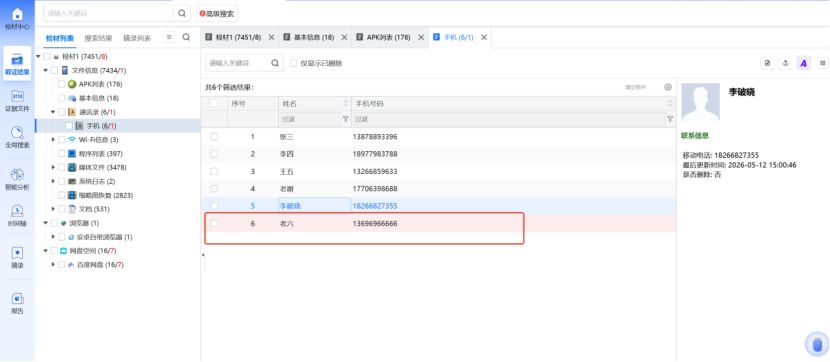
Q3 手机中已删除的联系人手机号码是什么?
答案:13696966666
入口:超级取证大师解析恢复后,在「通讯录 → 手机」模块下查已删除记录。
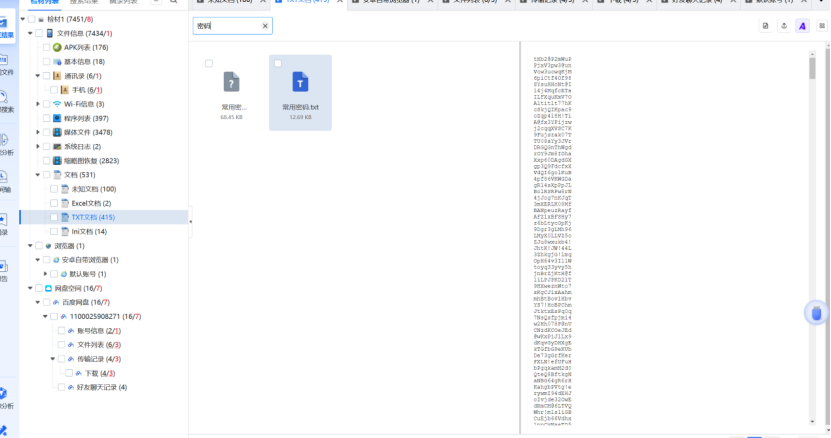
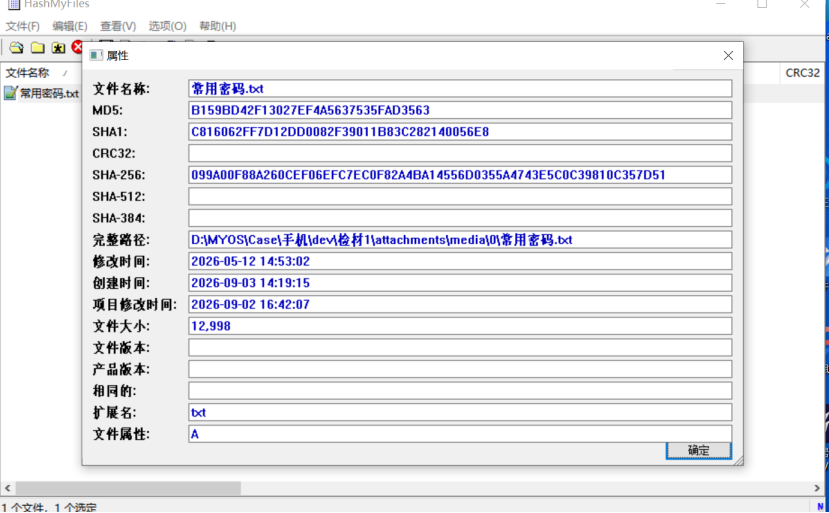
Q4 找到密码本文件,计算其 MD5 哈希值,取后 6 位(字母大写)。
答案:AD3563
入口:全文检索关键字"密码"定位密码本文件,再计算哈希。
3)图片隐写:steghide 是这套卷子的第一道综合链
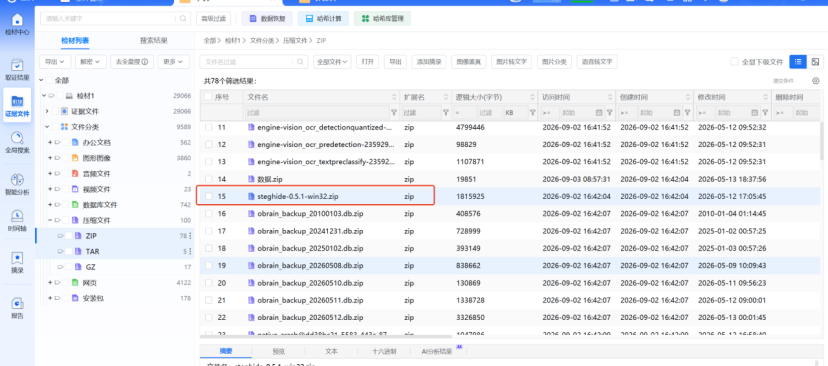
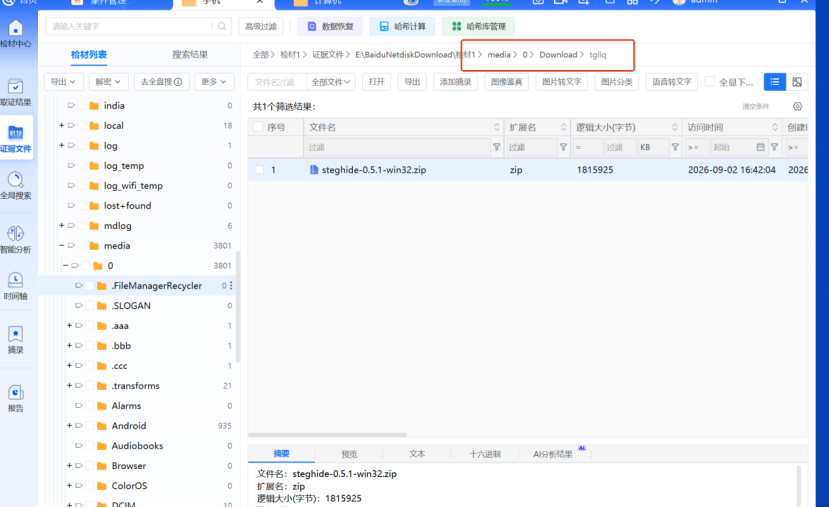
Q5 嫌疑人下载的图片隐写工具名称是什么?
答案:steghide-0.5.1-win32.zip
入口:证据文件的 ZIP 目录 + Download 路径过滤 + 文件名,steghide 是最常见的图片隐写软件。
Q6 嫌疑人使用隐写工具进行文件隐写的密码是什么?
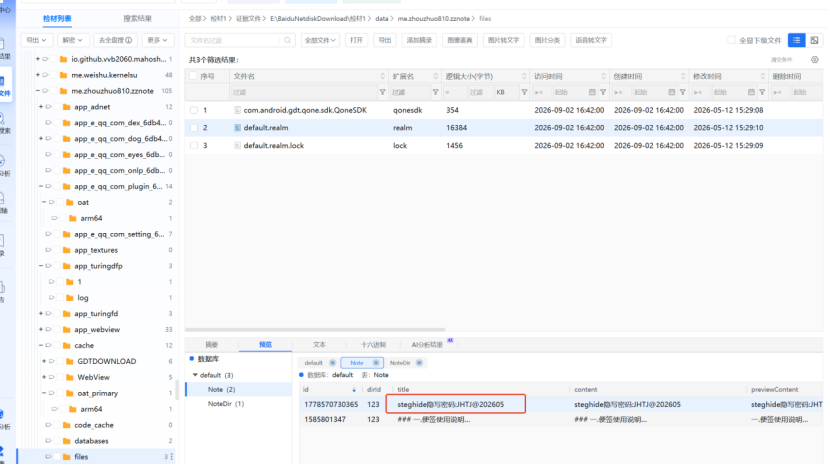
答案:JHTJ@202605
入口①:程序列表发现笔记软件 ZzNote,查看笔记 .realm 数据库,可见"steghide隐写密码:JHTJ@202605"。
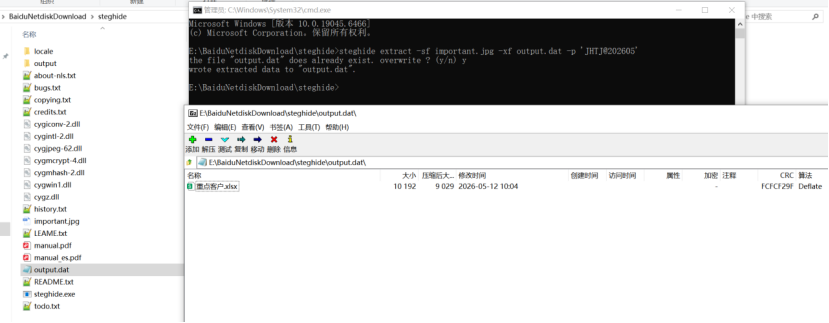
入口②:相册中名为 important.jpg 的图片,用该密码解密出"重要客户.xlsx"。
steghide extract -sf important.jpg -xf output.dat -p 'JHTJ@202605'
4)通联工具与黑色交易链(i聊四连)
Q7 嫌疑人向数据贩子购买公民个人信息共计多少条?
答案:100
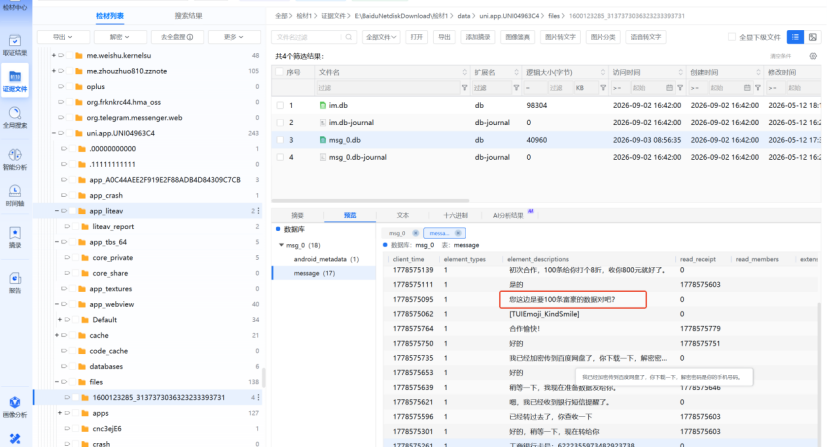
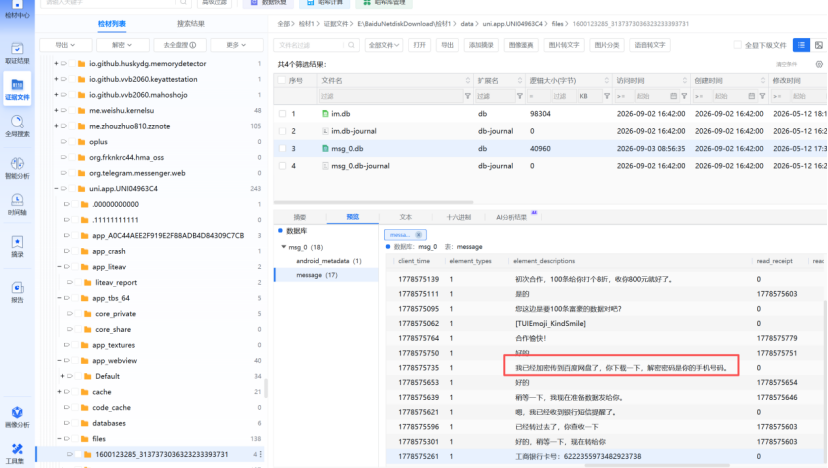
入口:程序列表发现聊天工具"i聊",解析不出数据则直接查其 App 数据库,聊天记录中写明"100条数据"。
Q8 嫌疑人向数据贩子交易时使用的付款方式是什么?
答案:银行卡
入口:
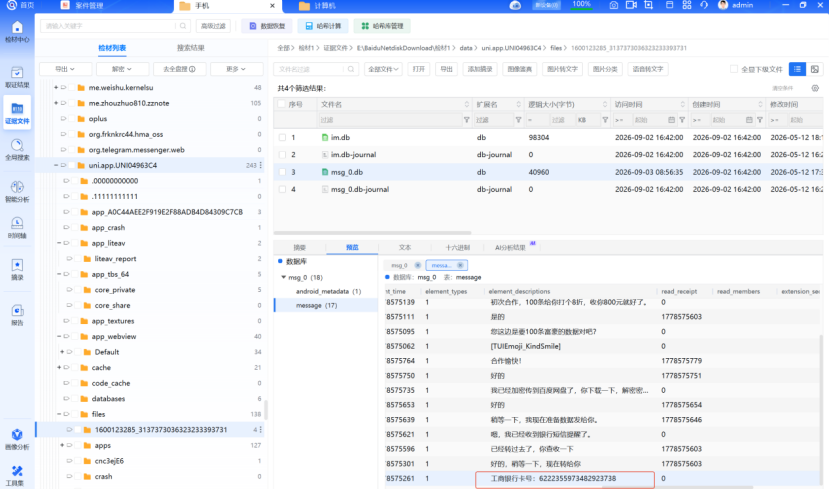
data\uni.app.UNI04963C4\files\1600123285_3137373036323233393731
Q9 数据贩子交易过程中提供的银行卡号是多少?
答案:6222355973482923xxx (工商银行卡)
入口:同上路径目录。
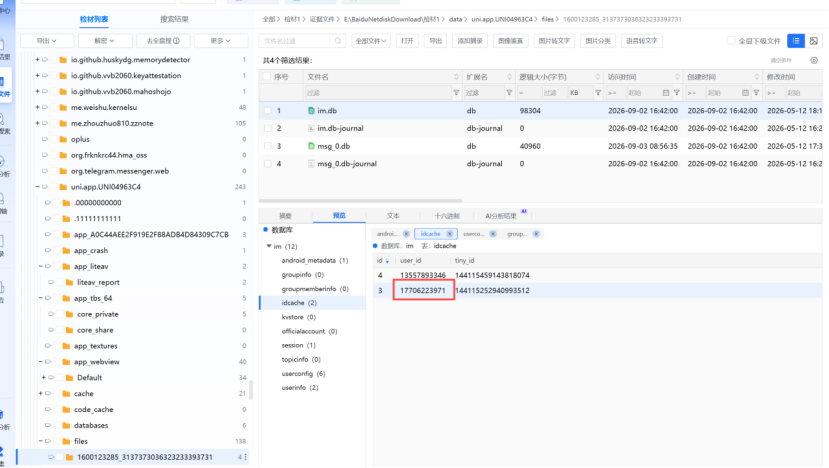
Q10 接上题,嫌疑人所使用聊天工具的用户 ID 是多少?
答案:17706223971
入口:同目录下结合 im.db 与 msg_0.db 交叉确认。
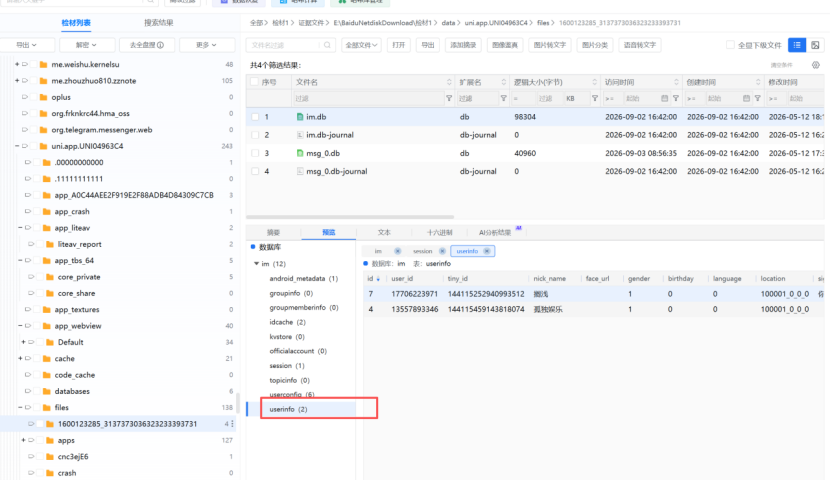
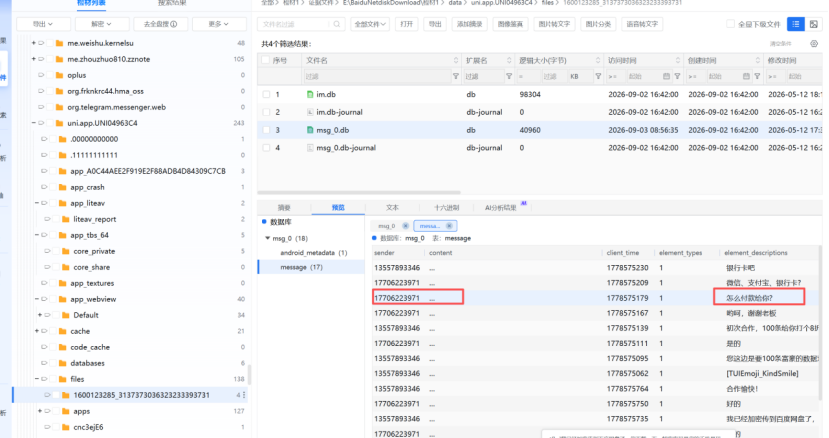
考点:第三方小众通联工具解析失败时,不要等解析——直接翻 App 沙箱目录下的 .db 文件。
5)浏览器与网盘:还原"什么时候下载的"
Q11 嫌疑人访问该下载链接所用的浏览器,包名是什么?
答案:com.meiit.browser
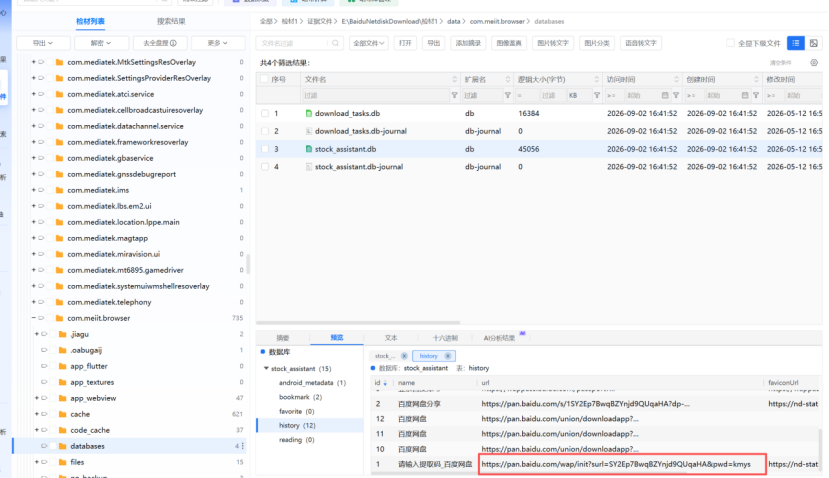
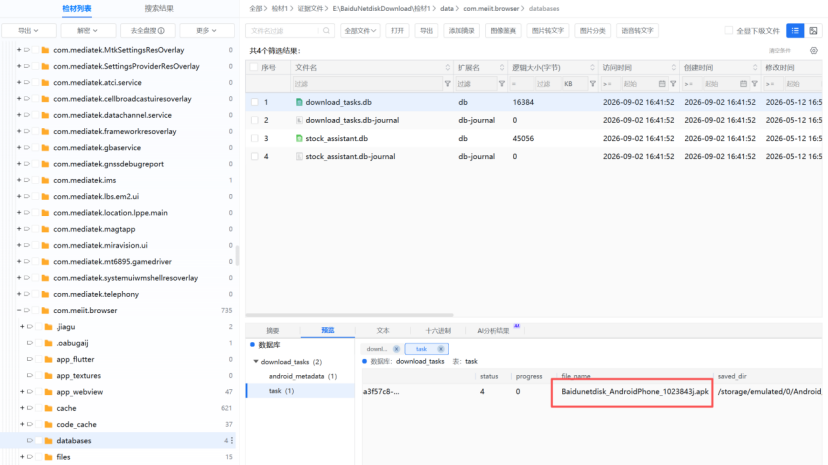
入口:程序列表查看全部浏览器,再查其 DB 文件——在"鲁班浏览器"中看到百度网盘访问记录。
Q12 嫌疑人于何时下载数据商人发送的数据压缩包文件?
答案:2026-05-12 17:00:05
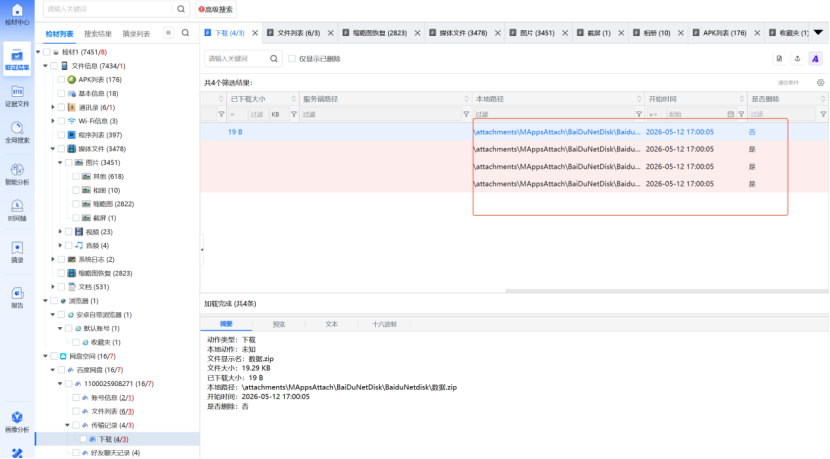
入口:百度网盘程序的传输记录。
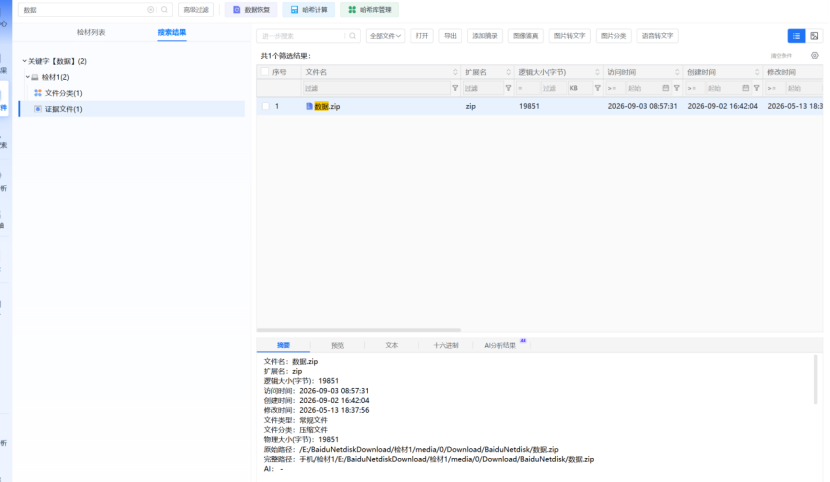
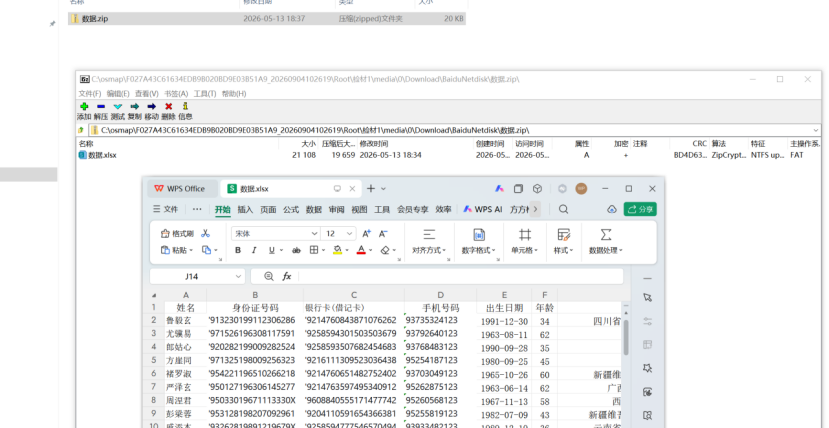
Q13 接上题,该压缩包的解压密码是什么?
答案:17706223971
入口①:i聊聊天记录明确告知"解压密码为手机号";入口②:百度网盘账号电话 177****971 与 i聊用户 ID 17706223971 互证;入口③:全盘搜索 数据.zip,解密得到数据.xlsx。
6)数据清洗与重点名单
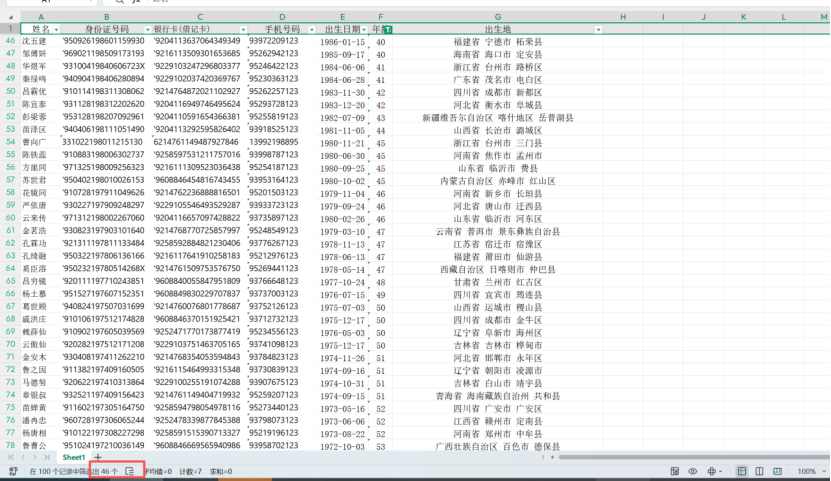
Q14 年龄在 40 至 60 岁(含 40、60 岁)的富豪共有多少人?
答案:46
入口:用上题密码解密数据.xlsx 后统计得出。
Q15 综合分析:找出嫌疑人筛选的重点客户名单,并统计名单内共有多少人?
答案:5 人
曹X广(45岁,浙江台州)、云X玥(53岁,江苏苏州)、马X政(22岁,浙江台州)、陈X瑞(64岁,江苏南京)、苗X游(34岁,上海宝山)。与原始数据.xlsx 交叉验证,5/5 全部匹配。
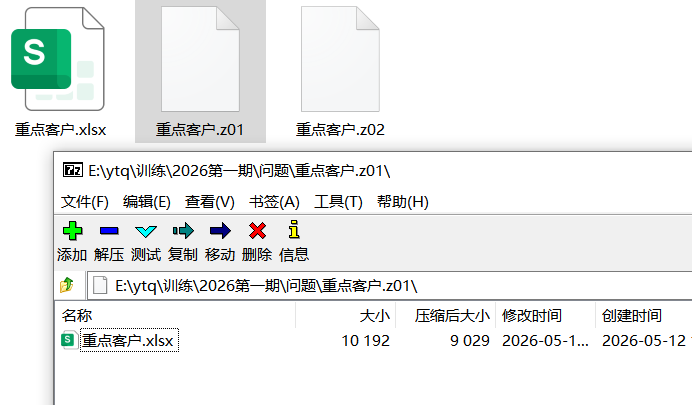
关键难点:steghide 提取出的 ZIP 是残缺的,缺 3982 字节。完整抢救链路如下——
第0步 steghide.exe 提取 → 5120 字节原始数据 (step15_extracted.bin)
第1步 Python struct 解析 ZIP 头 → 发现内含"重点客户.xlsx",但缺 3982 字节
第2步 Python zlib 部分解压 → 5220 字节 (step15_partial.bin),即 xlsx 内部 ZIP 内容
第3步 Python re 扫描 PK 标记 → 5220 字节中找到 11 个文件,其中 2 个完整
第4步 Python zlib 分别解压两个 XML → sheet1.xml (3136B) + sharedStrings.xml (1230B)
第5步 Python re 解析 XML → dimension="A1:G6" → 6 行减 1 行表头 = 5 人
数据不完整 ≠ 做不出来。先抢救能抢救的部分,是赛场上的硬本领。
上述是AI的方式,后续再计算机检材中回收站里发现了同名压缩包,将两个压缩包放在同一目录下解压即可。综合分析!!!
二、检材2|计算机取证(17题)
1)系统策略与即时通讯身份
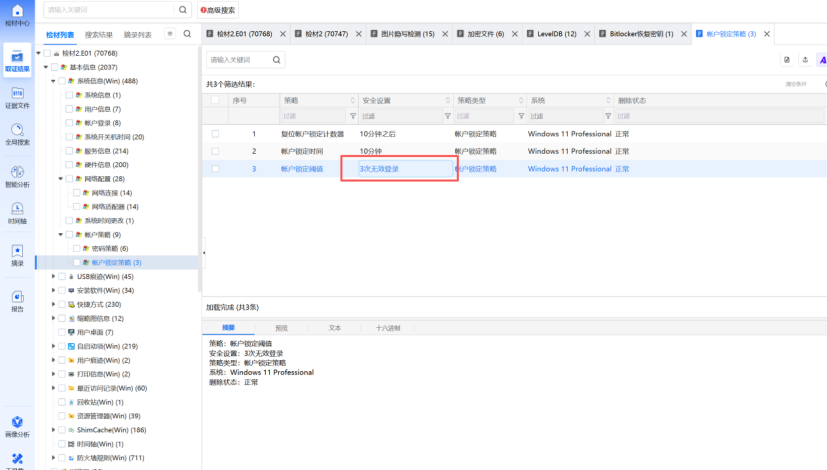
Q1 密码连续错误输入多少次后,系统会自动锁定用户账户?
答案:3
入口:基本信息 → 系统信息 → 账户策略 → 账户锁定策略。
Q2 检材中对应的微信 wxid 是多少?
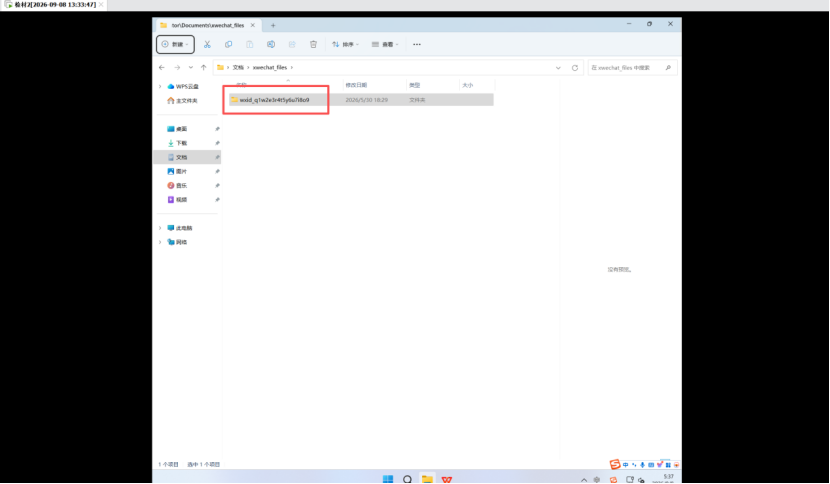
答案:wxid_q1w2e3r4t5y6u7i8o9
入口:仿真检材2.e01 后,在系统文档下的微信目录中查看。
2)加密容器三连:BitLocker 与 VeraCrypt 双层卷
Q3 E 盘 BitLocker 恢复密钥末尾六位是多少?
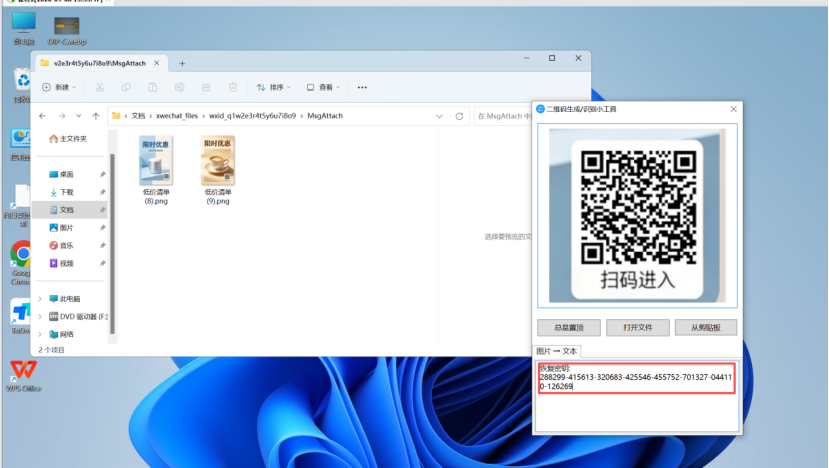
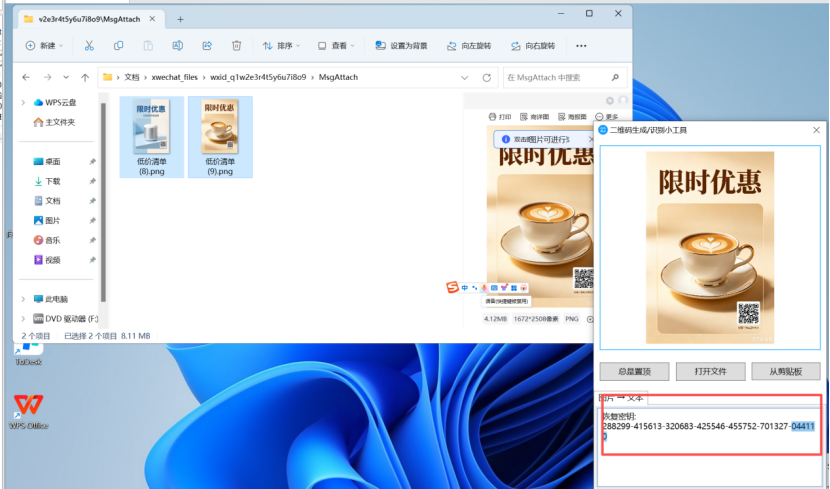
答案:126269
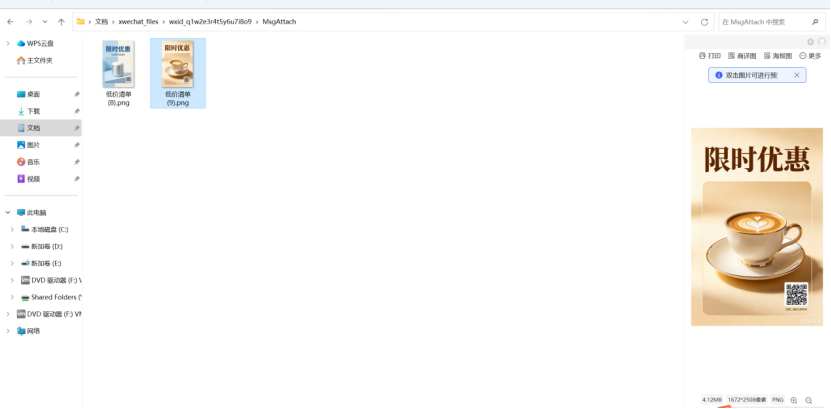
C:\Users\Administrator\Documents\xwechat_files\wxid_q1w2e3r4t5y6u7i8o9\MsgAttach 微信目录下发现两张二维码图片,解析二维码即得恢复密钥(用第一张图片得到的密钥可解密)
Q4 VC 加密容器的外层加密卷密码是什么?
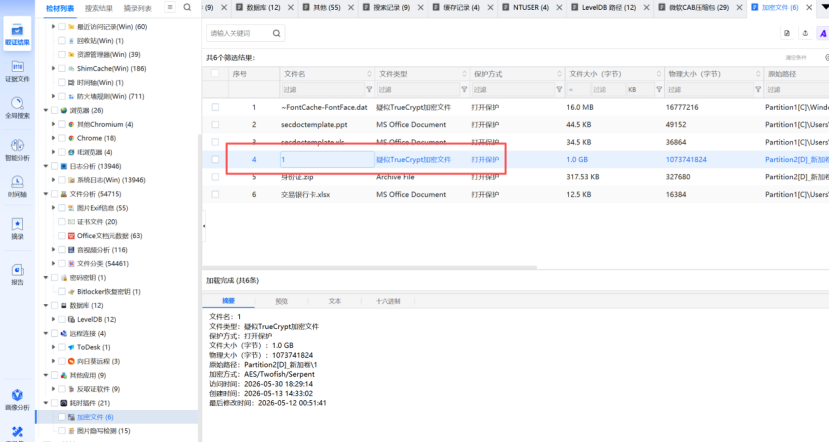
答案:JHTJ!@#¥A313
入口:同目录下存在 1.png,用记事本直接打开即可得到密码。
3)多媒体隐写:图片水印、音频频谱、二进制码
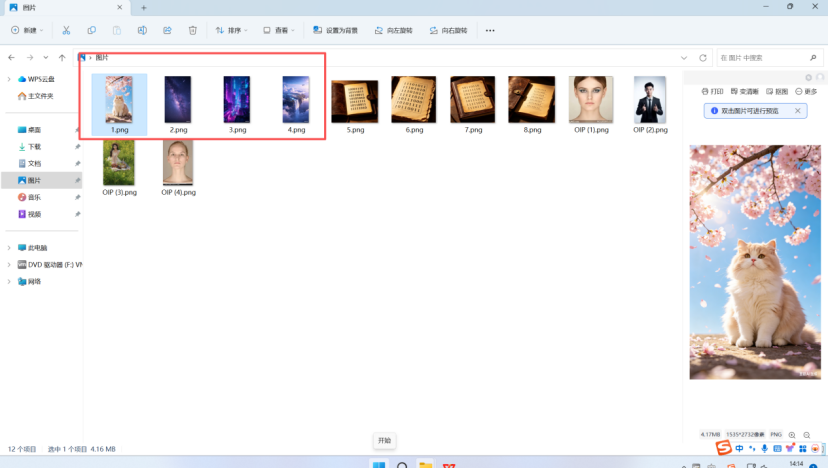
Q5 带有"豆包AI生成"水印的图片一共有多少张?
答案:6
入口:仿真后在系统图片目录与微信目录下共发现 6 张。
Q6 VC 加密容器的隐藏加密卷密码是什么?
答案:
ClearSky@SecretSignal#SevenMileJasmine
入口:AI 分析发现 3.png 中存在二维码,解析二维码得到隐藏卷密码。
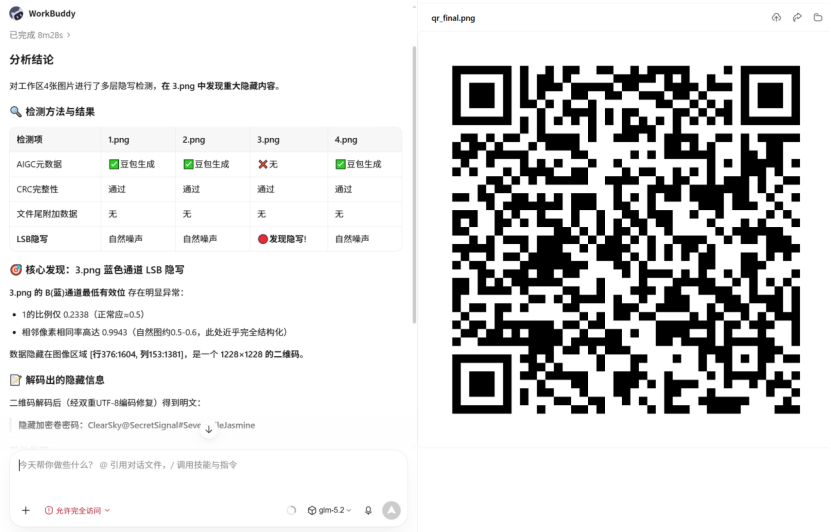
考点:看到图片,先看二进制和隐写,再看画面内容——记事本打开、二维码解析,成本最低收益最高。
Q7 接上题,嫌疑人的接头暗号是什么?
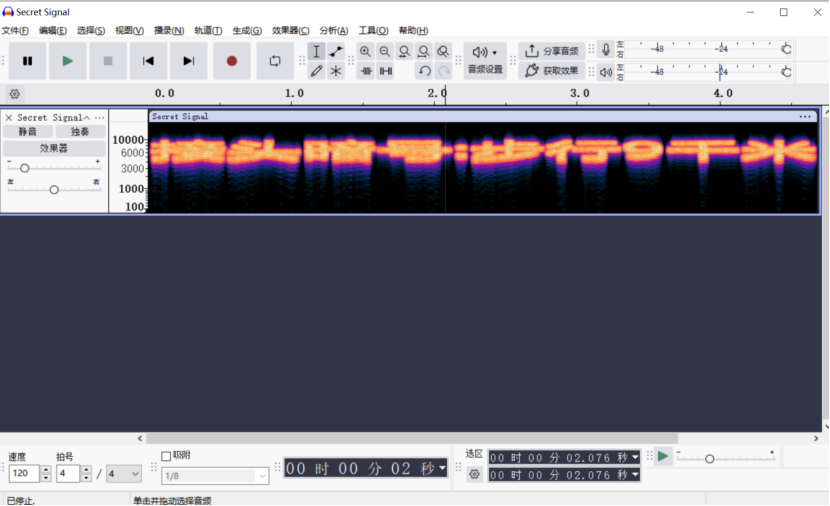
答案:步行9千米
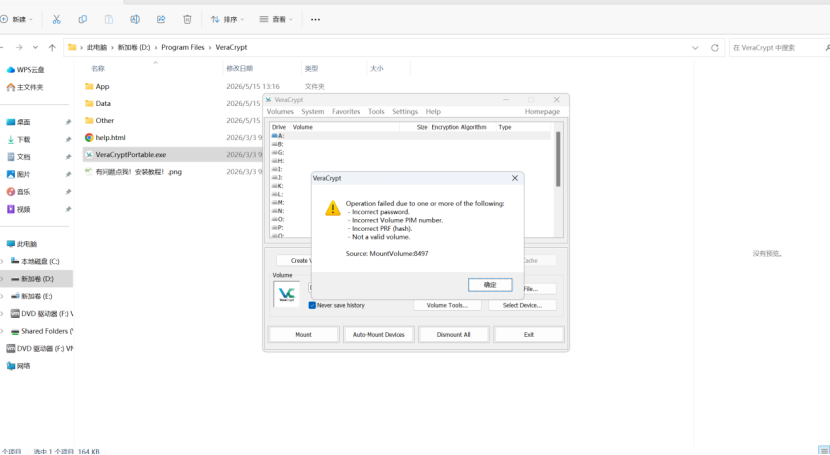
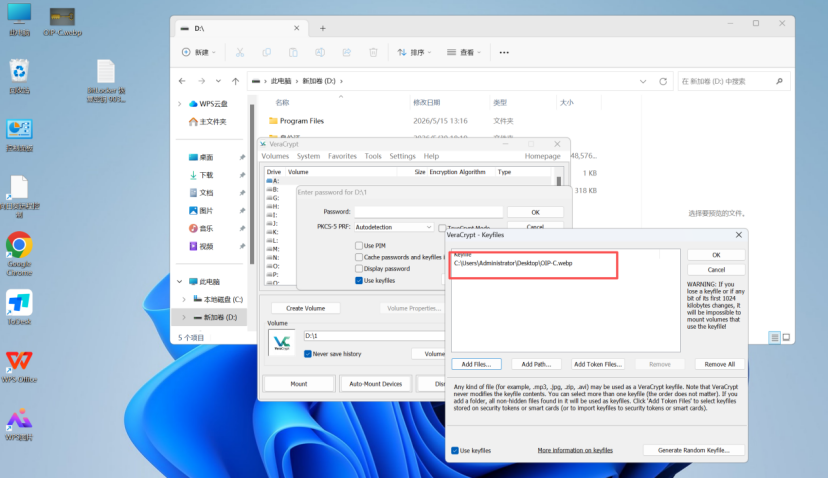
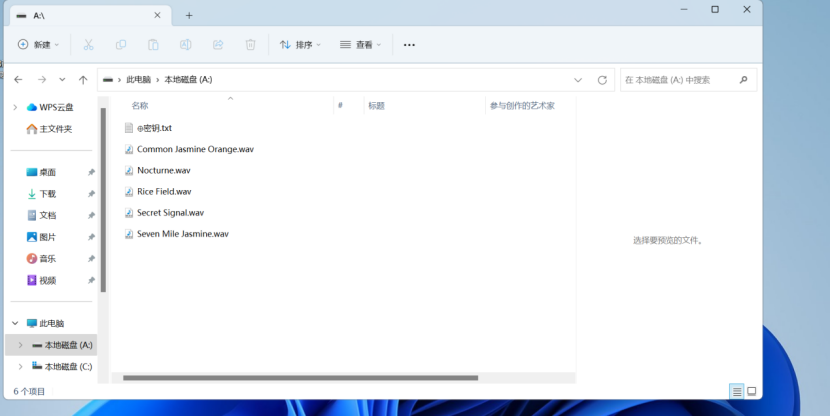
入口:用隐藏卷密码挂载 VC 容器提示密码错误 → 还需桌面上的密钥文件 → 挂载后看到几个音频文件(音频隐写)→ 用 Audacity 打开 Secret Signal 查看频谱图。
用隐藏卷密码挂载VC容器发现密码错误
挂载后看到几个音频文件,应该是音频隐写
用Audacity打开Secret Signal看一下频谱图
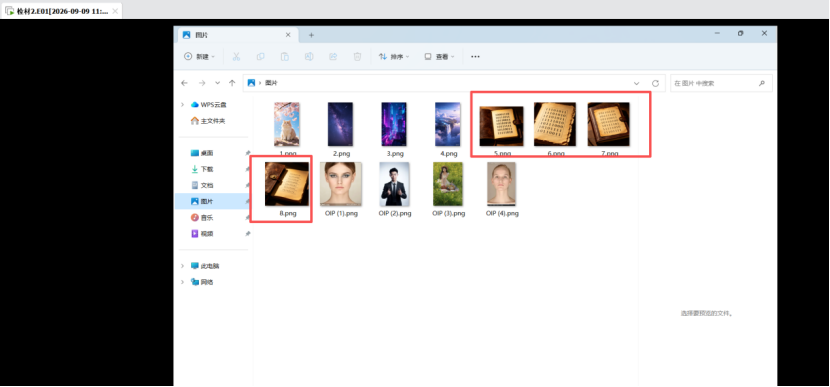
Q8 接上题,嫌疑人的接头地点在哪里?
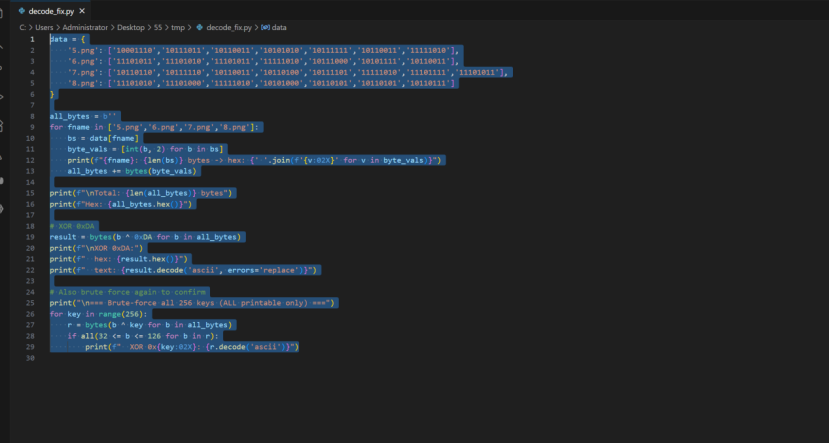
答案:中国台湾台北101大楼502房间
入口:仿真后在系统图片中发现 4 张带二进制码的图片,利用脚本解码。

4)木马样本源码分析
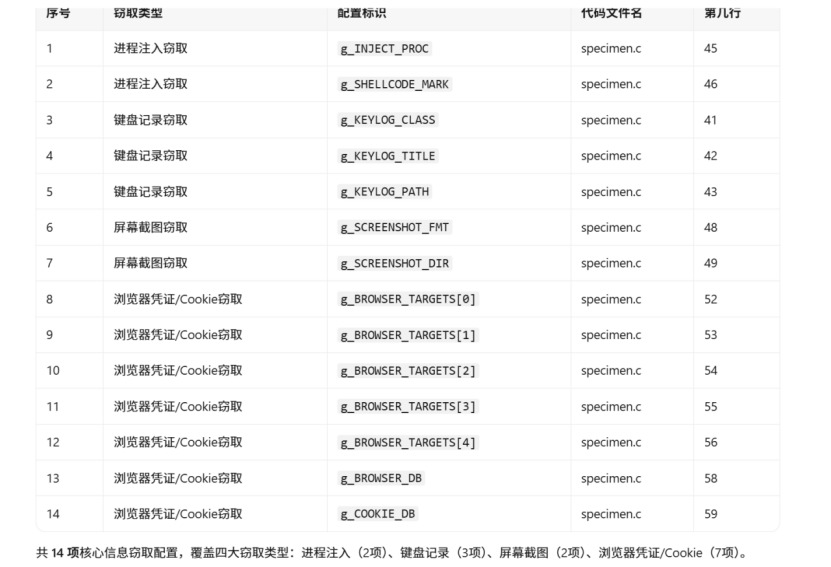
Q9 木马残留样本中,核心信息窃取配置数量为多少?
答案:5
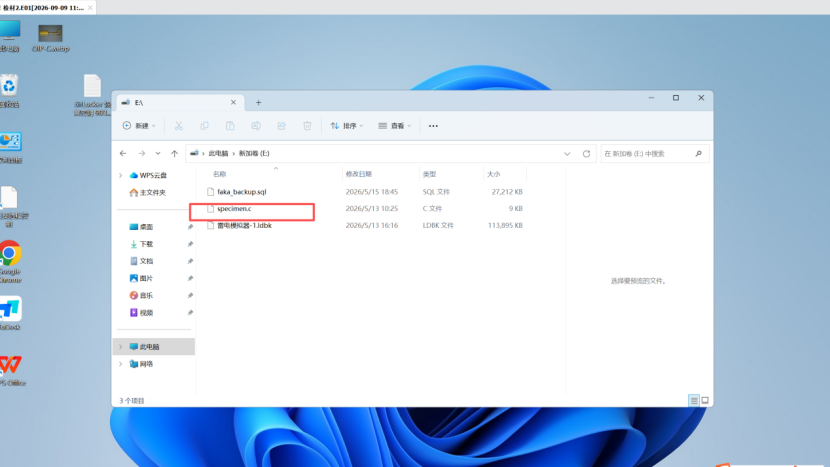
入口:仿真并解密 E 盘后,E 盘存在一个 .c 文件,导出分析代码,识别出 5 类。
Q10 木马残留样本中,申请的内存保护标志是什么?(注意格式)
答案:PAGE_EXECUTE_READWRITE
入口:
位于第 204–210 行 SimulateProcessInjection() 函数中。
5)涉案交易与银行卡
Q11 嫌疑人涉案交易使用的银行卡号是什么?
答案:6221882234xxxxxx125
入口:仿真后在系统文档中看到交易银行卡文件及密码格式,使用 Passware Kit 工具爆破得到。
6)AI 换脸图片溯源
Q12 AI 换脸图片大概率使用的 AI 模型是哪一个?
答案:steadydancer
入口:仿真后在系统图片中找到 AI 图片,使用 https://hivedetect.ai/ 检测。注意:在线检测模型随时间变化,实测可能返回 gemini3 等其他结果
7)身份与通联数据恢复
Q13 萤小石的身份证号码是什么?
答案:330122xxxxxxxx9527
入口:在系统 D 盘找到两个身份证相关内容 → 用恢复大师恢复压缩包得到身份证图片 → 图片上看不到号码 → 用 winhex 打开并拉到文件末尾即可查到。
Q14 小众通联工具绑定的手机号码为多少?
答案:181xxxx1921
入口:仿真后在系统 E 盘找到 .ldbk 备份文件,导出并解压后再加载分析,可查看 i聊 的 DB 库。
Q15 小众通联工具添加好友的具体时间是什么?
答案:2026-05-13 16:12:37
入口:上题数据库中,利用时间戳转换工具进行时间戳转换。
8)挖矿程序与虚拟货币钱包
Q16 挖矿程序(请勿在本地运行)的版本是什么?
答案:6.26.0
入口:用户痕迹 → 资源管理器中发现可疑程序 timo,定位至原文件目录查看配置文件。
Q17 门罗币钱包地址后 6 位是什么?
答案:6soTWp
入口:同样定位 timo 原文件目录,查看配置文件可得。
三、检材3|服务器取证(20题)
1)主机信息、进程与服务
Q1 服务器的内核版本号是多少?
答案:3.10.0
入口:执行 uname -a。
Q2 嫌疑人将某普通用户加入特殊用户组,赋予其读取 /etc/shadow 的权限,该用户名是什么?
答案:ahao
入口:系统信息 → 系统用户信息。
Q3 嫌疑人使用的 Web 服务器名称及主版本号是什么?
答案:nginx/1.20
入口:ps -ef 排查进程发现 nginx 服务;nginx -v 查询版本号。
Q4 嫌疑人借助 AI 部署"守卫"脚本,非管理员 IP 登录时触发定时强制登出,该服务每隔几分钟触发一次?
答案:5
入口:检查系统服务 cat /etc/systemd/system/net-monitor.service,再查文件中提到的脚本,可见 KICK_DELAY = "5 minutes"(触发后延迟 5 分钟)。
2)数据库备份、账号与密码
Q5 计算服务器内数据库备份文件的 SHA256 哈希值,取后 6 位(字母大写)。
答案:FF8180
入口:tmp/db_backup 下 6 个备份包解压出来都是空文件 → 用 find / -name *sql 全盘查询,发现 opt 目录下存在 SQL 文件 → 后续发现该文件也缺失,完整备份文件在计算机镜像中。
Q6 MySQL 数据库 root 用户的登录密码是什么?
答案:Root@123456
入口:
网站配置文件 /usr/share/nginx/html/fk/config.php。
3)Web 配置、上传限制与境外外传
Q7 外挂网站所对外开放的端口号是多少?
答案:8081
入口:查看 nginx 配置文件。
Q8 嫌疑人为上传大型恶意插件修改了文件上传限制,其最大上传限制是多少?
答案:60M
入口:/etc/php.ini 中 upload_max_filesize = 60M。
Q9 嫌疑人设置数据库定时自动备份并上传至境外,该境外服务器 IP 地址是多少?
答案:8.208.44.202
入口:排查定时任务脚本 /bin/bash /etc/cron.daily/autobackup.sh,脚本内含境外 IP。
4)真实后台判别与日志分析
Q10 嫌疑人登录后台的目录路径是什么?
答案:/fk/static/(后台登录页 /fk/static/login.php)
入口①:服务器上有两个后台入口 /fk/admin/ 与 /fk/static/;入口②:nginx 日志显示 /fk/static/login.php 被访问 33 次,远高于 /fk/admin/login.php 的 7 次;入口③:/fk/static/login.php 有独立密码盐 PWD=2025baofu!,证明这是真实后台。
Q11 访问后台登录页面次数最多的 IP 地址是什么?
答案:192.168.203.135
入口:grep "/fk/static/" access.log* | awk '{print $1}' | sort | uniq -c | sort -rn | head -10
Q12 网站后台管理员的明文密码为多少?
答案:abc123456
入口:小皮面板建立数据库后导入 faka_backup.sql → 在 shua_config 中找到 admin 密码 → 由 Q10 的 login.php 得知加密方式为 sha256(密码 + 2025baofu!) → 进行解密。
5)网站画像:支付接口、建站时间、Git 作者
Q13 网站支付接口所对接的第三方接入商名称是什么?
答案:无忧支付
Q14 网站的创建时间是什么时候?
答案:2018/12/14
Q15 网站 Git 配置信息中,作者姓名是什么?
答案:ZhangSan_Sec
6)SQL 统计四连:服务器区真正的分水岭
Q16 2025 年 6 月 1 日至 12 月 31 日全部订单中,状态为"已完成"的订单总成交金额是多少?
答案:24073
SELECT SUM(money) FROM shua_orders
WHERE `status`=1
AND addtime >= '2025-06-01'
AND addtime <= '2025-12-31 23:59:59';
Q17 2025 年全年订单中,下单金额总计最高的那一天,总金额是多少?
答案:5442
SELECT DATE(addtime) AS order_date,
COUNT(*) AS order_count,
SUM(money) AS total_money
FROM shua_orders
WHERE addtime >= '2025-01-01 00:00:00'
AND addtime < '2026-01-01 00:00:00'
GROUP BY DATE(addtime)
ORDER BY total_money DESC
LIMIT 10;
Q18 统计全部订单,购买数量累计最高的应用名称是什么?
答案:无畏契约自动扳机+透视+准星辅助
SELECT t.name AS app_name,
SUM(o.value) AS total_value,
COUNT(*) AS order_count,
SUM(o.money) AS total_money
FROM shua_orders o
JOIN shua_tools t ON o.tid = t.tid
GROUP BY t.tid, t.name
ORDER BY total_value DESC
LIMIT 10;
Q19 统计全部订单,用户累计购买总额最高的用户账号是哪个?
答案:guoqi
SELECT o.userid, s.user AS username, s.nickname, s.sitename,
COUNT(*) AS order_count,
SUM(o.value) AS total_qty,
SUM(o.money) AS total_amount
FROM shua_orders o
LEFT JOIN shua_site s ON o.userid = s.zid
WHERE o.userid IS NOT NULL AND o.userid != ''
GROUP BY o.userid
ORDER BY total_amount DESC
LIMIT 10;
Q20 请分析检材3:嫌疑人创建的拥有 FILE 与 SUPER 权限的隐蔽 MySQL 账户,其用户名是什么?【答案格式:admin】
答案:_tmp_z5m1w8
这道题得回到服务器里的数据库中找了,因为刚刚是本地mysql运行的sql备份文件
每周一套,做完必复盘——不复盘的刷题,等于只练了手速。下一套做完,我继续把逐题拆解更新出来。
真题不常驻,手感会过期。真正稳的队伍,靠的是把"找不到入口"这件事,提前在训练里踩过一遍。
· · · · ·