一次扫描出141个子域+201个漏洞目标,这个AI侦察引擎太猛了

作者:Hack分享吧 发布:2026-09-21 09:00 收录:2026-09-21 12:27 2 次阅读 约 2547 字
摘要:完整介绍了 Desinter_scan 的核心设计理念、23 个 Collector 四阶段架构、Claude AI 六维度评分引擎、实时告警机制、移动端分析能力、老旧框架检测、快速上手指南、报告导出及高级用法,并在结尾总结了其对红队和渗透测试工作流的核心价值。
推荐理由:本文涵盖「nmap」、「Claude」、「Agent」等多个主题,重点关注 nmap。
Ima知识库名称
加入条件

潇湘信安协同知识库(更新~ing!)

免费加入

潇湘信安学习资料库(更新~ing!)

≥3年粉丝

潇湘信安内部知识库(更新~ing!)

星球成员

现在只对常读和星标公众号才展示大图推送,建议大家把“Hack分享吧设为星标否则可能看不到了


它不是 Nmap 套壳,而是一个 Claude 智能评分的多 Agent 侦察系统

Desinter_scan:22 个 Collector 并发扫 + AI 六维度评分,告诉你"打哪"


传统侦察工具的痛点

如果你做过渗透测试或红队评估,一定对这个流程不陌生:

  1. 跑 subfinder 找子域名
  2. 跑 nmap 探端口
  3. 跑 httpx 探活
  4. 跑 nuclei 找漏洞
  5. 跑 dirsearch 爆目录
  6. ……

然后呢?你面对的是几万行 JSON、几个 GB 的扫描日志,手动翻找有价值的目标,靠经验判断"先打哪个"。

这就是传统侦察工具的本质——哑管道。跑扫描、拿数据、手动翻。工具只负责产出数据,不负责告诉你"这些数据里,哪个资产最值得打"。

Desinter_scan 要解决的就是这最后一公里。


Desinter_scan 是什么?

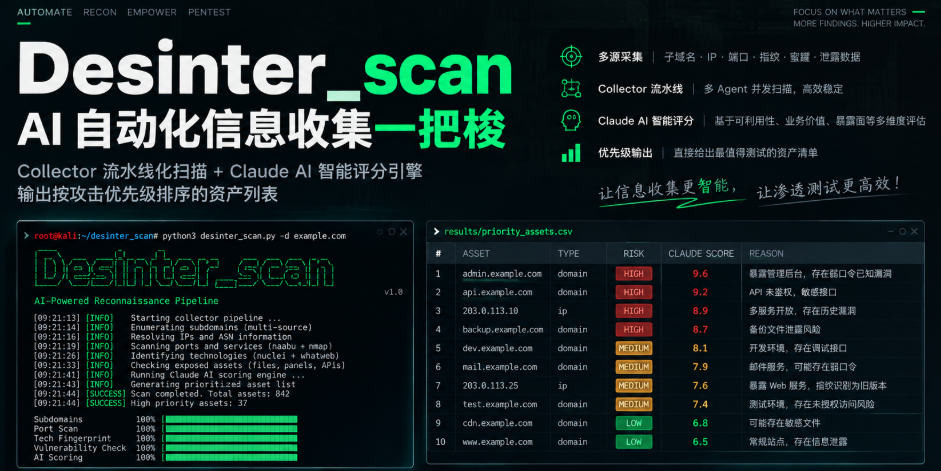
Desinter_scan(内部代号 inter_scan)是一个多 Agent 并发信息收集系统,核心理念只有一句话:

扫描完成 ≠ 工作完成。扫描完之后,Claude AI 自动读取结果,按 6 个维度智能评分,按攻击优先级排序输出,告诉你"打哪"。

它不是 nmap 套壳。它是一个将资产发现 → 服务探测 → 深度扫描 → AI 智能评估四阶段流水线化的完整侦察系统。

项目地址https://github.com/Dest1ny-Sec/Desinter_scan

核心亮点

1. 23 个 Collector,四阶段流水线

Desinter_scan 将信息收集拆分为四个 Phase,共 23 个 Collector:

Phase
阶段
Collector 数量
核心能力
Phase 1
资产发现
6
企业产权 WHOIS/ICP 备案、14 源子域名 + DNS 爆破、全 DNS 记录 + AXFR、ASN → IP 段展开、CDN 检测 + Favicon 哈希、crt.sh 云搜索 + Bucket 探测
Phase 2
服务探测
2
全端口 + UDP + 敏感服务检测、FOFA/Shodan/ZoomEye 网络空间搜索
Phase 3
深度扫描
14
HTTP 探活、WAF 识别、目录爆破、CMS 指纹、源码泄露、JS 密钥提取、爬虫、移动端分析、GitHub 泄露、Nuclei CVE 扫描、Wayback 历史、站点元数据、API 探测、老旧框架检测
Phase 4
可选增强
1
gowitness 批量网页截图

Phase 1 和 Phase 2 是串行的(有依赖关系),Phase 3 的 14 个 Collector 全并发执行。也可以用 --flat 参数跳过所有 Phase 依赖,让全部 Collector 同时跑。

2. Claude AI 六维度智能评分

这是 Desinter_scan 与所有传统工具最大的区别。扫描完成后,Claude 会自动读取 SQLite 数据库中的结果,按以下六个维度对每个资产打分:

维度
权重
满分标准
服务风险
30%
Redis/Docker 未授权,敏感端口开放
泄露严重度
25%
GitHub 密钥泄露,.git 可恢复,备份文件暴露
云资产暴露
15%
公开 S3 Bucket,受限 Bucket,云函数
CMS 漏洞潜力
15%
已知 RCE CMS + 旧版本
API/管理面
10%
Swagger + Actuator + Druid 暴露,管理后台
关联度
5%
直连 IP > CDN 后真实 IP > 同 C 段

最终输出五层优先级报告

★★★★★ Critical — 立即处置
★★★★  高危   — 优先深入
★★★   中危   — 重点排查
★★    低危   — 常规资产
★     信息   — 持续监控

你不再需要自己翻数据判断优先级,AI 直接告诉你"先打哪个"。

3. 实时告警:高危发现立即标记

扫描过程中,以下高危发现会被立即标记,不需要等扫描全部完成:

  • ★ Redis 未授权(6379 PING → PONG)
  • ★ Docker API 未授权(/containers/json → 200)
  • ★ Elasticsearch 未授权(/_cat/indices 可读)
  • ★ MongoDB 未授权(27017/27018 开放)
  • ★ 公开 S3 Bucket(Bucket URL → 200)
  • ★ .git 泄露(/.git/HEAD → 200/403)
  • ★ GitHub 密钥泄露(AKIA / secret_key / password)
  • ★ JS 硬编码密钥(AK/SK/Bucket/Token)

发现即告警,第一时间掌握高危资产。

4. 移动端安全分析

Desinter_scan 的 mobile Collector 支持完整的移动端资产检测:

  • Android APK:自动下载 + 解包 + 硬编码密钥提取
  • iOS:通过 iTunes API 探测 App
  • 小程序:微信小程序存在性检测

移动端往往是企业安全防护的薄弱环节,APK 中硬编码的 API Key、Secret 等敏感信息是红队突破口。

5. 老旧框架猎人(legacy_hunter)

专门检测那些"应该早就该退役但还在跑"的老旧服务:

  • 过期框架:Struts2、Axis、WebLogic、JBoss
  • 死端点复活:检测已废弃但仍然可访问的 API 端点
  • EOL 版本:已停止支持的软件版本

这些老旧资产往往是漏洞利用的"金矿"。

6. 中文本地化优化

子域名爆破字典没有使用通用的英文高频词,而是替换为950 个中文高校高频词。对于 .edu.cn 域名和国内政企目标,命中率显著提升。


快速上手

安装

git clone https://github.com/Dest1ny-Sec/Desinter_scan.git
cd Desinter_scan
pip install -e .

外部工具(可选,按需安装)

工具
用途
安装命令
nuclei
CVE 漏洞扫描
go install github.com/projectdiscovery/nuclei/v3/cmd/nuclei@latest
nmap
服务版本探测
brew install nmap
 / apt install nmap
subfinder
被动子域名
go install github.com/projectdiscovery/subfinder/v2/cmd/subfinder@latest
masscan
全端口扫描
brew install masscan
 / apt install masscan
dirsearch
目录爆破
pip install dirsearch
gowitness
网页截图
go install github.com/sensepost/gowitness@latest
whatweb
CMS 指纹
brew install whatweb
 / apt install whatweb

缺少工具时自动跳过对应 Collector,不影响其他步骤。

常用命令

# 环境检测 — 检查已安装的外部工具
python3 run.py --check-tools

# 快速扫描(默认)— DNS 爆破 2000 条 + Top 端口 + 中字典
python3 run.py --target example.com

# 深度扫描 — DNS 爆破 8000 条 + 全端口 + 大字典
python3 run.py --target example.com --deep

# 全并发模式(跳过 Phase 依赖,所有 collector 同时跑)
python3 run.py --target example.com --flat

# 启用截图 + 查看进度
python3 run.py --target example.com --phase4
python3 run.py --target example.com --status

# 断点续扫
python3 run.py --target example.com --resume

# 只跑指定 collector
python3 run.py --target example.com --agents subdomain,port_scan,source_leak

在 Claude Code 中直接使用

如果你使用 Claude Code,可以直接对话式操作:

/recon example.com        # 扫描 + 智能评分,一键搞定
/prioritize example.com   # 已有扫描结果,只做评分分析

Claude 会自动:

  1. 读取扫描结果(优先读 vulnerable / leak / cloud 高价值资产)
  2. 按 6 维度评分引擎打分
  3. 输出五层优先级报告(★★★★★ → ★)

报告导出

扫描完成(或被 Ctrl+C 中断)后自动生成 HTML 报告到 output/<target>_report.html

# HTML 报告(推荐)— 高价值资产表格 + 评分理由 + 一键导出 CSV
python3 -m core.reporter --target example.com --db output/example.com.db --mode html --open

# JSON 报告 — 完整数据
python3 -m core.reporter --target example.com --db output/example.com.db --mode json

# Markdown 报告
python3 -m core.reporter --target example.com --db output/example.com.db --mode markdown

高级用法

# 通过代理扫描
INTERSCAN_PROXY_ENABLE=1 INTERSCAN_PROXY_TYPE=socks5 python3 run.py --target example.com

# 纯文本模式(无 Rich 依赖)
INTERSCAN_NO_RICH=1 python3 run.py --target example.com

# 深度扫描
python3 run.py --target example.com --deep

# 跳过 Phase 3(只做资产发现 + 服务探测)
python3 run.py --target example.com --skip-phase3

配置文件 config.yaml 中可填入 API Key(不填也能跑,使用免费数据源):

apis:
  fofa_email: ""
  fofa_key: ""
  shodan_key: ""
  zoomeye_key: ""
  ipinfo_token: ""# 免费 50k/月

架构一览

run.py (并行引擎)
  ├─ Phase 1: 6 个 Collector 串行(资产发现,有依赖)
  │   enterprise → subdomain → dns_enum → asn_bgp → cdn_ip → cloud_assets
  ├─ Phase 2: 2 个 Collector 串行(服务探测)
  │   port_scan → network_space
  ├─ Phase 3: 14 个 Collector 全并发(深度扫描)
  │   http_probe / waf_detect / dir_scan / cms_finger /
  │   source_leak / js_api / crawler / mobile / github_leak /
  │   nuclei_scan / wayback_history / site_metadata / api_probe /
  │   legacy_hunter
  └─ Phase 4: 可选(screenshot)
         ↓
  SQLite 数据库(实时写入)
         ↓
  Claude 读取 → 智能评估 → 输出优先攻击面

实战效果

根据项目 Changelog 记录的修复前后对比:

修复前: 1 个子域, 0 wayback, 0 nuclei
修复后: 141 个子域, 5000 wayback URL, 201 nuclei 目标, 176 个存活 Web

一次扫描即可获得:141 个子域名、5000 条历史 URL、201 个 Nuclei 扫描目标、176 个存活 Web 服务,再由 Claude AI 自动评分排序。


总结

Desinter_scan 的核心价值不在于"又一个扫描器",而在于它补上了侦察工作流的最后一环——智能分析与优先级判断

传统工具给你一堆数据,你自己判断先打哪。Desinter_scan 给你一堆数据 + Claude AI 的六维度评分 + 分层优先级报告,直接告诉你"打哪"

对于红队、渗透测试工程师、安全研究人员来说,这意味着:

  • 省时间:23 个 Collector 并发,一次扫描覆盖资产发现到深度扫描全流程
  • 省脑力:AI 评分替代人工判断优先级,Critical 资产一目了然
  • 不遗漏:从子域名到移动端 APK,从 GitHub 泄露到老旧框架,全覆盖
  • 可中断:SQLite 实时写入 + 断点续扫,Ctrl+C 不丢数据

⚠️ 免责声明:本工具仅供安全研究和授权测试使用。使用者需自行确保获得目标授权。未授权扫描可能违反法律法规。作者不对任何未授权使用承担法律责任。


知 识 星 球


星球已过800人,暂不再发放优惠券,如还有需要的师傅可加我VXS_3had0w等你一起来学习...!

Ima知识库名称
加入条件

潇湘信安协同知识库(更新~ing!)

限时免费

潇湘信安学习资料库(更新~ing!)

≥3年粉丝

潇湘信安内部知识库(更新~ing!)

星球成员


往期推荐工具

红队必备:不进系统,扒光虚拟机所有密码

微信小程序捡洞神器:自动反编译+扫密钥

Everything 这两大新功能太牛了!

把AI大脑装进BurpSuite,自动挖洞来了!

高级WebShell管理与后渗透神器

263+上传漏洞检测与绕过工具

ProxyBridge (Proxifier替代工具)

基佬的"自动化"渗透测试扫描工具

最好用的下一代目录爆破工具

转载声明:本文转载自原发布平台 (作者:Hack分享吧), 原文标题《一次扫描出141个子域+201个漏洞目标,这个AI侦察引擎太猛了》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。