SRC挖洞效率提升10倍:微信小程序全自动化渗透测试工具链

作者:Hack分享吧 发布:2026-09-17 08:30 收录:2026-09-18 15:30 2 次阅读 约 1323 字
摘要:一款集成了 WMPFDebugger、e0e1-wx、wmpf-offset-adaptation-skill 的微信小程序全自动化渗透测试工具。
推荐理由:本文涵盖「自动化渗透」、「知识库」、「AI渗透测试」等多个主题,重点关注 自动化渗透。
Ima知识库名称
加入条件

潇湘信安协同知识库(更新~ing!)

免费加入

潇湘信安学习资料库(更新~ing!)

≥3年粉丝

潇湘信安内部知识库(更新~ing!)

星球成员

现在只对常读和星标公众号才展示大图推送,建议大家把“Hack分享吧设为星标否则可能看不到了


WMP-pentest-automation:微信小程序全自动化渗透测试工具链

一套完整的微信小程序(PC端)安全评估工具链,从偏移自动提取到AI渗透测试,一气呵成。

项目简介

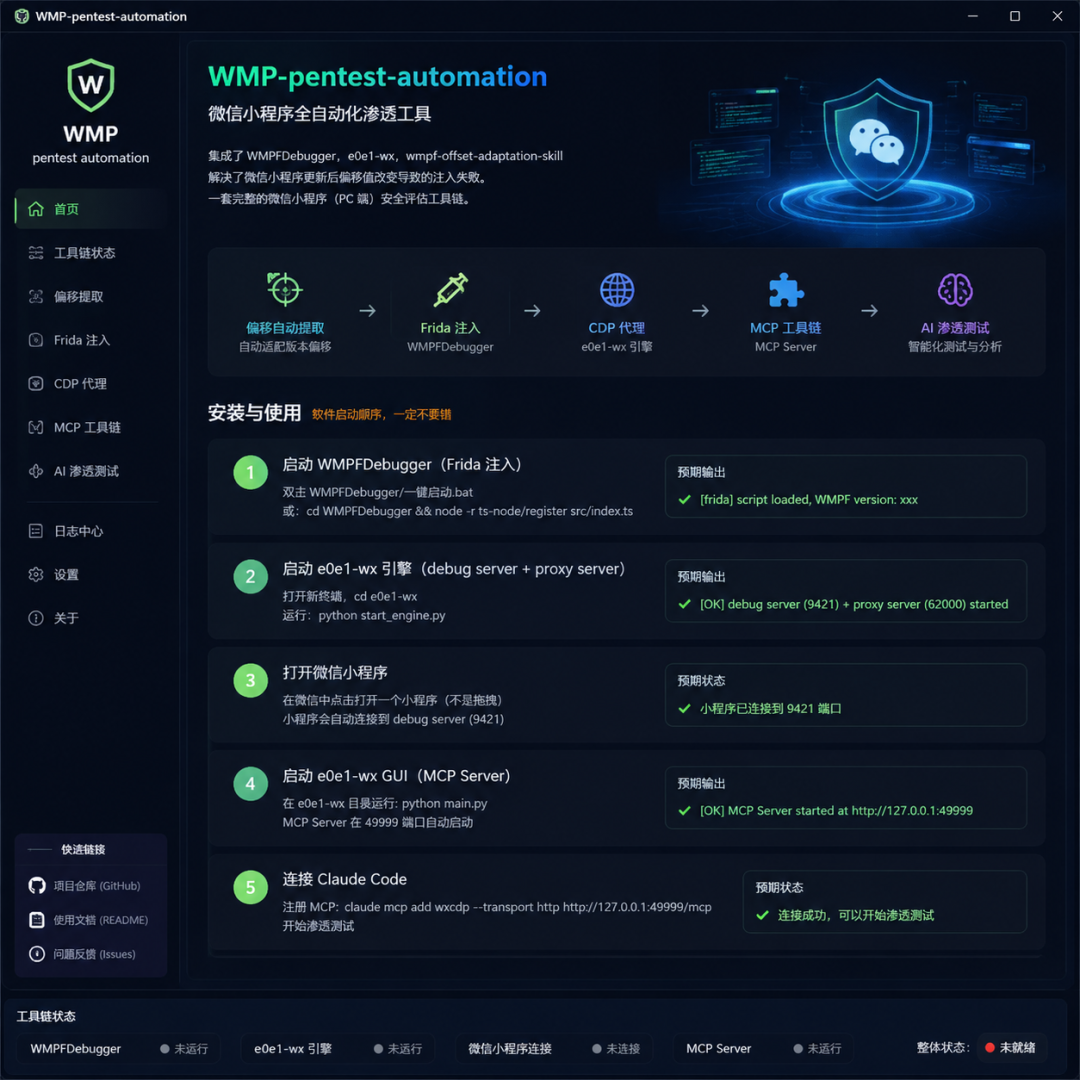
WMP-pentest-automation 是一款集成了 WMPFDebugger、e0e1-wx、wmpf-offset-adaptation-skill 的微信小程序全自动化渗透测试工具。它解决了微信小程序更新后偏移值改变导致注入失败的痛点,实现了从偏移自动提取 → Frida 注入 → CDP 代理 → MCP 工具链 → AI 渗透测试的完整闭环。

项目地址: https://github.com/hello-xiaoniao/WMP-pentest-automation

核心架构

整个工具链由五层架构组成,层层递进:

偏移自动提取 → Frida 注入 → CDP 代理 → MCP 工具链 → AI 渗透测试
层级
组件
语言
核心功能
偏移提取
extract_wmpf_offsets.py
Python
从 flue.dll 自动提取 Frida 偏移量
Frida注入
WMPFDebugger
Node.js
Frida 注入,修改 CDP 过滤器和场景号
CDP代理
e0e1-wx 引擎
Python
启动 debug server + proxy server
MCP服务
e0e1-wx MCP Server
Python
通过 MCP 工具连接 CDP,提供安全分析接口
AI渗透
Claude Code / AI Agent
-
通过 MCP 工具链自动执行渗透测试

核心亮点

1. 自动偏移适配,告别版本焦虑

微信每次更新都会导致 Frida 偏移值变化,传统工具往往直接失效。WMP-pentest-automation 内置偏移自动提取工具,只需一行命令即可适配新版本:

python extract_wmpf_offsets.py --version 25297

2. Frida-only 模式,注入更稳定

WMPFDebugger 采用 Frida-only 模式,只做 Frida 注入,将 debug/proxy server 交由 e0e1-wx 接管,职责分离更清晰,注入成功率大幅提升。

3. MCP + AI,渗透测试智能化

通过 MCP 协议连接 Claude Code 等 AI Agent,实现自动化渗透测试。AI 可以直接调用 CDP 接口,动态分析小程序运行时行为,发现人工难以察觉的漏洞。

4. 一键启动,降低使用门槛

提供 一键启动.bat 脚本,自带 Node.js 版本检查,新手也能快速上手。


环境要求

项目
要求
说明
操作系统
Windows 10/11
仅支持 Windows
微信 PC 版
4.x 以上
自动安装 WMPF
Python
3.10+
推荐 3.12
Node.js
20 LTS
frida@16.6.6 需要 Node.js v20
内存
至少 16GB
分析 flue.dll 需要大量内存

快速上手

五步启动法(顺序不能错!)

第 1 步:启动 WMPFDebugger(Frida 注入)
  双击 WMPFDebugger/一键启动.bat
  等待出现: [frida] script loaded, WMPF version: xxx

第 2 步:启动 e0e1-wx 引擎(debug server + proxy server)
  运行: python start_engine.py
  等待出现: [OK] debug server (9421) + proxy server (62000) started

第 3 步:打开微信小程序
  在微信中点击打开一个小程序(不是拖拽)

第 4 步:启动 e0e1-wx GUI(MCP Server)
  运行: python main.py
  MCP Server 在 49999 端口自动启动

第 5 步:连接 Claude Code
  注册 MCP: claude mcp add wxcdp --transport http http://127.0.0.1:49999/mcp
  开始渗透测试

端口一览

端口
用途
由谁启动
9421
debug server(小程序连接)
start_engine.py
62000
CDP 代理(DevTools 连接)
start_engine.py
49999
MCP Server(AI 工具链)
python main.py

注意事项

  1. 一定要看readme文件进行依赖的安装后才能正常使用;
  2. 该行为可能造成微信账户风险,如果使用请务必使用小号;

适用场景

  • SRC 漏洞挖掘:批量审计小程序,高效挖掘漏洞
  • 企业安全测试:对企业内部小程序进行安全评估
  • 安全研究:深入研究小程序安全机制
  • CTF 比赛:快速分析小程序题目

写在最后

WMP-pentest-automation 将繁琐的小程序渗透测试流程标准化、自动化,让安全从业者从重复劳动中解放出来,专注于更有价值的漏洞分析工作。

如果你也在做小程序安全相关的工作,不妨试试这款工具,相信它能给你带来不一样的体验。


知 识 星 球


星球已过800人,暂不再发放优惠券,如还有需要的师傅可加我VXS_3had0w等你一起来学习...!

Ima知识库名称
加入条件

潇湘信安协同知识库(更新~ing!)

限时免费

潇湘信安学习资料库(更新~ing!)

≥3年粉丝

潇湘信安内部知识库(更新~ing!)

星球成员


往期推荐工具

红队必备:不进系统,扒光虚拟机所有密码

微信小程序捡洞神器:自动反编译+扫密钥

Everything 这两大新功能太牛了!

把AI大脑装进BurpSuite,自动挖洞来了!

高级WebShell管理与后渗透神器

263+上传漏洞检测与绕过工具

ProxyBridge (Proxifier替代工具)

基佬的"自动化"渗透测试扫描工具

最好用的下一代目录爆破工具

转载声明:本文转载自原发布平台 (作者:Hack分享吧), 原文标题《SRC挖洞效率提升10倍:微信小程序全自动化渗透测试工具链》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。