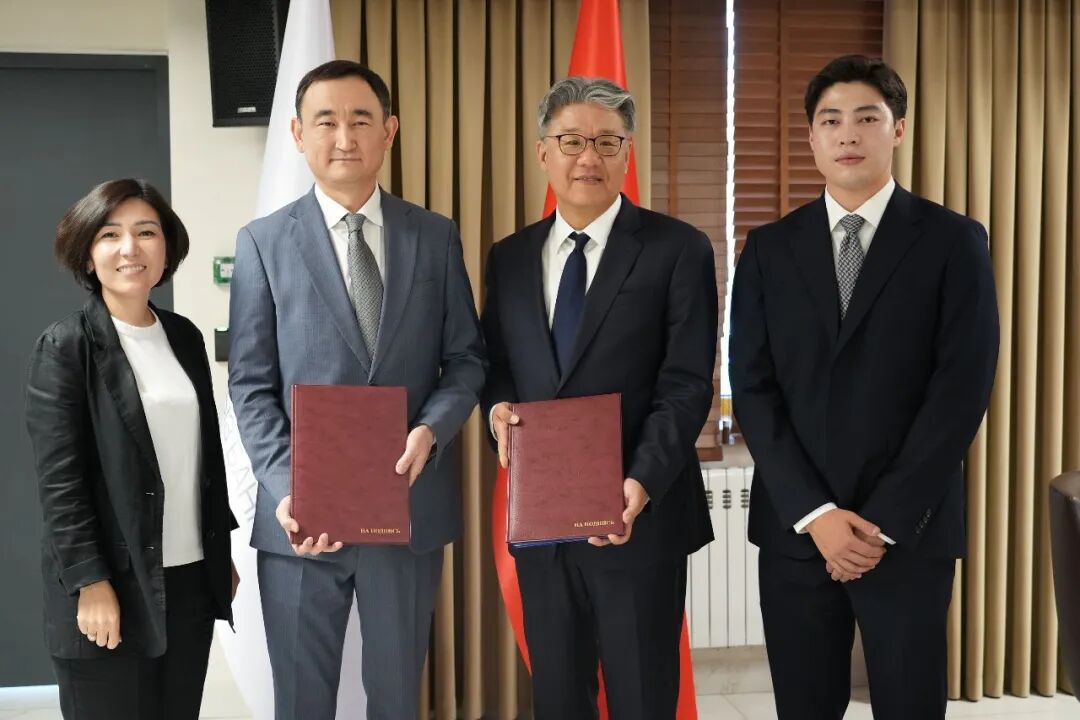
2026年9月,科技媒体HackerNoon刊发Ishan Pandey的报道:吉尔吉斯斯坦央行在12月试点期限前,与CertiK签署谅解备忘录。
报道指出,全球有134个国家在研究央行数字货币,而真正面向公众落地的只有3个。吉尔吉斯斯坦并未选择继续观望:其数字索姆已于2025年4月获得法定货币地位,总统要求在2026年12月31日前建成试点平台,2027年开展真实用户测试。这次合作,CertiK将为央行提供代码安全评估、形式化验证,并在反洗钱、数字资产托管、服务商许可以及链上实时监管等领域提供支持。对一个侨汇占GDP约30%的国家而言,数字索姆并非面子工程,而是与普通人收入密切相关的基础设施。12月的试点能否在独立安全评估的支持下落地,是检验这次合作实际成效的关键。
以下为原文翻译:
NBKR与CertiK签署合作协议,为数字索姆12月试点提供安全支持
九天前,吉尔吉斯斯坦总统向该国央行提出了一项明确的时间要求:在2026年12月31日前建成可运行的数字索姆平台并启动试点,2027年与真实用户开展测试,随后分阶段在全国推广。
今天,吉尔吉斯斯坦中央银行(NBKR)与全球最大的Web3安全公司CertiK签署了一份谅解备忘录(MoU),希望在推进这一目标的同时,避免遭遇已经给加密行业造成巨额损失的安全问题——仅2025年相关损失就达到33.5亿美元,今年上半年又损失了13.2亿美元。
根据2025年4月签署的一项宪法性法律,数字索姆已经获得法定货币地位。在目前研究央行数字货币(CBDC)的134个国家中,吉尔吉斯斯坦的推进程度已经领先于其中131个。
不过,当数字货币真正从方案演示走向实际系统部署时,每家央行都会面临一个现实问题,而比什凯克目前仍需要补上这一环:一个在过去九年里持续观察攻击者如何攻破真实运行中的区块链系统,并且知道他们从哪里入侵的人。
实际签署的内容
这份谅解备忘录为两类工作建立了合作框架。第一类是工程工作,CertiK将围绕区块链与数字资产安全、安全评估、形式化验证、网络安全和运营韧性等方面为央行提供支持。简单来说,这意味着审查数字索姆运行所依赖的代码和系统,通过数学方法验证关键组件是否按预期运作,并为凌晨3点出现故障时如何应对制定预案。
这份谅解备忘录还延伸至数字资产监管和合规咨询支持,涵盖反洗钱与反恐怖融资(AML/CFT)、数字资产托管、安全标准及许可要求等领域。双方还将探索部署CertiK Supervision和CertiK Compliance解决方案,使监管机构能够实时监测风险积聚情况,而非事后才获悉相关信息。此外,还将开展培训和知识分享。央行董事会成员Sanzhar Abdygaziev将这份文件定位为交流合作的起点,而非一份最终定案的合同,并强调了区块链安全、网络安全、反洗钱/反恐怖融资以及数字资产交易监测的重要性。
对央行的价值
央行擅长许多事务。但从历史经验来看,运行一套承载本国货币的分布式账本并不在其传统专长之列——在这样的系统里,一旦密钥被盗,往往就意味着资金被盗,而且几乎无法追回。CBDC迫使货币当局承担起加密货币交易所的运营风险,却又不具备后者的失败容忍空间。吉尔吉斯斯坦去年10月公布的三阶段试点计划,首先连接商业银行,用于银行间转账;随后接入中央国库,用于政府和社会支付;之后再测试离线交易和弱网环境下的交易,最后才会推进全国范围的正式发行。
每推进一个阶段,攻击面都会随之扩大:更多机构开始持有密钥,更多系统彼此集成,也会有更多设备投入实际运行。这正是引入专业安全公司的时机——这类公司的核心业务就是在漏洞被他人利用之前将其找出来。真正把CBDC推向公众的国家屈指可数,这是有原因的;而这个原因,很少是经济因素。
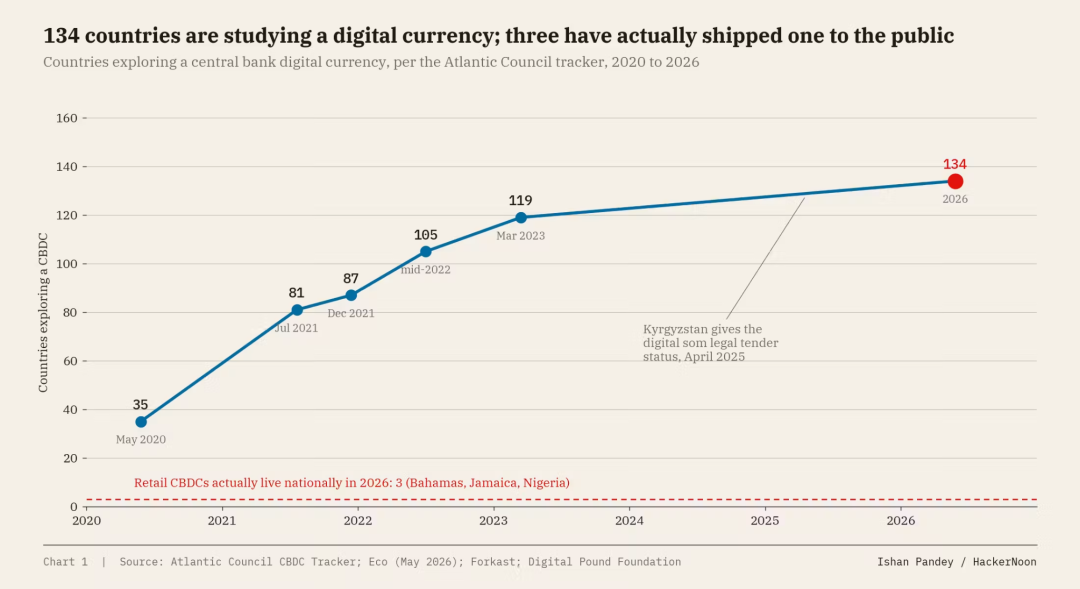
根据大西洋理事会追踪数据,2020年至2026年探索CBDC的国家与全国零售CBDC的数量比较
监管方面同样重要。吉尔吉斯斯坦不仅在建设CBDC,也在围绕它构建一个受监管的数字资产行业。去年10月,该国在BNB链上推出了与本国货币“索姆(Som)”1:1挂钩的稳定币KGST;此外,赵长鹏正担任国家加密货币委员会顾问,同时该国也在探讨建立国家数字资产储备。在9月5日的委员会会议上,吉尔吉斯斯坦批准建设一个统一的数字平台,用于对虚拟资产企业的监管与许可,并计划于2027年1月1日启动试点测试。当前,该国监管机构需要同时监管持牌交易所、稳定币、数字资产储备和CBDC,因此亟需一套能够读取链上活动的工具,就像银行监管机构读取资产负债表一样。CertiK已提供这类工具,而双方签署的谅解备忘录也为部署这些工具预留了空间。
对CertiK的价值
对于一家安全公司来说,央行是最难赢得的客户。采购规则严格,合规门槛高,运营要求几乎不容有失;一旦出现问题,面对的可能是议会听证,而不是Discord频道里的讨论。过去九年,CertiK一直在为各类协议和交易所提供审计服务。据公司披露,其已在150多个国家和地区保护超过6000亿美元的数字资产,并按照SOC 2 Type II和ISO 27001标准开展运营。但截至目前,CertiK还没有与一家正在积极建设主权数字货币的货币当局建立公开具名的长期合作。而这正是其他受监管机构在评估合作伙伴时会看重的参考案例。
事实上,CertiK已经为此积累了相当长时间:它曾为美国监管机构提供技术咨询支持,也曾回应新加坡金融管理局(MAS)发布的监管咨询。在比什凯克,CertiK首次与一家货币当局建立了正式、长期,并与实际货币项目直接挂钩的合作关系。这也为CertiK今后与其他央行开展类似合作提供了一个可借鉴的模式。
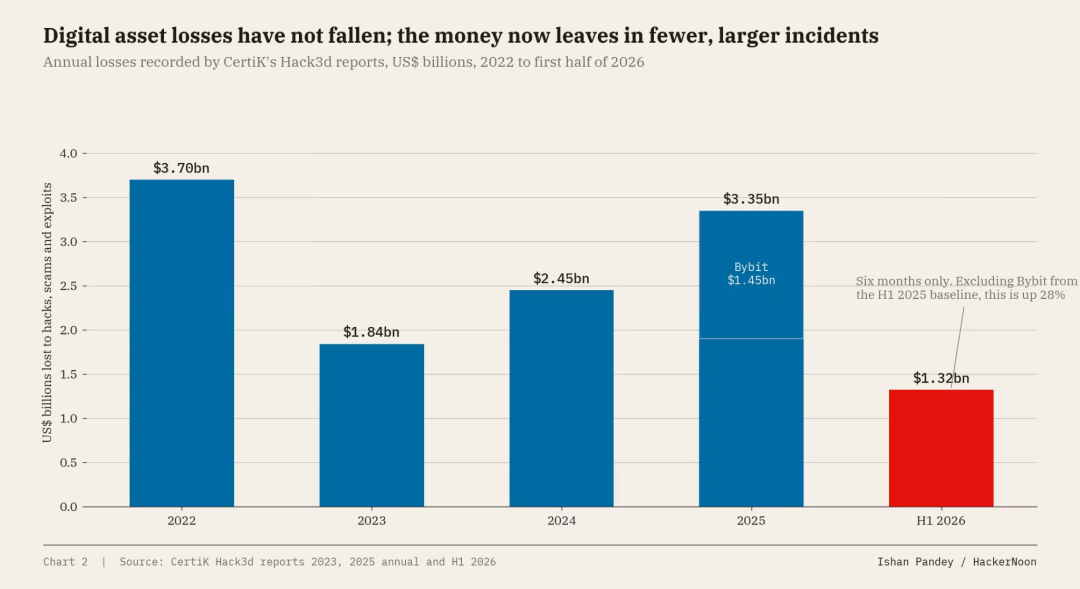
2022年至2026年上半年,CertiK记录的黑客、诈骗和漏洞攻击造成的年度损失(单位:十亿美元)
这项合作对CertiK的价值不止于项目费用本身,还有另一个原因:CertiK自身的数据恰好揭示了央行最需要警惕的一类威胁。2023年,私钥泄露事件占全部安全事件的6.3%,但造成的损失接近总损失的一半,47起事件共造成8.81亿美元损失。到了2026年上半年,344起安全事件中有33起涉及钱包被盗,累计损失4.445亿美元,约占同期总损失的三分之一。上半年损失最大的两起事件Kelp DAO和Drift——都源于基础设施和运营层面的失误,而非智能合约本身的漏洞。
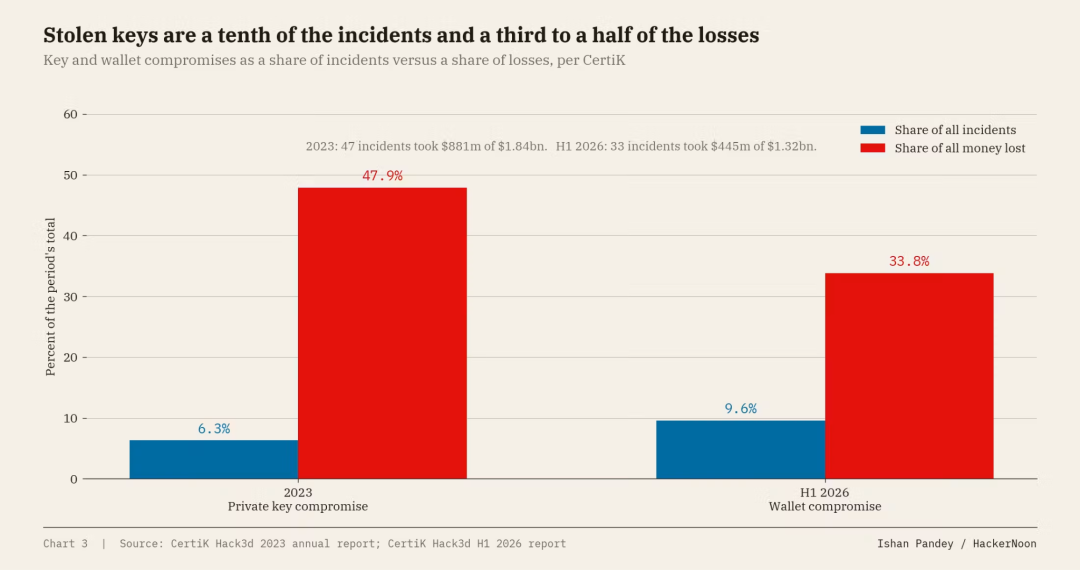
2023年及2026年上半年,私钥和钱包被盗事件占事件总数与损失总额的比例对比
为什么吉尔吉斯斯坦行动得比大国更快
吉尔吉斯斯坦约有700万人口,在海外工作的公民汇回国内的侨汇约占该国GDP的30%。在这里,更低成本、更快速且可追踪的资金流动,并不是一个抽象的政策目标,而是直接关系到家庭收入。这也解释了为什么当地政府愿意在18个月内推进一些在更大经济体中可能需要十年才能完成的步骤。
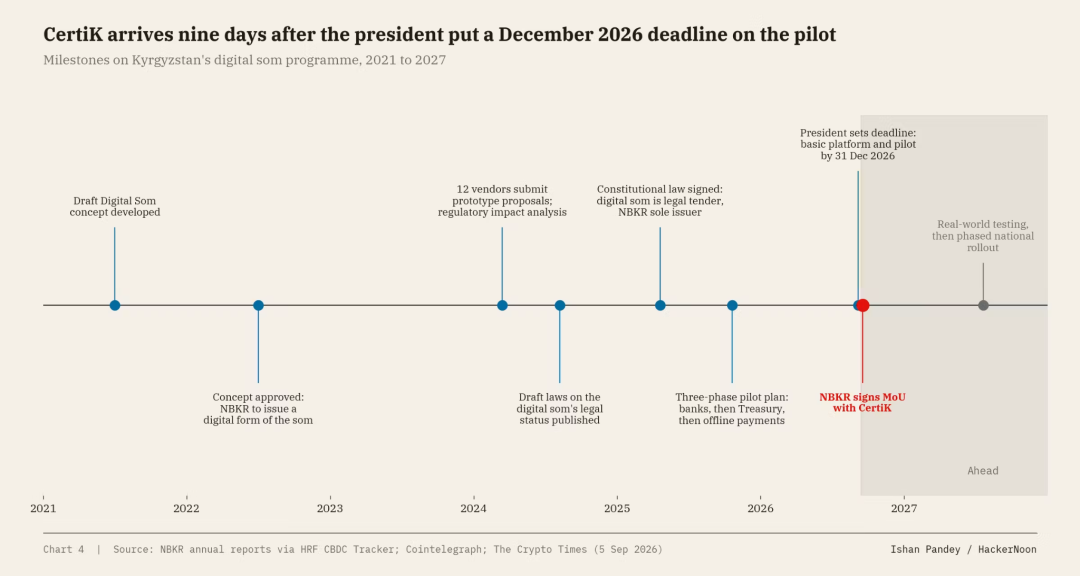
吉尔吉斯数字索姆项目2021年至2027年主要里程碑
该国央行于2021年起草了数字索姆的概念方案,并于2022年予以批准;2024年初开展监管影响分析,并接收了12家供应商提交的原型方案,同年8月公布相关法律草案;2025年4月,该国通过了相关宪法修正案,并于10月公布三阶段试点计划。
相比之下,一些更大的经济体仍在讨论是否要推出CBDC。欧元区正在朝着发行数字欧元的决策方向推进;美国已通过立法禁止美联储发行零售型CBDC;而目前真正投入运行的三个零售型CBDC——分别位于巴哈马、牙买加和尼日利亚——也都来自率先决定采取行动的小型经济体。吉尔吉斯斯坦希望成为第四个,同时也希望成为首个从设计阶段就将安全纳入考量而非事后补救的国家。
接下来关注什么
有三件事可以判断,这份谅解备忘录最终是否会超越一张签约合影,真正转化为实际合作。
第一,CertiK的名字是否会在12月试点启动前出现在数字索姆平台的安全评估中。如果出现,就意味着谅解备忘录中工程合作的部分已经在期限内正式落地。
第二,CertiK Supervision和CertiK Compliance解决方案是否会应用于计划于2027年1月1日启动试点的虚拟资产许可平台。如果启用,就意味着监管机构从第一天起,就能够通过链上数据监测其持牌交易所。
第三,下一个主动联系CertiK的会是谁。在134个正在探索CBDC的国家中,仍处于研究阶段的央行都在关注那些率先采取行动的小型经济体。围绕一个实际运行中的CBDC建立起来的安全合作模式,最有可能被其他国家复制。
吉尔吉斯斯坦给自己留出了15周时间,要将本国货币的数字形态部署到一个可实际运行的平台上。而在其中一周里,它引入了这样一家公司:长期追踪整个行业如何遭受攻击并记录相关损失。
如果数字索姆能够在12月如期启动试点,并由独立安全评估提供支撑,那么比什凯克将完成一件G20央行尚未做到的事情:推出一种主权数字货币,同时让其背后的安全工作对外部保持可见。