紧急!!!
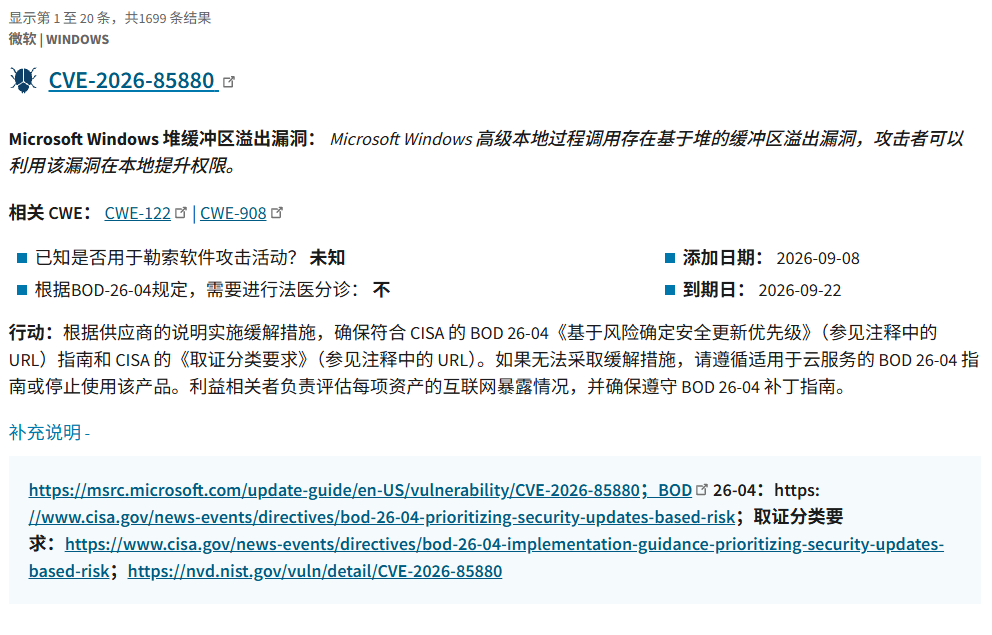
CISA KEY已收录,看来影响很大,大家注意,立即修复。
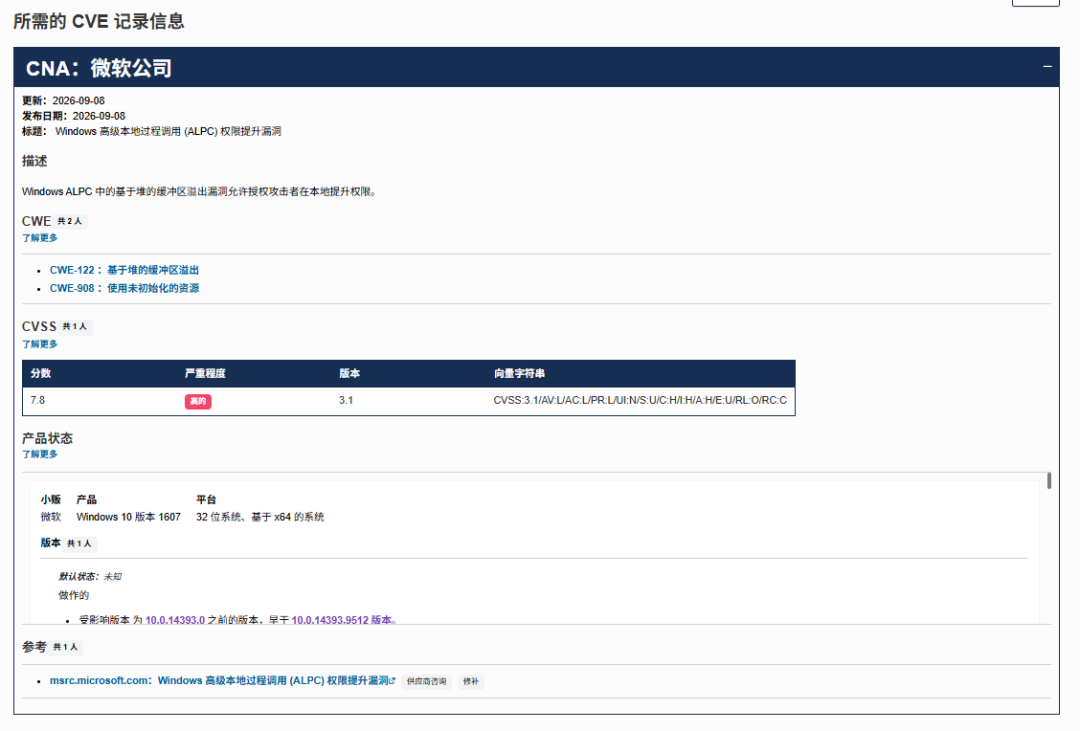
CVE官方说明:
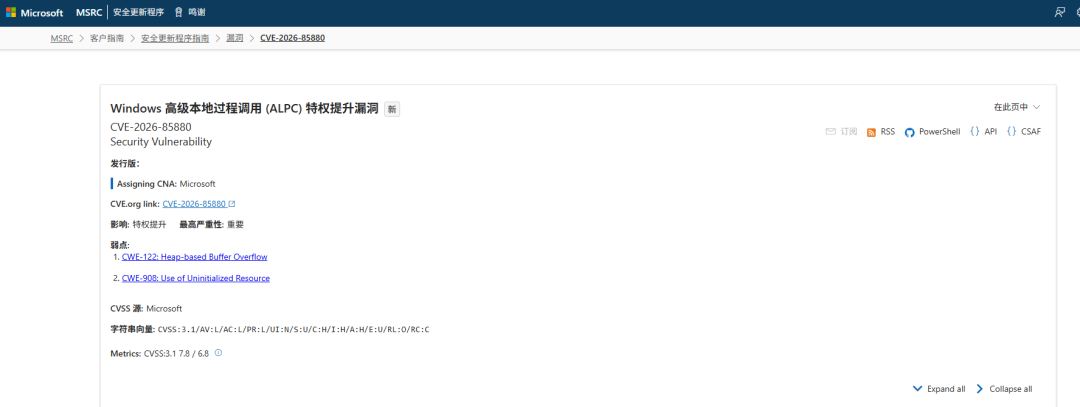
微软官方说明:
漏洞说明:
本地权限提升(Elevation of Privilege, EoP)/ 堆缓冲区溢出(Heap-based Buffer Overflow)
受影响组件:
Windows ALPC (Advanced Local Procedure Call,高级本地过程调用)
CVSS 评分:7.8(高危)
利用状态:已被在野利用(Exploited in the wild),目前暂无公开的完整 PoC 或 EXP
攻击条件:
攻击者需要在目标系统上具备低权限的本地代码执行能力(例如已在 AppContainer 沙箱内运行),无需用户交互即可触发该漏洞绕过沙箱并提升至 SYSTEM 权限。
主要影响:
只要攻击者拥有受影响系统上的低权限本地账户,或者在沙箱(如浏览器/办公软件的 AppContainer 沙箱)中获得了代码执行能力,即可利用该漏洞将权限直接提升至最高系统的 SYSTEM 级别
影响系统:
桌面端系统(Windows Client):
Windows 11(包含 21H2、22H2、23H2、24H2 等所有受支持的版本)
Windows 10(包含 21H2、22H2 及 LTSC 长期服务版本,如 2015/2016/2019/2021 LTSC)
服务器端系统(Windows Server):
Windows Server 2025
Windows Server 2022(包含 Azure Edition)
Windows Server 2019
Windows Server 2016
Windows Server 2012 / 2012 R2(仅限购买了 ESU 扩展安全更新的系统)
修复建议:因该漏洞已被确认在野利用,运维和安全人员应优先排查并升级上述 Windows 桌面及服务器系统的 2026 年 9 月安全更新,企业注意EDR的日志。