最近在学习DFIR取证相关的内容,感觉以前没有系统的学习过,好多时候容易漏掉一些关键项,导致最后结果不理想,看到网上也有好多人在学习相关的内容,那么我接下来把windows系统的排查项大致罗列一下,欢迎有做这方面的小伙伴进行补充,我是根据这个图进行学习的,顺便也学习一下英文。
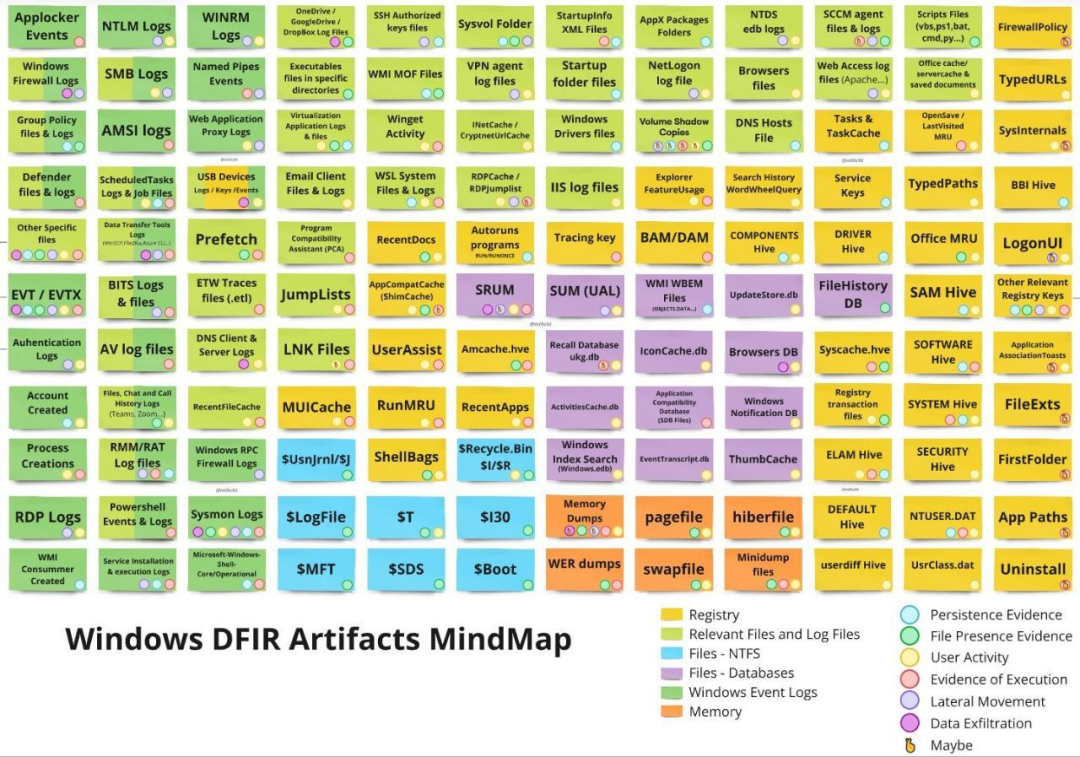
图例说明:
- 黄色:注册表
- 绿色:相关文件与日志文件
- 蓝色:NTFS 文件
- 紫色:数据库文件
- 橙色:Windows 事件日志
- 红色:内存相关
- 圆点颜色含义:青色=持久化证据、黄色=文件存在证据、橙色=用户活动、绿色=执行证据、紫色=横向移动、粉色=数据外泄、钥匙=可能相关
下面按原图大致位置和分类,翻译成中文和具体排查方法。
01事件日志与日志文件类(绿色为主)
Microsoft-Windows-AppLocker 相关事件日志(Execution/MSI and Script 等),用 Event Viewer 或 Get-WinEvent 过滤,重点看被阻止或允许的程序路径、哈希、用户。 | ||
%SystemRoot%\System32\LogFiles\Firewall\pfirewall.log,分析允许/阻止的源/目标 IP、端口、协议。 | ||
C:\Windows\System32\GroupPolicy 和 C:\Windows\System32\GroupPolicyUsers,以及 Event Log 中的 GroupPolicy 事件,看策略是否被修改。 | ||
C:\ProgramData\Microsoft\Windows Defender\Support 下的日志、Microsoft-Windows-Windows Defender 事件日志,分析威胁检测、排除项、扫描历史。 | ||
Microsoft-Windows-SmbClient/SmbServer 日志,分析共享访问、认证。 | ||
Microsoft-Windows-AMSI 事件日志,分析脚本、PowerShell 等被扫描的内容。 | ||
C:\Windows\System32\Tasks 目录和 Task Scheduler 日志,分析创建/修改/执行时间、命令行。 | ||
Microsoft-Windows-WinRM 事件日志,分析远程管理连接。 | ||
Microsoft-Windows-DriverFrameworks-UserMode 事件、注册表 USBSTOR、SetupAPI 日志,分析插入时间、设备序列号。 | ||
%LOCALAPPDATA%\Microsoft\OneDrive\logs)。 | ||
C:\Windows\Temp、C:\Users\*\AppData\Local\Temp、下载目录等异常可执行文件。 | ||
.ost/.pst、Thunderbird 配置文件及日志。 | ||
%LOCALAPPDATA%\Packages\CanonicalGroupLimited.Ubuntu* 等目录及 WSL 日志。 | ||
C:\Users\*\.ssh\authorized_keys 和 sshd_config。 | ||
C:\Windows\System32\wbem 下的 .mof 文件,分析是否被篡改用于持久化。 | ||
%LOCALAPPDATA%\Packages\Microsoft.DesktopAppInstaller_*\LocalState\DiagOutputDir)。 | ||
%LOCALAPPDATA%\Microsoft\Terminal Server Client\Cache 和 JumpList。 | ||
\\domain\SYSVOL 的策略和脚本文件是否被篡改。 | ||
%LOCALAPPDATA%\Microsoft\Windows\INetCache 和 CryptnetUrlCache。 | ||
%SystemDrive%\inetpub\logs\LogFiles,分析访问 IP、URL、状态码。 | ||
C:\Windows\System32\WDI\LogFiles\StartupInfo。 | ||
C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup 和用户 Startup 文件夹。 | ||
C:\Windows\System32\drivers 和驱动签名、加载时间。 | ||
vssadmin list shadows 或 ShadowExplorer,恢复被删除文件。 | ||
%ProgramFiles%\WindowsApps 和用户 AppData 下的 AppX 包。 | ||
%SystemRoot%\debug\netlogon.log。 | ||
C:\Windows\System32\drivers\etc\hosts 是否被修改。 | ||
C:\Windows\CCM\Logs。 | ||
.ps1/.vbs/.bat/.cmd/.py 等,分析内容与创建时间。 | ||
HKCU\Software\Microsoft\Internet Explorer\TypedURLs。 | ||
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\ComDlg32。 | ||
02注册表相关(黄色)
C:\Windows\Prefetch 下的 .pf 文件,用工具解析执行时间、路径、运行次数。 | ||
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\AppCompatFlags。 | ||
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs。 | ||
HKLM/HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run 和 RunOnce。 | ||
HKLM\SYSTEM\CurrentControlSet\Services\bam\State\UserSettings 和 DAM,记录程序最后执行时间。 | ||
C:\Windows\System32\config\COMPONENTS 分析组件。 | ||
C:\Windows\System32\config\DRIVERS 分析驱动。 | ||
HKCU\Software\Microsoft\Office\*\*\File MRU。 | ||
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\TypedPaths。 | ||
HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\AppCompatCache,记录程序执行痕迹。 | ||
C:\Windows\System32\sru\SRUDB.dat,用工具解析网络/应用使用情况。 | ||
C:\Windows\System32\LogFiles\Sum。 | ||
C:\Windows\System32\wbem\Repository。 | ||
C:\Windows\System32\config\SAM 提取用户哈希(需 SYSTEM 权限)。 | ||
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\UserAssist,记录程序运行次数和时间。 | ||
C:\Windows\AppCompat\Programs\Amcache.hve,记录程序执行和安装信息。 | ||
C:\Windows\System32\config\Syscache.hve。 | ||
C:\Windows\System32\config\SOFTWARE 全面分析。 | ||
HKCU\Software\Classes\Local Settings\Software\Microsoft\Windows\Shell\MuiCache。 | ||
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU。 | ||
C:\Users\*\AppData\Local\ConnectedDevicesPlatform。 | ||
.sdb 文件。 | ||
.log、.blf 等事务日志。 | ||
C:\Windows\System32\config\SYSTEM。 | ||
HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\FileExts。 | ||
HKCU\Software\Microsoft\Windows\Shell\Bags,记录文件夹访问痕迹。 | ||
$Recycle.Bin 中的 $I(信息)和 $R(内容)文件。 | ||
C:\ProgramData\Microsoft\Search\Data\Applications\Windows\Windows.edb。 | ||
C:\Users\*\AppData\Local\Microsoft\Windows\Explorer。 | ||
C:\Windows\System32\config\SECURITY。 | ||
C:\Windows\System32\config\DEFAULT。 | ||
NTUSER.DAT。 | ||
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths。 | ||
UsrClass.dat。 | ||
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall。 |
03NTFS 与文件系统相关(蓝色)
$Extend\$UsnJrnl:$J,查看文件创建/修改/删除记录。 | ||
$LogFile 获取文件系统事务。 | ||
$MFT 获取所有文件元数据(创建、修改、访问时间、大小等)。 | ||
04内存与转储相关(橙色/红色)
pagefile.sys,可用工具提取字符串或残留数据。 | ||
hiberfil.sys,转换为内存镜像分析。 | ||
C:\ProgramData\Microsoft\Windows\WER。 | ||
C:\Windows\Minidump。 |
05其他重要日志与文件
Get-WinEvent/wevtutil 分析所有 .evtx 文件。 | ||
Microsoft-Windows-Bits-Client 事件日志和 BITS 作业。 | ||
tracerpt 或 WPA 分析 .etl 文件。 | ||
%APPDATA%\Microsoft\Windows\Recent\AutomaticDestinations 和 CustomDestinations。 | ||
.lnk 文件的目标路径、创建时间、参数。 | ||
Microsoft-Windows-TerminalServices-* | ||
Microsoft-Windows-PowerShell | ||
06实用排查建议
优先使用工具:
- 注册表:Registry Explorer、RegRipper
- 事件日志:Event Log Explorer、Hayabusa、Chainsaw
- NTFS:MFTECmd、Autopsy、FTK Imager
- 内存:Volatility 3
- 综合:KAPE、Velociraptor、Eric Zimmerman 工具集
时间线构建:把上述工件的时间戳统一到一个时间线(Timeline),用
plaso或Timesketch分析。持久化重点检查:Run 键、计划任务、服务、WMI、启动文件夹、AppX、驱动。
横向移动重点:RDP、SMB、WinRM、PsExec、WMI、命名管道。
这些都够学习消化一段时间了,一直在搞Linux,好多windows的细节都忘了,欢迎大家一起交流进步。