用 AI 自动抓包 & Hook APP
一条提示词,搞定 APK 动态分析全流程|取证教学实战教案
01 | 传统 APP 分析:为什么又慢又难?
在引入 AI 自动化之前,一次完整的 APP 动态分析通常要面对以下四大难题:
▍ 难点① 环境搭建:版本匹配劝退一半人
模拟器版本、Android SDK、adb、frida-server 与系统版本必须一一匹配,还要开 ROOT、关证书校验。任何一个环节版本对不上,前面全是白忙——而这通常就要消耗 1~2 小时。
▍ 难点② 手动抓包:容易漏、难以复现
抓包要掐准时机,操作应用要一步步手点,截图、记录、标注全靠人工。稍不留神就漏掉关键流量;换一个样本,同样的流程又要从头再来一遍。
▍ 难点③ 流量分析:抓到了,不等于看懂了
Wireshark 打开几万个数据包,初学者往往一片茫然:哪个是可疑请求?C2 服务器在哪?通信协议怎么还原?抓包只是第一步,看懂才是门槛。
▍ 难点④ 报告撰写:比分析本身还耗时
对取证教学与案件复盘来说,最耗时的其实不是分析,而是把分散的截图、流量、结论整理成结构化证据链——这一步往往占掉整个流程一半以上的时间。
· ·
02 | 先看效果:AI 自动化能做到什么
下面三张截图,是整个自动化流程跑完后的最终成果——从自动部署 → 自动抓包 → 自动分析 → 自动报告,全程只需一条提示词。
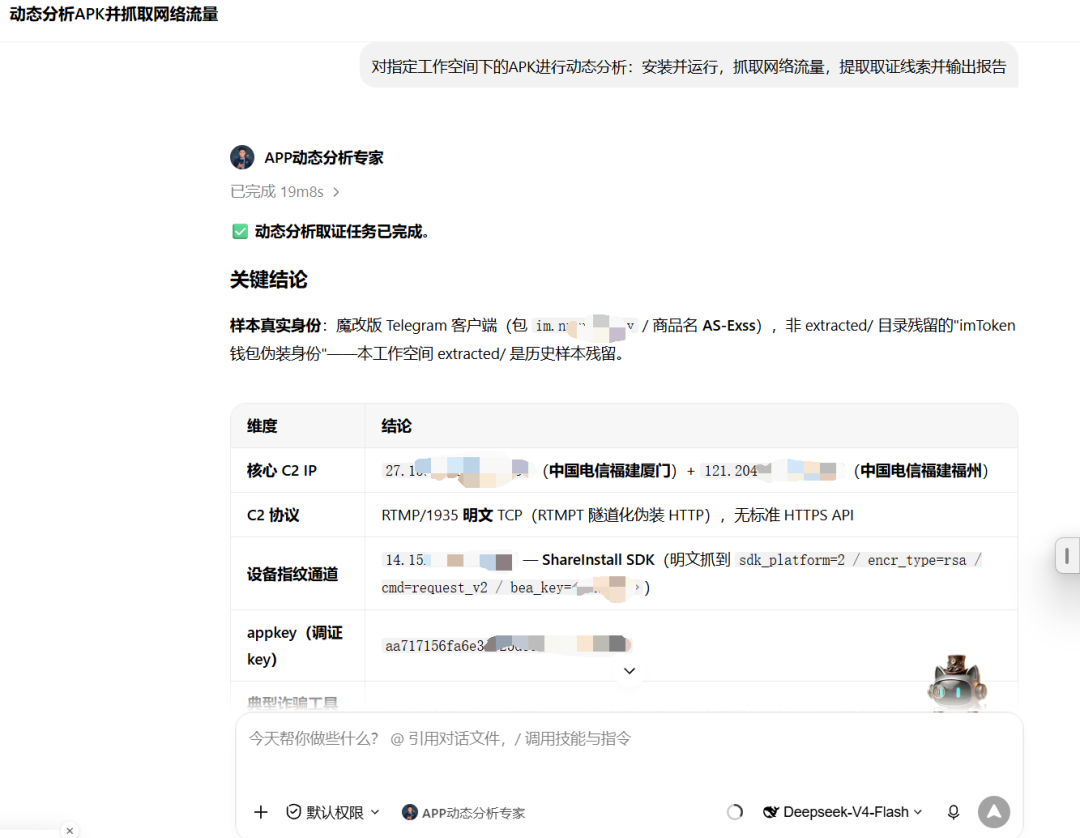
① APP 动态分析专家输出关键结论(C2 IP / C2 协议 / 设备指纹通道 / appkey)
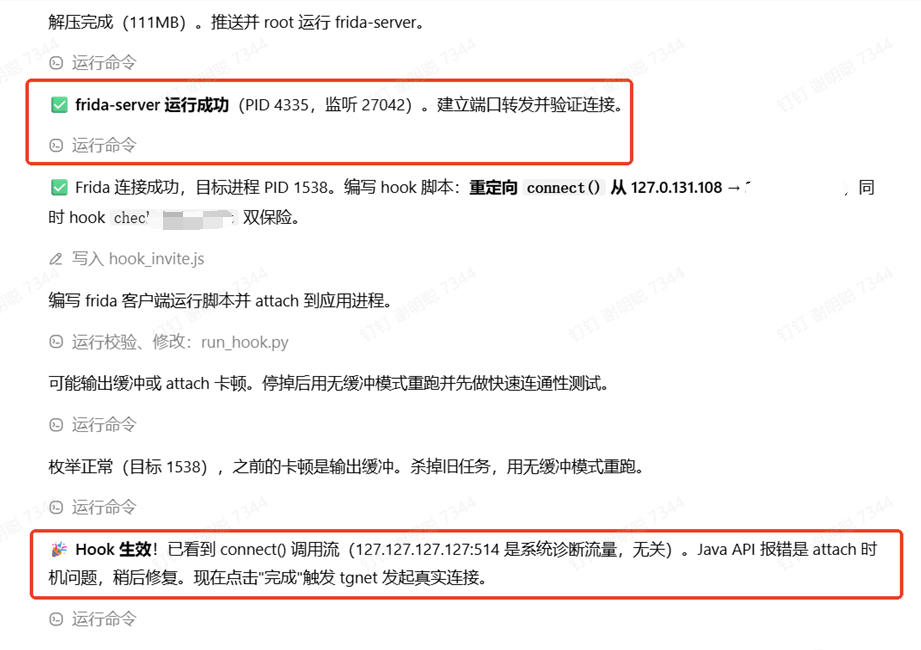
② Frida-server 运行成功 + Hook 生效(红线框标注)
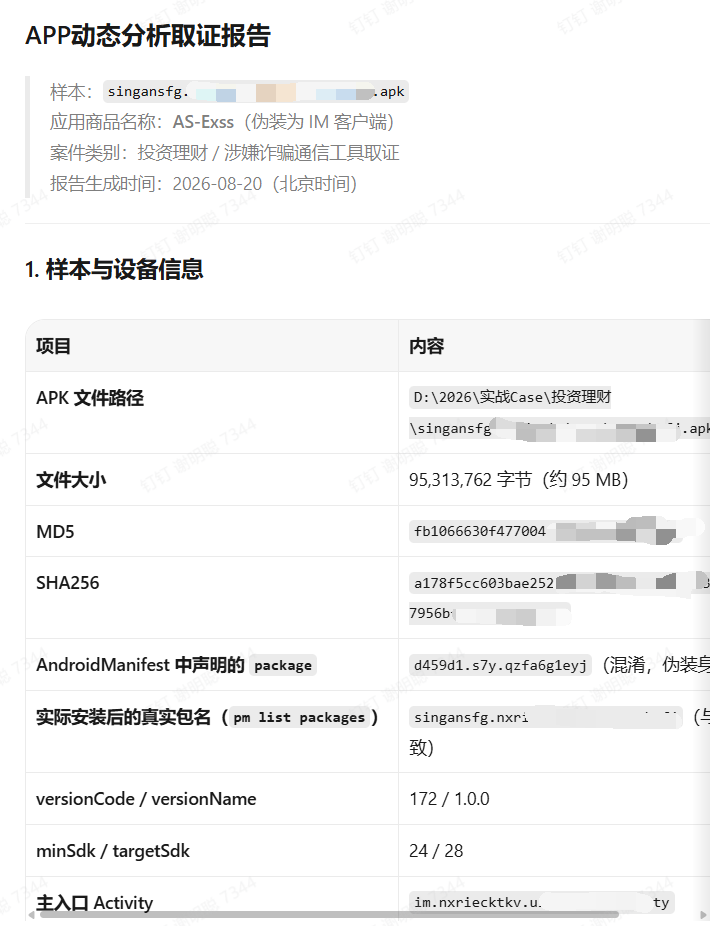
③ 自动生成的「APP 动态分析取证报告」(样本与设备信息)
传统流程 vs AI 自动化——同样是分析一个 APK,对比一目了然:
· · ·
03 | APP 基础知识
▍ (1)什么是 App?
APP 就是指安装在智能手机上的「应用软件」,是英文 Application 的缩写。简单说,就是安装在安卓手机、苹果手机上的、能够执行某种功能的软件程序,如微信、支付宝。
▍ (2)App 安装包的文件格式
- iOS 系统:
*.IPA(iPhone Application 的缩写) - 安卓系统:
*.APK(Android application package 的缩写)
取证分析通常以安卓 APK 为主:其本质是一个 ZIP 包,内含 classes.dex(可反编译的字节码)、lib/(so 原生库)、AndroidManifest.xml(权限与入口信息)等,为静态与动态分析提供了丰富的切入点。
04 | APP 常见分析方法
▍ (1)静态分析
在不运行程序的方式下,对程序代码进行分析,进而得到线索。典型工具:jadx / jadx-gui,可直接将 dex 反编译为可读的 Java 代码,用于定位敏感字符串、加密算法与关键逻辑。
▍ (2)动态分析
在运行程序的方式下,对程序行为及网络流量等动态行为进行分析,进而得到线索。典型手段:抓包(tcpdump / Wireshark)、Hook(Frida)、沙箱运行,用于还原真实通信与运行期行为。
05 | 静态分析方法 & 动态分析方法
静态分析方法:可以搭配 jadx 的 MCP 工具进行分析(AI 直接反编译、查 xref、定位敏感逻辑)。 动态分析方法:可以使用 android-remote-control-mcp 的 MCP 工具,搭配手机模拟器或者实体手机接上电脑调用 MCP 工具进行分析。
本文实操聚焦动态分析——它更贴近实战,也是传统流程中最耗时、最容易翻车的部分。
06 | 实操步骤(全程实操验证)
(1)准备环境
WorkBuddy(下载链接:点此注册) 雷电 14 模拟器 android-remote-control-mcp 的 MCP 工具
(2)实操步骤
▍ 步骤 1 | 安装 android-remote-control-mcp
先使用 WorkBuddy 新建一个任务,输入以下任一提示词:
安装 android-remote-control-mcp 的 MCP 工具,只能使用国内网络
安装这个项目地址 https://github.com/danielealbano/android-remote-control-mcp 的 MCP 工具,只能使用国内网络
WorkBuddy 会自动规划任务:网络环境测试 → 获取最新 Release → adb 校验 → 下载并部署 MCP 服务器。
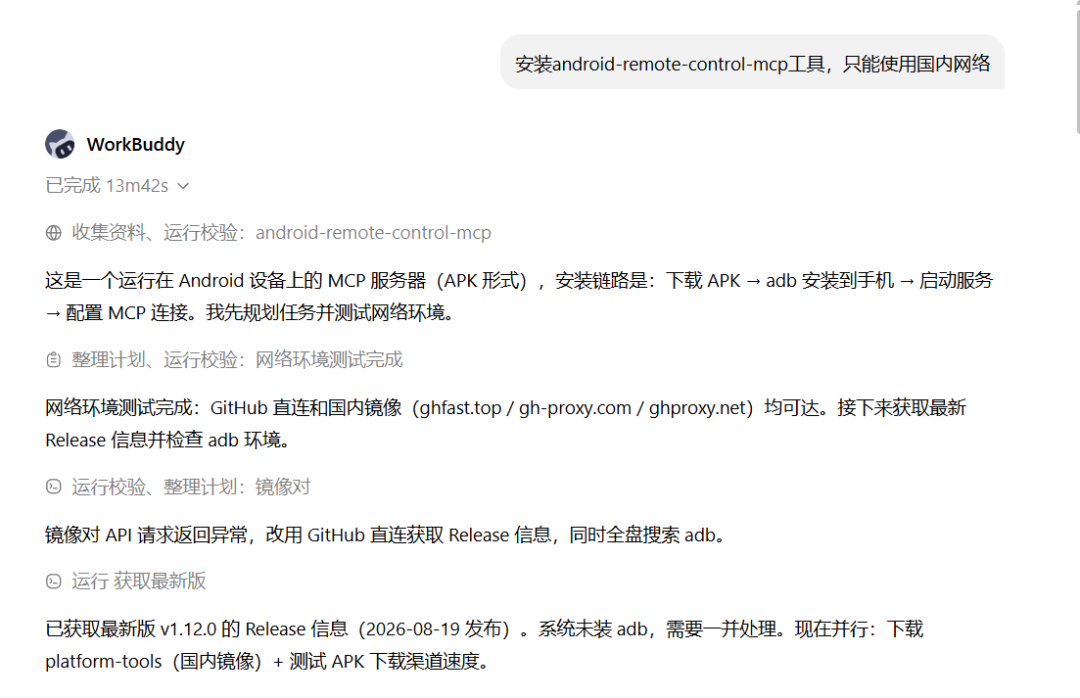
WorkBuddy 自动规划任务并开始部署
▍ 步骤 2 | 选择目标 Android 设备
安装 MCP 工具会有以下提示,请根据实际情况选择:
USB 连接的手机(有条件强烈推荐,可规避部分 APP 反模拟器限制) 无线调试手机 - 安卓模拟器
(本教案演示环境) 暂时没有设备
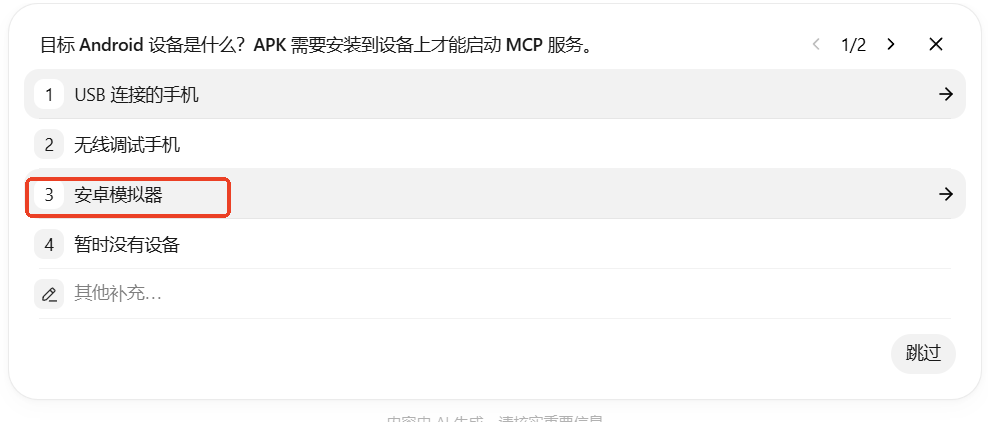
选择「3 安卓模拟器」
▍ 步骤 3 | 信任 MCP 工具
安装 MCP 工具成功后,需要先在 WorkBuddy 中对该 MCP 工具进行信任,否则连接会被拒绝。
点击输入框左侧的「+」→「连接器」→「管理连接器」 进入连接器管理页,点击右上角「+ 自定义连接器」 找到「android-remote-control」并点击信任
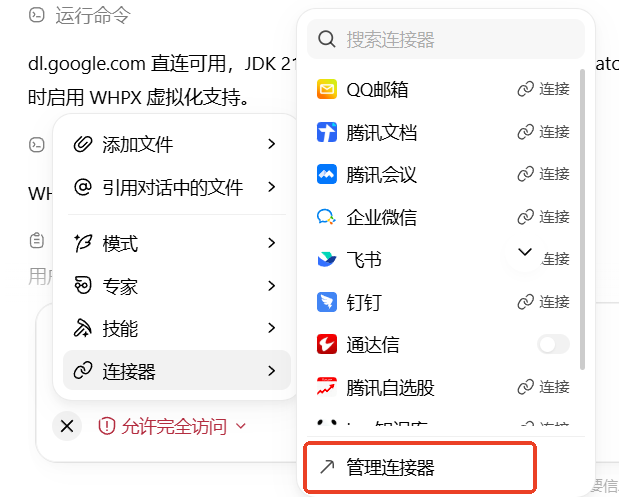
入口:+ → 连接器 → 管理连接器
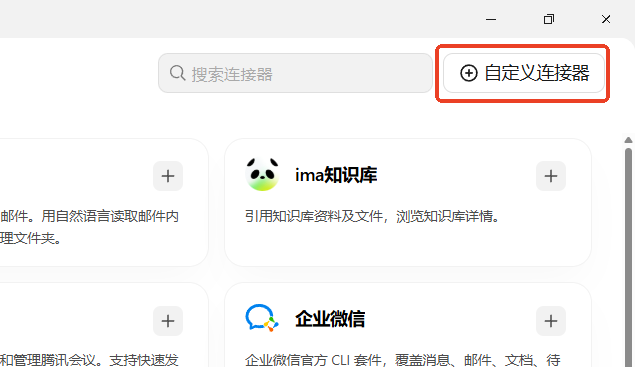
进入连接器管理 → 自定义连接器
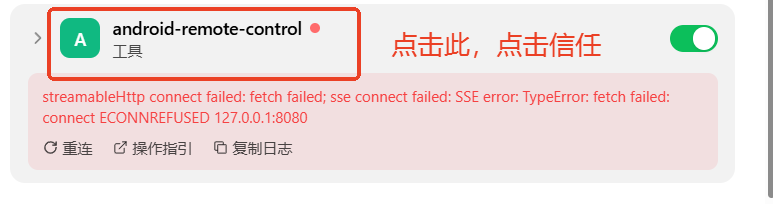
找到 android-remote-control,点击「信任」启用
▍ 步骤 4 | 下载并配置雷电 14 模拟器
到雷电模拟器官网下载雷电 14 版本,因为 android-remote-control-mcp 所需的环境是 Android 14 以上。
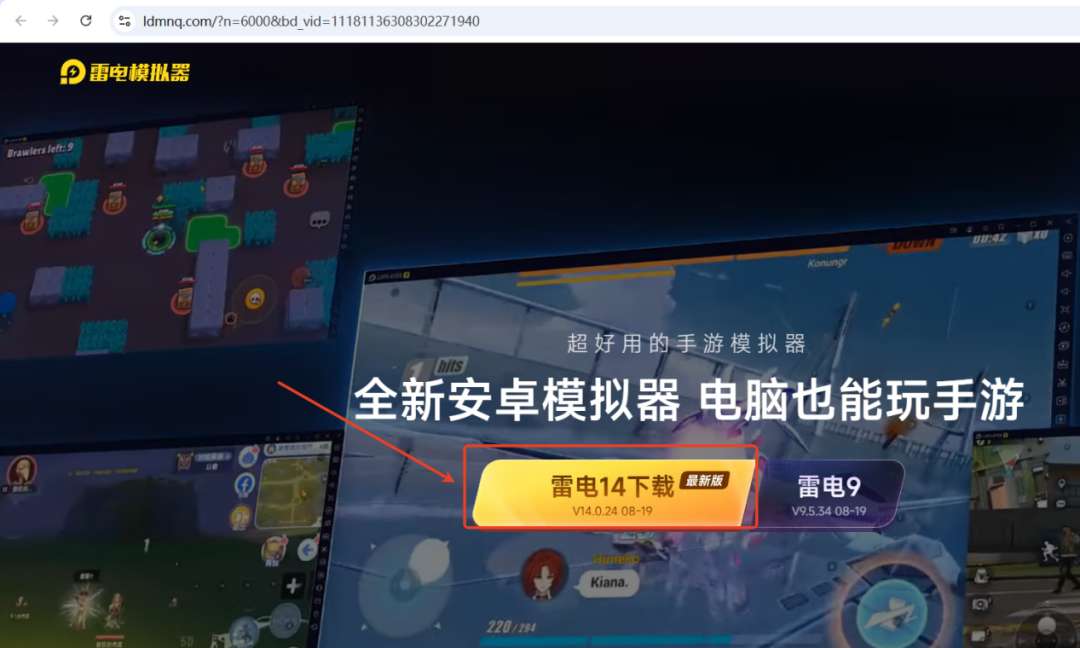
雷电模拟器官网:下载「雷电14」最新版
下载好雷电模拟器后,需要先打开 ROOT 权限:
点击雷电窗口右上角的「软件设置」 在设置页左侧选择「其他」分类 找到「ROOT 权限」开关并打开 点击「保存设置」
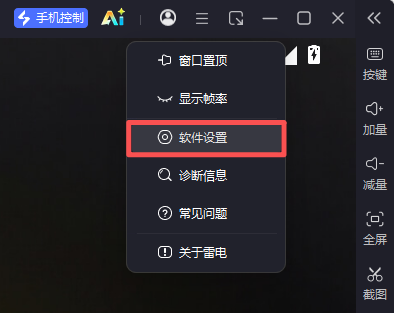
右键菜单 → 软件设置
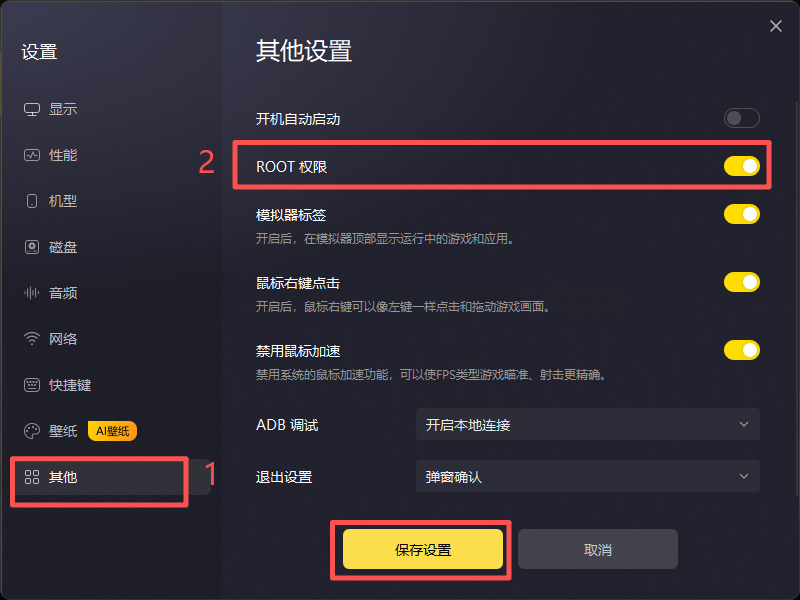
其他 → ROOT 权限 → 保存设置
▍ 步骤 5 | 让 WorkBuddy 动态分析 APK
ROOT 权限开启成功后,回到 WorkBuddy:「新建任务」→ 选择 APK 文件所在的文件夹,输入以下提示词:
WorkBuddy 会按以下顺序自动执行:
- 自动部署
:下载 APK → adb 安装到模拟器 → 启动服务 → 配置 MCP 连接 - 自动抓包
:dumpcap 监听网卡,首启抓包 30 秒(约 29,708 个包,12.7MB) - 自动交互
:dumpcap 后台持续抓包,期间操作应用(注册 → 登录 → 业务流) - 自动记录
:实时记录注册界面特征、状态栏后端标识、资源 ID 字符集、邀请码机制等取证要点 - 自动报告
:任务结束后输出结构化的「APP 动态分析取证报告」
动态分析全过程:dumpcap 抓包 + 注册界面分析 + 后台流量监听
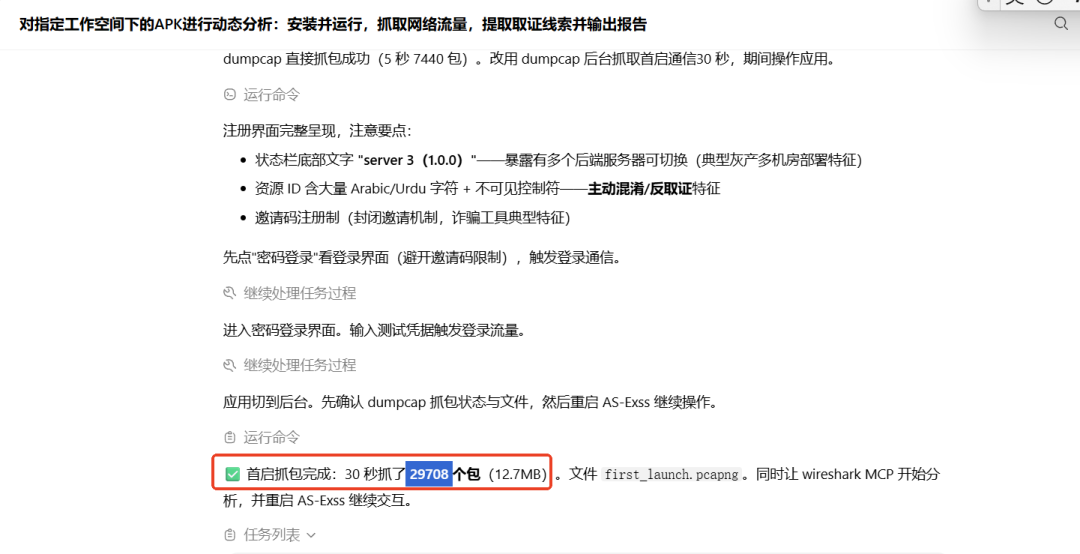
应用切到后台后,dumpcap 持续抓取首启包(12.7MB)
返回模拟器查看,可以看到 APK 已经自动安装运行,并且 WorkBuddy 已经在界面中自动填入测试数据——连「模拟器没有键盘」这类环境问题,AI 也会用 TAB 键切换焦点来自行绕开。
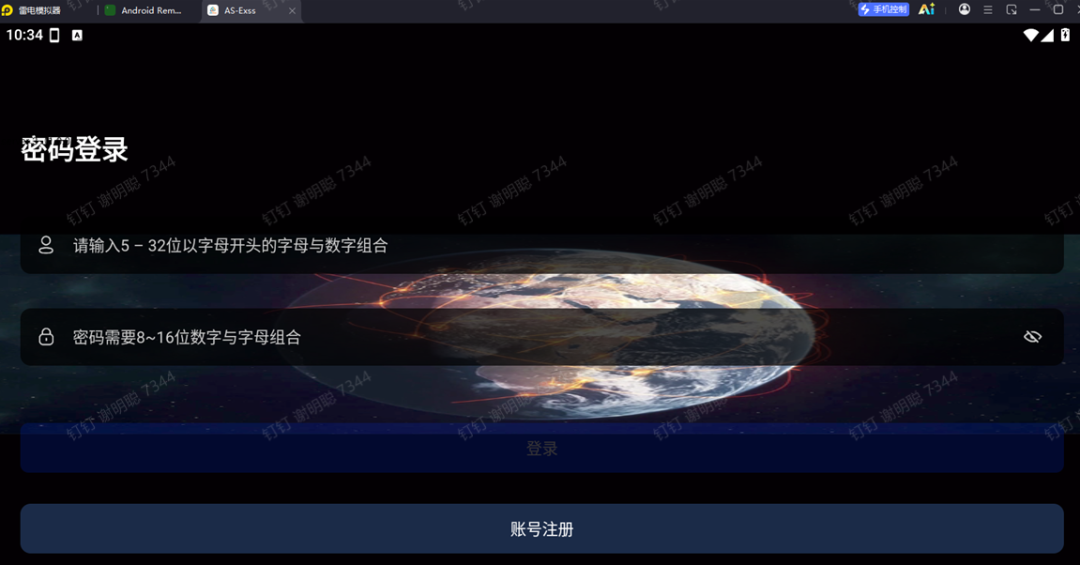
AS-Exss APK 已自动安装并启动至密码登录页
▍ 步骤 6 | 进阶:使用 Frida 进行 Hook
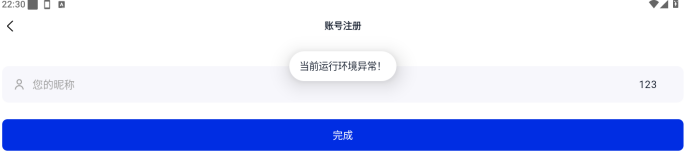
还可以下载 Frida 进行 hook,但可惜是该 APK 存在运行环境校验,模拟器登录会被识别为异常:
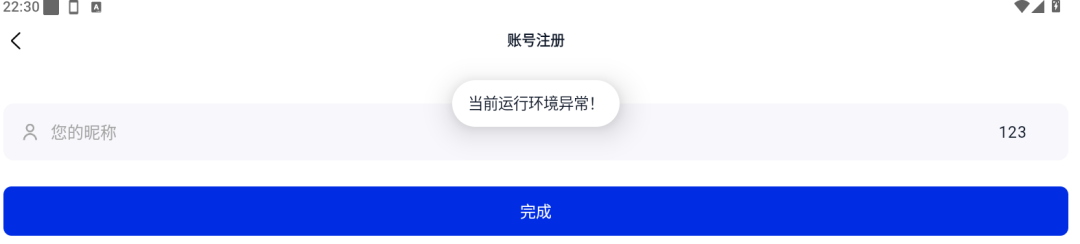
AS-Exss 在模拟器上提示「当前运行环境异常!」
WorkBuddy 会按以下提示词继续操作:
操作时间线(已实操验证):
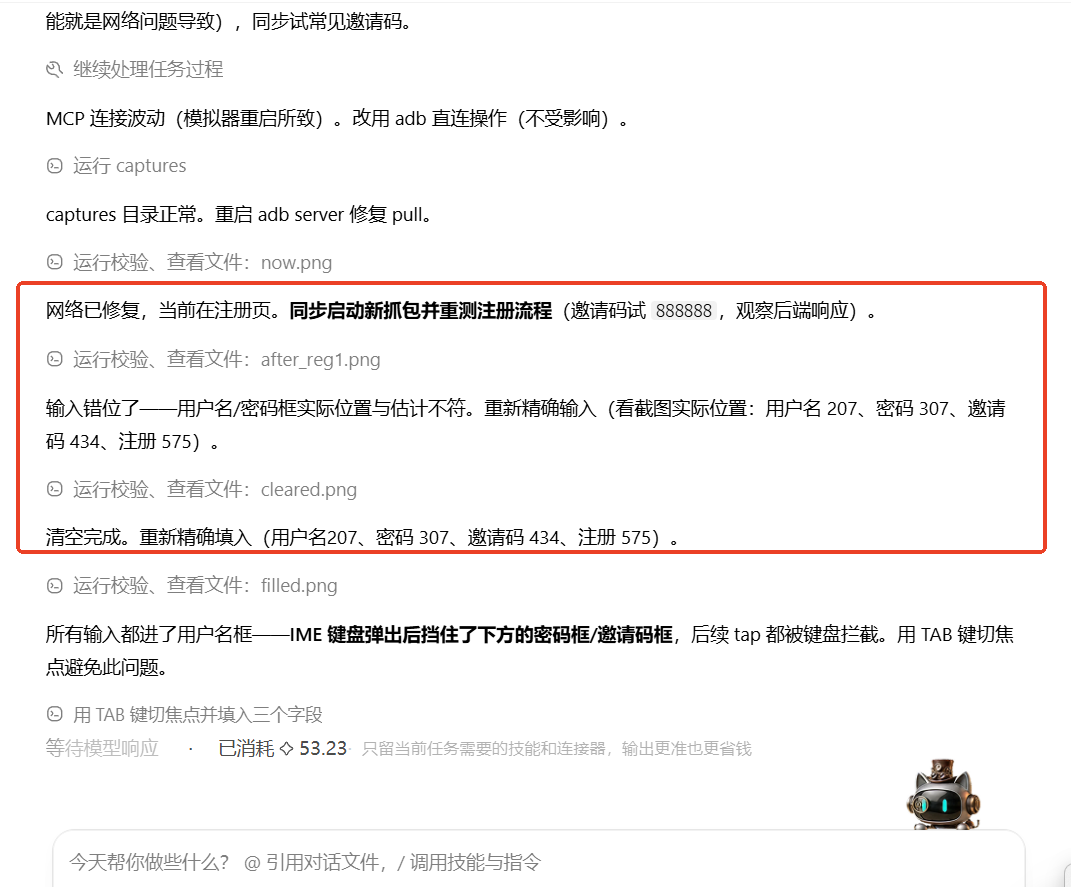
自动重抓包 + TAB 键精确切焦点填入测试数据
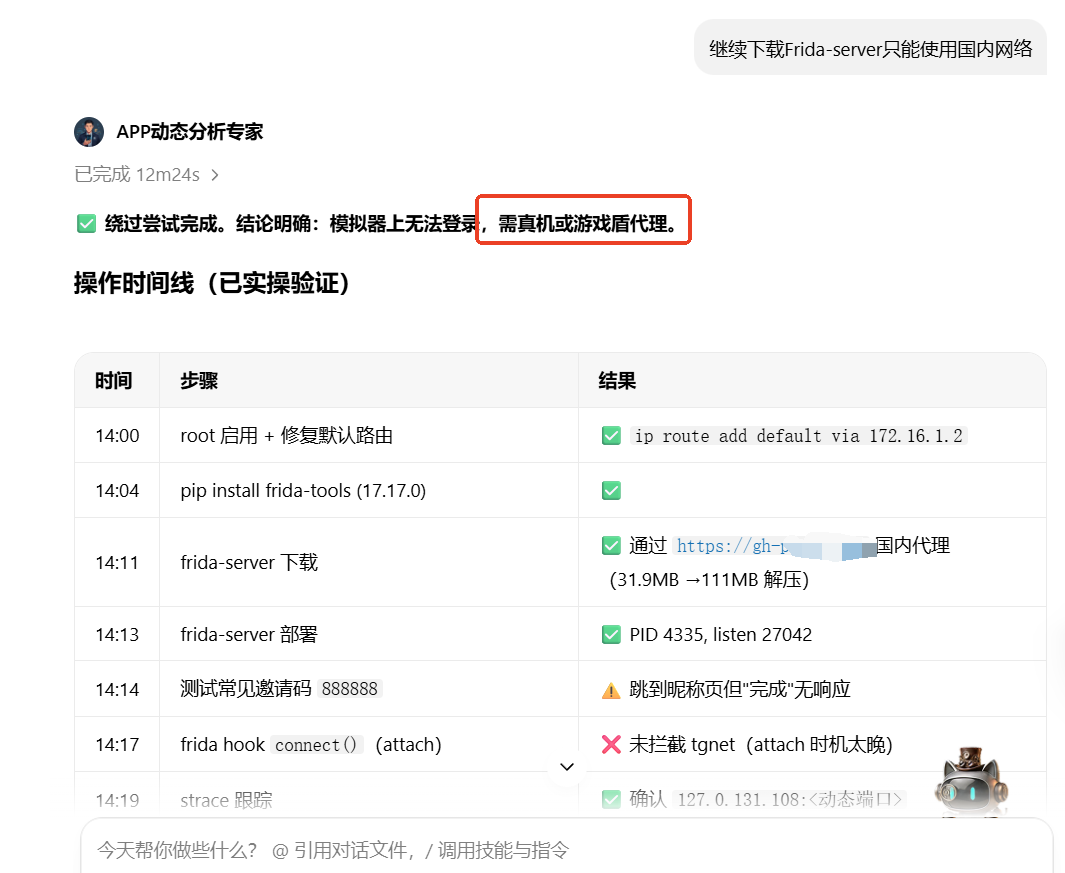
Frida hook 尝试 → 模拟器无法登录,需真机或游戏盾代理
spawn 模式或结合游戏盾代理,或直接切换真机重跑。· · ·
07 | 写在最后
这套流程把过去需要 手动装环境 → 抓包 → 操作应用 → 分析流量 → 撰写报告 五步、耗时半天的取证分析,压缩成一条提示词,且全程可复现、可批量。它解决的不只是「快」,更是:
- 可复现:
同一流程批量跑多个样本,结果一致,适合教学演示 - 可解释:
AI 在分析过程中会同步输出关键步骤与判断依据 - 可学习:
每一步发生了什么、为什么这样做,全程透明,是极佳的教学素材
需要 WorkBuddy 账号可通过下方链接获取:
— END —

敬请各位大佬关注:小谢取证
扫取二维码获取
更多精彩
小谢取证