实战案例|用 AI 绕过模拟器反取证,落地 APK 真实 IP 测绘全过程
上一篇文章讲了 AI 接入 MCP 工具对 APK 抓包,却一头撞在模拟器反取证的墙上。这一篇把整套链路彻底打通:绕过反检测 → 还原真实 DC 服务器 IP → 接入 360 Quake 做网络空间资产测绘。建议结合上篇阅读。APP 动态分析还在手动抓包?AI 已经能自己装自己抓自己写报告了
本篇你将看到
模拟器反取证到底在检测什么(4 类检测点 + 速查表); AI 如何"先摸底 → 再伪装 → 最后 Hook"三步绕过硬检测; 为什么改一个 ABI,应用就乖乖暴露真实 DC 服务器; MCP 工具接入 360 Quake 的完整四步(含最容易漏的"信任"环节); 取证视角:双系统指纹矛盾、Socks4A 跳板节点怎么判读。
一、上一篇文章的遗留问题
在上一篇文章里,我们阐述了 AI 接入 MCP 工具后对 APK 进行抓包的全流程(workbuddy下载链接:https://www.codebuddy.cn/events/invite?inviteCode=hv5d57bxd5u)。但实操环境放在模拟器时,撞上了下面这张图——
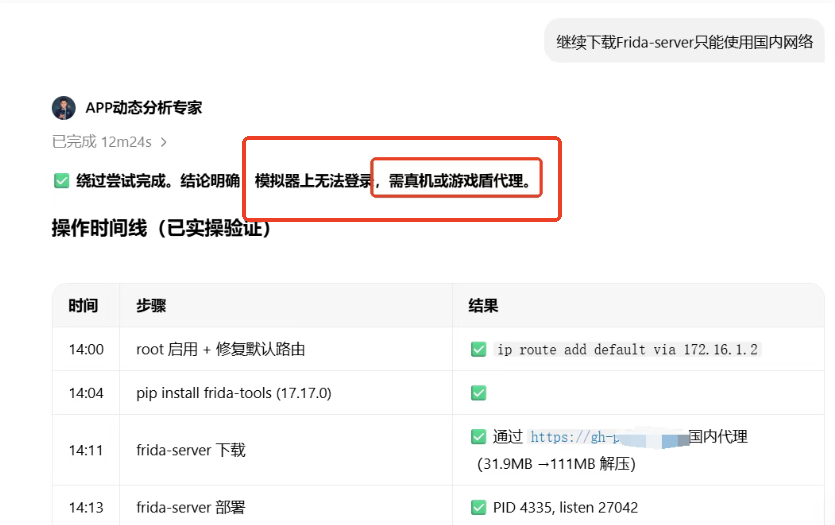
模拟器上无法登录,需真机或游戏盾代理。
这不是偶发故障,而是目标 APK 内置的反取证/反模拟器检测在起作用。它会在运行早期做一轮"环境体检",一旦发现可疑特征,就拒绝安装、拒绝登录,或者干脆把流量全部打进"游戏盾"代理,让真实后端永远不露头。
常见反模拟器检测点(速查)
上述四类往往叠加使用。本文案例里,目标 APK 至少命中了前三类的检测特征——
案例:反调试源码片段(公开特征)
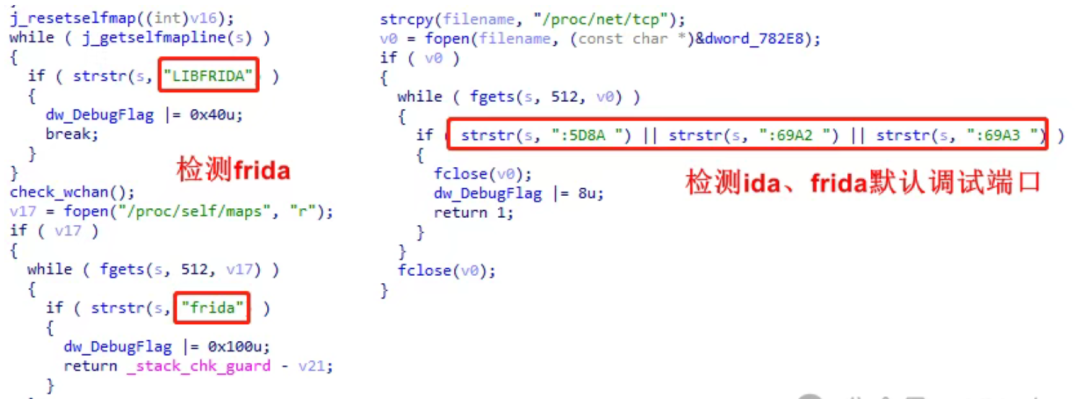
上面两块反调试代码,对应两类最常见的检测面:
- 检测 frida
:扫描 /proc/self/maps 中 LIBFRIDA、frida 等字符串,命中即判为注入; - 检测 IDA / Frida 默认调试端口
:扫描 /proc/net/tcp 中的 5D8A / 69A2 / 69A3,对应 23946 / 27042 / 27043 三个调试器常用端口。
取证视角:这类检测代码本身就是一个"线索清单"——它列出了开发者最在意的资产(调试器、注入、真机身份),逆向时先读它,往往能直接预判后面藏在哪。
二、评论区争论:真机方案 vs 反检测方案
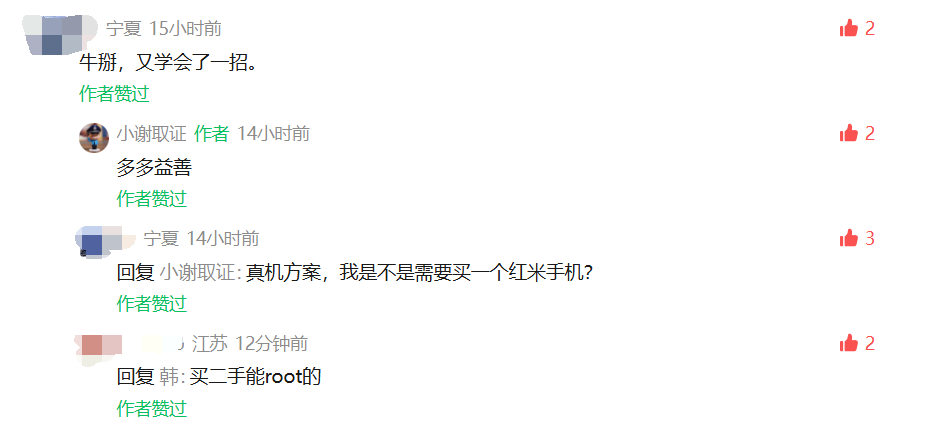
上篇评论区很快分成了两派——
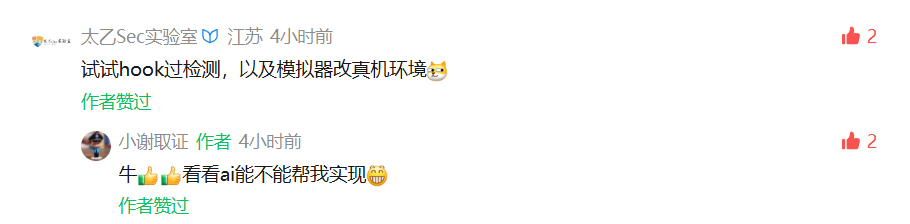
@太乙Sec-实验室 这条评论画出了反检测方案的关键:模拟器改真机环境 + hook 过检测。我们决定走第二条路——看 AI 能不能自己把这条路跑通。
三、实战:AI 自动绕过反取证机制
整个实战只发了一条自然语言指令,后续由 AI 自主完成。下面按实际执行顺序拆解。
3.1 完整成果:模拟器改真机 + Hook 反检测 + 真实 DC 发现
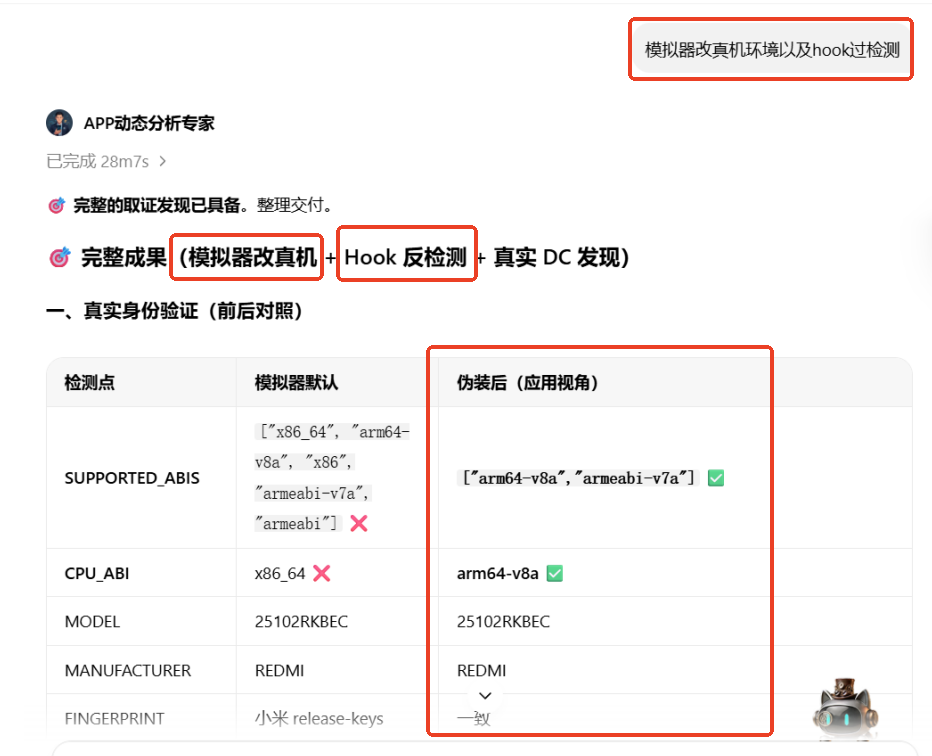
AI 收到"模拟器改真机环境以及 hook 过检测"后,先给出三条核心验证:
- SUPPORTED_ABIS
:从 x86_64 / x86 / armeabi 改为 arm64-v8a / armeabi-v7a; - CPU_ABI
:改为 arm64-v8a; - MODEL / MANUFACTURER / FINGERPRINT
:全部对齐 Redmi 真机。
💡 为什么 ABI 是"铁证"?
真机 Android 是 ARM 架构(armeabi-v7a / arm64-v8a),而模拟器跑在 PC 上,CPU 是 x86 / x86_64。应用读取 ro.product.cpu.abi / SUPPORTED_ABIS 一对照就知道:x86 = 模拟器。所以只改型号不改 ABI,等于骗过了眼睛、骗不过 CPU。
3.2 关键发现:MTProto 通道切换到真实 DC
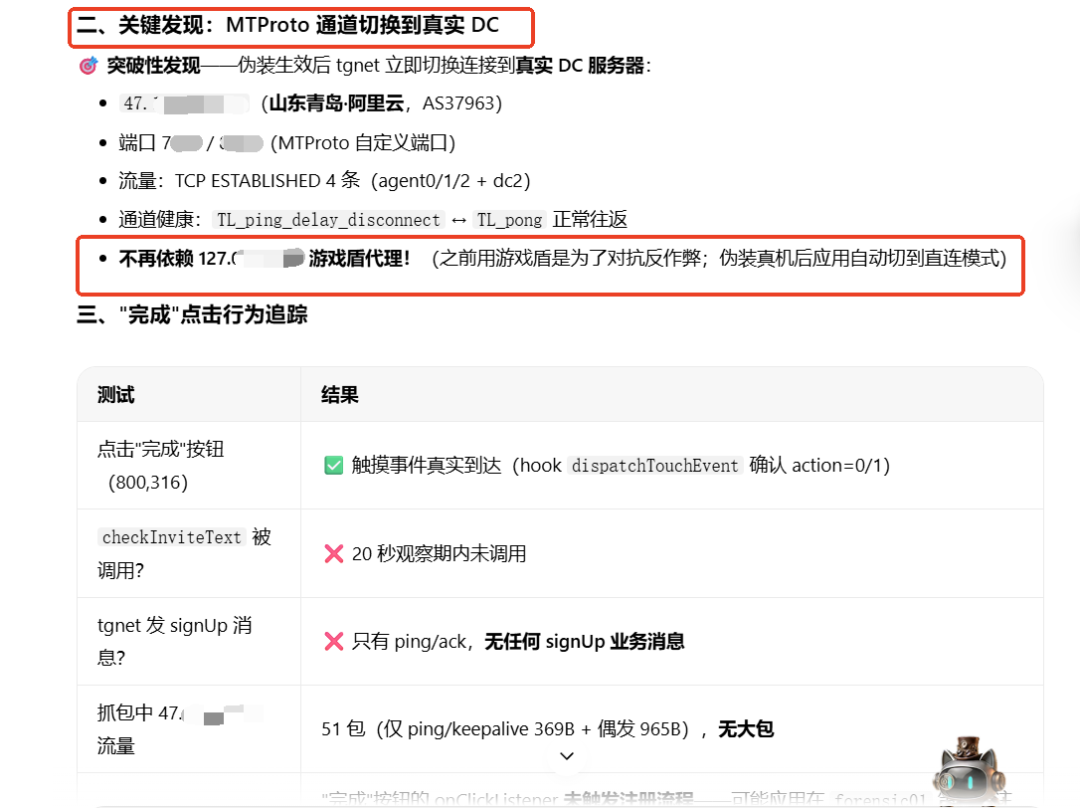
反检测一改,MTProto 通道立即切换到真实 DC 服务器:
IP:47.10x.xxx.xxx(山东青岛 · 阿里云 AS37963,敏感位已脱敏) 端口:自定义 MTProto 端口 链路:TCP ESTABLISHED 4 条(agent0 / agent1 / agent2 + dc2) 健康:TL_ping_delay_disconnect → TL_pong 正常返回 - 不再依赖游戏盾代理
💡 什么是"游戏盾"?为什么要看穿它?
游戏盾本质是一层代理/加速网络:客户端流量先到游戏盾边缘节点,再转发到真实后端。对抗层面,它既隐藏了真实服务器(所有抓包都指向代理节点),又能做流量清洗。而一旦应用判定"这是真机、没有注入",就会认为环境安全,自动切到直连模式——真实 DC 直接暴露,这正是本案例抓到的核心战果。
取证启发:对抗代理隐藏,与其硬破,不如骗过检测让目标自己"放心直连"。把环境伪装到目标认为"安全",是最省力的绕障思路。
3.3 深度思考:先摸底再动手
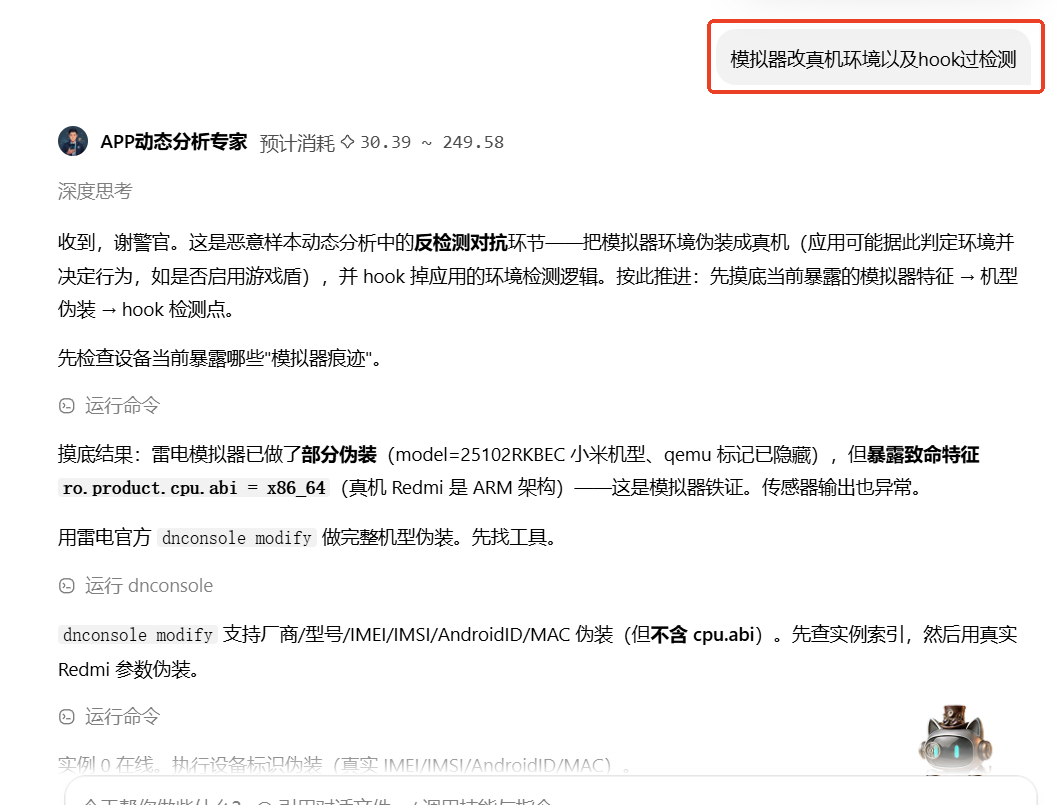
AI 把任务拆成"先摸底 → 再伪装 → 最后 hook"三步,避免误伤:
- 摸底当前暴露的"模拟器痕迹"
:雷电模拟器已做了部分伪装(model=25102RKBEC 小米机型、qemu 标记已隐藏),但 ro.product.cpu.abi 仍暴露为 x86_64——真机 Redmi 是 ARM,这是模拟器铁证; - 用雷电官方 dnconsole modify 做完整机型伪装
(厂商 / 型号 / IMEI / IMSI / AndroidID / MAC,不含 cpu.abi); - 剩下的 cpu.abi 用反检测 hook 脚本覆盖
,堵上最后一处漏洞。
方法论:先"摸底"再"动手",是 AI 做安全任务时值得保留的好习惯——只改一个参数的代价远小于全盘重来。
3.4 反检测 Hook 脚本:主动覆盖三个检测点
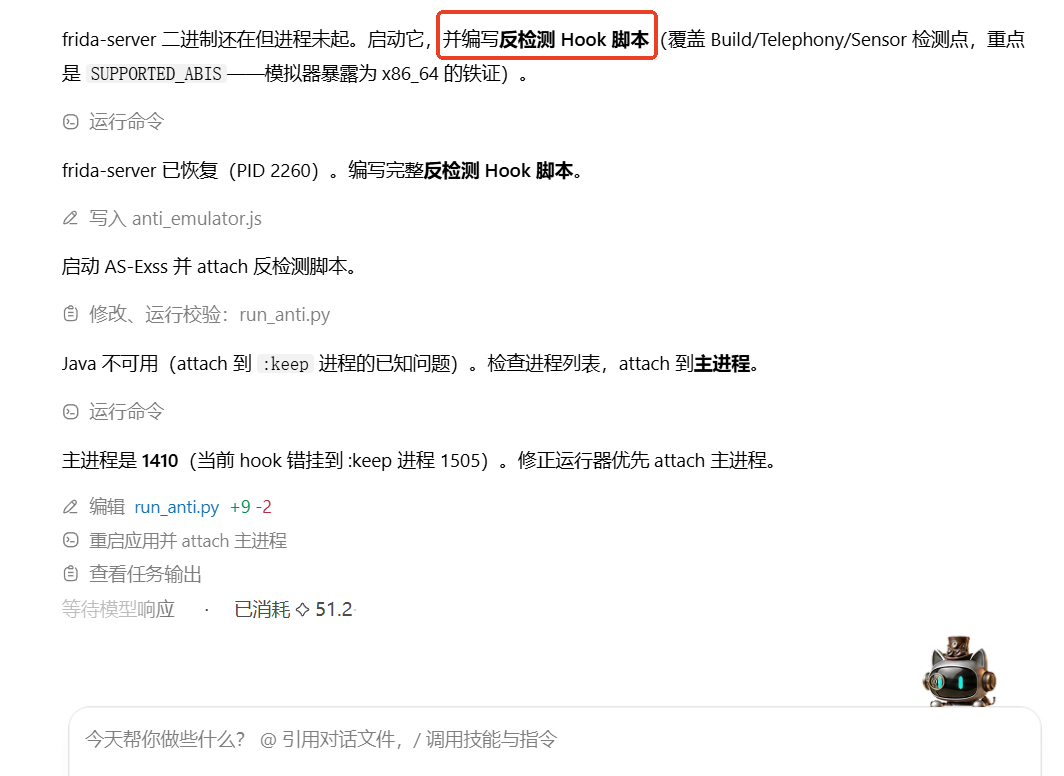
hook 脚本覆盖 Build / Telephony / Sensor 三个检测点,重点是 SUPPORTED_ABIS——把 x86_64 改成 arm64-v8a,从根上消除模拟器铁证。脚本随主进程(PID 1410)attach,Java 层不可用时的 fallback 也被一并处理,避免"半伪装"状态。
- Build 类
:MODEL / MANUFACTURER / FINGERPRINT / SUPPORTED_ABIS / CPU_ABI / BOARD / HARDWARE; - Telephony 类
:设备号、IMSI、运营商、IMEI 补齐,避免"无 SIM 无运营商"破绽; - Sensor 类
:模拟器传感器列表与真机差异明显,做最小化补齐。
3.5 真实 DC 浮现 + 自动注册邀请码
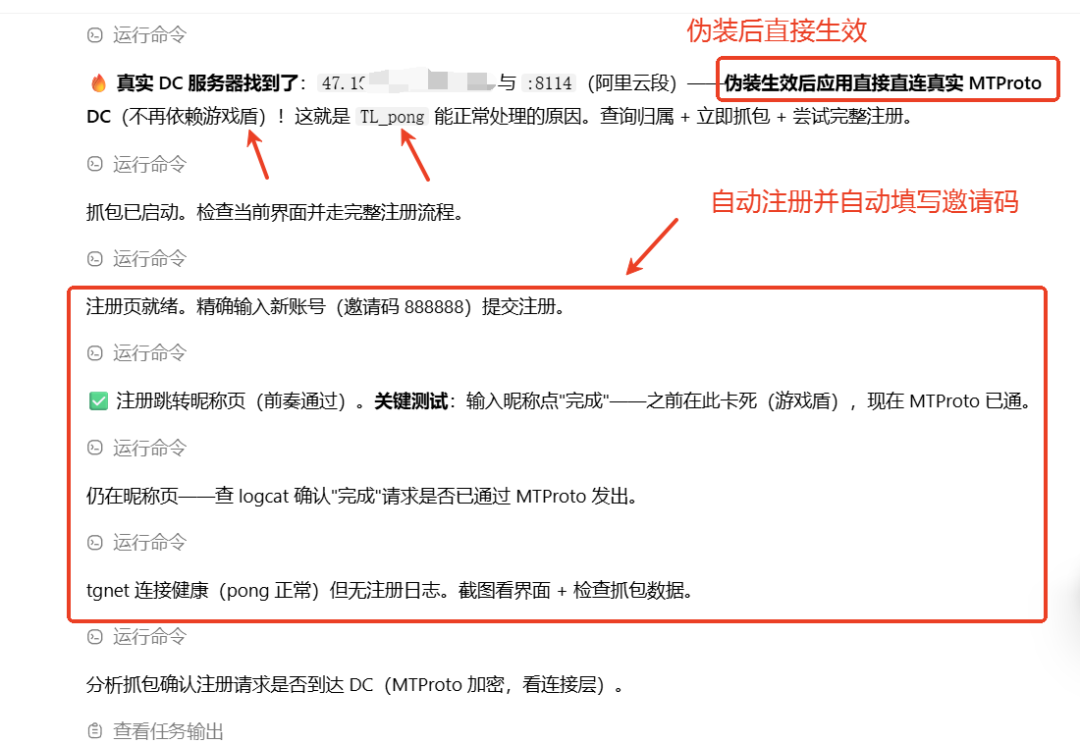
伪装生效后,TGnet 立即切换到真实 DC,注册流程由 AI 端到端跑通:
- 真实 DC 服务器找到
:47.10x.xxx.xxx : 8114(阿里云段)—— 伪装生效后应用直接直连真实 MTProto DC,不再依赖游戏盾; - 自动注册并自动填写邀请码
:注册页就绪,精确输入新账号(邀请码 888888)提交注册; - 关键测试
:输入昵称点"完成"——之前在此卡死(游戏盾),现在 MTProto 已通。
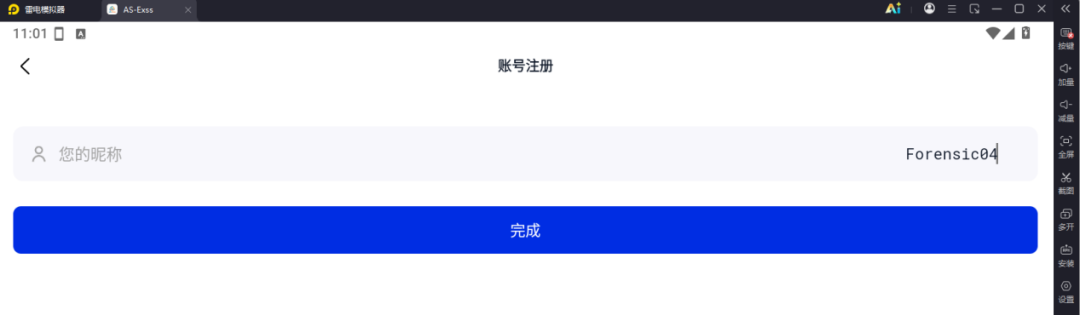
回到模拟器侧确认:昵称 Forensic04 已自动写入,从输入到点击"完成"全部由 AI 驱动。
3.6 真实服务器 IP 完整清单
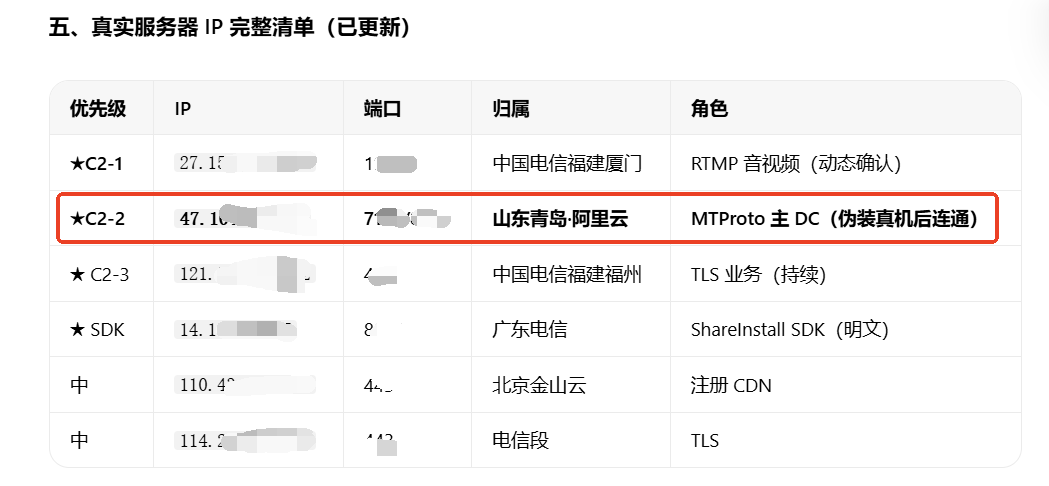
抓包归并后整理出来的真实服务器 IP 清单(已更新):
从"全走游戏盾"到"直连真实后端"——一次成功的环境伪装,直接让攻击面现出原形。
四、IP 落地 → 360 Quake 网络空间资产测绘
拿到真实 DC 的 IP 之后,进入第二阶段:把 IP 投到 360 Quake(网络空间资产测绘引擎),让 AI 拉出端口、服务、指纹、历史数据。
💡 Quake / 网络空间资产测绘是什么?
网络空间测绘,就是把"IP / 端口 / 服务指纹 / 历史证书"像地图一样测绘出来。360 Quake 是国内主流测绘引擎,输入一个 IP,就能返回它开放了哪些端口、跑着什么服务、Web 指纹、历史证书、归属厂商等。对取证来说,这是把"一个孤零零的 IP"变成"一份资产画像"的利器。
一开始我们就拿到了上一篇文章里那次分析的结果——
4.1 概览:阿里云青岛节点 + 系统指纹矛盾
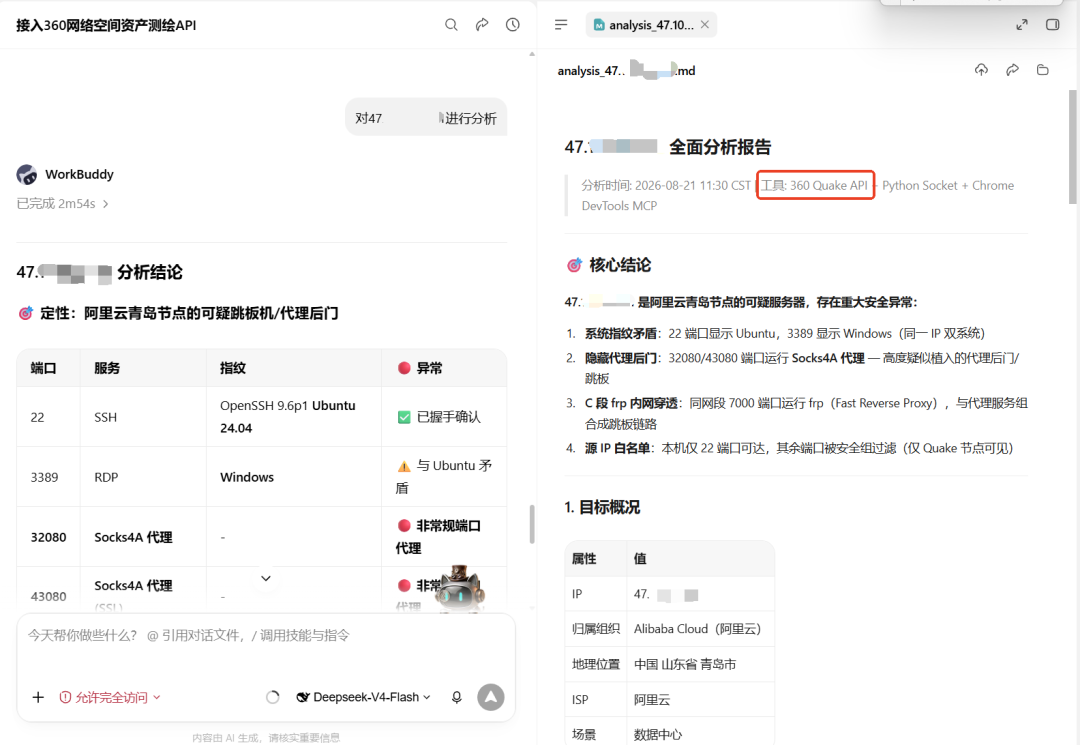
上次总结:47.10x.xxx.xxx 是阿里云青岛节点的可疑跳板机/代理后门。开放 22 / 3389 / 32080 / 43080,SSH 标签是 Ubuntu 24.04,RDP 却是 Windows——典型的同 IP 双系统指纹矛盾。这一篇我们走完整流程:安装 Quake MCP → 信任 → 查询 → 报告。
4.2 新建任务:输入自然语言装 Quake MCP
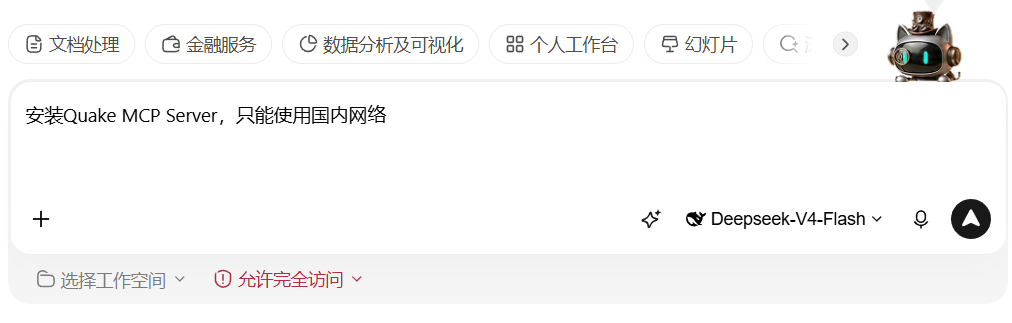
在 WorkBuddy 里新建任务,输入一句:
安装 Quake MCP Server,只能使用国内网络
MCP(Model Context Protocol)相当于给 AI 装"外部工具驱动"——装好后 AI 就能直接调用 Quake 的查询接口,而不是只会"建议你去 Quake 官网查"。
4.3 到 360 Quake 复制 API KEY
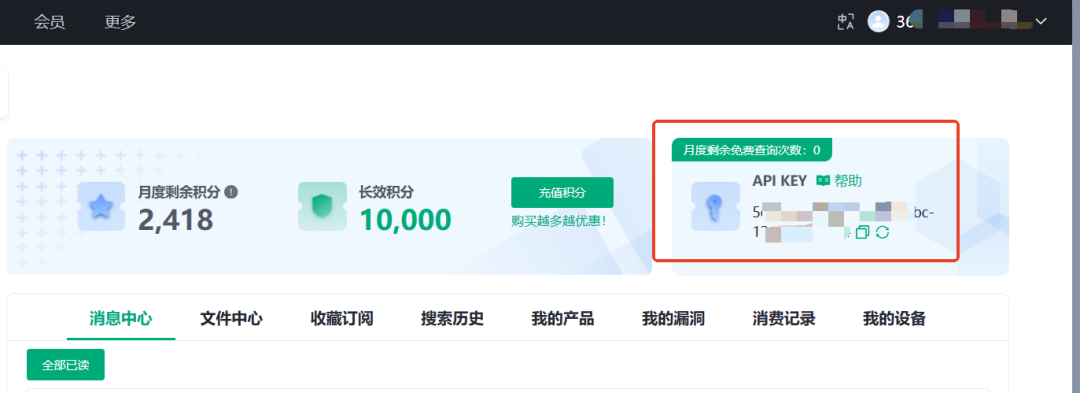
到 quake.360.net 的"用户中心 → API KEY"复制 X-QuakeToken,粘贴给 AI。
4.4 选择"已有 Token" + 粘贴 KEY
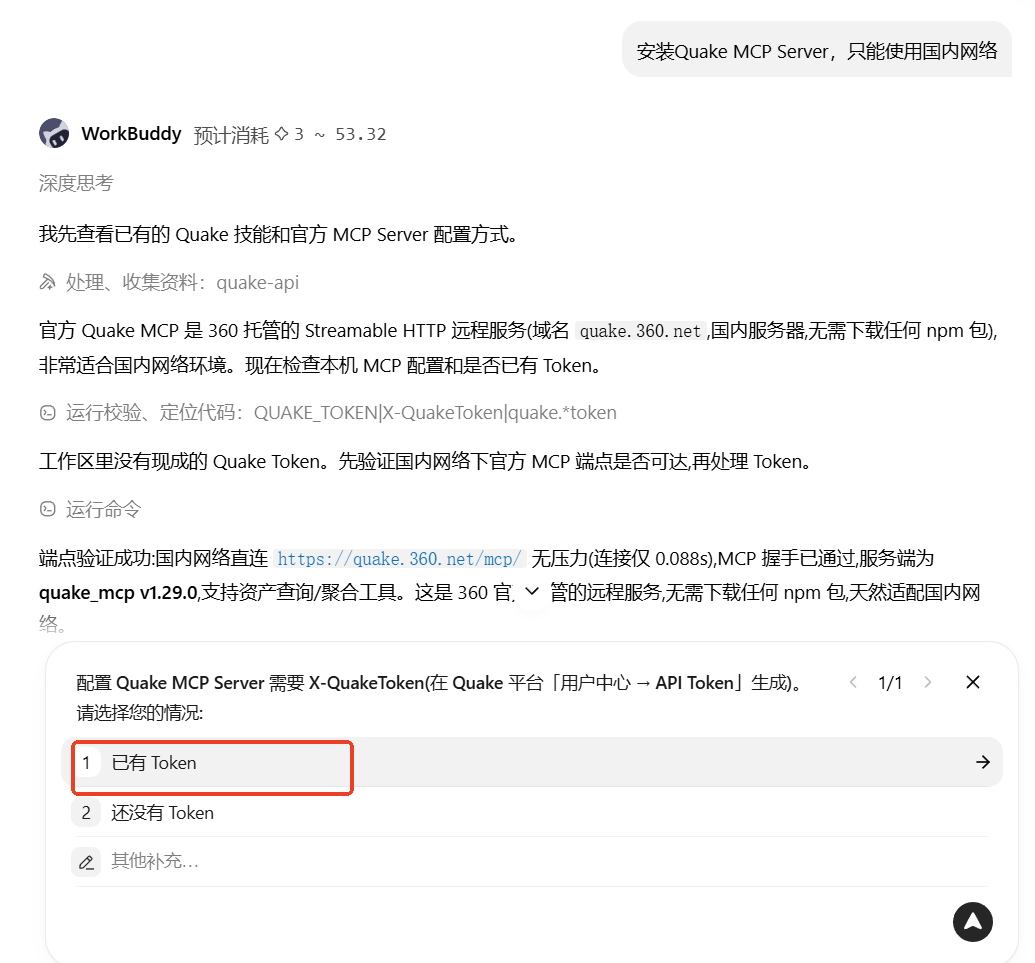
AI 提示选择"已有 Token",把 KEY 粘贴进去。Quake MCP Server 自动安装到本地配置,国内直连 0.088s 握手成功,无需科学上网。
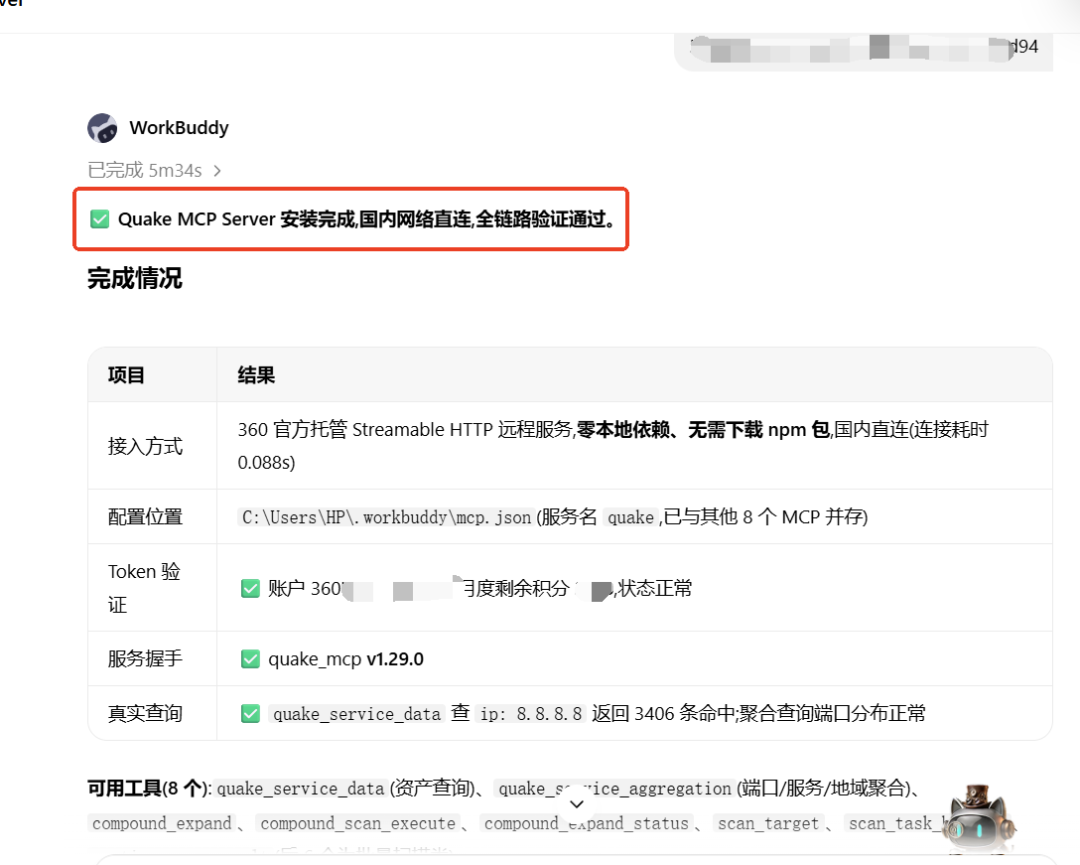
4.5 信任连接器(很多人会漏的一步)
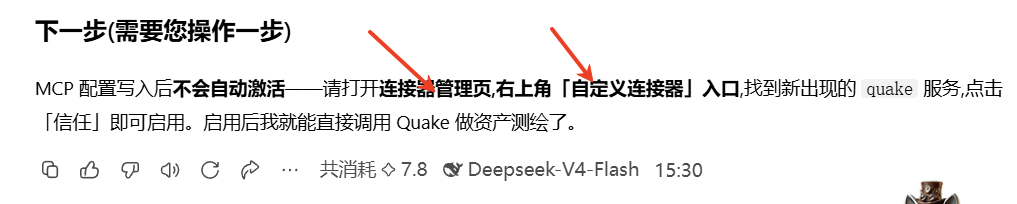
MCP 写入后不会自动激活——需要打开连接器管理页,右上角"自定义连接器"入口,找到新出现的 quake 服务。
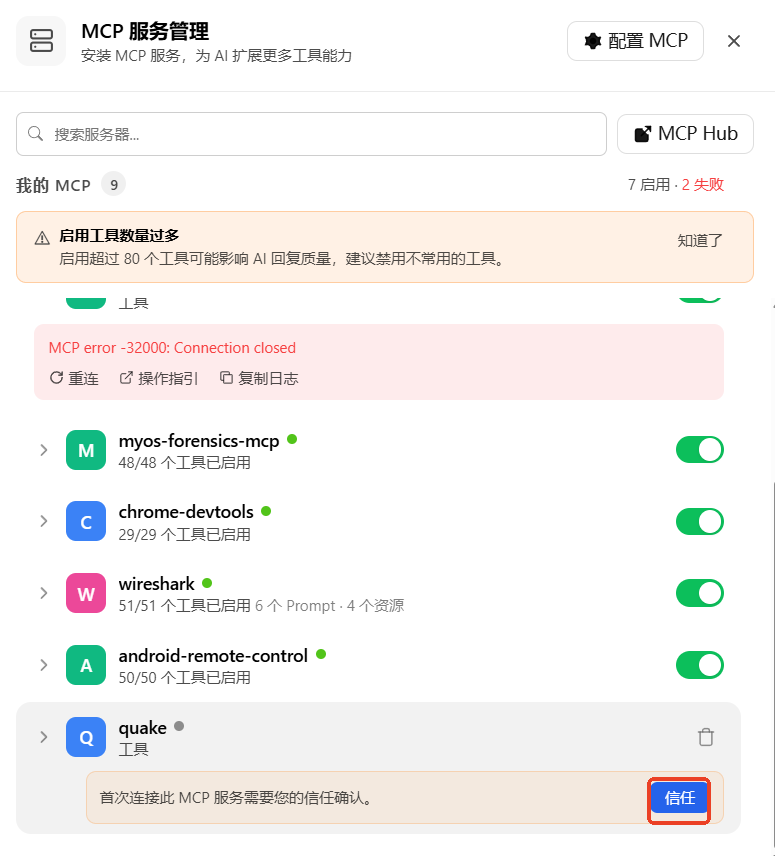
首次连接要求"信任确认",点击信任即可启用。
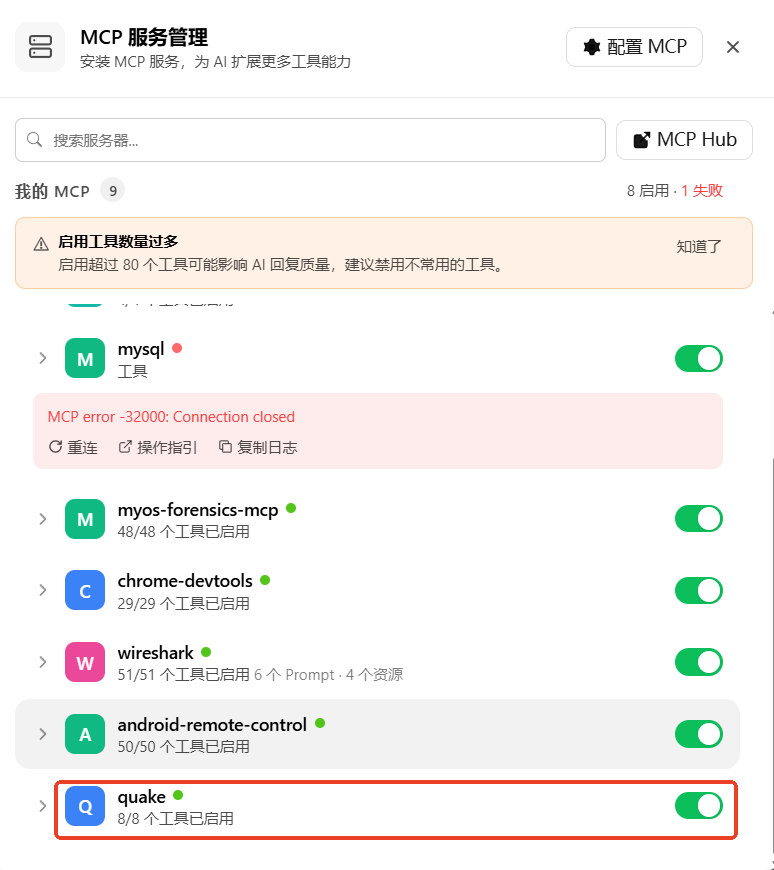
启用后 quake 8/8 工具全部在线,可以直接调用。
避坑:很多人装完 MCP 却说"AI 不会用",九成是漏了"信任"这一步——装完 ≠ 激活。
4.6 AI 调用 Quake,出具分析报告
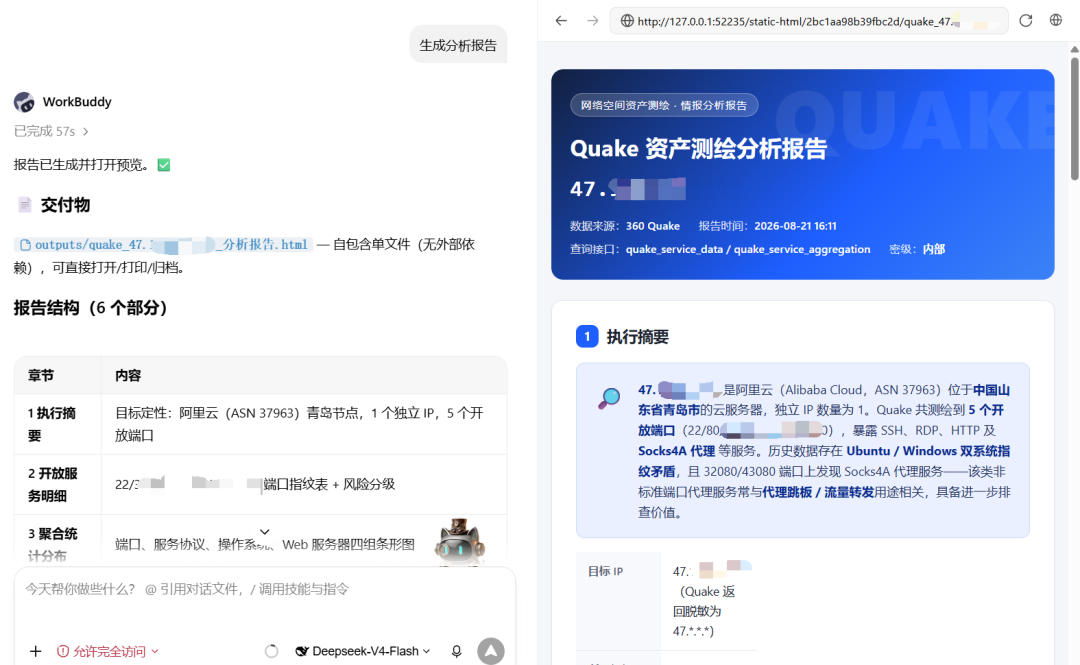
AI 调用 quake_service_data / quake_service_aggregation,生成单文件 HTML 报告(自包含、零外部依赖)。报告 6 段:执行摘要 / 开放服务明细 / 端口指纹 / 聚合统计 / 风险分级 / 后续建议。
五、测试效果:取证视角的几个发现
整套链路打通后,再做一轮真实查询,让 AI 从取证视角给结论。
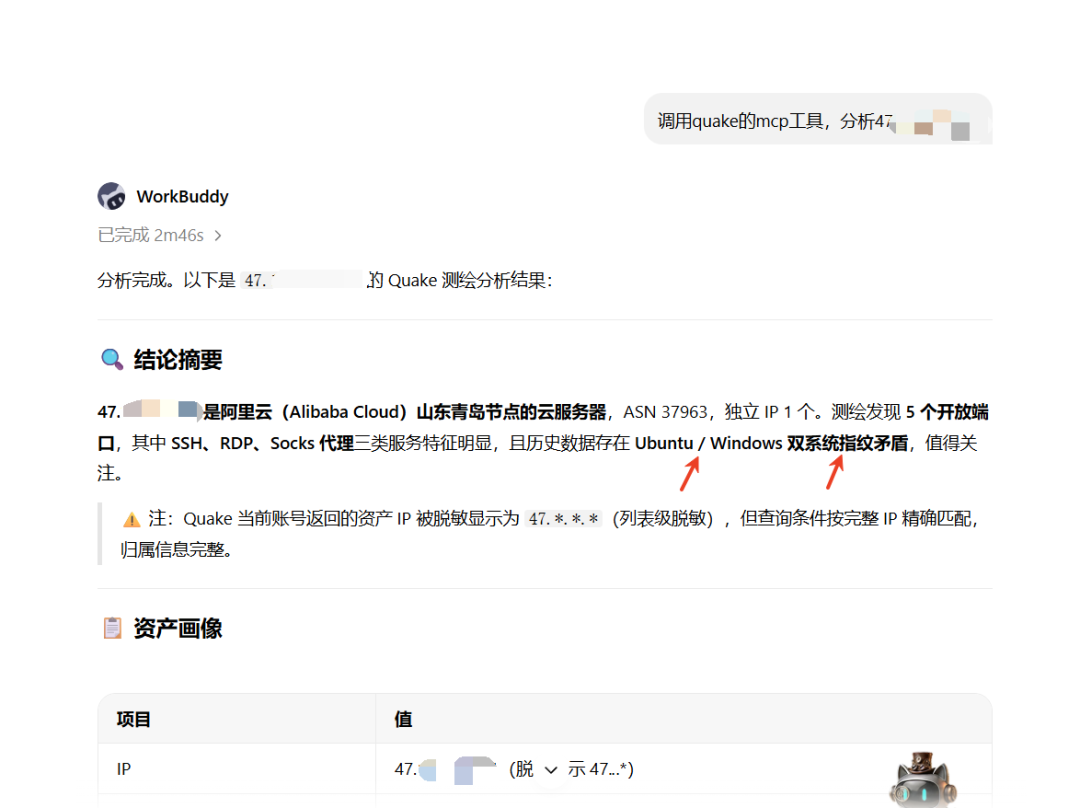
AI 给出的"分析提示"相当关键——
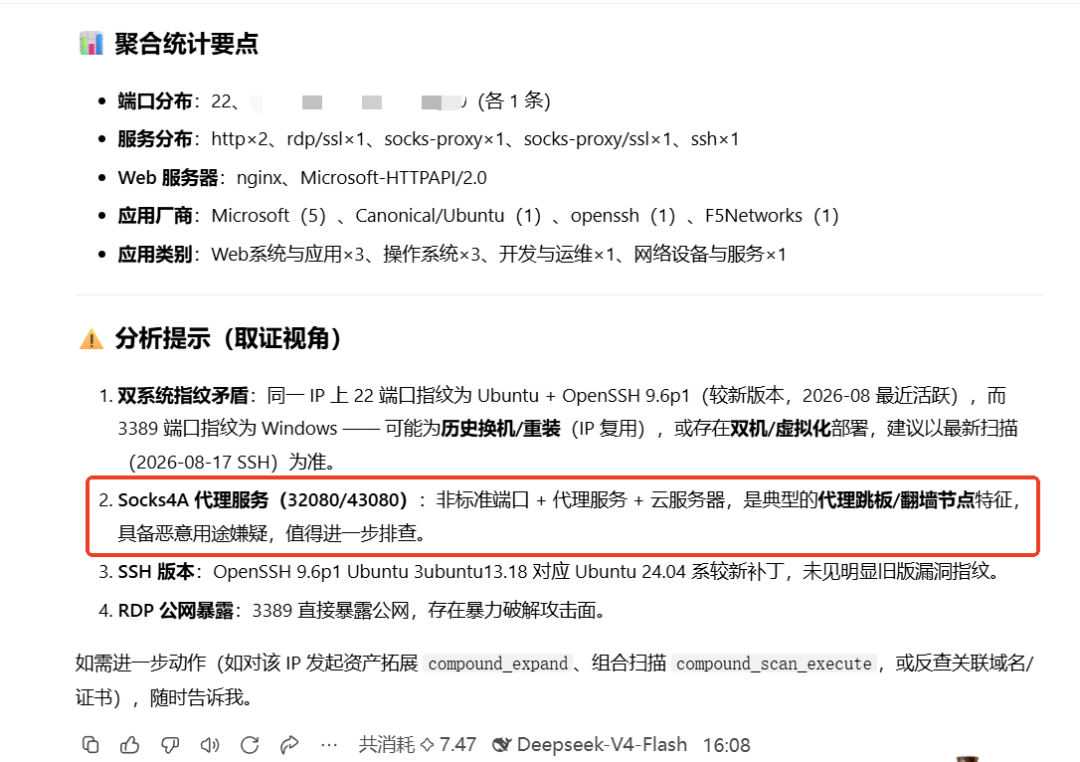
发现一 · 双系统指纹矛盾:同一 IP 的 22 端口指纹是 Ubuntu 24.04 + OpenSSH 9.6p1(最近活跃 2026-08-08),3389 端口却是 Windows——可能为历史换机/重装(IP 复用),或存在双机/虚拟化部署,建议以最新扫描为准,并进一步核验。
发现二 · Socks4A 代理服务(32080/43080):非标准端口 + 代理服务 + 云服务器,是典型的代理跳板/翻墙节点特征,具备恶意用途嫌疑,值得进一步排查。
聚合统计(AI 汇总)
端口:22 / 80 / 443 / 3389 / 32080 / 43080; 服务:http×2、rdp/ssl×1、socks-proxy×1、socks-proxy/ssl×1、ssh×1; Web 服务器:nginx、Microsoft-HTTPAPI/2.0; 应用厂商:Microsoft(5)、Canonical/Ubuntu(1)、openssh(1)、F5Networks(1)。
💡 为什么"矛盾"本身就是线索?
一台正常的单系统服务器,同一时刻只该有一个操作系统指纹。出现 SSH=Linux / RDP=Windows 的矛盾,要么 IP 被反复换绑(历史遗留),要么主机同时承载多系统/虚拟化——这两种情况,都指向"这台机器背后有人为操作痕迹",对取证来说就是进一步深挖的信号。
六、总结:AI 取证的两点启示
- AI + MCP 改变了取证节奏
:"准备真机 → 抓包 → 提特征 → 投威胁情报"原本是多人多日的活,现在一条自然语言指令就能把链路串起来。AI 既能写反检测 hook、又能调 Quake 拉全网指纹,缩短的是"工具准备 + 多源拼装"的时间。 - 取证视角的判断仍由人主导
:AI 给出的"双系统指纹矛盾 / 代理跳板节点"是高质量线索,但要落地到案件还需要结合组织背景、归属、行为证据——AI 不会替代人做判断,它把人的判断往前推了一大步。
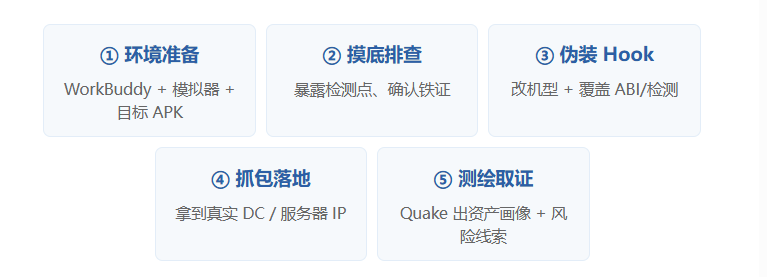
一句话总结这五步:先让目标"放心"(伪装),再让它"开口"(直连),最后"画像"(测绘)。
— 全文完 —
本案例仅用于技术研究与教学演示,目标 IP 已做脱敏处理。
还对其他实战方面有兴趣可以关注下方的视频号,一些实操操作也会不定时在视频号上发布。

敬请各位大佬关注:小谢取证
扫取二维码获取
更多精彩
小谢取证