AI 取证实战 · 第 04 期
可疑 APK 取证别再手点了:
工作台自己装、自己注册、
自己抓包、自己出报告
jadx 不用开、模拟器不用手动起、注册登录全程零人工
第 02 期我们搭了DIY的电子数据取证工作台一个提示词,十五步DIY你的AI取证工作台 ,搭建DeepseekHarness教程在DeepSeek Harness上手实测 第 03 期把它收进了 dsh 单进程AI 取证工作台真正该长什么样,独立 WebUI 只是第一步这两篇发出后,问得最多的一句话是:
能。这期的主角就是为此而生的——小谢取证 APK 智能解析工作台 v2.0。直接上图:
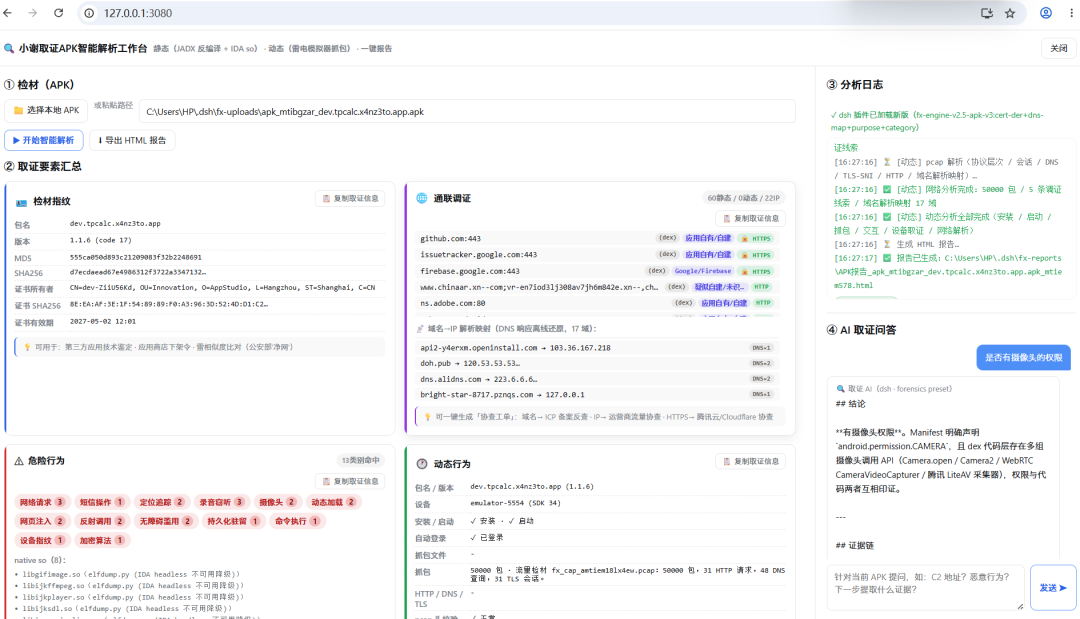
也可以直接看实操演示(文末免费获取:小谢取证APK智能解析工作台)
拿到一个可疑 APK,从双击解析到报告落地,全程只做三个动作:选文件 → 点按钮 → 拿报告。jadx 没开?它自动拉起的;模拟器没开?它用 ldconsole 自动启动的;App 要注册登录?它识别界面自己填的。办案人和学员要做的,只剩下看结果。
① 静态解析全自动:jadx-gui 都不用打开,引擎自己拉起 JADX
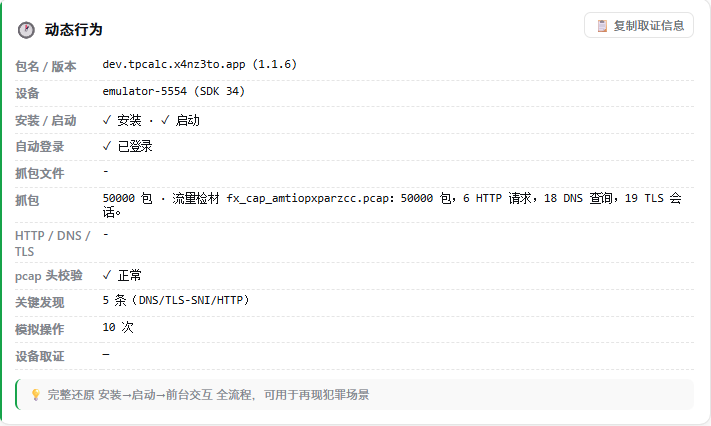
② 动态抓包零人工:模拟器自动启动 → APK 自动安装 → 自动注册登录 → tcpdump 自动抓包
③ 识破伪装 App:包名是"计算器",主 Activity 却暴露了它的聊天身份
④ 通联调证自动化:域名→IP 离线还原 + 服务器用途自动归类
⑤ 一条命令出报告:自包含 HTML + 四卡片取证要素 + AI 问答
⑥ v2.0 跨电脑免配置:解压 → 覆盖 → 重启,三步在新机器上跑通全流程
1|新型网络犯罪案件的 APK 取证,人是怎么被拖垮的
先说一个真实的办案体感。电诈、跑分、裸聊敲诈、虚假投资……这些案件的检材越来越长一个样:一个安装包 + 一部手机。
对 APK 这个检材,传统取证流程是这样的:
顺利的话半天,不顺利(模拟器连不上、抓包时机错过、jadx 索引失效)就是一整天。更要命的是不可复现:换一个样本,同样的六步全部重来;学员交上来的报告,格式十个人十个样。
2|先看效果:一个 APK,全程只点了三次
在 dsh 侧栏点「🤖 APK 解析」进入工作台,界面就一个入口:
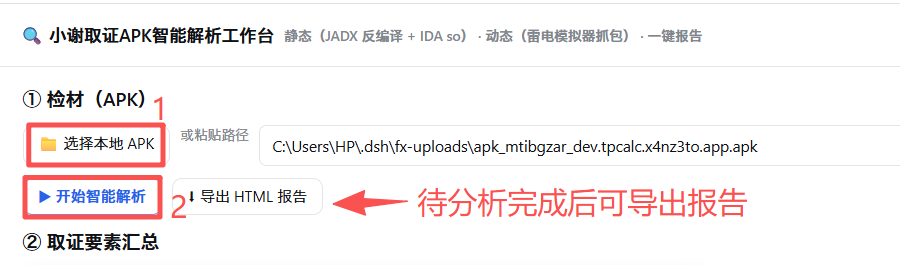
(选检材 → 点解析,第二个"点")
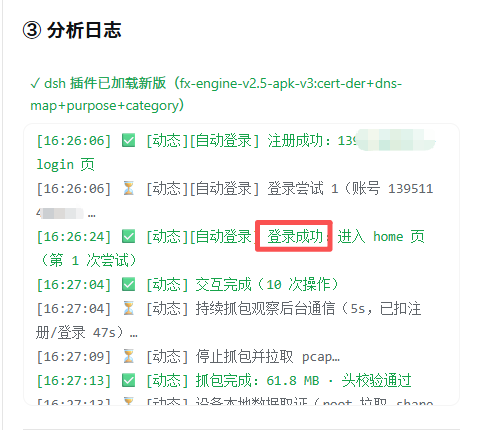
点下去之后,日志窗口开始滚动,你会依次看到:
✅ [静态] 基础信息就绪:dev.tpcalc.x4nz3to.app v1.0 (45.04 MB)
⏳ [静态] jadx 引擎准备(探测 8650 / 未运行则自动拉起 JADX)…
✅ [静态] jadx 已连接并加载 APK(本模块自动拉起 JADX)
✅ [静态] jadx 反编译完成:共 32206 个类
✅ [静态] 签名证书离线提取:MD5 / 颁发者 / v3 / 有效期 全部到手
⏳ [动态] 开始:设备检查(在线直通 / 自动启动雷电模拟器)…
✅ [动态] 设备就绪:emulator-5554(模拟器已自动启动)
⏳ [动态] 安装 APK(adb install -r -t)…
⏳ [动态] 抓包准备:adb root → 启动 tcpdump…
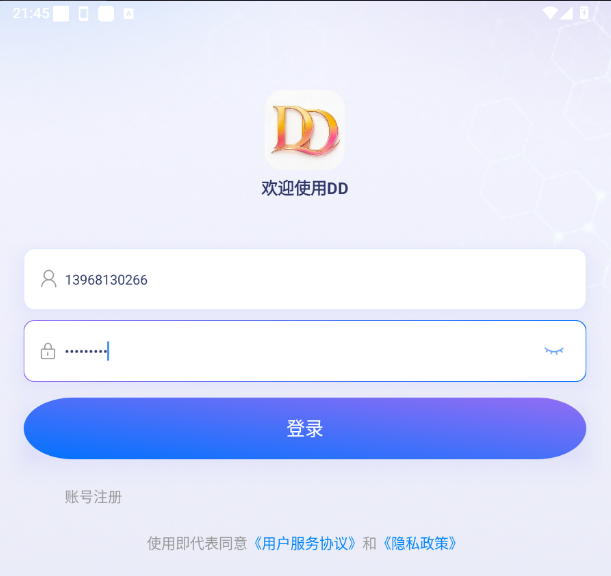
⏳ [动态] 自动注册/登录:识别界面 → 填账号 → 提交…
✅ [静态] 框架/加固识别:未识别 | 应用类别:即时聊天
✅ 全部完成 → 报告已生成
你也可以看到其他动作的日志,如自动安装APK,自动注册,自动登录。
分析完成后,「② 取证要素汇总」四张卡片直接呈现全部关键信息,第三个"点"是导出报告——一个自包含 HTML,双击就能在浏览器打开,发给同事、归档、打印都行。
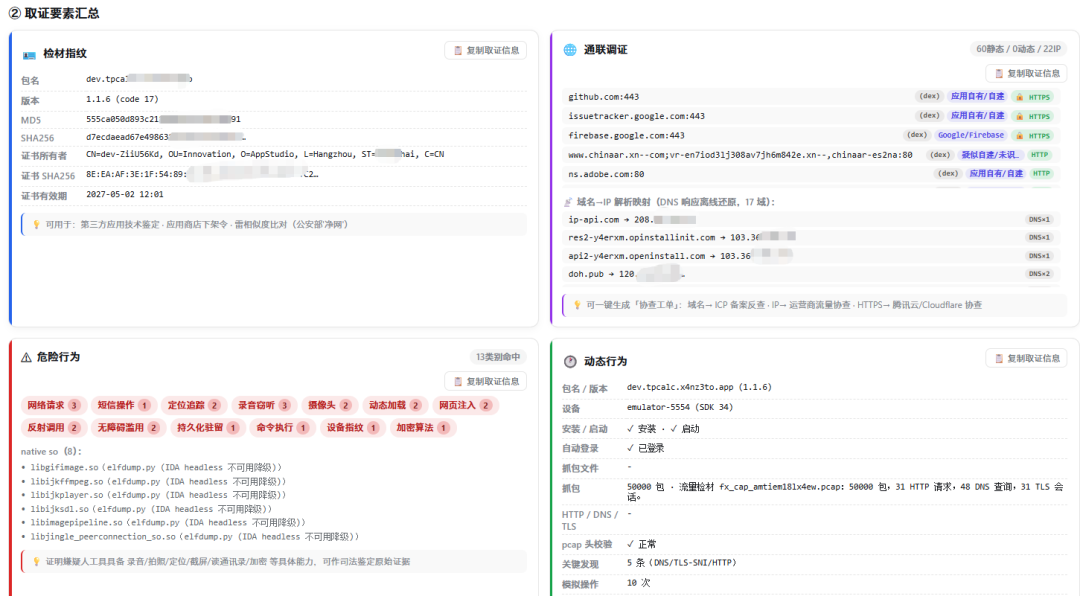
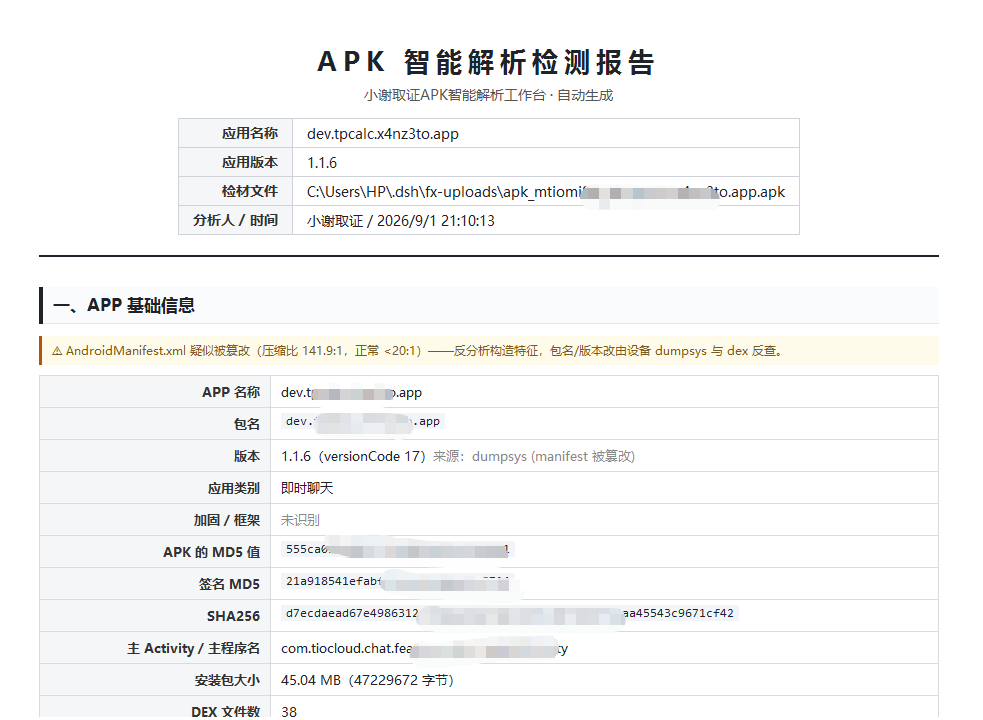
(全程只点了三次:选文件、点解析、导出报告)
3|静态解析:jadx-gui 不用自己开,它比你先动手
用过 jadx 的都知道,它是个 GUI 程序:双击 jadx-gui → File → Open → 选 APK → 等它加载完几万个类。这期开始,这一步从你的工作流里消失了。
工作台内置了 jadx-headless MCP 引擎管理逻辑:
- 探测优先
:分析开始前先探测 jadx MCP 端口(8650)。如果你之前开过、还在跑,直接复用,一秒进入分析; - 没开自动拉
:探测不到就以 java -jar jadx-headless-mcp-v2.jar --port 8650无窗口方式自动拉起,加载 APK、等待就绪,全程不需要任何界面; - 想看代码再开 GUI
:把配置里 showJadxGui 设为 true,解析时才会额外弹出可视化窗口——但那是"顺手看看",不再是"必须先开"。
更关键的一点:引擎不把 jadx 当唯一依赖。大 APK 场景下 jadx 的全文索引可能失效(实测一个 32206 类的样本只索引了 15600 类),工作台同时跑dex 字符串全量扫描做兜底——敏感 URL、硬编码 Key、C2 域名一条都不漏;Manifest 解析也有 AXML 二进制权威兜底。
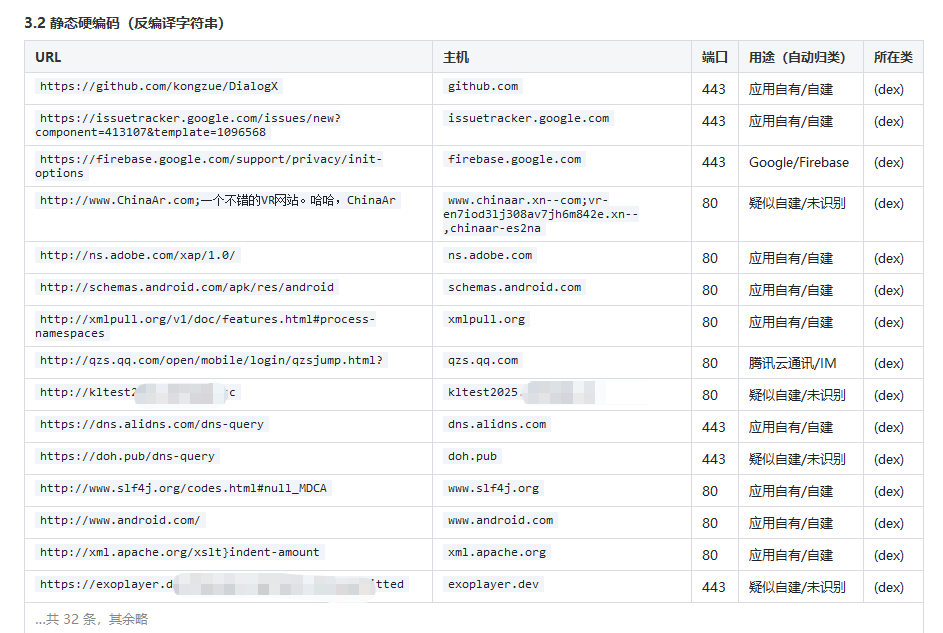
MD5=21a918541efabf4f875c1fb66ccf5714 · v3 · SHA384withRSA,同签名家族的 APK 一眼归堆。4|顺手抓个现行:伪装成"计算器"的聊天 App
静态解析里有一个很实用的能力值得单说——主 Activity 提取,它是识破"换皮 App"的照妖镜。
本文演示用的样本包名叫 dev.tpcalc.x4nz3to.app——tpcalc,"计算器",人畜无害。但解析器在二进制 AndroidManifest 里按「MAIN action + LAUNCHER category」定位真实入口,拿到的是:
应用类别判定:即时聊天(不是"工具类")
签名颁发者:C=CN, O=AppStudio, OU=Innovation, CN=dev-ZiiU56Kd
Manifest 声明 48 项权限 · 含摄像头/麦克风/定位/安装未知应用
包名可以随便编,主 Activity 的类名路径不会说谎——chat.feature 直接把聊天身份写在脸上。这类"换皮包"在涉诈 App 里极为常见:上架审核一个样,落地运行另一个样。以前要靠人工翻 manifest 找入口,现在引擎自动提取、自动归类(博彩/色情/投资理财/即时聊天/直播/购物/工具),配合 48 项权限和 so 清单,第一屏就能定性。
5|动态分析:真机环境的那套活,模拟器里全自动干完
第 03 期解决的是"工作台内嵌进 dsh",但动态抓包一直有个坎:它需要真机环境——模拟器、adb、安装、注册、抓包,一环扣一环,全是人工。这期把这串人工全拆了:工作台配合 android-remote-control MCP 控制雷电模拟器,从环境到数据全自动。
完整链路是这样跑下来的:
ldconsole launch 启动雷电 → 轮询 sys.boot_completed=1(最长 180s) | |
| 本期最核心升级 | |
这里插一句第 03 期踩过坑的延续:当时伪造 Telegram 客户端 AS-Exss 在模拟器上登录,直接被"当前运行环境异常"劝退——那是反模拟器检测,得改机+Hook 应对(第 05 期的实战案例会展开)。但绝大多数涉案 App 没有这么强的对抗,免邀请码可注册的样本,工作台的策略是"能注册就自动注册"——因为注册登录之后才有真实业务流量,C2 通信、上传下载、心跳包全都藏在登录态后面。抓不到登录后的流量,动态分析等于没做。
6|通联调证:域名→IP、服务器用途,报告里直接给全
抓到流量只是开始,调证要的是"该封谁、该查谁、该函谁"。工作台的「通联调证」卡片把这件事做成了查表:
- 静态 + 动态双来源合并
:jadx/dex 里扫出的硬编码 URL 标 (dex),pcap 里还原的标 DNS/HTTP/TLS——一眼知道这个域名是"写死在代码里"还是"运行时真的在通信"; - 服务器用途自动归类
:友盟统计 / OpenInstall 渠道 / 七鱼客服 / 腾讯云 / dcloud / Firebase / 极光 / 个推 / 对象存储 / 应用自建线路……正则特征库自动打标,研判时"哪些是 SDK 噪声、哪些才是真后端"直接分开; - 域名→IP 离线还原
:引擎直接解析 pcap 里的 DNS 响应 A/AAAA 记录(支持压缩指针解码),不用联网反查——实测 gss0.bdstatic.com → 124.248.xxx.xx这类绑定关系连同出现次数一起进报告,这就是给协作单位函询的现成要素。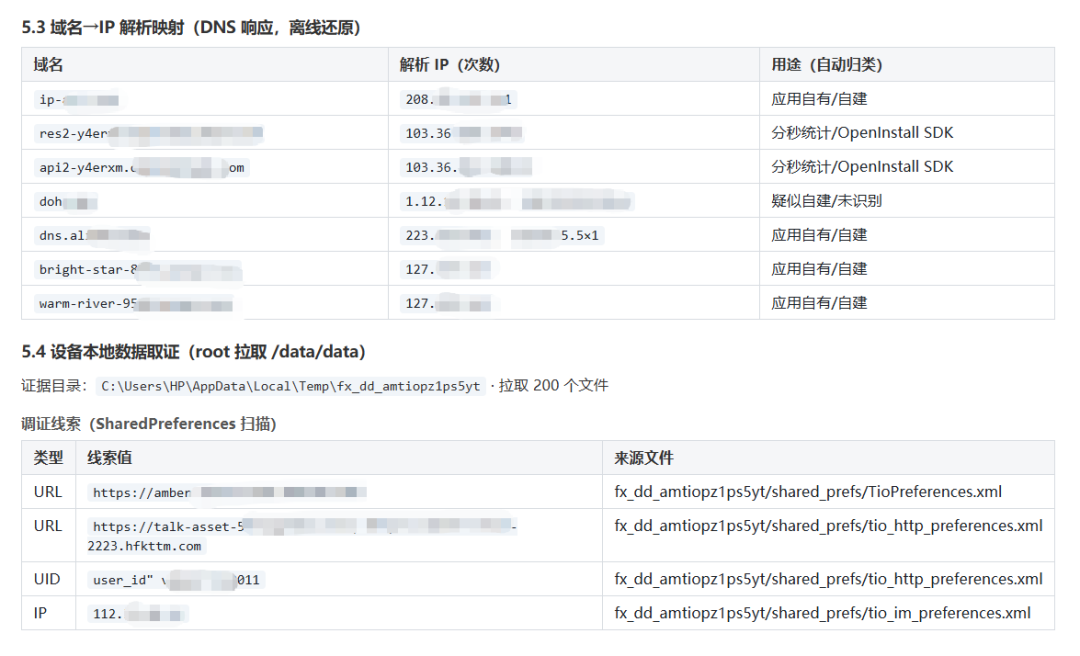
7|报告与 AI 问答:从"一堆截图"到"一份证据链"
分析完成后产出三样东西:
① 取证要素汇总四卡片——基本信息(包名/版本/哈希/签名/主 Activity/应用类别)、通联调证、静态解析、动态行为。每张卡片右上角「复制取证信息」,粘出去就是表格化的调证登记要素。
② 自包含 HTML 报告——网络流动态分析、文件静态分析、调证信息三段式结构,所有数据内嵌单文件,U 盘拷贝、内网流转、打印归档都不依赖外部资源。
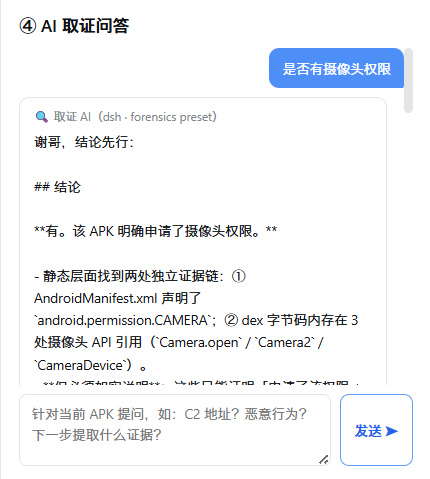
③ AI 取证问答——分析结果自动带入 dsh 会话上下文,直接问"这个样本的 C2 候选是哪些?""哪些域名值得优先函询?",回答基于本次检材而不是泛泛而谈。
还有一个细节是给办案节奏兜底的:分析动辄一两分钟,中间机器负载高,浏览器偶尔会断线重载。v2.0 把工作台整个状态做了持久化——页面刷新后面板自动重开,APK 路径、分析结果、日志、报告按钮原样恢复,不会出现"跑完结果没了"的惨案。
8|v2.0 跨电脑免配置:一份 zip,5 分钟到另一台机器
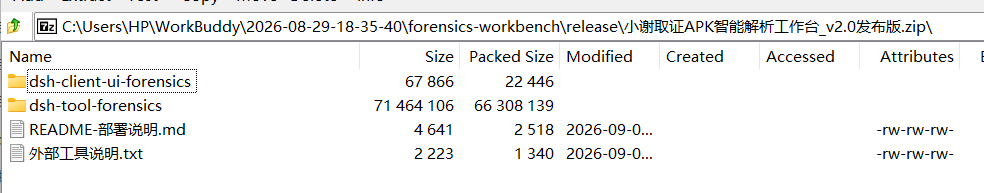
第 02、03 期都有读者问:"在我电脑上能用吗?要不要改路径?"v2.0 把这个问题从根上解决了——所有工具路径四级配置:环境变量 > fx.config.json > 自动探测 > 默认:
jadx-headless 引擎(68MB)直接内置在插件包里,随 zip 分发,新电脑连 JADX 都不用下载; 雷电模拟器装在 D:\leidian 还是 C 盘还是 %LOCALAPPDATA%?引擎自己扫, ldconsole.exe+adb.exe同目录自动配对;装在非常规路径?改 fx.config.json 一行,或者设一个环境变量,实在找不到会明确告诉你在哪配——不再猜; 发布包 zip 里本机路径硬编码为 0,内网/涉密环境离线部署无外呼依赖。
9|使用指南:新电脑三步上手
② 覆盖:把 dsh-tool-forensics、dsh-client-ui-forensics 两个目录放到 ~/.dsh/profiles/node_modules/ 下(已装过 dsh 工作台的直接覆盖)
③ 启动:重启 dsh → 浏览器 Ctrl+F5 → 点「🤖 APK 解析」
④ 唯一的外部依赖:要做动态分析就装个雷电模拟器(装默认目录即可,静态分析零依赖)
10|总结:把"工具链动作"交出去,把判断留给自己
回看这一期解决的痛点,其实就是三句话:
- 软件不用人开了
:jadx、雷电模拟器、adb、tcpdump,工作台全生命周期自管; - 界面不用人点了
:安装、注册、登录、tab 遍历,arc 语义识别代替手指; - 报告不用人拼了
:四卡片 + 自包含 HTML + 调证要素复制,半天变三分钟。
而办案人的注意力回到了最该在的地方——判断:这个"计算器"为什么要有摄像头权限?这个域名为什么值得函询?这条注册链路背后是谁?AI 把取证六步里的五步变成一键,剩下的那一步,永远是人的专业。
📦 免费领取「小谢取证APK智能解析工作台 v2.0」
1.一键三连本文章
2.关注下方视频号,并一键三连该视频
满足上面两个条件后在视频号后台回复关键词 4 即可获取项目文件
— 小谢 · AI 取证实战 · 第 04 期 · 完 —
本案例仅用于技术研究与教学演示,敏感信息已脱敏。

敬请各位大佬关注:小谢取证
扫取二维码获取
更多精彩
小谢取证