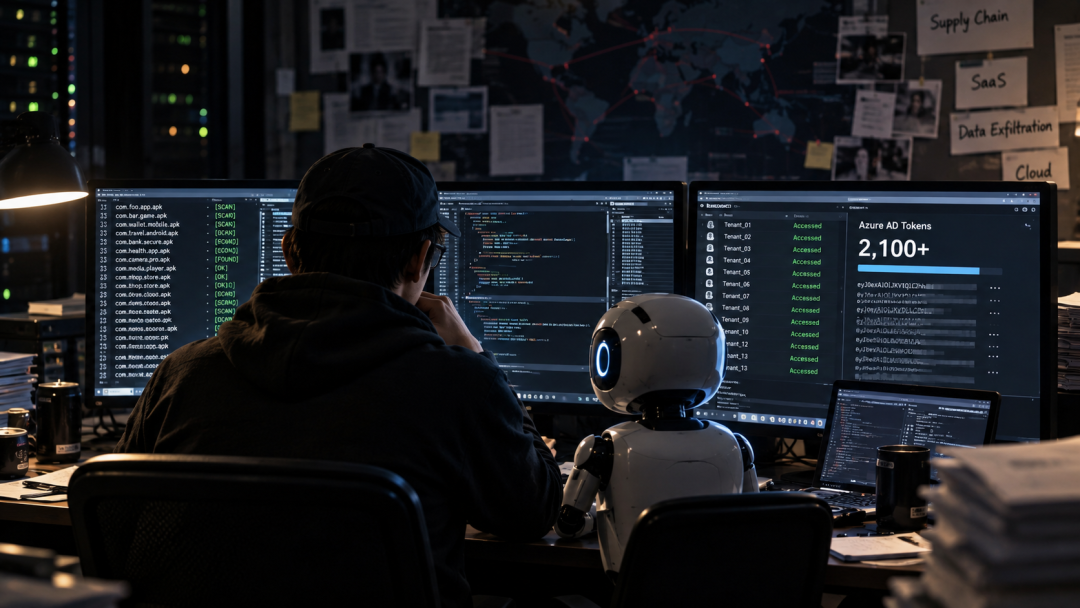
AI Agent 34 小时处理 2100 多组 Token。过去一支黑客团队的活,正在被压缩。
2026 年 9 月 11 日,Anthropic 发布最新 AI 滥用威胁情报报告,其中一组与 ShinyHunters 相关的网络犯罪案例,展示了 AI Agent 正在怎样改变黑客攻击的人力结构。
AI 已经缩小了个人攻击者与大型专业团队之间的能力差距。
过去需要多名技术人员分别完成的侦察、凭证搜集、环境分析、脚本开发、数据处理,现在越来越多可以交给 AI Agent 连续执行。
Anthropic 此次发现并封禁了多个疑似 ShinyHunters 附属成员的攻击集群。
这些操作者使用不同工具和流程,但攻击方式和目标显示,它们属于同一整体行动,主要通过大规模窃取数据,再以公开泄露、出售或勒索方式变现。
其中一名使用 MeowSHA、frkoo、blazespider 等别名的法语操作者,搭建了一套分布式凭证收集流水线。
他调用 10 台 AWS EC2 实例,从多个应用商店批量下载 180 万个不同的 Android APK,进行反编译,再利用 TruffleHog 扫描其中硬编码的密码、Token、API Key。
确认有效的凭证会实时发送到 Telegram,并按照超过 100 种来源类型分类。
另一条 GitHub 信息收集流水线还会持续寻找泄露的 GitHub Personal Access Token。
Anthropic 称,这两条自动化凭证流水线,为该操作者大多数已确认的入侵事件提供了初始访问凭证。
更惊人的案例发生在另一名 ShinyHunters 关联操作者身上。
攻击者攻破一家 SaaS 服务商后,以这家公司作为跳板,提取了约 200 家下游客户组织的数据。
随后又对 Session Store 进行批量 Dump,获得超过 2100 组 Azure AD Token,覆盖 40 多个企业租户。
整个过程只用了大约 34 小时。
Anthropic 对这一阶段的描述很直接:“AI agents performed nearly all of the work.”
即:几乎所有工作都由 AI Agent 完成。
AI 在这些攻击中的作用,也已经远远超过“帮黑客写代码”。
在另一宗 SaaS 供应链攻击中,攻击者先利用跨站脚本漏洞获得入口,再提升权限,最终从数千家下游客户组织中窃取数据。
Claude 被用于识别和理解开发者 API、认证 API,创建、转换高权限 Token,并编写批量导出和跨租户数据收集工具。
攻击速度也被压缩到小时级。
Anthropic 发现,一家企业软件厂商从首次被攻入,到攻击者开始批量窃取数据,只用了几个小时。
另一宗入侵则从一枚被盗开发者 Token 开始,大约 3 小时后,攻击者已经获得受害者云环境的完整管理员权限。
随后继续抓取内部数据,在供应链攻击中再进入下游客户环境。
攻击规模同样惊人。
一家科技服务商遭入侵后,攻击者窃取了超过 1 TB 数据,其中包括数十万条国家身份标识信息和数百万条支付卡记录,并将部分数据放到公开网站上,以此逼迫受害者支付赎金。
在另一家航空企业,攻击者访问了存有数千万条旅客记录的系统。
一家能源企业遭入侵后,攻击者甚至声称,他们能够远程控制安装在客户家中的电动车充电设备的充电电流。
Anthropic 将这种攻击方式形容为类似“vibe hacking”。
操作者不再需要完全理解每一个目标环境,只需要向 AI 下达较高层目标,例如使用某个凭证进入系统、寻找有价值的数据,或者从一批目标中提取信息。
接下来,AI 可以自行分析环境、编写和执行脚本、汇总结果,再不断重复,直到任务完成。
报告指出,在这种模式下,操作者本人甚至可能并不真正理解目标环境的复杂配置,而是把具体执行交给 AI。
这些攻击使用的漏洞、泄露凭证、SQL 注入、暴露服务、钓鱼等手段,本身并不新鲜。
真正发生变化的是攻击成本。
过去,一场复杂攻击需要不同人员分别负责侦察、漏洞利用、工具开发、云环境分析和数据处理。现在,这些劳动密集型环节可以交给多个 AI Agent,以机器速度并行执行。
Anthropic 总结称,报告中的案例已经出现“两三个小时完成一次入侵,一个操作者同时处理数十个受害者”的情况。
过去需要团队维持的多目标攻击,现在个人操作者也可能完成。
不过,目前还不能简单说“黑客团队已经被 AI 替代”。
Anthropic 同时强调,人类依然掌握最关键的决策,包括选择攻击目标、决定如何变现,以及检查最终结果。AI 压缩的主要是技术门槛、人力投入和执行时间,并把单个操作者能够同时处理的目标数量推到了过去很难达到的水平。
云头条声明:如以上内容有误或侵犯到你公司、机构、单位或个人权益,请联系我们说明理由,我们会配合,无条件删除处理。