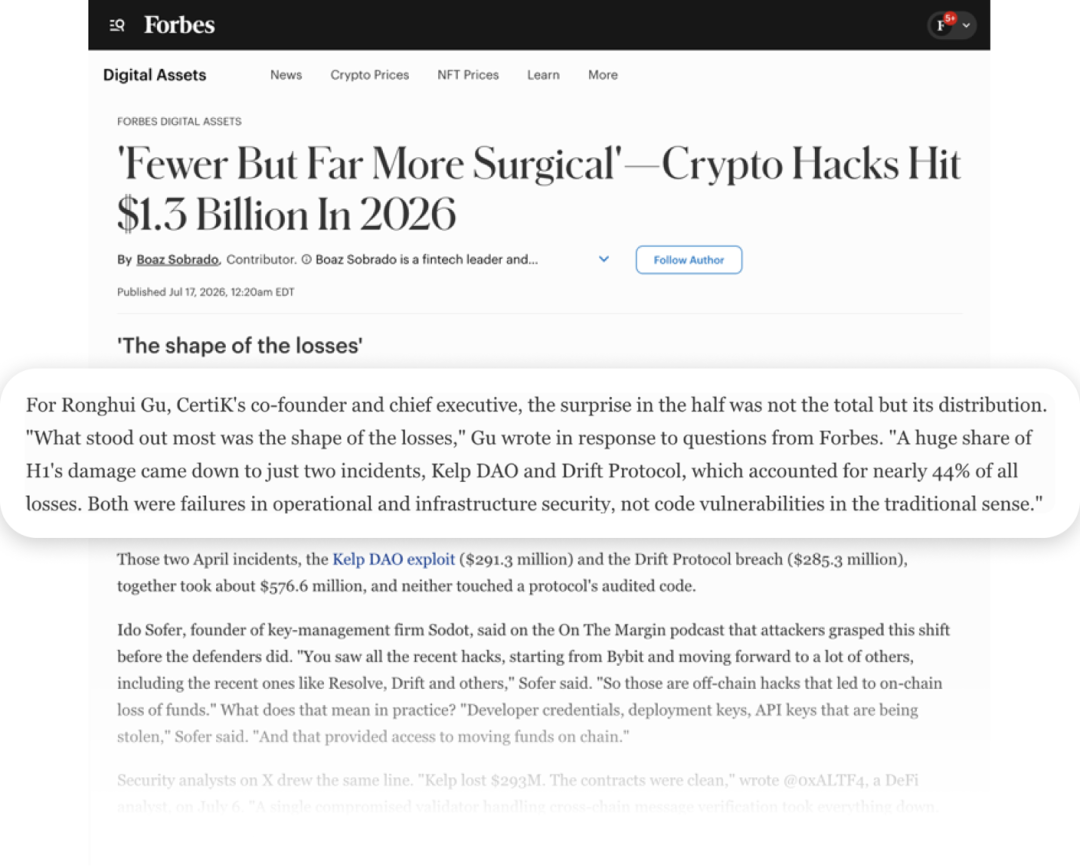
福布斯近日刊发文章,引用CertiK《Hack3D:2026年上半年报告》解读Web3安全趋势。文章指出,尽管今年上半年13.2亿美元的损失总额表面上较去年同期下降46.8%,但在剔除Bybit超大规模事件的影响后,损失规模实际上同比增长约28%。与此同时,攻击模式也正从传统智能合约漏洞,加速向密钥管理、运营流程及基础设施等环节迁移。
CertiK创始人兼CEO顾荣辉在接受福布斯采访时表示,今年上半年最值得关注的并非损失总额,而是损失的分布及风险形态的变化。Kelp DAO RPC基础设施攻击和Drift Protocol事件共造成约5.77亿美元损失,占上半年总损失近44%,“相比于寻找代码中的漏洞,攻击者通过向密钥管理、多签治理和运营基础设施下手,能获得更高的回报”。
此外,顾荣辉提到,拥有钱包访问权限的AI Agent正成为一种新型的特权密钥持有者,其决策极易被恶意输入操纵。面对这些安全威胁,行业防线亟需从上线前的一次性审计,升级为贯穿项目全生命周期的持续风险治理。
以下为报道正文:
“数量更少,但攻击更加精准”——2026年加密货币黑客攻击损失达13亿美元
“仅两起攻击事件,就占了2026年上半年全部损失的近44%。”安全研究员@victorokpukpan_于7月7日在X上写道,“而且这两起事件都不是由智能合约漏洞导致的。”
他所说的,正是定义了2026年上半年加密行业安全形势的两起重大攻击事件。根据Web3安全公司CertiK发布的《Hack3D报告》,2026年前六个月共发生344起链上安全事件,累计损失13.16亿美元。乍看之下,这似乎是一个积极信号:相比去年同期下降了46.8%。
但这种下降在很大程度上只是表象。2025年的高损失几乎完全由当年2月发生的Bybit 14.5亿美元盗窃案所拉高。如果剔除Bybit事件,2025年同期损失约为10.3亿美元,那么2026年的实际损失反而同比增长约28%。与此同时,安全事件数量也在增加,第二季度共发生194起事件,高于去年同期的145起。
“如果仅看‘损失下降近50%’这一标题,人们很容易认为整个生态系统已经变得更加安全。”CertiK分析师写道,“但数据并不支持这一结论。”
损失格局发生了变化
对于CertiK联合创始人兼CEO顾荣辉而言,真正值得关注的并非损失总额,而是损失的分布格局。“最让我关注的是损失格局发生了变化。”顾荣辉在回复《福布斯》采访时表示,“2026年上半年,近一半的损失都集中在Kelp DAO和Drift Protocol两起事件上,两者合计占全部损失的近44%。而且,这两起事件都源于运营和基础设施层面的安全失误,而非传统意义上的代码漏洞。”
这两起发生在4月的事件——Kelp DAO遭攻击(损失2.91亿美元)和Drift Protocol遭攻击(损失2.85亿美元)——合计造成约5.77亿美元损失,而两起事件均未涉及协议已完成审计的代码本身。
密钥管理公司Sodot创始人Ido Sofer在On The Margin播客中表示,攻击者比防御者更早意识到了这种变化。“从Bybit开始,再到之后很多事件,包括最近的Resolve、Drift等攻击,你会发现它们本质上都是链下攻击,却最终导致了链上资金损失。”Sofer说道。那么,这在实际中意味着什么?“开发者凭证、部署密钥、API密钥被盗,”他表示,“攻击者正是借此获得权限,从而在链上转移资金。”
X平台上的安全分析师也得出了相同结论:“Kelp损失了2.93亿美元,但智能合约本身没有问题。”DeFi分析师@0xALTF4于7月6日写道,“真正的问题在于,一个负责跨链消息验证的验证节点被攻破。Drift损失了2.85亿美元,同样不是合约漏洞,而是签名界面被操纵。”
攻击面的重心已经转移
顾荣辉进一步用数据说明了这一变化。2026年上半年,钱包被盗成为损失最大的攻击类型,总损失超过4.44亿美元,“平均每起事件损失超过1,300万美元,是所有攻击类别中最高的。”他说道。代码漏洞虽然发生次数更多,但平均造成的损失明显更低。顾荣辉表示:“相比寻找代码漏洞,攻击者如今更容易通过攻击密钥管理、多签治理以及运营基础设施获得更高的回报。”
网络钓鱼攻击也呈现出类似趋势。攻击事件数量同比减少了一半以上,从132起降至63起,但造成的损失几乎没有下降。其中,仅四起社会工程攻击就造成了3.1亿美元损失,占全部钓鱼攻击损失约85%,其中包括1月发生的一起事件,一名受害者单次损失高达2.85亿美元。过去那种“大面积撒网”的诈骗正在减少,取而代之的是针对高净值持币者实施的少数几次精准攻击。
传统意义上的“代码漏洞攻击”依然是发生频率最高的攻击类型,共发生204起,但累计损失仅为1.52亿美元,而且越来越多攻击针对的是上线一年以上的老旧智能合约。“很多项目在部署前完成一次审计,通过之后便再也没有重新审查过代码。”顾荣辉表示,“真正的风险窗口,并不会随着项目上线而关闭。”
一种全新的高权限密钥持有者
顾荣辉更担心的是,未来AI Agent开始自主掌控资金后的风险。“拥有钱包访问权限的AI Agent,本质上就是一种全新的高权限密钥持有者。”他说,“不同的是,它的决策过程可能受到外部输入的操纵,而这些异常,人类或许能够察觉,但缺乏充分安全约束的Agent却未必能够识别。”CertiK的报告已经记录了一次类似事件的雏形:6月,自动化交易机器人JaredFromSubway因攻击者部署了伪造的套利资金池,诱导其自动批准恶意合约,最终损失约750万美元。
如果你的对手是一个国家
而贯穿这一切的,依然是那个熟悉的对手。“攻击一定会发生,真正的问题只是:发生在别人的公司,还是发生在你的公司。”Sofer表示。“朝鲜投入了大量资源,他们迟早都会成功。如果一个国家级攻击者盯上了你,防御将会非常困难。”
CertiK并未直接点名任何组织,仅在报告中表示,Drift攻击事件“呈现出与朝鲜相关攻击组织惯用手法一致的特征”。相比之下,X平台上的一些安全账号则没那么审慎,直接将4月发生的两起重大攻击均归因于朝鲜Lazarus集团。
因此,Sofer认为,防御的关键在于让攻击“不划算”。“攻击者本质上也是一个组织。”他说,“他们会计算投资回报率(ROI)。如果你建立了足够多的限制和安全防护,让攻击你的成本高于攻击其他目标,那么他们更可能转向别的目标,因为攻击你的投资回报率已经下降了。”他所提供的解决方案——多方计算(MPC)——正是基于这一思路。MPC将一把私钥拆分为多个片段,分别存储在不同设备、不同地点,因此单点入侵无法直接完成资金转移。“不是把一把密钥保存在一个地方,而是将其分散存储。”他说,“这样一来,攻击者就更难获得足以转移资金的全部权限。”
并非所有协议都遭遇了攻击。2026年1月上任的Euler Labs首席执行官Jonathan Han表示,今年3月Resolv遭攻击时,Euler模块化架构的设计成功限制了风险扩散。“我们当时也受到了影响,”Han在On The Margin播客中表示,“但风险并没有蔓延到其他无关市场。这正是风险隔离设计的优势。”
对于正在评估是否将资金部署到链上的机构而言,这已经成为尽职调查中的重点问题。“这是很多机构最关心的问题之一,因为他们不希望自己的资产暴露在大量未知的链上风险中。”Han表示,“因此,他们会非常深入地评估像我们这样的协议,重点关注我们的运营方式。”
大多数情况下,代码审计本身并没有失效。真正导致资金流失的,是密钥。正如顾荣辉所说:“一个协议完全可以通过无懈可击的代码审计,却依然因为管理员密钥被攻破而损失数百万美元。”