Solar应急响应团队由思而听(山东)网络科技有限公司组建,长期专注勒索病毒应急响应、攻击溯源与数据恢复,为遭遇突发勒索事件的企业提供7×24小时突发危机干预通道。如企业正在遭受勒索攻击,可通过应急响应.cn(https://solarsecurity.cn/)或应急响应.com(https://www.solarert.com/)联系我们。
事件概况
2026年11月18日,The Gentlemen勒索组织将英伟达(NVIDIA,nvidia.com)新增至其泄露站点,并设置了倒计时页面。
从现有页面看,该组织仅列出英伟达公司简介、股票代码和谈判联系方式,数据详情标注为“即将公布”。页面暂未展示数据样本或文件清单。
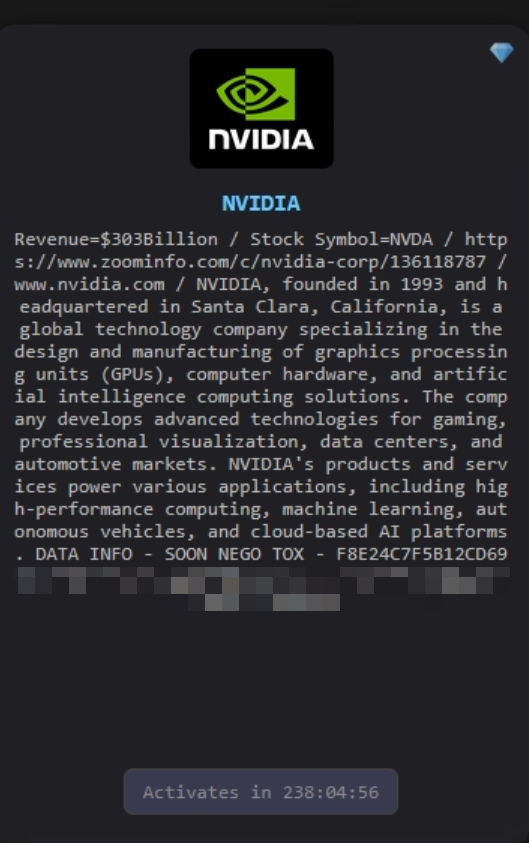
泄露站页面显示数据详情即将公布,当前未提供可验证样本
截至本文发布时,英伟达官网未就此事发布声明,也没有公开证据可以独立核实该组织的说法。当前只能确认The Gentlemen发布了勒索声明。
外界传言
目前外界已出现将此事与英伟达创始人黄仁勋近期舆论话题联系起来的说法,也有人给攻击者贴上“正义感”标签。上述说法均缺少证据。
The Gentlemen是以牟利为目标的勒索组织。选择高知名度企业既有实际勒索价值,也能扩大声明传播。本次是实际入侵、借热点炒作,还是两者兼有,目前尚无定论。
既往家族分析
此前,我们曾基于该组织泄露的内部数据,分析其目标筛选逻辑和攻击链路,并进一步溯源其运营者身份:
【深度解析】曾在海南度假 极度了解国内生态的The Gentlemen勒索组织内部数据全景剖析(一) 【深度解析】全球第二活跃的The Gentlemen勒索组织,老板竟是LinkedIn上可查的B2B营销主管
从既往资料看,该组织采用勒索软件即服务模式,具备明确的成员招募、目标筛选和攻击协同流程。这些背景有助于理解其运营方式,但不能替代本次事件的证据。
后续关注
接下来重点看三项进展:该组织是否公布可验证的数据样本,英伟达是否发布正式声明,倒计时结束后泄露站是否出现实际文件。
如有后续消息,Solar应急响应团队将持续跟进。
文章撰写与优化:州弟学安全(徐龙州)
情报提供:Moir
排版优化:超级油麦
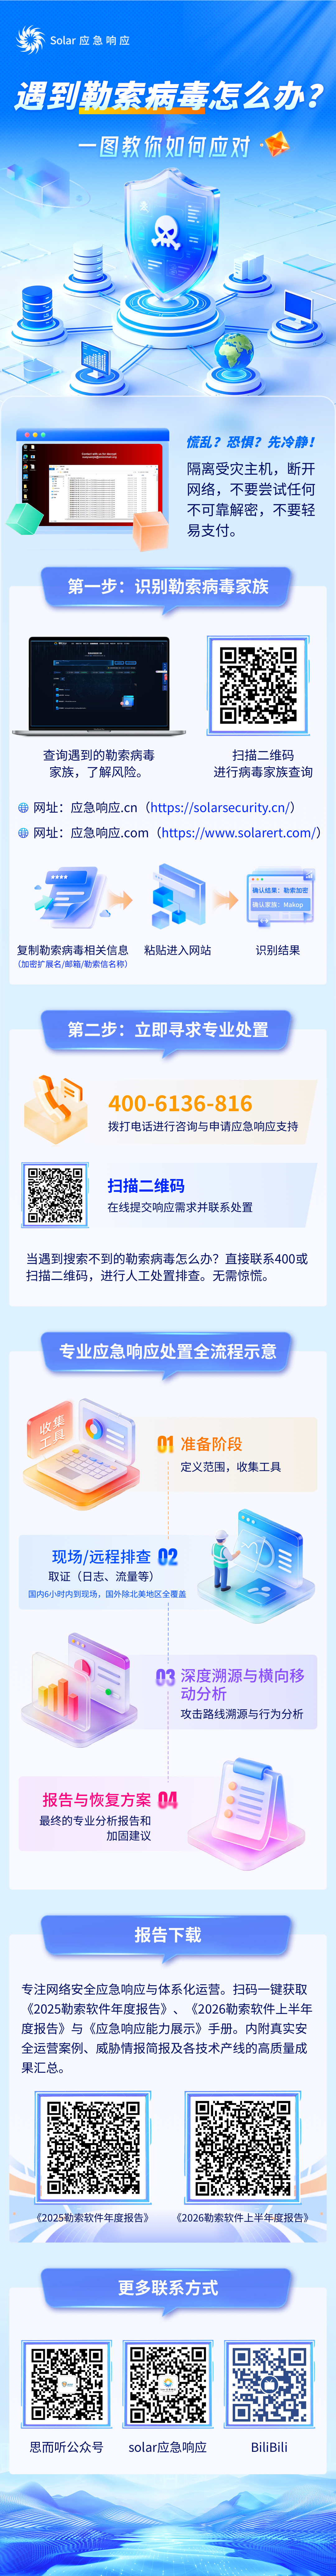
在企业日常的安全运维中,突发勒索病毒往往让人措手不及。遇到这种情况,正确的应急响应流程能够最大程度控制影响范围、降低数据损失。
这里为大家准备了一张完整的《勒索病毒应急处置指南》长图,建议各位安全从业者和IT运维人员收藏备用。如遇突发情况,请保持冷静,参考本图进行快速、规范的处置
附加资料下载:防御与响应同样重要。扫描图末的二维码,还可以直接获取完整的《2025年勒索病毒年报》、《2026年勒索病毒上半年报》以及《勒索处置一体化》等专业文件,帮助大家深入了解当前的威胁趋势,提前做好防御规划。
安全无小事,掌握科学的处置流程,是我们应对突发安全事件最有效的武器。
相关文章 | |
相关文章 | |
| 【教程分享】勒索病毒来袭!教你如何做好数据防护 | |
案例介绍篇聚焦于真实的攻击事件,还原病毒家族的攻击路径和策略,为用户提供详细的溯源分析和防护启示;
相关文章 | |
| 【案例介绍】赎金提高,防御失效:某上市企业两年内两度陷入同一勒索团伙之手 | |
| 【成功案例】某集团公司的Phobos最新变种勒索病毒jopanaxye解密恢复项目 | |
| 【成功案例】某集团公司的Phobos最新变种勒索病毒2700解密恢复项目 | |
| 【成功案例】间隔数月双团伙先后利用某ERP0day实施入侵和勒索的解密恢复项目 | |
| 【成功案例】利用多款国产内网渗透工具勒索数十台虚拟机的babyk解密恢复项目 | |
| 【成功案例】RDP暴露引发的蝴蝶效应:LockBit组织利用MSF工具及永恒之蓝漏洞进行勒索入侵 | |
| 【成功案例】lockbit家族百万赎金不必付!技术手段修复被加密的数据库,附溯源分析报告 | |
相关文章 | |
相关文章 | |
| 【应急响应工具教程】取证工具-Volatility安装与使用 | |
| 【应急响应工具教程】流量嗅探工具-Tcpdump | |
| 【应急响应工具教程】一款精准搜索文件夹内容的工具--FileSeek | |
| 【应急响应工具教程】一款自动化分析网络安全应急响应工具--FindAll | |
全国热线| 400-613-6816
更多资讯| 扫码加入群组交流