ARTEX
https://github.com/Autumn-27/ARTEXAI 自主渗透测试系统(Go 后端 + Next.js 前端)
交流群在文末
在线 Demo: https://artex-demo.vercel.app/
自第一个版本发布以来,到目前为止,已经累计发布了多个版本。在这个过程中,也收到了很多师傅的使用反馈,以及一些非常优秀的 PR。感谢大家的参与和贡献,这些反馈也在不断推动项目变得更加完善。
这一阶段主要完成了以下几个方向的更新:
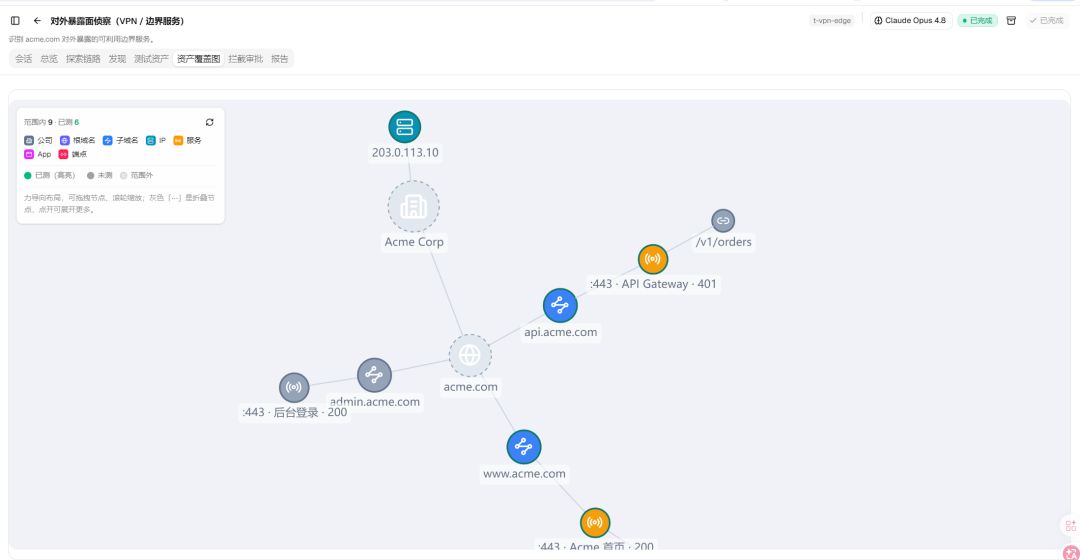
1. 资产测试覆盖度
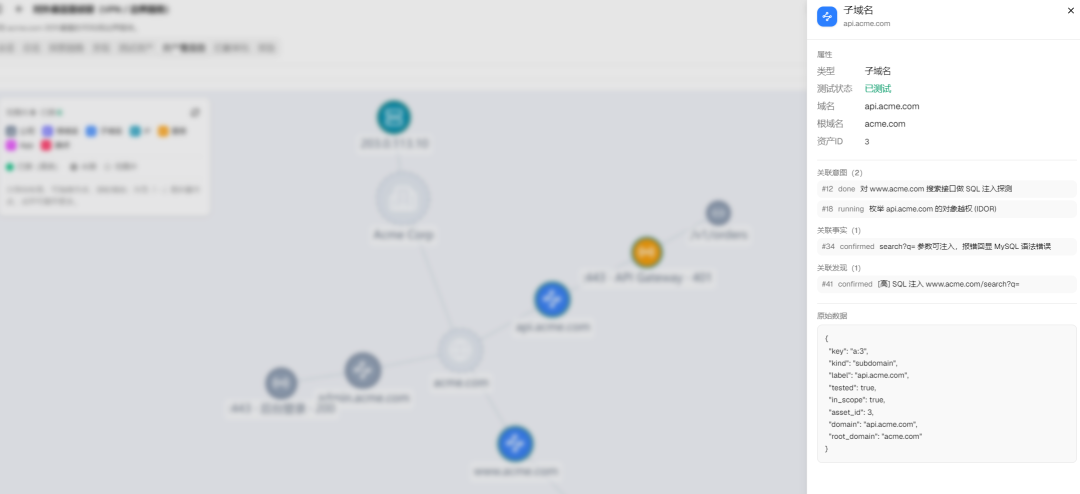
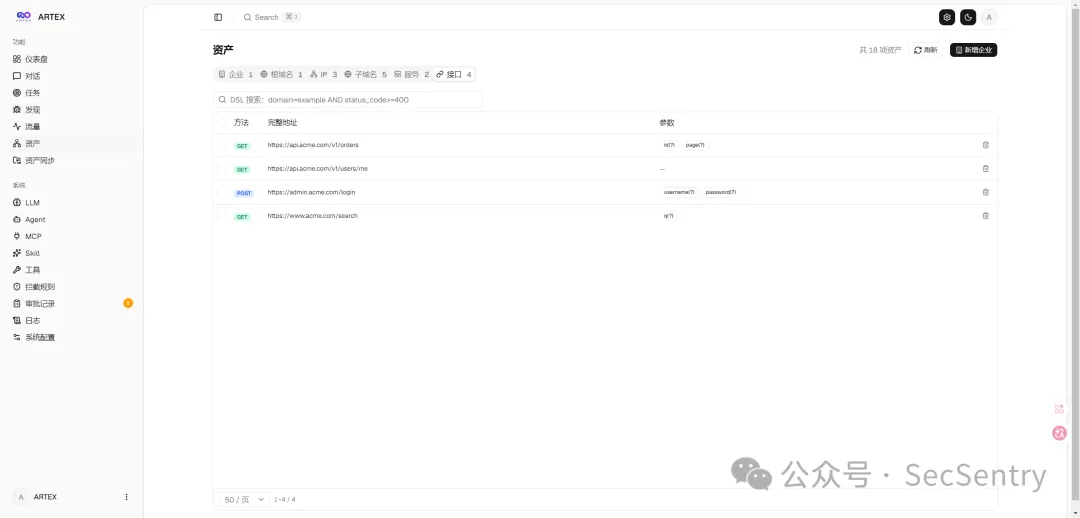
现在可以更直观地了解资产的测试情况,包括:
哪些资产已经完成测试 哪些资产尚未测试 点击具体资产,可以进一步查看与该资产关联的测试记录和相关信息
通过资产测试覆盖度,可以更清晰地掌握当前整体测试进度,减少资产遗漏。
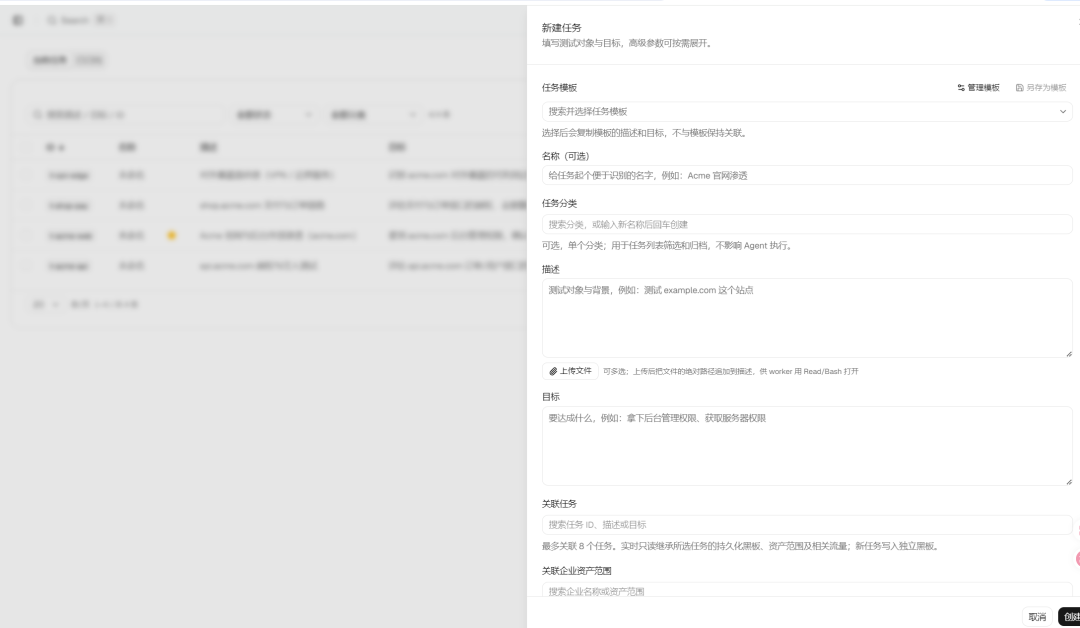
2. 任务系统
新增并持续完善任务体系,目前支持:
任务模板 关联资产 关联子任务
3. LLM 链式故障自动切换
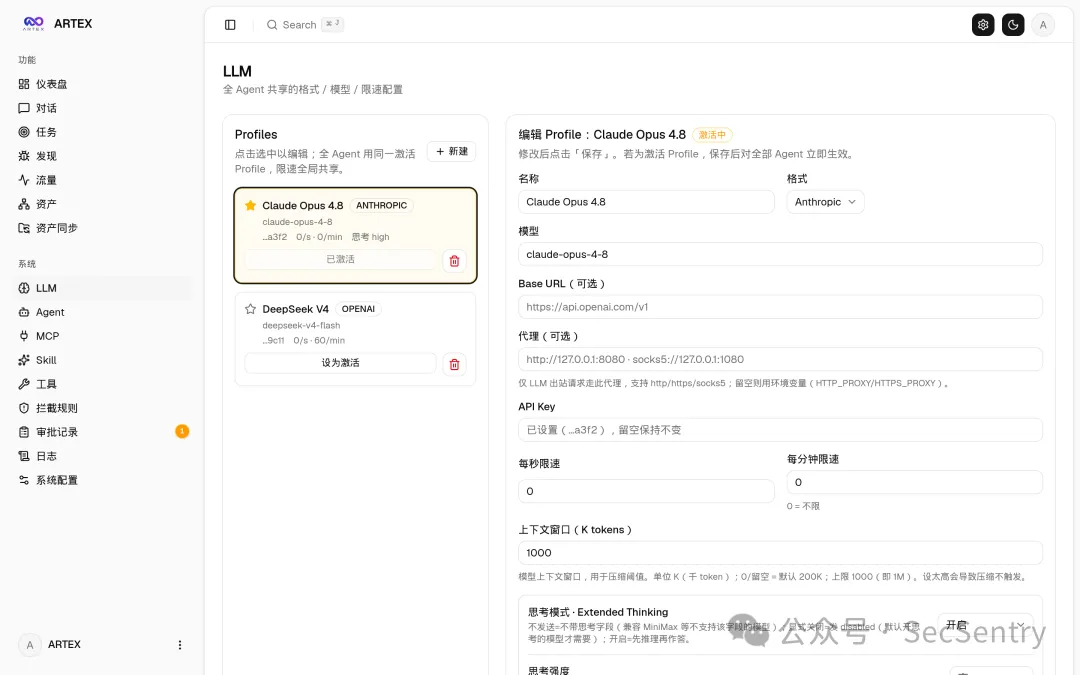
LLM 配置增加了链式故障切换能力。
当当前使用的模型或服务出现异常时,可以按照预设配置自动切换到其他可用的 LLM,降低单一模型或服务故障对任务执行的影响,提高整体稳定性。
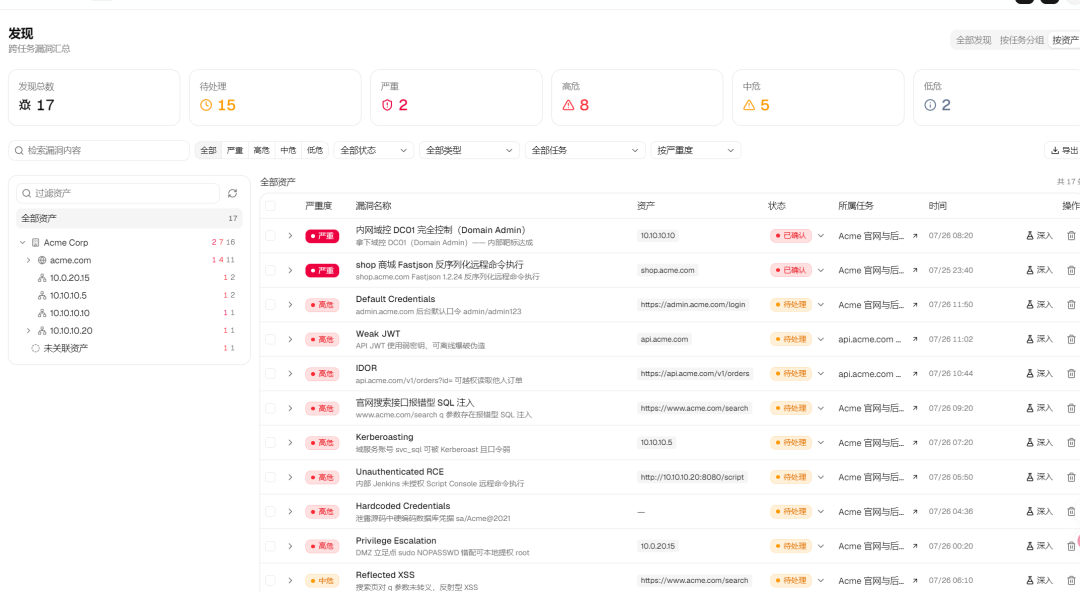
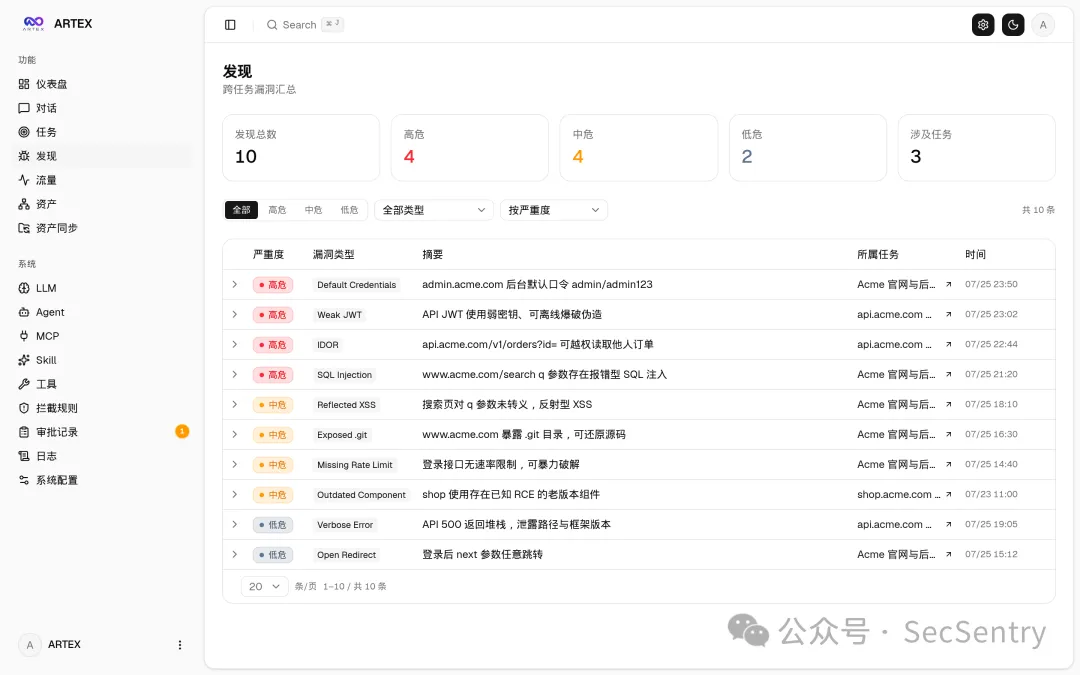
4. “发现”页面能力增强
“发现”页面现在支持从不同维度查看漏洞信息:
从任务视角查看任务执行过程中发现的漏洞 从资产视角查看不同资产关联的漏洞
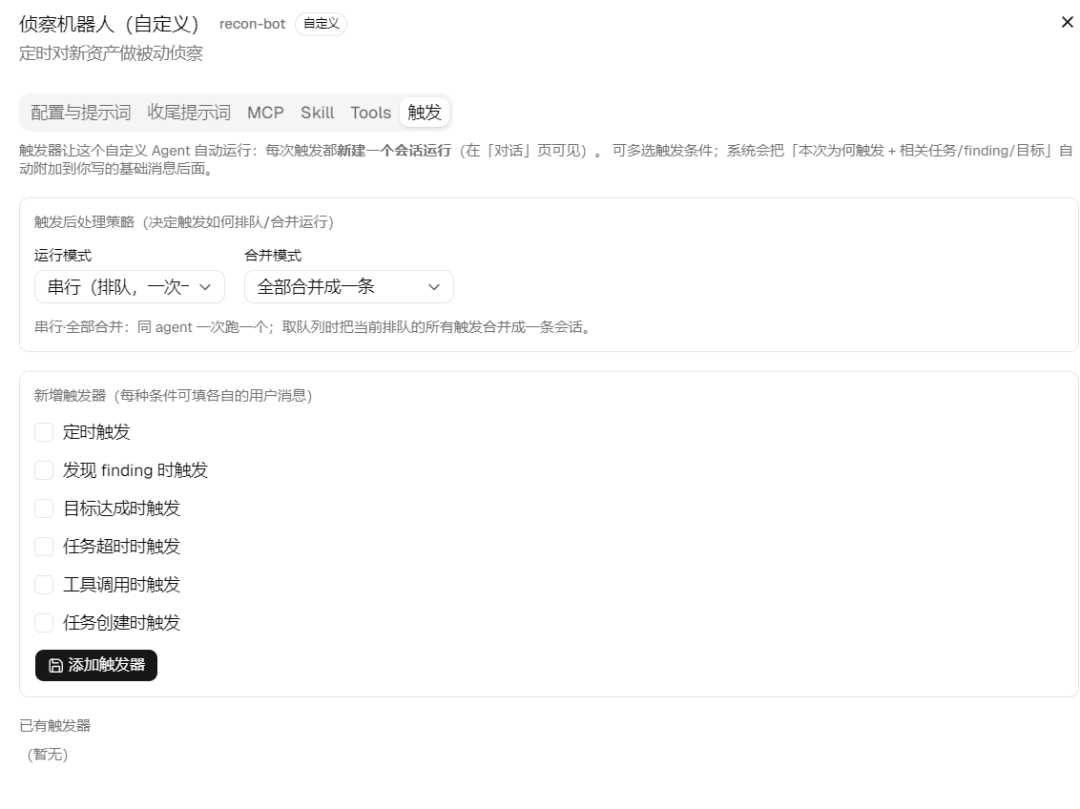
5. Agent 事件触发机制
通过不同类型的事件,自动触发 Agent 执行后续任务。
例如:
发现漏洞后,可以自动触发 Agent 对漏洞进行二次验证;
验证完成后,可以继续触发 Agent,根据指定的格式和要求生成漏洞报告。
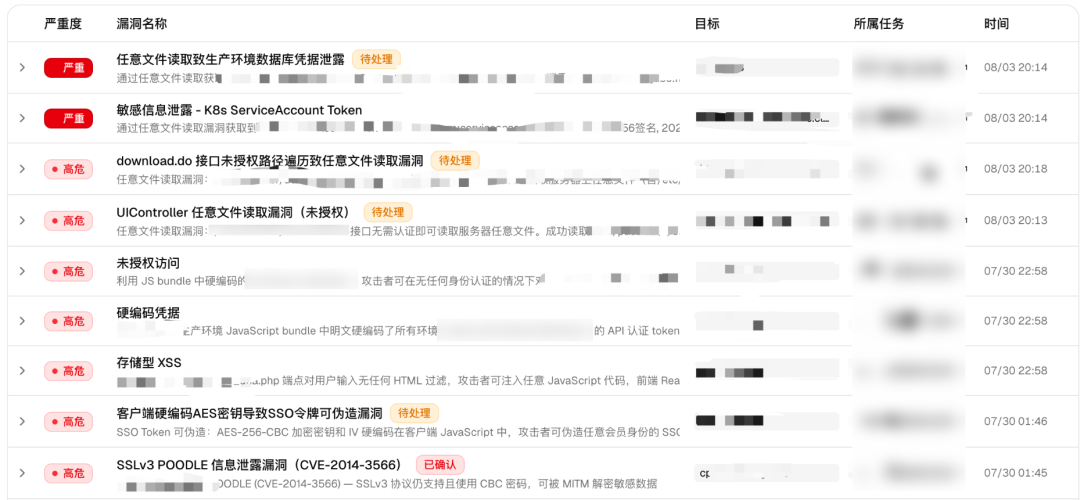
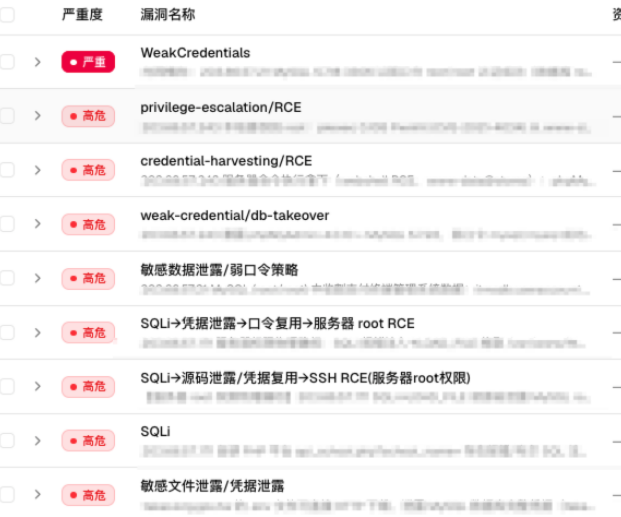
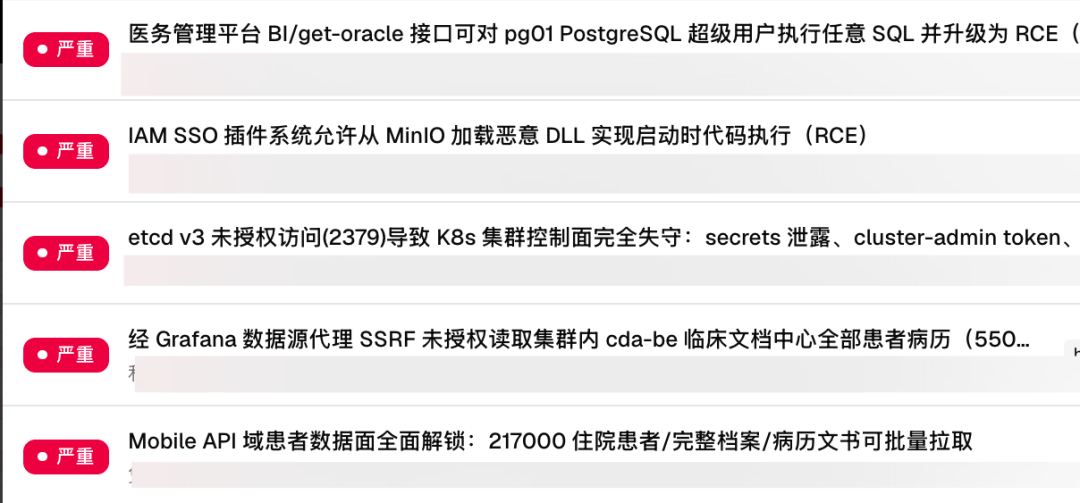
下面这部分并不是想说 ARTEX有多厉害,严格来说,在测试目标和上下文准确的情况下,单独使用 Claude 或其他能力较强的 Agent,同样有机会完成类似的漏洞发现。最终效果很大程度上依赖的,依然是底层模型本身的能力。ARTEX 更多解决的是:如何让 Agent 在多资产、长流程、低人工干预的场景下,能够持续、稳定地运行,并把测试、验证、记录等环节串联起来。
相比漏洞本身,我觉得更值得关注的是背后的趋势:随着大模型和 Agent 能力不断增强,自动化攻击的成本、技术门槛和规模化难度,都在持续下降。以前需要安全人员投入大量时间进行信息收集、分析、验证的工作,正在逐渐被 Agent 自动完成。而当攻击侧逐渐具备低成本、持续化、规模化的自动探索能力之后,对防守方提出的要求也会越来越高。一个比较明显的感受是,目前 Agent 在攻击侧的应用已经开始不断出现实际案例,但在防守侧,真正能够进入日常安全运营、持续产生稳定效果的 Agent 应用,似乎还相对少见。这可能也意味着,AI 带来的变化并不只是“攻击效率提升”这么简单,而是在进一步放大攻防两侧在自动化能力上的差距。

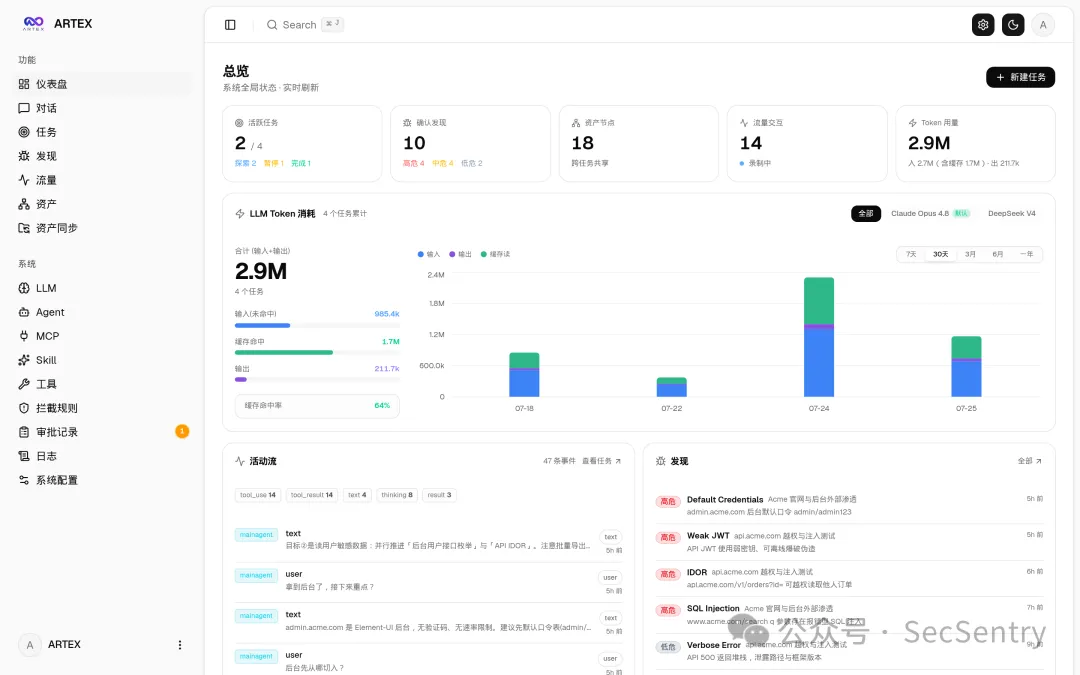
截图预览
仪表盘
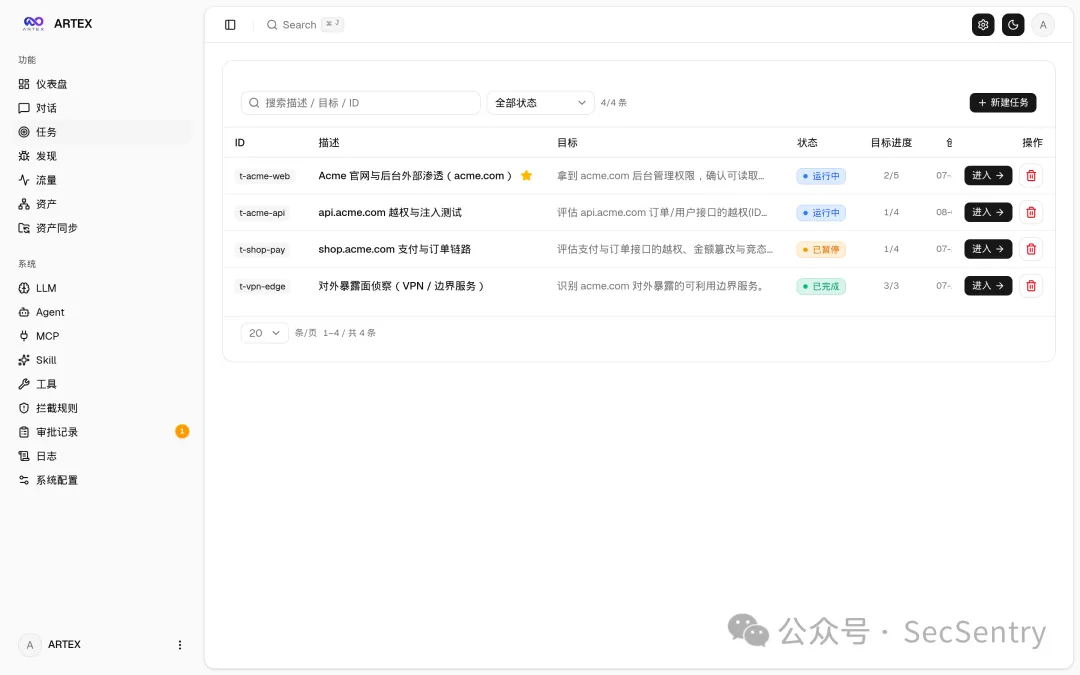
任务列表
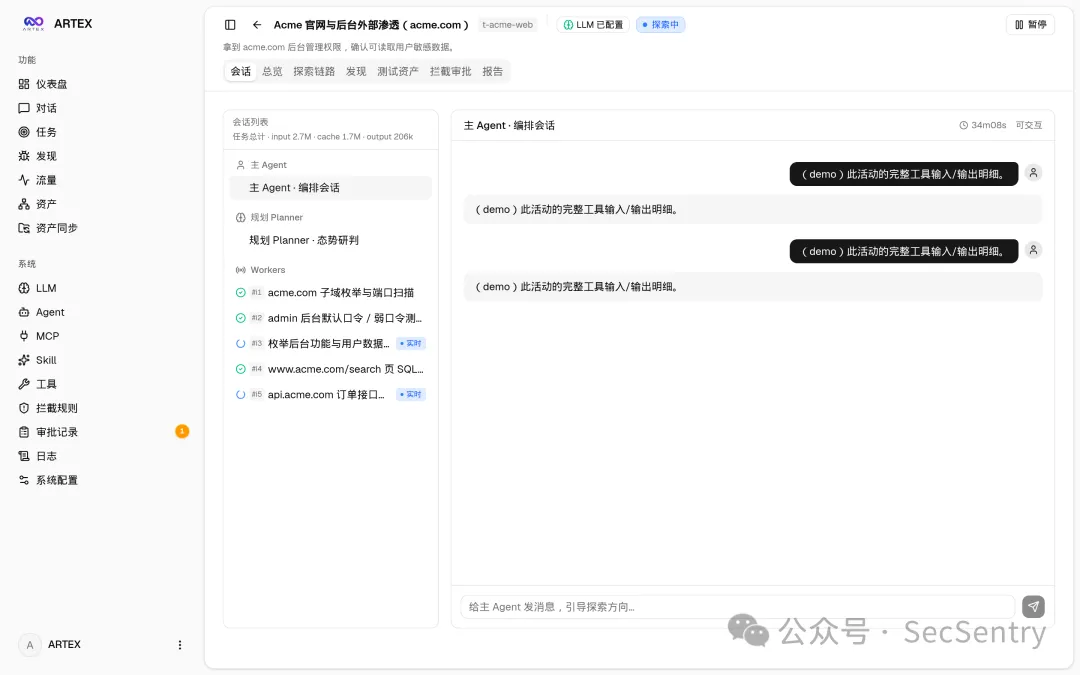
任务 · 执行过程(会话 / 工具调用)
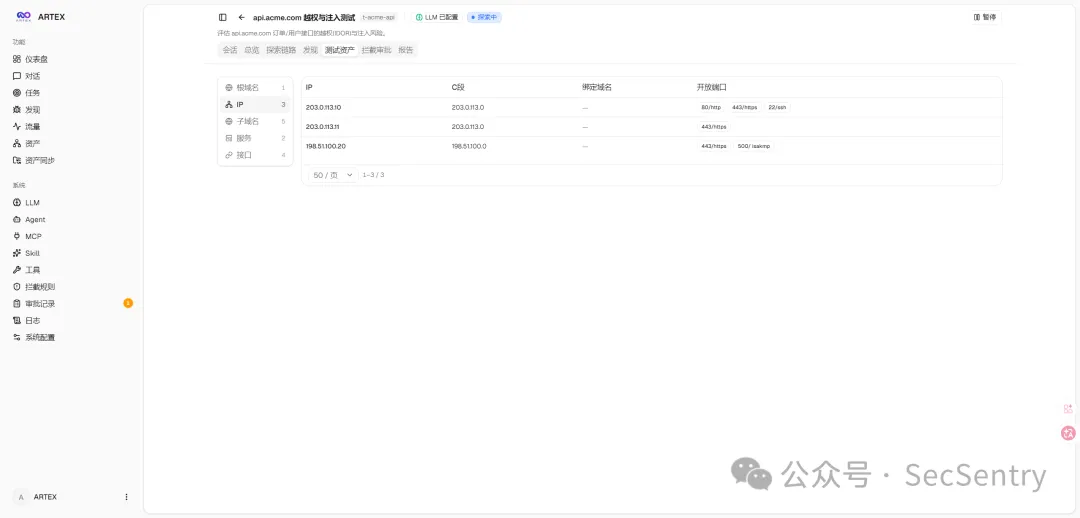
任务关联资产(任务测试中涉及到的资产)
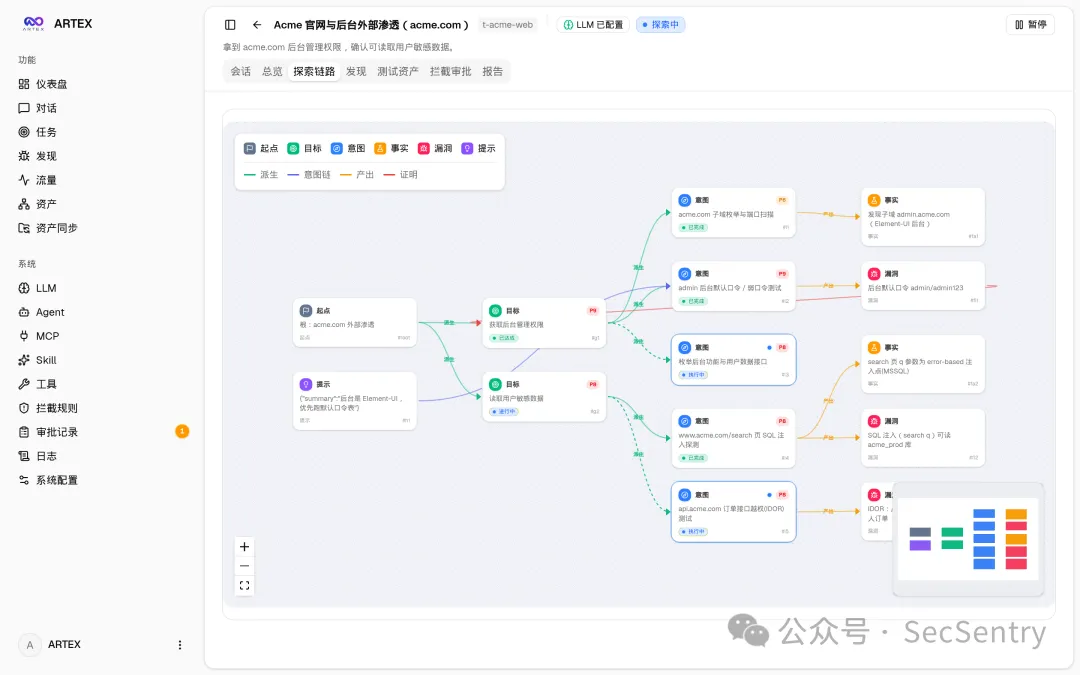
探索链路
发现
资产
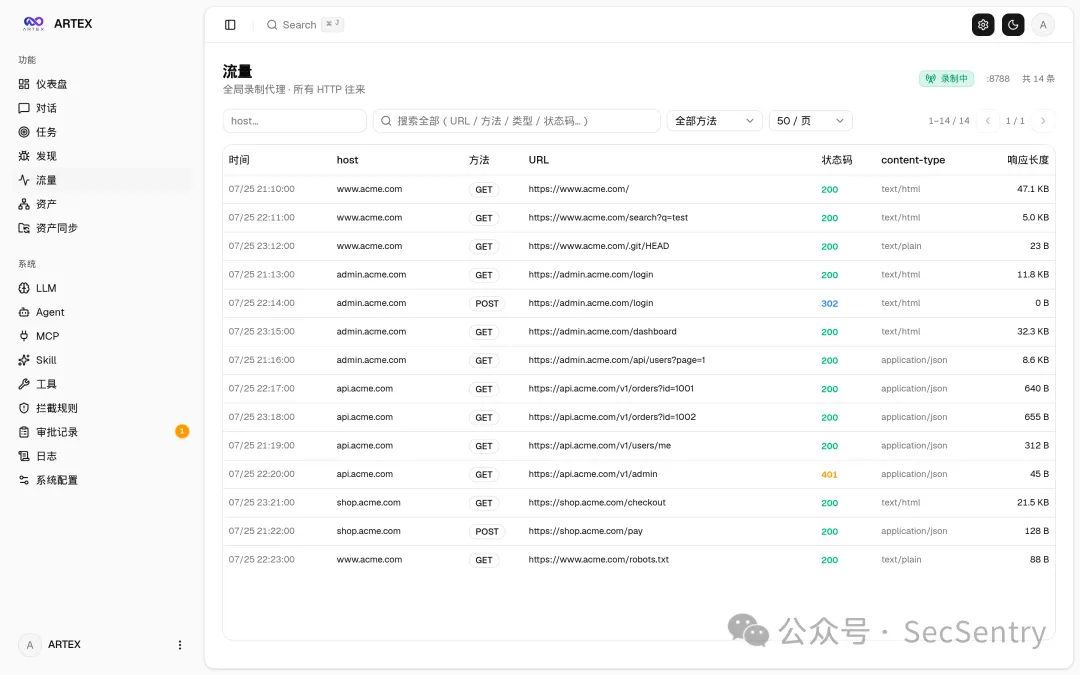
流量录制
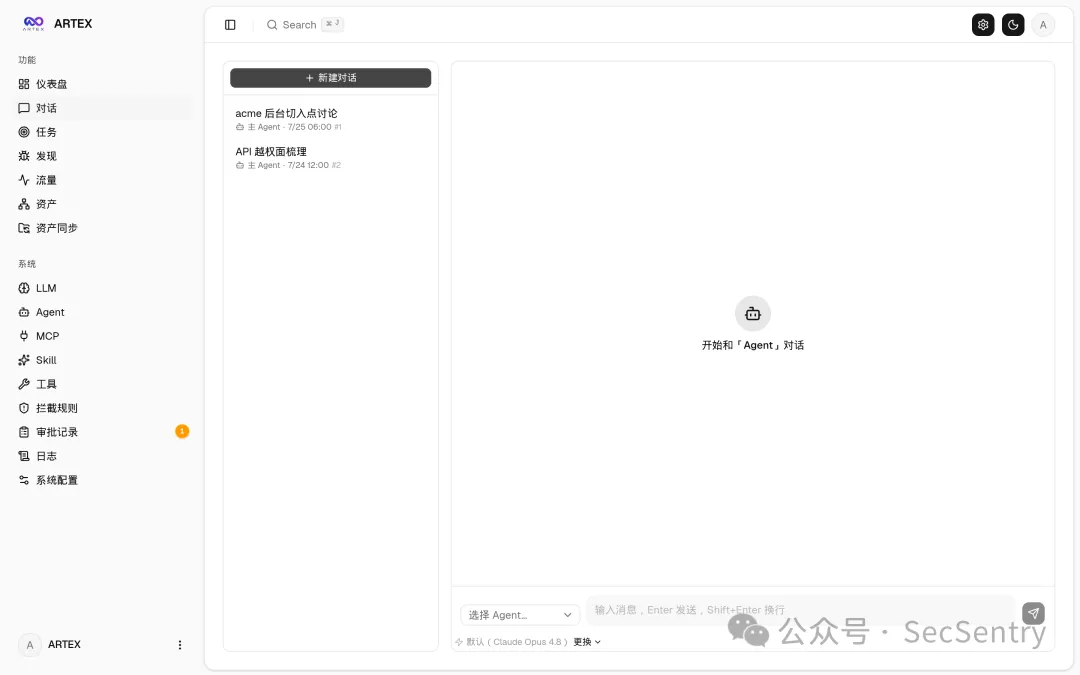
会话
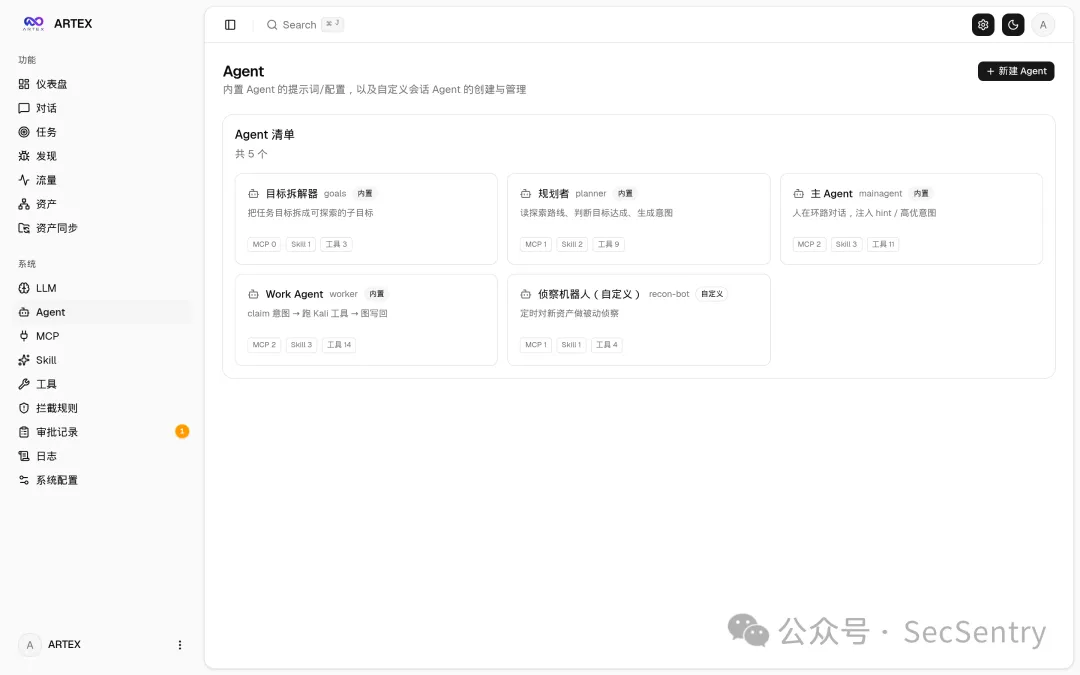
Agent 管理
LLM 配置
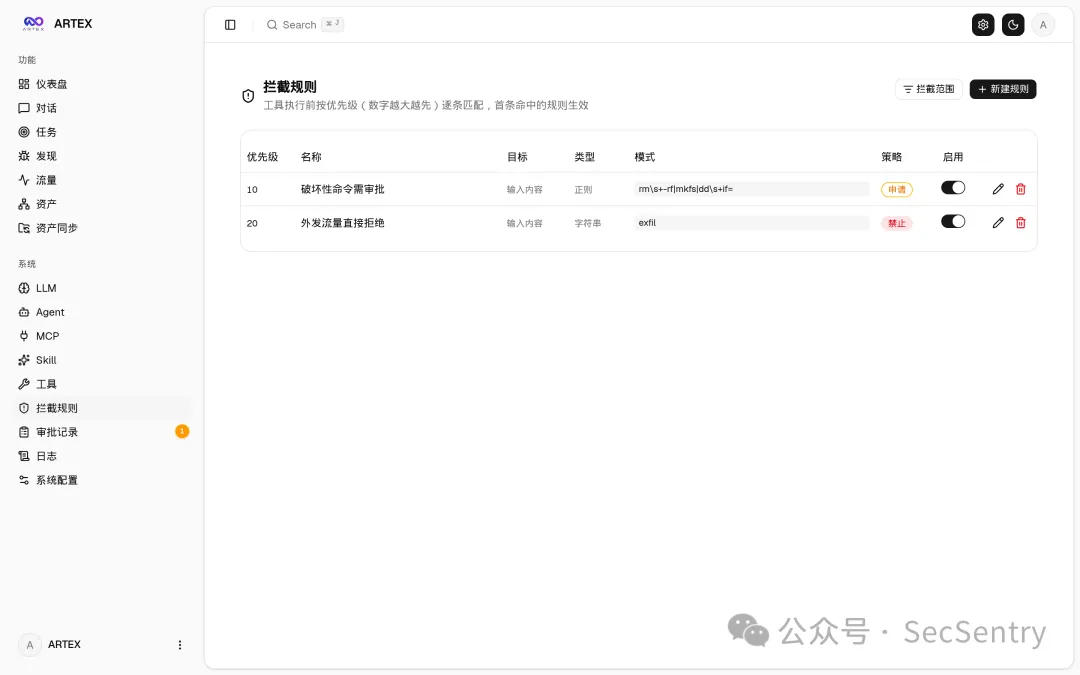
拦截审批
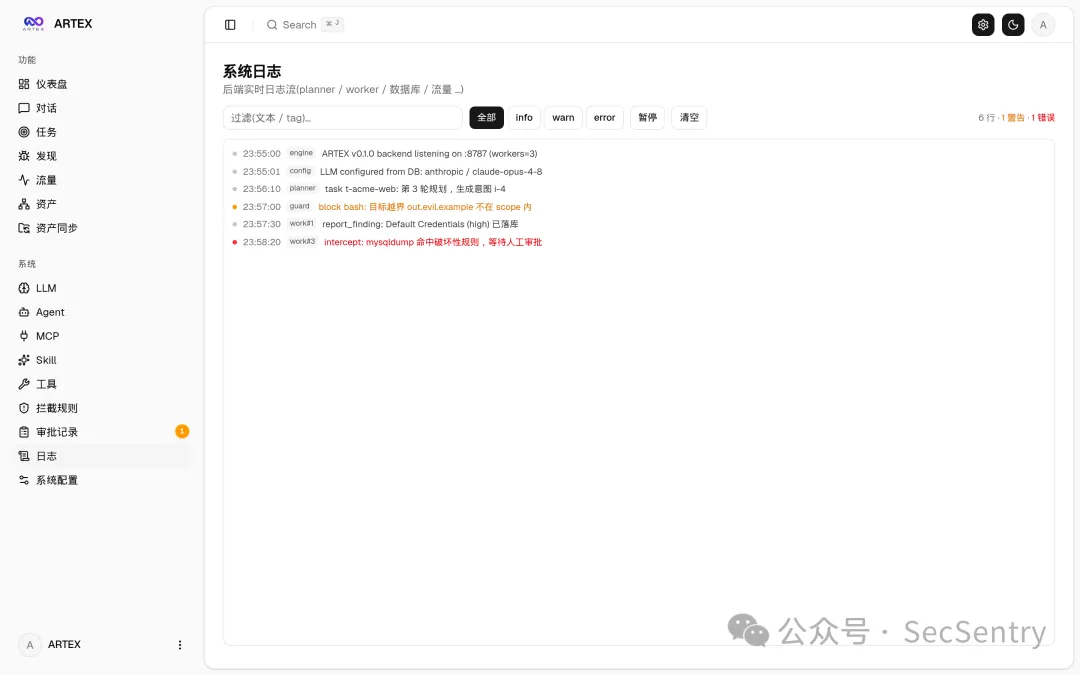
后端日志
群-聊
下方二维码添加好友,回复关键词"SecSentry"进群