100+小时教学
限时抢购价:¥4888
必备:Java 与 C 基础语法;了解 Android 应用基本结构;会 adb / 真机调试基本操作;frida 基本使用(能写简单 hook 脚本)。
建议:看得懂 ARM64 汇编基本指令;了解 ELF 结构;有一台可 root 的设备(Pixel 系列最佳,课程以 Pixel 6 + Android 14 为基准环境)。
什么都不满足?01–02 模块就是为你准备的起点,边学边补!
很多 Android 安全学习资料,往往集中在工具使用、脚本编写和常见案例分析。但真正面对复杂的安全检测与工程问题时,仅仅知道如何使用工具,往往是不够的。
这套课程选择了一条更深入的技术路线:
从 Android 系统启动开始,逐层深入运行时、注入机制、Linux 内核,再延伸到 Frida、LSPosed 的源码与工程实现。
课程以真实 Android 环境为基础,围绕系统机制、底层原理和工程实践展开,帮助学习者建立完整的技术认知。
你将系统接触:
Android 启动流程:从 boot.img、ABL 到 Zygote、应用进程启动。
Android Root 与硬件证明:深入 TEE、硬件证明及相关检测机制。
Android Hook 与注入:理解 Frida、GOT Hook、ptrace 等底层机制。
Android Runtime:深入 DEX、ART、ClassLoader 和 Java Hook。
Linux 内核:掌握进程调度、内存管理、异常中断、VFS、内核调试等基础。
ARM64:深入指令级 Hook、单步 Trace、硬件断点等技术。
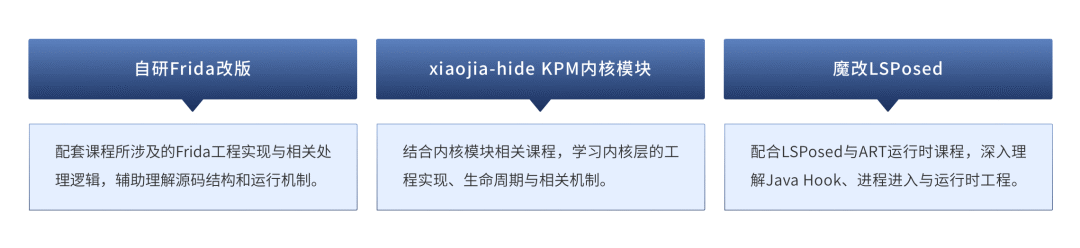
3大自研工具
内置最强过检测逻辑,学完即上手!
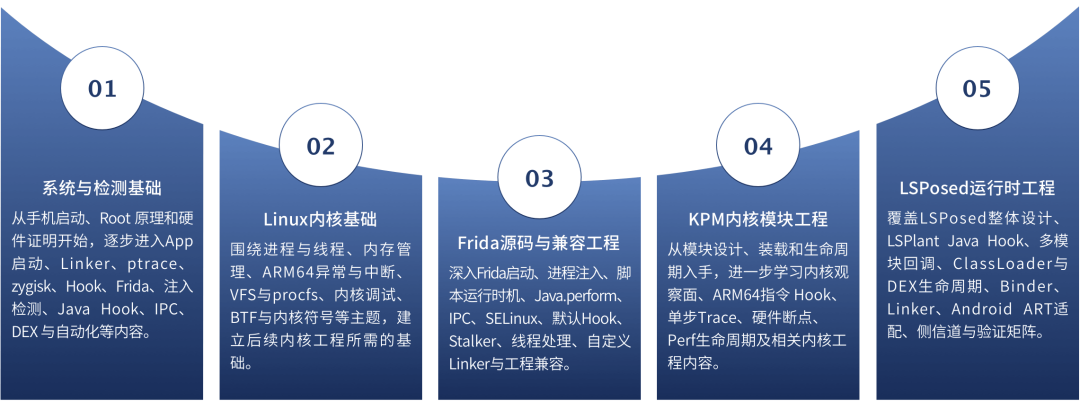
整套课程规划了五大核心模块,覆盖 Android 系统、Linux 内核、Frida、KPM 和 LSPosed。
*每一课配真机验证记录(Pixel 6 / Android 14),附预期输出,逐条可复现。
系统与检测基础:从 Android 启动流程开始
从 APatch、boot.img 开始,逐步理解 Android 手机的启动过程、硬件证明、Root 检测、Zygote、Linker、ptrace、Hook、注入检测以及 DEX 执行机制。
Linux 内核基础:真正理解系统底层
课程从进程、线程与调度开始,逐步深入内存管理、ARM64 异常与中断、VFS、procfs、内核调试与追踪、BTF、vmlinux、KASLR 等内容。
Frida 源码详解:从会使用到理解其内部实现
课程围绕 Frida 的启动、注入、脚本运行、Java.perform、Server IPC、SELinux、默认 Hook、Stalker、线程处理、自定义 Linker 等内容展开。不仅分析 Frida 如何工作,还深入讨论底层结构、运行机制和兼容性工程。
KPM 内核工程:深入 Linux 内核模块
包括 KPM 模块设计、装载与生命周期、内核观察面、ARM64 指令 Hook、Text Shadow、内核单步 Trace、硬件断点、Perf 生命周期,以及 SELinux 和 FD 安全扩展等。此外,还涉及 Android Chrome 多进程多开、独立 UID、VPN 隔离以及相关内核工程实践。
LSPosed 详解:从 Java Hook 到运行时工程
课程将深入 LSPosed 总体设计、LSPlant Java Hook、多模块回调、DEX 加载、标识泛化、Binder 与 FD 生命周期,以及 Android 14/16 ART/JVMTI 兼容性问题。同时,还涉及侧信道与结构差分检测、跨版本适配和完整的工程验证矩阵。
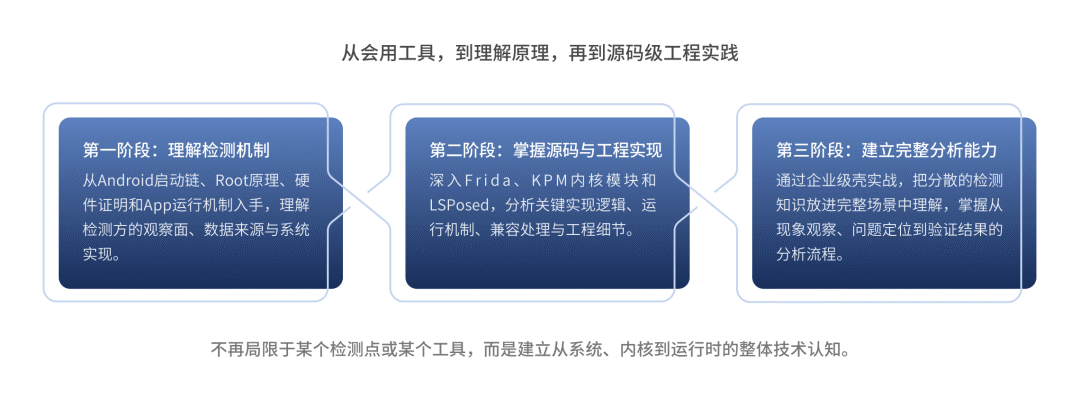
理解底层原理只是第一步,真正的技术能力还需要通过实际工程验证。
课程目前已经准备了 DexProtect 完整企业壳实战课程,围绕检测逻辑拆解与对抗展开。后续还将持续更新完整 Promon 课程,以及更多顶级检测壳的分析与实战内容。
课程不以简单展示某个结果为目标,而是希望通过真实工程问题,让学习者理解复杂检测机制背后的实现逻辑,以及如何从底层定位和解决问题。
课程收获
1. 真正理解"为什么能检测":每个检测点拆到观察面、数据与系统机制,从此过检测是必然推论,而不是背特征;
2. 掌握保值的方法论武器库:二分法定位特征、检测前自卸载、黑盒分析……面对任何未知新型检测都能独立拆解;
3. 拿到三大直接可用的自研工具(自研 Frida 改版 / xiaojia-hide KPM 内核模块 / 魔改 LSPosed),内置最强过检测逻辑,学完即上手;
4. 吃透硬件证明全链路:Tricky Store 检测原理与魔改版本、Google 三绿转发,从 TEE 到证书链说清楚"三绿"到底怎么判;
5. 源码级吃透 Frida / LSPosed / 内核模块三大件:从"会用"进阶到"会改、会藏、会修";
6. 打通系统与内核基础:手机启动链、root 原理、内核七大子系统,具备向更深层进阶的扎实功底;
7. 完整打穿企业级壳:DexProtect 全套检测逻辑实战,建立"理解全套逻辑 > 死记千个检测点"的对抗思维,为 Promon 等后续课程打底;
8. 获得一套可复现的真机验证体系:每课验证记录 + 预期输出,每一项技术都亲手跑通过。
*最终大纲以上线版为主
🔥首发限时价:¥4888
课程咨询
加密课程权限开通
*购买后请立即添加官方人员微信kanxuecom,发送「订单号+付款截图」,核实后开通课程观看权限。
官方声明:课程使用加密客户端播放
为保护课程知识产权、杜绝盗版传播,保障所有学员学习权益,课程采用加密专属播放客户端,需签订保密协议。
课程视频已嵌入唯一身份标识及多重数字水印(含画面水印、声纹水印等),所有内容均可精准溯源。任何通过闲鱼、淘宝、B站等平台传播、售卖或以其他形式泄露课程内容的行为,均可追踪至具体账号。一经确认,将立即永久封禁账号,并依法追究侵权责任。
讲师:一只勇敢的小佳
大厂程序员,B站同名 UP 主。2024 年运营至今两年:工具付费用户 500+,高端定制全套 VIP 学员 200+,工具管受好评,第一个java无痕hook的创建者(2024年),之后有多期线下课深受好评。曾做出市面最强 frida 检测方案,强到加固厂商 ijm 专门加入字符串"wzdnb"来检测他的定制工具,课程含完整 DexProtect 实战内容。
球分享
球点赞
球在看
点击阅读原文查看更多