【应急响应】2026年上半年勒索病毒威胁态势报告(附完整版报告)

作者:solar应急响应团队 发布:2026-08-26 15:09 收录:2026-09-07 08:35 2 次阅读 约 5908 字
摘要:凌晨1点16分,一家企业的财务服务器开始批量加密。到凌晨3点01分,核心数据库文件和业务附件全部锁死,勒索信留在每一个文件夹里。而从攻击者第一次探测这台服务器算起,前后不到两天。 这是2026年上半年Solar应急响应团队处置的一起真实事件。同一时期,这样的求助,我们一共接收、研判及处置了375起。…
推荐理由:本文涵盖「应急响应」、「勒索病毒」、「威胁态势报告」等多个主题,重点关注 应急响应。
图片

凌晨1点16分,一家企业的财务服务器开始批量加密。到凌晨3点01分,核心数据库文件和业务附件全部锁死,勒索信留在每一个文件夹里。而从攻击者第一次探测这台服务器算起,前后不到两天。

这是2026年上半年Solar应急响应团队处置的一起真实事件。同一时期,这样的求助,我们一共接收、研判及处置了375起。

375起,不是问卷调查,不是爬虫统计,是工程师一起一起跑出来的现场。每一个数字背后,都是一家业务停摆的企业,和一段从求助到恢复的完整处置记录。

今天,我们把这些一手处置数据与全球4696起公开披露事件放在一起,正式发布《Solar勒索软件威胁态势半年度报告(2026)》共计98页。这篇文章不复述报告全文,只讲清楚三件事:报告里有什么、不同角色的读者能从中读到什么、以及怎么获取它。

一、先说清楚:这份报告的数据从哪来

市面上不缺勒索报告,但多数报告的数据来源是公开情报聚合。这份报告不太一样,它有两条数据线。

第一条是全球线:来自国外勒索威胁情报平台、各勒索组织暗网披露站点及公开事件信息,统计周期为2026年1月1日至6月30日,共4696起公开披露事件。

第二条是国内线:来自Solar应急响应团队上半年实际接收、研判及处置的375起勒索事件,覆盖全国28个省级行政区域、20个主要行业。处置意味着什么?意味着每一起事件,我们都到了现场或远程介入,看到了真实的加密样本、勒索信、攻击路径和赎金要求,而不是从新闻里读到的二手信息。

两条线合在一起,全球看趋势,国内看实情。这也是报告里一些结论与公开数据存在差异的原因:全球暗网披露量大的家族,在国内未必活跃;真正在国内打得凶的,往往是公开平台上不太起眼的那批。

二、报告里有什么

(一)全球态势:总量上升,生态重组

几个核心数字先放在这里:

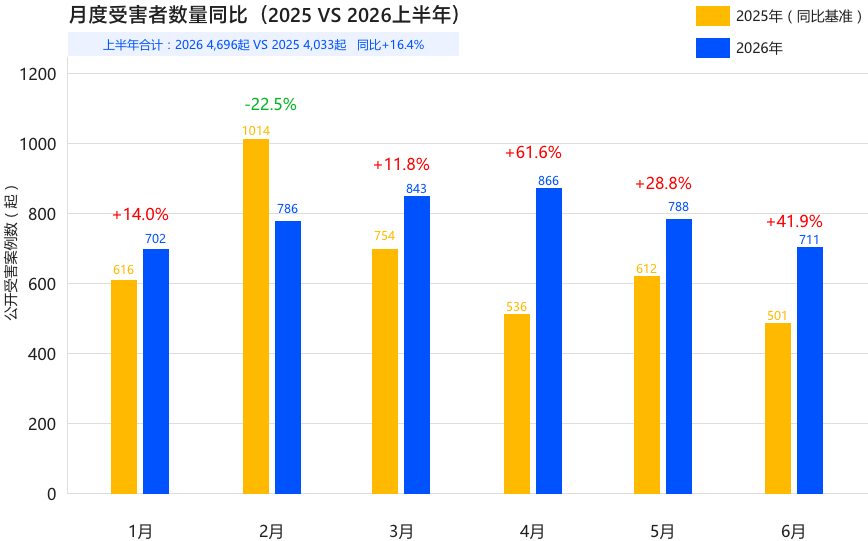
  • 上半年全球公开披露勒索事件4696起,较2025年同期增长16.4%;
  • 活跃勒索组织107个,新出现组织31个,同比均有两成以上增长;
  • 头部集中明显:排名前十的组织公开披露了2702个受害组织,占全球总量的57.4%;
  • Qilin以665起公开披露事件位列第一;DragonForce活跃度同比增长207.3%,是上半年全球增幅最大的勒索组织;
  • 4月是披露峰值,单月866起。

全球月度受害者数量同比图

报告第一章给出了完整的月度、季度、家族、地域和行业分布,这里不再展开。

(二)国内态势:375起事件里的真实画像

  • 事件量:375起,同比增长26.7%,其中1月同比增幅最高,达272.2%;
  • 地域:覆盖28个省级行政区域,广东44起居首,北京、山东、江苏、浙江随后;
  • 行业:医疗、信息技术、制造是受影响最集中的三个行业;
  • 平台:Windows服务器仍是主要受害平台,其中Windows Server 2008和2012等老旧系统合计占31.32%,停止支持、补丁滞后、迁移困难的老系统仍是攻击者的重点目标;
  • 赎金:316条有效赎金数据中,约70%集中在1万元至5万元区间,呈典型的"中低金额、高频索取"特征。家族的活跃程度与赎金要价并不完全对应,有的家族走量,有的家族盯大单。
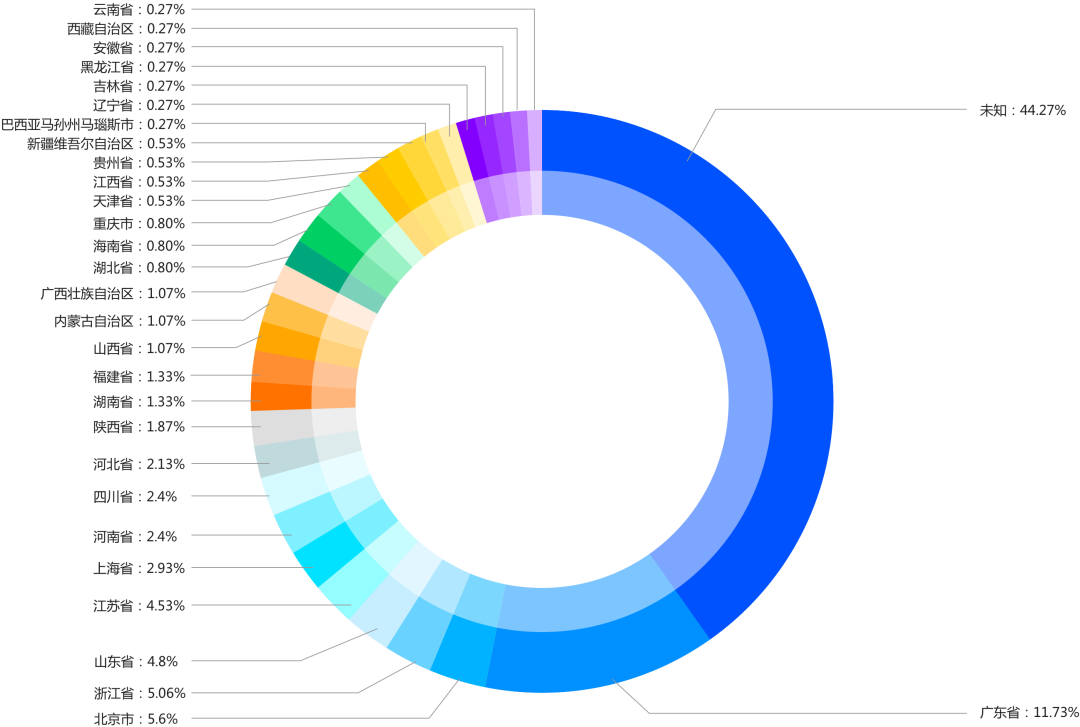
受灾地区分布
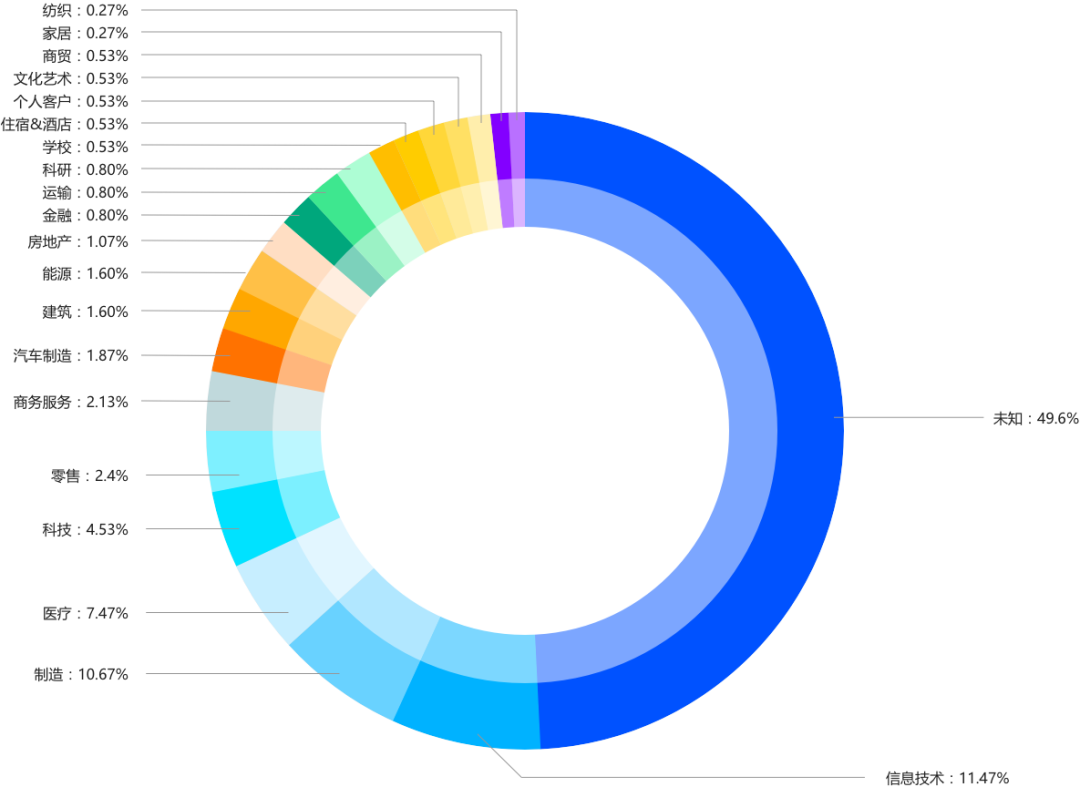
受灾行业分布
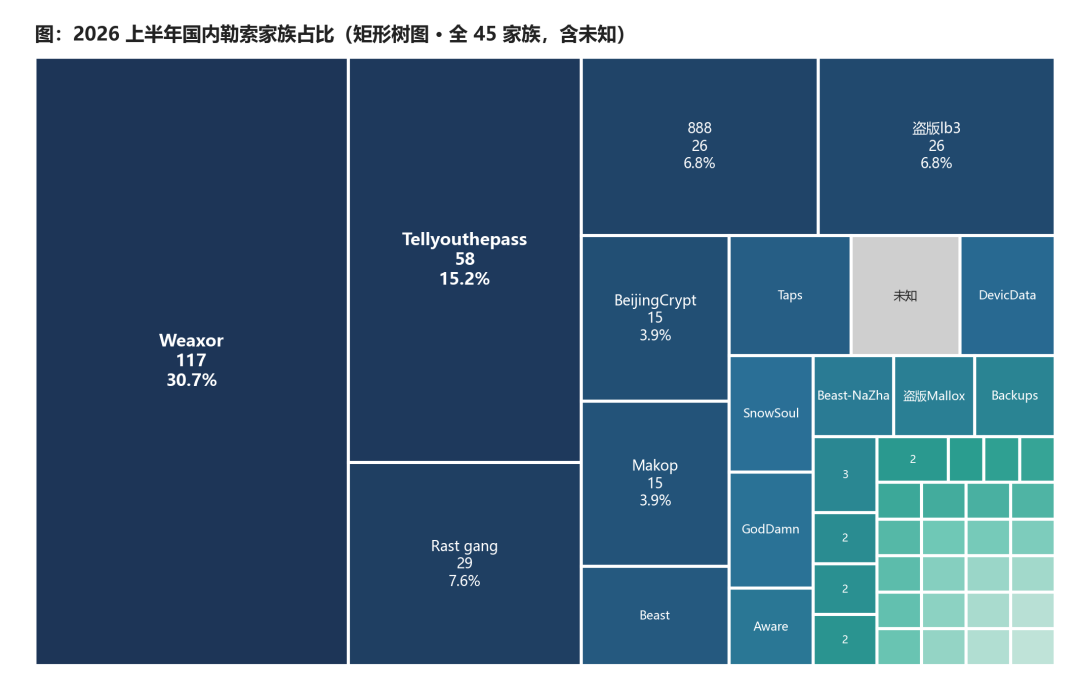
2026年上半年Solar处置事件涉及勒索家族TOP 10
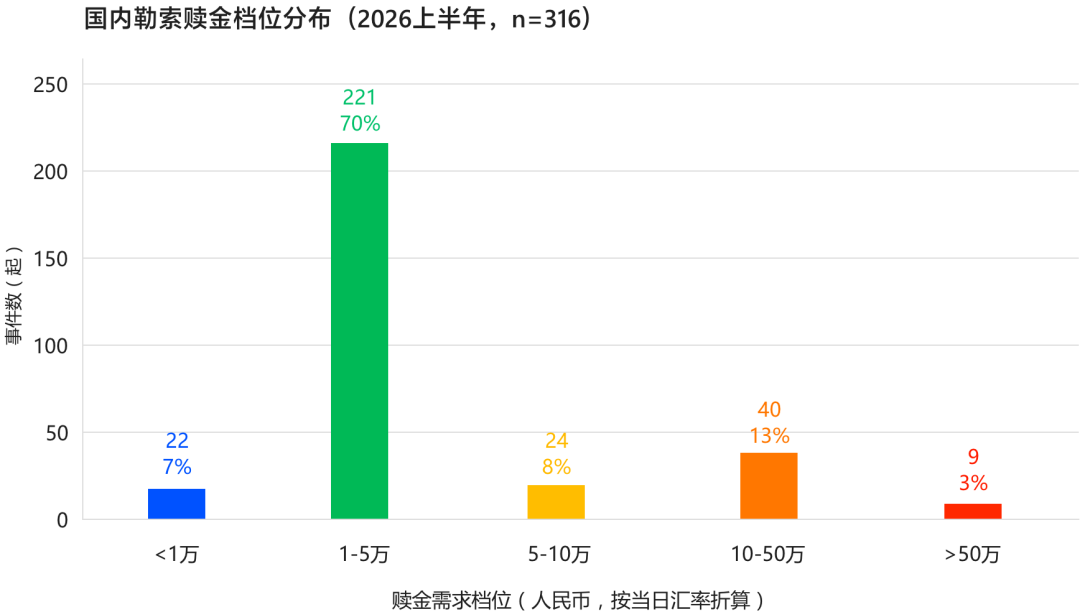
国内勒索赎金档位分布

关于"攻击者从哪进来",报告第二章第六节给出了我们目前能拿出的最实的一组数据:在114起明确了入口线索的事件中,企业管理软件漏洞、数据库相关入口、服务器及远程运维账号弱口令三类合计占81.1%。换句话说,防守的优先级不需要猜,报告里写得明明白白。
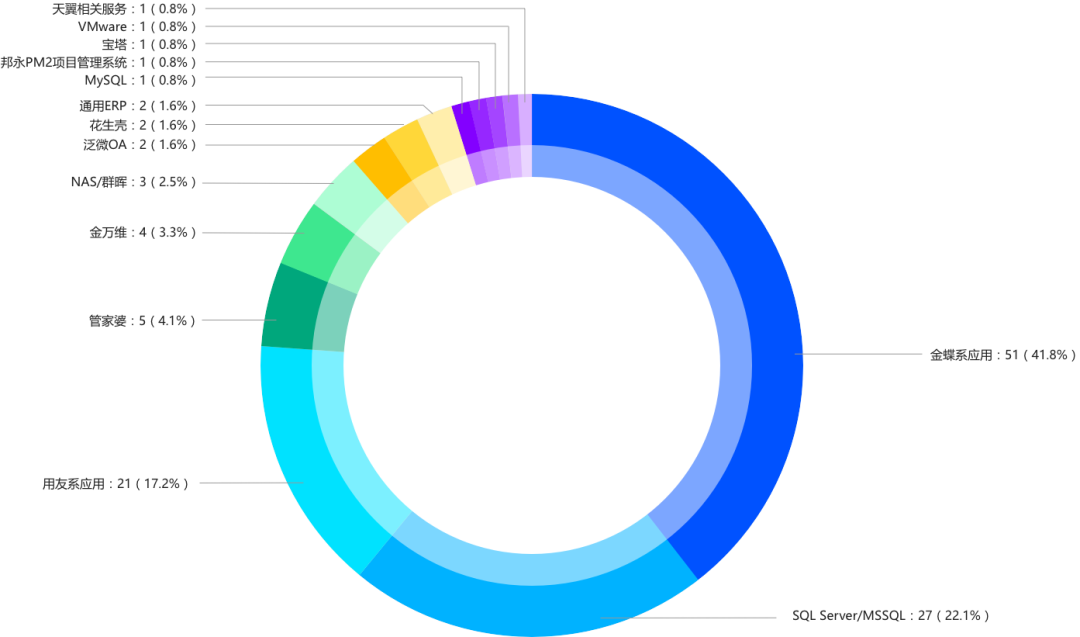
2026年上半年国内勒索事件初始入侵方式分布

(三)四起重大案例完整复盘

报告第三章选取了上半年四起最具代表性的重大事件,全部做了从入侵过程到泄露流向的完整复盘(脱敏版中受害企业以"某企业"代称):

  • 某科技企业遭两家勒索组织先后挂牌勒索,两批泄露数据经全量比对重合度极低,基本可判定为两个攻击体系分别突破了同一家企业;
  • 某智能驾驶企业在港股上市后数日内被挂牌勒索,攻击者以"财务欺诈"话术极限施压,勒索条目十日后下架,赎金量级创下今年来国内已确认事件的最高纪录;
  • 某汽车电子方案商拒付赎金后,大约500GB数据被全量公开下载,泄露后果沿汽车产业链外溢,多家协作企业被动成为间接受害者,而这些企业自身的防护并未失守;
  • 某机器人企业的数据在勒索组织挂牌之后,又被无关联的第三方在地下论坛二次转卖。数据一旦出门,流通不会随谈判结束而终止。

四起案例覆盖四个不同的产业方向,攻击时点的选择、勒索话术的运用、泄露数据的去向,拼出了上半年勒索威胁最真实的一张全景图。

(四)四个重点家族的专项跟踪

DragonForce,把勒索做成了企业。联盟后台有客户管理、样本构建、团队考核、规则手册、工单客服,赎金80%归联盟成员,注册零门槛,甚至把广告横幅用飞机拖到了迈阿密上空。据Solar威胁情报平台监测,三年时间,其挂牌受害者达到634家,也是上半年全球增幅最大的家族。

The Gentlemen,全球第二活跃家族的内部崩塌。5月,该组织内部数据被整体泄露,3733条团队内部俄语聊天记录、312张后台渗透截图完整流出,多家国际安全机构据此完成了对其创始人的六步实名溯源。泄露记录还显示,这个以俄罗斯为基地的团队,对中国技术生态的熟悉程度远超一般俄语系家族,国内制造业与出海企业应将其列入高优先级跟踪清单。

TellYouThePass,国内中小企业最现实的威胁。上半年50余起处置事件,即.sorry勒索病毒的运营方。攻击入口高度本土化,赎金定价贴合中小企业承受力,并呈现出借助AI加速漏洞武器化的新动向,补丁空窗期的防御窗口正在被压缩。

Rast gang,手动交互式勒索的代表,也是上半年技术反制的样板。其wman变种的加密实现存在两处可利用缺陷,我们在某企业10余台服务器被加密的处置中,未支付任何赎金,历时3天完成数据恢复,整体恢复率接近100%。

这里要多说一句。勒索软件常说:"没有免费解密器就只能付赎金",这并不成立。一方面,家族快速迭代中引入的加密实现缺陷,是防御方技术反制的窗口;另一方面,勒索软件加密文件时必须调用系统底层加密函数,密钥必须在内存中生成,这是所有勒索软件绕不开的一步。思而听防勒索AI疫苗(SAR)抓住的正是这个瞬间:在密钥生成的同时完成拦截捕获,并自动生成对应的解密器,上半年已完成对DragonForce等家族密钥的成功捕获。截至目前,Solar勒索解密工具已支持69个勒索家族、87种加密后缀、47套成功解密方案,均可在应急响应.com在线查询。

(五)六个趋势研判

报告第三章末尾给出了六个趋势判断,这里只列方向,论证过程请见报告原文:

  1. 攻击时点与企业资本运作节点深度绑定;
  2. 赎金量级两极分化,拒付代价趋于极端;
  3. 供应链成为勒索泄露的最大放大器;
  4. AI正在压缩漏洞武器化周期;
  5. 泄露数据地下流通呈"资产化"特征;
  6. 头部RaaS家族竞争走向企业化,运营者暴露面同步扩大。

三、这份报告对不同人有什么用

如果你是企业负责人或管理层,第二章的赎金分布、第三章四起案例的损失测算与"支付还是拒付"的两难分析,回答的是"这件事值不值得投入、投入多少"的问题。尤其是有上市、融资计划的企业,攻击者已经开始研究你的档期了。

如果你是安全负责人,入口点分布、老旧系统占比、备份破坏手法这三部分,可以直接转成下半年的防守优先级清单。报告想说明白的一件事是:中不中招,不只取决于买没买安全产品,更取决于资产、账号、补丁、备份和应急这套基本功做得扎不扎实。

如果你是运维和网管同事,重点关注弱口令治理、暴露面收敛、补丁时效和离线备份四个动作,这是那81.1%的入口点对应的直接解法。

如果你是安全同行或研究者,四个家族的技战术分析、暗网运营体系观察、内部泄露数据剖析和wman变种的破解思路,是本报告信息密度最高的部分,欢迎交流指正。

四、怎么获取完整报告

扫描下方二维码,即可获取《Solar勒索软件威胁态势半年度报告(2026)》完整脱敏版。
需要说明的是,出于保护受害企业、尊重相关调查进程及合规要求,完整版对企业名称、部分个人信息和未结事项做了脱敏处理,所有数据、统计口径和分析结论与原始版本一致,不影响阅读和使用。

如果你此刻正在遭受勒索攻击,或者不确定自己的环境是否存在报告中提到的暴露面,可以前往应急响应.com在线查询勒索家族与解密方案,也可以直接联系Solar应急响应团队,我们的工程师会第一时间跟进。

写在最后

上半年375起处置记录里,有凌晨打来的求助电话,有数据恢复成功之后企业负责人长舒的一口气,也有拒付之后眼睁睁看着数据被公开的无奈。这些现场教会我们的东西,远比报告里的图表多。

下半年,勒索组织的迭代不会停,我们的跟踪也不会停。重大事件第一时间预警,新的家族动向持续更新。也欢迎把这份报告转给需要的人:多一家企业提前把入口堵上,就少一起本可以不发生的损失。

文章撰写与优化:州弟学安全

终版报告输出:moje、Ch3rryWh1te、州弟学安全、Moir

美工优化:Z

文档审核:butt3rf1y

排版优化:超级油麦

以下是solar安全团队近期处理过的常见勒索病毒后缀:
收录时间

病毒家族

相关文章

2025/01/14

Medusalocker

【病毒分析】深入剖析MedusaLocker勒索家族:从密钥生成到文件加密的全链路解析

【病毒分析】新版勒索病毒MEDUSA LOCKER 首发深度分析

2025/01/15

Medusa

【病毒分析】“美杜莎”勒索家族:从入侵到结束的全流程深度解析
2024/12/11

weaxor

【病毒分析】新崛起的weaxor勒索家族:疑似mallox家族衍生版,深度解析两者关联!
2024/10/23

RansomHub

【病毒分析】Ransom Hub:唯一不攻击中国的2024全球Top1勒索家族——ESXi加密器深度解析

2024/11/23

Fx9

【病毒分析】Fx9家族首次现身!使用中文勒索信,熟练勒索谈判

2024/11/04

Makop

【病毒分析】揭秘.mkp后缀勒索病毒!Makop家族变种如何进行可视化加密?

2024/06/26

moneyistime

【病毒分析】使用中文勒索信及沟通:MoneyIsTime 勒索家族的本地化语言转变及其样本分析

2024/04/11

babyk

【病毒分析】BabyK加密器分析-Windows篇
【病毒分析】Babyk加密器分析-NAS篇
【病毒分析】Babyk加密器分析-EXSI篇
【病毒分析】Babuk家族babyk勒索病毒分析
【成功案例】利用多款国产内网渗透工具勒索数十台虚拟机的babyk解密恢复项目

2024/09/29

lol

【病毒分析】全网首发!全面剖析.LOL勒索病毒,无需缴纳赎金,破解方案敬请期待下篇!
【工具分享】.LOL勒索病毒再也不怕!完整破解教程分享+免费恢复工具首发

2024/06/10

MBRlock


【病毒分析】假冒游戏陷阱:揭秘MBRlock勒索病毒及其修复方法

2024/06/01

Rast gang


【病毒分析】Steloj勒索病毒分析

2024/06/01

TargetOwner

【病毒分析】技术全面升级,勒索赎金翻倍,新版本TargetOwner勒索家族强势来袭?

2024/11/02

Lockbit 3.0

【病毒分析】Lockbit家族Lockbit 3.0加密器分析
【成功案例】RDP暴露引发的蝴蝶效应:LockBit组织利用MSF工具及永恒之蓝漏洞进行勒索入侵
【成功案例】lockbit家族百万赎金不必付!技术手段修复被加密的数据库,附溯源分析报告
【病毒分析】繁体勒索信暗藏玄机!要价50万RMB赎金的Lockbit泄露版分析

2024/05/15

Wormhole

【病毒分析】Wormhole勒索病毒分析

2024/03/20

tellyouthepass

【病毒分析】locked勒索病毒分析
【病毒分析】中国人不骗中国人?_locked勒索病毒分析

2024/03/01

lvt

【病毒分析】交了赎金也无法恢复--针对国内某知名NAS的LVT勒索病毒最新分析

2024/03/04

phobos

【病毒分析】phobos家族2700变种加密器分析报告
【成功案例】某集团公司的Phobos最新变种勒索病毒2700解密恢复项目

【病毒分析】phobos家族faust变种加密器分析
【成功案例】某集团公司的Phobos最新变种勒索病毒jopanaxye解密恢复项目
【病毒分析】phobos家族Elbie变种加密器分析报告
2024/03/28

DevicData

【病毒分析】DevicData勒索病毒分析
【病毒分析】DevicData家族扩散:全球企业和机构成为勒索病毒头号攻击目标!


2024/02/27

live

【病毒分析】独家揭秘LIVE勒索病毒家族之1.0(全版本可解密)
【病毒分析】独家揭秘LIVE勒索病毒家族之1.5(全版本可解密)
【病毒分析】独家揭秘LIVE勒索病毒家族之2.0(全版本可解密)
2024/08/16

CryptoBytes

【独家破解】揭秘境外黑客组织的20美元锁机病毒:深度逆向分析+破解攻略!赎金?给你付个🥚

2024/03/15

mallox

【病毒分析】mallox家族malloxx变种加密器分析报告
【病毒分析】Mallox勒索家族新版本:加密算法全面解析
【病毒分析】全网首发!袭扰国内top1勒索病毒家族Mallox家族破解思路及技术分享
【成功案例】间隔数月双团伙先后利用某ERP0day实施入侵和勒索的解密恢复项目
【病毒分析】mallox家族rmallox变种加密器分析报告
【病毒分析】Mallox家族再进化:首次瞄准Linux,勒索新版本全面揭秘!

2024/07/25

BeijngCrypt

【病毒分析】全网首发!以国内某安全厂商名字为后缀的勒索病毒分析

2025/03/11

银狐

【病毒分析】潜伏在AI工具中的幽灵:银狐家族社工攻击的深度剖析

2025/03/07

CTF赛题

【病毒分析】伪造微软官网+勒索加密+支付威胁,CTF中勒索病毒解密题目真实还原!
【病毒分析】2024年网鼎杯朱雀组REVERSE02——关于勒索木马解密详解

2025/05/14
888
【病毒分析】888勒索家族再出手!幕后加密器深度剖析
2025/06/13
LockBit4.0
【病毒分析】缴纳了巨额赎金依旧无法解密?最新LockBit4.0解密器分析
【病毒分析】LockBit 4.0 vs 3.0:技术升级还是品牌续命?最新LockBit 4.0分析报告


勒索攻击作为成熟的攻击手段,很多勒索家族已经形成了一套完整的商业体系,并且衍生了多个分支团队,导致勒索病毒迭代了多个版本。而每个家族擅用的攻击手法皆有不同,TellYouThePass勒索软件家族常常利用系统漏洞进行攻击;Phobos勒索软件家族通过RDP暴力破解进行勒索;Mallox勒索软件家族利用数据库漏洞,如(mssql命令执行)及暴力破解进行加密,攻击手法极多防不胜防。


收录时间

相关文章

2024/12/12
【攻击手法分析】勒索病毒如何轻松绕过安全设备防线:第二篇-流量致盲,无声突破
2024/12/11
【攻击手法分析】勒索病毒如何轻松绕过安全设备防线:第一篇-驱动漏洞一击致命

有效的预防方法包括针对自身业务进行定期的基线加固、补丁更新及数据备份,在其基础上加强公司安全人员意识。


收录时间

相关文章

2024/06/27
【教程分享】勒索病毒来袭!教你如何做好数据防护

2024/06/24
【教程分享】服务器数据文件备份教程

案例介绍篇聚焦于真实的攻击事件,还原病毒家族的攻击路径和策略,为用户提供详细的溯源分析和防护启示;

收录时间

相关文章

2024/06/27
【案例介绍】赎金提高,防御失效:某上市企业两年内两度陷入同一勒索团伙之手
2024/01/26
【成功案例】某集团公司的Phobos最新变种勒索病毒jopanaxye解密恢复项目

2024/03/13
【成功案例】某集团公司的Phobos最新变种勒索病毒2700解密恢复项目

2024/04/01
【成功案例】间隔数月双团伙先后利用某ERP0day实施入侵和勒索的解密恢复项目

2024/04/26
【成功案例】利用多款国产内网渗透工具勒索数十台虚拟机的babyk解密恢复项目

2024/05/17
【成功案例】RDP暴露引发的蝴蝶效应:LockBit组织利用MSF工具及永恒之蓝漏洞进行勒索入侵

2024/11/28
【成功案例】lockbit家族百万赎金不必付!技术手段修复被加密的数据库,附溯源分析报告
2025/10/23
【成功案例】成功挫败 888 勒索家族历时半年的百万赎金勒索,应急处置全流程高效修复,避免千万损失并获客户赠送锦旗


漏洞与预防篇侧重于技术层面的防御手段,针对病毒利用的漏洞和安全弱点,提出操作性强的应对方案:


收录时间

相关文章

2025/01/08
【漏洞与预防】RDP弱口令漏洞预防
2025/01/21
【漏洞与预防】MSSQL数据库弱口令漏洞预防 
2025/02/18
【漏洞与预防】远程代码执行漏洞预防
2025/04/10
【漏洞与预防】Atlassian Confluence存在远程代码执行漏洞
2025/04/17
【漏洞与预防】畅捷通文件上传漏洞预防
2025/05/27
【漏洞与预防】Microsoft Windows 文件资源管理器欺骗漏洞预防
2025/09/02
【漏洞与预防】Redis CVE-2025-32023 RCE漏洞验证与预防


应急响应工具教程篇重点分享应急响应过程中常用工具的安装、配置与使用说明,旨在帮助读者快速掌握这些工具的操作流程与技巧,提高其在实际应急场景中的应用熟练度与效率。


收录时间

相关文章

2025/01/10
【应急响应工具教程】Splunk安装与使用
 2025/02/07
【应急响应工具教程】取证工具-Volatility安装与使用
 2025/02/20
【应急响应工具教程】流量嗅探工具-Tcpdump

 2025/02/26
【应急响应工具教程】一款精准搜索文件夹内容的工具--FileSeek

 2025/03/03
【应急响应工具教程】一款自动化分析网络安全应急响应工具--FindAll
 2025/03/13
【应急响应工具教程】Windows 系统操作历史监控与审计工具-LastActivityView
 2025/03/20
【应急响应工具教程】镜像取证之挂载镜像——Arsenal Image Mounter
 2025/04/03
【应急响应工具教程】Windows 系统综合排查工具Hawkeye
 2025/04/08
【应急响应工具教程】Linux下应急响应工具whohk
2025/05/15
【应急响应工具教程】Windows日志快速分析工具——Chainsaw
2025/06/05
【应急响应工具教程】Logman 系统性能与日志采集工具
2025/07/02
【应急响应工具教程】QDoctor应急响应神器:一键检测系统安全
2025/07/08
【应急响应工具教程】Linux应急响应工具集:一键式安全评估与可视化报告系统
2025/07/23
【应急响应工具教程】司稽(Whoamifuck):纯Shell打造的Linux应急响应利器
2025/08/05
【应急响应工具教程】主机侧Checklist的自动全面化检测脚本-GScan
2025/08/19
【应急响应工具教程】SPECTR3:通过便携式 iSCSI 实现远程证据的只读获取与分析

如果您想了解有关勒索病毒的最新发展情况,或者需要获取相关帮助,请关注“Solar应急响应团队”。


全国热线| 400-613-6816

更多资讯| 扫码加入群组交流

图片

喜欢此内容的人还喜欢


【紧急警示】Weaxor最新变种“.wxx”来袭,批量入国内知名财务类管理系统发起勒索攻击!

Solar应急响应团队


【病毒分析】新版勒索病毒MEDUSA LOCKER 首发深度分析

Solar应急响应团队

【成功案例】成功挫败 888 勒索家族历时半年的百万赎金勒索,应急处置全流程高效修复,避免千万损失并获客户赠送锦旗

Solar应急响应团队

转载声明:本文转载自原发布平台 (作者:solar应急响应团队), 原文标题《【应急响应】2026年上半年勒索病毒威胁态势报告(附完整版报告)》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。