点击蓝字 关注我们
本期关键字:BitLocker
图片来源于网络
很多人认为:
只要开启了BitLocker,
电脑里的数据基本就安全了。
尤其是开启TPM后,Windows可以在开机时自动完成密钥校验与解锁,用户甚至不需要输入密码。
这也是目前很多Windows 11设备默认采用的方式:TPM Only。
它的体验很好
➡ 正常开机时自动解密
➡ 用户几乎无感
➡ 不需要额外PIN或U盘密钥
但问题也恰恰出在这里。
一旦攻击者能够介入系统启动流程,那么TPM自动释放密钥这件事,反而可能成为突破口。
披露的高危漏洞
最近,研究人员公开披露的一个Windows平台高危漏洞,则直接打破了很多人对BitLocker的安全认知。这个漏洞利用的是WinRE(Windows 恢复环境)中的一个隐藏机制。
攻击者只需要将特定文件放置到指定目录,随后进入WinRE模式,系统就可能直接启动一个具有SYSTEM权限的命令行Shell。更关键的是:此时BitLocker加密卷已经处于可访问状态。也就是说,在不知道BitLocker密码、不知道恢复密钥的情况下,攻击者依然可能直接访问磁盘数据。
目前该漏洞影响
➡ Windows 11(所有版本)
➡ Windows Server 2022/2025
而Windows 10不受影响。
漏洞是怎么工作的
研究人员发现,问题出在WinRE(Windows恢复环境)中的一个隐藏组件:FsTx。这个组件非常特殊。它只存在于WinRE镜像中,
正常Windows系统里几乎看不到它的完整功能,网上关于它的公开资料也极少。也正因为如此,它长期未受外界关注。而这次披露的高危漏洞的核心,就是利用了这个隐藏组件在WinRE下的特殊行为。
攻击者会将FsTx放置到特定路径
例如
➡ System Volume Information\FsTx
➡ EFI 分区
随后在进入WinRE时触发该机制。如果触发成功,系统会直接弹出一个SYSTEM权限的命令行Shell。而此时,BitLocker加密卷已经处于可访问状态,攻击者可以直接读取文件、复制数据,甚至制作盘符镜像。
01
漏洞复现
测试环境为
➡ 一台配置TPM芯片的笔记本
➡ Windows 11系统
➡ 系统C盘启用BitLocker(TPM Only模式)
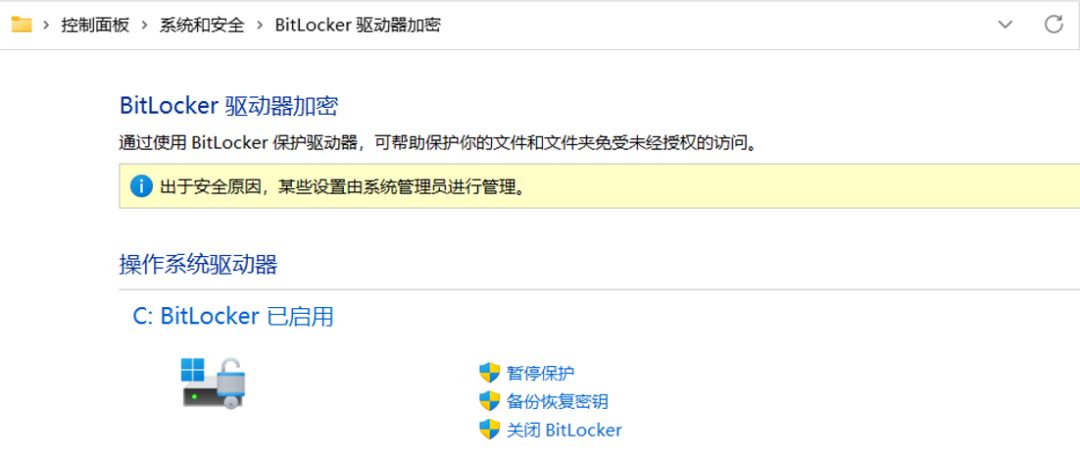
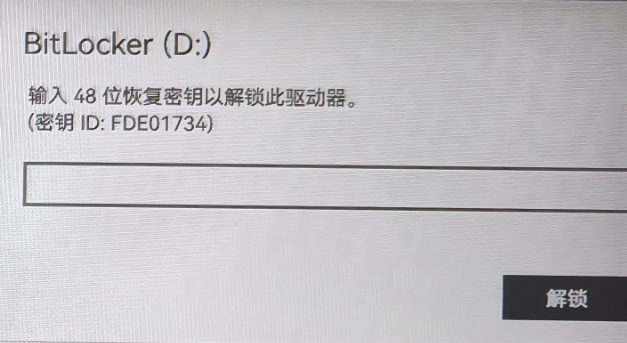
正常情况下,系统启动后会自动完成解密,用户无需输入任何密码。但如果系统无法正常启动(比如,不知道Windows开机密码),这时即使在PE环境下,也是无法直接访问加密盘的。原C盘虽会被挂载,但没有恢复密钥的情况下,依然无法读取其中的数据。
如下图(PE系统中,原C盘被挂载为D盘):
现在我们开始尝试绕过这个BitLocker锁
➡ 首先准备一个U盘,NTFS格式化,将漏洞利用文件FsTx,存放于U盘目录下的root\System Volume Information\FsTx;
➡ 将U盘插入目标电脑;
➡ 重启电脑进入恢复模式;
➡ 恢复模式启动过程中,按住Ctrl,如果过程正确,当弹出一个SYSTEM权限的命令行窗口时,就成功绕过了这个BitLocker锁。
02
漏洞利用
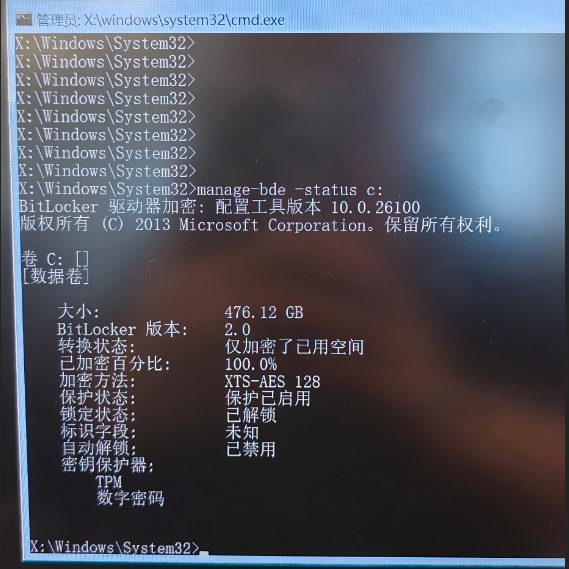
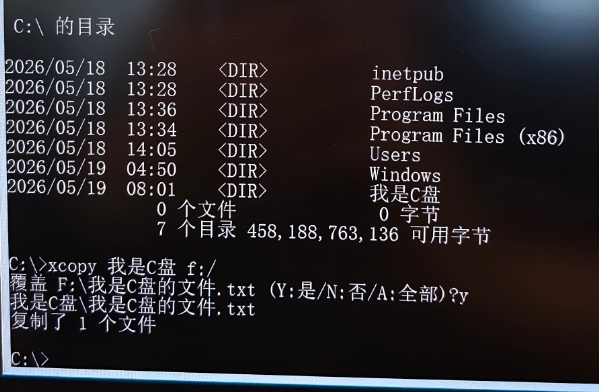
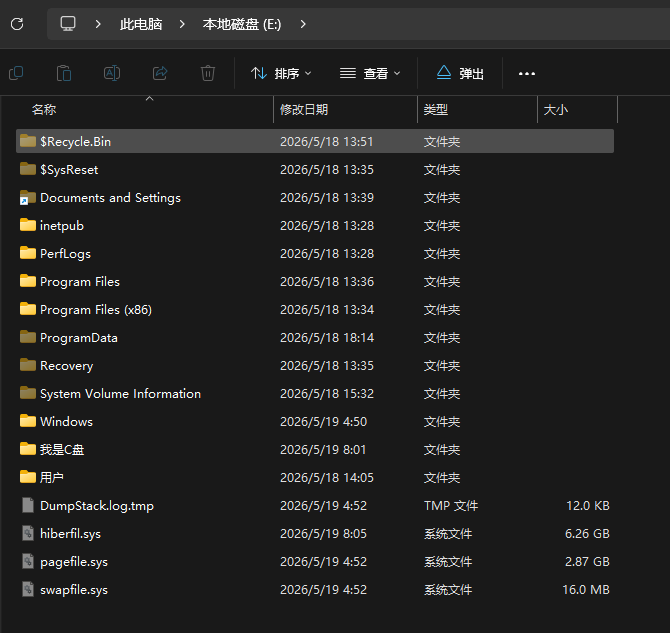
绕过BitLocker锁之后,在弹出的SYSTEM权限的命令行中,我们可以进行查看盘符状态,访问盘符文件,也可以直接制作目标盘符镜像。
获取盘符信息
命令:manage-bde -status C:
Copy文件
命令:xcopy C:\<源文件夹> D:\<目标文件夹>\
获取镜像(使用Disk2vhd)
命令:disk2vhd -accepteula C: D:\c_drive.vhdx
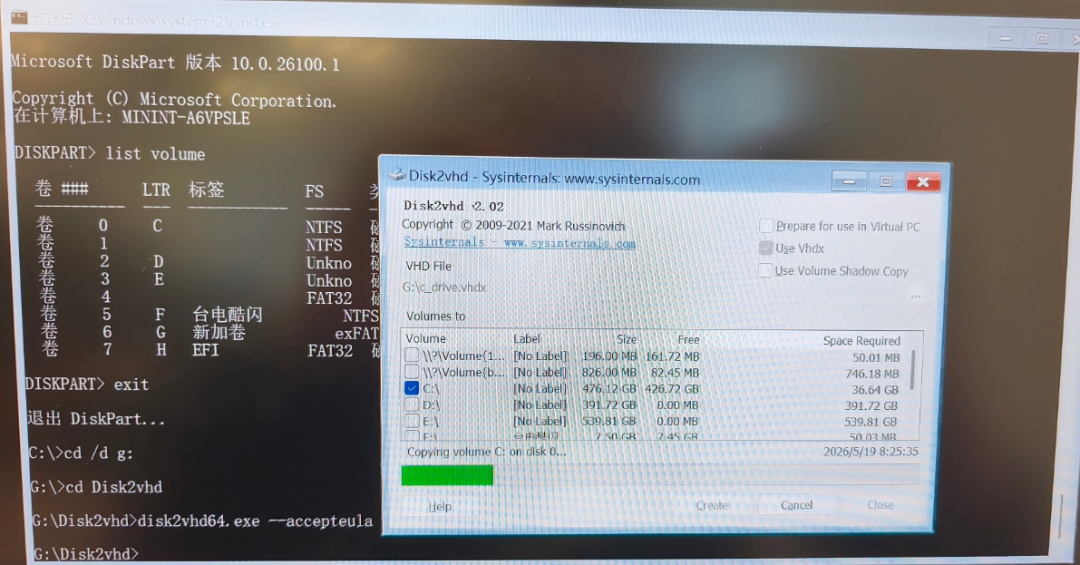
获取到的镜像可以在Windows中直接打开
结语
对于已经开启BitLocker、无法正常进入系统的设备,很多情况下,一般会默认认为:“数据已经无法获取”。但实际上,不同的加密配置、启动方式以及系统环境,都会直接影响最终的数据提取结果。
针对
➡ BitLocker加密设备
➡ WinRE异常环境
➡ 系统无法启动
➡ TPM自动解锁场景
➡ Windows离线数据提取
目前已有越来越多针对性的研究与提取方案。
如果在实际工作中遇到相关设备,
也欢迎交流讨论。