2026 年 10 月 21 日,PHP 官方紧急发布安全更新,修复两项涉及长期存在的底层内存缺陷的严重漏洞。
多家安全研究机构借助前沿 AI 模型,成功将过去难以利用的内存安全问题转化为实际可执行的远程攻击链。
相关缺陷隐藏在 PHP 核心运行引擎中,而非 WordPress 等网站应用本身,引发全球网络安全行业高度关注。
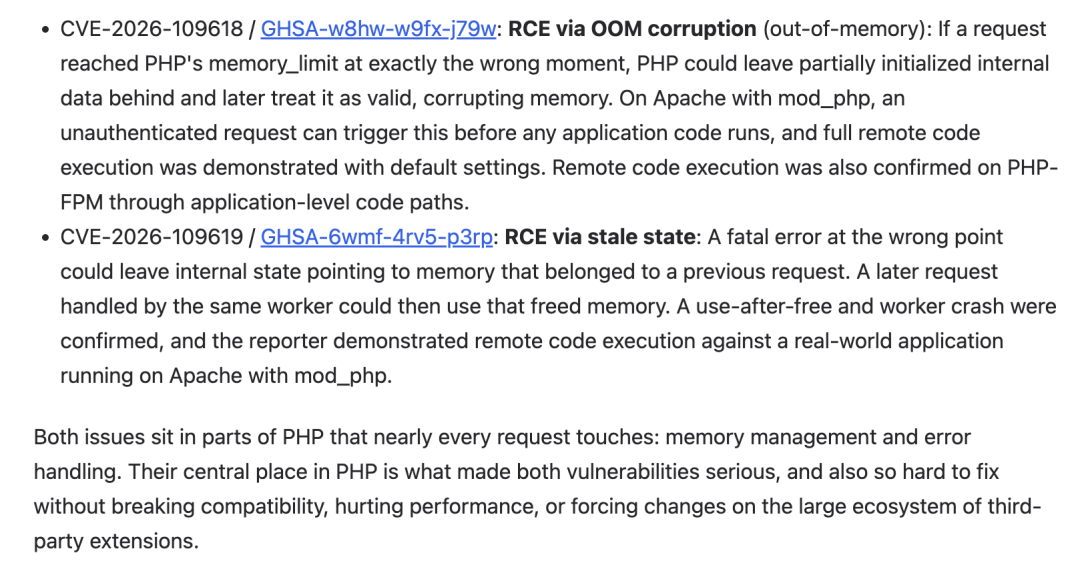
此次披露的两项漏洞编号分别为 CVE-2026-109618 和 CVE-2026-109619,相关攻击技术被称为 PHP2Shell。
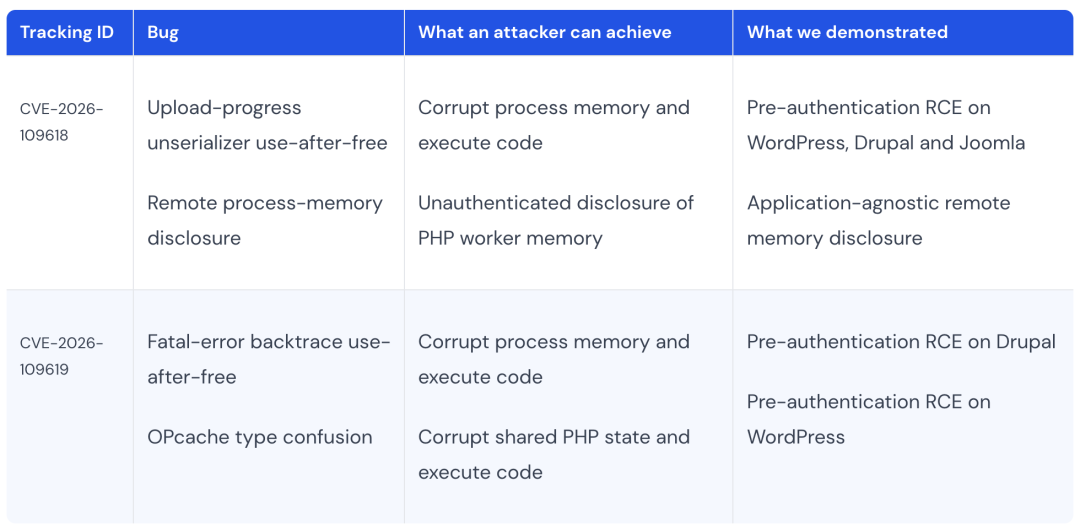
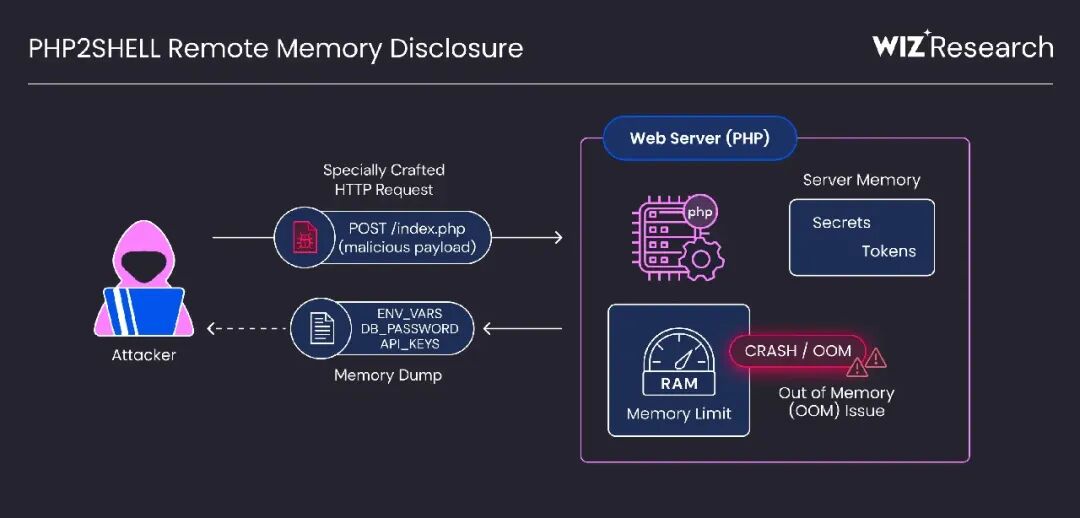
研究人员已经证明,在特定部署条件下,攻击者无需登录就能远程执行代码,甚至读取服务器进程内存中的密码、身份验证令牌和 API 密钥等敏感信息。
问题主要涉及 PHP 的内存管理和错误处理机制。
正常情况下,PHP 处理网站请求时会分配相应内存,并在请求结束后清理内部状态。但当程序发生内存耗尽或致命错误时,部分数据可能没有得到正确初始化,或者已经释放的内存仍被其他内部结构引用。
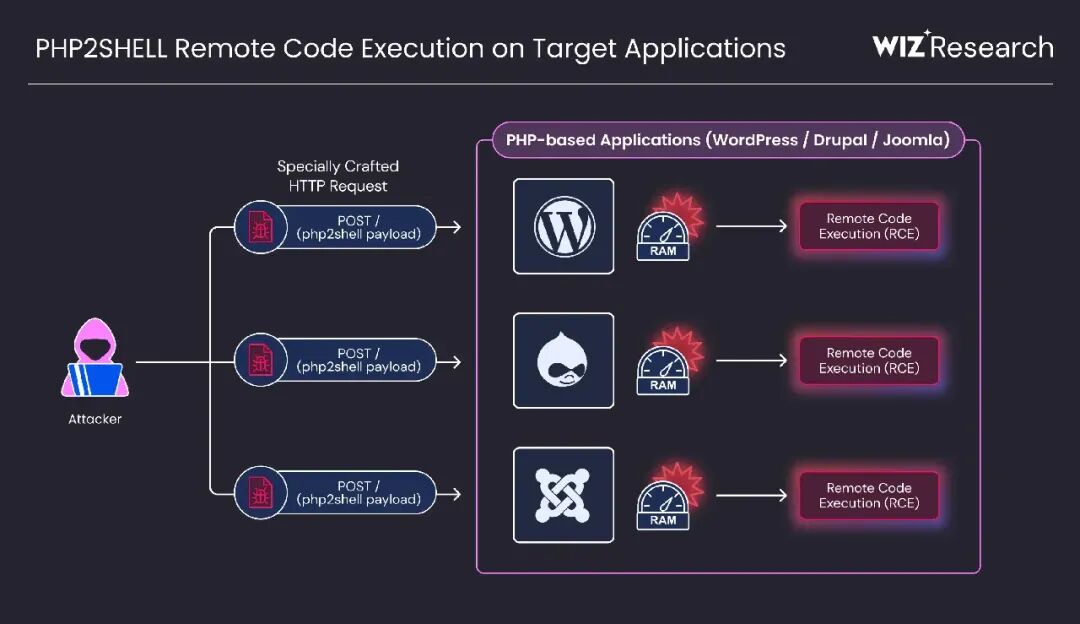
攻击者可以通过精心构造的请求触发这些异常,再利用程序处理后续请求时的内部状态,造成内存信息泄露,甚至取得远程代码执行能力。
Wiz 的研究还证明,在部分场景下,无需执行恶意代码,也能够直接读取 PHP 进程内存中的敏感数据。
这些缺陷并非最近才出现在 PHP 中。
Wiz 指出,部分存在问题的代码至少可以追溯到 PHP 5.4,已有十余年历史。
PHP 基金会承认,早在 2024 年的一次安全审计期间,开发人员就已经发现了相关内存管理隐患,却始终未能完成全面修复。
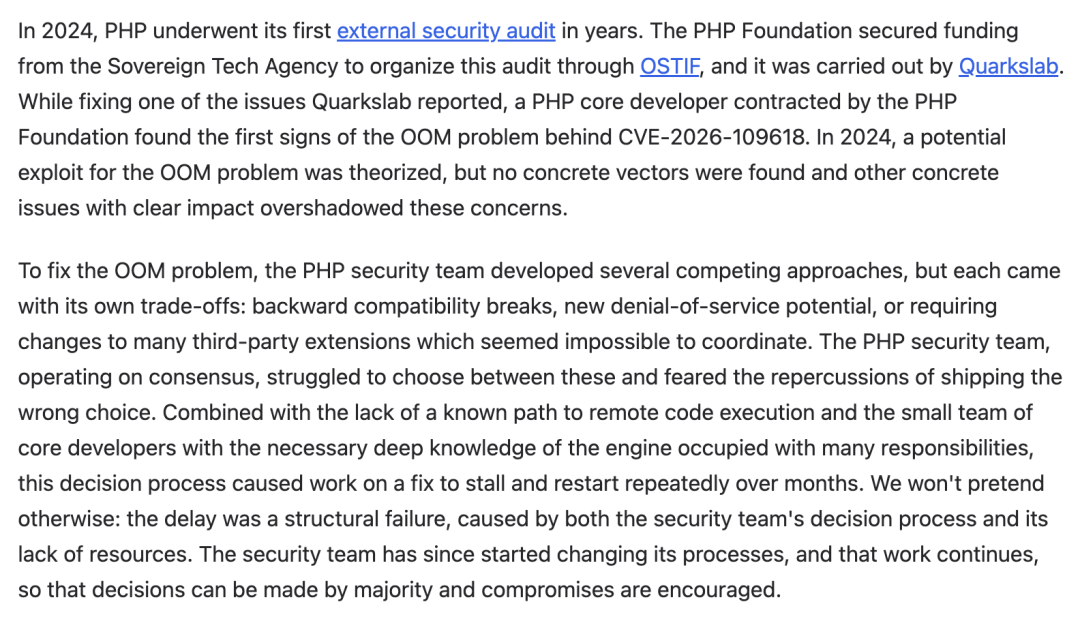
当时,PHP 正接受安全机构 Quarkslab 的外部审计。
开发人员在处理其他审计发现时注意到内存耗尽处理机制存在异常,并意识到潜在风险,但尚未找到能够证明远程攻击可行性的具体路径。
随后的修复工作面临复杂的技术取舍。
部分方案可能影响现有程序兼容性,部分方案可能引入新的拒绝服务风险,还有一些需要大量第三方扩展同步修改。由于缺乏明确的攻击验证证据,加上熟悉 PHP 核心引擎的开发人员数量有限,相关工作多次陷入停滞。
PHP 基金会在最新声明中承认,此次修复延误并非单纯的技术困难,而是安全决策流程和人员资源不足共同造成的结构性问题。
真正改变局面的,是 2026 年夏天一系列借助 AI 完成的漏洞研究。
7 月 30 日,安全研究机构 Calif 通过 OpenAI 的 Patch the Planet 安全研究计划,开始针对 PHP 开展专项审计。
研究人员结合以往对 PHP 内存安全问题的研究经验,利用 GPT-5.6 Sol 分析底层代码,寻找此前尚未得到充分验证的攻击路径。
8 月 11 日,Calif 向 PHP 安全团队报告了与 2024 年发现的内存耗尽问题具有相同根因的远程代码执行漏洞。
同一天,OpenAI 也独立报告了相同根因,并在随后提供其他利用路径。
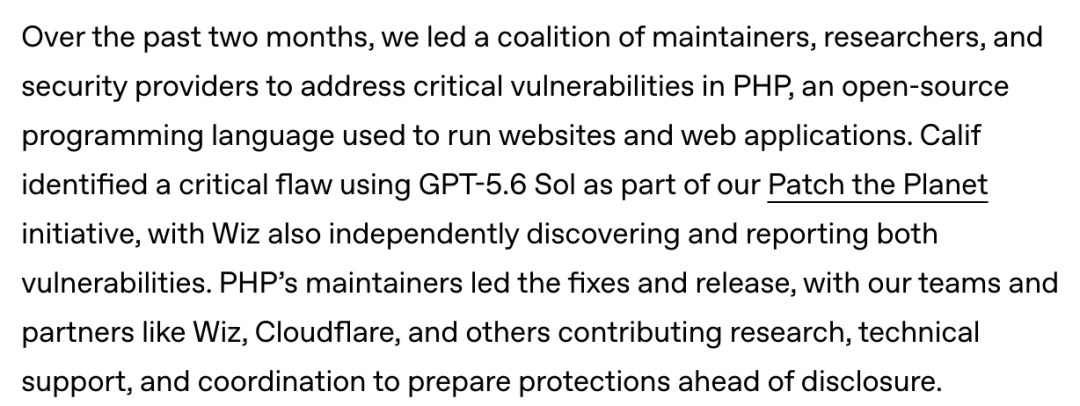
OpenAI 官方确认:Calif 借助 GPT-5.6 Sol 发现 PHP 严重漏洞,Wiz 独立发现并报告两项漏洞,PHP 维护团队主导修复。
这些报告首次为此前难以证实的安全风险提供了明确的远程攻击证据。
PHP 基金会表示,从 8 月 11 日起,修复相关问题成为安全团队的最高优先事项。
与此同时,Wiz Research 也在独立开展研究。
8 月 19 日,Wiz 使用自主 AI 漏洞研究工具 Wiz Atlas,以及 Google DeepMind 的 Gemini 4 Argon、OpenAI 的 GPT-5.6 Sol,发现了相关安全缺陷。
随后,研究团队先后在 Drupal 和 WordPress 测试环境中实现未经身份验证的远程代码执行,并于 8 月 24 日向 PHP 安全团队提交正式报告。
随着研究深入,Wiz 进一步发现多条具有类似根因的利用路径,最终将相关攻击技术整合成名为 PHP2Shell 的利用链,并在 WordPress、Drupal 和 Joomla 的测试环境中完成验证。
Wiz 漏洞发现与披露时间线:
2026 年 8 月 19 日:Wiz Research 借助 Wiz Atlas、Gemini 4 Argon 和 GPT-5.6 Sol,发现首个 PHP 安全漏洞。
2026 年 8 月 20 日:确认可针对 Drupal 实现未经身份验证的远程代码执行(RCE)。
2026 年 8 月 21 日:确认可针对 WordPress 实现未经身份验证的远程代码执行。
2026 年 8 月 24 日:Wiz Research 向 PHP 安全团队报告相关漏洞。
2026 年 9 月 21 日:PHP 安全团队确认收到漏洞报告,并开始制定协调修复方案。
2026 年 10 月 21 日:PHP 正式发布包含安全补丁的修复版本。
2026 年 10 月 21 日:相关漏洞正式向公众披露。
此次研究最值得关注的,并不是 AI 简单地找到了代码错误,而是 AI 帮助研究人员突破了复杂漏洞从发现到实际利用之间的技术障碍。
传统内存安全漏洞的利用通常需要大量专业分析。即使已经发现程序存在缺陷,研究人员仍需要理解内存如何分配、释放和复用,掌握程序发生异常时的内部状态,再通过反复调试寻找能够实现攻击的条件。
不同 PHP 版本、服务器配置和网站应用还可能存在不同的内存布局。一条在某个测试环境中成功的攻击链,换到另一套环境后可能失效,研究人员需要重新分析程序状态并调整利用方法。
Wiz 表示,前沿 AI 模型能够结合调试工具和测试结果,协助研究人员分析攻击失败原因、寻找替代利用路径,并针对不同环境调整攻击方案。过去需要大量人工调试和适配的工作,因此可以通过 AI 辅助分析与持续迭代更快完成。
其中,Gemini 4 Argon 在漏洞发现、攻击利用链开发、攻击检测和补丁验证中发挥了重要作用,GPT-5.6 Sol 和 Wiz Atlas 也参与了相关研究。
按照 Wiz 的说法,借助这些模型及配套工具,一名研究人员在一周内完成了过去可能需要顶级安全团队数月才能完成的工作。研究团队还表示,针对不同应用环境的部分攻击适配工作,已经能够在数小时内完成。
AI 同样参与了此次漏洞的防守与修复工作。
PHP 基金会披露,安全团队此前曾与 Alpha-Omega 合作,使用 Anthropic 的 Claude Mythos 对 PHP 开展安全扫描,后来又引入 OpenAI 的 Daybreak Red,协助验证漏洞报告和攻击利用代码。相关工具还被用于识别重复报告、分析漏洞根因以及检查修复方案。
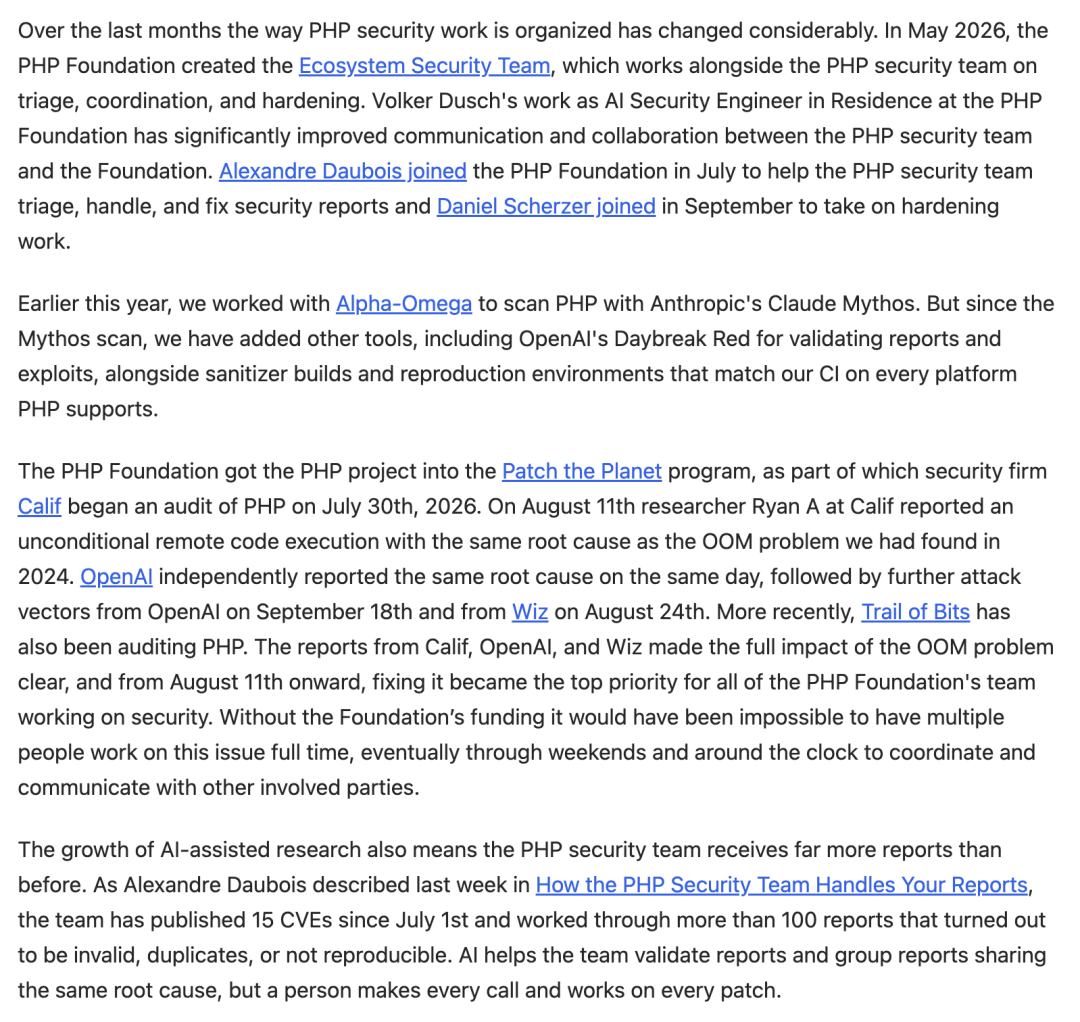
不过,PHP 基金会强调,最终修复仍需要经验丰富的开发人员完成。由于问题涉及 PHP 核心内存管理机制,安全团队不能只封堵某一条已知攻击路径,还必须从底层消除缺陷,同时控制对现有应用程序和第三方扩展的影响。
在确认漏洞的实际危害后,PHP 安全团队与 Calif、Wiz、OpenAI 等机构协调推进修复,并提前向相关云服务商、网站托管平台及安全厂商提供必要信息,以便各方准备安全更新和防护规则。
原本,各方计划于 10 月 22 日统一公开漏洞并发布补丁,但披露过程在最后阶段发生意外。
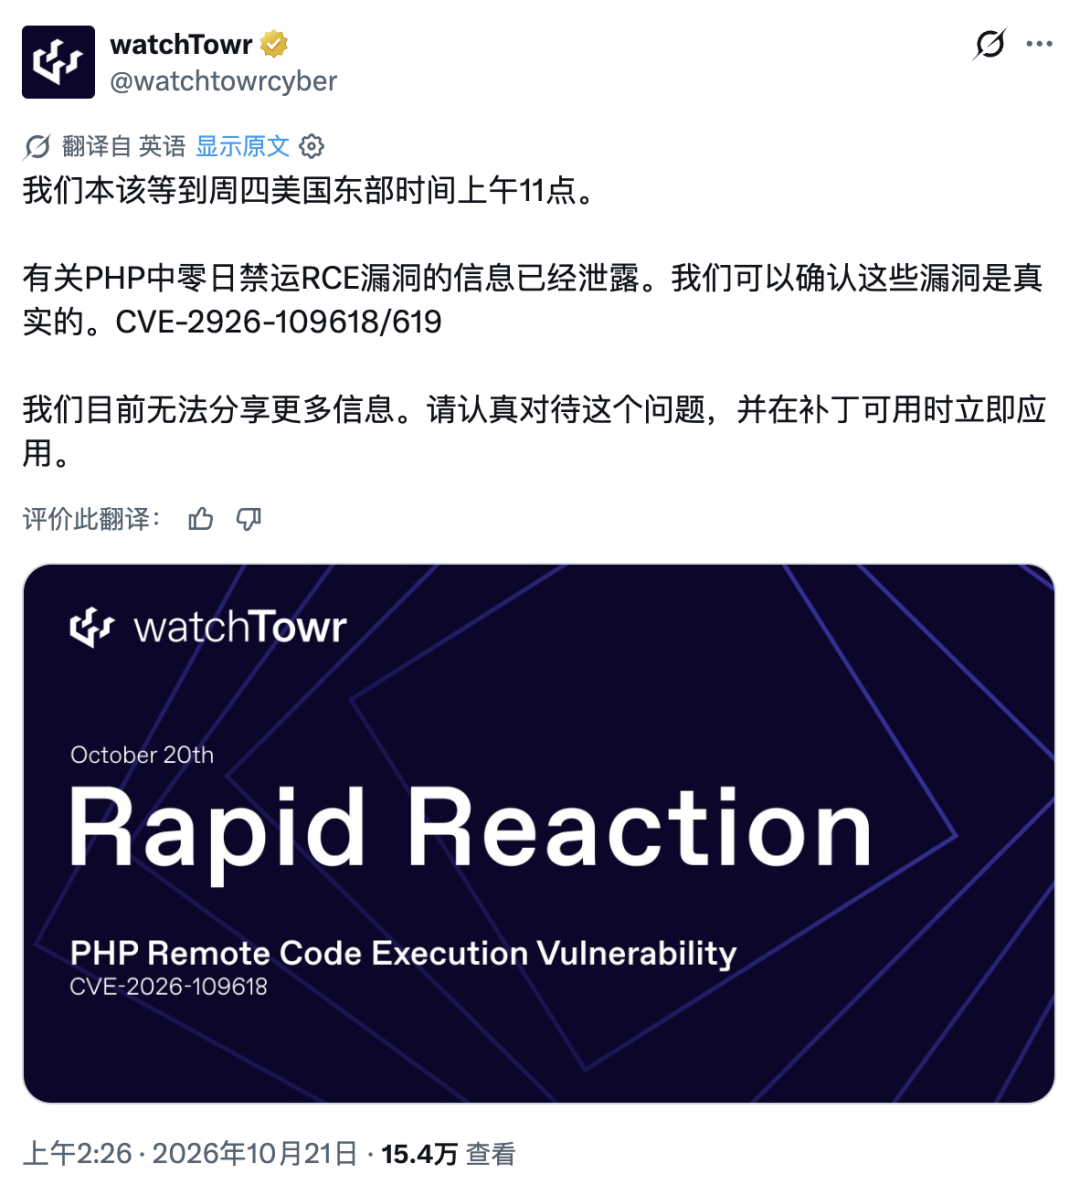
10 月 20 日,两个漏洞编号提前在网络论坛和社交媒体上传播。
随后,Calif 意外公开了一段攻击验证视频,虽然很快删除,但相关副本已经扩散,增加了外界提前研究攻击技术的风险。
与此同时,软件供应商 Chainguard 在约定披露时间之前发布了包含修复内容的软件镜像,使外界有机会通过分析补丁差异了解漏洞成因。
考虑到这些情况,PHP 官方最终决定将更新日期提前至 10 月 21 日。
目前,PHP2Shell 已从安全研究人员的漏洞验证进入公开攻击尝试和紧急修复阶段。
Cloudflare 证实,已经监测到针对客户的 PHP2Shell 攻击流量,部分攻击者还尝试修改攻击载荷,以绕过现有防护规则。不过,监测到攻击行为并不代表攻击已经成功。截至目前,公开资料尚未证实此次漏洞造成大规模成功入侵,也没有可靠数据能够确定实际受害服务器的数量。
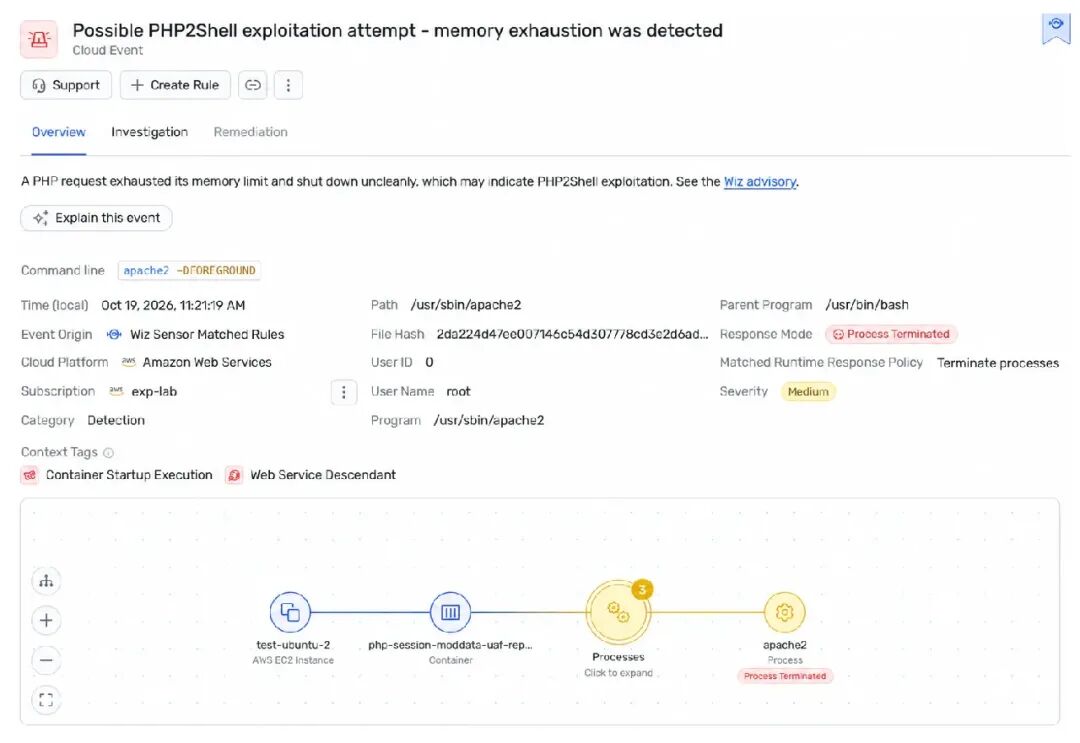
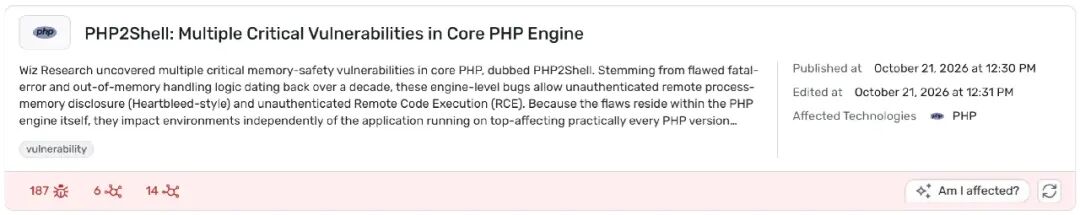
Wiz 安全平台展示疑似 PHP2Shell 攻击的检测事件,系统发现 PHP 进程内存耗尽异常,并终止相关 Apache 进程。
PHP 官方已发布 PHP 8.5.12、8.4.27、8.3.36、8.2.35 四个安全修复版本。
对于 PHP 8.1 及更早版本,官方常规安全维护已经结束,用户需要升级至受支持版本,或确认所使用的 Linux 发行版及长期支持服务商是否提供相应补丁。PHP 安全团队也为部分旧版本提供了有限的源码修复方案。
Cloudflare 已为启用 WAF 的免费及付费客户默认部署防护规则,并结合 HTTP 请求和服务器响应信息识别相关攻击,以降低远程代码执行和敏感数据泄露风险。
此次漏洞的严重性不容低估。
两项漏洞的 CVSS 4.0 评分均为 9.2 分,属于严重级别。
PHP 官方特别指出,采用 Apache mod_php 的服务器面临较高风险。在默认配置下,攻击者甚至可以在网站应用代码开始执行之前触发攻击。PHP-FPM、php-cgi、FrankenPHP 和 LiteSpeed 等其他部署方式同样需要检查和更新,但具体利用条件有所不同。
一旦攻击成功,攻击者可能在 PHP 进程所拥有的权限范围内执行恶意代码,访问网站文件和数据库连接所允许访问的资源,窃取敏感信息,甚至进一步扩大对服务器的控制。由于缺陷存在于 PHP 底层运行引擎,仅更新 WordPress 等网站程序、主题或插件,并不能消除风险。
潜在影响范围同样广泛。
PHP 是 WordPress、Drupal、Joomla、Magento 和 MediaWiki 等大量网站系统的基础。
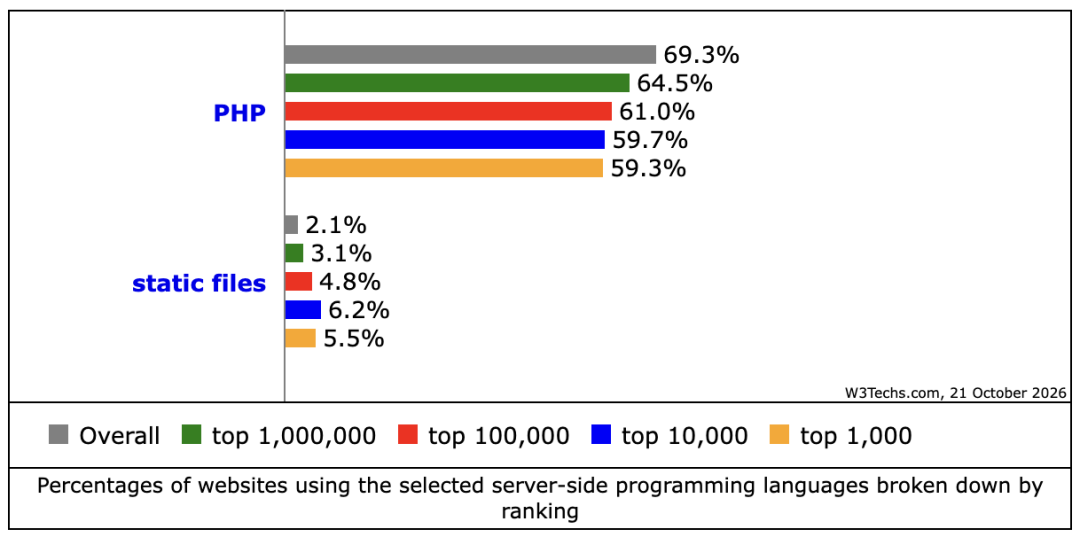
根据 W3Techs 10 月 21 日的数据,在能够识别服务器端编程语言的网站中,约 69.3% 使用 PHP。
此次事件已促使德国、法国、荷兰、芬兰等欧洲国家的部分政府及公共服务网站临时下线,维基媒体基金会等机构也采取了预防性措施。
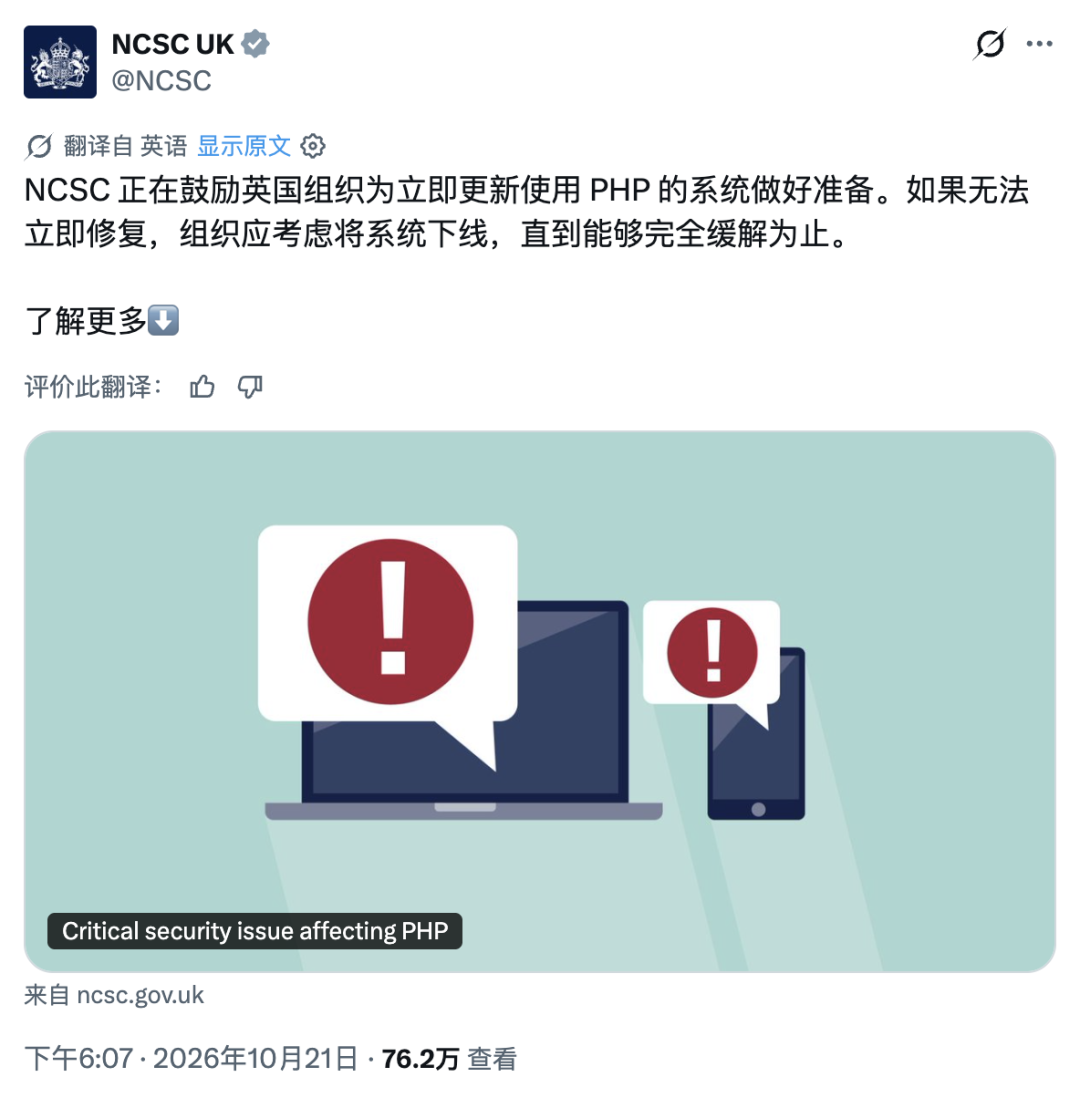
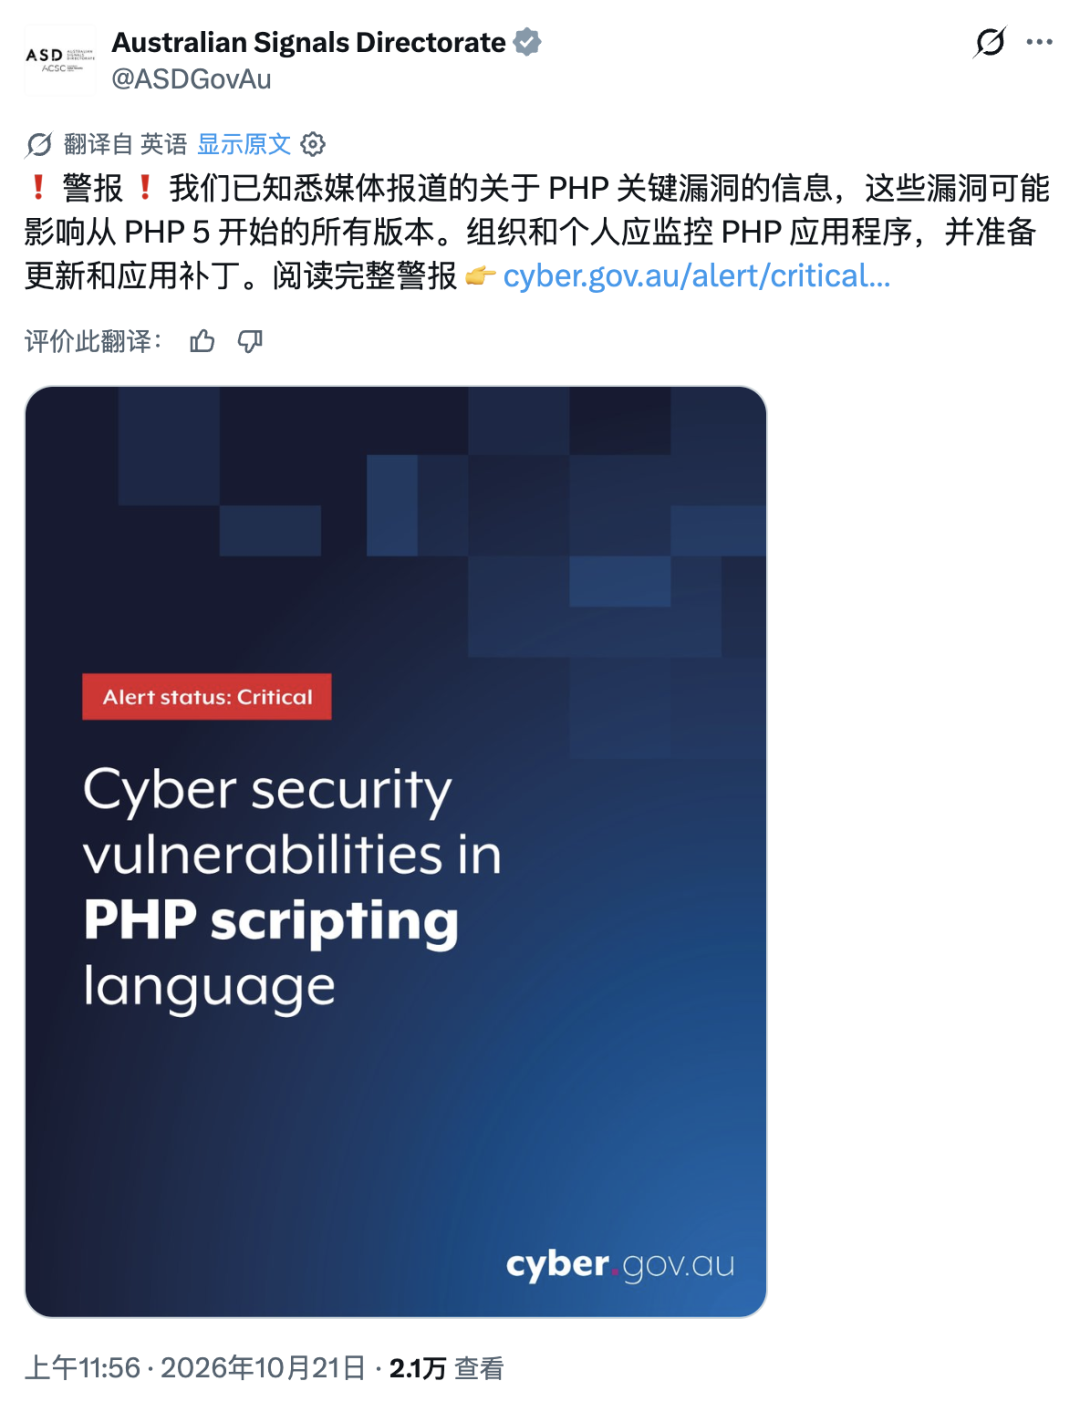
英国国家网络安全中心(NCSC)紧急呼吁使用 PHP 的机构尽快安装安全补丁,无法及时修复的应考虑暂时关闭相关系统,以降低攻击风险。
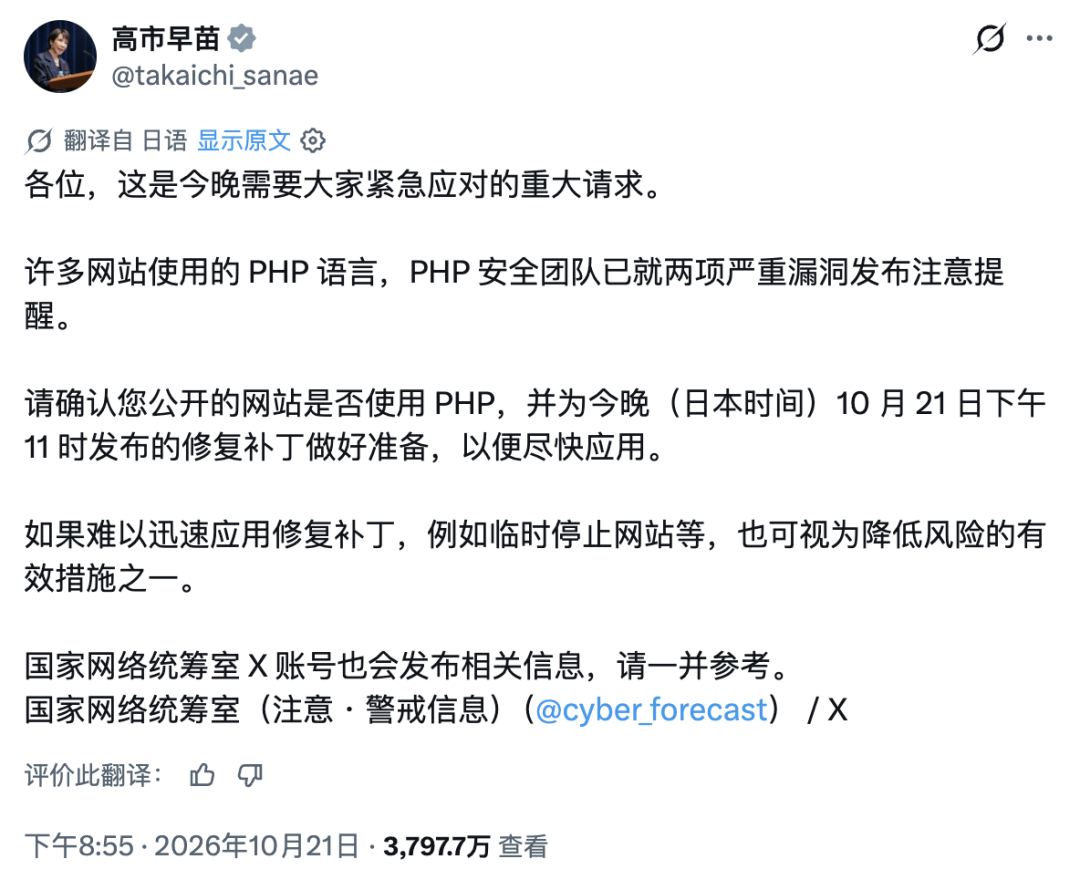
日本首相高市早苗紧急发文,提醒网站运营者尽快修复 PHP 严重漏洞,必要时可临时关闭网站以降低风险。
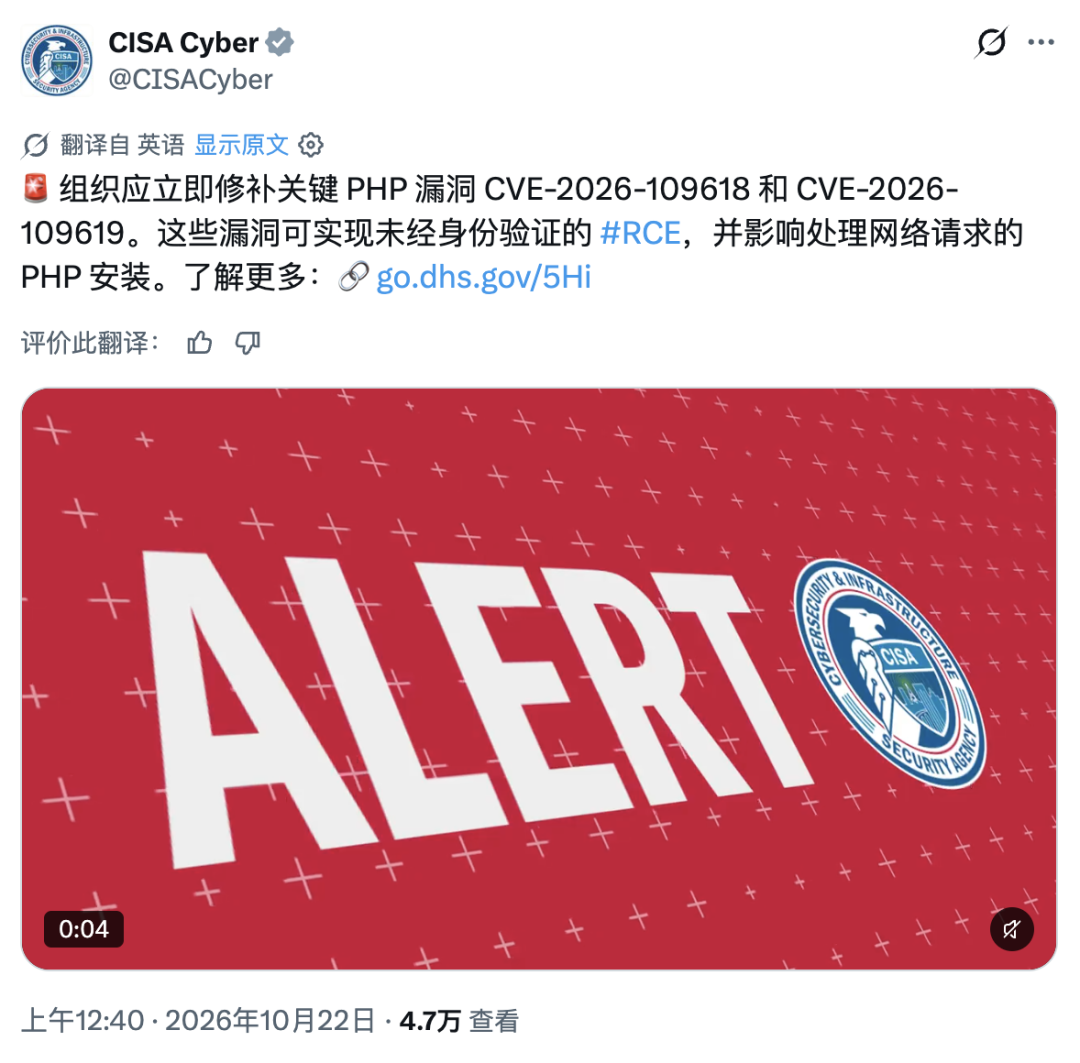
其他预警:
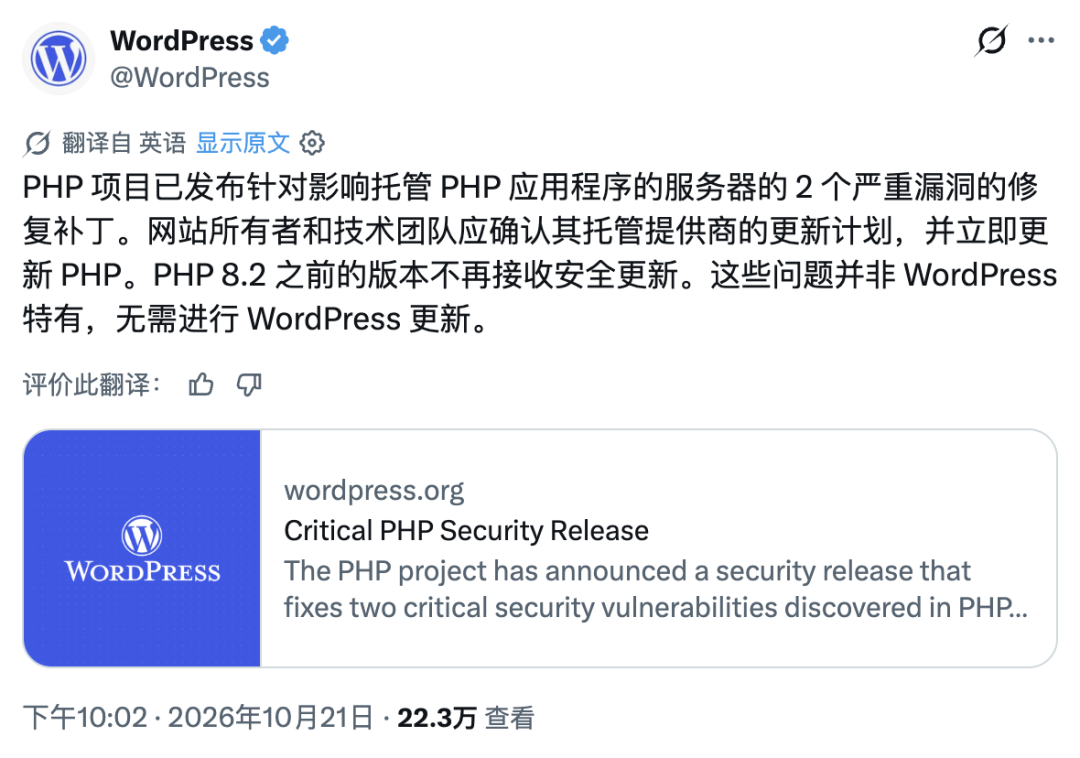
PHP 官方明确表示,目前不存在能够完全消除漏洞风险的临时缓解方案。调整服务器配置或启用 WAF 只能降低部分攻击路径的风险,安装相应的 PHP 安全补丁才是完整的解决办法。
云头条声明:如以上内容有误或侵犯到你公司、机构、单位或个人权益,请联系我们说明理由,我们会配合,无条件删除处理。