“您的百万保障即将到期,逾期将自动扣费2000元”。
当你接到这通电话,按照“客服”的指引下载安装了指定APP,下一秒,你银行卡里的钱可能就会凭空消失。
这并非科幻电影的情节,而是2026年最猖獗的新型诈骗手段。据公开数据显示,仅2026年5月,全国多地便接连发生手机远程操控盗刷案件,受害人年龄跨度从8岁到80岁不等,单笔最高损失超过百万元。
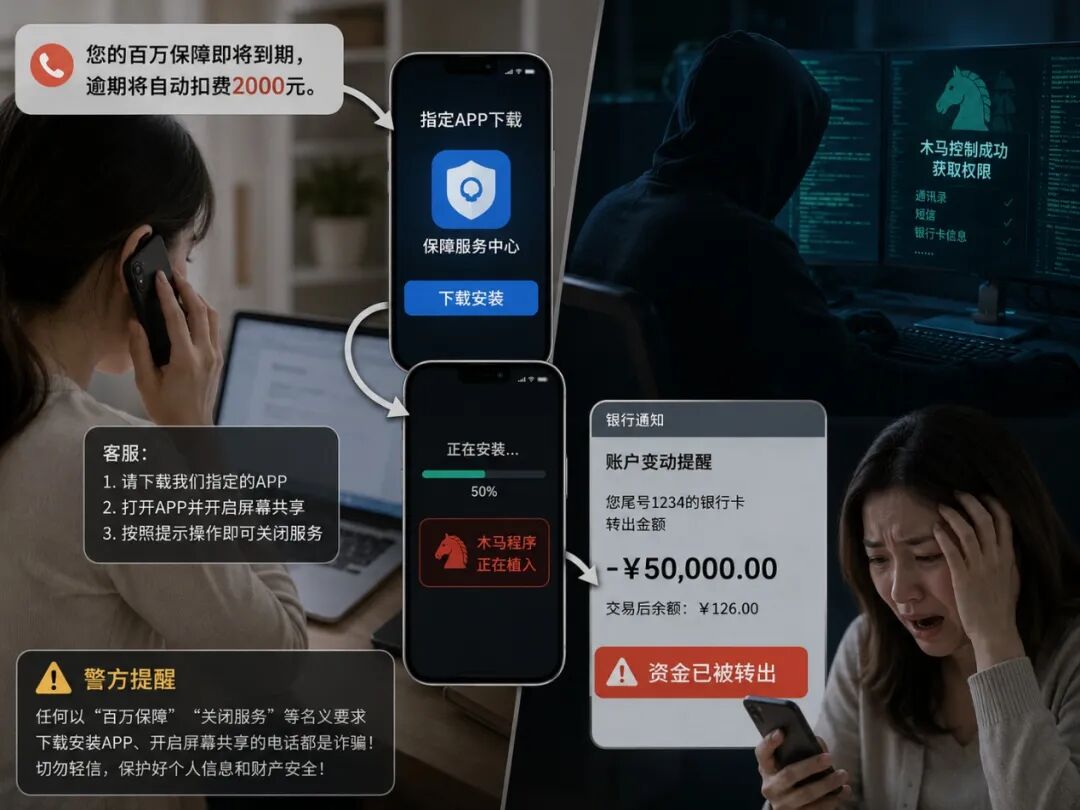

在传统电信诈骗中,诈骗分子需要费尽口舌诱导你主动为其转账。而在手机远控诈骗案件中,你手机里的钱在你毫无察觉之时,就已经悄无声息进了骗子的口袋。
骗子通常会冒充银行、抖音、微信、支付宝或快递公司客服,以“误开会员”、“百万保障到期”、“快递理赔”等话术制造紧迫感。这些话术经过精心设计,既能让受害者产生“不处理就会损失”的恐惧心理,又为后续“协助操作”埋下伏笔。
骗子诱导受害者下载一个看似正规、名称往往为“腾讯会议”或“钉钉”的APP软件。实际上,这是一个经过精心伪装的远程控制木马程序。安装完成后,骗子便以“指导操作”为由,诱导受害者对该APP进行“无障碍授权”,一旦授权成功,手机的控制权便悄然易主。
获取手机控制权限后,诈骗分子会在你的手机银行APP上精准投放钓鱼页面。此时,如果受害人打开手机银行APP并输入了支付密码,这些信息将会自动发送至诈骗分子的后台控制页面。
骗子利用已获取的银行卡号、支付密码、短信验证码等信息,在短短几分钟内便可通过控制受害人的手机完成转账。等到受害人发现异常时,资金早已流向境外账户。
手机远控诈骗之所以让人感到神不知鬼不觉,并非仅靠技术手段的高明,而是构建了一套完整的“信任劫持”体系。
骗子能够准确报出受害人的姓名、电话号码,甚至部分订单信息,这使得“客服”身份显得无比真实。当受害人听到“百万保障”、“会员扣费”等专业术语时,已经降低了防备心理。
与传统诈骗“威胁恐吓”的手法不同,手机远控诈骗往往采取“帮助者”的姿态。“我帮您取消扣费”、“我协助您办理理赔”——这种看似充满善意的姿态,让受害人在放松警惕的同时,主动交出了手机的控制权。
“再不处理就要扣费了”、“系统即将自动扣款”——骗子通过制造强烈的时间紧迫感,让受害人来不及冷静思考,只能按照指引一步步操作。当理性判断被情绪淹没,诈骗就已经成功了一半。
大多数用户对手机的“无障碍权限”功能缺乏了解,并不清楚一旦开启意味着什么。骗子正是利用了这种认知盲区,将木马植入包装成了看似无害的“正常操作步骤”。
当受害人发现被骗报案时,往往只剩下转账记录和手机中残留的远控木马程序。那么,电子数据取证究竟还能发挥怎样的作用?
首先,需要对受害人手机中的木马程序进行提取分析。通过对APK程序进行抓包和反编译,可以确定数据回传的控制服务器信息,进而对服务器进行调证或采取其他技术手段以获取服务器数据。
其次,在掌握服务器数据的基础上,对远控木马程序进行功能性鉴定,以还原木马程序所能具备的各类功能,揭露犯罪嫌疑人实施诈骗的具体手段和方法,为案件的定性与量刑提供技术依据。
最后,诈骗团伙的资金转移往往经过多层账户、多个平台,甚至还涉及虚拟货币。取证人员通过对涉案银行流水、第三方支付记录、区块链交易记录等数据进行深入分析与追踪,梳理出完整的资金转移链路,力求为受害人挽回损失。
手机远控诈骗的可怕之处,在于当你以为自己已经对“客服来电”提高了警惕,但在其他场景,也许你只是顺手扫了一个“扫码送礼”的二维码、在手机没电时借用了路边的共享充电宝、在微信群聊中点击了群友发来的“免费看剧”下载链接……这些没有威胁、没有恐吓、没有“客服”步步紧逼的生活场景也都成了骗子布置陷阱的场地。
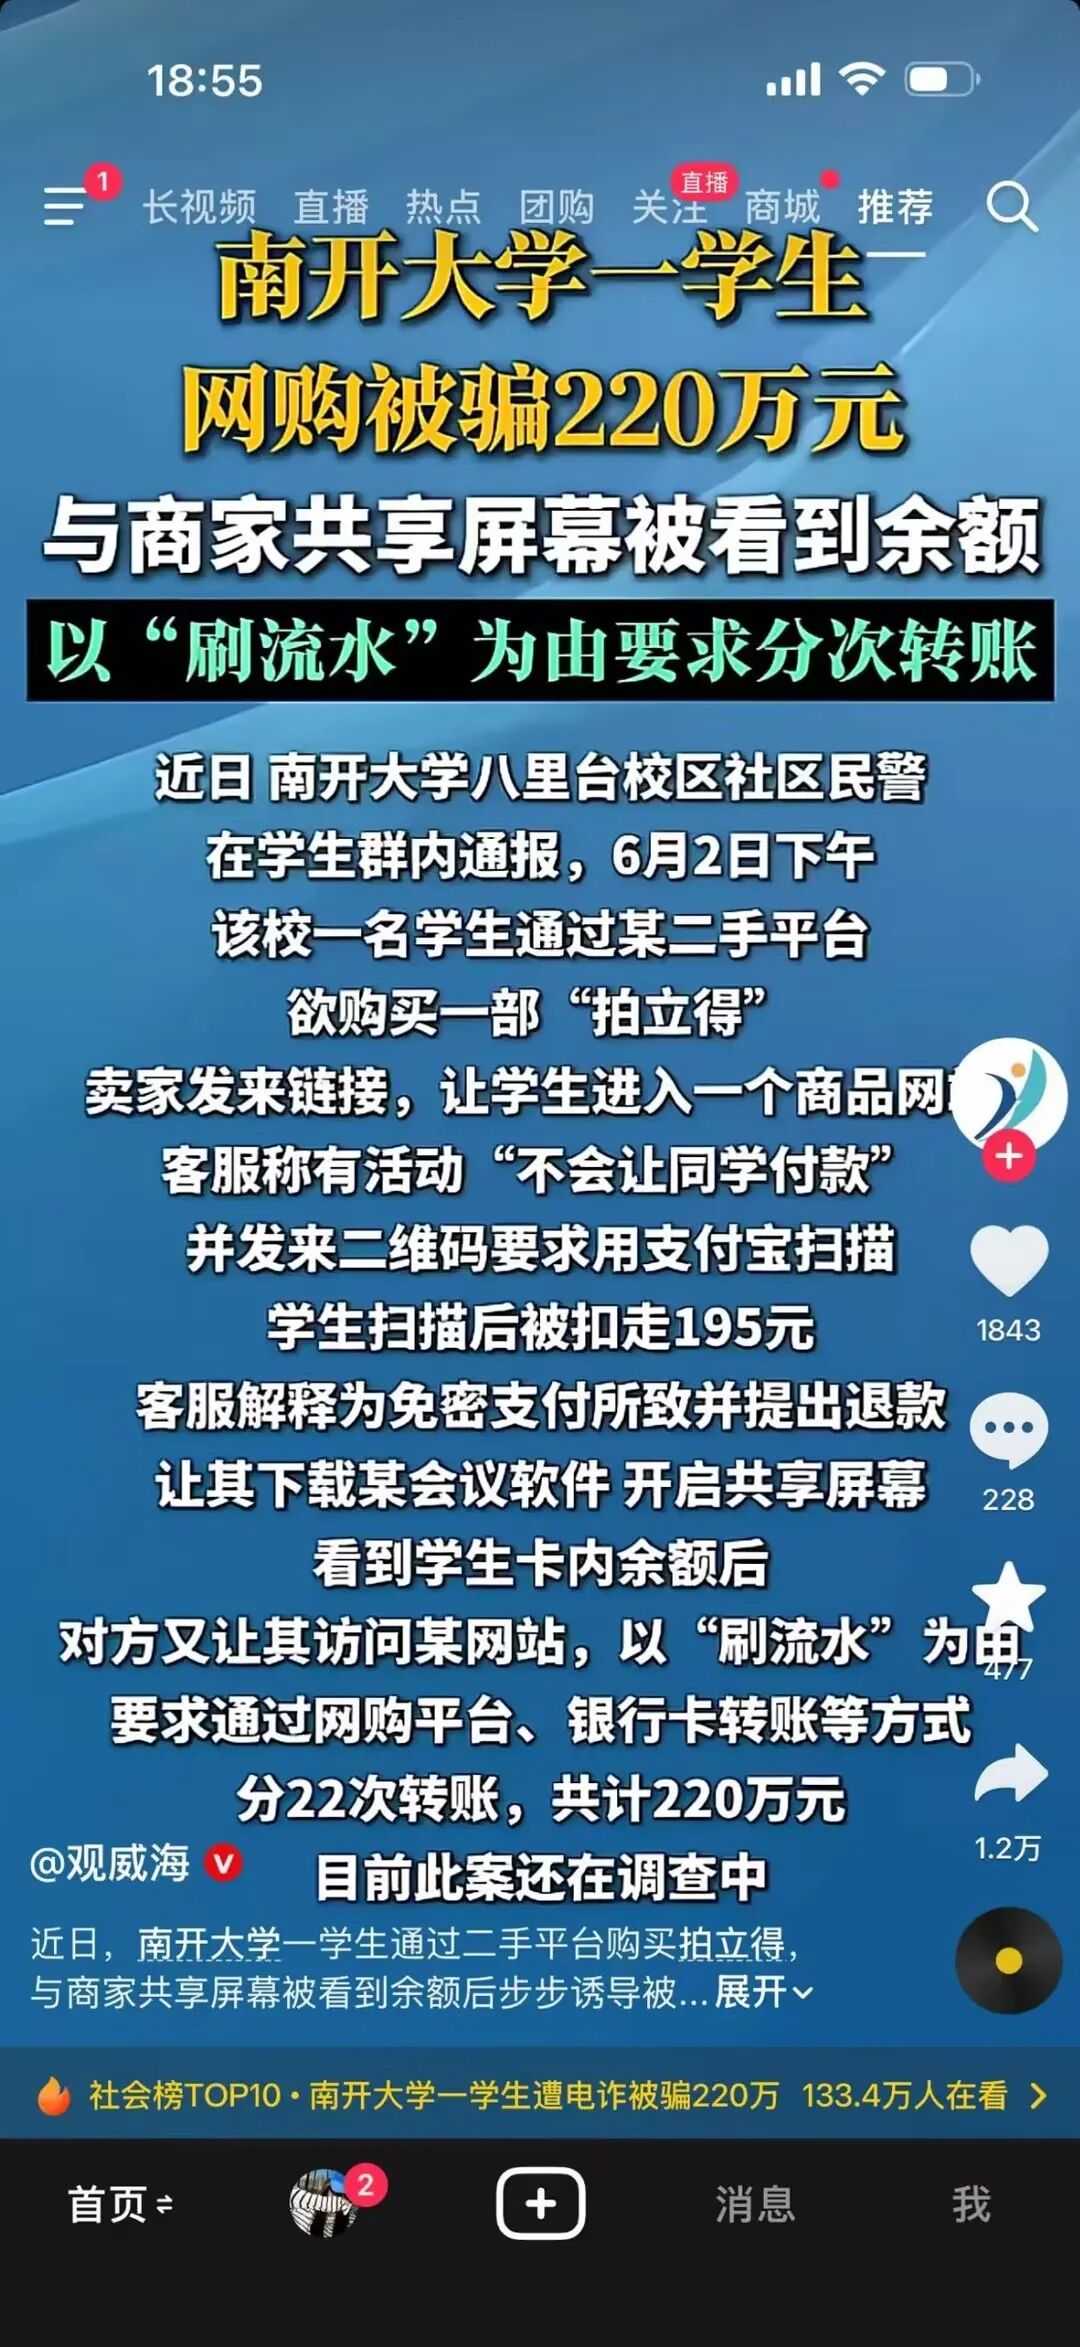
当然,骗子的手段也不是万能的,防范的开关始终是掌握在我们自己手中。只要我们不下载安装陌生APP、不开启“无障碍权限”、时刻保持安全警惕,骗子便永无可乘之机。
