手把手教你本地搭建ARTEX及自动化渗透项目推荐

作者:绿洲安全 发布:2026-10-12 08:30 收录:2026-10-13 18:07 4 次阅读 约 2195 字
摘要:谁TM能打过AI,俺不中咧。
推荐理由:本文涵盖「ARTEX」、「自动化渗透」、「Claude」等多个主题,重点关注 ARTEX。

免责声明

图片
图片

由于传播、利用本公众号绿洲安全所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号绿洲安全及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢

01图片

简介


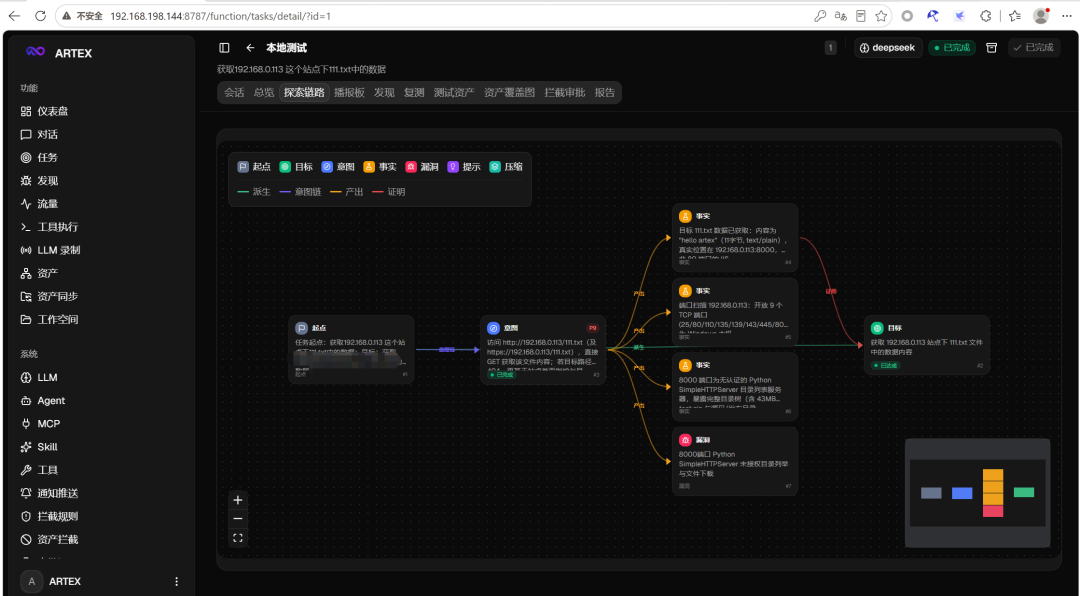
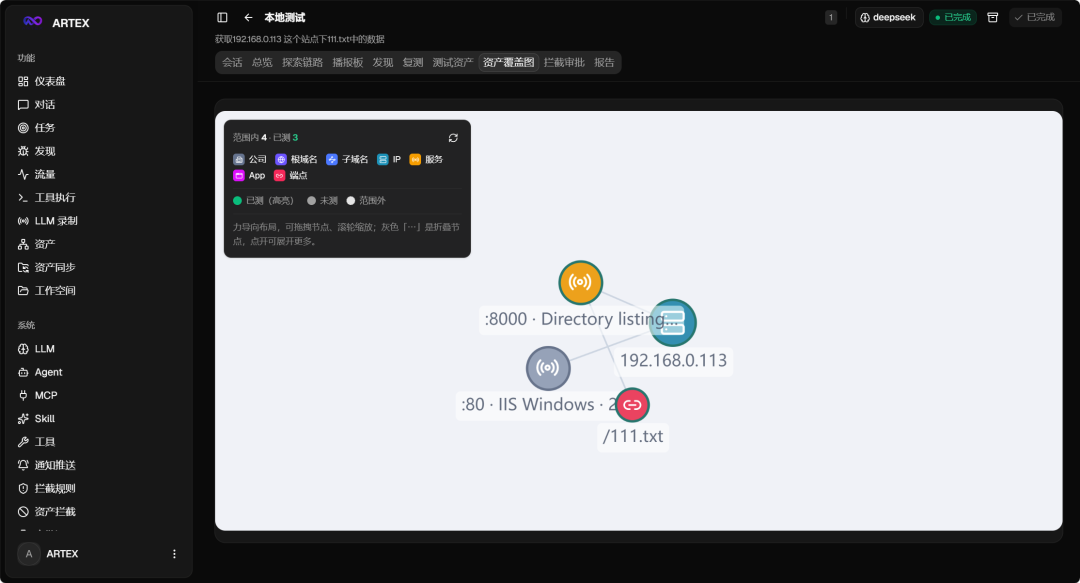
ARTEX 是开发者 Autumn-27 推出的开源 AI 自主渗透测试系统,采用 Go 后端与 Next.js 前端,其核心是双图架构(探索图 + 资产图),将“目标是什么”与“测到了什么程度”分离,并通过锚点实现关联,配合 planner(规划器)与 worker(执行器)的分工协作,由 planner 读取全局态势、拆解目标并派发意图,worker 则调用真实工具执行并写回事实与资产,形成事件驱动的闭环;系统原生支持接入 Claude、GPT、DeepSeek 等主流大模型,可自动完成信息收集、漏洞发现、攻击路径规划、工具执行与漏洞验证,并具备资产覆盖图、人在环路审批、ScopeSentry 资产同步、流量录制和远程 MCP 接入等能力。该架构使其能够适应黑盒场景下的自主探索与白盒场景下的资产梳理,既适用于授权渗透测试与安全研究,也因高度自动化特性在 2026 年韩国金融攻击事件中被指遭滥用,作者随后于 2026 年 10 月 8 日将项目转为闭源并停止维护,社区随后出现多个保留历史提交的分支版本。

02图片


搭建前准备

获取ARTEX
下载地址:https://github.com/mhtsec/ARTEX 也有其他fork项目在继续更新搭建环境:kali+PostgreSQL+go(>1.26)+npm+Node.js(建议使用 18.16.0 或更高版本)
更新源
镜像源/etc/apt/sources.list阿里源deb https://mirrors.aliyun.com/kali kali-rolling main non-free contribdeb-src https://mirrors.aliyun.com/kali kali-rolling main non-free contrib中科大源deb https://mirrors.ustc.edu.cn/kali kali-rolling main non-free contribdeb-src https://mirrors.ustc.edu.cn/kali kali-rolling main non-free contrib go 源go env -w GO111MODULE=ongo env -w GOPROXY=https://goproxy.cn,directgo env -w GOSUMDB=off其他地址阿里云	https://mirrors.aliyun.com/goproxy/,direct七牛云(goproxy.cn)	https://goproxy.cn,directgoproxy.io	https://goproxy.io,direct nodejs源npm config set registry https://registry.npmmirror.com其他地址腾讯云	https://mirrors.cloud.tencent.com/npm/华为云	https://mirrors.huaweicloud.com/repository/npm/阿里云	https://npm.aliyun.com PostgreSQL创建用户名、密码、数据库名

03图片


搭建

创建目录
cd ARTEXmkdir -p server/webui/dist
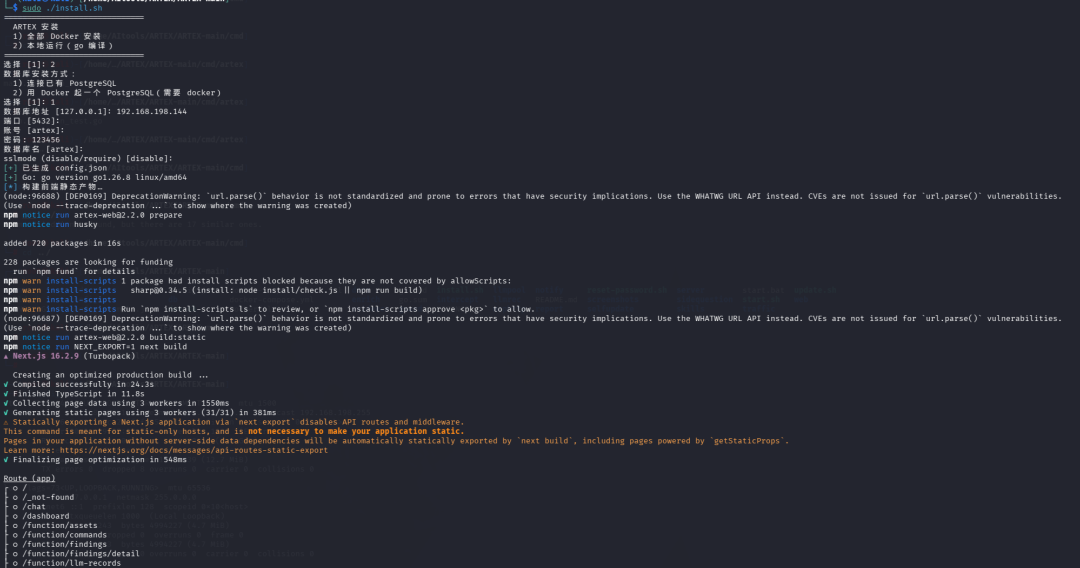
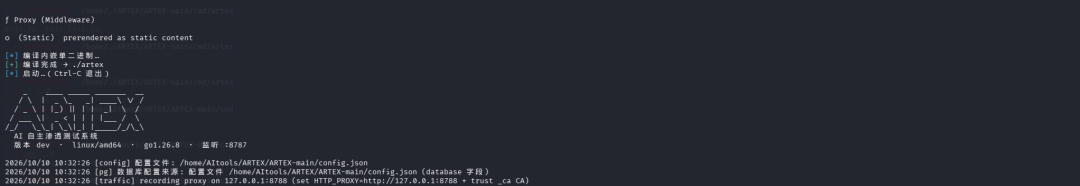
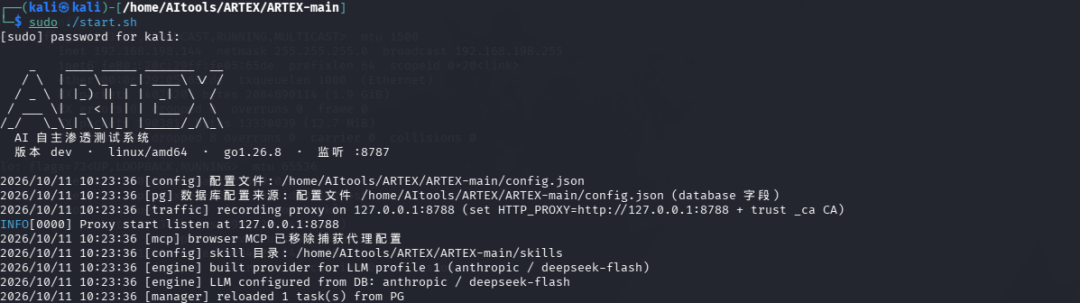
执行install.sh,执行后会自动启用。
也可以使用start.sh
源码单独编译可参考
# 1) 前端静态导出cd web && npm ci && npm run build:static && cd ..# 2) 拷进内嵌目录cp -r web/out server/webui/dist# 3) 编译(-tags embedui 才内嵌前端)CGO_ENABLED=0 go build -tags embedui -o artex ./cmd/artex./start.sh
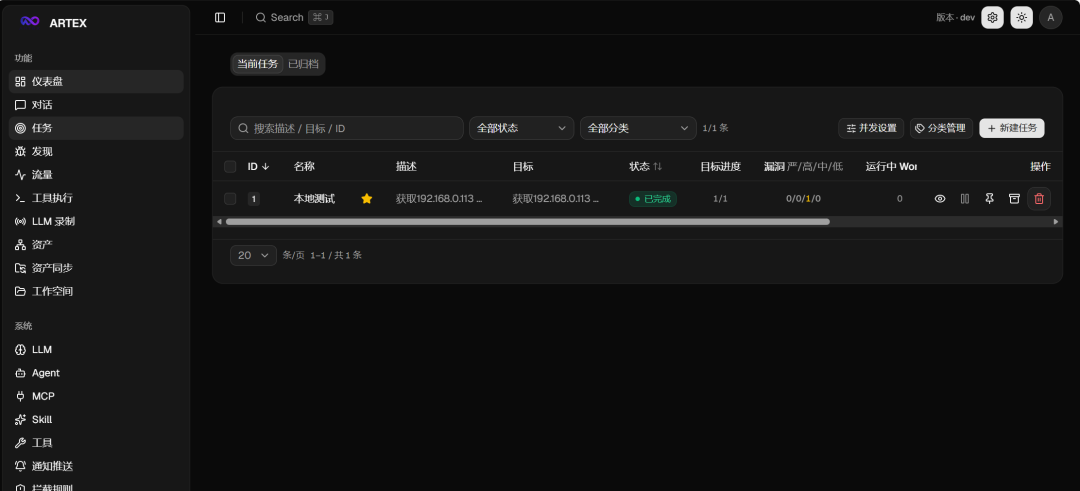
界面展示

04图片


二开建议

1. Planner并发瓶颈
当前架构是单Planner + 多Worker,所有意图生成都走同一个Planner loop。当多个Worker同时完成各自意图时,Planner只能串行处理。
建议:将通知机制改为事件驱动(用Channel直接触发而非Timer debounce),并考虑按探索子方向分片,让多个Planner并行规划不同分支。
2. 图查询性能优化
探索图用PostgreSQL关系表存储,边的遍历依赖多次SQL JOIN。当探索链路很深时(几十个节点串联),递归查询会变重。
建议:对需要递归遍历的场景,用PostgreSQL递归CTE一次查询替代多次JOIN为频繁的图遍历路径加物化缓存
3. Worker超时回收机制
Worker对于大工具输出采用了写入磁盘文件的方式防止内存膨胀,但超时后的收尾机制可能出现“已拿到关键结果却被超时切断”的情况。
建议:在Bash工具层面做“最后N行”的增量截断,超时时把已有的有价值输出先写回探索图,再终止LLM调用,而不是一刀切。
4. 资产图关联索引
assets表依赖task_ids[]数组做任务归属,exploration_anchors做节点-资产关联,但资产之间的关联(如子域名→IP→服务)只能在应用层靠多次查询拼出来。
建议:加一张轻量的asset_edges表表达资产间拓扑(domain→resolves_to→ip、ip→hosts→service),让资产图真正可高效遍历。
5. 拦截规则优先级缓存
拦截规则每次变更需要手动Invalidate()重载。若规则数量增多,每次Match()逐条遍历会有性能损耗。
建议:按工具名分组建立二级索引(toolName → []compiledRule),匹配时只遍历目标工具对应的规则子集

05图片


其他项目推荐

建议优先看红色加粗项目
                  属性
GitHub 地址
简介
自主渗透框架
https://github.com/vxcontrol/pentagi
可自托管的多代理渗透测试系统,自动执行侦察、漏洞发现、利用与报告
自主渗透框架
https://github.com/GreyDGL/PentestGPT
基于大语言模型的自动化渗透测试与 CTF 挑战框架,支持多阶段流水线
自主渗透框架
https://github.com/usestrix/strix
开源 AI 渗透测试工具,通过自主 Agent 动态运行代码、发现并验证漏洞
自主渗透框架
https://github.com/GH05TCREW/pentestagent
面向黑盒安全测试的 AI Agent 框架,支持 Assist/Agent/Crew 多模式与 MCP 集成
自主渗透框架
https://github.com/aliasrobotics/cai
轻量级网络安全 AI 框架,支持 300+ LLM 模型,模块化 Agent 设计
自主渗透框架
https://github.com/Autumn-27/ARTEX
AI 自主渗透测试系统(Go 后端 + Next.js 前端),百度“agent+”攻防挑战赛冠军项目
自主渗透框架
https://github.com/samugit83/redamon
自托管 AI 渗透测试框架,将攻击面映射为图,自动利用并生成修复 PR
自主渗透框架
https://github.com/KeygraphHQ/shannon
面向 Web 应用与 API 的 AI 渗透测试工具,结合白盒源码分析与黑盒动态利用
自主渗透框架
https://github.com/passer-W/ctfSolver
CTF 自动解题框架,五类 Agent 协同,基于场景化设计
多智能体红队编排
https://github.com/elder-plinius/T3MP3ST
多智能体红队编排平台,将现有编码助手转化为自主漏洞研究循环
黑板架构 / 状态空间搜索
https://github.com/oritera/Cairn
基于黑板架构与事实-意图图的通用状态空间搜索引擎
多角色协作
https://github.com/m-sec-org/BreachWeave
面向智能渗透测试的多 Agent 协作架构,采用 Manager/Solver/Observer 角色解耦
Orchestrator + MCP
https://github.com/yhy0/ChYing-agent
Orchestrator 架构,调度浏览器 / C2 / 逆向子 Agent,基于 MCP 协议
Eino + MCP + 知识库
https://github.com/Ed1s0nZ/CyberStrikeAI
基于 Go 的 AI 原生安全测试平台,融合 Eino 智能体、MCP 原生工具与 RAG 知识库
规划者-执行者-观察者 / 图认知推理
https://github.com/SanMuzZzZz/LuaN1aoAgent
基于状态感知与因果推理的自主渗透测试 Agent,采用 P-E-R 框架与因果图谱推理
终端编程代理
https://github.com/anthropics/claude-code
终端中的 Agentic 编程工具,理解代码库并通过自然语言执行编码任务
模块化 Agent 工具包
https://github.com/earendil-works/pi
模块化 Agent 工具包与编码 CLI,从模型调用到编码智能体的完整工具箱
工具编排 / MCP 平台
https://github.com/0x4m4/hexstrike-ai
基于 MCP 的高级渗透测试框架,集成 150+ 安全工具与 12+ 自主 AI Agent
工具编排 / MCP 平台
https://github.com/ASCIT31/Dark-Moon
开源自主 AI 渗透测试平台,通过 Markdown 剧本与 MCP 编排 80+ 攻击工具
工具编排 / MCP 平台
https://github.com/FuzzingLabs/mcp-security-hub
面向 AI 助手的开源 MCP 服务器集合,涵盖 Nmap、Ghidra、Nuclei、SQLMap 等工具
工具编排 / MCP 平台
https://github.com/ktol1/RedTeam-MCP
通过 MCP 协议实现 AI 驱动的自主红队与内网渗透自动化框架
Agent Skills
https://github.com/0xSteph/pentest-ai-agents
28+ Claude Code 子代理集合,将 Claude 转化为进攻性安全研究助手
汇总清单
https://github.com/insidetrust/awesome-ai-pentest
AI 渗透测试资源的 Awesome 清单,持续收录相关工具与研究
汇总清单
https://github.com/EvanThomasLuke/Awesome-AI-Hacking-Agents
64+ AI 黑客 Agent 清单,面向安全研究者的策展列表
学术极简框架
https://github.com/ipa-lab/hackingBuddyGPT
学术极简框架,帮助安全研究者用 50 行以内的代码使用 LLM 进行安全测试

06图片


其他

谁TM能打过AI,俺不中咧。

转载声明:本文转载自原发布平台 (作者:绿洲安全), 原文标题《手把手教你本地搭建ARTEX及自动化渗透项目推荐》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。