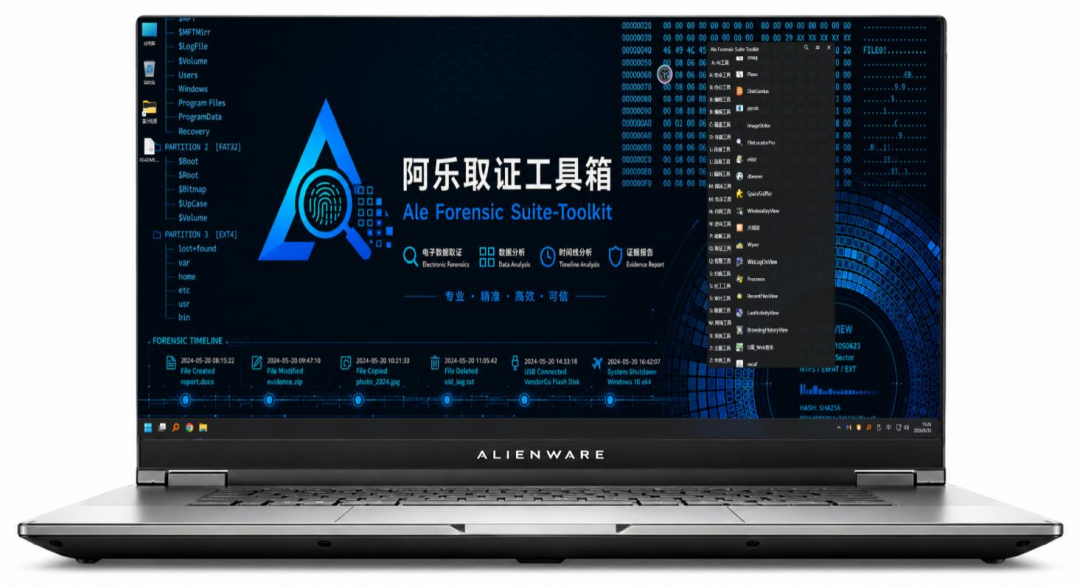
平台:Windows 11 VM 专注方向:Digital Forensics
版本:v20260629 工具数量:500+ 属性:武器库
(直接复制的Readme,不再费时间排版,GitHub上看展示效果好点)
💡 项目愿景
Ale Forensic Suite Toolkit(阿乐取证工具集,简称 AFST) 是一个专为取证人员打造的 AI 赋能的开箱即用工具集成环境。
本项目基于 makoto56/penetration-suite-toolkit 二次开发,在原 Windows 安全工具虚拟机基础上,针对数字取证、电子数据取证、应急响应、CTF Forensics、恶意代码分析场景进行深度定制。
💎 核心价值
- AI 赋能
:集成 Claude Code + IDA MCP + JADX MCP + CTF/安全 Skills,AI 辅助逆向分析与取证 - 开箱即用
:无需繁琐配置,一键启动所有取证工具 - 环境隔离
:虚拟机环境 + Python venv,避免工具污染主机系统 - 场景全覆盖
:支持电子数据取证、应急响应、CTF 取证、恶意代码分析 - 持续更新
:基于真实 WP 调研,优先更新高频实战工具
🎯 适用场景
- 电子数据取证
:手机取证、计算机取证、网络取证 - 应急响应
:入侵排查、日志分析、恶意代码分析 - CTF 取证竞赛
:Misc、Forensics 方向题目环境 - 取证比武
:公安、司法、企业安全取证演练 - 安全培训
:取证技能培训、实验室环境搭建 - 恶意代码分析
:APK、EXE、内存 dump 分析
🔥 解决的痛点
- 找工具难
:取证现场需要临时找工具,浪费宝贵时间 - 环境污染
:工具安装卸载繁琐,重装系统后需要重新配置 - 比武应急
:取证比武、竞赛、演练时需要快速部署标准化环境 - 版本混乱
:工具版本不一致,依赖冲突难以解决 - 分析瓶颈
:复杂样本分析耗时,缺少 AI 辅助效率低下 - 技能缺口
:CTF 涉及多个方向,工具和技巧需要不断学习积累
📥 获取最新版本
下载方式
关注公众号「阿乐取证工具集」回复666获取最新版本下载链接
🔄 持续更新:每次更新会在公众号首发最新版本下载链接 📢 更新通知:及时获取工具更新、使用技巧、取证案例分享 💬 技术交流:获取取证技术文章、CTF WriteUp、工具教程 🎯 问题反馈:遇到问题可在公众号留言反馈
提示:镜像文件较大,使用百度网盘会员下载,更多下载方式等待补充
🚀 快速开始
1. AI 辅助逆向分析
步骤 1:启动 JADX 或 IDA
# 启动 JADX-GUI(APK 分析)C:\Penetration\AndroidTools\Jadx\jadx-gui-1.5.5.exe# 或启动 IDA Pro(二进制分析)C:\Penetration\ReverseTools\IDAPro\ida64.exe
步骤 2:打开待分析文件
在 JADX/IDA 中打开 APK/EXE 文件
步骤 3:配置 CC Switch(重要)
在使用 Claude Code 前,需要配置 CC Switch 连接 AI 中转站或 API 接口
步骤 4:在 Claude Code 中提问
”分析 test.apk 的主要功能””分析 test.apk 的回连地址””这个test.exe使用了什么加密算法?””列出所有调用 System.loadLibrary 的位置”
Claude 会自动通过 MCP 协议调用 JADX/IDA,返回分析结果。
2. 移动端动态分析
启动 Frida 环境
cd C:\Penetration\AndroidTools.\start_frida_ldplayer.ps1
脚本会自动:
连接雷电模拟器 启动 Frida Server 设置端口转发 启动 fridaUiTools
3. iOS 取证分析
# 双击桌面快捷方式 ”iLEAPP GUI”# 或运行C:\Penetration\ForensicsTools\iLEAPP\iLEAPP-GUI.bat# 命令行方式cd C:\Penetration\ForensicsTools\iLEAPP.\iLEAPP-CLI.batileapp -i ”D:\iOS_Data” -o ”D:\Results” -t fs
4. Windows 取证分析
# 使用 Plaso 生成时间线cd C:\Penetration\ForensicsTools\Plaso.\start.batlog2timeline.exe timeline.plaso D:\evidence\# 导出为 CSVpsort.exe -o l2tcsv -w timeline.csv timeline.plaso
🎬 演示视频
💻 AI 分析 EXE 演示
展示如何使用 Claude Code + JADX MCP 自动分析 Android 应用
📱 AI 分析 APK 演示
展示如何使用 Claude Code + IDA MCP 自动分析二进制文件
视频位置:
虚拟机内: C:\Penetration\ForensicsTools\Forensic_Knowledge_Base\演示视频\桌面快捷方式:双击 视频取证工具可快速访问
🆕 更新说明
✨ AI 分析能力大幅增强
🤖 Claude Code 深度集成
- 安装 Claude Code
:官方 AI 编程助手,支持代码分析、自动化脚本编写 - Cursor AI 编辑器
:AI 驱动的代码编辑器,支持自然语言编程
🔍 逆向分析 AI 加持
- IDA Pro MCP 集成
:Claude 可直接调用 IDA 分析二进制文件 支持函数分析、交叉引用查询、结构体解析 AI 辅助识别加密算法、恶意代码模式 - JADX MCP 集成
:Claude 可直接分析 APK 文件 自动反编译、代码搜索、组件分析 AI 辅助识别恶意行为、隐私泄漏
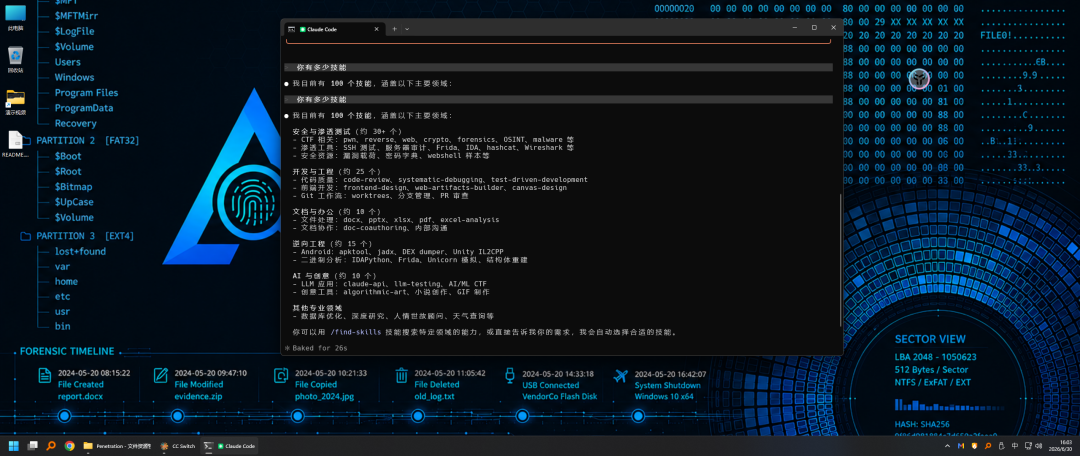
📚 CTF 与安全技能库(100+ Skills)
集成四大技能仓库,Claude 自动调用相关技能:
- ctf-skills
(19 个技能)
密码学、Web、Pwn、逆向、取证、Misc、OSINT、AI/ML 安全
- awesome-skills-security
(7 个工具技能)
模糊测试、密码字典、Payload、WebShell、用户名字典
- secknowledge-skill
(中文安全知识库)
WooYun 88,636 真实漏洞案例 OWASP Top 10 + GAARM AI 风险框架
- SecSkills
(道一安全团队知识库)
Skills 技能库概览:涵盖 100+ 个技能,持续更新中。包括:
- 安全渗透测试
(约 30+ 个):CTF 相关、Pwn、逆向、Web、密码学、取证、OSINT、恶意代码分析等 - 开发与调试
(约 25 个):代码审查、系统调试、测试驱动开发、前端开发、Canvas 设计、Git 工作流等 - 文档协作
(约 15 个):docx、pptx、xlsx、PDF、Excel 分析、协同创作等 - 逆向工程
(约 15 个):Android APK、JADX、IDA、DEX dumper、Unity IL2CPP、二进制分析、Frida、Unicorn 模拟等 - AI 与创意
(约 18 个):LLM 应用、Claude API、算法艺术、小说创作、GIF 制作等 - 其他专业领域
:数据库系统、深度研究、人格世观建模、天气查询等
🛠️ 新增核心取证工具
📱 移动端取证
- iLEAPP v0.15.0
:iOS 取证神器,支持 300+ 工件分析(GUI + CLI) - ALEAPP v4.1.0
:Android 取证工具,完整分析 Android 数据 - Frida 16.7.19 + fridaUiTools
:动态分析框架,已配置雷电模拟器 - JADX v1.5.5 + MCP
:APK 反编译,支持 AI 辅助分析
💾 磁盘与内存取证
- Arsenal Image Mounter
:镜像挂载工具,支持只读挂载 - VeraCrypt v1.26.7
:加密卷管理与破解 - AVML
:Linux 内存采集工具 - DumpIt
:Windows 内存转储工具 - Velociraptor v0.73
:端点取证与响应平台
🔐 密码与加密分析
- Passware Kit 2022
:商业级密码恢复工具 - HashMyFiles
:文件哈希计算与校验 - Navicat 密码查看器
:数据库密码解密 - FinalShell 密码解密
:SSH 工具密码提取
📊 数据分析与恢复
- R-Studio v9.3
:专业数据恢复工具 - 万兴易修
:损坏文件修复工具 - DBever CE
:通用数据库管理工具 - SpaceSniffer
:磁盘空间可视化分析
🌐 网络与流量分析
- Zui (Brim)
:Zeek 日志分析工具,可视化流量分析 - NetworkMiner
:网络取证分析工具 - CTF-NetA
:CTF 流量分析工具包 - ApacheLogsViewer
:Apache/IIS/Nginx 日志可视化分析工具
🔬 恶意代码分析
- Capa v7.5
:恶意软件能力检测工具 - ImHex v1.35
:现代化十六进制编辑器 - PEStudio v9.66
:PE 文件静态分析 - YARA
:恶意软件模式匹配 - Python 逆向工具
:pycdc、pyinstxtractor
📁 文件取证工具
- ExifTool + GUI
:元数据提取与分析 - EFDD v2024
:邮件取证与分析 - FileLocator Pro
:文件内容搜索 - Document Tools
:Office 文档分析套件
🔍 系统取证工具
- Eric Zimmerman Tools
:Windows 取证工具全家桶 RECmd、PECmd、EvtxECmd、RegistryExplorer 等 - Plaso (log2timeline)
:时间线分析工具 - Hayabusa
:Windows 事件日志威胁狩猎 - The Sleuth Kit
:文件系统取证工具包 - Scalpel
:文件雕刻恢复工具
🧰 应急响应工具
- 火绒剑
:行为监控与分析 - PCHunter (系统工具)
:Rootkit 检测 - Process Monitor
:进程监控工具 - WebShellKiller
:Webshell 查杀
🎨 辅助工具
- uTools
:效率工具集合(集成多个插件) - Recaf v4.0
:Java 字节码编辑器 - 离线经纬度查询
:GPS 坐标分析 - 星号密码查看器
:密码显示工具 - RecentFile 查看器
:最近文件记录
🔧 系统优化与更新
💻 基础软件更新
- Windows 11 系统补丁
:更新至 2026 年 6 月最新版 - Chrome 浏览器
:升级至 136.0.7103.114 - KMS 激活工具
:更新至最新版本 - Cherry Studio v1.3.12
:AI 聚合工具
🔨 环境配置优化
- ADB 全局命令
:永久添加到系统 PATH,无需手动配置 - Python 虚拟环境
:所有工具独立 venv,避免依赖冲突 - 快捷启动脚本
:所有工具配备一键启动脚本 - 桌面快捷方式
:常用工具添加桌面图标
🚀 特色功能
🤖 AI 取证分析工作流
1. 启动 JADX-GUI / IDA Pro2. 打开待分析的 APK / EXE 文件3. 配置 CC Switch 连接 AI 中转站/API 接口4. 在 Claude Code 中直接询问:- ”分析这个 APK 的主要功能”- ”查找可疑的加密函数”- ”列出所有网络请求”- ”识别这个函数的作用”5. Claude 自动调用 MCP 工具,返回分析结果
📱 移动端动态分析流程
1. 启动雷电模拟器2. 运行 start_frida_ldplayer.ps13. 使用 Claude 辅助编写 Frida 脚本
🔍 综合取证分析流程
1. 使用 iLEAPP/ALEAPP 快速提取工件2. 用 Arsenal Image Mounter 挂载镜像3. Eric Zimmerman Tools 分析 Windows 痕迹4. Plaso 生成时间线5. 使用 Claude 辅助编写分析报告
🖼️ 界面预览
主界面展示
AFST 主界面与壁纸
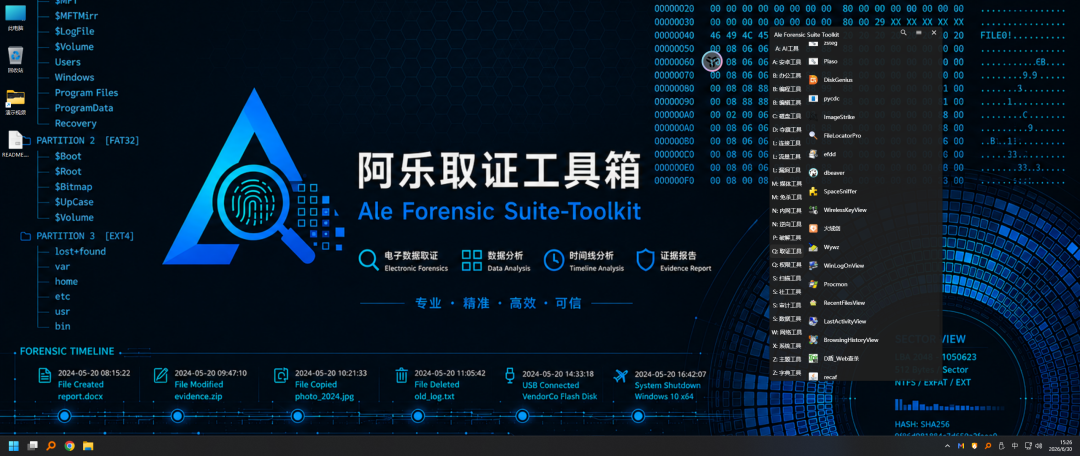
精心设计的 AFST 主题壁纸,展现专业取证工具集的视觉风格
Kali Linux 集成环境
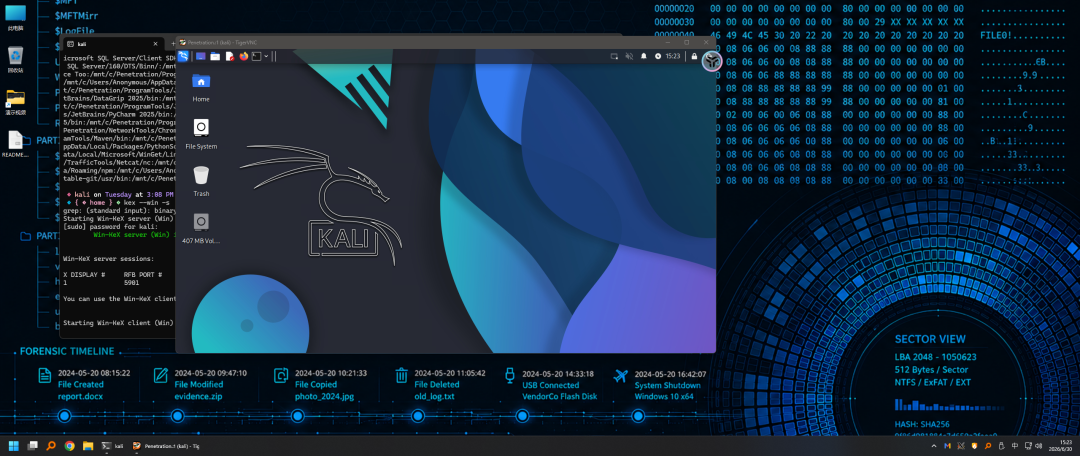
WSL Kali Linux 2025.1 完整集成
用户账号: kali/ 密码:kaliRoot 账号: root/ 密码:root启动桌面:运行 kex --win -s命令开启 Kali 桌面环境集成常用取证和渗透测试工具
工具组织与管理
全部工具目录结构
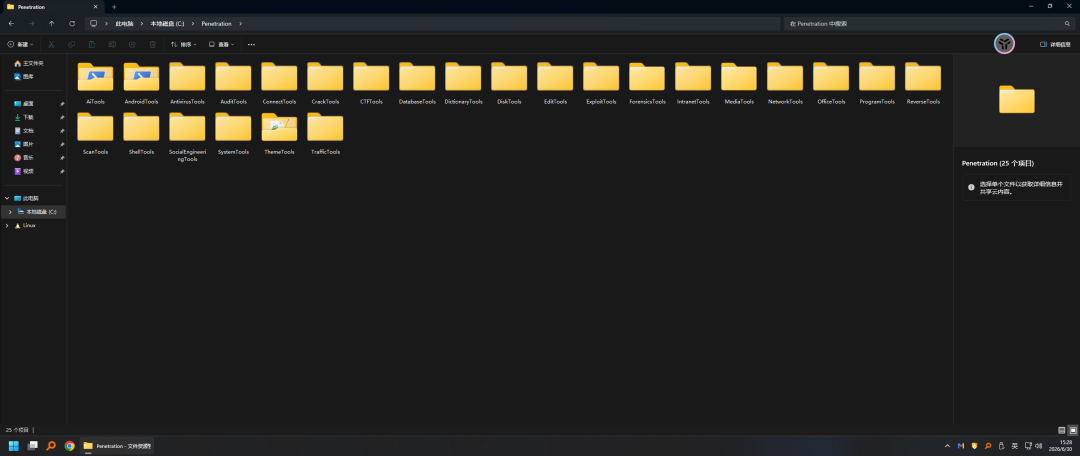
25 个工具分类文件夹,涵盖 AI 工具、安卓工具、免杀工具、审计工具、连接工具、破解工具、CTF 工具等
取证工具详细列表
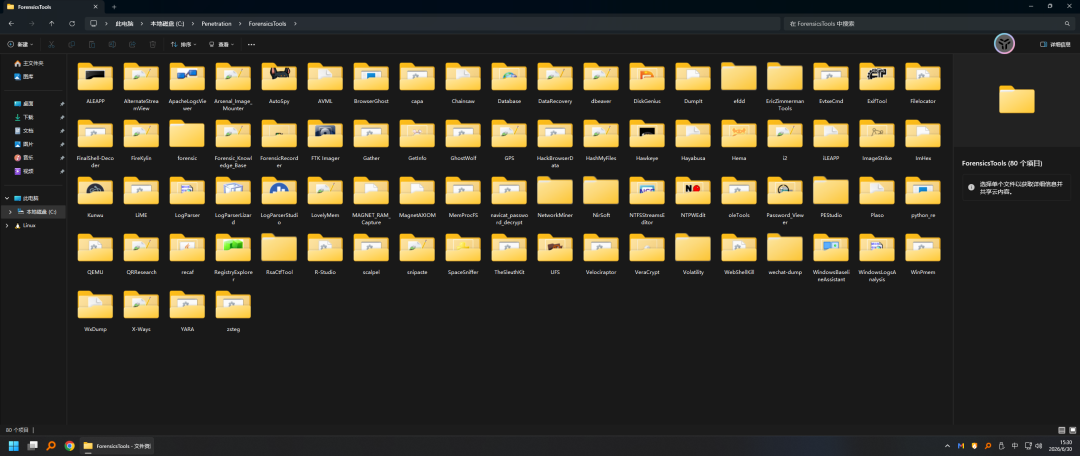
ForensicsTools 目录包含 80+ 取证工具,包括 iLEAPP、ALEAPP、Autopsy、Volatility、MemProcFS 等核心取证工具
uTools + 开始菜单 + Maye 分类
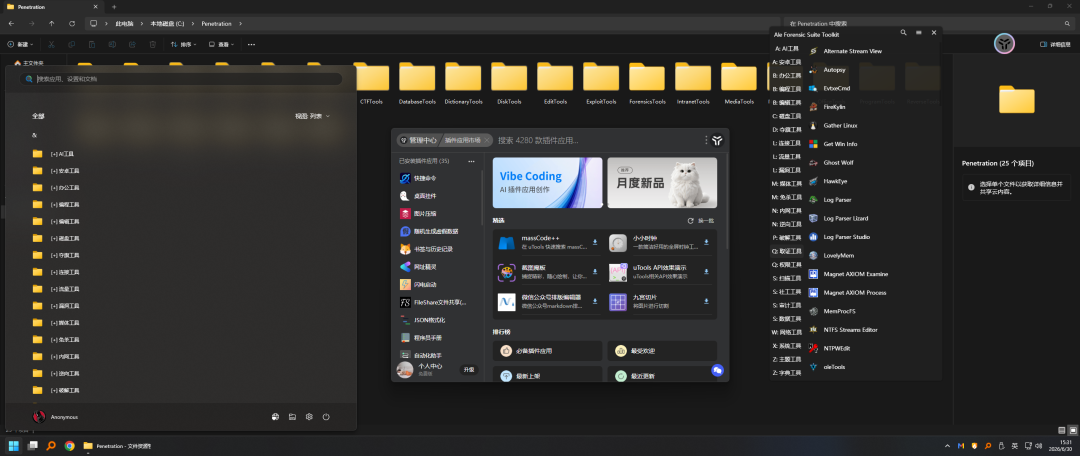
uTools 效率工具集成多插件,开始菜单完整展示 AFST 工具树,Maye 快捷启动工具按字母索引分类
在线资源与书签
Markoob 书签管理 - 电子取证分类
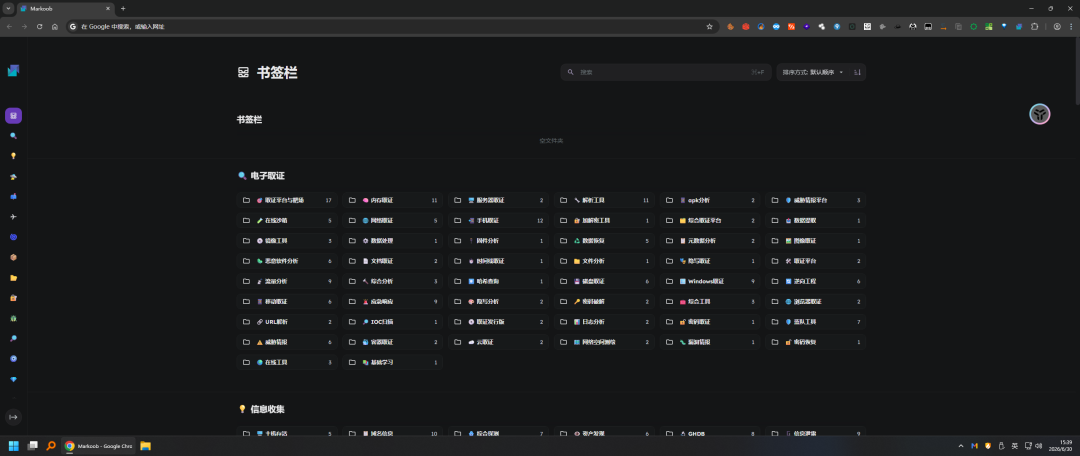
精心整理的电子取证在线资源,包括数据存储分析、APK 分析、密码破解、内网取证、Windows 取证等 30+ 分类
Markoob 书签管理 - 渗透与工具分类
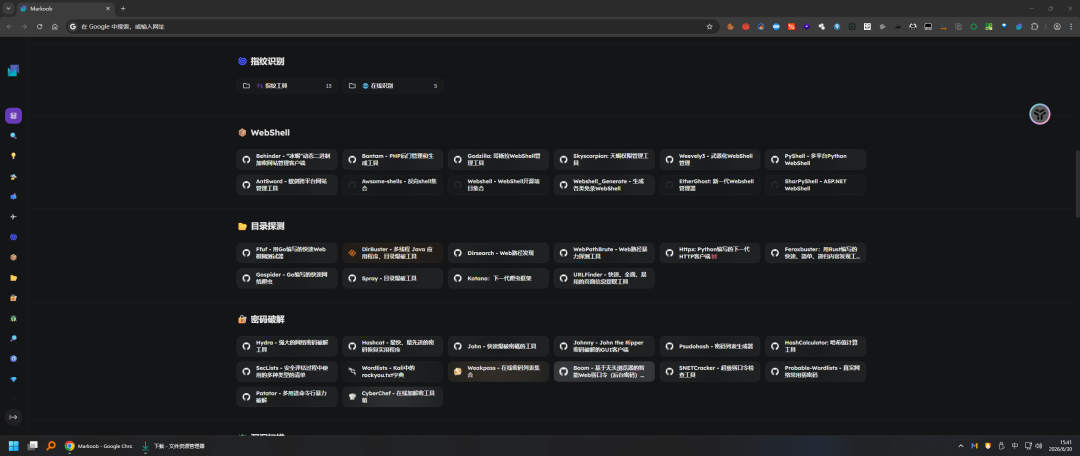
涵盖目录探测、子域名探测、WebShell、密码破解、CTF 入门、信息收集等安全测试在线资源和工具仓库
系统性能
资源占用情况
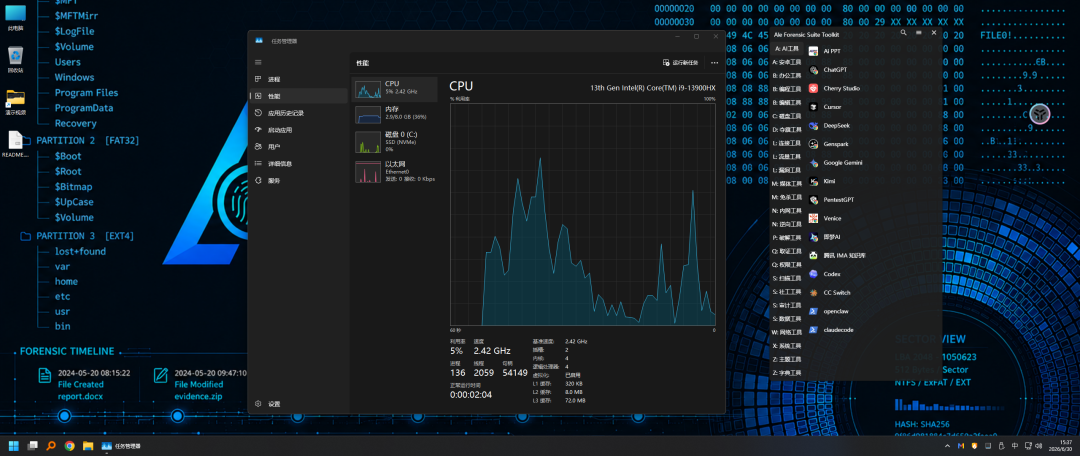
系统经过深度优化,CPU 和内存占用率低,确保取证工具流畅运行
📊 调研依据
为避免"凭感觉加工具",本仓库整理了取证 WP 与工具出现频率调研,作为工具更新依据:
取证 WP 与工具频率调研说明:research/forensics-tool-survey/README.md WP 原始链接表:research/forensics-tool-survey/wp_links.csv 工具频率总表:research/forensics-tool-survey/tool_frequency_total.csv DIDCTF 工具数据库:research/forensics-tool-survey/didctf_tool_database.csv
调研数据来自以下站点:
Yagami 西电取证平台 DIDCTF 取证平台
工具使用频率 Top 50
基于真实取证 WP 统计,以下是出现频次最高的 50 个工具(✅ 表示已集成到 AFST):
统计说明:
- 出现次数
:该工具在所有调研 WP 中被提及的总次数 - 已集成
:✅ 表示已内置在 AFST 中,❌ 表示未集成 - 商业工具
:火眼、盘古石、美亚、取证大师等商业平台/工具作为参考 - 未集成原因
:环境依赖复杂、需容器部署、虚拟机嵌套、功能重复等
覆盖率:Top 50 工具中,适合集成的开源/商业工具覆盖率达到 90%+
🔧 工具清单
📖 完整工具列表:
- 在线查看
:原项目工具清单(包含所有渗透测试工具的详细介绍) - 本地查看
:docs/original-pst-README.md(原项目 README 本地副本) 本项目基于原渗透工具集,额外增强了取证、应急响应、AI 辅助分析能力。下方列出的是 AFST 特色工具和核心取证工具。
🤖 AI 工具 (C:\Penetration\AiTools)
| Claude Code | ||
| Cursor | ||
| CherryStudio | ||
| CTF Skills | ||
| IDA MCP Server | ||
| JADX MCP Server |
📱 移动端取证 (C:\Penetration\AndroidTools & ForensicsTools)
| iLEAPP | ||
| ALEAPP | ||
| JADX-GUI | ||
| Frida | ||
| fridaUiTools | ||
| 雷电模拟器 | ||
| AndroidKiller | ||
| ApkToolPlus |
💾 磁盘与镜像取证 (C:\Penetration\ForensicsTools)
| Arsenal Image Mounter | ||
| Autopsy | ||
| FTK Imager | ||
| DiskGenius | ||
| R-Studio | ||
| VeraCrypt | ||
| QEMU |
🧠 内存取证 (C:\Penetration\ForensicsTools)
| Volatility 2 | ||
| Volatility 3 | ||
| MemProcFS | ||
| WinPmem | ||
| AVML | ||
| DumpIt | ||
| LiME | ||
| GhostWolf |
🖥️ Windows 取证 (C:\Penetration\ForensicsTools)
| Eric Zimmerman Tools | ||
| RegistryExplorer | ||
| EvtxECmd | ||
| Hayabusa | ||
| Log Parser Studio | ||
| NTFSStreamsEditor | ||
| NTPWEdit | ||
| Plaso (log2timeline) |
🌐 网络与流量取证 (C:\Penetration\TrafficTools & ForensicsTools)
| Wireshark | ||
| NetworkMiner | ||
| Zui (Brim) | ||
| CTF-NetA | ||
| ApacheLogsViewer |
🔐 密码恢复与破解 (C:\Penetration\CrackTools)
| Hashcat | ||
| John the Ripper | ||
| Passware Kit | ||
| HashMyFiles | ||
| HackBrowserData | ||
| Navicat 密码查看器 | ||
| FinalShell 密码解密 |
🔬 恶意代码分析 (C:\Penetration\ReverseTools & ForensicsTools)
| IDA Pro | ||
| Ghidra | ||
| x64dbg | ||
| Capa | ||
| PEStudio | ||
| DetectItEasy | ||
| ImHex | ||
| dnSpy | ||
| pycdc + pyinstxtractor |
📁 文件分析与恢复 (C:\Penetration\ForensicsTools)
| The Sleuth Kit | ||
| Scalpel | ||
| Binwalk | ||
| ExifTool + GUI | ||
| oletools | ||
| EFDD | ||
| FileLocator Pro | ||
| Document Tools | ||
| 万兴易修 | ||
| ImageStrike |
🗄️ 数据库取证 (C:\Penetration\DatabaseTools & ForensicsTools)
| DBever Community Edition | ||
| Navicat Premium | ||
| SQLite Browser | ||
| HeidiSQL |
🛡️ 应急响应工具 (C:\Penetration\ForensicsTools)
| Velociraptor | ||
| FireKylin | ||
| GetInfo | ||
| Hawkeye | ||
| 火绒剑 | ||
| PCHunter | ||
| Process Monitor | ||
| WebShellKiller |
🎭 隐写与 CTF (C:\Penetration\CTFTools)
| Stegsolve | ||
| Steghide | ||
| zsteg | ||
| Binwalk | ||
| CyberChef | ||
| CTFCrackTools | ||
| QRResearch |
💬 聊天与社交取证 (C:\Penetration\ForensicsTools)
| WxDump | ||
| BrowserGhost |
🧰 辅助工具 (C:\Penetration\各目录)
| uTools | ||
| SpaceSniffer | ||
| Everything | ||
| Recaf | ||
| 星号密码查看器 | ||
| RecentFile 查看器 | ||
| GPS 经纬度查询 |
💻 系统环境
基础信息
- 操作系统
:Windows 11 Workstation 24H2 x64 - WSL 子系统
:Kali Linux 2025.1(完整安装) - 推荐配置
: VMware 17.x 或更高版本 内存:8 GB 以上 硬盘:300 GB SSD 处理器:支持 CPU 虚拟化(Intel VT-x / AMD-V)
已安装运行环境
- Python
:2.7 / 3.8 / 3.13(多版本共存,虚拟环境隔离) - Java
:JDK 8 + JDK 21 - Node.js
:v22.16.0 - Go
:v1.24.3 - Rust
:v1.87.0 - .NET Framework
:完整安装 - Microsoft Visual C++
:2008-2022 运行库 - 数据库
:MariaDB、SQL Server 2022、PostgreSQL、Oracle 23ai、Redis、Neo4j
虚拟环境说明
所有 Python 工具采用独立虚拟环境(venv),避免依赖冲突:
Windows 工具: 项目目录\win\文件夹Kali 工具: 项目目录\kali\文件夹所有工具配备 start.bat一键启动脚本,自动激活虚拟环境
📚 学习资源
🛠️ 工具使用指南(必读)
📖 docs/afst-forensics-tools.md - 取证工具详细使用手册
包含完整的工具使用说明,支持在 Claude Code / CodeX 中直接引用,涵盖:
核心取证工具使用方法 移动端取证与 CTF 工具 内网渗透与逆向分析 AI 辅助分析工作流
在 AI 中使用:
@docs/afst-forensics-tools.md 应急响应推荐哪些工具@docs/afst-forensics-tools.md Volatility 怎么用@docs/afst-forensics-tools.md JADX 如何配合 AI 分析
📚 离线资源
取证实录
位置: C:\Penetration\ForensicsTools\ForensicRecorder\包含取证实录电子期刊
离线知识库
位置: C:\Penetration\ForensicsTools\Forensic_Knowledge_Base\包含取证技术文档、工具手册、案例库
在线资源书签
浏览器书签已导入,包含: 取证平台:DIDCTF、西电取证、Yagami 工具文档:官方手册、GitHub 仓库 学习资源:博客、论坛、视频教程
🔄 历史更新
2026.06.29 更新
详见本文档「更新说明」章节
2025.06.06 更新(原作者)
由于微软即将对 Windows 10 结束技术支持,使用 Windows 11 母盘镜像制作 所有运行库、系统组件、安装软件、脚本类工具均升级至最新版本 去除部分长期未更新、使用效果不佳的工具 优化扫描器、数据库等工具自启动后台服务占用系统资源过大的问题 重构工具的快捷方式,运行时显示详细使用参数及方法
🤝 参与贡献
欢迎通过 Issue 或 Pull Request 参与维护。推荐提交内容包括:
- 新工具推荐
:说明用途、官网或仓库地址、许可证、适用场景 - 工具分类优化
:让取证、应急、CTF、逆向、流量等分类更清晰 - 安装和配置脚本
:优先选择官方来源、可复现、可校验的安装方式 - 文档修正
:补充工具说明、版本信息、使用注意事项和截图 - 镜像构建建议
:例如系统优化、快捷启动、环境变量和依赖隔离
详细贡献说明见 docs/CONTRIBUTING.md。
⚠️ 免责声明
本镜像仅面向合法授权的企业安全建设行为,如您需要测试本镜像,请自行搭建环境 在使用本镜像时,您应确保相关行为符合当地的法律法规,且已经取得了足够的授权 如果您在使用本镜像中产生任何非法行为,需自行承担相应后果,作者不承担任何法律连带责任 本镜像所使用的工具资源均来自于互联网整理,如果侵犯了您的知识产权,作者将第一时间删除
📧 联系方式
- 邮箱
:alenm1208@gmail.com - 微信
:jgotea - 公众号
:阿乐取证工具集
🎉 开箱即用,取证必备,AI 加持 🎉
Made with ❤️ by Alenm | Based on Penetration Suite Toolkit