【勒索预警】国庆期间15家国内企业被同一勒索家族集中上架,疑似针对上市公司

作者:solar应急响应团队 发布:2026-10-08 11:57 收录:2026-10-08 15:58 4 次阅读 约 5858 字
摘要:写在前面 本文首发于 Solar应急响应团队「州弟学安全、Moir」 ,转载请务必注明出处。 Solar应急响应团队由思而听(山东)网络科技有限公司组建,长期专注勒索病毒应急响应、攻击溯源与数据恢复,为遭遇突发勒索事件的企业提供7×24小时突发危机干预通道。…
推荐理由:本文涵盖「应急响应」、「勒索病毒」、「数据恢复」等多个主题,重点关注 应急响应。
图片

写在前面

本文首发于Solar应急响应团队「州弟学安全、Moir」,转载请务必注明出处。

Solar应急响应团队由思而听(山东)网络科技有限公司组建,长期专注勒索病毒应急响应、攻击溯源与数据恢复,为遭遇突发勒索事件的企业提供7×24小时突发危机干预通道。如企业正在遭受勒索攻击,可通过应急响应.cn(https://solarsecurity.cn/)或应急响应.com(https://www.solarert.com/)联系我们。

2026年10月初,Solar威胁情报中心监测到一个全新勒索组织REDPIPE的活动踪迹。国庆假期期间,该组织在其暗网站点集中上架了15家中国企业。截至目前,我们检索了国内外公开渠道,暂未发现针对该家族的任何公开分析,本文应为国内首篇关于REDPIPE勒索家族的公开披露。

阅读说明

按照惯例,本文对受害企业名称均不做公开,暗网站点地址不直接发布,我们正在处置的3家受害单位信息严格保密,配图中的敏感信息已做处理。文中统计数字截至发稿时,该站点数据仍在动态变化,请以实时状态为准。文中涉及攻击者身份的推断仅为基于现有证据的合理推测,供业界参考,不作为定论。

一、事件概述:国庆假期集中上架,目标指向中国企业

2026年10月初,Solar威胁情报中心监测到REDPIPE勒索组织活动,现有可见的最早受害记录可追溯至2026年9月20日。从攻击行为、暗网站点说明及受害者公布轨迹来看,REDPIPE属于典型的双重勒索组织,在入侵企业网络后,既窃取组织架构、财务资料、客户记录、内部邮件等有价值数据,又对受害者系统中的文件实施加密,以数据可用性破坏和敏感数据公开泄露形成双重施压。

需要重点关注的是该组织的上架节奏。10月6日凌晨我们首次查看其站点时,列出的受害者为10家。仅一天之后,10月7日的快照显示受害者总数变为16家。其中15家位于中国,1家位于韩国,15家中国企业的上架时间全部集中在国庆假期期间。站点的上架速度还在加快,这个数字大概率会继续增长。

此处必须严谨说明一点。该站点对受害企业名称做了掩码处理,也没有写明任何一家企业的官网地址,外界无法从站点直接确认这些企业的真实身份,我们也不会替攻击者去公开这份名单。但可以披露的是,目前我们正在处置的其中3家受害单位均为上市公司,且受灾情况比较严重。结合目标选择的集中度与后文勒索信的施压方式,我们合理推测,该勒索家族可能正将上市公司作为重点瞄准对象。

二、暗网站点分析:一套标准化的勒索流水线

REDPIPE在其暗网站点为每一名受害者建立独立Case ID,并设置赎金要求及公开倒计时,倒计时约为7天。站点设置Negotiating、Paid、Leaked三种状态,用于展示每起案件的处置进度并持续强化勒索压力。受害者在期限内付款后,该组织声称将删除所窃取数据并撤下相关页面,若拒绝付款或倒计时结束,则将完整数据包公开发布。
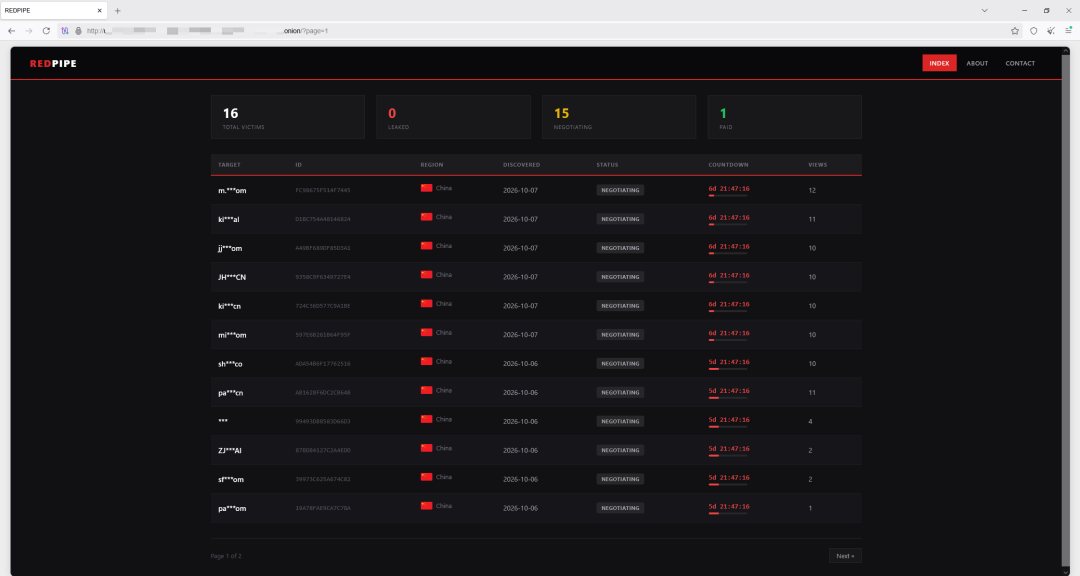
REDPIPE站点受害者列表第一页,10月7日快照显示总数16家,其中15起处于Negotiating状态
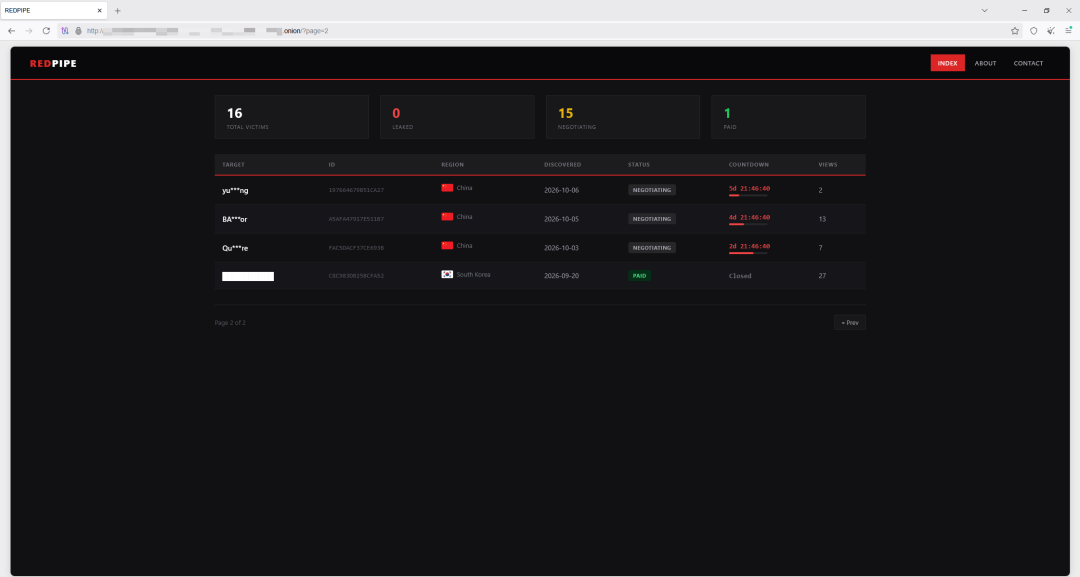
受害者列表第二页,唯一一起Paid状态为韩国企业,受害记录可追溯至9月20日

截至10月7日快照,该站点共列出16名受害者,其中15起处于Negotiating状态,1起显示为Paid,暂未出现Leaked案例。唯一显示完成支付的正是最早被上架的韩国企业。从目前公开样本看,该组织的目标表现出明显的东亚地区集中性,尤其集中针对中国企业。

2.1 服务说明页面:自称"交易平台",以声誉作为履约背书

站点首页的"Our Service"栏目以问答形式写成,措辞冷静且高度商业化。该组织自称"数据交易平台",声称"支付意味着删除,过期意味着公开,没有情绪,只有交易"。在"如何解决问题"一栏中,其明确表示这是一场商业交易,不接受讨价还价。在"你们会遵守承诺吗"一栏中,其以站点上标记为Paid的条目作为履约证明,声称自身依靠声誉运营,毁约对双方都没有好处。
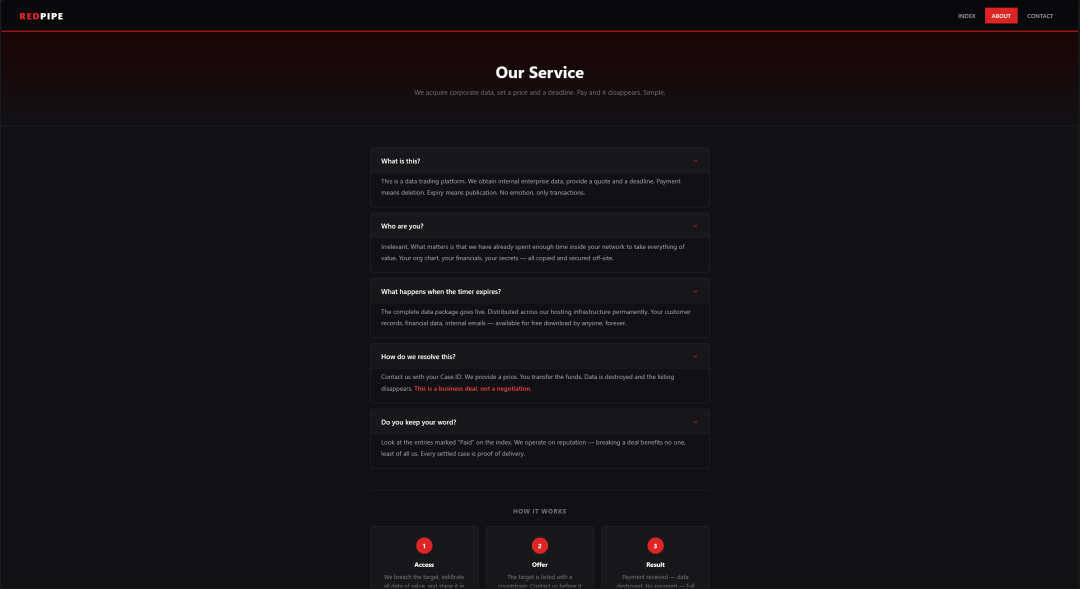
REDPIPE站点的服务说明页面,以问答形式写明交易规则,页面底部提示"你的公司已被列入名单,正在倒计时"

2.2 谈判提交页面:拒绝中间人,拒绝延期

站点的联系页面标题为"Talk or Leak",要求受害者提交Case ID、邮箱及消息,并声明只通过该渠道沟通,不接受中间人介入、不接受律师协商、不接受延期,页面底部的警告写明"倒计时归零时,数据公开即时生效且不可逆"。表单还设置了简单算术验证码,用于过滤自动化访问。
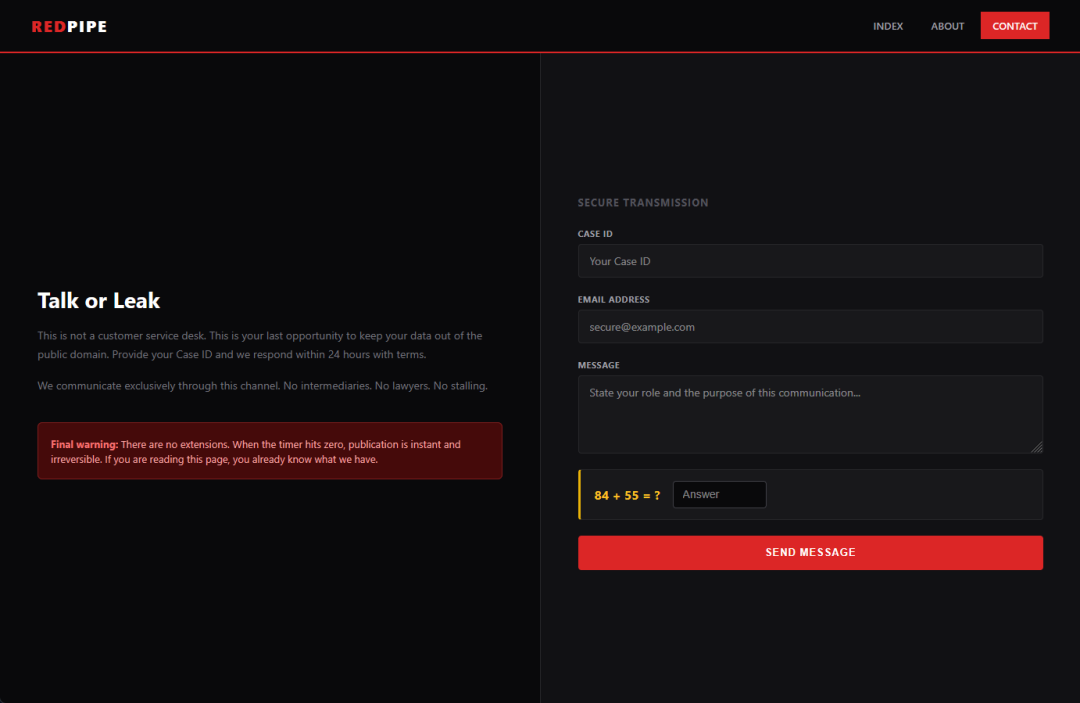
REDPIPE站点的谈判信息提交页面,声明不接受中间人与律师协商

三、勒索信分析:施压点精准对准上市公司软肋

Solar威胁情报平台于10月7日捕获该家族的勒索信文件How To Restore Your Files.txt,全文3912字符,标题为"INCIDENT NOTIFICATION - VERIFIED DATA EXTRACTION"。
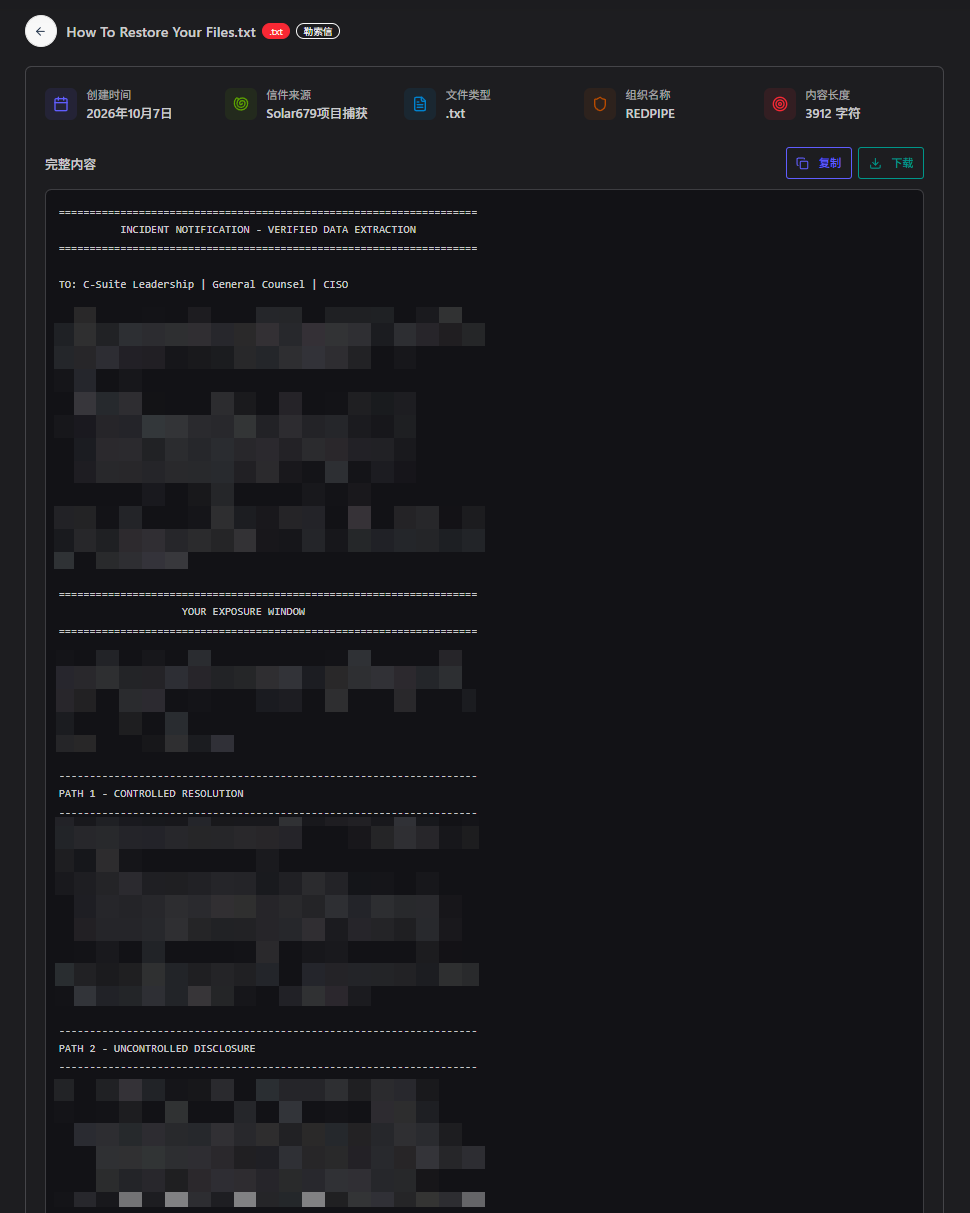
Solar威胁情报平台捕获的REDPIPE勒索信全文,敏感信息已处理

这封勒索信有几个值得注意的细节。

第一:收信对象直接写明"C-Suite Leadership | General Counsel | CISO",即企业高管层、总法律顾问和首席信息安全官,绕开了一线技术人员,直接对决策层喊话。

第二:信中声称掌握的内容包括客户个人信息与财务记录的完整数据库导出等。

第三,信中给出了两条路径。付款路径的承诺包括销毁全部窃取数据、提供一份说明入侵入口的完整渗透报告、不让任何监管机构、客户或合作伙伴知情。拒绝付款路径的威胁则包括将完整数据包发布至泄露站点、直接通知受害者排名前50的客户与合作伙伴、向GDPR监管机构及行业主管部门提起正式投诉、向财经与行业媒体分发新闻通稿。

把这几条威胁连起来看,监管披露、客户信任、媒体舆情,每一项都精准打在上市公司的痛点上。上市公司遭遇数据泄露后负有信息披露义务,一旦监管机构和媒体被主动通知,事件将直接演变为公告、问询乃至股价波动。攻击者显然清楚这一点,并把这种制度性压力折算进了勒索定价里。这也是我们推测其重点瞄准上市公司的重要依据之一。

四、一个疑点:站点源码中的俄语痕迹

在分析该站点前端源码时,我们发现了一个隐藏调试字段,data-debug="таймер"。"таймер"是俄语,意为"计时器",恰好对应站点核心的倒计时功能,说明该站点的开发过程中可能存在俄语语言环境或俄语开发人员参与。
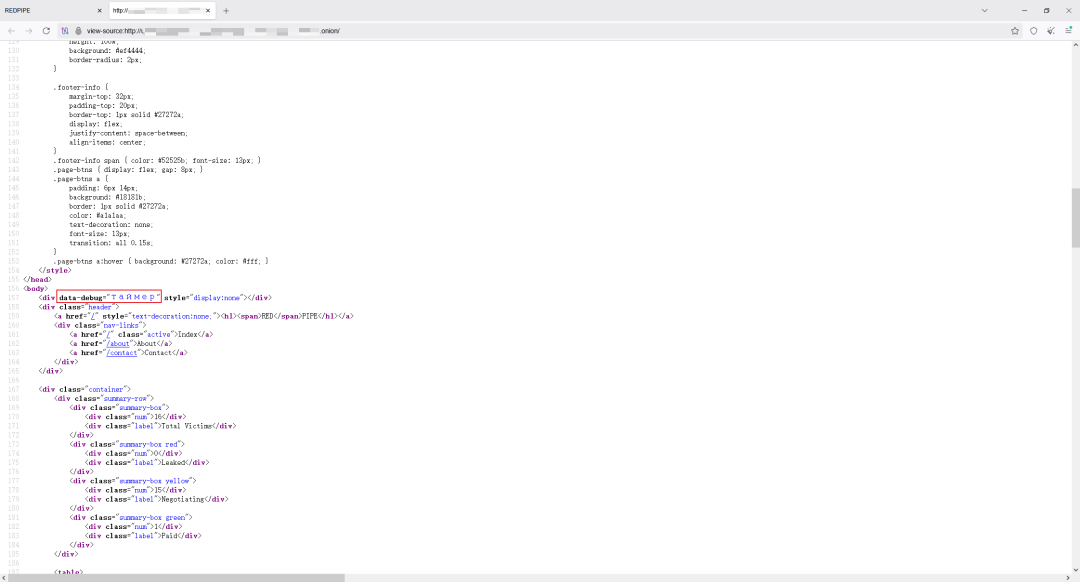
REDPIPE站点前端源码中的隐藏调试字段,data-debug="таймер"

对此我们持审慎态度,目前存在两种可能。

其一,该站点的开发确实有俄语区人员参与,考虑到勒索软件产业链的分工特性,攻击发起者与站点开发者未必是同一批人。

其二,这是攻击者故意留下的误导性痕迹,目的是把溯源视线引向俄语区,这种false flag手法在近年来的勒索事件中并不少见。现有证据不足以支撑定论,我们不做猜测性归因,将持续跟踪后续样本与基础设施的关联情况。

五、加密后缀特征

REDPIPE加密后的文件后缀为随机大小写英文与数字组合的9位字符,无固定家族标识,这也是该家族在终端侧较难通过后缀直接识别的原因之一。更多特征细节可前往Solar官网勒索家族库页面查看。

写在最后

REDPIPE的出现再次说明,勒索攻击的目标选择正在变得精细。从过去无差别的广撒网,到现在围绕上市公司的披露义务与舆情压力设计施压话术,攻击者对受害者的研究越来越深。上市公司及拟上市公司应当提高警惕,提前检查数据资产暴露面与备份有效性,遭遇勒索事件后第一时间留存证据并联系专业团队处置,避免因处置不当错过最佳窗口期。

由于互联网环境无法直接发布暗网链接,有需要跟踪该家族动态的读者,可订阅Solar威胁情报平台,我们将对该家族的TTPs进行持续更新,及时跟进后续进展。

也欢迎访问应急响应.com(https://www.solarert.com/),在取证工具页面免费下载Windows与Linux应急响应取证工具,在勒索家族库页面获取最新的勒索家族介绍与TTPs。更多官网功能介绍可阅读:【全面更新】Solar应急响应官网全新发布,应急工具、解密器、勒索家族库全部免费开放(文末抽奖)
应急响应.com取证工具页面
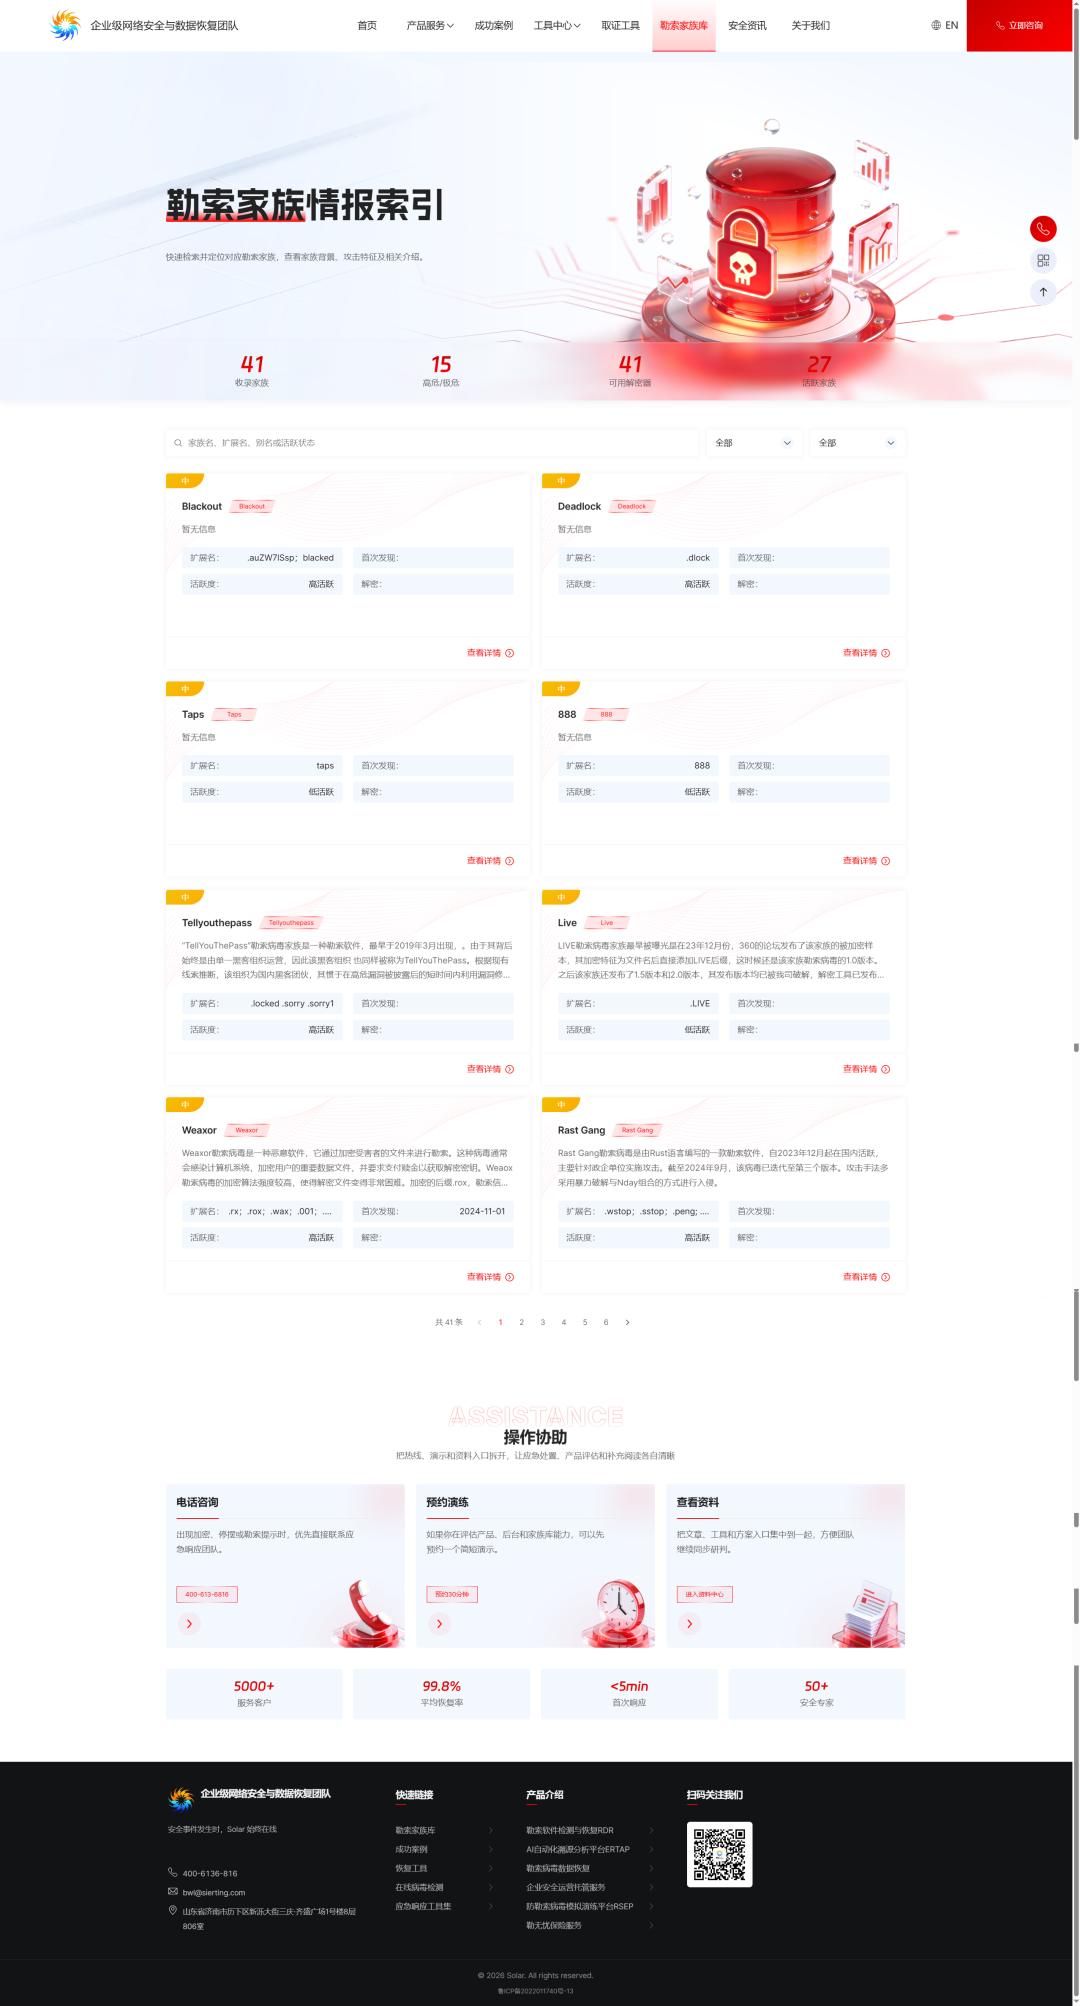
应急响应.com勒索家族库页面

如企业正在遭受勒索攻击,可拨打7×24小时应急热线400-6136-816,或通过应急响应.cn(https://solarsecurity.cn/)、应急响应.com(https://www.solarert.com/)联系我们。

文章撰写与优化:州弟学安全(徐龙州)

情报提供(威胁情报中心):Moir

排版优化:超级油麦

在企业日常的安全运维中,突发勒索病毒往往让人措手不及。遇到这种情况,正确的应急响应流程能够最大程度控制影响范围、降低数据损失。

这里为大家准备了一张完整的《勒索病毒应急处置指南》长图,建议各位安全从业者和IT运维人员收藏备用。如遇突发情况,请保持冷静,参考本图进行快速、规范的处置

附加资料下载: 防御与响应同样重要。扫描图末的二维码,还可以直接获取完整的《2025年勒索病毒年报》、《2026年勒索病毒上半年报》以及《勒索处置一体化》等专业文件,帮助大家深入了解当前的威胁趋势,提前做好防御规划。

安全无小事,掌握科学的处置流程,是我们应对突发安全事件最有效的武器。

以下是solar安全团队近期处理过的常见勒索病毒后缀:
收录时间

病毒家族

相关文章

2025/01/14

Medusalocker

【病毒分析】深入剖析MedusaLocker勒索家族:从密钥生成到文件加密的全链路解析

【病毒分析】新版勒索病毒MEDUSA LOCKER 首发深度分析

2025/01/15

Medusa

【病毒分析】“美杜莎”勒索家族:从入侵到结束的全流程深度解析
2024/12/11

weaxor

【病毒分析】新崛起的weaxor勒索家族:疑似mallox家族衍生版,深度解析两者关联!
2024/10/23

RansomHub

【病毒分析】Ransom Hub:唯一不攻击中国的2024全球Top1勒索家族——ESXi加密器深度解析

2024/11/23

Fx9

【病毒分析】Fx9家族首次现身!使用中文勒索信,熟练勒索谈判

2024/11/04

Makop

【病毒分析】揭秘.mkp后缀勒索病毒!Makop家族变种如何进行可视化加密?

2024/06/26

moneyistime

【病毒分析】使用中文勒索信及沟通:MoneyIsTime 勒索家族的本地化语言转变及其样本分析

2024/04/11

babyk

【病毒分析】BabyK加密器分析-Windows篇
【病毒分析】Babyk加密器分析-NAS篇
【病毒分析】Babyk加密器分析-EXSI篇
【病毒分析】Babuk家族babyk勒索病毒分析
【成功案例】利用多款国产内网渗透工具勒索数十台虚拟机的babyk解密恢复项目

2024/09/29

lol

【病毒分析】全网首发!全面剖析.LOL勒索病毒,无需缴纳赎金,破解方案敬请期待下篇!
【工具分享】.LOL勒索病毒再也不怕!完整破解教程分享+免费恢复工具首发

2024/06/10

MBRlock


【病毒分析】假冒游戏陷阱:揭秘MBRlock勒索病毒及其修复方法

2024/06/01

Rast gang


【病毒分析】Steloj勒索病毒分析

2024/06/01

TargetOwner

【病毒分析】技术全面升级,勒索赎金翻倍,新版本TargetOwner勒索家族强势来袭?

2024/11/02

Lockbit 3.0

【病毒分析】Lockbit家族Lockbit 3.0加密器分析
【成功案例】RDP暴露引发的蝴蝶效应:LockBit组织利用MSF工具及永恒之蓝漏洞进行勒索入侵
【成功案例】lockbit家族百万赎金不必付!技术手段修复被加密的数据库,附溯源分析报告
【病毒分析】繁体勒索信暗藏玄机!要价50万RMB赎金的Lockbit泄露版分析

2024/05/15

Wormhole

【病毒分析】Wormhole勒索病毒分析

2024/03/20

tellyouthepass

【病毒分析】locked勒索病毒分析
【病毒分析】中国人不骗中国人?_locked勒索病毒分析

2024/03/01

lvt

【病毒分析】交了赎金也无法恢复--针对国内某知名NAS的LVT勒索病毒最新分析

2024/03/04

phobos

【病毒分析】phobos家族2700变种加密器分析报告
【成功案例】某集团公司的Phobos最新变种勒索病毒2700解密恢复项目

【病毒分析】phobos家族faust变种加密器分析
【成功案例】某集团公司的Phobos最新变种勒索病毒jopanaxye解密恢复项目
【病毒分析】phobos家族Elbie变种加密器分析报告
2024/03/28

DevicData

【病毒分析】DevicData勒索病毒分析
【病毒分析】DevicData家族扩散:全球企业和机构成为勒索病毒头号攻击目标!


2024/02/27

live

【病毒分析】独家揭秘LIVE勒索病毒家族之1.0(全版本可解密)
【病毒分析】独家揭秘LIVE勒索病毒家族之1.5(全版本可解密)
【病毒分析】独家揭秘LIVE勒索病毒家族之2.0(全版本可解密)
2024/08/16

CryptoBytes

【独家破解】揭秘境外黑客组织的20美元锁机病毒:深度逆向分析+破解攻略!赎金?给你付个🥚

2024/03/15

mallox

【病毒分析】mallox家族malloxx变种加密器分析报告
【病毒分析】Mallox勒索家族新版本:加密算法全面解析
【病毒分析】全网首发!袭扰国内top1勒索病毒家族Mallox家族破解思路及技术分享
【成功案例】间隔数月双团伙先后利用某ERP0day实施入侵和勒索的解密恢复项目
【病毒分析】mallox家族rmallox变种加密器分析报告
【病毒分析】Mallox家族再进化:首次瞄准Linux,勒索新版本全面揭秘!

2024/07/25

BeijngCrypt

【病毒分析】全网首发!以国内某安全厂商名字为后缀的勒索病毒分析

2025/03/11

银狐

【病毒分析】潜伏在AI工具中的幽灵:银狐家族社工攻击的深度剖析

2025/03/07

CTF赛题

【病毒分析】伪造微软官网+勒索加密+支付威胁,CTF中勒索病毒解密题目真实还原!
【病毒分析】2024年网鼎杯朱雀组REVERSE02——关于勒索木马解密详解

2025/05/14
888
【病毒分析】888勒索家族再出手!幕后加密器深度剖析
2025/06/13
LockBit4.0
【病毒分析】缴纳了巨额赎金依旧无法解密?最新LockBit4.0解密器分析
【病毒分析】LockBit 4.0 vs 3.0:技术升级还是品牌续命?最新LockBit 4.0分析报告
2026/07/10

WannaHammer 3.0

【病毒分析】老同学发来的压缩包别乱点,文件被锁还当众社死播放颜色音频,WannaHammer"求锤"勒索套路拆解


勒索攻击作为成熟的攻击手段,很多勒索家族已经形成了一套完整的商业体系,并且衍生了多个分支团队,导致勒索病毒迭代了多个版本。而每个家族擅用的攻击手法皆有不同,TellYouThePass勒索软件家族常常利用系统漏洞进行攻击;Phobos勒索软件家族通过RDP暴力破解进行勒索;Mallox勒索软件家族利用数据库漏洞,如(mssql命令执行)及暴力破解进行加密,攻击手法极多防不胜防。


收录时间

相关文章

2024/12/12
【攻击手法分析】勒索病毒如何轻松绕过安全设备防线:第二篇-流量致盲,无声突破
2024/12/11
【攻击手法分析】勒索病毒如何轻松绕过安全设备防线:第一篇-驱动漏洞一击致命

有效的预防方法包括针对自身业务进行定期的基线加固、补丁更新及数据备份,在其基础上加强公司安全人员意识。


收录时间

相关文章

2024/06/27
【教程分享】勒索病毒来袭!教你如何做好数据防护

2024/06/24
【教程分享】服务器数据文件备份教程

案例介绍篇聚焦于真实的攻击事件,还原病毒家族的攻击路径和策略,为用户提供详细的溯源分析和防护启示;

收录时间

相关文章

2024/06/27
【案例介绍】赎金提高,防御失效:某上市企业两年内两度陷入同一勒索团伙之手
2024/01/26
【成功案例】某集团公司的Phobos最新变种勒索病毒jopanaxye解密恢复项目

2024/03/13
【成功案例】某集团公司的Phobos最新变种勒索病毒2700解密恢复项目

2024/04/01
【成功案例】间隔数月双团伙先后利用某ERP0day实施入侵和勒索的解密恢复项目

2024/04/26
【成功案例】利用多款国产内网渗透工具勒索数十台虚拟机的babyk解密恢复项目

2024/05/17
【成功案例】RDP暴露引发的蝴蝶效应:LockBit组织利用MSF工具及永恒之蓝漏洞进行勒索入侵

2024/11/28
【成功案例】lockbit家族百万赎金不必付!技术手段修复被加密的数据库,附溯源分析报告
2025/10/23
【成功案例】成功挫败 888 勒索家族历时半年的百万赎金勒索,应急处置全流程高效修复,避免千万损失并获客户赠送锦旗


漏洞与预防篇侧重于技术层面的防御手段,针对病毒利用的漏洞和安全弱点,提出操作性强的应对方案:


收录时间

相关文章

2025/01/08
【漏洞与预防】RDP弱口令漏洞预防
2025/01/21
【漏洞与预防】MSSQL数据库弱口令漏洞预防 
2025/02/18
【漏洞与预防】远程代码执行漏洞预防
2025/04/10
【漏洞与预防】Atlassian Confluence存在远程代码执行漏洞
2025/04/17
【漏洞与预防】畅捷通文件上传漏洞预防
2025/05/27
【漏洞与预防】Microsoft Windows 文件资源管理器欺骗漏洞预防
2025/09/02
【漏洞与预防】Redis CVE-2025-32023 RCE漏洞验证与预防


应急响应工具教程篇重点分享应急响应过程中常用工具的安装、配置与使用说明,旨在帮助读者快速掌握这些工具的操作流程与技巧,提高其在实际应急场景中的应用熟练度与效率。


收录时间

相关文章

2025/01/10
【应急响应工具教程】Splunk安装与使用
 2025/02/07
【应急响应工具教程】取证工具-Volatility安装与使用
 2025/02/20
【应急响应工具教程】流量嗅探工具-Tcpdump

 2025/02/26
【应急响应工具教程】一款精准搜索文件夹内容的工具--FileSeek

 2025/03/03
【应急响应工具教程】一款自动化分析网络安全应急响应工具--FindAll
 2025/03/13
【应急响应工具教程】Windows 系统操作历史监控与审计工具-LastActivityView
 2025/03/20
【应急响应工具教程】镜像取证之挂载镜像——Arsenal Image Mounter
 2025/04/03
【应急响应工具教程】Windows 系统综合排查工具Hawkeye
 2025/04/08
【应急响应工具教程】Linux下应急响应工具whohk
2025/05/15
【应急响应工具教程】Windows日志快速分析工具——Chainsaw
2025/06/05
【应急响应工具教程】Logman 系统性能与日志采集工具
2025/07/02
【应急响应工具教程】QDoctor应急响应神器:一键检测系统安全
2025/07/08
【应急响应工具教程】Linux应急响应工具集:一键式安全评估与可视化报告系统
2025/07/23
【应急响应工具教程】司稽(Whoamifuck):纯Shell打造的Linux应急响应利器
2025/08/05
【应急响应工具教程】主机侧Checklist的自动全面化检测脚本-GScan
2025/08/19
【应急响应工具教程】SPECTR3:通过便携式 iSCSI 实现远程证据的只读获取与分析

如果您想了解有关勒索病毒的最新发展情况,或者需要获取相关帮助,请关注“Solar应急响应团队”。


全国热线| 400-613-6816

更多资讯| 扫码加入群组交流

图片

喜欢此内容的人还喜欢


【紧急警示】Weaxor最新变种“.wxx”来袭,批量入国内知名财务类管理系统发起勒索攻击!

Solar应急响应团队


【病毒分析】新版勒索病毒MEDUSA LOCKER 首发深度分析

Solar应急响应团队

【成功案例】成功挫败 888 勒索家族历时半年的百万赎金勒索,应急处置全流程高效修复,避免千万损失并获客户赠送锦旗

Solar应急响应团队

转载声明:本文转载自原发布平台 (作者:solar应急响应团队), 原文标题《【勒索预警】国庆期间15家国内企业被同一勒索家族集中上架,疑似针对上市公司》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。