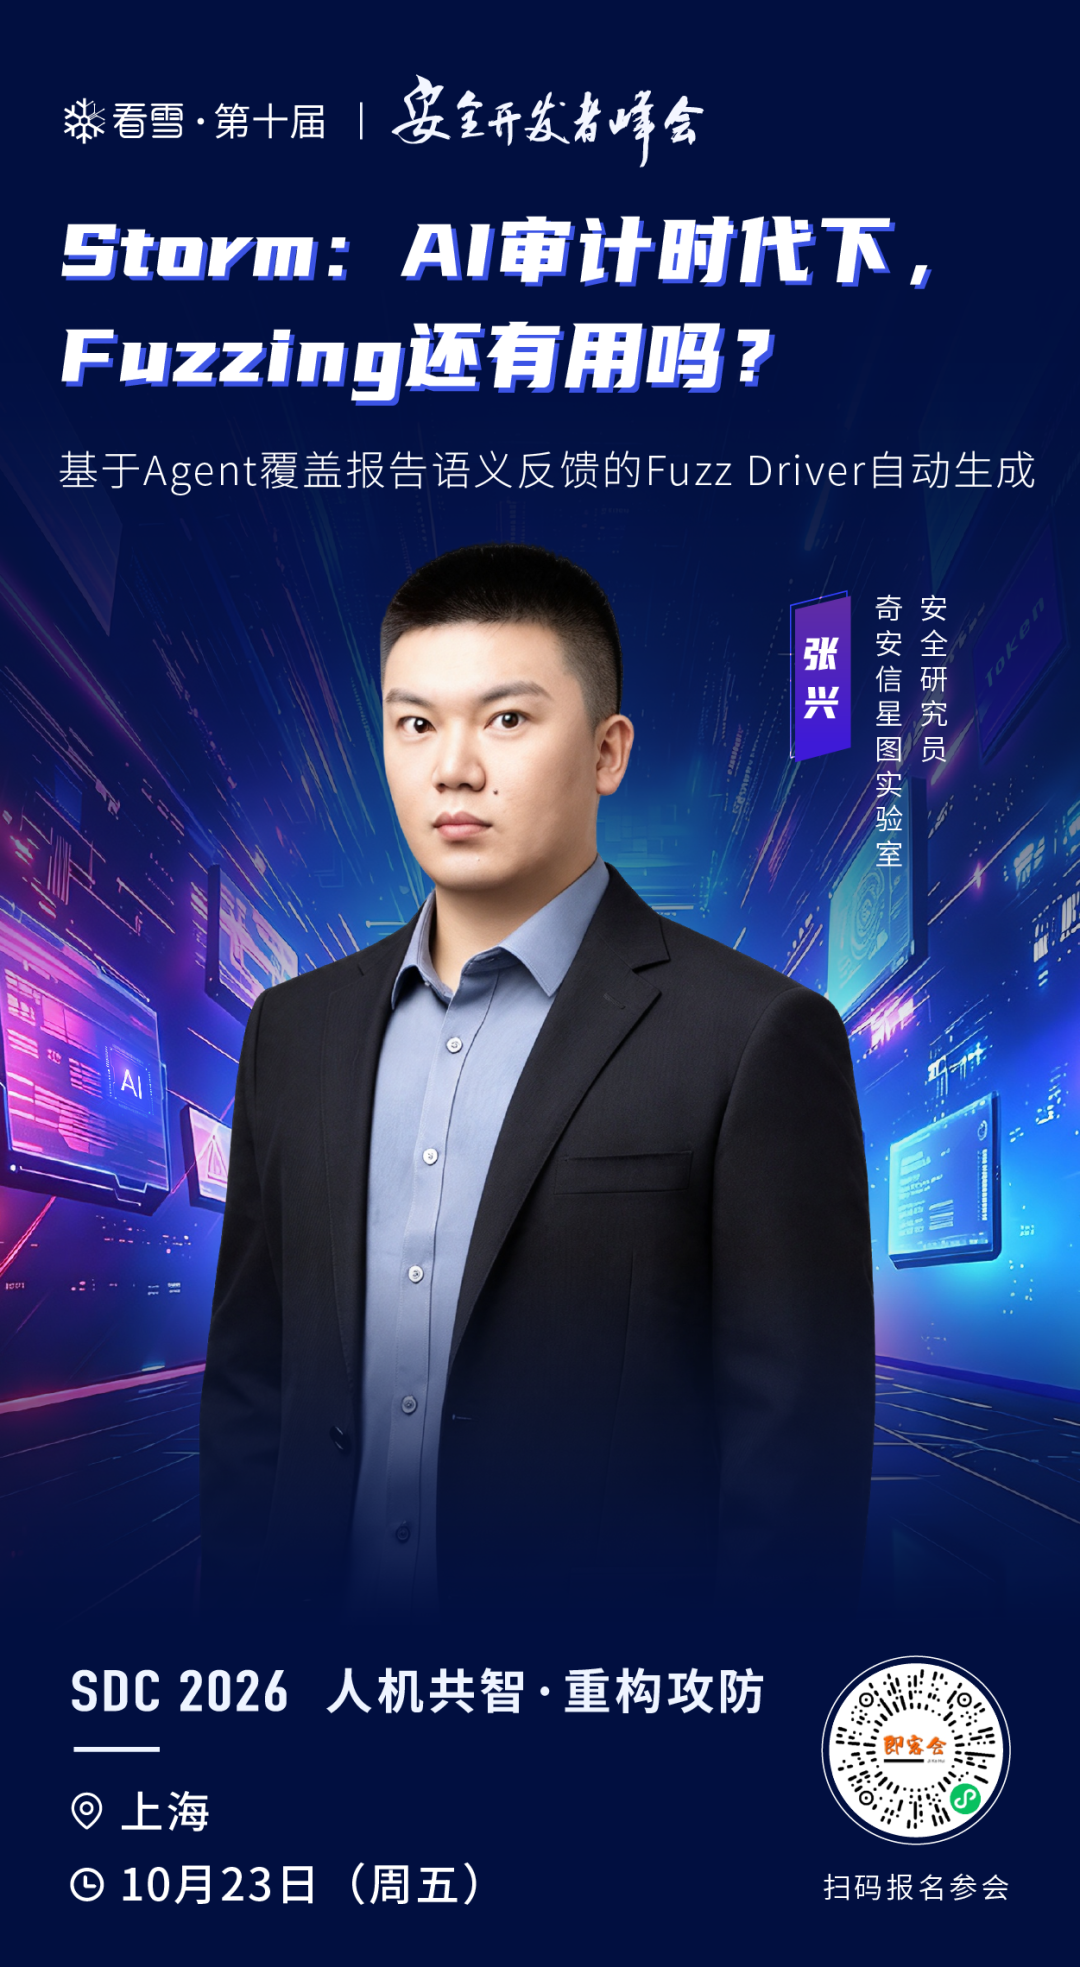
Storm: AI审计时代下,Fuzzing还有用吗?
AI 漏洞挖掘的“原子弹时刻”已经到来:Codex Security、Claude Mythos 批量产出真实漏洞,“震惊、瘫坐”成为安全圈的日常。但两个问题随之悬而未决:是否存在一类漏洞,连最先进的 AI 审计工具也永远够不着?AI 已具备强大的动态调试能力,传统 Fuzzing 是否还有存在的必要?
本议题将用一套系统正面回答——Storm,奇安信星图实验室研发的迭代式模糊测试智能框架。它在 25 个已被 Google OSS-Fuzz 持续轰炸三到五年的主流开源项目上,两个月内全自动化挖出 54 个真实漏洞,8 个获厂商确认修复;而在对照实验中,Codex Security 面对相同源码仅检出其中 10 个,官方确认的 8 个更是零检出。更反直觉的是,驱动这一切的只是一张消费级显卡就能跑起来的 27B 小模型...
演讲嘉宾:张兴
奇安信星图实验室-安全研究员。研究方向为源码模糊测试,协议模糊测试以及自动化差分测试方法。以第一作者身份在CCS, Usenix Security, ICSE等国际顶级学术会议上发表过文章。
听众收获
看清 AI 审计能力边界,解密小模型 Storm 如何在老牌开源项目挖出 AI 漏检漏洞;
Agent 赋能 Fuzzing 实战:消费级显卡自动生成 Fuzz Driver,突破传统漏洞挖掘瓶颈;
AI 与 Fuzzing 不是替代关系,从实测数据掌握下一代代码漏洞挖掘组合方案。
报名参会
来SDC现场解锁更多议题细节
球分享
球点赞
球在看
点击阅读原文,报名参会